 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Jenseits des Netzwerkrands: Warum Identität zum neuen Sicherheitsperimeter geworden ist
Von Mirko Peters ·
Willkommen zurück im Podcast-Blog! Heute vertiefen wir ein Thema, das verändert, wie Organisationen ihre digitalen Werte schützen. In einer Welt, in der die Cloud-Nutzung stark zunimmt und Remote-Arbeit zur Normalität geworden ist, haben die traditionellen physischen und netzwerkbasierten Grenzen des Unternehmens faktisch ihre Bedeutung verloren. Jahrzehntelang setzten Sicherheitsteams auf leistun
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück im Podcast-Blog! Heute vertiefen wir ein Thema, das verändert, wie Organisationen ihre digitalen Werte schützen. In einer Welt, in der die Cloud-Nutzung stark zunimmt und Remote-Arbeit zur Normalität geworden ist, haben die traditionellen physischen und netzwerkbasierten Grenzen des Unternehmens faktisch ihre Bedeutung verloren. Jahrzehntelang setzten Sicherheitsteams auf leistungsstarke Firewalls und gesicherte Rechenzentren, um Angreifer fernzuhalten. Doch da Daten in Multi-Cloud-Umgebungen wandern und Mitarbeitende von überall auf der Welt auf Unternehmensressourcen zugreifen, ist dieses alte Modell überholt. In diesem Beitrag zeigen wir, warum die Identität den Netzwerkrand offiziell als wichtigste Verteidigungslinie gegen moderne Cyberbedrohungen abgelöst hat.
Der Niedergang des Identitätsperimeters
Klassische Perimeter-Sicherheit
Früher verließen Sie sich auf ein Sicherheitsmodell, das allem innerhalb des Netzwerks vertraute. Dieser Ansatz ging davon aus, dass Benutzer, Geräte und Anwendungen innerhalb des Perimeters sicher sind. Der Netzwerkrand diente als Barriere, die vertrauenswürdige interne Ressourcen von unsicheren äußeren Bedrohungen trennte. Sie konzentrierten die Sicherheit auf die Grenzen und glaubten, dass eine starke Firewall und eine einzige Authentifizierung Ihre Daten schützen könnten.
| Klassische Annahmen | Moderne Widerlegungen |
|---|---|
| Klare Unterscheidung zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken | Die Verbreitung von Cloud-Diensten und Remote-Arbeit hat diese Grenzen verwischt und die Unterscheidung damit bedeutungslos gemacht. |
| Implizites Vertrauen in interne Benutzer | Angreifer nutzen internes Vertrauen aus. Es wird so zu einem Risiko statt zu einem Sicherheitsmerkmal. |
| Sicherheit konzentriert an Netzwerkrändern | Moderne Umgebungen erfordern, dass Sicherheit über verschiedene Plattformen und Geräte verteilt ist. |
| Feste Büros und eigene Server | Geschäftsprozesse hängen heute von SaaS und Public Cloud ab. Das erfordert einen dynamischeren Sicherheitsansatz. |
| Einmalige Authentifizierung für breiten Zugriff | Zero-Trust-Prinzipien setzen auf kontinuierliche Überprüfung und Zugriff mit minimalen Rechten. |
Sie sehen, dass diese Annahmen nicht mehr zutreffen. Remote-Arbeit, Cloud-Nutzung und mobile Geräte haben die klaren Grenzen aufgelöst. Angreifer zielen auf interne Benutzer und nutzen implizites Vertrauen aus. Ihre alten Perimeter-Abwehrmaßnahmen werden dadurch wirkungslos.
Hinweis: Sie müssen Vertrauen neu denken. Der Perimeter ist keine Mauer mehr. Vertrauen muss bei jedem Schritt verdient und überprüft werden.
Moderne Bedrohungen und Angriffsvektoren
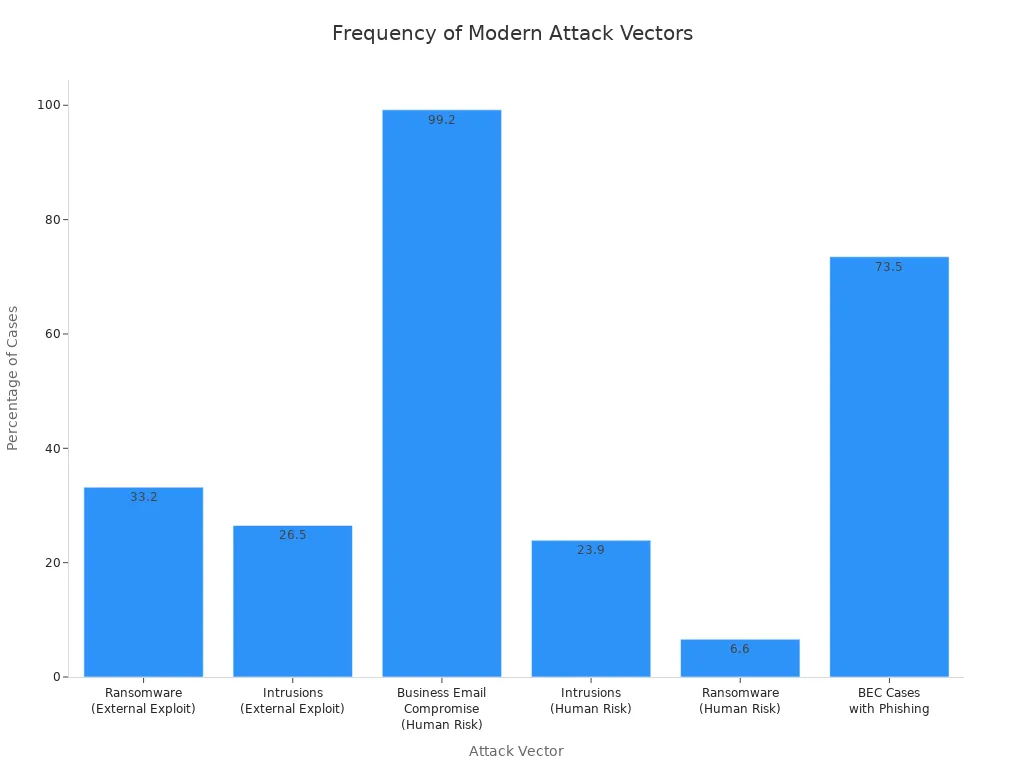
Angreifer setzen neue Taktiken ein, um Ihre Abwehr zu umgehen. Phishing, Ransomware und Angriffe auf die Lieferkette zielen auf Ihre Benutzer und deren Zugangsdaten. Sie sehen sich Bedrohungen gegenüber, die menschliche Schwächen und externe Schwachstellen ausnutzen. Business Email Compromise und Ransomware dominieren die Schlagzeilen.
| Angriffsvektor | Anteil der Fälle |
|---|---|
| Ransomware (externe Ausnutzung) | 33,2 % |
| Eindringen in Systeme (externe Ausnutzung) | 26.5% |
| Business Email Compromise (menschliches Risiko) | 99.2% |
| Eindringen in Systeme (menschliches Risiko) | 23.9% |
| Ransomware (menschliches Risiko) | 6.6% |
| BEC-Fälle mit Phishing | 73.5% |
- 52 % der Organisationen meldeten im Jahr 2024 einen oder mehrere Sicherheitsvorfälle, nach 48 % im Vorjahr.
- 70 % der Organisationen erlebten im Jahr 2024 mindestens einen gravierenden Cyberangriff, darunter Ransomware und Business Email Compromise.
- Laut Verizon war Ransomware an 44 % der Datenschutzverletzungen beteiligt.
Sie sehen, dass Angreifer sich nicht um Ihre Netzwerkgrenzen kümmern. Sie zielen auf Ihren Identitätsperimeter und nutzen gestohlene Zugangsdaten und Social Engineering, um Zugang zu erlangen. Sie müssen deshalb Ihre Benutzer und deren Identitäten schützen, nicht nur das Netzwerk.
Warum die Identität zum neuen Perimeter wurde
Ihr Fokus hat sich auf die Identität verlagert, weil Angreifer Zugangsdaten und Vertrauensbeziehungen ausnutzen. Benutzer verwenden Passwörter häufig plattformübergreifend mehrfach, was es Angreifern erleichtert, mehrere Konten zu kompromittieren. Große Sammlungen geleakter Zugangsdaten sind online verfügbar und ermöglichen automatisierte Angriffe. Schwache Authentifizierungspraktiken erlauben es Angreifern, gültige Zugangsdaten unentdeckt zu verwenden.
| Evidence-Typ | Beschreibung |
|---|---|
| Weit verbreitete Wiederverwendung von Anmeldedaten | Nutzer verwenden Passwörter häufig auf mehreren Plattformen. Wird ein Dienst kompromittiert, steigt dadurch das Risiko für alle anderen. |
| Verfügbarkeit von Anmeldedatensätzen | Große Sammlungen gestohlener Anmeldedaten sind frei zugänglich und ermöglichen automatisierte Kontoübernahmen. |
| Schwache Authentifizierungspraktiken | Umgebungen, die ausschließlich auf Passwörter setzen, sind verwundbar. Angreifer können gültige Anmeldedaten verwenden, ohne entdeckt zu werden. |
Sie müssen jede Zugriffsanfrage überprüfen, unabhängig davon, woher sie stammt. Kontinuierliche Überprüfung und das Prinzip der minimalen Berechtigungen sind unverzichtbar. Sie brauchen eine dynamische Richtlinienerzwingung, die sich veränderten Bedingungen anpasst. Auf statische Grenzen oder implizites Vertrauen können Sie sich nicht mehr verlassen.
- Kontinuierliche Überprüfung stellt sicher, dass jede Zugriffsanfrage authentifiziert und autorisiert wird.
- Das Prinzip der minimalen Berechtigungen begrenzt Zugriffsrechte und reduziert so die Risiken, die von überprivilegierten Konten ausgehen.
- Dynamische Richtlinienerzwingung passt Zugriffsentscheidungen an verschiedene kontextbezogene Faktoren an.
Regulierungen und Branchenstandards zwingen Sie, strengere Maßnahmen für Identitäts- und Datenschutz einzuführen. Die CFPB-Regel 1033 schreibt eine robuste Identitätsprüfung und Datenschutzmaßnahmen vor. Zero-Trust-Architektur und staatliche Strategien erfordern kontinuierliche Überprüfung und strikte Zugriffskontrollen.
| Regulierung/Standard | Beschreibung | Auswirkung auf die Sicherheit |
|---|---|---|
| CFPB-Regel 1033 | Schreibt Verbrauchern den Zugriff auf ihre Finanzdaten vor und erfordert eine robuste Identitätsprüfung sowie Datenschutz. | Vergrößert die Angriffsfläche und erfordert anspruchsvollere Sicherheitsmaßnahmen. |
| Zero-Trust-Architektur | Betont kontinuierliche Überprüfung und Zugriffskontrollen. | Verlagert den Fokus von der Perimeter-Sicherheit hin zur Identität als neuem Perimeter. |
| Federal Zero Trust Strategy | Verpflichtet US-Bundesbehörden zur Umsetzung der Zero-Trust-Prinzipien. | Setzt strengere Sicherheitsziele durch, etwa MFA und Verschlüsselung. |
Sie müssen Vertrauen durch kontinuierliche Überprüfung und starke Identitätskontrollen aufbauen. Der Identitäts-Perimeter reicht nicht aus. Sie brauchen ein Sicherheitsmodell, das sich moderner Bedrohungen anpasst und Ihre Daten an jeder Stelle schützt.
Grenzen des identitätsorientierten Sicherheitsmodells
Risiken durch Diebstahl von Anmeldedaten
Vielleicht glauben Sie, dass starke Authentifizierung Ihre Organisation schützt. Doch Angreifer finden immer wieder Wege, diese Abwehrmaßnahmen zu umgehen. Der Diebstahl von Anmeldedaten gehört nach wie vor zu den häufigsten Ursachen für Sicherheitsvorfälle. Angreifer nutzen Phishing, Malware und Social Engineering, um Benutzernamen und Passwörter zu stehlen. Besonders häufig zielen sie auf privilegierte Benutzer ab, die Zugriff auf sensible Daten haben. Fast 40 % aller Datenschutzverletzungen beruhen auf verdächtigen Anmeldungen, bei denen Angreifer die Multi-Faktor-Authentifizierung umgehen. Gestohlene oder kompromittierte Anmeldedaten sind für 10 % aller Vorfälle verantwortlich. Wenn Sie sich ausschließlich auf Identitätskontrollen verlassen, können Sie diese Bedrohungen übersehen.
| Einschränkung | Beschreibung |
|---|---|
| Umgehung der MFA | Fast 40 % aller Datenschutzverletzungen beruhten auf verdächtigen Anmeldungen, bei denen die MFA umgangen wurde. Das zeigt deutlich die Schwachstellen. |
| Diebstahl von Token und Sitzungen | Langlebige Token können gekapert werden. So erhalten Angreifer unbefugten Zugriff, der die MFA vollständig umgehen kann. |
| Lücken bei der Sichtbarkeit | Unvollständiges Protokollmanagement verzögert die Erkennung von Identitätsangriffen und erschwert die Reaktion. |
| Diebstahl von Anmeldedaten | Fehlende MFA für privilegierte Benutzer war die Ursache für 13 % der gemeldeten Datenschutzverletzungen. |
| OAuth-Missbrauch | Ungeprüfte API-Anfragen können Identitätssysteme für Missbrauch öffnen und erhebliche Angriffsflächen schaffen. |
Sie müssen erkennen, dass Angreifer nicht immer einbrechen müssen. Oft melden sie sich mit gültigen Anmeldedaten an. Ohne kontinuierliche Überprüfung können Sie nicht garantieren, dass jede Zugriffsanfrage von einem vertrauenswürdigen Benutzer stammt.
Laterale Bewegung und implizites Vertrauen
Sobald Angreifer Zugriff auf ein Konto erlangen, bewegen sie sich häufig seitlich innerhalb Ihrer Umgebung weiter. Implizites Vertrauen in identitätszentrierte Modelle erlaubt authentifizierten Benutzern den Zugriff auf mehrere Ressourcen ohne laufende Prüfungen. Angreifer nutzen dieses Vertrauen, um auf sensible Systeme und Daten zuzugreifen. Wenn Sie jede Aktion nicht überprüfen, geben Sie Angreifern freie Bahn, tiefer in Ihr Netzwerk vorzudringen. Auch das klassische VPN-Modell birgt Risiken. Benutzer, die sich per VPN verbinden, erhalten oft weitreichenden Netzwerkzugriff, den Angreifer nach der Kompromittierung eines Kontos nutzen können, um sich frei zu bewegen.
Sie müssen die Vorstellung infrage stellen, dass die Authentifizierung zu Beginn einer Sitzung ausreicht. Zero-Trust-Modelle erfordern, dass Sie jede Anfrage überprüfen, nicht nur die initiale Anmeldung. Dieser Ansatz begrenzt den Schaden, den Angreifer anrichten können, wenn sie eine Identität kompromittieren.
Lücken in der Zugriffs-Governance
Sie sind größeren Risiken ausgesetzt, wenn Sie Zugriffe nicht richtig verwalten. Schwache, gestohlene oder mehrfach verwendete Anmeldedaten ermöglichen Angreifern einen einfachen Einstieg. Übermäßige oder unüberwachte Berechtigungen erlauben eine Rechteausweitung. Fehlkonfigurationen von Richtlinien und Shadow IT schaffen versteckte Lücken. Verwaiste Konten und nicht verwaltete Berechtigungen bleiben offene Türen für Angreifer. Externe Dienstleister und Auftragnehmer verbinden sich häufig mit erhöhten Rechten, was Ihre Angriffsfläche vergrößert.
- Missbrauch von Anmeldedaten: Angreifer nutzen schwache oder mehrfach verwendete Anmeldedaten aus.
- Rechteausweitung: Ungeprüfte Berechtigungen ermöglichen Angreifern, weitere Zugriffe zu erlangen.
- Fehlkonfigurationen von Richtlinien: Zu großzügig gefasste Richtlinien schaffen Schwachstellen.
- Shadow IT: Nicht genehmigte Apps und versteckte Konten umgehen die Governance.
- Verwaiste Konten: Inaktive Konten bleiben offen und werden nicht überwacht.
- Identity Sprawl: Zu viele Konten führen zu Unübersichtlichkeit und Risiken.
- Eingeschränkte Transparenz: Sie sehen unter Umständen hochriskante Konten oder Aktivitäten nicht.
Sie müssen diese Lücken schließen, um echtes Vertrauen in Ihre Umgebung aufzubauen. Starke Zugriffs-Governance, kontinuierliche Überwachung und dynamische Kontrollen sind unverzichtbar. Identitätsschutz allein kann Sie nicht vor modernen Bedrohungen schützen. Sie benötigen einen mehrschichtigen Ansatz, der Zero-Trust-Prinzipien einschließt, um Ihre Organisation abzusichern.
Zero Trust: Ein neues Sicherheitsparadigma
Sie brauchen ein Sicherheitsmodell, das sich an eine Cloud-first-Welt anpasst. Zero Trust bietet Ihnen einen Weg, Ihre Organisation zu schützen, wenn klassische Grenzen nicht mehr existieren. Dieser Ansatz setzt nicht auf implizites Vertrauen. Stattdessen müssen Sie jeden Benutzer, jedes Gerät und jede Aktion überprüfen. Zero Trust hilft Ihnen, Risiken zu reduzieren und den Datenschutz zu verbessern, indem der Fokus auf Identität, Zugriff und kontinuierliche Überwachung liegt.
Die Kernprinzipien von Zero Trust
Zero Trust ruht auf drei Hauptsäulen. Mit diesen Prinzipien stärken Sie Ihre Abwehr und schließen die Lücken, die ältere Modelle hinterlassen haben.
Nie vertrauen, immer überprüfen
Sie können nicht davon ausgehen, dass ein Benutzer oder ein Gerät sicher ist. Zero Trust verlangt, dass Sie jede Zugriffsanfrage überprüfen, unabhängig von ihrer Herkunft. Vor der Gewährung des Zugriffs prüfen Sie Identität, Gerätezustand, Standort und Risikosignale. Dieses Prinzip hilft Ihnen, Angreifer zu stoppen, die gestohlene Anmeldedaten oder kompromittierte Geräte verwenden.
Least Privilege: Minimale Berechtigungen
Benutzern und Systemen sollten Sie nur den Zugriff gewähren, den sie für ihre Arbeit benötigen. Least Privilege begrenzt den Schaden, wenn ein Konto kompromittiert wird. Zur Durchsetzung dieser Regel können Sie bedingte Zugriffsrichtlinien einsetzen. Dieser Ansatz unterstützt den Datenschutz und verringert das Risiko einer Rechteausweitung.
Kontinuierliche Überprüfung
Sie müssen Aktivitäten permanent überwachen. Zero Trust bedeutet, dass Sie nach der ersten Anmeldung nicht aufhören zu prüfen. Sie achten auf ungewöhnliches Verhalten, Gerätewechsel und riskante Aktionen. Kontinuierliche Überprüfung ermöglicht es Ihnen, Bedrohungen frühzeitig zu erkennen und schnell zu reagieren. Dieses Prinzip hält Ihre Identitätssicherheit stark und unterstützt die Einhaltung von Cybersicherheitsstandards.
Tipp: Aktivieren Sie die Multi-Faktor-Authentifizierung als zusätzliche Schutzebene. Dieser Schritt erschwert Angreifern die Nutzung gestohlener Anmeldedaten.
Wie sich diese Prinzipien in führende Cybersicherheits-Frameworks einfügen, zeigt die folgende Übersicht:
- Identitätsverwaltung als primärer Kontrollpunkt.
- Zugriffskontrolle auf Basis von Echtzeit-Risiko und Gerätekonformität.
- Kontinuierliche Überwachung, um Anomalien zu erkennen und die Einhaltung von Vorgaben sicherzustellen.
Zero-Trust-Architektur in der Praxis
Eine Zero-Trust-Architektur begegnet den Schwächen sowohl perimeterbasierter als auch identitätszentrierter Sicherheitsmodelle. Sie verlassen sich nicht auf eine einzelne Mauer oder allein auf Identitätskontrollen. Stattdessen bauen Sie Schutzebenen auf, die sich an moderne Bedrohungen anpassen.
| Prinzip | Beschreibung |
|---|---|
| Explizit überprüfen | Immer auf Grundlage aller verfügbaren Datenpunkte authentifizieren und autorisieren (Identität, Gerätezustand, Standort usw.). |
| Mit minimalen Berechtigungen arbeiten | Den Zugriff von Benutzern und Systemen auf das Mindestmaß beschränken, das für eine Aufgabe erforderlich ist. |
| Von einer Kompromittierung ausgehen | Die Architektur so gestalten, dass mit einer Kompromittierung gerechnet wird. |
Sie überprüfen explizit jede Zugriffsanfrage. Sie arbeiten mit minimalen Berechtigungen, um das Risiko zu reduzieren. Sie gehen von einer Kompromittierung aus, das heißt, Sie planen ein, dass Angreifer eindringen, und begrenzen, was sie anrichten können. Dieser Ansatz eignet sich gut für cloudnative Architekturen, in denen sich Benutzer und Geräte von überall verbinden.
Zero Trust hilft Ihnen, Daten in jedem Schritt zu schützen. Standardmäßig vertrauen Sie niemandem. Sie nutzen Identität als Grundlage für Zugriffsentscheidungen. Sie überwachen Aktivitäten und reagieren in Echtzeit auf Bedrohungen. Dieses Modell bietet Ihnen einen besseren Datenschutz und unterstützt Ihren Weg in die Cloud.
Mit Zero Trust können Sie Ihre Sicherheitslage deutlich stärken. Sie verringern Ihre Angriffsfläche und verbessern die Einhaltung von Vorgaben. Sie erhalten Transparenz darüber, wer auf Ihre Ressourcen zugreift und warum. Eine Zero-Trust-Architektur bereitet Sie auf die Herausforderungen einer Cloud-First-Welt vor.
Über die Identitätsgrenze hinausgehen
Aktuelle Sicherheitslage bewerten
Bevor Sie weitergehen, müssen Sie Ihre aktuellen Stärken und Schwächen in der Sicherheit verstehen. Beginnen Sie mit einer klaren Bestandsaufnahme. Dieser Prozess zeigt Ihnen, wo Angreifer Lücken finden könnten und wo Sie das Vertrauen in Ihre Abwehr gezielt stärken können.
- Prüfen Sie Ihre Cloud-Plattformen auf die Nutzung von Multi-Faktor-Authentifizierung (MFA).
- Ermitteln Sie Konten mit administrativen Berechtigungen.
- Erfassen Sie, wo Ihre sensiblen Daten liegen.
- Dokumentieren Sie Ihre aktuellen Authentifizierungsmethoden.
Suchen Sie nach der Bestandsaufnahme nach schnellen Erfolgen. Erzwingen Sie MFA für alle Administratorkonten. Entfernen Sie Zugriffe inaktiver Benutzer. Richten Sie grundlegende bedingte Zugriffsrichtlinien ein. Aktivieren Sie die Protokollierung von Authentifizierungsereignissen, um verdächtige Aktivitäten nachzuverfolgen.
Für einen umfassenderen Schutz stellen Sie MFA für alle übrigen Konten bereit. Konfigurieren Sie erweiterte Regeln für den bedingten Zugriff. Nutzen Sie automatisierte Werkzeuge, um Anmeldeinformationen zu überwachen. Planen Sie regelmäßige Zugriffsüberprüfungen ein.
Halten Sie Ihre Sicherheitslage durch kontinuierliche Überwachung stabil. Prüfen Sie wöchentlich auf offengelegte Anmeldeinformationen. Überprüfen Sie den Zugriff monatlich. Bewerten Sie Ihre Sicherheitslage jedes Quartal. Analysieren Sie Authentifizierungsprotokolle fortlaufend.
Tipp: Regelmäßige Überprüfungen helfen Ihnen, Risiken frühzeitig zu erkennen, und schaffen dauerhaftes Vertrauen in Ihre Umgebung.
Identitäts- und Zugriffsverwaltung stärken
Sie können Risiken verringern, indem Sie Ihre Identitäts- und Zugriffsverwaltung (IAM) stärken. Nutzen Sie bewährte Methoden, um zu steuern, wer Zugriff erhält und wie lange er bestehen bleibt.
- Implementieren Sie Just-in-Time-Zugriff (JIT), um Benutzern nur bei Bedarf temporäre Berechtigungen zu gewähren.
- Nutzen Sie passwortlose Authentifizierung, etwa über biometrische Verfahren oder Sicherheitstoken, um Sicherheit und Benutzerfreundlichkeit gleichermaßen zu verbessern.
- Automatisieren Sie IAM-Workflows, um Fehler zu reduzieren und die Benutzerverwaltung zu beschleunigen.
- Setzen Sie auf Federated Identity Management (FIM), damit Benutzer mit einem einzigen Satz von Anmeldeinformationen auf mehrere Apps zugreifen können.
- Stellen Sie sicher, dass Ihre IAM-Richtlinien Standards wie SOC 2, ISO 27001 und PCI-DSS erfüllen.
Diese Schritte helfen Ihnen, unnötige Zugriffe zu begrenzen und Vertrauen in Ihre Systeme aufzubauen. Außerdem erleichtern Sie Benutzern das sichere Arbeiten.
Gerätevertrauen und Integritätsprüfungen
Sie müssen sicherstellen, dass nur vertrauenswürdige Geräte eine Verbindung herstellen. Gerätevertrauen beginnt damit, zu prüfen, ob ein Gerät in Ihrer Sicherheitsinfrastruktur registriert ist und die richtigen Einstellungen besitzt. Bestätigen Sie die Authentizität des Geräts mithilfe digitaler Zertifikate oder eindeutiger Kennungen.
Prüfen Sie, ob jedes Gerät Ihre Sicherheitsstandards erfüllt. Achten Sie auf aktuelle Antivirensoftware und gepatchte Betriebssysteme. Bewerten Sie das Risikoniveau anhand des Betriebssystems und der Netzwerkverbindung des Geräts.
Überwachen Sie Geräte fortlaufend auf Schwachstellen. Nutzen Sie kontinuierliche Compliance-Prüfungen, um sicherzustellen, dass Geräte Ihren Sicherheitsrichtlinien entsprechen. Richten Sie bedingte Zugriffssteuerungen ein, die auf Echtzeitbewertungen der Gerätesicherheit und des Benutzerverhaltens reagieren.
- Validieren Sie die Gerätesicherheit kontinuierlich durch regelmäßige Bewertungen.
- Wenden Sie granulare Zugriffsrichtlinien an, die auf Benutzerrollen und dem Gerätezustand basieren.
- Nutzen Sie Single Sign-On (SSO) und MFA für zusätzlichen Schutz.
- Nutzen Sie kontextbezogene Signale für adaptive Sicherheitsentscheidungen.
- Setzen Sie auf Zero Trust, um jede Zugriffsanfrage zu überprüfen und sicherzustellen, dass kein Gerät und kein Benutzer standardmäßig vertrauenswürdig ist.
Wenn Sie sich auf Gerätevertrauen und Gerätezustand konzentrieren, schließen Sie mehr Lücken und erschweren es Angreifern, sich in Ihrer Umgebung auszubreiten.
Kontinuierliche Überwachung und Reaktion
Was Sie nicht sehen, können Sie nicht schützen. Kontinuierliche Überwachung gibt Ihnen die Transparenz, die Sie benötigen, um Bedrohungen zu erkennen, während sie auftreten. Dieser Ansatz bedeutet, dass Sie Ihre Umgebung ständig im Blick behalten und nicht nur während geplanter Audits oder nach einem Vorfall. Sie nutzen automatisierte Werkzeuge, um Benutzeraktivitäten, den Gerätezustand und Zugriffsmuster zu verfolgen. Diese Werkzeuge schlagen Alarm, wenn etwas Ungewöhnliches passiert, etwa eine Anmeldung von einem neuen Standort oder ein plötzlicher Anstieg von Datendownloads.
Mit kontinuierlicher Überwachung erkennen Sie Risiken, sobald sie auftreten. Sie warten nicht, bis Angreifer ihre Arbeit abgeschlossen haben. Stattdessen erkennen Sie Anomalien und unberechtigte Zugriffsversuche, bevor sie eskalieren. Diese schnelle Erkennung hilft Ihnen, schneller zu reagieren und den Schaden zu begrenzen. Automatisierte Reaktionssysteme können verdächtige Aktivitäten blockieren, betroffene Geräte isolieren oder Benutzer zur erneuten Authentifizierung auffordern. Diese Maßnahmen verkürzen die Zeit, die Angreifer in Ihrer Umgebung verbringen, die sogenannte Verweildauer (Dwell Time).
Tipp: Eine kürzere Verweildauer bedeutet weniger Gelegenheiten für Angreifer, Daten zu stehlen oder sich innerhalb Ihres Netzwerks seitlich auszubreiten.
Auch die Compliance verbessern Sie durch kontinuierliche Überwachung. Vorschriften und Branchenstandards verlangen, dass Sie Sicherheitskontrollen und -prozesse nachverfolgen. Automatisierte Überwachung hilft Ihnen, diese Vorgaben dauerhaft einzuhalten. Sie können Compliance-Lücken schnell erkennen und beheben, bevor sie zu Bußgeldern führen. Eine konsistente Nachverfolgung erleichtert zudem Audits und macht sie weniger belastend.
Diese Vorteile bietet Ihnen kontinuierliche Überwachung in Verbindung mit automatisierter Reaktion:
- Echtzeit-Erkennung von Bedrohungen ermöglicht es Ihnen, Schwachstellen sofort zu beheben.
- Schnelle Reaktionen auf Risiken minimieren potenzielle Schäden.
- Die Anomalieerkennung hilft Ihnen, unberechtigte Zugriffe zu erkennen, bevor sie zu einem größeren Problem werden.
- Optimierte Prozesse steigern die betriebliche Effizienz und reduzieren Doppelarbeit.
- Laufende Nachverfolgung stellt sicher, dass Sie Branchenvorschriften und -standards einhalten.
- Eine schnellere Erkennung von Compliance-Lücken verhindert kostspielige Bußgelder.
Richten Sie Warnmeldungen für kritische Ereignisse ein, etwa fehlgeschlagene Anmeldeversuche oder Änderungen an sensiblen Dateien. Nutzen Sie Dashboards, um Trends zu visualisieren und Muster im Zeitverlauf zu erkennen. Prüfen Sie Protokolle und Berichte regelmäßig, um zu verstehen, wie normale Aktivitäten in Ihrer Umgebung aussehen. Dieses Wissen hilft Ihnen, zu erkennen, wenn etwas nicht stimmt.
Automatisierte Reaktion ersetzt nicht das menschliche Urteilsvermögen. Sie brauchen weiterhin Sicherheitsteams, die Warnmeldungen untersuchen und Entscheidungen treffen. Automatisierung übernimmt jedoch Routineaufgaben und beschleunigt Ihre Reaktion auf Bedrohungen. Diese Kombination aus Technologie und menschlicher Expertise bietet Ihnen die beste Chance, Ihre Organisation zu schützen.
Mit kontinuierlicher Überwachung und automatisierter Reaktion bauen Sie eine proaktive Sicherheitslage auf. Sie reagieren nicht nur auf Vorfälle, sondern verhindern, dass diese ernsthaften Schaden anrichten. So bleiben Ihre Daten geschützt, unterstützen Sie die Compliance und stärken das Vertrauen in Ihre Systeme.
Praxisnahe Lösungen und Fallstudien
Microsoft Entra External ID: Überblick
Sie brauchen eine moderne Identitätslösung, die sich an Ihre sich ändernden Geschäftsanforderungen anpasst. Microsoft Entra External ID bietet Ihnen einen claim-zentrierten Ansatz, der über klassisches Identitätsmanagement hinausgeht. Sie können mehrere Kundenmandanten mit einem Workforce-Mandanten in Entra ID verbinden. Diese Flexibilität ermöglicht es Ihnen, Kundenströme voneinander zu trennen und Identitäten mühelos zu verwalten.
Entra External ID nutzt branchenübliche Protokolle wie OAuth 2.0, OpenID Connect und SAML 2.0. Diese Protokolle halten Ihre Kommunikation sicher und zuverlässig. Sie können externe Identitäten verschiedener Anbieter verwalten und Benutzererfahrungen an Ihre Marke anpassen. Entra External ID bietet ein planbares Preismodell. Die ersten 50.000 monatlich aktiven Benutzer sind kostenlos, was Ihnen hilft, die Kosten zu kontrollieren, während Ihre Nutzerzahl wächst.
Sie können native Authentifizierungsbibliotheken und die Integration der Microsoft Graph API nutzen. Diese Funktionen erleichtern und beschleunigen die Entwicklung. Sie können markenkonforme Registrierungserlebnisse und flexible Authentifizierungsabläufe erstellen. Entra External ID stellt Ihnen die Werkzeuge bereit, um ein sicheres und benutzerfreundliches Identitätssystem aufzubauen.
- Flexibilität bei der Anbindung mehrerer Kundenmandanten
- Sichere Infrastruktur mit branchenüblichen Protokollen
- Verbessertes Management externer Identitäten
- Kosteneffiziente Preisgestaltung für große Benutzerbasen
- Entwicklerfreundliche Werkzeuge und APIs
- Anpassbare Registrierungs- und Authentifizierungsabläufe
Entra External ID in der Praxis
Sie sehen echte Ergebnisse, wenn Sie Entra External ID in Ihrer Organisation einsetzen. Verschiedene Branchen haben diese Lösung eingeführt, um Zero Trust zu unterstützen und das Benutzererlebnis zu verbessern. Hier sind einige Beispiele:
| Branche | Details zur Umsetzung |
|---|---|
| Finanzwesen | Erzwungene rollenbasierte Zugriffe mit Standortfiltern, um regulatorische Vorgaben einzuhalten. |
| Gesundheitswesen | Erforderliche MFA und bedingte Gerätprüfungen, um sensible Patientendaten gemäß HIPAA zu schützen. |
| Bildung | Richtlinien unterscheiden zwischen den Zugriffsanforderungen von Studierenden und Lehrenden. Sie stellen sicher, dass nur genehmigte Geräte auf administrative Ressourcen zugreifen können. |
| Fertigung | Der Zugriff von Drittanbietern auf geistiges Eigentum ist eingeschränkt. Nur konforme Geräte können auf Konstruktionsdateien zugreifen. |
| Globale Großunternehmen | Erforderlich sind unternehmensverwaltete Geräte mit verschlüsseltem Speicher und aktivem Schutz vor Bedrohungen für den Zugriff auf Bankensysteme. |
Sie sehen, wie sich Entra External ID an unterschiedliche Anforderungen anpasst. Sie erzwingen rollenbasierte Zugriffe, verlangen Multi-Faktor-Authentifizierung und beschränken den Gerätezugriff. Diese Maßnahmen helfen Ihnen, sensible Daten zu schützen und Compliance-Standards einzuhalten.
Erkenntnisse aus der Einführung von Zero Trust
Beim Wechsel zu einem Zero-Trust-Modell gewinnen Sie wichtige Erkenntnisse. Organisationen berichten nach der Umsetzung dieser Prinzipien von messbaren Ergebnissen. Sie können Ihre Sicherheit und Governance verbessern und gleichzeitig den Geschäftsbetrieb reibungslos aufrechterhalten.
| Ziel | Ergebnis |
|---|---|
| Sicherheitsergebnisse | Sie schrecken Angreifer ab und erhalten die Geschäftsfunktionen aufrecht. |
| Governance | Sie schützen Assets, Daten und Anwendungen und folgen dabei Architekturmustern. |
| Prävention | Sie stimmen Zugriffskontrolle und Asset-Schutz innerhalb einer einheitlichen Sicherheits-Toolchain aufeinander ab. |
| Transparenz | Sie machen Risiken und den Sicherheitsstatus messbar und für Stakeholder sichtbar. |
| Reaktion | Sie definieren SecOps-Rollen und verbessern Erkennung und Reaktion auf Vorfälle durch Automatisierung. |
Sie gewinnen einen besseren Überblick über Ihre Sicherheitslage. Sie reagieren schneller auf Vorfälle und verhindern unbefugten Zugriff. Sie schaffen Vertrauen bei Benutzern und Stakeholdern. Entra External ID unterstützt Sie dabei, diese Ziele zu erreichen, indem es Zero Trust unterstützt und eine flexible, sichere Identitätsplattform bereitstellt.
Tipp: Sie können Entra External ID nutzen, um Ihr Identitätsmanagement zu modernisieren und Geschäftswachstum voranzutreiben, während Ihre Daten geschützt bleiben.
Überwindung von Einführungshürden
Häufige Hindernisse
Auf dem Weg über die Identitätsgrenze hinaus können Sie auf mehrere Hürden stoßen. Viele Organisationen tun sich schwer mit komplexen Richtlinien. Sie müssen überdenken, wie Sie Anwendungsberechtigungen abbilden, was Ihren Sicherheitsansatz komplizierter machen kann. Schwaches Identitätsmanagement kann Ihren Fortschritt zusätzlich bremsen. Wenn Sie sich bei der Identitätsprüfung auf eine einzige Quelle verlassen, wird es schwierig, Zero Trust umzusetzen, besonders wenn Sie mit älteren Systemen arbeiten.
Diese Herausforderungen können Sie nicht allein lösen. Wirksame Identitätssicherheit erfordert Teamarbeit im gesamten Unternehmen. Sie brauchen Input aus IT, Sicherheit, Compliance und den Fachbereichen. Wenn alle zusammenarbeiten, können Sie Lücken erkennen und Ihre Abwehrmaßnahmen stärken.
Hinweis: Wenn Sie diese Hürden nicht angehen, riskieren Sie höhere Kosten. Ein einziger Sicherheitsvorfall kann Sie im Durchschnitt 4,45 Millionen US-Dollar kosten. Verstöße gegen Compliance-Vorgaben können Bußgelder von bis zu 4 % Ihres weltweiten Jahresumsatzes nach sich ziehen. Manuelle Identitätsprozesse kosten zudem Zeit und Geld: Große Organisationen verlieren dadurch jedes Jahr mehr als 1,5 Millionen US-Dollar.
Change Management
Sie brauchen einen klaren Plan, damit sich Ihr Team an neue Sicherheitsmodelle gewöhnen kann. Change Management beginnt damit, Richtlinien so zu gestalten, dass die Benutzererfahrung berücksichtigt wird. Wenn Richtlinien Benutzer frustrieren, suchen diese womöglich nach Wegen, sie zu umgehen. Nutzen Sie adaptive Authentifizierung, um den Zugriff bei geringem Risiko zu erleichtern und bei hohem Risiko zu verschärfen.
Behandeln Sie die Verwaltung von Richtlinien als laufende Aufgabe. Nutzen Sie Automatisierung, um Ihre Richtlinien in Echtzeit zu aktualisieren, und testen Sie sie regelmäßig. So bleiben Sie neuen Bedrohungen einen Schritt voraus. Achten Sie darauf, dass Ihre Sicherheitskontrollen zu Ihren Compliance-Anforderungen passen. Wenn Sie Ihre Kontrollen an Regularien ausrichten, erleichtern Sie Audits und zeigen, dass Sie Sicherheit ernst nehmen.
Sie können auch nach Förderprogrammen Ausschau halten. Manche Regierungen bieten Steuervergünstigungen oder Zuschüsse, um kleine und mittlere Unternehmen bei Investitionen in Cybersicherheit zu unterstützen. Nationale Bildungsprogramme können Ihnen kostenlose Tools und Ressourcen vorstellen. Die Zusammenarbeit mit Bundesbehörden kann Ihre Cybersicherheitskompetenz stärken und Ihnen helfen, Zero Trust schneller einzuführen.
Integration in bestehende Legacy-Systeme
Legacy-Systeme können die Einführung von Zero Trust erschweren. Möglicherweise stellen Sie fest, dass ältere Systeme moderne Identitätslösungen nicht unterstützen oder nicht über die passenden APIs verfügen. Flache Netzwerkarchitekturen erschweren die Segmentierung Ihrer Umgebung, und Änderungen können Ausfälle verursachen. Manche Altgeräte können aufgrund begrenzter Ressourcen keine neuen Sicherheitstools verarbeiten. Auch Vendor Lock-in kann verhindern, dass Sie Sicherheitsfunktionen aktualisieren.
| Herausforderung | Beschreibung | Lösung |
|---|---|---|
| Integrationsschwierigkeiten | Ältere Systeme funktionieren möglicherweise nicht mit modernen Identitätstools. | Integrationspunkte sorgfältig prüfen und planen. |
| Herausforderungen der Netzwerkarchitektur | Flache Netzwerke erschweren die Segmentierung und bergen Risiken. | Netzwerke schrittweise modernisieren, um Mikrosegmentierung zu unterstützen. |
| Leistungs- und Ressourcenbeschränkungen | Altgeräte können sich durch neue Sicherheitstools verlangsamen. | Kontrollen einsetzen, die zu den Systemgrenzen passen. |
| Vendor Lock-in | Manche Anbieter unterstützen notwendige Sicherheitsupdates nicht. | Wo möglich, Workarounds und zusätzliche Kontrollen einsetzen. |
| Organisatorische und kulturelle Barrieren | Mitarbeitende können Veränderungen ablehnen oder in Silos arbeiten. | Teams schulen und Zusammenarbeit fördern. |
| Kompetenzlücken | Möglicherweise fehlen Mitarbeitende, die sowohl alte als auch neue Systeme kennen. | In Schulungen investieren und qualifizierte Fachkräfte einstellen. |
| Risiko von Betriebsunterbrechungen | Neue Kontrollen können in alten Umgebungen Ausfälle verursachen. | Änderungen schrittweise einführen, um Störungen zu reduzieren. |
Sie können diese Herausforderungen meistern, indem Sie sorgfältig planen und Systeme schrittweise modernisieren. Schulen Sie Ihre Mitarbeitenden und fördern Sie die Zusammenarbeit. Wenn Sie technische und kulturelle Barrieren gleichermaßen angehen, verläuft Ihr Übergang zu Zero Trust reibungsloser und wirksamer.
Nächste Schritte für moderne Sicherheit
Aufbau einer Zero-Trust-Roadmap
Sie brauchen einen klaren Plan, um Ihre Organisation über den Identitätsperimeter hinaus abzusichern. Eine Zero-Trust-Roadmap hilft Ihnen, Ihre Werte zu schützen und sich an neue Bedrohungen anzupassen. Beginnen Sie damit, zu ermitteln, was am wichtigsten ist. Definieren Sie Ihre Protect Surface. Listen Sie Ihre kritischen Werte, sensiblen Daten und zentralen Anwendungen auf. Verstehen Sie, wie Informationen in Ihrer Umgebung fließen. Kartieren Sie die Transaktionsflüsse, damit Sie wissen, wo Risiken auftreten können.
Entwerfen Sie Ihre Zero-Trust-Architektur anhand bewährter Modelle wie NIST ZTA. Berücksichtigen Sie zentrale Komponenten wie Identity and Access Management und Gerätevertrauen. Setzen Sie auf starke Identitätskontrollen. Verlangen Sie Multi-Faktor-Authentifizierung und prüfen Sie passwortlose Optionen. Wenden Sie das Least-Privilege-Prinzip und Mikrosegmentierung an. Beschränken Sie Berechtigungen und segmentieren Sie Workloads, um Risiken zu minimieren.
Aktivieren Sie kontinuierliche Überprüfung und Bedrohungserkennung. Bewerten Sie Risiko und Kontext in Echtzeit. Testen Sie Ihre Kontrollen regelmäßig. Entwickeln Sie Ihre Strategien durch regelmäßige Übungen zur Reaktion auf Sicherheitsvorfälle weiter. Diese Schritte helfen Ihnen, eine Sicherheitsgrundlage aufzubauen, die sich an Veränderungen anpasst.
Schritte der Zero-Trust-Roadmap:
- Definieren Sie Ihre Protect Surface.
- Kartieren Sie die Transaktionsflüsse.
- Bauen Sie Ihre Zero-Trust-Architektur auf.
- Implementieren Sie starke Identitätskontrollen.
- Wenden Sie Least Privilege und Mikrosegmentierung an.
- Aktivieren Sie kontinuierliche Überprüfung und Bedrohungserkennung.
- Testen und entwickeln Sie Ihre Maßnahmen durch die Reaktion auf Sicherheitsvorfälle weiter.
Tipp: Beziehen Sie Ihre IT- und Sicherheitsteams in jeden Schritt ein. Die Zusammenarbeit stellt sicher, dass Sie alle Risiken abdecken und eine stärkere Verteidigung aufbauen.
Erfolg messen
Sie müssen Ihren Fortschritt verfolgen, um zu prüfen, ob Ihre Zero-Trust-Strategie funktioniert. Verwenden Sie klare Kennzahlen und Benchmarks, um Verbesserungen zu messen. Überwachen Sie die Authentifizierungs- und Autorisierungsraten. Prüfen Sie, wie viele Benutzer Multi-Faktor-Authentifizierung nutzen. Erfassen Sie Authentifizierungsfehler und durchschnittliche Authentifizierungszeiten.
Überprüfen Sie das Privileged Access Management. Dokumentieren Sie alle privilegierten Konten. Messen Sie den Anteil des Just-in-Time-Zugriffs und überwachen Sie privilegierte Sitzungen. Bewerten Sie die Reduzierung des Sicherheitsrisikos. Suchen Sie nach offengelegten Anmeldedaten und verfolgen Sie Verbesserungen des Risikowerts. Zählen Sie identitätsbezogene Sicherheitsvorfälle.
Prüfen Sie Compliance und Audit-Ergebnisse. Verfolgen Sie die Abschlussquoten von Zugriffsüberprüfungen und die Bearbeitungszeiten für Compliance-Verstöße. Messen Sie die Reduzierung der Auditfeststellungen. Bewerten Sie Kennzahlen zur Benutzerfreundlichkeit. Überwachen Sie die Nutzungsrate von Self-Service-Funktionen und die Automatisierung von Kennwortzurücksetzungen. Erfassen Sie Zufriedenheitswerte der Benutzer.
Betriebliche Effizienz ist wichtig. Vergleichen Sie automatisierte und manuelle Identitätsprozesse. Messen Sie Bearbeitungszeiten und Kosten pro Transaktion. Verfolgen Sie Helpdesk-Tickets zu Identitätsproblemen. Bewerten Sie, wie schnell sich IT-Mitarbeitende, die in Zero-Trust-Prinzipien geschult wurden, weiterentwickeln.
| Kategorie | Beschreibung der Kennzahl | Beispielhafte Wirkung |
|---|---|---|
| Authentifizierung und Autorisierung | MFA-Nutzungsrate: Anteil der Benutzer, die Multi-Faktor-Authentifizierung verwenden. | Organisationen verzeichnen eine Reduzierung des Risikos von Kontokompromittierungen um 99,9 %. |
| Privileged Access Management | Genauigkeit des Inventars privilegierter Konten: Anteil der dokumentierten privilegierten Konten. | |
| Reduzierung von Sicherheitsrisiken | Rate offengelegter Anmeldedaten: Anteil der Anmeldedaten, die in Datenlecks gefunden wurden. | |
| Compliance und Audit-Ergebnisse | Abschlussquote von Zertifizierungskampagnen: Anteil der abgeschlossenen Zugriffsüberprüfungen. | Organisationen berichten von einem um 62 % schnelleren Abschluss von Zugriffszertifizierungskampagnen. |
| Kennzahlen zur Benutzerfreundlichkeit | Nutzungsrate von Self-Service: Anteil der Benutzer, die Self-Service-Funktionen nutzen. | Unternehmen berichten von einer Reduzierung der Helpdesk-Anrufe um bis zu 40 %. |
| Kennzahlen zur betrieblichen Effizienz | Automatisierte vs. manuelle Identitätsprozesse: Verhältnis von automatisierten zu manuellen Prozessen. |
Hinweis: Überprüfen Sie diese Kennzahlen regelmäßig. Passen Sie Ihre Roadmap bei Bedarf an, um Sicherheit und Benutzerfreundlichkeit zu verbessern.
Sie schaffen eine sicherere Umgebung, wenn Sie Ihrer Zero-Trust-Roadmap folgen und Ihren Fortschritt messen. Sie schützen Ihre Daten, reduzieren Risiken und unterstützen das Geschäftswachstum.
Abschließend lässt sich festhalten: Der traditionelle Netzwerkperimeter ist in der cloudvernetzten Welt von heute nicht mehr tragfähig. Angreifer suchen ständig nach Wegen, statische Abwehrmaßnahmen zu umgehen. Deshalb ist die Identität Ihr wichtigster Kontrollpunkt. Mit einem konsequenten Zero-Trust-Modell und Lösungen wie Microsoft Entra External ID schützen Sie Ihre Werte zuverlässig und schaffen gleichzeitig digitales Vertrauen und Wachstum. Um dieses Thema zu vertiefen und umsetzbare Strategien kennenzulernen, hören Sie sich unbedingt unsere passende Podcastfolge an: Microsoft Entra External ID for Digital Trust and Growth.
| Statistik | Wert |
|---|---|
| Passwortangriffe pro Sekunde | 7.000 |
| Identitätsbasierte Cyberangriffe als Anteil an Sicherheitsverletzungen | 80% |
Folgen Sie der Roadmap und setzen Sie auf moderne Identitätslösungen. Die Zukunft der Sicherheit hängt davon ab, wie gut Sie sich anpassen und an jeder Stelle Vertrauen aufbauen.
Häufige Fragen
Was ist der Identitätsperimeter?
Mit dem Identitätsperimeter schützen Sie Ihre Organisation, indem Sie steuern, wer auf Ihre Systeme zugreifen darf. Dieser Ansatz stützt sich darauf, die Anmeldedaten eines Benutzers zu prüfen, bevor der Zugriff gewährt wird.
Warum reicht der Identitätsperimeter nicht mehr aus?
Angreifer umgehen klassische Abwehrmaßnahmen, indem sie Anmeldedaten stehlen. Risiken entstehen durch Cloud-Apps, Remote-Arbeit und Verbindungen zu Drittanbietern. Sie brauchen daher einen stärkeren, mehrschichtigen Schutz.
Was ist Zero-Trust-Sicherheit?
Zero Trust bedeutet, dass Sie niemandem standardmäßig vertrauen. Sie überprüfen jeden Benutzer, jedes Gerät und jede Aktion. Den Zugriff beschränken Sie und die Aktivitäten überwachen Sie fortlaufend.
Wie hilft Microsoft Entra External ID?
Mit Entra External ID verwalten Sie externe Identitäten sicher. Die Plattform prüft Anmeldedaten in Echtzeit und unterstützt flexible Zugriffsrichtlinien.
Kann ich Zero Trust mit Altsystemen integrieren?
Ja, Zero Trust lässt sich auch in ältere Systeme integrieren. Beginnen Sie mit einer sorgfältigen Planung. Modernisieren Sie schrittweise. Schulen Sie Ihre Mitarbeitenden und setzen Sie kompatible Werkzeuge ein.
Welche Vorteile bietet kontinuierliches Monitoring?
Kontinuierliches Monitoring hilft Ihnen, Bedrohungen schnell zu erkennen. Sie reagieren schneller auf verdächtige Aktivitäten. Zudem verbessern Sie die Compliance und reduzieren Risiken.
Wie messe ich den Erfolg von Zero Trust?
Verfolgen Sie Kennzahlen wie die MFA-Nutzung, die Überprüfung privilegierter Zugriffe und die Reaktionszeiten bei Vorfällen. Außerdem prüfen Sie die Zufriedenheit der Benutzer und die betriebliche Effizienz.
Ist Zero Trust schwer umzusetzen?
Sie können auf Herausforderungen stoßen, die sich aber mit Teamarbeit, Schulung und schrittweisen Verbesserungen meistern lassen. Fangen Sie klein an und bauen Sie Ihre Sicherheitsgrundlage Schritt für Schritt auf.
🎧 Hören Sie sich diese Folge an
Sie möchten eine praxisnahe Erklärung zu Microsoft Entra External ID for Digital Trust and Growth? Diese Folge erläutert das Thema verständlich und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie sich diese Folge an, wenn Sie:
- die zentralen Konzepte hinter Microsoft Entra External ID for Digital Trust and Growth verstehen möchten
- sehen möchten, wie sich das Thema in das breitere Microsoft-Technologie-Ökosystem einfügt
- erfahren möchten, wo es für Ihre Organisation praktischen Mehrwert schaffen kann
Diese verwandten M365 FM Folgen könnten Ihnen ebenfalls gefallen:
- Microsoft Entra External ID - Simply Explained
- Microsoft Copilot mit Entra ID und Zero Trust absichern
- Vom KI-Hype zu KI-Harness-Engineering – KI entwickeln, der Menschen wirklich vertrauen können, mit Alan Buscaglia [MVP] von Gentleman Programming
- Aufbau eines sicheren Microsoft-First-MSP: Intune, Defender & Entra ID im großen Maßstab mit Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Weitere praxisnahe Gespräche rund um Microsoft finden Sie auf M365 FM.