 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Au-delà du périmètre réseau : pourquoi l’identité est devenue le nouveau périmètre de sécurité
Par Mirko Peters ·
Bienvenue de nouveau sur le blog du podcast ! Aujourd’hui, nous approfondissons un sujet qui redéfinit la manière dont les organisations protègent leurs actifs numériques. Dans un monde où l’adoption du cloud…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue sur le blog du podcast ! Aujourd’hui, nous approfondissons un sujet qui redéfinit la manière dont les organisations protègent leurs actifs numériques. Dans un monde où l’adoption du cloud explose et où le télétravail est devenu la norme, les frontières physiques et réseau traditionnelles de l’entreprise ont pratiquement disparu. Pendant des décennies, les équipes de sécurité se sont appuyées sur des pare-feu robustes et des centres de données d’entreprise sécurisés pour tenir les acteurs malveillants à distance. Or, à mesure que les données migrent vers des environnements multicloud et que les collaborateurs accèdent aux ressources de l’entreprise depuis n’importe où dans le monde, ce modèle ne tient plus. Dans cet article, nous allons détailler pourquoi l’identité a officiellement remplacé le périmètre réseau comme principale ligne de défense de votre organisation face aux cybermenaces modernes.
La chute du périmètre d’identité
Sécurité périmétrique traditionnelle
Vous vous êtes longtemps appuyés sur un modèle de sécurité qui faisait confiance à tout ce qui se trouvait à l’intérieur du réseau. Cette approche partait du principe que les utilisateurs, les appareils et les applications situés dans le périmètre étaient sûrs. La périphérie du réseau faisait office de barrière, séparant les ressources internes de confiance des menaces externes non fiables. Vous concentriez la sécurité aux limites, en pensant qu’un pare-feu solide et une authentification unique suffiraient à protéger vos données.
| Hypothèses héritées | Remises en cause modernes |
|---|---|
| Distinction claire entre réseaux de confiance et réseaux non fiables | L’essor des services cloud et du télétravail a brouillé ces frontières, rendant la distinction caduque. |
| Confiance implicite accordée aux utilisateurs internes | Les attaquants exploitent cette confiance interne, ce qui en fait un handicap plutôt qu’un atout de sécurité. |
| Sécurité concentrée sur la périphérie du réseau | Les environnements modernes exigent une sécurité répartie sur différentes plateformes et différents appareils. |
| Bureaux fixes et serveurs possédés en propre | Les activités de l’entreprise reposent désormais sur les SaaS et le cloud public, ce qui impose une approche de sécurité plus dynamique. |
| Authentification unique pour un accès étendu | Les principes Zero Trust prônent une vérification continue et un accès fondé sur le moindre privilège. |
Vous constatez que ces hypothèses ne tiennent plus. Le télétravail, l’adoption du cloud et les appareils mobiles ont effacé les frontières nettes. Les attaquants ciblent les utilisateurs internes et exploitent la confiance implicite, rendant vos défenses périmétriques traditionnelles inefficaces.
Remarque : vous devez repenser la confiance. Le périmètre n’est plus un mur. La confiance doit être méritée et vérifiée à chaque étape.
Menaces modernes et vecteurs d’attaque
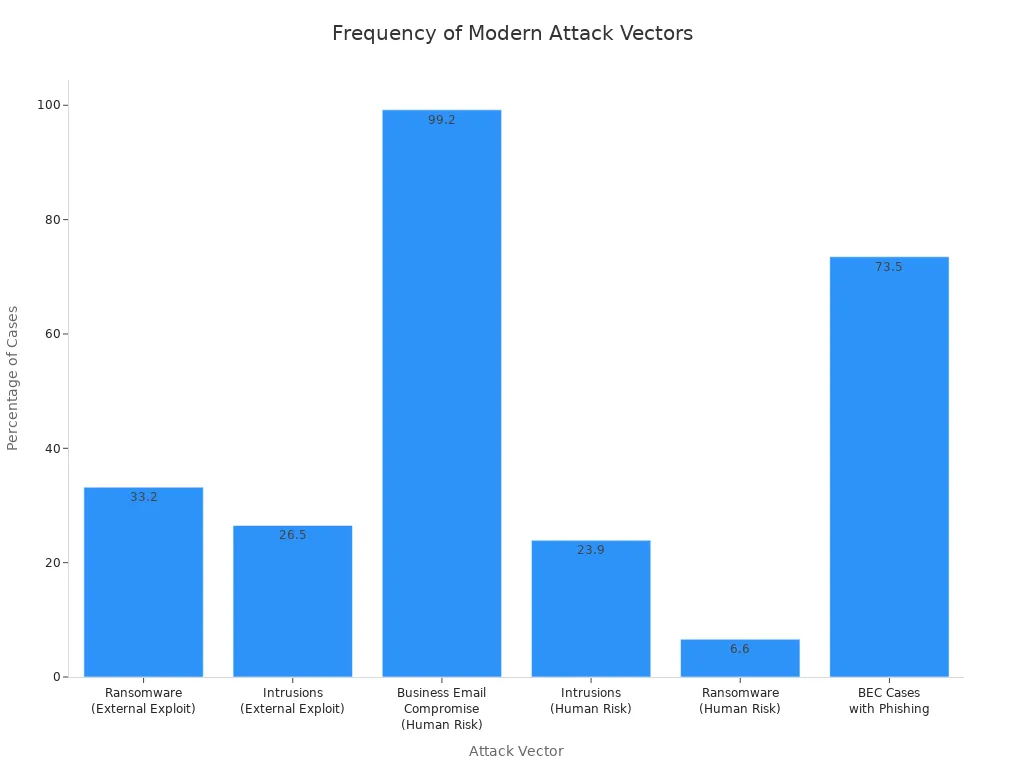
Les attaquants emploient de nouvelles tactiques pour contourner vos défenses. L’hameçonnage, les rançongiciels et les attaques de la chaîne d’approvisionnement visent vos utilisateurs et leurs identifiants. Vous faites face à des menaces qui exploitent les failles humaines et les vulnérabilités externes. La compromission de messagerie professionnelle et les rançongiciels dominent l’actualité.
| Vecteur d’attaque | Part des cas |
|---|---|
| Rançongiciel (exploitation externe) | 33,2 % |
| Intrusions (exploitation externe) | 26.5% |
| Compromission de messagerie professionnelle (risque humain) | 99.2% |
| Intrusions (risque humain) | 23.9% |
| Rançongiciel (risque humain) | 6.6% |
| Cas de BEC impliquant de l’hameçonnage | 73.5% |
- 52 % des organisations ont signalé une ou plusieurs violations en 2024, contre 48 % l’année précédente.
- 70 % des organisations ont subi au moins une cyberattaque significative en 2024, notamment des rançongiciels et des compromissions de messagerie professionnelle.
- Selon Verizon, les rançongiciels étaient impliqués dans 44 % des violations.
Vous constatez que les attaquants se soucient peu des frontières de votre réseau. Ils ciblent votre périmètre d’identité, en utilisant des identifiants volés et de l’ingénierie sociale pour accéder à vos systèmes. Vous devez protéger vos utilisateurs et leurs identités, et pas seulement votre réseau.
Pourquoi l’identité est devenue le nouveau périmètre
Vous avez déplacé votre attention vers l’identité parce que les attaquants exploitent les identifiants et les relations de confiance. Les utilisateurs réutilisent souvent leurs mots de passe d’une plateforme à l’autre, ce qui permet aux attaquants de compromettre facilement plusieurs comptes. De vastes collections d’identifiants divulgués sont accessibles en ligne, ce qui rend possibles des attaques automatisées. Des pratiques d’authentification faibles permettent aux attaquants d’utiliser des identifiants valides sans être détectés.
| Type de preuve | Description |
|---|---|
| Réutilisation généralisée des identifiants | Les utilisateurs réutilisent souvent leurs mots de passe d’une plateforme à l’autre, ce qui accroît le risque lorsqu’un seul service est compromis. |
| Disponibilité de jeux d’identifiants | De grandes collections d’identifiants divulgués sont accessibles, ce qui permet des compromissions automatisées de comptes. |
| Pratiques d’authentification faibles | Les environnements qui reposent uniquement sur des mots de passe sont vulnérables : un attaquant peut utiliser des identifiants valides sans être détecté. |
Vous devez vérifier chaque demande d’accès, quelle que soit son origine. La vérification continue et le principe du moindre privilège sont indispensables. Vous avez besoin d’une application dynamique des stratégies, capable de s’adapter à l’évolution des conditions. Vous ne pouvez pas vous appuyer sur des périmètres statiques ni sur une confiance implicite.
- La vérification continue garantit que chaque demande d’accès est authentifiée et autorisée.
- Le moindre privilège limite les autorisations afin de réduire les risques liés aux comptes trop privilégiés.
- L’application dynamique des stratégies adapte les décisions d’accès en fonction de différents facteurs contextuels.
La réglementation et les normes sectorielles vous poussent à adopter des mesures plus strictes de protection de l’identité et des données. La règle 1033 du CFPB impose une vérification d’identité robuste et une protection des données. L’architecture Zero Trust et les stratégies fédérales exigent une vérification continue et des contrôles d’accès stricts.
| Réglementation/Norme | Description | Impact sur la sécurité |
|---|---|---|
| Règle 1033 du CFPB | Impose aux consommateurs un accès aux données financières, avec une vérification d’identité robuste et une protection des données. | Élargit les surfaces d’attaque et nécessite des mesures de sécurité sophistiquées. |
| Architecture Zero Trust | Met l’accent sur la vérification continue et les contrôles d’accès. | Déplace l’attention de la sécurité périmétrique vers l’identité, devenue le nouveau périmètre. |
| Stratégie fédérale Zero Trust | Oblige les agences fédérales américaines à appliquer les principes Zero Trust. | Impose des objectifs de sécurité plus stricts, comme l’MFA et le chiffrement. |
Vous devez bâtir la confiance grâce à une vérification continue et à des contrôles d’identité solides. Le périmètre d’identité ne suffit pas. Vous avez besoin d’un modèle de sécurité qui s’adapte aux menaces modernes et protège vos données à chaque étape.
Limites de la sécurité centrée sur l’identité
Risques de vol d’identifiants
Vous pensez peut-être qu’une authentification forte protège votre organisation, mais les attaquants trouvent continuellement le moyen de contourner ces défenses. Le vol d’identifiants reste l’une des principales causes d’incidents de sécurité. Les attaquants recourent au hameçonnage, aux logiciels malveillants et à l’ingénierie sociale pour voler noms d’utilisateur et mots de passe. Ils visent souvent les utilisateurs privilégiés qui ont accès à des données sensibles. Près de 40 % des violations impliquent des connexions suspectes où les attaquants contournent l’authentification multifacteur. Les identifiants volés ou compromis représentent 10 % de l’ensemble des incidents. Si vous vous appuyez uniquement sur les contrôles d’identité, vous risquez de passer à côté de ces menaces.
| Limite | Description |
|---|---|
| Contournement de l’MFA | Près de 40 % des violations impliquaient des connexions suspectes avec contournement de l’MFA, ce qui révèle des vulnérabilités. |
| Vol de jetons et de sessions | Des jetons de longue durée peuvent être détournés, ce qui permet un accès non autorisé pouvant contourner totalement l’MFA. |
| Manque de visibilité | Une gestion incomplète des journaux retarde la détection des attaques sur l’identité et complique la réponse. |
| Vol d’identifiants | L’absence d’MFA pour les utilisateurs privilégiés était à l’origine de 13 % des violations de données signalées. |
| Détournement OAuth | Des requêtes API non contrôlées peuvent exposer les systèmes d’identité à des abus, créant des surfaces d’attaque importantes. |
Vous devez admettre que les attaquants n’ont pas toujours besoin de forcer la porte. Ils se connectent souvent avec des identifiants valides. Sans vérification continue, vous ne pouvez pas garantir que chaque demande d’accès provient d’un utilisateur de confiance.
Mouvement latéral et confiance implicite
Une fois qu’un attaquant a accédé à un compte, il se déplace souvent latéralement dans votre environnement. La confiance implicite accordée dans les modèles centrés sur l’identité permet aux utilisateurs authentifiés d’accéder à de multiples ressources sans contrôles continus. Les attaquants exploitent cette confiance pour atteindre les systèmes et les données sensibles. Si vous ne vérifiez pas chaque action, vous leur offrez une voie libre pour progresser plus profondément dans votre réseau. Le modèle VPN traditionnel présente également des risques. Les utilisateurs connectés par VPN bénéficient souvent d’un accès réseau étendu, que les attaquants peuvent exploiter pour naviguer librement après avoir compromis un compte.
Vous devez remettre en question l’idée selon laquelle l’authentification au début d’une session suffit. Les modèles Zero Trust exigent de vérifier chaque requête, et pas seulement la connexion initiale. Cette approche limite les dégâts que peuvent causer les attaquants s’ils compromettent une seule identité.
Les lacunes de la gouvernance des accès
Les risques augmentent lorsque vous ne gérez pas correctement les accès. Des identifiants faibles, volés ou réutilisés offrent aux attaquants un accès facile. Des droits excessifs ou non surveillés permettent l’élévation de privilèges. Des erreurs de configuration des stratégies et le Shadow IT créent des failles cachées. Les comptes orphelins et les droits non gérés restent des portes ouvertes pour les attaquants. Les fournisseurs tiers et les sous-traitants se connectent souvent avec des privilèges élevés, ce qui accroît votre exposition.
- Abus d’identifiants : les attaquants exploitent des identifiants faibles ou réutilisés.
- Élévation de privilèges : des droits non contrôlés permettent aux attaquants d’obtenir davantage d’accès.
- Erreurs de configuration des stratégies : des stratégies trop permissives créent des vulnérabilités.
- Shadow IT : des applications non approuvées et des comptes cachés contournent la gouvernance.
- Comptes orphelins : les comptes inactifs restent ouverts et non surveillés.
- Prolifération des identités : un trop grand nombre de comptes engendre confusion et risques.
- Visibilité limitée : vous ne voyez peut-être pas les comptes ou les activités à haut risque.
Vous devez combler ces lacunes pour bâtir une confiance réelle dans votre environnement. Une gouvernance des accès rigoureuse, une surveillance continue et des contrôles dynamiques sont indispensables. L’identité seule ne peut pas vous protéger contre les menaces modernes. Vous avez besoin d’une approche en couches qui intègre les principes Zero Trust pour sécuriser votre organisation.
Zero Trust : un nouveau paradigme de sécurité
Vous avez besoin d’un modèle de sécurité adapté à un monde orienté cloud. Zero Trust vous offre un moyen de protéger votre organisation lorsque les frontières traditionnelles n’existent plus. Cette approche ne repose pas sur une confiance implicite. Vous devez au contraire vérifier chaque utilisateur, chaque appareil et chaque action. Zero Trust vous aide à réduire les risques et à améliorer la protection des données en se concentrant sur l’identité, les accès et la surveillance continue.
Principes fondamentaux de Zero Trust
Zero Trust repose sur trois piliers principaux. Vous pouvez vous appuyer sur ces principes pour renforcer vos défenses et combler les lacunes laissées par les modèles plus anciens.
Ne jamais faire confiance, toujours vérifier
Vous ne pouvez pas partir du principe qu’un utilisateur ou un appareil est sûr. Zero Trust exige que vous vérifiiez chaque demande d’accès, quelle que soit son origine. Vous devez contrôler l’identité, l’état de santé de l’appareil, la localisation et les signaux de risque avant d’accorder l’accès. Ce principe vous aide à bloquer les attaquants qui utilisent des identifiants volés ou des appareils compromis.
Accès au moindre privilège
Vous devez n’accorder aux utilisateurs et aux systèmes que les accès dont ils ont besoin pour accomplir leur travail. L’accès au moindre privilège limite les dégâts en cas de compromission d’un compte. Vous pouvez utiliser des stratégies d’accès conditionnel pour appliquer cette règle. Cette approche soutient la protection des données et réduit le risque d’élévation de privilèges.
Vérification continue
Vous devez surveiller l’activité en permanence. Zero Trust signifie que vous ne cessez pas de vérifier après la première connexion. Vous surveillez les comportements inhabituels, les changements d’appareil et les actions à risque. La vérification continue vous permet de détecter les menaces tôt et de réagir rapidement. Ce principe renforce la sécurité de vos identités et contribue au respect des normes de cybersécurité.
Astuce : activez l’authentification multifacteur pour ajouter une couche de protection supplémentaire. Cette étape rend plus difficile l’utilisation d’identifiants volés par les attaquants.
Vous pouvez voir comment ces principes s’alignent sur les principaux référentiels de cybersécurité :
- La gestion des identités comme point de contrôle principal.
- Un contrôle d’accès fondé sur le risque en temps réel et la conformité des appareils.
- Une surveillance continue pour détecter les anomalies et garantir la conformité.
Architecture Zero Trust en pratique
L’architecture Zero Trust répond aux limites des modèles de sécurité fondés sur le périmètre et sur l’identité seule. Vous ne vous appuyez pas sur un mur unique, ni sur les seuls contrôles d’identité. Vous construisez plutôt des couches de défense capables de s’adapter aux menaces modernes.
| Principe | Description |
|---|---|
| Vérifier explicitement | Toujours authentifier et autoriser en fonction de toutes les données disponibles (identité, état de santé de l’appareil, emplacement, etc.). |
| Appliquer le principe du moindre privilège | Limiter l’accès des utilisateurs et des systèmes au strict minimum nécessaire à l’exécution d’une tâche. |
| Considérer la compromission comme acquise | Concevoir votre architecture en partant du principe qu’une compromission finira par se produire. |
Vous vérifiez explicitement chaque demande d’accès. Vous appliquez le moindre privilège pour réduire les risques. Vous partez du principe que la compromission est possible, ce qui signifie que vous prévoyez que des attaquants parviennent à pénétrer et que vous limitez leurs possibilités d’action. Cette approche fonctionne bien dans les architectures natives du cloud, où les utilisateurs et les appareils se connectent depuis n’importe où.
Zero Trust vous aide à protéger les données à chaque étape. Vous ne faites confiance à personne par défaut. Vous utilisez l’identité comme fondement des décisions d’accès. Vous surveillez l’activité et réagissez aux menaces en temps réel. Ce modèle vous offre une meilleure protection des données et accompagne votre migration vers le cloud.
En adoptant Zero Trust, vous pouvez renforcer votre posture de sécurité. Vous réduisez votre surface d’attaque et améliorez votre conformité. Vous gagnez en visibilité sur qui accède à vos ressources et pourquoi. L’architecture Zero Trust vous prépare aux défis d’un monde où le cloud est prioritaire.
Dépasser le périmètre de l’identité
Évaluer la posture de sécurité actuelle
Avant d’aller plus loin, vous devez comprendre les forces et les faiblesses de votre sécurité actuelle. Commencez par une évaluation précise. Ce processus vous aide à repérer les failles que des attaquants pourraient exploiter et les domaines où vous pouvez renforcer la confiance dans vos défenses.
- Auditer vos plateformes cloud pour l’adoption de l’authentification multifacteur (MFA).
- Identifier les comptes disposant de privilèges d’administration.
- Cartographier l’emplacement de vos données sensibles.
- Documenter vos méthodes d’authentification actuelles.
Après votre évaluation, recherchez les gains rapides. Imposez la MFA sur tous les comptes d’administration. Supprimez les accès des utilisateurs inactifs. Mettez en place des stratégies d’accès conditionnel de base. Activez la journalisation des événements d’authentification pour suivre les activités suspectes.
Pour une protection plus poussée, déployez la MFA sur l’ensemble des comptes restants. Configurez des règles d’accès conditionnel avancées. Utilisez des outils automatisés pour surveiller les identifiants. Planifiez des revues d’accès régulières.
Maintenez une posture de sécurité solide grâce à une surveillance continue. Effectuez chaque semaine des contrôles d’exposition des identifiants. Examinez les accès chaque mois. Évaluez votre posture de sécurité chaque trimestre. Analysez les journaux d’authentification en continu.
Astuce : les revues régulières vous permettent de repérer les risques tôt et de bâtir une confiance durable dans votre environnement.
Renforcer la gestion des identités et des accès
Vous pouvez réduire les risques en renforçant votre gestion des identités et des accès (IAM). Appliquez les bonnes pratiques pour contrôler qui accède aux ressources et pendant combien de temps.
- Mettez en œuvre un accès Just-In-Time (JIT) pour n’accorder aux utilisateurs des autorisations temporaires que lorsqu’elles sont nécessaires.
- Utilisez l’authentification sans mot de passe, par exemple la biométrie ou les jetons de sécurité, pour améliorer à la fois la sécurité et l’expérience utilisateur.
- Automatisez les workflows IAM pour réduire les erreurs et accélérer la gestion des utilisateurs.
- Adoptez la gestion fédérée des identités (FIM) afin que les utilisateurs accèdent à plusieurs applications avec un seul jeu d’identifiants.
- Assurez-vous que vos stratégies IAM répondent à des référentiels tels que SOC 2, ISO 27001 et PCI-DSS.
Ces mesures vous aident à limiter les accès inutiles et à renforcer la confiance dans vos systèmes. Vous facilitez également un travail sécurisé pour vos utilisateurs.
Confiance dans l’appareil et contrôles de santé
Vous devez vous assurer que seuls des appareils de confiance se connectent à vos ressources. La confiance dans un appareil commence par la vérification qu'il est inscrit dans votre infrastructure de sécurité et qu'il dispose des paramètres appropriés. Confirmez l'authenticité de l'appareil à l'aide de certificats numériques ou d'identifiants uniques.
Vérifiez que chaque appareil respecte vos normes de sécurité. Contrôlez la présence d'un antivirus à jour et de systèmes d'exploitation corrigés. Évaluez le niveau de risque en fonction du système d'exploitation de l'appareil et de sa connexion réseau.
Surveillez en permanence les appareils afin de détecter les vulnérabilités. Utilisez des contrôles de conformité continus pour vous assurer que les appareils respectent vos stratégies de sécurité. Mettez en place des contrôles d'accès conditionnels qui réagissent aux évaluations en temps réel de la sécurité des appareils et du comportement des utilisateurs.
- Validez en continu la sécurité des appareils grâce à des évaluations régulières.
- Appliquez des stratégies d'accès précises en fonction des rôles des utilisateurs et de l'état des appareils.
- Utilisez l'authentification unique (SSO) et l'authentification multifacteur (MFA) pour une protection renforcée.
- Exploitez les signaux contextuels pour prendre des décisions de sécurité adaptatives.
- Adoptez un modèle de sécurité Zero Trust pour vérifier chaque demande d'accès, sans considérer par défaut qu'un appareil ou un utilisateur est digne de confiance.
En misant sur la confiance et l'état de santé des appareils, vous comblez davantage de failles et compliquez la progression des attaquants dans votre environnement.
Surveillance continue et réponse
On ne peut pas protéger ce que l'on ne voit pas. La surveillance continue vous offre la visibilité nécessaire pour repérer les menaces au moment où elles surviennent. Cette approche signifie que vous surveillez votre environnement en permanence, et non uniquement lors des audits planifiés ou après un incident. Vous utilisez des outils automatisés pour suivre l'activité des utilisateurs, l'état de santé des appareils et les schémas d'accès. Ces outils vous alertent lorsqu'un événement inhabituel se produit, comme une connexion depuis un nouvel emplacement ou une hausse soudaine des téléchargements de données.
Grâce à la surveillance continue, vous identifiez les risques dès leur apparition. Vous n'attendez pas que les attaquants aient terminé leur travail. Vous détectez plutôt les anomalies et les tentatives d'accès non autorisées avant qu'elles ne s'aggravent. Cette détection rapide vous permet de réagir plus vite et de limiter les dégâts. Les systèmes de réponse automatisée peuvent bloquer une activité suspecte, isoler les appareils concernés ou exiger des utilisateurs qu'ils se réauthentifient. Ces actions réduisent le temps passé par les attaquants dans votre environnement, appelé « temps de séjour » (dwell time).
Astuce : Plus le temps de séjour est court, moins les attaquants ont d'occasions de voler des données ou de se déplacer latéralement dans votre réseau.
La surveillance continue améliore également votre conformité. Les réglementations et les normes sectorielles vous imposent de suivre les contrôles et les processus de sécurité. La surveillance automatisée vous aide à rester aligné sur ces exigences. Vous pouvez repérer rapidement les écarts de conformité et les corriger avant qu'ils n'entraînent des sanctions. Un suivi cohérent facilite également les audits, et les rend moins stressants.
Voici les principaux avantages que vous retirez de la surveillance continue et de la réponse automatisée :
- La détection des menaces en temps réel vous permet d'agir immédiatement sur les vulnérabilités.
- Une réponse rapide aux risques limite les dommages potentiels.
- La détection des anomalies vous aide à repérer les accès non autorisés avant qu'ils ne deviennent un problème plus grave.
- Des processus rationalisés améliorent l'efficacité opérationnelle et réduisent les redondances.
- Le suivi continu vous garantit le respect des réglementations et des normes sectorielles.
- Une identification plus rapide des écarts de conformité évite des sanctions coûteuses.
Vous devez configurer des alertes pour les événements critiques, comme les échecs de connexion ou les modifications de fichiers sensibles. Utilisez des tableaux de bord pour visualiser les tendances et repérer des schémas dans le temps. Examinez régulièrement les journaux et les rapports afin de comprendre à quoi ressemble une activité normale dans votre environnement. Cette connaissance vous aide à reconnaître quand quelque chose ne va pas.
La réponse automatisée ne remplace pas le jugement humain. Vos équipes de sécurité doivent toujours analyser les alertes et prendre les décisions. En revanche, l'automatisation prend en charge les tâches routinières et accélère votre réaction aux menaces. Cette combinaison de technologie et d'expertise humaine vous donne les meilleures chances de protéger votre organisation.
En adoptant la surveillance continue et la réponse automatisée, vous construisez une posture de sécurité proactive. Vous ne vous contentez pas de réagir aux incidents : vous les empêchez de causer de graves dommages. Cette approche protège vos données, facilite la conformité et renforce la confiance dans vos systèmes.
Solutions concrètes et études de cas
Présentation de Microsoft Entra External ID
Vous avez besoin d’une solution d’identité moderne, capable de s’adapter à l’évolution de vos besoins métier. Microsoft Entra External ID propose une approche centrée sur les revendications (claims), qui va au-delà de la gestion des identités traditionnelle. Vous pouvez connecter plusieurs locataires clients à un seul locataire Entra ID pour les collaborateurs. Cette souplesse vous permet de séparer les flux clients et de gérer les identités en toute simplicité.
Entra External ID s’appuie sur des protocoles conformes aux standards du secteur, tels qu’OAuth 2.0, OpenID Connect et SAML 2.0. Ces protocoles garantissent la sécurité et la fiabilité de vos communications. Vous pouvez gérer des identités externes issues de différents fournisseurs et personnaliser l’expérience utilisateur aux couleurs de votre marque. Entra External ID propose un modèle de tarification prévisible. Vous bénéficiez des 50 000 premiers utilisateurs actifs mensuels gratuits, ce qui vous aide à maîtriser vos coûts à mesure que votre activité se développe.
Vous pouvez utiliser des bibliothèques d’authentification natives et l’intégration de l’API Microsoft Graph. Ces fonctionnalités simplifient et accélèrent le développement. Vous pouvez créer des parcours d’inscription aux couleurs de votre marque ainsi que des flux d’authentification souples. Entra External ID vous fournit les outils nécessaires pour bâtir un système d’identité à la fois sécurisé et convivial.
- Souplesse pour connecter plusieurs locataires clients
- Infrastructure sécurisée grâce à des protocoles conformes aux standards du secteur
- Gestion renforcée des identités externes
- Tarification avantageuse pour les grandes bases d’utilisateurs
- Outils et API faciles à utiliser pour les développeurs
- Parcours d’inscription et d’authentification personnalisables
Entra External ID en action
Vous obtenez des résultats concrets lorsque vous utilisez Entra External ID dans votre organisation. Différents secteurs ont adopté cette solution pour appuyer l’approche Zero Trust et améliorer l’expérience utilisateur. Voici quelques exemples :
| Secteur | Détails de la mise en œuvre |
|---|---|
| Finance | Application d’un contrôle d’accès basé sur les rôles, assorti de filtres de localisation, afin de respecter les cadres réglementaires. |
| Santé | Exigence d’une authentification multifacteur et de contrôles conditionnels des appareils pour protéger les données sensibles des patients au regard de la loi HIPAA. |
| Éducation | Application de stratégies distinctes pour les accès des étudiants et des enseignants, garantissant que seuls les appareils approuvés peuvent accéder aux ressources administratives. |
| Industrie manufacturière | Restriction de l’accès des tiers à la propriété intellectuelle, seuls les appareils conformes pouvant accéder aux fichiers de conception. |
| Grandes entreprises mondiales | Exigence d’appareils gérés par l’entreprise, dotés d’un stockage chiffré et d’une protection active contre les menaces, pour l’accès aux systèmes bancaires. |
Vous constatez à quel point Entra External ID s’adapte à des exigences variées. Vous appliquez un contrôle d’accès basé sur les rôles, exigez l’authentification multifacteur et restreignez l’accès des appareils. Ces actions vous aident à protéger les données sensibles et à respecter les normes de conformité.
Enseignements de l’adoption du Zero Trust
Vous tirez des enseignements importants lorsque vous passez à un modèle Zero Trust. Les organisations constatent des résultats mesurables après avoir adopté ces principes. Vous renforcez votre sécurité et votre gouvernance tout en assurant le bon fonctionnement de votre activité.
| Objectif | Résultat |
|---|---|
| Résultats en matière de sécurité | Vous dissuadez les attaquants et maintenez la continuité des activités. |
| Gouvernance | Vous protégez les actifs, les données et les applications en suivant des modèles d’architecture. |
| Prévention | Vous harmonisez le contrôle d’accès et la protection des actifs au sein d’une chaîne d’outils de sécurité unifiée. |
| Visibilité | Vous rendez les risques et l’état de la sécurité mesurables et visibles pour les parties prenantes. |
| Réponse | Vous définissez les rôles SecOps et améliorez la détection des incidents et la réponse à ceux-ci grâce à l’automatisation. |
Vous gagnez en visibilité sur votre posture de sécurité. Vous réagissez plus rapidement aux incidents et empêchez les accès non autorisés. Vous instaurez la confiance auprès de vos utilisateurs et des parties prenantes. Entra External ID vous aide à atteindre ces objectifs en s’appuyant sur l’approche Zero Trust et en fournissant une plateforme d’identité souple et sécurisée.
Astuce : vous pouvez utiliser Entra External ID pour moderniser votre gestion des identités et soutenir la croissance de votre activité tout en protégeant vos données.
Surmonter les difficultés d’adoption
Obstacles courants
Vous pourriez rencontrer plusieurs obstacles lorsque vous dépassez le périmètre de l’identité. De nombreuses organisations peinent à gérer des stratégies complexes. Vous devez repenser la manière dont vous associez les autorisations applicatives, ce qui peut rendre votre approche de la sécurité plus complexe. Une gestion insuffisante des identités peut également ralentir votre progression. Si vous vous appuyez sur une source unique pour vérifier les identités, il peut vous être difficile de mettre en œuvre le zero trust, en particulier lorsque vous travaillez avec des systèmes anciens.
Vous ne pouvez pas résoudre ces problèmes seul. Une sécurité des identités efficace exige une collaboration à l’échelle de l’entreprise. Vous avez besoin de la contribution de la DSI, de la sécurité, de la conformité et des directions métier. Lorsque chacun travaille de concert, vous pouvez repérer les lacunes et renforcer vos défenses.
Remarque : si vous ne traitez pas ces obstacles, vous vous exposez à des coûts plus élevés. Une seule violation de sécurité peut vous coûter en moyenne 4,45 millions de dollars. Le non-respect des règles de conformité peut entraîner des amendes pouvant atteindre 4 % de votre chiffre d’affaires annuel mondial. Les processus d’identité manuels font également perdre du temps et de l’argent, et coûtent aux grandes organisations plus de 1,5 million de dollars par an.
Conduite du changement
Vous avez besoin d’un plan clair pour aider vos équipes à s’adapter aux nouveaux modèles de sécurité. La conduite du changement commence par la conception de stratégies qui tiennent compte de l’expérience utilisateur. Si vos stratégies frustrent les utilisateurs, ceux-ci risquent de chercher des moyens de les contourner. Utilisez l’authentification adaptative pour faciliter l’accès lorsque le risque est faible, et le renforcer lorsque le risque est élevé.
Considérez la gestion des stratégies comme une tâche permanente. Utilisez l’automatisation pour mettre à jour vos stratégies en temps réel et testez-les régulièrement. Cela vous aide à garder une longueur d’avance sur les nouvelles menaces. Veillez à ce que vos contrôles de sécurité correspondent à vos besoins de conformité. Lorsque vous alignez vos contrôles sur la réglementation, vous facilitez les audits et montrez que vous prenez la sécurité au sérieux.
Vous pouvez également rechercher des programmes d’accompagnement. Certains gouvernements proposent des déductions fiscales ou des subventions pour aider les petites et moyennes entreprises à investir dans la cybersécurité. Des programmes éducatifs nationaux peuvent vous faire découvrir des outils et ressources gratuits. Travailler avec des agences fédérales peut renforcer vos compétences en cybersécurité et vous aider à adopter le zero trust plus rapidement.
Intégration avec les systèmes existants
Les systèmes existants peuvent compliquer l’adoption du zero trust. Vous pouvez constater que des systèmes anciens ne prennent pas en charge les solutions d’identité modernes ou ne disposent pas des API adéquates. Les architectures réseau plates rendent la segmentation de votre environnement difficile, et les modifications risquent de provoquer des interruptions de service. Certains appareils anciens ne peuvent pas supporter de nouveaux outils de sécurité en raison de ressources limitées. L’enfermement propriétaire (vendor lock-in) peut également vous empêcher de mettre à jour les fonctionnalités de sécurité.
| Défi | Description | Solution |
|---|---|---|
| Difficultés d’intégration | Les systèmes anciens ne fonctionnent peut-être pas avec les outils d’identité modernes. | Évaluez soigneusement et planifiez les points d’intégration. |
| Contraintes d’architecture réseau | Les réseaux plats rendent la segmentation difficile et risquée. | Faites évoluer les réseaux par étapes afin de prendre en charge la micro-segmentation. |
| Contraintes de performance et de ressources | Les appareils anciens peuvent ralentir avec les nouveaux outils de sécurité. | Appliquez des contrôles adaptés aux limites du système. |
| Enfermement propriétaire (vendor lock-in) | Certains éditeurs ne prennent pas en charge les mises à jour de sécurité nécessaires. | Appliquez des solutions de contournement et des contrôles supplémentaires lorsque c’est possible. |
| Obstacles organisationnels et culturels | Le personnel peut résister aux changements ou travailler en silos. | Formez les équipes et encouragez la coopération. |
| Lacunes en matière de compétences | Vous manquez peut-être de collaborateurs maîtrisant à la fois les anciens et les nouveaux systèmes. | Investissez dans la formation et recrutez des profils qualifiés. |
| Risque de perturbation | De nouveaux contrôles peuvent provoquer des interruptions dans les environnements anciens. | Déployez les changements par phases afin de limiter les perturbations. |
Vous pouvez surmonter ces défis en planifiant soigneusement et en modernisant vos systèmes étape par étape. Formez vos équipes et encouragez la collaboration. Lorsque vous traitez à la fois les obstacles techniques et culturels, votre transition vers le zero trust gagne en fluidité et en efficacité.
Prochaines étapes pour une sécurité moderne
Élaborer une feuille de route zero trust
Pour faire sortir votre organisation du périmètre d’identité, il vous faut un plan clair. Construire une feuille de route Zero Trust vous aide à protéger vos actifs et à vous adapter aux nouvelles menaces. Commencez par identifier ce qui compte le plus. Définissez votre surface de protection. Listez vos actifs critiques, vos données sensibles et vos applications clés. Comprenez comment les informations circulent dans votre environnement. Cartographiez les flux de transactions pour savoir où les risques peuvent apparaître.
Concevez votre architecture Zero Trust en vous appuyant sur des modèles reconnus, comme NIST ZTA. Intégrez les composants essentiels, tels que la gestion des identités et des accès et la confiance accordée aux appareils. Appliquez des contrôles d’identité robustes. Exigez l’authentification multifacteur et envisagez les options sans mot de passe. Appliquez le principe du moindre privilège et la microsegmentation. Restreignez les autorisations et segmentez les charges de travail pour réduire les risques.
Activez la vérification continue et la détection des menaces. Évaluez le risque et le contexte en temps réel. Testez vos contrôles régulièrement. Faites évoluer vos stratégies grâce à des exercices réguliers de réponse aux incidents. Ces étapes vous aident à bâtir une base de sécurité capable de s’adapter au changement.
Étapes de la feuille de route Zero Trust :
- Définissez votre surface de protection.
- Cartographiez les flux de transactions.
- Construisez votre architecture Zero Trust.
- Mettez en œuvre des contrôles d’identité robustes.
- Appliquez le moindre privilège et la microsegmentation.
- Activez la vérification continue et la détection des menaces.
- Testez et faites évoluer votre dispositif grâce à la réponse aux incidents.
Conseil : impliquez vos équipes informatique et sécurité à chaque étape. La collaboration vous garantit de couvrir l’ensemble des risques et de renforcer votre défense.
Mesurer le succès
Vous devez suivre votre progression pour vérifier que votre stratégie Zero Trust fonctionne. Utilisez des indicateurs et des références claires pour mesurer les améliorations. Surveillez les taux d’authentification et d’autorisation. Vérifiez le nombre d’utilisateurs qui recourent à l’authentification multifacteur. Suivez les échecs d’authentification et les durées moyennes d’authentification.
Examinez la gestion des accès privilégiés. Documentez tous les comptes privilégiés. Mesurez le pourcentage d’accès juste-à-temps et surveillez les sessions privilégiées. Évaluez la réduction du risque de sécurité. Recherchez les identifiants exposés et suivez l’évolution des scores de risque. Comptabilisez les incidents de sécurité liés aux identités.
Vérifiez la conformité et les performances d’audit. Suivez les taux d’achèvement des revues d’accès et les délais de résolution des violations de conformité. Mesurez la diminution des constats d’audit. Évaluez les indicateurs d’expérience utilisateur. Surveillez les taux d’adoption des libres-services et l’automatisation de la réinitialisation des mots de passe. Recueillez les scores de satisfaction des utilisateurs.
L’efficacité opérationnelle compte. Comparez les processus d’identité automatisés et manuels. Mesurez les délais d’exécution des tâches et les coûts par transaction. Suivez les tickets du service d’assistance liés aux problèmes d’identité. Évaluez le taux de montée en compétence des équipes informatiques formées aux principes Zero Trust.
| Catégorie | Description de la métrique | Exemple d’impact |
|---|---|---|
| Authentification et autorisation | Taux d’adoption de l’MFA : pourcentage d’utilisateurs recourant à l’authentification multifacteur. | Les organisations constatent une réduction de 99,9 % des risques de compromission de comptes. |
| Gestion des accès privilégiés | Exactitude de l’inventaire des comptes privilégiés : pourcentage de comptes privilégiés documentés. | |
| Réduction du risque de sécurité | Taux d’identifiants exposés : pourcentage d’identifiants retrouvés dans des fuites de données. | |
| Conformité et performances d’audit | Taux d’achèvement des campagnes de certification : pourcentage de revues d’accès terminées. | Les organisations déclarent une finalisation des campagnes de certification des accès 62 % plus rapide. |
| Indicateurs d’expérience utilisateur | Taux d’adoption des libres-services : pourcentage d’utilisateurs recourant aux fonctions de libre-service. | Les entreprises signalent une baisse des appels au service d’assistance pouvant atteindre 40 %. |
| Indicateurs clés d’efficacité opérationnelle | Processus d’identité automatisés et manuels : ratio entre processus automatisés et processus manuels. |
Remarque : examinez régulièrement ces indicateurs. Ajustez votre feuille de route si nécessaire pour améliorer la sécurité et l’expérience utilisateur.
Vous construisez un environnement plus sûr lorsque vous suivez votre feuille de route Zero Trust et mesurez vos progrès. Vous protégez vos données, réduisez les risques et soutenez la croissance de votre entreprise.
Pour conclure, il est clair que le périmètre réseau traditionnel n'est plus viable dans l'écosystème connecté au cloud d'aujourd'hui. Les attaquants cherchent en permanence à contourner les défenses statiques, ce qui fait de l'identité votre point de contrôle le plus critique. En adoptant un véritable modèle Zero Trust et en vous appuyant sur des solutions avancées comme Microsoft Entra External ID, vous pouvez protéger efficacement vos actifs tout en favorisant la confiance numérique et la croissance. Pour approfondir ce sujet et découvrir des stratégies concrètes, écoutez notre épisode de podcast associé, Microsoft Entra External ID for Digital Trust and Growth.
| Statistique | Valeur |
|---|---|
| Attaques par mot de passe par seconde | 7 000 |
| Cyberattaques basées sur l'identité, en pourcentage des violations | 80% |
Vous devez suivre la feuille de route et adopter des solutions d'identité avancées. L'avenir de la sécurité dépend de votre capacité à vous adapter et à instaurer la confiance à chaque étape.
Questions fréquentes
Qu'est-ce que le périmètre d'identité ?
Vous utilisez le périmètre d'identité pour protéger votre organisation en contrôlant qui peut accéder à vos systèmes. Cette approche repose sur la vérification des identifiants de l'utilisateur avant d'accorder l'accès.
Pourquoi le périmètre d'identité ne suffit-il plus ?
Les attaquants contournent les défenses traditionnelles en dérobant des identifiants. Vous êtes exposé aux risques liés aux applications cloud, au télétravail et aux connexions de tiers. Vous avez besoin d'une sécurité plus robuste et multicouche.
Qu'est-ce que la sécurité Zero Trust ?
Le Zero Trust signifie que vous ne faites confiance à personne par défaut. Vous vérifiez chaque utilisateur, chaque appareil et chaque action. Vous limitez les accès et surveillez l'activité en continu.
En quoi Microsoft Entra External ID vous aide-t-il ?
Vous utilisez Entra External ID pour gérer en toute sécurité les identités externes. La plateforme vérifie les identifiants en temps réel et prend en charge des stratégies d'accès flexibles.
Puis-je intégrer le Zero Trust à des systèmes existants ?
Vous pouvez intégrer le Zero Trust à des systèmes plus anciens. Commencez par une planification rigoureuse. Effectuez la mise à niveau par étapes. Formez vos équipes et utilisez des outils compatibles.
Quels sont les avantages de la surveillance continue ?
La surveillance continue vous permet de repérer rapidement les menaces. Vous réagissez plus vite aux activités suspectes. Vous améliorez votre conformité et réduisez les risques.
Comment mesurer la réussite du Zero Trust ?
Vous suivez des indicateurs tels que l'adoption de l'authentification multifacteur, les revues des accès privilégiés et les délais de réponse aux incidents. Vous évaluez également la satisfaction des utilisateurs et l'efficacité opérationnelle.
Le Zero Trust est-il difficile à mettre en œuvre ?
Vous pouvez rencontrer des obstacles, mais vous pouvez les surmonter grâce au travail d'équipe, à la formation et à des mises à niveau progressives. Commencez petit et construisez les fondations de votre sécurité.
🎧 Écoutez cet épisode
Vous souhaitez une explication pratique de Microsoft Entra External ID for Digital Trust and Growth ? Cet épisode détaille le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l'IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés derrière Microsoft Entra External ID for Digital Trust and Growth
- Voir comment il s'intègre dans l'écosystème technologique plus large de Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Vous pourriez aussi apprécier ces épisodes connexes de M365 FM :
- Microsoft Entra External ID - Simply Explained
- Sécuriser Microsoft Copilot avec Entra ID et Zero Trust
- De l’AI hype à l’AI harness engineering : construire une IA en laquelle les utilisateurs peuvent vraiment avoir confiance, avec Alan Buscaglia [MVP] de Gentleman Programming
- Construire un MSP sécurisé orienté Microsoft : Intune, Defender et Entra ID à grande échelle, avec Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Découvrez d’autres échanges pratiques sur Microsoft sur M365 FM.