 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Permission Drift: Wie Berechtigungen im Laufe der Zeit wachsen
Von Mirko Peters ·
Permission Drift beschreibt, wie sich Zugriffe durch Rollenwechsel, verwaiste Gruppen und vergessene Ausnahmen allmählich von der geschäftlichen Realität entfernen. Erfahren Sie, warum das passiert, woran Sie es erkennen und wie das Prinzip der minimalen Berechtigungen (Least Privilege) hilft.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Die meisten Zugriffsprobleme beginnen nicht mit einem dramatischen Fehler. Sie beginnen mit einer nachvollziehbaren Anfrage: Jemand braucht Zugriff auf eine Bibliothek für ein Projekt, eine Kollegin wechselt das Team, ein Dienstleister benötigt temporären Zugang. Jede dieser Entscheidungen ist im Moment ihrer Umsetzung sinnvoll.
Über Monate und Jahre summieren sich diese Entscheidungen. Dieser Artikel erklärt, wie Permission Drift in Microsoft 365 entstehen kann, wie Sie ihn erkennen und welche Vorgehensweisen dabei helfen, Zugriffe möglichst nah an dem zu halten, was Anwender tatsächlich benötigen.
Was Permission Drift ist
Permission Drift beschreibt die schrittweise Abweichung eines Zugriffsmodells von der aktuellen geschäftlichen Realität. Zugriffe entwickeln sich durch lokale Entscheidungen, Rollenwechsel, verwaiste Gruppen und Ausnahmen weiter, die nie entfernt werden.
Das entscheidende Wort ist schrittweise. Eine Fehlkonfiguration ist meist eine falsche Einstellung, die sich auf eine einzelne Änderung zurückführen lässt. Drift hat dagegen keine einzelne Ursache. Das Zugriffsmodell, das Sie am ersten Tag entworfen haben, ist noch vorhanden, wurde aber Schicht für Schicht um Anpassungen ergänzt, bis es nicht mehr beschreibt, wer heute Zugriff haben sollte.
Drift ist kein Fehler von Microsoft 365. Er tritt überall dort auf, wo Personen Zugriff gewähren können, aber nur wenige dafür verantwortlich sind, ihn wieder zu entziehen. Das Erteilen erfolgt oft sofort und sichtbar, weil jemand darauf wartet. Das Entfernen ist selten dringend, weil sich niemand über Zugriffe beschwert, die er noch hat.
Wie Zugriffe im Laufe der Zeit wachsen
In vielen Umgebungen treten mehrere Muster auf. Die folgenden Beispiele sind hypothetisch und veranschaulichen, wie die Mechanismen funktionieren.
Rollenwechsel. Stellen Sie sich einen Mitarbeitenden vor, der vom Finanzbereich ins Marketing wechselt. Der Marketingzugriff wird ergänzt. Der Finanzzugriff bleibt bestehen, weil der Besitzer der Finanz-Website nicht informiert wurde und kein Prozess die Entfernung auslöst.
Verwaiste Gruppen. Stellen Sie sich eine Projektgruppe vor, die für einen Produktstart angelegt wurde. Das Projekt endet, das Team wendet sich anderen Aufgaben zu, doch die Gruppe bleibt in den Berechtigungen mehrerer Websites und Bibliotheken bestehen. Einige Monate später ist unklar, wer Mitglied ist und warum die Gruppe überhaupt existiert.
Lokale Ausnahmen. Stellen Sie sich einen Website-Besitzer vor, der einen einzelnen Ordner mit einer Person teilt, weil das schneller geht, als die Gruppenstruktur anzupassen. Die Ausnahme funktioniert, also bleibt sie. Ein Jahr später erinnert sich niemand mehr daran.
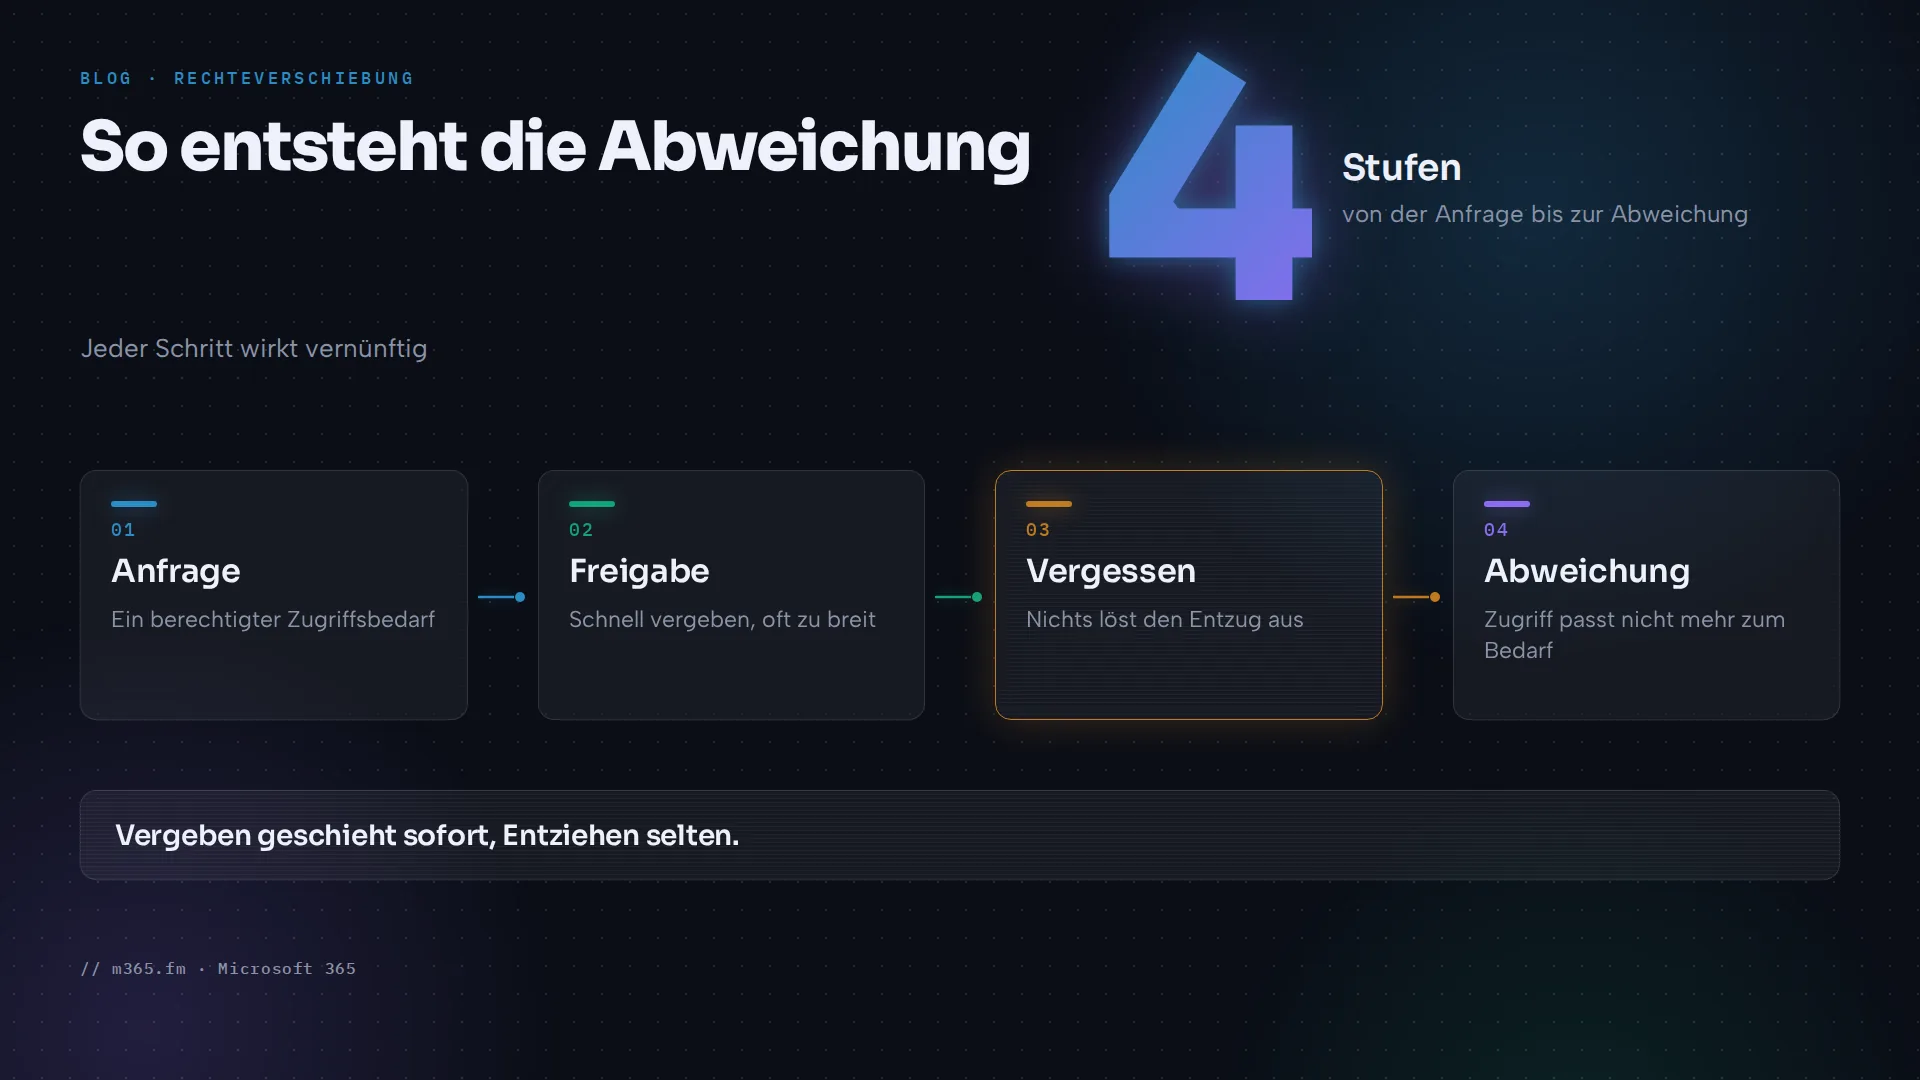
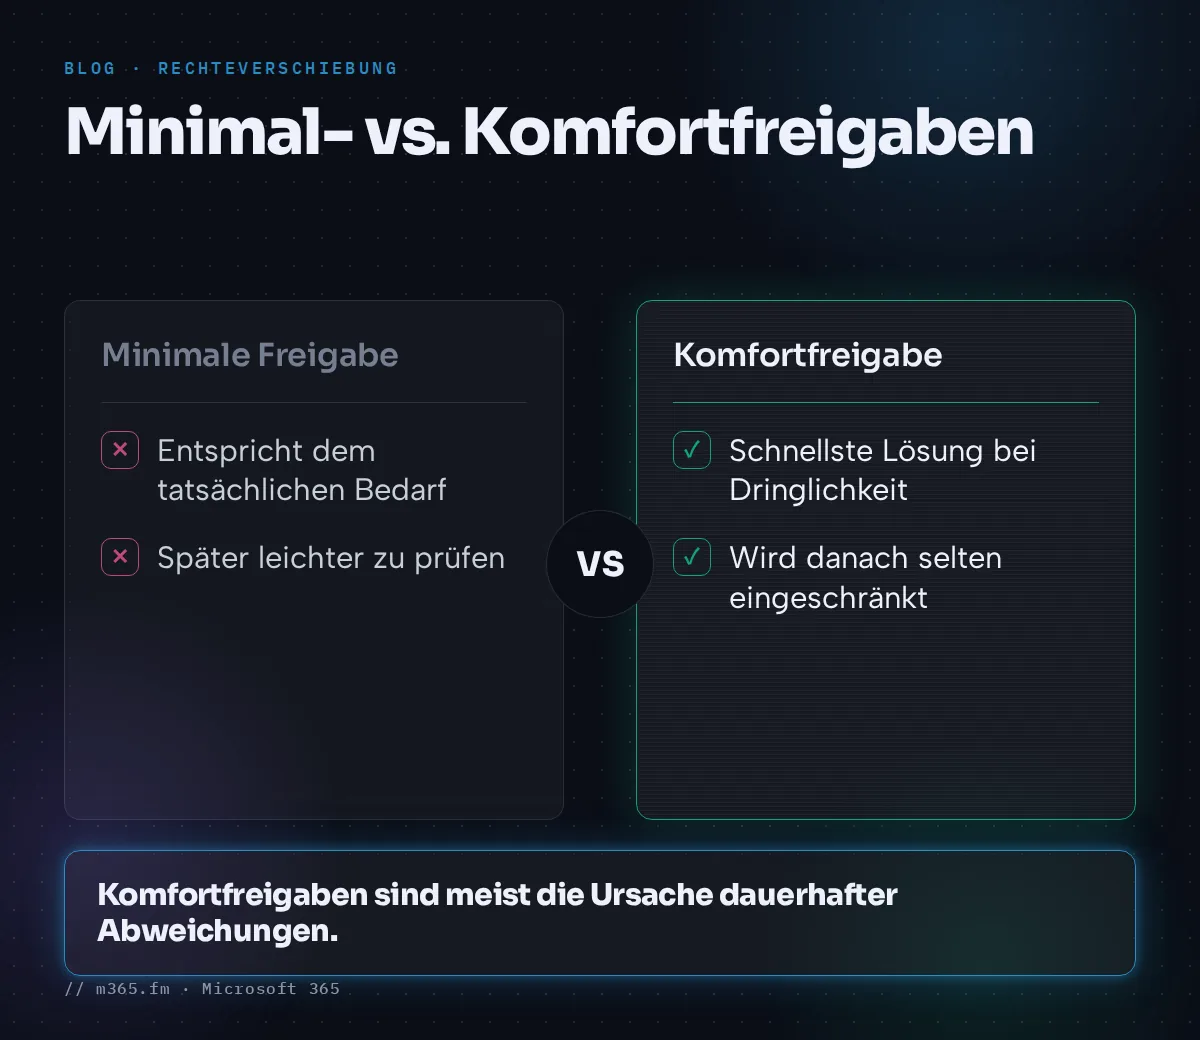
Bequeme Zuweisungen. Wenn Zugriff dringend benötigt wird, ist die schnellste Lösung oft die weitreichendste: Die Person wird als Mitglied oder Besitzer hinzugefügt, statt die minimal nötige Berechtigung zu ermitteln. Die weitreichende Berechtigung wird danach selten wieder eingeschränkt.
Fehlende Verantwortliche. Websites und Teams überdauern ihre Besitzer. Wenn die Person, die das Zugriffsmodell verstanden hat, das Unternehmen verlässt, zögern die verbleibenden Besitzer womöglich, etwas zu entfernen, das sie nicht nachvollziehen können. Also bleibt alles bestehen.
Keines dieser Muster ist für sich genommen nachlässig. Das Problem ist, dass jedes nur etwas hinzufügt und im normalen Arbeitsalltag nichts wieder entfernt wird.
Warum es wichtig ist
Je mehr Zugriffe über das hinausgehen, was Personen tatsächlich benötigen, desto mehr kann ein Angreifer erreichen, wenn ein Konto kompromittiert wird. Ein kompromittiertes Konto mit weitreichenden, veralteten Zugriffen legt mehr Inhalte offen als eines, das auf die aktuelle Arbeit beschränkt ist.
Drift macht Zugriffe außerdem schwerer nachvollziehbar. Wenn Sie eine Website überprüfen, stoßen Sie möglicherweise auf Berechtigungen, die Sie nicht erklären können. Sie stehen dann vor einer unangenehmen Entscheidung: Entweder entfernen Sie etwas, das vielleicht benötigt wird, oder Sie belassen etwas, das womöglich ein Risiko darstellt. Unsicherheit führt eher dazu, dass alles so bleibt, wie es ist, und genau das befeuert den Drift.
Auch Audits und Überprüfungen verursachen praktische Kosten. Lässt sich der aktuelle Zustand nicht mit der heutigen Geschäftsrealität erklären, beginnt jede Überprüfung mit Detektivarbeit: Sie müssen zunächst herausfinden, warum jede Berechtigung existiert, bevor Sie entscheiden können, ob sie bestehen bleiben sollte.
Gewährt versus genutzt: der Permission Creep Index
Ein nützlicher Ansatz, um Drift zu erfassen, besteht darin, zu vergleichen, was einer Identität gewährt wurde, mit dem, was sie tatsächlich nutzt. Berechtigungen, die gewährt, aber nie genutzt werden, sind Kandidaten für die Entfernung.
Der Permission Creep Index (PCI) griff diese Idee auf. Das Glossar von Microsoft für Microsoft Entra Permissions Management definiert ihn als Zahl von 0 bis 100, die das Risiko von Benutzern abbildet, die Zugriff auf hochprivilegierte Berechtigungen haben, diese aber nicht aktiv nutzen. Er gehörte zu einem Produkt für Cloud-Infrastructure-Entitlements auf AWS, Azure und GCP, nicht zu SharePoint-Websites.
Zwei Vorbehalte sind wichtig. Erstens wurde das Produkt eingestellt. Laut Microsofts archivierter Dokumentation war es ab dem 1. April 2025 nicht mehr erhältlich und wurde 2025 außer Betrieb genommen. Bauen Sie daher keinen Prozess auf dieser Kennzahl auf. Zweitens bedeutet „ungenutzt“ nicht immer „unnötig“. Manche Zugriffe werden nur selten benötigt, etwa für Jahresabschlussprozesse oder die Reaktion auf Sicherheitsvorfälle. Ein Score ist ein Anlass zur Untersuchung, keine Anweisung zur Löschung.
Auch ohne diese Kennzahl lässt sich das Prinzip übertragen. Stellen Sie bei jeder Überprüfung von Zugriffen zwei Fragen: Was ist gewährt, und was wird tatsächlich benötigt oder genutzt?
Least Privilege als Gegengewicht
Least Privilege ist das Sicherheitsprinzip, einer Identität die kleinste Rolle im kleinsten Geltungsbereich für die kürzeste Zeit zu gewähren, die ihr dennoch die Arbeit ermöglicht. Es begrenzt, was ein Angreifer erreichen kann, wenn das Konto kompromittiert wird.
Das Prinzip passt direkt auf die drei Treiber des Drifts:
- Kleinste Rolle: Vermeiden Sie es, standardmäßig Besitzer- oder Vollzugriff zu vergeben, wenn Lesen oder Bearbeiten ausreicht.
- Kleinster Geltungsbereich: Bevorzugen Sie Zugriff auf eine bestimmte Website oder Bibliothek gegenüber breitem Zugriff, und seien Sie vorsichtig bei Zugriffen, die weit oben in einer Hierarchie angesiedelt sind.
- Kürzeste Zeit: Wenn ein Zugriff nur vorübergehend bestehen soll, legen Sie ein Ablaufdatum oder ein Überprüfungsdatum fest. So ist die Entfernung von Anfang an Teil des Plans.
Der dritte Punkt ist für den Drift am wichtigsten. Drift entsteht, weil das Entfernen davon abhängt, dass sich jemand daran erinnert. Wenn Sie den Ablauf bereits bei der Vergabe einplanen, etwa durch Überprüfungen oder zeitlich begrenzte Zugriffe, wird das Entfernen von einer Gedächtnisaufgabe zu einem Prozess. Microsoft Entra dokumentiert in diesem Bereich Funktionen wie Zugriffsüberprüfungen. Die Verfügbarkeit und Lizenzierung können jedoch variieren. Prüfen Sie daher auf Microsoft Learn, was für Ihren Mandanten gilt.
Least Privilege ist eine Richtung und kein Zustand, den Sie einmal erreichen und dann behalten. Drift entfernt Zugriffe von diesem Ziel, und regelmäßige Überprüfungen sind eine Möglichkeit, sich wieder darauf zuzubewegen.
Praktische Erkenntnisse
Drift lässt sich meist leichter beherrschen, wenn Gewohnheiten dafür sorgen, dass Entfernen genauso selbstverständlich ist wie Vergeben, statt dass man sich auf eine einmalige große Bereinigung verlässt.
- Benennen Sie für jede Website, jedes Team und jede Gruppe einen Besitzer. Jemand muss dafür verantwortlich sein, zu entscheiden, ob ein Zugriff noch gerechtfertigt ist.
- Bevorzugen Sie Gruppen mit klarem Zweck gegenüber einzelnen Berechtigungen. Direkte Berechtigungen und einmalige Ordnerfreigaben sind am schwersten zu erkennen und werden am leichtesten vergessen.
- Versehen Sie temporäre Zugriffe mit einem Ablaufdatum. Legen Sie bereits bei der Vergabe fest, wann der Zugriff überprüft oder entfernt werden soll.
- Überprüfen Sie nach einem Zeitplan und bei bestimmten Ereignissen. Überprüfungen, die an Rollenwechsel, Projektabschlüsse und das Ausscheiden von Besitzern gekoppelt sind, erfassen Drift dort, wo er entsteht.
- Vergleichen Sie Gewährtes mit Genutztem. Wenn Sie Nutzungsdaten für eine Identität oder eine Website haben, nutzen Sie diese, um zu priorisieren, was Sie zuerst prüfen. Betrachten Sie „ungenutzt“ als Frage, nicht als Urteil.
- Dokumentieren Sie Ausnahmen. Wenn eine einmalige Freigabe notwendig ist, halten Sie fest, warum sie besteht und wann sie erneut geprüft werden sollte.
Eine letzte, wichtige Anmerkung: Das Entfernen von Berechtigungen, das Aufheben der Vererbung, das Löschen von Gruppen oder das Ausführen von Massenänderungen mit PowerShell kann Personen aussperren oder Geschäftsprozesse unterbrechen. Manche Änderungen lassen sich zudem nur schwer rückgängig machen. Testen Sie Bereinigungen immer zuerst auf einer Pilot-Website oder in einem Testmandanten. Stellen Sie außerdem sicher, dass Sie ein Backup oder einen dokumentierten Weg zurück haben, etwa einen Export der aktuellen Berechtigungen, bevor Sie den Produktionszugriff ändern.
Aktuelle Details zu den genannten Funktionen finden Sie unter Microsoft Learn. Prüfen Sie dort, was für Ihre Lizenzierung und Ihren Mandanten gilt.
Quellen
- Glossar zu Microsoft Entra Permissions Management (archiviert) (Microsoft Learn)
- Anleitung zum Offboarding für Microsoft Entra Permissions Management (archiviert) (Microsoft Learn)
- Was sind Zugriffsüberprüfungen? (Microsoft Learn)
FAQ
Was ist Permission Drift in Microsoft 365?
Permission Drift ist die schrittweise Abweichung eines Zugriffsmodells von der aktuellen geschäftlichen Realität. Zugriffe entwickeln sich durch lokale Entscheidungen, Rollenwechsel, verwaiste Gruppen und Ausnahmen weiter, die nie entfernt werden. Dadurch haben Personen und Gruppen oft mehr Zugriff, als ihre aktuelle Arbeit erfordert.
Worin unterscheidet sich Permission Drift von einer einmaligen Fehlkonfiguration?
Eine Fehlkonfiguration ist eine einzelne falsche Einstellung, die sich oft auf eine bestimmte Änderung zurückführen lässt. Drift entsteht dagegen über einen längeren Zeitraum aus vielen kleinen Entscheidungen, die jede für sich vernünftig erscheinen. Keine einzelne Änderung wirkt falsch, doch zusammen entfernen sie die Zugriffe von dem, was das Unternehmen tatsächlich benötigt.
Gilt der Permission Creep Index auch für Berechtigungen auf SharePoint-Websites?
Nein. Der Permission Creep Index war eine Kennzahl in Microsoft Entra Permissions Management, einem Produkt für Cloud Infrastructure Entitlements auf AWS, Azure und GCP. Laut der archivierten Microsoft-Dokumentation war das Produkt ab dem 1. April 2025 nicht mehr erhältlich und wurde 2025 eingestellt. Planen Sie daher nicht damit. Die dahinterliegende Idee, gewährte und tatsächlich genutzte Zugriffe gegenüberzustellen, ist für Überprüfungen in SharePoint dennoch nützlich.