 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Padroneggiare Infrastructure as Code in Azure con Bicep
By Mirko Peters ·
Bentornati, architetti cloud e sviluppatori! Nell'ecosistema digitale di oggi, così rapido, gestire in modo efficiente gli ambienti cloud è più importante che mai. Man mano che le organizzazioni crescono, la gestione manuale dell'infrastruttura va in crisi sotto il peso della complessità e dell'errore umano. Per questo il platform engineering è emerso come un modello operativo rivoluzionario, che
Automatically translated with AI from the original post. Read the English original
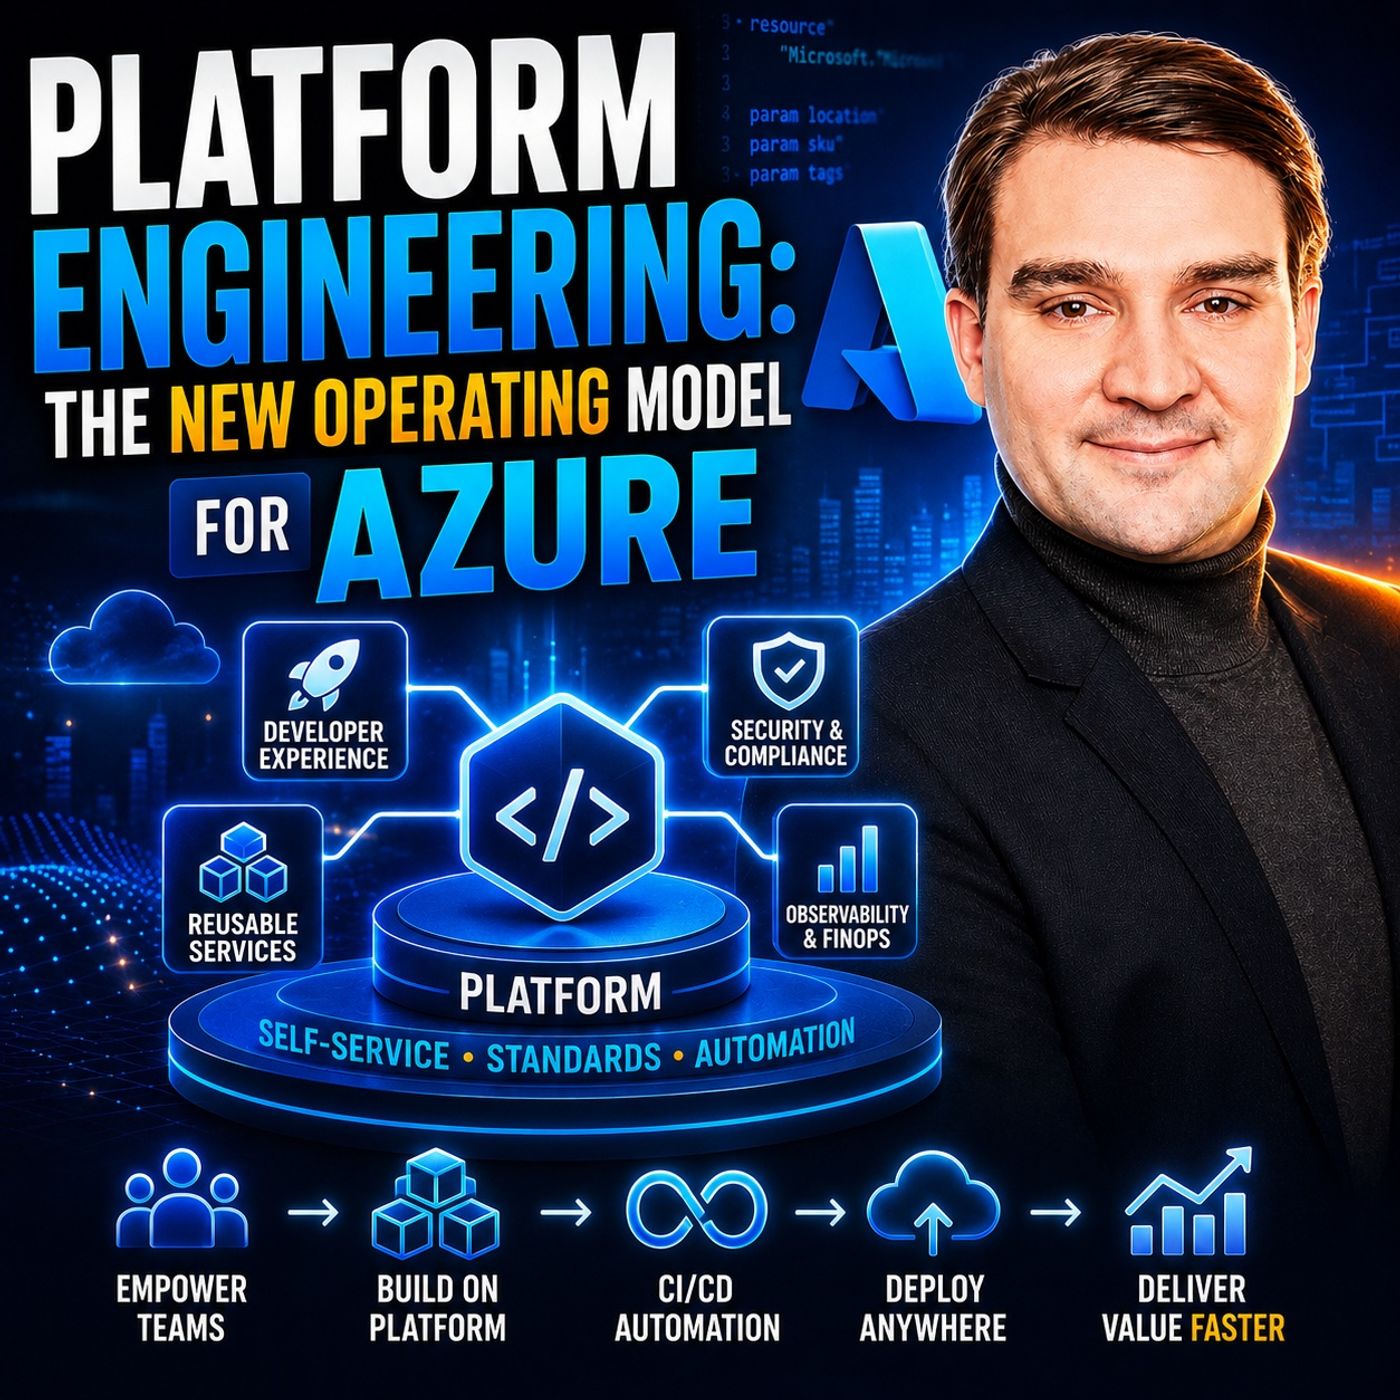
Bentornati, architetti cloud e sviluppatori! Nell'ecosistema digitale di oggi, così rapido, gestire in modo efficiente gli ambienti cloud è più importante che mai. Man mano che le organizzazioni crescono, la gestione manuale dell'infrastruttura va in crisi sotto il peso della complessità e dell'errore umano. Per questo il platform engineering è emerso come un modello operativo rivoluzionario, che sposta il carico del provisioning dell'infrastruttura dagli sviluppatori a piattaforme self-service solide. Se ci segui e stai esplorando come i team moderni operano nel cloud, sai che Infrastructure as Code (IaC) è il cuore pulsante di questa trasformazione.
In questo post approfondiremo Padroneggiare Infrastructure as Code in Azure con Bicep. Vedremo come i template dichiarativi ti permettano di definire gli ambienti cloud con precisione, coerenza e ripetibilità. Che tu stia costruendo una Internal Developer Platform (IDP) da zero o voglia migliorare le tue pipeline di deployment, capire Bicep è essenziale per gli ingegneri Azure moderni. Scopriamo insieme come Bicep porti la tua strategia di platform engineering al livello successivo.
Introduzione a Infrastructure as Code e Bicep
Infrastructure as Code è la pratica di gestire e fornire l'infrastruttura di calcolo tramite file di definizione leggibili dalle macchine, anziché tramite la configurazione fisica dell'hardware o strumenti di configurazione interattivi. Per anni i team hanno fatto largo affidamento su script imperativi o su clic manuali nel portale, che spesso hanno portato a «configuration drift», modifiche non documentate e incoerenze tra ambienti di sviluppo, staging e produzione.
Entra in scena Azure Bicep. Bicep è un linguaggio specifico di dominio (DSL) che usa una sintassi dichiarativa per distribuire le risorse Azure. Funziona come un'astrazione trasparente sui template di Azure Resource Manager (ARM): tutto ciò che puoi fare in un template ARM si può fare anche in Bicep, ma con molto meno codice boilerplate. Bicep semplifica l'esperienza di authoring con una sintassi più pulita, un migliore supporto alla modularità e una solida type safety. Trattando l'infrastruttura come codice, puoi versionare i tuoi ambienti, rivedere le modifiche tramite pull request e automatizzare i deployment senza intoppi attraverso pipeline CI/CD.
Le basi del platform engineering in Azure
Per capire davvero perché Bicep è così potente, dobbiamo guardare dove si colloca nell'ambito più ampio del platform engineering. Il platform engineering consiste nel creare toolchain e flussi di lavoro centralizzati e orientati al prodotto, che permettano agli sviluppatori di rilasciare codice più velocemente e con meno attriti. Invece di costringere i team di sviluppo a diventare esperti di rete, sicurezza e infrastruttura, i team di platform engineering costruiscono un golden path: una Internal Developer Platform in cui gli ambienti possono essere creati in modo sicuro e on-demand.
All'interno di questa architettura, IaC è il motore di base. Quando uno sviluppatore richiede un nuovo database o un livello di App Service all'interno della IDP, la piattaforma non esegue una serie di configurazioni manuali. Attiva invece moduli Bicep automatizzati che forniscono le risorse richieste, rispettando rigorosamente la compliance dell'organizzazione, le convenzioni di denominazione e le baseline di sicurezza. Questa integrazione senza interruzioni garantisce che la velocità non vada mai a scapito della governance.
Ambienti cloud dichiarativi con Azure Bicep
Uno degli aspetti più interessanti di Bicep è la sua natura dichiarativa. Quando scrivi codice Bicep, descrivi lo *stato desiderato* della tua infrastruttura invece di elencare le *istruzioni* passo dopo passo per arrivarci. È Azure a capire l'orchestrazione necessaria per raggiungere quello stato.
Ad esempio, se devi distribuire un gruppo di risorse che contiene una rete virtuale, delle subnet e un account di archiviazione, definisci queste risorse in un file Bicep con una sintassi pulita e intuitiva. In molti casi Bicep gestisce automaticamente le dipendenze, analizzando i nomi simbolici per determinare l'ordine corretto di distribuzione. Questo elimina i frustranti cicli di dipendenze che spesso affliggevano i vecchi strumenti di scripting. Inoltre, Bicep supporta i moduli, che ti permettono di suddividere i file template monolitici e voluminosi in componenti riutilizzabili e di dimensioni ridotte. Puoi creare un modulo standard per un'istanza di Cosmos DB, parametrizzarlo e condividerlo tra più team applicativi, garantendo che tutti rispettino gli standard architetturali aziendali.
Ridurre al minimo gli errori umani e garantire la coerenza
L'errore umano è il killer silenzioso dell'affidabilità nel cloud. Un'impostazione digitata male nel portale di Azure o l'eliminazione accidentale di una regola in produzione possono causare downtime costosi. Spostando la gestione dell'infrastruttura su Bicep, elimini completamente gli interventi manuali.
Poiché i file Bicep risiedono nel repository di controllo del codice sorgente (come GitHub o Azure DevOps), ogni modifica proposta passa attraverso revisioni rigorose tra pari, linting automatico e controlli di convalida prima di arrivare in un ambiente reale. Se è necessario creare un ambiente di test per un hotfix, puoi distribuire esattamente gli stessi template Bicep usati in produzione, garantendo una parità totale tra gli ambienti. Questo livello di coerenza riduce drasticamente la percentuale di modifiche fallite e rende la risoluzione dei problemi molto più rapida, perché non devi mai chiederti se una risorsa è stata configurata correttamente a mano.
Best practice per scalare le distribuzioni Bicep
Quando la tua organizzazione adotta Bicep in più reparti e sottoscrizioni, scrivere alcuni file autonomi non sarà più sufficiente. Per scalare con successo le distribuzioni Bicep, devi adottare best practice di livello enterprise:
- Adotta la modularità: suddividi l'infrastruttura in moduli logici. Tieni la rete, i livelli dei dati e le risorse di calcolo in moduli Bicep separati e riutilizzabili, che possono essere versionati e pubblicati in un registro di template privato.
- Sfrutta le regole del linter: usa il linter integrato di Bicep e i file di configurazione personalizzati (bicepconfig.json) per applicare automaticamente standard di codifica, convenzioni di denominazione e best practice di sicurezza durante la fase di creazione.
- Implementa le distribuzioni What-If: esegui sempre l'operazione `what-if` con l'interfaccia della riga di comando di Azure o PowerShell nelle tue pipeline CI/CD. Questo comando mostra in anteprima le modifiche che Bicep applicherà al tuo ambiente, permettendoti di individuare modifiche indesiderate prima che vengano eseguite.
- Integra con le Azure Landing Zone: allinea le tue distribuzioni Bicep alle architetture di landing zone su scala enterprise, per garantire fin dal primo giorno una corretta rete hub-and-spoke, la registrazione centralizzata e controlli rigorosi di gestione delle identità e degli accessi (IAM).
Conclusione e prossimi passi
Padroneggiare l'Infrastructure as Code con Azure Bicep è un cambiamento decisivo per le organizzazioni che puntano a un'autentica eccellenza operativa nel platform engineering. Sostituendo i flussi di lavoro manuali con template dichiarativi e sottoposti a controllo di versione, dai potere ai tuoi sviluppatori, riduci al minimo l'errore umano e rendi sicuri i tuoi ambienti cloud su larga scala. Bicep colma il divario tra sviluppatori e team infrastrutturali, offrendo un percorso più pulito ed efficiente per la gestione moderna del cloud.
Per approfondire questo argomento e capire come queste pratiche si inseriscono in una strategia architetturale più ampia, non perdere l'episodio di podcast correlato: Platform Engineering: The New Operating Model for Azure. Ascolta per scoprire le indicazioni di esperti su come strutturare il modello operativo del cloud, proteggere i carichi di lavoro e generare un valore concreto per l'intera organizzazione!