 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbook: far funzionare l'architettura di Microsoft Azure in autopilota
By Mirko Peters · · Updated
Azure Automation Runbook: far funzionare l'architettura di Microsoft Azure in autopilota. Usa le best practice di automazione di Azure per semplificare la tua architettura cloud.
Automatically translated with AI from the original post. Read the English original
Conosci quel clic “innocuo” nel portale che si trasforma in un incidente alle 2 di notte? Ho imparato la lezione a mie spese, dopo che un aggiornamento manuale di una VM, fatto con le migliori intenzioni, si è trasformato in configurazioni disallineate in tutto l'ambiente. La soluzione non è stata un atto di eroismo, ma un'automazione noiosa e ripetibile. In Azure è qui che entrano in gioco i runbook, gli asset di Azure Automation e alcuni checkpoint ben posizionati, che ti fanno risparmiare la settimana senza farsi notare.
9 fatti sorprendenti sull'architettura di Microsoft Azure in autopilota- Autopilot può far partire interi ambienti cloud: combinando i pattern di Azure Autopilot con l'Infrastructure as Code (ARM, Bicep, Terraform), le organizzazioni possono sottoscrivere automaticamente landing zone e guardrail per l'architettura di automazione enterprise in Azure in poche ore invece che in settimane.
- Il self-healing guidato dai criteri è nativo: combinando Azure Policy, Azure Monitor e gli script di distribuzione di Autopilot, l'architettura si comporta come un sistema self-healing. Le risorse non conformi vengono rilevate e corrette automaticamente, riducendo il drift manuale nell'architettura di automazione enterprise in Azure.
- L'automazione basata sull'identità scala in sicurezza: i flussi di lavoro di Autopilot sfruttano le identità gestite e Azure AD Conditional Access per ruotare le credenziali e concedere il minimo privilegio, permettendo all'architettura di automazione enterprise in Azure di scalare senza una proliferazione incontrollata di segreti.
- La governance dei costi può essere automatizzata su larga scala: i modelli di Autopilot possono integrare tagging, avvisi di budget e criteri di spegnimento automatico, così l'architettura di automazione enterprise in Azure applica i controlli sui costi a tutte le sottoscrizioni senza intervento umano.
- Gli ambienti ibridi diventano di prima classe: i pattern di Azure Autopilot si integrano con Azure Arc per estendere criteri e automazione a server on-premises e multicloud, rendendo l'architettura di automazione enterprise in Azure davvero ibrida e gestita centralmente.
- Distribuzioni consapevoli della topologia applicativa: le pipeline guidate da Autopilot possono distribuire applicazioni distribuite tenendo conto della topologia (aree geografiche, zone di disponibilità, vicinanza ai dati), permettendo all'architettura di automazione enterprise in Azure di ottimizzare automaticamente latenza e resilienza.
- Runbook assistiti dall'AI accelerano le operazioni: integrando Azure Automation con Azure OpenAI o con i servizi cognitivi, i processi di Autopilot possono suggerire o generare runbook, accelerando l'evoluzione dei playbook operativi dell'architettura di automazione enterprise in Azure.
- Le evidenze di conformità vengono prodotte in modo continuo: Autopilot può collegare la raccolta automatica delle evidenze (log, report sui criteri, attestazioni) agli archivi di conformità, così l'architettura di automazione enterprise in Azure genera report pronti per l'audit su richiesta.
- La promozione degli ambienti senza intervento manuale è possibile: le pipeline di Autopilot possono promuovere modifiche a infrastruttura e applicazioni da dev a prod con test automatici, approvazioni e logica di rollback, permettendo all'architettura di automazione enterprise in Azure di supportare una CI/CD sicura e senza intervento manuale per le modifiche a infrastruttura e piattaforma.
1) Perché automatizzare (prima di scegliere gli strumenti)
Pensa all'ultima modifica manuale che hai fatto in Azure. Ora chiediti: quale parte non saresti in grado di riprodurre oggi? I passaggi esatti, i parametri, i tempi, le approvazioni, il rollback. Scrivilo. Quell'elenco è il vero punto di partenza per Azure Automation e per l'automazione delle operazioni cloud, più che un confronto tra strumenti.
Trasforma il problema in tre motivazioni
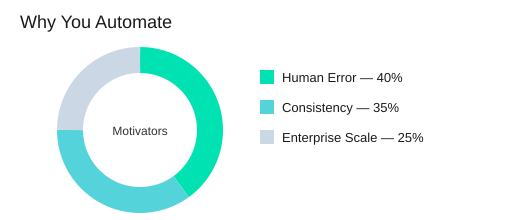
Azure Automation è posizionato come servizio di base per processi ripetibili e affidabili, usando Windows PowerShell Workflow. Il tuo “perché” di solito si riconduce a tre fattori:
- Ridurre l'errore umano quando le modifiche avvengono sotto pressione.
- Garantire la coerenza operativa, così che gli ambienti corrispondano a ciò che è stato previsto e non a ciò che si ricorda.
- Gestire la complessità su scala enterprise, dove il lavoro manuale non scala tra team, aree geografiche e turni.
Scott Guthrie: "L'automazione trasforma l'affidabilità in una funzionalità, non in un'emergenza."
Mappa i target sulle superfici di Azure (IaaS e PaaS)
Sii esplicito su dove automatizzerai per primo. L'automazione IaaS PaaS è più facile da pianificare quando dai un nome alle superfici:
- IaaS: Azure Virtual Machines (patch, configurazione, avvio/arresto, distribuzioni).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites e servizi cloud (provisioning, verifica del configuration drift, attività pianificate).
Definisci cosa significa “affidabile” prima di scrivere i runbook
I team che definiscono gli obiettivi in termini di ripetibilità e recupero tendono a produrre runbook che resistono ai cambi di personale e alla pressione degli incidenti. Per te, “affidabile” dovrebbe significare:
- Passaggi idempotenti (sicuri da eseguire due volte).
- Flussi di lavoro recuperabili (riprendono dopo un errore; usa checkpoint dove serve).
- Job osservabili (stato chiaro, log e risultati che puoi verificare).
Lo storage accessibile globalmente e con ridondanza di Azure Automation supporta alta disponibilità e resilienza al disastro, ma il design dei tuoi runbook deve comunque puntare a risultati ripetibili.
Verifica rapida: i promemoria sono candidati all'automazione
Se un'attività richiede un promemoria in calendario, probabilmente richiede un asset di pianificazione. Parti da un piccolo insieme di attività ad alta frequenza, dimostra il valore e poi espandi gradualmente.
Piccola digressione: la leggibilità è un controllo operativo
La migliore automazione non è quella più astuta, ma quella leggibile anche da chi la erediterà. Usa nomi chiari, parametri semplici e log evidenti. Considera la leggibilità parte della coerenza operativa, non una questione di stile.
| Elemento | Numero | Dettagli |
|---|---|---|
| Principali motivazioni | 3 | Errore umano, coerenza, complessità su scala enterprise |
| Tipi di scenario Azure | 2 | IaaS, PaaS |
| Concetti chiave di affidabilità | 2 | Alta disponibilità, resilienza al disastro |
| Esempi di servizi Azure | 5 | VM, SQL DB, Storage, Websites, servizi cloud |
2) Configurazione della prima ora: account Automation con isolamento intenzionale
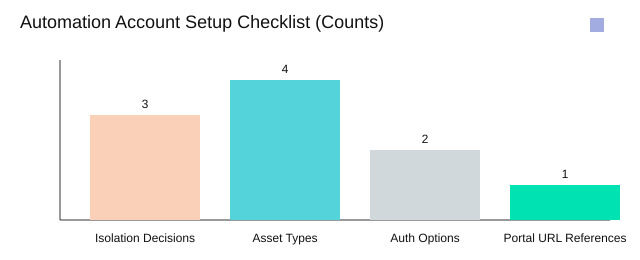
La tua prima vittoria con i runbook inizia prima di scrivere una sola riga di codice: crea un account Azure Automation nel portale di gestione di Azure all'indirizzo manage.windowsazure.com. Sì, il vecchio portale compare ancora nella documentazione e negli ambienti reali che potresti ereditare. Tratta questo passaggio come le fondamenta, non come una formalità.
Dai un nome serio al tuo account Azure Automation
Usa uno schema standardizzato: ambiente + team + scopo. Esempio: prod-finops-vmops oppure nonprod-platform-patching. Un naming standardizzato riduce l'attrito operativo durante la risposta agli incidenti e i controlli di conformità, perché puoi rispondere rapidamente a: “A cosa serve questo account e chi ne è responsabile?”
Isolamento logico: riduci il raggio d'azione fin dal primo giorno
La separazione a livello di account è la tua protezione più semplice. Separare gli ambienti a livello di account riduce il raggio d'azione quando un runbook si comporta in modo imprevisto.
- Produzione vs non produzione (base minima)
- Unità di business (quando responsabilità e budget sono diversi)
- Sensibilità del carico di lavoro (sistemi regolamentati o ad alto impatto)
Michael McKeown: "L'isolamento non è burocrazia: è il modo in cui mantieni l'automazione prevedibile man mano che cresce."
Autenticazione Azure AD + RBAC Azure: decidi subito
Scegli subito l'approccio di autenticazione. Preferisci l'autenticazione Azure AD ai certificati di gestione, per un modello di sicurezza più pulito e una gestione del ciclo di vita più semplice. Poi allinea gli accessi con RBAC Azure, così gli operatori possono pubblicare, avviare e monitorare i job senza privilegi eccessivi. Questo rende anche gli audit più semplici, perché le autorizzazioni corrispondono a ruoli invece che a segreti condivisi.
Pianifica la strategia della scheda Assets prima dei runbook
In ogni account Automation, la scheda Assets ospita i building block condivisi. Pianifica presto questi quattro tipi di asset, così i tuoi runbook restano parametrizzati e ripetibili:
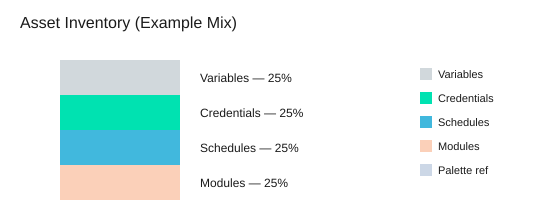
- Credenziali (usa
Get-AutomationPSCredentialinvece di inserirle direttamente nel codice) - Variabili (impostazioni di ambiente, ID, feature flag)
- Pianificazioni (finestre di patch, controlli giornalieri, report mensili)
- Moduli di integrazione (cmdlet standard e funzioni riutilizzabili)
Verifica “jolly”: una seconda regione il prossimo trimestre
Domanda da porti ora: se il prossimo trimestre dovessi attivare una seconda regione, la struttura del tuo account ti aiuta o diventa un lavoro di archeologia? Se la regione conta, inseriscila nello schema di naming oppure isola per sensibilità del carico di lavoro, così l'espansione resta prevedibile.
3) I runbook come unità di lavoro (e unità di rimpianto)
In Azure Automation, un runbook non è "solo uno script nel cloud". È la tua unità di lavoro per le operazioni ripetibili, e anche la tua unità di rimpianto quando salti la disciplina. Tratta i runbook PowerShell come artefatti con un ciclo di vita del runbook, perché la produzione non perdona le "modifiche rapide" mai testate né monitorate.
Jeffrey Snover: "Un runbook che non riesci a leggere velocemente è un runbook di cui non puoi fidarti alle 2 di notte."
La gestione dei runbook di Azure significa governarne il ciclo di vita
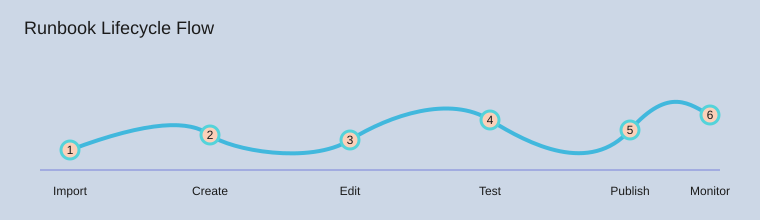
Il tuo default più sicuro è un ciclo in sei passaggi che puoi ripetere senza drammi:
- Importa punti di partenza già collaudati
- Crea un nuovo runbook quando ti serve un contenitore pulito
- Modifica con cambiamenti piccoli e facili da rivedere
- Testa in Bozza prima di toccare il comportamento in produzione
- Pubblica solo quando i risultati sono prevedibili
- Monitora i processi e i log, poi itera
Le evidenze di ricerca confermano la realtà operativa: i team che applicano rigorosamente i passaggi di test, pubblicazione e monitoraggio riducono gli incidenti causati da modifiche non revisionate. Questo è il vantaggio pratico di un ciclo di vita del runbook rigoroso.
Usa esempi della community, poi rifattorizza secondo i tuoi standard
Puoi accelerare la distribuzione importando blocchi di base dalla Azure Automation Runbook Gallery, dal Microsoft Script Center e dalla libreria MSDN ("Sample runbooks for Azure Automation"). Parti da lì, ma non fermarti lì. Gli esempi della community ti fanno partire; rifattorizzarli in standard modulari ti evita problemi in futuro.
- Normalizza i nomi con la convenzione verbo-oggetto.
- Parametrizza gli input invece di inserire valori fissi nel codice.
- Sposta la logica condivisa in runbook figli riutilizzabili.
Rispetta gli stati e le modifiche concorrenti (qualcuno cliccherà "Modifica")
I runbook esistono in tre stati: Bozza, Pubblicato e In modifica. Nei team reali le modifiche concorrenti capitano nel momento peggiore. La tua regola: esegui il lavoro rischioso in Bozza, pubblica in modo intenzionale e affidati alla cronologia delle versioni per poter tornare indietro senza panico.
Scrivere direttamente nell'interfaccia di Azure Management è utile quando devi andare di fretta, ma evita che la modifica dal portale diventi un esercizio da funambolo. Mantieni le modifiche piccole, testa ogni volta e monitora con le viste dei processi, come Get-AzureAutomationJob.
Regola pratica personale: se non riesci a spiegare un runbook in un solo respiro, dividilo in due.
4) Asset: la salsa segreta, anche se noiosa (credenziali, pianificazioni, moduli)
I runbook restano puliti quando consideri gli asset di Azure Automation il luogo per tutto ciò che non dovrebbe mai essere scritto nel codice: valori di ambiente, autenticazione, tempistiche e dipendenze. Nella scheda Asset gestisci esattamente 4 tipi di asset (variabili, credenziali, pianificazioni e moduli di integrazione), che si applicano a tutti i runbook dello stesso Account di Automation. Questo approccio centralizzato riduce la duplicazione della configurazione e rende le rotazioni (credenziali, endpoint, versioni dei moduli) prevedibili invece che dolorose.
Variabili: una sola fonte di verità per le impostazioni di ambiente
Usa le variabili per i valori che cambiano da un ambiente all'altro (nomi dei gruppi di risorse, nomi degli account di archiviazione, indicazioni di area, flag di funzionalità). Quando aggiorni una variabile una sola volta, ogni runbook legge lo stesso valore, il che aiuta a evitare il classico "funziona in sviluppo" e le divergenze tra ambienti.
Asset credenziale + Get-AutomationPSCredential: basta incollare i segreti
Memorizza nomi utente e password come asset credenziale, quindi recuperali nel codice con l'unico comando standard: Get-AutomationPSCredential. In questo modo i segreti restano fuori dagli script, dall'output dei processi e dal controllo del codice sorgente, perché i segreti in chiaro sono l'inizio di quasi tutte le analisi post-incidente.
Mark Russinovich: "I segreti non trapelano dal codice che non hai mai scritto: trapelano dal codice che hai dimenticato di aver scritto."
Modello di sicurezza: RBAC di Azure AD al posto dei "certificati condivisi"
Preferisci l'autenticazione tramite Azure AD e RBAC di Azure AD, così puoi spiegare l'accesso in termini di ruoli e ambiti, e non con "perché abbiamo inviato via email un certificato nel 2017". L'RBAC migliora la verificabilità e riduce il rischio di autorizzazioni ampie e non gestite, soprattutto quando più team condividono un Account di Automation.
Pianificazioni: automatizza la routine, poi rivedila
Le pianificazioni rendono i runbook operazioni affidabili: finestre di patch, processi di pulizia, report giornalieri o controlli di conformità periodici. Stabilisci una cadenza di revisione, così non scopri un processo giornaliero che martella un'API che non usi più.
- Mensile (1/12): verifica le pianificazioni ad alto impatto (costi, sicurezza, API esterne).
- Trimestrale (1/4): inventario completo delle pianificazioni e verifica dei responsabili.
Moduli di integrazione: mantieni ordinate le dipendenze
I moduli sono le tue librerie condivise. Documenta cosa hai importato, perché e quali runbook ne dipendono, così gli aggiornamenti non rompono la produzione in silenzio.
Analogia: gli asset sono la tua dispensa; i runbook sono le ricette. Non attacchi un sacchetto di farina a ogni pagina del libro di cucina.
5) Progettare runbook che si ripristinano: parametri, verbi, checkpoint
Denominazione verbo-oggetto: scorri la libreria come un menu
Usa il pattern verbo-oggetto in due parti di PowerShell per scorrere rapidamente i runbook: verbo + oggetto. Nomi come New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM e Install-ModuleOnAzureVM indicano l'intento a colpo d'occhio. Una denominazione coerente rende anche più facile riutilizzare l'automazione tra ambienti senza che le copie divergano.
Progetta prima i parametri (prima di scrivere la logica)
Parametrizza fin dall'inizio, così lo stesso runbook funziona tra sottoscrizioni, aree e nomi di VM senza modifiche. In PowerShell Workflow, tratta i parametri come un contratto: nome del gruppo di risorse o del gruppo di affinità, account di archiviazione, nome della VM, immagine e asset delle credenziali. Quando passi i valori all'avvio (o da un runbook padre), mantieni il runbook portabile e riduci le versioni «una tantum» difficili da gestire.
Strategia di checkpoint dei runbook con Checkpoint-Workflow
La tua strategia di checkpoint dei runbook è ciò che trasforma un workflow lungo in automazione idempotente che può riavviarsi in sicurezza. I checkpoint riducono il costo dei guasti transitori permettendoti di riprendere dopo i passaggi completati invece di rifare tutto. Posiziona Checkpoint-Workflow dopo le tappe importanti e stabili:
- Dopo la creazione del gruppo di affinità
- Dopo la creazione dell'account di archiviazione
- Dopo la creazione della VM
Questo ti dà due proprietà di affidabilità: idempotenza e ripristino. Piccola confessione: la prima volta che salti i checkpoint, funziona… ed è lì che ti fregano.
Don Jones: "Se non progetti per le riesecuzioni, stai progettando per le interruzioni."
InlineScript: utile, facile da abusare
Usa InlineScript quando devi eseguire comandi non compatibili con i workflow, ma trattalo come la salsa piccante: un po' aiuta, troppo nasconde lo stato e rende più difficile il ripristino. Mantieni la «spina dorsale» del workflow in attività native così i checkpoint restano significativi.
Registra i log come se dovessi fare debug in fretta
Scrivi un output che supporti una risoluzione rapida dei problemi: i flussi Verbose e Progress, oltre all'ispezione dei job nel Dashboard del portale (stato, errori e tempi). Quando un job fallisce, dovresti poter vedere cosa è stato eseguito, cosa è cambiato e da quale checkpoint puoi ripartire.
6) Orchestrare i runbook: sincrono, asincrono e «chi ha avviato cosa?»
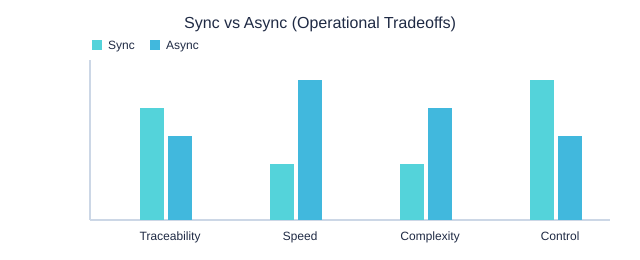
Quando orchestri i runbook di Azure Automation, fai una scelta fondamentale: sincrona o asincrona. Scegli in modo consapevole. L'orchestrazione sincrona (due sottotipi: inline e annidata) è la migliore quando i passaggi hanno dipendenze strette e serve un ordine rigoroso. L'orchestrazione asincrona è ideale per attività lunghe o ripetitive in cui il lavoro in parallelo migliora il throughput, ma aumenta anche la necessità di tracciare e aggregare i job.
Gene Kim: "L'orchestrazione non riguarda l'eseguire di più: riguarda sapere cosa è stato eseguito, quando e perché."
Start-AzureAutomationRunbook e Start-ChildRunbook: scegli la chiarezza, non solo la velocità
Usa Start-AzureAutomationRunbook quando vuoi avviare un'attività senza bloccare il runbook corrente. Usa Start-ChildRunbook quando vuoi una relazione padre/figlio chiara, che rende più rapida la risoluzione dei problemi e più fluidi i passaggi di consegne. Questa catena di «chi ha avviato cosa?» conta durante gli incidenti, gli audit e le revisioni post-modifica.
- Sincrono (inline): esegui i comandi nello stesso workflow per passaggi semplici e ordinati.
- Sincrono (annidato): richiama un altro runbook e attendi che termini quando gli output devono essere utilizzati immediatamente.
- Asincrono: avvia job in parallelo per la scalabilità (ad esempio, l'applicazione di patch a molte VM), poi monitora e aggrega i risultati.
Get-AzureAutomationJob e monitoraggio di Azure Automation: dimostra che è stato eseguito
La domanda scomoda è: “È stato eseguito, o ha solo detto che è stato eseguito?” Integra la risposta nel design. Nel monitoraggio di Azure Automation, dovresti tenere traccia di ID dei processi, stato, orari di inizio e fine ed errori. Quando ti servono dashboard o script rapidi per il triage, interroga la cronologia con il comando chiave per i processi: Get-AzureAutomationJob.
Ipotesi: avvii 20 processi di patch per le VM tutti insieme. Il tuo piano dovrebbe includere (1) un limite di throttling, (2) un criterio di timeout e (3) una strategia di aggregazione degli errori (ad esempio, “interrompi subito se 3 processi falliscono” oppure “completa tutti e riassumi”).
Pubblicazione e controllo delle versioni: tratta le modifiche come operazioni controllate
L'orchestrazione si rompe quando i runbook divergono. Usa i controlli del ciclo di vita: testa in Bozza, pubblica in modo deliberato e affidati alla cronologia delle versioni. Evita sovrascritture improvvisate, soprattutto per i runbook “padre” che avviano molti altri runbook.
Sincrono vs asincrono (compromessi operativi)
7) Scenario reale: provisioning di risorse IaaS senza supervisione continua
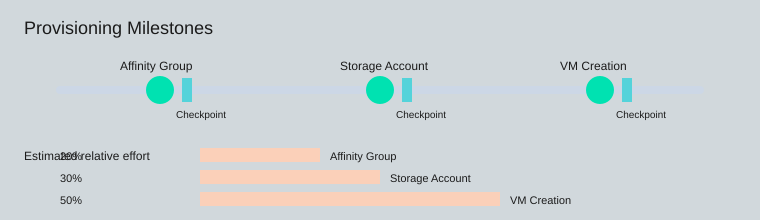
Quando gestisci in prima persona le operazioni quotidiane sul cloud, la parte più difficile dell'automazione del provisioning IaaS non è scrivere uno script, ma renderlo ripetibile. In Azure Automation puoi creare un singolo runbook di distribuzione di macchine virtuali Azure che crea l'ambiente in tre tappe chiare: gruppo di affinità, account di archiviazione e VM. Poi aggiungi il provisioning con checkpoint, così un riavvio continua in sicurezza invece di duplicare il lavoro.
Parti da New-AzureEnvironmentResourcesFromGallery, poi parametrizza
Un punto di partenza pratico è il runbook in stile galleria New-AzureEnvironmentResourcesFromGallery. Trattalo come un modello: mantieni la struttura, ma adatta i parametri alle tue regole di denominazione, alle aree geografiche, alle dimensioni delle VM e alle scelte di rete. Ricerca ed esperienza sul campo concordano su questo punto: i modelli guidati da parametri accelerano la creazione degli ambienti e mantengono le distribuzioni coerenti, soprattutto quando più team richiedono “lo stesso” ambiente con piccole differenze.
Definisci in modo esplicito immagini e credenziali (e archivia i segreti come asset)
Rendi esplicita la selezione dell'immagine della VM e il modello di amministrazione. Non incorporare password o certificati nel codice. Conservali invece nella scheda Asset e recuperali in fase di esecuzione:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Aggiungi 3 checkpoint, uno dopo ogni tappa
Le chiamate al control plane di Azure possono fallire in modo intermittente. I runbook di provisioning con checkpoint riducono l'impatto consentendo al processo di riprendere dopo un riavvio o un errore transitorio. Inserisci tre checkpoint:
- Dopo la creazione del gruppo di affinità
- Dopo la configurazione dell'account di archiviazione
- Dopo la creazione della VM
Checkpoint-Workflow dopo ogni passaggio rende il runbook resiliente e più facile da gestire.
Scrivi per riesecuzioni sicure: verifica, convalida, continua
Il tuo runbook dovrebbe essere idempotente. Se un account di archiviazione esiste già, non fallire: verifica che corrisponda allo stato desiderato (nome, area geografica/affinità, impostazioni) e continua. Lo stesso vale per i gruppi di affinità e i nomi delle VM: controlla prima, poi crea solo ciò che manca.
Brendan Burns: "L'automazione più preziosa è quella che puoi rieseguire senza trattenere il fiato."
Nota a margine: l'obiettivo non è “zero clic”. È nessuna sorpresa.
8) Pipeline di aggiornamento: applicare le patch alle VM Azure con meno caos
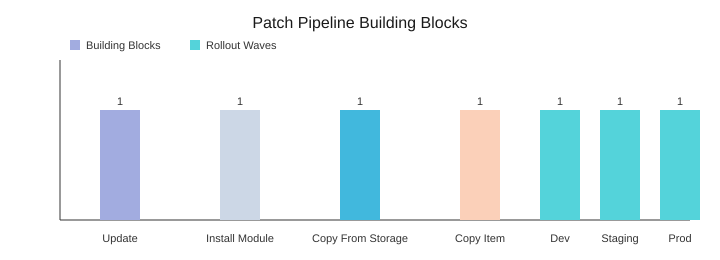
Quando le patch sono manuali, si finisce con divergenze, imprevisti e rollback notturni. Con l'automazione degli aggiornamenti delle VM Azure, trasformi l'applicazione delle patch in una pipeline ripetibile: esegui gli stessi passaggi, raccogli le stesse evidenze e riduci la divergenza di configurazione mantenendo coerenti l'installazione dei moduli e la distribuzione degli artefatti.
Parti dal runbook Update-AzureVM, poi dimostra che ha funzionato
Usa il runbook Update-AzureVM come azione principale, ma non considerare “processo completato” come sinonimo di successo. Aggiungi una convalida attorno ad esso, così i risultati sono misurabili e non presunti. Come minimo, registra il nome della VM, l'ambito dell'aggiornamento, lo stato del riavvio e un indicatore prima/dopo (ad esempio, il numero di aggiornamenti installati o il timestamp dell'ultima patch).
Standardizza il comportamento delle patch con PSWindowsUpdate Azure
VM diverse spesso applicano le patch in modo diverso perché usano strumenti diversi. Risolvi installando lo stesso modulo di aggiornamento ovunque. Esegui Install-ModuleOnAzureVM per distribuire PSWindowsUpdate Azure, così ogni VM usa gli stessi comandi, la stessa gestione dei riavvii e lo stesso formato di reportistica in tutto il parco macchine.
Spostare gli artefatti tramite Azure Storage blobs (due passaggi)
Per script, moduli o file di configurazione, usa Azure Storage blobs come punto di distribuzione. La tua pipeline resta prevedibile con due passaggi di trasferimento:
Copy-FileFromAzureStorageToAzureVM: blob → cartella di staging della VMCopy-ItemToAzureVM: staging → percorso finale (moduli, script o strumenti)
Pianifica i rollout a ondate (il raggio d'impatto resta contenuto)
La pianificazione a ondate riduce il rischio limitando il raggio d'impatto e creando finestre di manutenzione prevedibili. Organizza il calendario con tre pianificazioni: dev stanotte, staging domani, production nel fine settimana. Se dev fallisce, production non parte mai, perché la pianificazione è il gate.
Proteggi gli accessi con le risorse credenziali di Automation
Archivia l'accesso amministrativo nelle risorse credenziali di Automation e recuperalo con Get-AutomationPSCredential. Puoi ruotare le credenziali senza riscrivere i runbook ed evitare segreti inseriti direttamente negli script.
Satya Nadella: "Il nostro settore non rispetta la tradizione: rispetta solo l'innovazione."
Consiglio personale: registra sempre cosa è cambiato e dove è finito. “Aggiornato correttamente” non è una frase utile.
9) Buone pratiche che userai davvero: log, documentazione, controllo del codice sorgente, portabilità
Documentazione dei runbook come un mini README
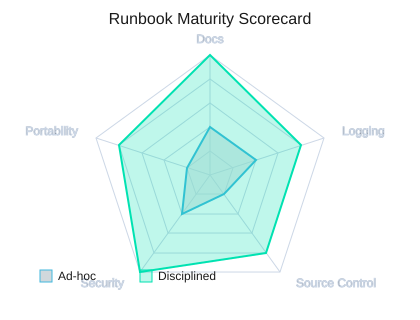
Trattare i runbook come codice riduce i tempi di onboarding e aumenta l'affidabilità. In ogni runbook scrivi una documentazione del runbook di cui un collega possa fidarsi senza riunioni aggiuntive. Usa in modo coerente i cinque tag: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE e .NOTES. Mantieni il linguaggio semplice, indica input e output attesi e annota le risorse necessarie (credenziali, variabili, pianificazioni, moduli), così il runbook si spiega da solo.
Scott Hanselman: "Gli script migliori sono quelli che puoi consegnare a un collega senza una riunione."
Schemi non interattivi per evitare che i processi si blocchino
Le best practice di Azure Automation iniziano dall'eliminazione dei prompt. I runbook non devono mai attendere input, perché i processi vengono eseguiti senza supervisione. Preferisci una progettazione con parametri, valori predefiniti e configurazione basata su risorse (ad esempio Get-AutomationPSCredential) invece di Read-Host o dell'accesso interattivo. Questo rende anche più facili test e revisioni, perché il comportamento è prevedibile.
Log ed errori: segnali, non rumore
Standardizza il modo in cui registri i log e gestisci gli errori. Usa Verbose e Progress in modo mirato, per mostrare i passaggi principali e i tempi, non ogni singola riga. Rendi gli errori utilizzabili: includi l'operazione, la risorsa di destinazione e il passo successivo. Combina questo approccio con script modulari e una gestione chiara dei parametri, così puoi isolare rapidamente i guasti nella cronologia dei processi (ad esempio tramite Get-AzureAutomationJob).
Controllo del codice sorgente e portabilità su cui puoi contare
Conserva i runbook in Visual Studio Online GIT e sottoponili a revisione come il codice applicativo. Il controllo delle versioni e le pull request intercettano le modifiche rischiose in anticipo e creano una traccia di audit chiara. Per la portabilità, esporta/importa i runbook come backup di routine e come strumento di migrazione: queste pratiche riducono il rischio di inattività quando riorganizzi gli account di Automation o passi da un ambiente all'altro.
Compatibilità SMA e aspettative sul convertitore
Prima di standardizzare i pattern, verifica la compatibilità con SMA e allinéati ai due strumenti che incontrerai nei progetti reali: Azure Automation Script Converter e i requisiti di Service Management Automation (SMA). Restare entro questi requisiti mantiene i flussi di lavoro portabili e riduce il lavoro da rifare.
| Elemento | Valore |
|---|---|
| Numero di tag di documentazione | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Numero di sistemi di controllo del codice sorgente | 1 (Visual Studio Online GIT) |
| Numero di strumenti di compatibilità | 2 (Script Converter, SMA) |
| Libro | Serie Microsoft Azure Essentials, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Numero di canali di feedback | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
Per continuare a migliorare, affidati all'Azure Cmdlet Reference, ai forum della community e a Microsoft Virtual Academy, poi chiudi il cerchio condividendo ciò che ha funzionato (e ciò che non ha funzionato) tramite http://aka.ms/tellpress e @MicrosoftPress. Se mantieni coerenti documentazione, log, controllo del codice sorgente e abitudini di export/import, i tuoi runbook funzioneranno davvero in modalità autopilota.
Configura un account di Azure Automation con un isolamento chiaro, crea runbook PowerShell Workflow modulari, centralizza credenziali, pianificazioni e moduli come asset, usa Azure AD e RBAC, aggiungi checkpoint per il ripristino e tratta i runbook come codice (test, log, cronologia delle versioni e Git).
Architettura su scala enterprise e Microsoft Azure Well-Architected Framework per l'adozione del cloud
Che cos'è un'architettura di automazione enterprise in Azure e perché è importante?
Un'architettura di automazione enterprise in Azure è un approccio progettuale che combina servizi Azure, template di distribuzione coerenti per le risorse Azure (ad esempio template di Azure Resource Manager), orchestrazione (Azure Logic Apps, Azure Functions, Azure Event Grid) e governance (Azure RBAC, Azure Policy) per automatizzare le operazioni ripetibili nell'intero ambiente cloud. È importante perché accelera l'adozione del cloud, garantisce distribuzioni ripetibili, riduce gli errori umani, supporta l'automazione ibrida e fornisce una base sicura e scalabile per un'architettura su scala enterprise ospitata in Azure.
In che modo le Azure landing zone e il Microsoft Azure Well-Architected Framework si inseriscono in questa architettura?
Le Azure landing zone offrono indicazioni prescrittive e un'architettura di riferimento per configurare una piattaforma cloud che soddisfi i requisiti enterprise (rete, identità, sicurezza, governance). Il Microsoft Azure Well-Architected Framework integra le landing zone con le best practice per affidabilità, sicurezza, ottimizzazione dei costi, prestazioni ed eccellenza operativa. Insieme guidano la progettazione di un ambiente cloud Azure che utilizza template di Azure Resource Manager, Azure Virtual Network, controllo degli accessi basato sui ruoli e monitoraggio con Azure Monitor.
Quali servizi Azure si usano comunemente per orchestrare le chiamate ai sistemi backend enterprise?
I servizi più comuni includono Azure Logic Apps e Azure Functions per l'orchestrazione dei flussi di lavoro e il calcolo serverless; Azure API Management per esporre e gestire le API; Azure Service Bus e Azure Event Grid per messaggistica ed eventi; e Azure App Service quando si ospitano servizi web o API. Questi componenti possono orchestrare le chiamate verso sistemi backend enterprise, inclusi SQL Server on-premises o altri servizi web, tramite connettività ibrida.
Come vanno gestite sicurezza e conformità in un'architettura di automazione enterprise con Microsoft Defender for Cloud?
La sicurezza va stratificata: usa Azure Active Directory per l'identità, applica Azure RBAC per il controllo degli accessi, applica i criteri di sicurezza tramite Azure Policy e abilita Microsoft Defender for Cloud (in precedenza Azure Security Center) per la protezione dalle minacce e la valutazione continua. Integra i risultati di Defender nelle pipeline di automazione e nei flussi di risposta agli incidenti, così le azioni di rimedio possono essere automatizzate e monitorate nel portale di Azure o tramite pipeline di Azure DevOps.
Che ruolo hanno i template di distribuzione per le risorse Azure e Azure Resource Manager?
Azure Resource Manager (ARM) e i template di Azure Resource Manager forniscono infrastructure-as-code per template di distribuzione coerenti delle risorse Azure. Consentono il provisioning ripetibile di reti, storage, calcolo e servizi di piattaforma in più aree di Azure e ambienti. Usare i template ARM (o Bicep) garantisce che gli ambienti vengano distribuiti in modo coerente, supporta un'architettura su scala enterprise e può essere integrato con Azure DevOps per CI/CD.
Come si può implementare il monitoraggio e l'osservabilità: devo usare Azure Monitor?
Sì, usa Azure Monitor come servizio di monitoraggio centrale per raccogliere metriche, log e tracce dalle risorse Azure, dalle app service, dalle macchine virtuali e dalle funzioni serverless. Integra Azure Monitor con Application Insights per i servizi web, esporta gli avvisi verso runbook di automazione o Logic Apps per la risoluzione automatica e invia gli avvisi di sicurezza a Microsoft Defender for Cloud per la correlazione. Il monitoraggio supporta l'eccellenza operativa e aiuta a far rispettare il Well-Architected Framework di Azure.
Come progetto gli scenari ibridi e integro i sistemi on-premises come SQL Server?
Progetta l'automazione ibrida usando connettività sicura (VPN o ExpressRoute) e servizi che supportano l'integrazione ibrida: Azure API Management per le API e Azure Service Bus per la messaggistica, connettori ibridi per Azure Logic Apps e soluzioni di data gateway per SQL Server. Usa modelli di distribuzione coerenti per le risorse Azure che includono la configurazione di rete (Reti virtuali di Azure, DNS) e implementa Azure Automation State Configuration o altri strumenti di stato desiderato per allineare le configurazioni tra ambienti on-premise e risorse cloud.
Quali pratiche di governance, controllo dei costi e operatività dovrebbero far parte di un'architettura di automazione aziendale?
Implementa la governance con Azure Policy, gruppi di gestione e controllo degli accessi in base al ruolo: usa Azure RBAC (Azure role-based access control) in modo coerente. Definisci landing zone per isolare i carichi di lavoro, applica tag alle risorse per la generazione di report sui costi e usa Cost Management e le indicazioni sui prezzi di Azure per ottimizzare la spesa. Automatizza l'applicazione delle regole con Azure DevOps o con i runbook di Automation, e adotta il Microsoft Azure Well-Architected Framework e le raccomandazioni dell'Azure Architecture Center per mantenere la piattaforma cloud allineata agli obiettivi aziendali.