 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Proteggere gli agenti AI nell'ERP aziendale: best practice per Dynamics 365 MCP
By Mirko Peters ·
Bentornato sul blog! Mentre l'intelligenza artificiale passa dalle finestre di chat sperimentali al cuore dei processi operativi, le organizzazioni si stanno affrettando a collegare agenti autonomi direttamente ai sistemi aziendali mission-critical. Nel mondo dell'enterprise resource planning, colmare il divario tra i modelli di IA più avanzati e i grandi repository di dati non è più un concetto f
Automatically translated with AI from the original post. Read the English original
Bentornato sul blog! Mentre l'intelligenza artificiale passa dalle finestre di chat sperimentali al cuore dei processi operativi, le organizzazioni si stanno affrettando a collegare agenti autonomi direttamente ai sistemi aziendali mission-critical. Nel mondo dell'enterprise resource planning, colmare il divario tra i modelli di IA più avanzati e i grandi repository di dati non è più un concetto futuristico: sta già accadendo grazie ad architetture come il Model Context Protocol. Tuttavia, questa automazione ad alta velocità introduce sfide di governance specifiche, in particolare quando si distribuisce il server Model Context Protocol di Dynamics 365 ERP. In questo post vedremo come collegare in sicurezza l'IA ai tuoi registri finanziari più sensibili, senza compromettere la sicurezza dell'organizzazione.
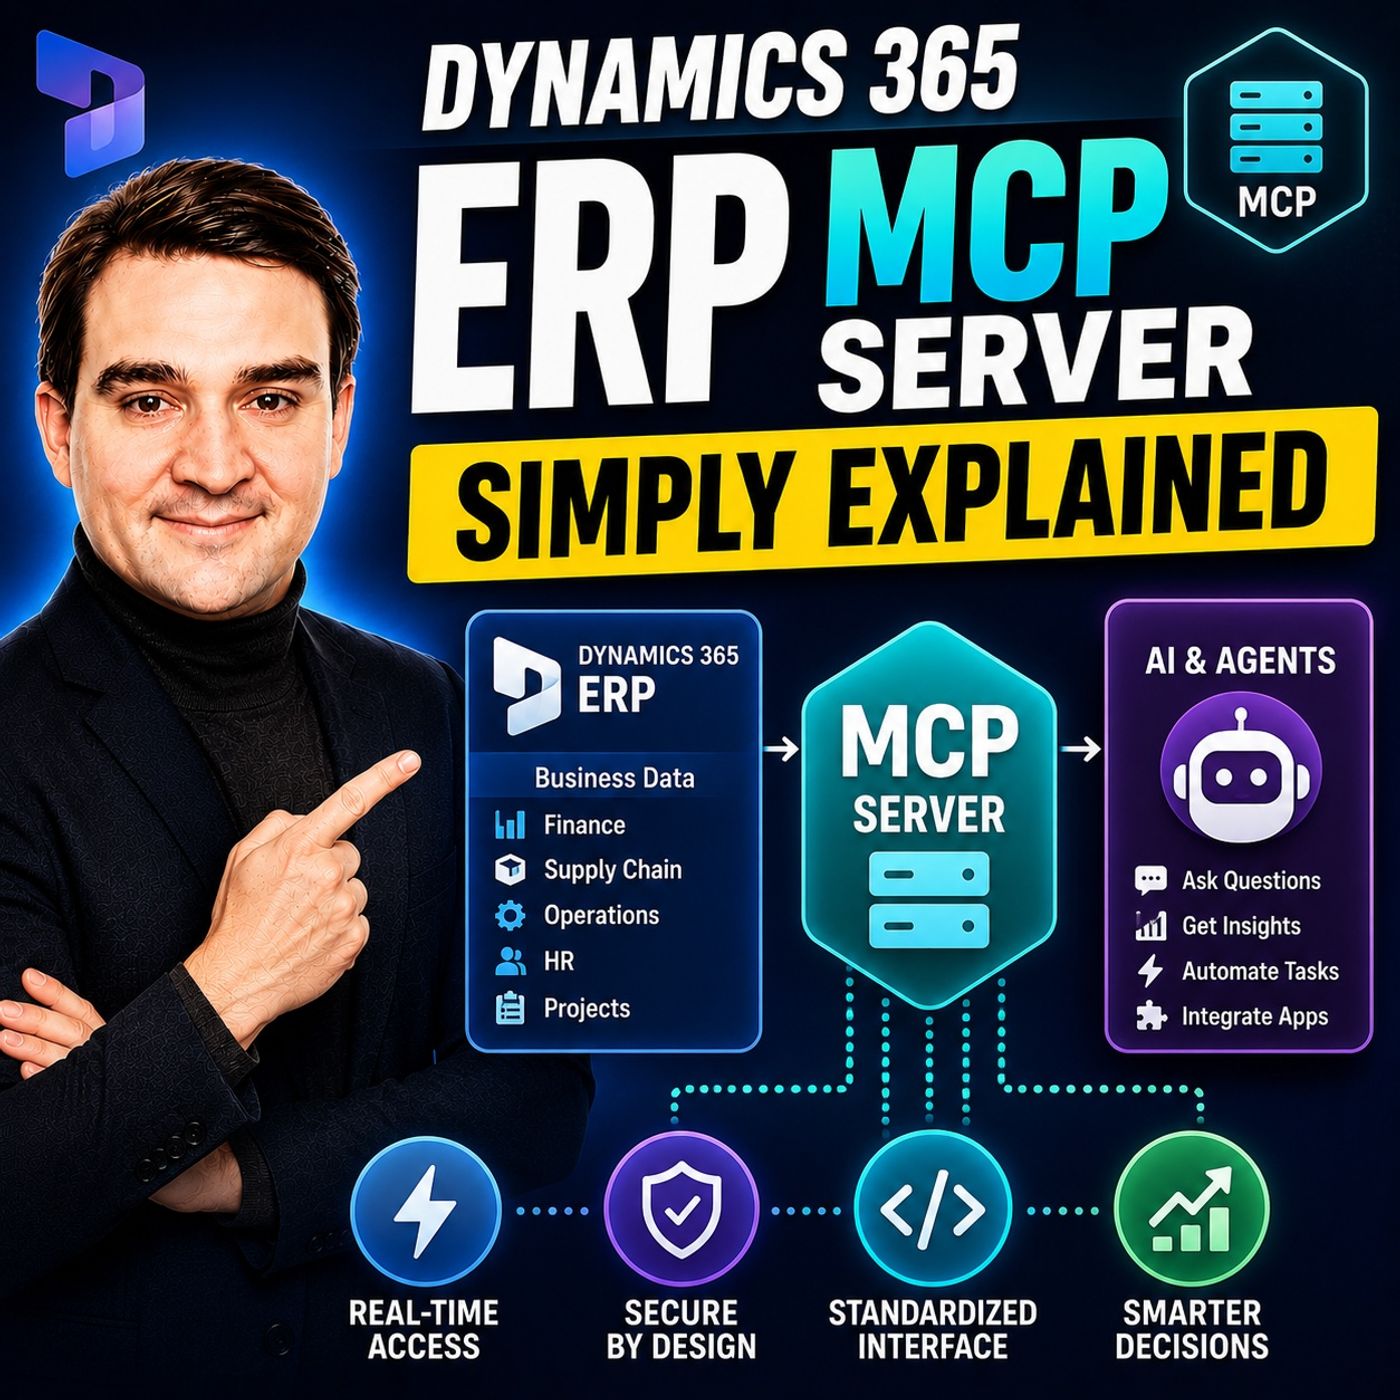
Prima di addentrarci nelle misure di sicurezza tecniche più granulari, ti consiglio vivamente di ascoltare l'episodio del podcast collegato, Dynamics 365 ERP MCP Server - Simply Explained. Quella conversazione spiega il contesto di base del funzionamento di questi server e perché le autorizzazioni strutturali sono importanti prima di consentire agli agenti autonomi di intervenire sui flussi di lavoro principali.
Che cos'è il server MCP di Dynamics 365 ERP?
Per capire perché la sicurezza sia fondamentale, dobbiamo prima vedere cosa fa concretamente il server Model Context Protocol all'interno dello stack tecnologico aziendale. In passato, collegare i large language model a un sistema ERP come Dynamics 365 Finance and Operations richiedeva una complessa rete di integrazioni API personalizzate, middleware fragile e wrapper sviluppati su misura. Ogni singolo strumento o applicazione basato sull'IA aveva bisogno di una propria logica di parsing per recuperare dati, scrivere aggiornamenti o avviare classi di elaborazione in background.
Il Model Context Protocol funge da ponte aperto e standardizzato. Uniforma il modo in cui client e agenti IA interagiscono con gli strumenti aziendali sottostanti. Invece di script personalizzati sparsi tra i diversi ambienti di sviluppo, il server MCP espone in modo pulito azioni specifiche e contesti di dati attraverso canali di comunicazione strutturati come JSON-RPC e Server-Sent Events. In Dynamics 365, questo consente agli agenti IA di interagire con strumenti dati per le operazioni standard di creazione, lettura, aggiornamento ed eliminazione, con strumenti di maschera che replicano la navigazione umana e con strumenti di azione diretta che eseguono le classi di logica di business sottostanti.
Se da un lato questa connettività fluida potenzia notevolmente l'efficienza, rendendo possibile l'elaborazione automatica delle fatture, le rettifiche di inventario in tempo reale e la generazione istantanea di report, dall'altro, se non viene monitorata, apre a livelli di rischio senza precedenti. Quando a un agente IA viene concessa la capacità di modificare i record del registro contabile, di fatto stai dando a un dipendente digitale accesso autonomo ai dati aziendali. Proteggere questo confine richiede un'implementazione rigorosa di autenticazione moderna, applicazione dei ruoli e criteri centralizzati di controllo.
Implementare misure di sicurezza solide con OAuth 2.0 e RBAC
La prima linea di difesa quando si distribuisce un server MCP aziendale è la gestione delle identità e degli accessi. Non si può fare affidamento su chiavi API obsolete o stringhe di connessione statiche incorporate nei file di configurazione. Poiché gli agenti IA valutano dinamicamente le istruzioni e decidono quali strumenti invocare, l'autenticazione deve essere granulare, crittograficamente sicura e vincolata direttamente al contesto dell'utente.
Implementare OAuth 2.0 è irrinunciabile per le integrazioni aziendali moderne. OAuth fornisce un framework di autorizzazione sicuro basato su token, che garantisce che i client IA si autentichino correttamente prima di stabilire una sessione con l'ambiente Dynamics 365 F&O. Questo scambio di token assicura che ogni richiesta effettuata da un modello IA porti con sé un'identità verificabile, impedendo a script anonimi o non autorizzati di interrogare le tabelle finanziarie del back-end.
Insieme a OAuth 2.0 c'è il Role-Based Access Control, comunemente noto come RBAC. In Dynamics 365, la tua organizzazione ha probabilmente passato anni a definire ruoli di sicurezza, responsabilità e privilegi per i dipendenti, distinguendo tra addetti alla contabilità fornitori, responsabili di magazzino e direttori finanziari. La tua integrazione con l'AI deve ereditare esattamente questi confini strutturali. Un agente autonomo non dovrebbe mai possedere un token "super-admin" generico. Al contrario, quando un agente AI richiede l'accesso tramite il server MCP, il suo ambito operativo deve essere filtrato attraverso uno specifico profilo di ruolo aziendale che stabilisce con precisione quali tabelle, maschere e classi di logica di business è autorizzato a utilizzare.
Applicare il principio del privilegio minimo agli strumenti AI
Uno degli errori più comuni durante le prime integrazioni con l'AI è la concessione eccessiva di privilegi nelle definizioni degli strumenti. Gli sviluppatori, desiderosi di realizzare prototipi funzionanti, spesso forniscono agli agenti AI un set di strumenti onnicomprensivo, concedendo il permesso di interrogare ogni singola entità dati del sistema ERP "per sicurezza", nel caso in cui il modello ne abbia bisogno come contesto.
Questo approccio viola il principio fondamentale di sicurezza del privilegio minimo, secondo cui ogni entità deve avere accesso solo alle informazioni e agli strumenti di esecuzione specifici necessari per completare il proprio compito immediato, e nient'altro. Quando progetti gli strumenti per un server MCP, devi selezionare con attenzione lo schema esatto esposto al modello.
Per esempio, se un agente AI è progettato esclusivamente per assistere gli addetti al servizio clienti nel monitoraggio dello stato delle spedizioni, non ha assolutamente motivo di accedere alle tabelle dei pagamenti ai fornitori, alle registrazioni del libro mastro o ai dati sulle retribuzioni dei dirigenti. Restringendo le definizioni degli strumenti a livello di server MCP, limiti drasticamente l'impatto di un eventuale incidente, che si tratti di un'allucinazione del modello, di un attacco di prompt injection o di un dirottamento delle istruzioni non autorizzato. Ogni singolo strumento esposto attraverso il protocollo deve essere verificato, documentato e limitato al suo ambito operativo più ristretto possibile.
Governance centralizzata e protezione dei dati finanziari sensibili
Man mano che le organizzazioni ampliano le proprie iniziative AI, il numero di modelli distribuiti, applicazioni client e server ausiliari aumenta rapidamente. Senza un modello di governance centralizzato, i reparti IT perdono rapidamente la visibilità su chi accede a cosa, su dove vengono archiviati i token finanziari sensibili e su come i dati fluiscono attraverso le pipeline.
La governance centralizzata funge da torre di controllo per l'ecosistema AI aziendale. Instradando tutte le comunicazioni tra AI ed ERP attraverso un livello gateway gestito e monitorato, i team di sicurezza ottengono un'osservabilità essenziale. Questa visibilità consente alle organizzazioni di monitorare il consumo dei token, controllare la frequenza delle query e verificare esattamente quali prompt hanno determinato specifiche modifiche al database all'interno di Dynamics 365.
Proteggere i dati finanziari sensibili significa anche tenere conto della data lineage e della prevenzione della perdita di dati. Gli strumenti tradizionali di data loss prevention spesso non riescono a cogliere le modalità sottili con cui le query di testo non strutturate interagiscono con i database aziendali strutturati. Un server MCP ben governato funge da punto di intercettazione in cui è possibile applicare in modo programmatico il mascheramento dei dati, la redazione dei token e i criteri di conformità, prima che i registri finanziari grezzi vengano inseriti nella finestra di contesto di un modello linguistico. In questo modo si garantisce la conformità a quadri normativi come GDPR, HIPAA e SOX, proteggendo l'organizzazione da fughe di dati catastrofiche.
Mitigare i rischi legati a strumenti con privilegi eccessivi e server ombra
Anche con configurazioni iniziali rigorose, gli ambienti aziendali sono soggetti a un progressivo disallineamento architetturale. Due delle minacce alla sicurezza più insidiose nell'era del deployment di agenti AI sono i set di strumenti con privilegi eccessivi e la diffusione dei server MCP ombra.
I server ombra nascono quando singole unità di business o team di sviluppo avviano server MCP non approvati, locali o sperimentali su postazioni di lavoro personali o istanze cloud non gestite, per risolvere colli di bottiglia immediati nei flussi di lavoro. Queste istanze ombra spesso aggirano i provider di identità aziendali, non dispongono di una cifratura adeguata e si connettono direttamente agli ambienti ERP di produzione o di staging con account di servizio dotati di privilegi elevati. Se un attaccante compromette la macchina locale di uno sviluppatore che esegue un server MCP non monitorato, ottiene un accesso diretto e nascosto all'infrastruttura aziendale centrale.
Per mitigare questi rischi, le organizzazioni devono applicare pipeline di distribuzione rigorose. I server MCP locali sulle workstation devono essere limitati rigorosamente ad ambienti sandbox isolati e non devono poter comunicare con le istanze di produzione di Dynamics 365. Inoltre, vanno utilizzati strumenti di discovery automatica e piattaforme di cloud posture management per analizzare le reti aziendali alla ricerca di endpoint non autorizzati, in modo da garantire che ogni server MCP attivo sia registrato, monitorato e conforme alle baseline di sicurezza aziendali.
Conclusione e best practice per un'integrazione sicura dell'AI
L'integrazione dell'intelligenza artificiale nei sistemi ERP tramite architetture come il server MCP di Dynamics 365 ERP segna un passo avanti straordinario nell'automazione aziendale. Standardizzando il modo in cui gli agenti AI comunicano con database finanziari e operativi complessi, le organizzazioni possono raggiungere livelli di efficienza senza precedenti, ridurre gli errori di inserimento manuale dei dati e permettere ai team di concentrarsi sulla crescita strategica.
Questa potenza, però, richiede un impegno assoluto sul fronte della sicurezza. Applicando un'autenticazione solida tramite OAuth 2.0, associando rigorosamente le funzionalità degli agenti al Role-Based Access Control, rispettando il principio del privilegio minimo, mantenendo una governance centralizzata e individuando con decisione i server ombra, puoi costruire un'azienda guidata dall'AI che sia al tempo stesso innovativa e sicura.
Per approfondire come questi concetti si applicano ad architetture reali, ascolta la discussione completa nell'episodio del podcast Dynamics 365 ERP MCP Server - Simply Explained. Resta vigile, mantieni le definizioni degli strumenti ben protette e abbraccia il futuro dell'automazione aziendale sicura!