 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Zabezpieczanie agentów AI w korporacyjnym ERP: najlepsze praktyki dla MCP w Dynamics 365
By Mirko Peters ·
Witamy ponownie na blogu! Gdy sztuczna inteligencja przechodzi z eksperymentalnych okien czatu do kluczowych mechanizmów operacyjnych, organizacje spieszą się, by podłączać autonomicznych agentów bezpośrednio do krytycznych systemów biznesowych. W świecie systemów planowania zasobów przedsiębiorstwa połączenie nowoczesnych modeli AI z ogromnymi repozytoriami baz danych nie jest już koncepcją z prz
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu! Gdy sztuczna inteligencja przechodzi z eksperymentalnych okien czatu do kluczowych mechanizmów operacyjnych, organizacje spieszą się, by podłączać autonomicznych agentów bezpośrednio do krytycznych systemów biznesowych. W świecie systemów planowania zasobów przedsiębiorstwa połączenie nowoczesnych modeli AI z ogromnymi repozytoriami baz danych nie jest już koncepcją z przyszłości – dzieje się to właśnie teraz, dzięki architekturom takim jak Model Context Protocol. Ta hiperszybka automatyzacja wiąże się jednak z wyjątkowymi wyzwaniami w zakresie zarządzania, szczególnie przy wdrażaniu serwera Model Context Protocol dla Dynamics 365 ERP. W tym wpisie pokażę, jak bezpiecznie połączyć AI z najbardziej wrażliwymi danymi finansowymi, nie narażając bezpieczeństwa organizacji.
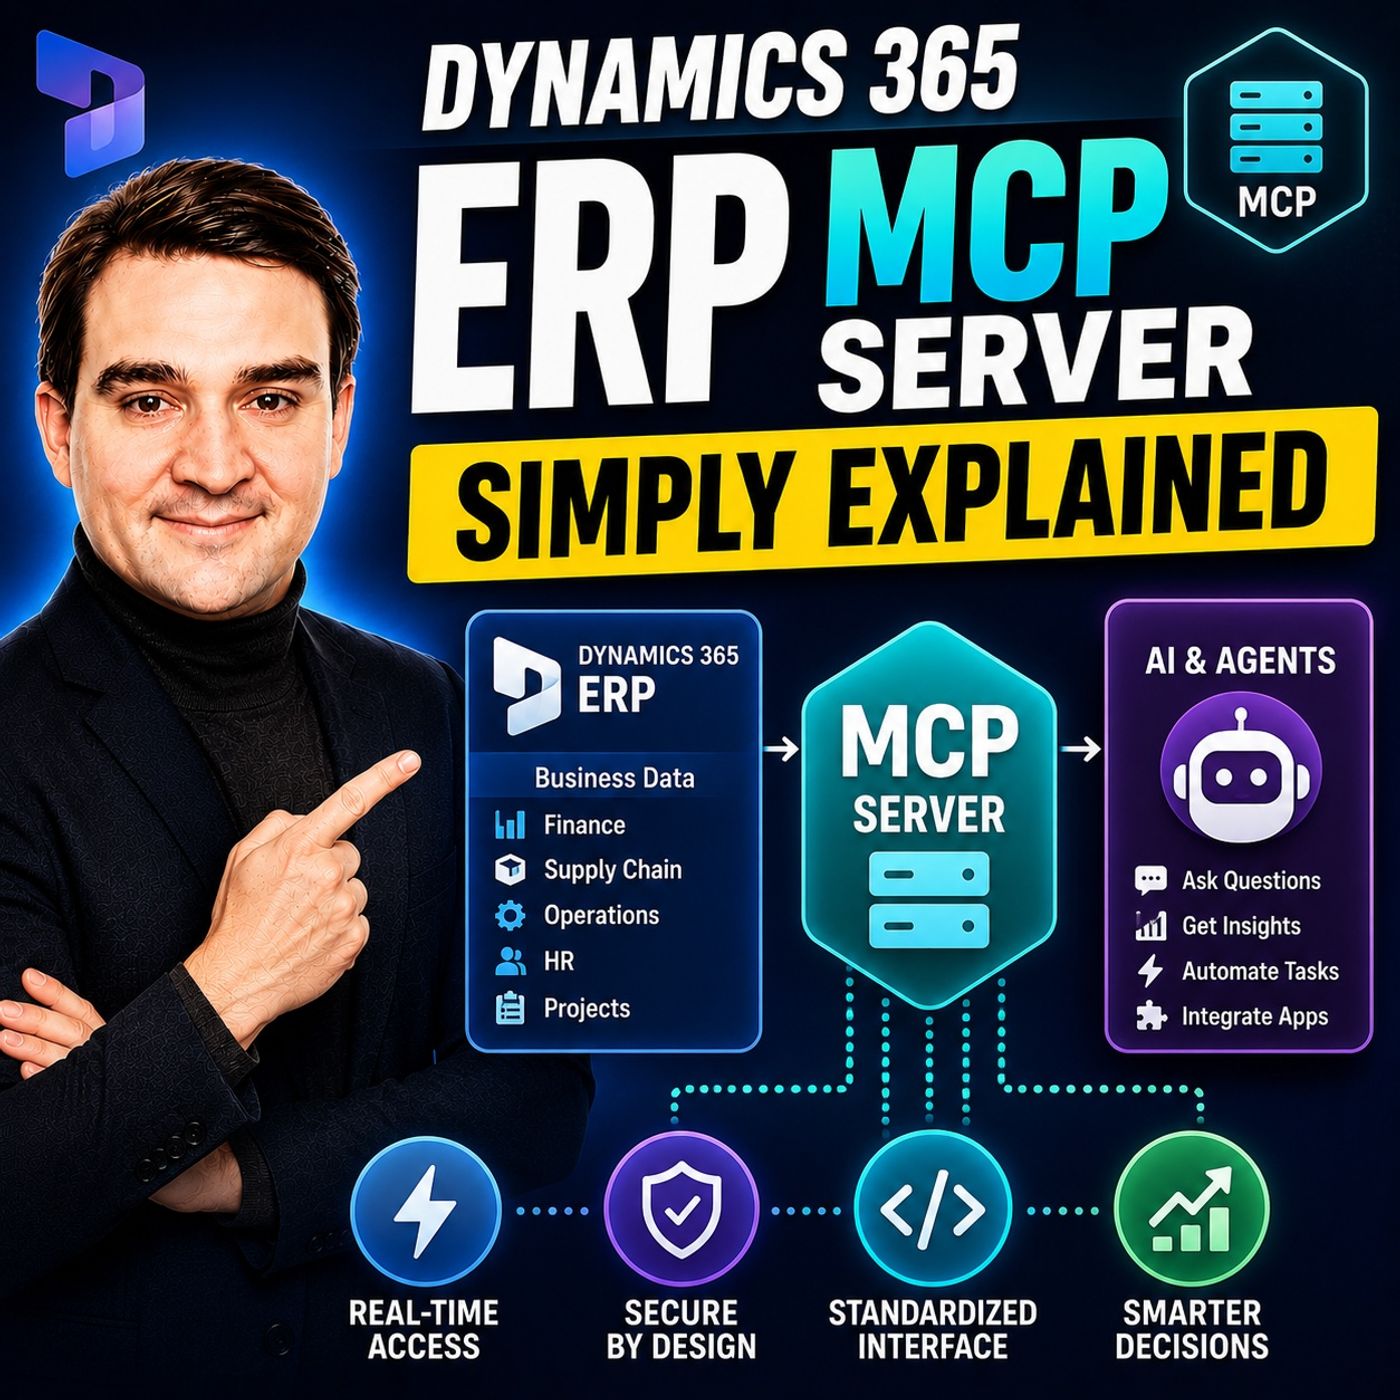
Zanim przejdziemy do szczegółowych środków bezpieczeństwa technicznego, gorąco polecam posłuchać powiązanego odcinka podcastu: Dynamics 365 ERP MCP Server - Simply Explained. Ta rozmowa wyjaśnia podstawy działania takich serwerów oraz to, dlaczego struktura uprawnień ma znaczenie, zanim pozwolimy autonomicznym agentom ingerować w kluczowe procesy.
Czym jest serwer MCP dla Dynamics 365 ERP?
Aby zrozumieć, dlaczego bezpieczeństwo jest tak ważne, najpierw musimy przyjrzeć się temu, co serwer Model Context Protocol faktycznie robi w ramach korporacyjnego stosu technologicznego. Historycznie podłączenie dużych modeli językowych do systemu ERP, takiego jak Dynamics 365 Finance and Operations, wymagało rozbudowanej sieci niestandardowych integracji API, kruchego oprogramowania pośredniczącego i ręcznie kodowanych warstw opakowujących. Każde narzędzie czy aplikacja AI potrzebowały własnej logiki parsowania, aby pobrać dane, zapisać aktualizacje lub uruchomić przetwarzanie w tle.
Model Context Protocol działa jak otwarty, standardowy most. Ujednolica sposób, w jaki klienci AI i agenci komunikują się z bazowymi narzędziami przedsiębiorstwa. Zamiast rozproszonych po różnych środowiskach deweloperskich niestandardowych skryptów, serwer MCP udostępnia konkretne akcje i konteksty danych w uporządkowany sposób, za pomocą ustrukturyzowanych kanałów komunikacji, takich jak JSON-RPC i Server-Sent Events. W Dynamics 365 pozwala to agentom AI korzystać z narzędzi danych do standardowych operacji tworzenia, odczytu, aktualizacji i usuwania, z narzędzi formularzy, które naśladują nawigację użytkownika, oraz z narzędzi akcji, które uruchamiają klasy logiki biznesowej.
Choć ta bezproblemowa łączność znacząco zwiększa wydajność – umożliwiając automatyczne przetwarzanie faktur, bieżące korekty stanów magazynowych i natychmiastowe generowanie raportów – bez nadzoru niesie też bezprecedensowe ryzyko. Gdy agent AI otrzymuje możliwość modyfikowania zapisów w księdze finansowej, w praktyce przyznajesz cyfrowemu pracownikowi autonomiczny dostęp do danych przedsiębiorstwa. Ochrona tej granicy wymaga rygorystycznego wdrożenia nowoczesnego uwierzytelniania, egzekwowania ról i scentralizowanych mechanizmów kontrolnych.
Wdrażanie solidnych zabezpieczeń z OAuth 2.0 i RBAC
Pierwszą linią obrony podczas wdrażania korporacyjnego serwera MCP jest zarządzanie tożsamością i dostępem. Nie można polegać na przestarzałych kluczach API ani statycznych ciągach połączeń osadzonych w plikach konfiguracyjnych. Ponieważ agenci AI dynamicznie interpretują instrukcje i decydują, które narzędzia uruchomić, uwierzytelnianie musi być szczegółowe, kryptograficznie bezpieczne i bezpośrednio powiązane z kontekstem użytkownika.
Wdrożenie OAuth 2.0 jest w nowoczesnych integracjach korporacyjnych obowiązkowe. OAuth zapewnia bezpieczny, oparty na tokenach mechanizm autoryzacji, który gwarantuje, że klienci AI uwierzytelniają się poprawnie, zanim nawiążą sesję ze środowiskiem Dynamics 365 F&O. Ta wymiana tokenów sprawia, że każde żądanie wysłane przez model AI niesie weryfikowalny ślad tożsamości, co uniemożliwia anonimowym lub nieautoryzowanym skryptom odpytywanie tabel finansowych w warstwie backendu.
W połączeniu z OAuth 2.0 działa kontrola dostępu oparta na rolach (ang. Role-Based Access Control, RBAC). W środowisku Dynamics 365 Twoja organizacja prawdopodobnie przez lata definiowała role zabezpieczeń, obowiązki i uprawnienia dla pracowników – rozróżniając księgowych z działu zobowiązań, kierowników magazynu i dyrektorów finansowych. Integracja AI musi dziedziczyć te same granice strukturalne. Autonomiczny agent nigdy nie powinien posiadać ogólnego tokenu „super-administratora”. Zamiast tego, gdy agent AI żąda dostępu przez serwer MCP, jego zakres operacyjny musi być filtrowany przez konkretny profil roli przedsiębiorstwa, który precyzyjnie określa, do jakich tabel, formularzy i klas logiki biznesowej może legalnie uzyskać dostęp.
Egzekwowanie zasady najmniejszych uprawnień dla narzędzi AI
Jednym z najczęstszych błędów podczas wstępnych integracji AI jest nadmierne udostępnianie definicji narzędzi. Deweloperzy, chcący szybko zbudować funkcjonalne prototypy, często przydzielają agentom AI szeroki zestaw narzędzi typu „wszystko w jednym”, dając im uprawnienia do odpytywania każdej jednostki danych w systemie ERP na wypadek, gdyby model potrzebował ich kontekstu.
Takie podejście narusza podstawową zasadę bezpieczeństwa, czyli zasadę najmniejszych uprawnień, zgodnie z którą każdy podmiot powinien mieć dostęp wyłącznie do informacji i narzędzi wykonawczych niezbędnych do realizacji bieżącego zadania, i niczego ponadto. Projektując narzędzia dla serwera MCP, należy starannie dobrać schemat udostępniany modelowi.
Na przykład jeśli agent AI został zaprojektowany wyłącznie po to, by wspierać pracowników obsługi klienta w śledzeniu statusów wysyłek, absolutnie nie powinien mieć dostępu do tabel wypłat dla dostawców, zapisów księgi głównej ani danych o wynagrodzeniach kadry zarządzającej. Zawężając definicje narzędzi na poziomie warstwy serwera MCP, znacząco ograniczasz zasięg szkód w sytuacji, gdy model ulegnie halucynacjom, atakom typu prompt injection lub przejęciu instrukcji przez nieautoryzowane polecenia. Każde narzędzie udostępniane przez protokół powinno być audytowane, udokumentowane i ograniczone do najwęższego możliwego zamierzonego zastosowania operacyjnego.
Scentralizowane zarządzanie i ochrona wrażliwych danych finansowych
Wraz ze skalowaniem inicjatyw AI w organizacjach szybko mnoży się liczba wdrożonych modeli, aplikacji klienckich i pomocniczych serwerów. Bez scentralizowanego modelu zarządzania działy IT szybko tracą widoczność tego, kto i do czego ma dostęp, gdzie przechowywane są wrażliwe tokeny finansowe oraz jak dane przepływają przez potoki przetwarzania.
Scentralizowane zarządzanie pełni rolę wieży kontrolnej dla przedsiębiorstwowego ekosystemu AI. Kierując całą komunikację między AI a systemem ERP przez zarządzaną, monitorowaną warstwę bramy, zespoły bezpieczeństwa zyskują kluczową obserwowalność. Ta widoczność pozwala organizacjom śledzić zużycie tokenów, monitorować częstotliwość zapytań oraz audytować, które polecenia doprowadziły do konkretnych modyfikacji bazy danych w Dynamics 365.
Ochrona wrażliwych danych finansowych oznacza także uwzględnienie pochodzenia danych (ang. data lineage) i zapobiegania ich utracie. Tradycyjne narzędzia do zapobiegania utracie danych (DLP) często nie dostrzegają subtelnych sposobów, w jakie zapytania tekstowe w formie nieustrukturyzowanej wchodzą w interakcje z ustrukturyzowanymi bazami danych przedsiębiorstwa. Dobrze zarządzany serwer MCP działa jako punkt przechwytywania, w którym maskowanie danych, redakcja tokenów i zasady zgodności mogą być egzekwowane programowo, zanim surowe rekordy finansowe trafią do okna kontekstowego modelu językowego. Zapewnia to zgodność z regulacjami takimi jak RODO (GDPR), HIPAA i SOX, chroniąc organizację przed katastrofalnymi wyciekami danych.
Ograniczanie ryzyk związanych z nadmiernie uprawnionymi narzędziami i serwerami typu shadow
Nawet przy starannej konfiguracji początkowej środowiska przedsiębiorstwa są podatne na dryf architektoniczny. Dwa z najbardziej podstępnych zagrożeń bezpieczeństwa w dobie wdrażania agentów AI to nadmiernie uprawnione zestawy narzędzi oraz rozrost nieautoryzowanych serwerów MCP typu shadow.
Serwery typu shadow powstają, gdy poszczególne jednostki biznesowe lub zespoły deweloperskie uruchamiają niezatwierdzone, lokalne lub eksperymentalne serwery MCP na osobistych stacjach roboczych albo niezarządzanych instancjach chmurowych, aby szybko rozwiązać bieżące wąskie gardła w procesach. Te nieautoryzowane instancje często omijają korporacyjnych dostawców tożsamości, nie mają odpowiedniego szyfrowania i łączą się bezpośrednio ze środowiskami produkcyjnymi lub testowymi ERP, używając kont serwisowych o podwyższonych uprawnieniach. Jeśli atakujący przejmie lokalny komputer dewelopera, na którym działa nienadzorowany serwer MCP, uzyskuje bezpośrednie tylne wejście do podstawowej infrastruktury przedsiębiorstwa.
Aby ograniczyć te ryzyka, organizacje muszą wymuszać ścisłe potoki wdrożeniowe. Serwery MCP działające na lokalnych stacjach roboczych powinny być ściśle ograniczone do odizolowanych środowisk piaskownicy i nie mogą komunikować się z produkcyjnymi instancjami Dynamics 365. Ponadto należy stosować zautomatyzowane narzędzia do wykrywania oraz platformy zarządzania stanem chmury (CSPM), które skanują sieci przedsiębiorstwa w poszukiwaniu nieautoryzowanych punktów końcowych. Dzięki temu każdy aktywny serwer MCP będzie zarejestrowany, monitorowany i zgodny z firmowymi podstawowymi wymaganiami bezpieczeństwa.
Podsumowanie i najlepsze praktyki bezpiecznej integracji AI
Integracja sztucznej inteligencji z systemami ERP za pośrednictwem architektur takich jak serwer MCP dla Dynamics 365 ERP to przełomowy krok naprzód w automatyzacji biznesu. Dzięki ujednoliceniu sposobu, w jaki agenci AI komunikują się ze złożonymi bazami danych finansowych i operacyjnych, organizacje mogą osiągnąć niespotykany dotąd poziom efektywności, ograniczyć błędy wynikające z ręcznego wprowadzania danych i pozwolić zespołom skupić się na strategicznym wzroście.
Ta moc wymaga jednak bezkompromisowego podejścia do bezpieczeństwa. Stosując solidne uwierzytelnianie oparte na OAuth 2.0, precyzyjnie przypisując możliwości agentów do kontroli dostępu opartej na rolach (RBAC), przestrzegając zasady najmniejszych uprawnień, utrzymując scentralizowane zarządzanie oraz konsekwentnie wyszukując nieautoryzowane serwery typu shadow, możesz zbudować przedsiębiorstwo napędzane AI, które jest zarówno innowacyjne, jak i bezpieczne.
Aby głębiej poznać, jak te koncepcje sprawdzają się w rzeczywistych architekturach, koniecznie posłuchaj pełnej dyskusji w odcinku podcastu Dynamics 365 ERP MCP Server - Simply Explained. Zachowaj czujność, dbaj o to, by definicje narzędzi były zablokowane i dobrze zabezpieczone, i śmiało sięgaj po przyszłość bezpiecznej automatyzacji w przedsiębiorstwie!