 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Защита ИИ-агентов в корпоративной ERP: лучшие практики для MCP-сервера Dynamics 365
By Mirko Peters ·
Добро пожаловать обратно в блог! По мере того как искусственный интеллект переходит из экспериментальных окон чата в основные операционные механизмы, организации спешат подключать автономных агентов напрямую к своим критически важным бизнес-системам. В мире корпоративного планирования ресурсов связать передовые модели ИИ с огромными хранилищами баз данных уже не футуристическая концепция — это про
Automatically translated with AI from the original post. Read the English original
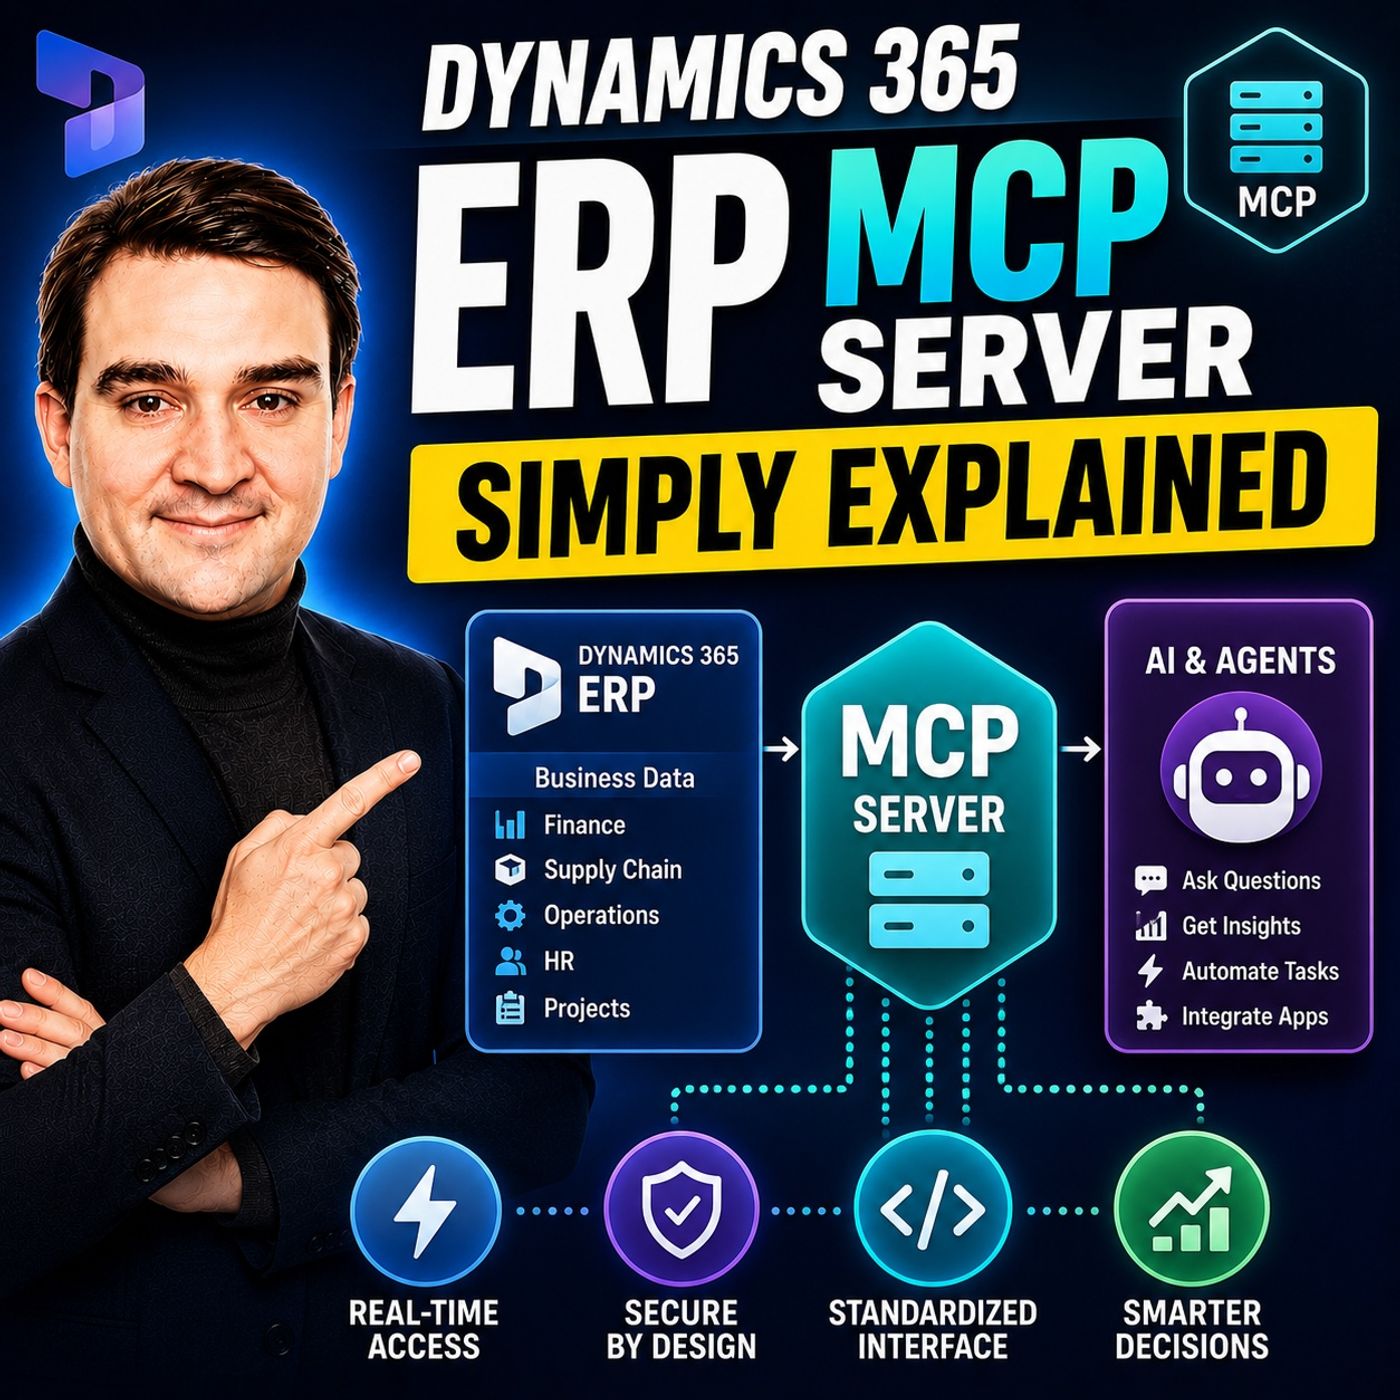
Добро пожаловать обратно в блог! По мере того как искусственный интеллект переходит из экспериментальных окон чата в основные операционные механизмы, организации спешат подключать автономных агентов напрямую к своим критически важным бизнес-системам. В мире корпоративного планирования ресурсов связать передовые модели ИИ с огромными хранилищами баз данных уже не футуристическая концепция — это происходит прямо сейчас благодаря таким архитектурам, как Model Context Protocol. Однако такая сверхскоростная автоматизация порождает особые задачи управления, особенно при развёртывании MCP-сервера Dynamics 365 ERP. В этом посте мы разберём, как безопасно соединить ИИ с вашими самыми чувствительными финансовыми записями, не поставив под угрозу безопасность организации.
Прежде чем погружаться в детальные технические меры безопасности, настоятельно рекомендую послушать соответствующий выпуск подкаста Dynamics 365 ERP MCP Server - Simply Explained. В этом разговоре объясняются базовые принципы работы таких серверов и то, почему структурные разрешения важны до того, как автономные агенты получат доступ к вашим основным рабочим процессам.
Что такое MCP-сервер Dynamics 365 ERP?
Чтобы понять, почему безопасность имеет первостепенное значение, сначала нужно разобраться, что именно делает MCP-сервер в корпоративном технологическом стеке. Раньше подключение больших языковых моделей к системе планирования ресурсов, такой как Dynamics 365 Finance and Operations, требовало огромной сети пользовательских API-интеграций, хрупкого промежуточного ПО и самописных оберток. Каждому ИИ-инструменту или приложению требовалась собственная логика разбора данных, чтобы получать данные, вносить обновления или запускать фоновые классы обработки.
Model Context Protocol выступает открытым стандартизированным мостом. Он унифицирует то, как ИИ-клиенты и агенты взаимодействуют с базовыми корпоративными инструментами. Вместо разрозненных пользовательских скриптов в различных средах разработки MCP-сервер чётко предоставляет конкретные действия и контексты данных через структурированные каналы связи, такие как JSON-RPC и Server-Sent Events. В Dynamics 365 это позволяет ИИ-агентам работать с инструментами данных для стандартных операций создания, чтения, обновления и удаления, с инструментами форм, имитирующими навигацию человека, и с инструментами прямых действий, которые выполняют лежащие в основе классы бизнес-логики.
Хотя такая бесшовная связность значительно повышает эффективность — позволяя автоматизировать обработку счетов, корректировать остатки на складе в режиме реального времени и мгновенно формировать отчёты, — она также открывает беспрецедентные риски, если за ней не вести контроль. Когда ИИ-агенту дают возможность изменять записи в вашей финансовой книге, вы фактически предоставляете цифровому сотруднику автономный доступ к корпоративным данным. Защита этой границы требует строгого внедрения современной аутентификации, принудительного соблюдения ролевых разрешений и централизованных ограничительных механизмов.
Надёжные меры безопасности с OAuth 2.0 и RBAC
Первая линия защиты при развёртывании корпоративного MCP-сервера — управление идентификацией и доступом. Нельзя полагаться на устаревшие API-ключи или статические строки подключения, встроенные в конфигурационные файлы. Поскольку ИИ-агенты динамически оценивают инструкции и решают, какие инструменты вызвать, аутентификация должна быть детализированной, криптографически стойкой и напрямую привязанной к контексту пользователя.
Внедрение OAuth 2.0 — обязательное условие для современных корпоративных интеграций. OAuth обеспечивает безопасную систему авторизации на основе токенов, которая гарантирует, что ИИ-клиенты корректно проходят аутентификацию до установления сеанса с средой Dynamics 365 F&O. Такой обмен токенами гарантирует, что каждый запрос, сделанный ИИ-моделью, несёт проверяемый след идентичности, и исключает возможность анонимных или несанкционированных скриптов обращаться к финансовым таблицам в базе данных.
В сочетании с OAuth 2.0 используется ролевая модель доступа (Role-Based Access Control, RBAC). В Dynamics 365 ваша организация, скорее всего, уже годами определяла роли безопасности, обязанности и привилегии для сотрудников: различала бухгалтеров по кредиторской задолженности, руководителей складов и финансовых директоров. Ваша интеграция с ИИ должна унаследовать эти же структурные границы. Автономный агент никогда не должен получать неограниченный токен «суперадминистратора». Вместо этого, когда ИИ-агент запрашивает доступ через сервер MCP, его операционные полномочия должны ограничиваться конкретным корпоративным профилем ролей, который точно определяет, какие таблицы, формы и классы бизнес-логики он вправе использовать.
Соблюдение принципа наименьших привилегий для инструментов ИИ
Одна из самых распространённых ошибок на начальном этапе интеграции ИИ — избыточное предоставление определений инструментов. Разработчики, стремящиеся быстро создать работающие прототипы, часто передают ИИ-агентам широкий набор инструментов «на всякий случай»: доступ к каждой сущности данных в ERP-системе предоставляется лишь потому, что модели может понадобиться контекст.
Такой подход нарушает фундаментальный принцип безопасности — принцип наименьших привилегий, согласно которому каждой сущности должен предоставляться доступ только к той информации и инструментам выполнения, которые необходимы для текущей задачи, и ни к чему больше. При проектировании инструментов для сервера MCP необходимо тщательно отбирать схему, которую вы открываете модели.
Например, если ИИ-агент предназначен исключительно для помощи сотрудникам службы поддержки клиентов в отслеживании статусов отправок, ему нет абсолютно никакого смысла иметь доступ к таблицам выплат поставщикам, записям главной книги или данным о вознаграждении руководства. Ограничивая определения инструментов на уровне сервера MCP, вы существенно сокращаете масштаб ущерба в случае галлюцинаций модели, атак с внедрением промптов или несанкционированного перехвата инструкций. Каждый инструмент, доступный через протокол, должен проходить аудит, документироваться и ограничиваться максимально узким операционным назначением.
Централизованное управление и защита конфиденциальных финансовых данных
По мере масштабирования инициатив в области ИИ количество развёрнутых моделей, клиентских приложений и вспомогательных серверов быстро растёт. Без модели централизованного управления ИT-подразделения быстро теряют видимость того, кто и к каким данным обращается, где хранятся конфиденциальные финансовые токены и как данные движутся по конвейерам.
Централизованное управление выполняет роль диспетчерской вышки для корпоративной экосистемы ИИ. Когда все взаимодействия «ИИ — ERP» проходят через управляемый и контролируемый шлюз, службы безопасности получают необходимую наблюдаемость. Это позволяет отслеживать потребление токенов, контролировать частоту запросов и аудировать, какие именно промпты привели к конкретным изменениям в базе данных Dynamics 365.
Защита конфиденциальных финансовых данных также подразумевает контроль происхождения данных (data lineage) и предотвращение утечек. Традиционные средства предотвращения утечек данных часто не видят тонких способов, которыми неструктурированные текстовые запросы взаимодействуют со структурированными корпоративными базами данных. Хорошо управляемый сервер MCP выступает точкой перехвата, где маскирование данных, редактирование токенов и политики соответствия могут применяться программно до того, как необработанные финансовые записи попадут в контекстное окно языковой модели. Это обеспечивает соблюдение требований регуляторных стандартов, таких как GDPR, HIPAA и SOX, и защищает организацию от катастрофических утечек данных.
Снижение рисков, связанных с избыточными разрешениями инструментов и теневыми серверами
Даже при строгой первоначальной настройке корпоративные среды подвержены архитектурному дрейфу. Две наиболее коварные угрозы безопасности в эпоху развёртывания ИИ-агентов — это наборы инструментов с избыточными разрешениями и появление теневых серверов MCP.
Теневые серверы возникают, когда отдельные бизнес-подразделения или команды разработчиков запускают неутверждённые, локальные или экспериментальные серверы MCP на личных рабочих станциях или неуправляемых облачных экземплярах, чтобы быстро устранить узкие места в рабочих процессах. Такие теневые экземпляры часто обходят корпоративных поставщиков удостоверений, не имеют надлежащего шифрования и подключаются напрямую к производственным или тестовым средам ERP с повышенными сервисными учётными записями. Если злоумышленник скомпрометирует локальный компьютер разработчика, на котором работает неконтролируемый сервер MCP, он получит прямой backdoor в основную корпоративную инфраструктуру.
Чтобы снизить эти риски, организации должны внедрить строгие конвейеры развёртывания. Локальные серверы на рабочих станциях следует жёстко ограничить изолированными песочницами и запретить им обмен данными с рабочими экземплярами Dynamics 365. Кроме того, для сканирования корпоративных сетей на предмет несанкционированных конечных точек необходимо использовать средства автоматического обнаружения и платформы управления состоянием облачной безопасности. Так вы убедитесь, что каждый активный сервер MCP зарегистрирован, находится под мониторингом и соответствует базовым требованиям безопасности предприятия.
Заключение и рекомендации по безопасной интеграции ИИ
Интеграция искусственного интеллекта в системы планирования ресурсов предприятия с помощью таких архитектур, как сервер Dynamics 365 ERP MCP, — огромный шаг вперёд в автоматизации бизнеса. Стандартизируя то, как ИИ-агенты взаимодействуют со сложными финансовыми и операционными базами данных, организации могут добиться беспрецедентной эффективности, сократить количество ошибок ручного ввода данных и дать командам возможность сосредоточиться на стратегическом росте.
Однако такая мощь требует безусловной приверженности безопасности. Обеспечивая надёжную аутентификацию через OAuth 2.0, строго сопоставляя возможности агентов с контролем доступа на основе ролей, придерживаясь принципа наименьших привилегий, поддерживая централизованное управление и активно выявляя теневые серверы, вы сможете построить корпоративную среду на основе ИИ, которая будет одновременно инновационной и защищённой.
Чтобы глубже разобраться в том, как эти концепции применяются в реальных архитектурах, обязательно послушайте полное обсуждение в выпуске подкаста Dynamics 365 ERP MCP Server - Simply Explained. Будьте бдительны, держите определения ваших инструментов под надёжной защитой и смело двигайтесь к будущему безопасной корпоративной автоматизации!