 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Дзеркальні ролі безпеки Dataverse і безпека на рівні рядків: що вам потрібно?
By Mirko Peters ·
Дізнайтеся про відмінності між ролями безпеки Dataverse, безпекою на рівні рядків і дозволами на рівні стовпців у Dynamics 365 та Microsoft 365.
Automatically translated with AI from the original post. Read the English original
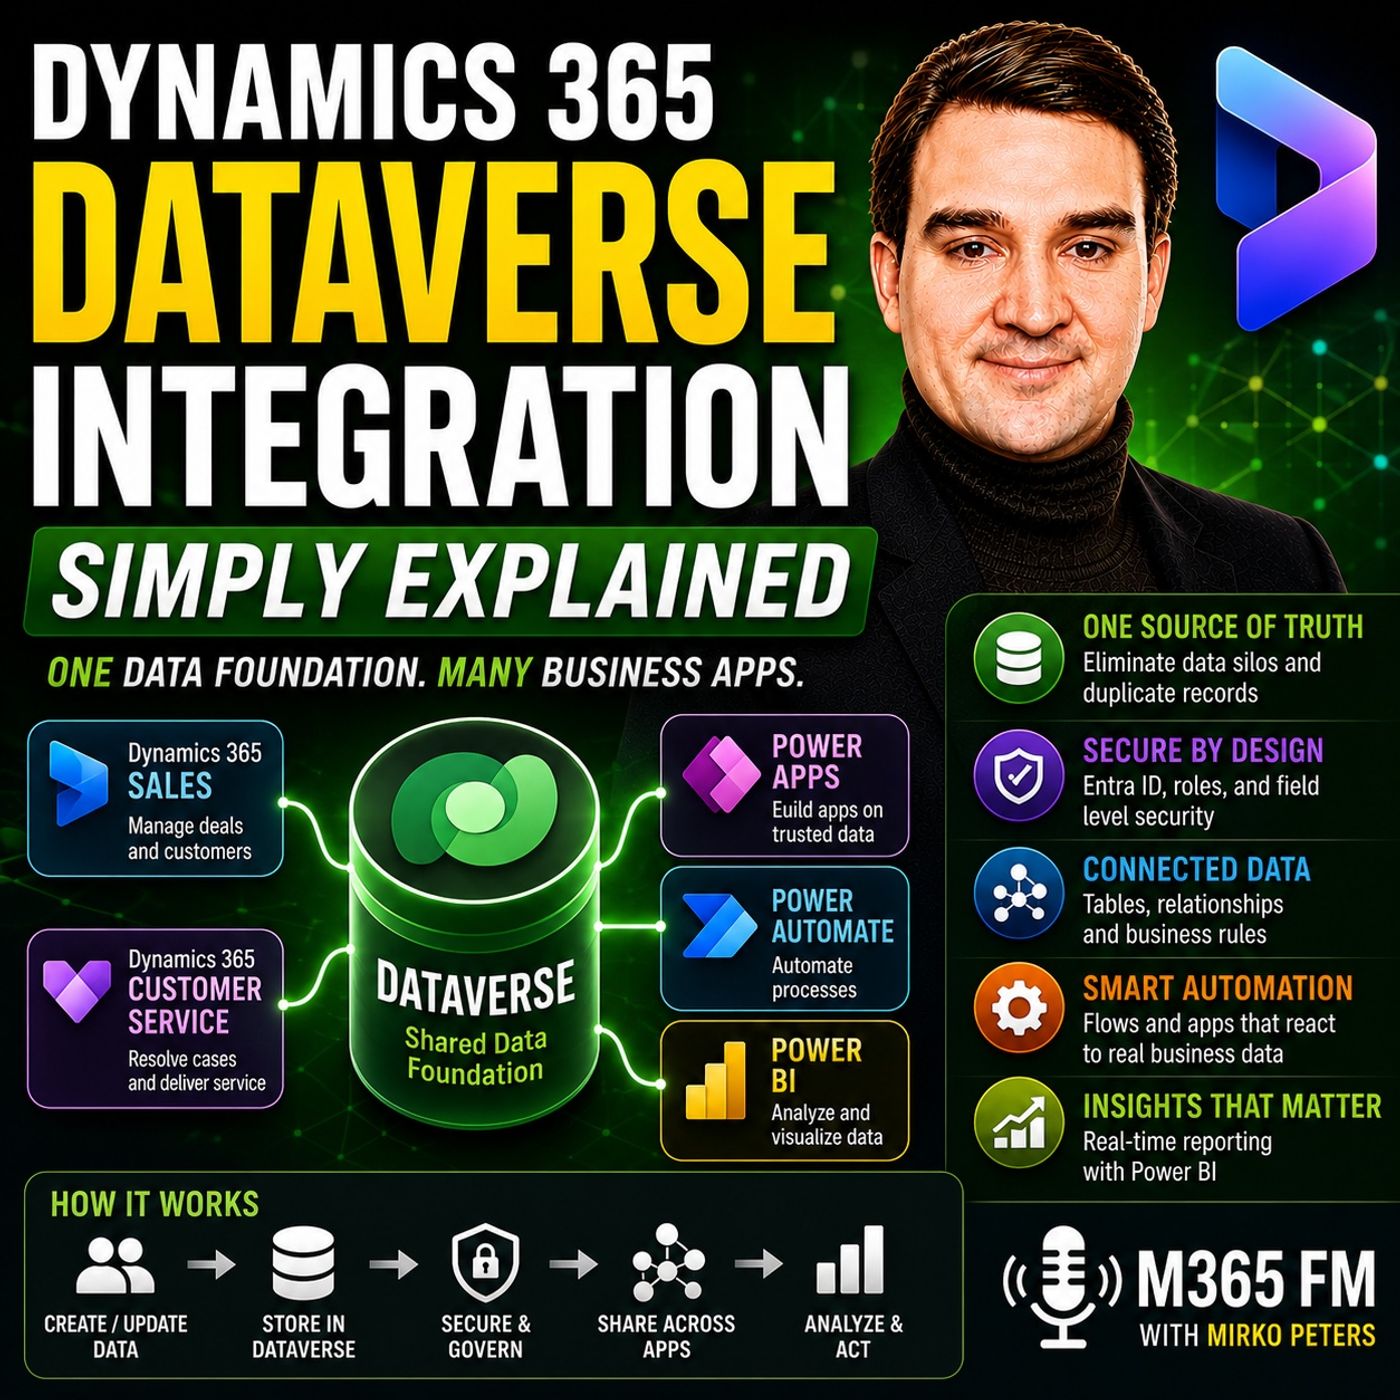
Під час проєктування бізнес-рішень у Microsoft Dynamics 365 і Power Platform контроль доступу до чутливих даних є критично важливим. Вибір між ролями безпеки Dataverse на рівні таблиць і детальною безпекою на рівні рядків запобігає несанкціонованому розкриттю даних і водночас гарантує, що члени команди матимуть дозволи, необхідні для ефективного виконання щоденних завдань.
Головне
- Ролі безпеки Dataverse працюють як стійка рецепції в будівлі: вони визначають, з якими таблицями (наприклад, обліковими записами чи зверненнями) користувач може працювати: читати, створювати, оновлювати або видаляти.
- Безпека на рівні рядків обмежує доступ до окремих записів у таблиці, гарантуючи, що торгові представники бачать лише ті можливості продажу клієнтів, власниками яких вони є.
- Microsoft Entra ID перевіряє особу користувача під час входу, а Dataverse застосовує детальні дозволи та бізнес-правила до базової моделі даних.
- Безпека на рівні стовпців додатково захищає чутливі відомості, наприклад фінансові нотатки чи дані про зарплату, всередині рядка, до якого в іншому разі доступ є.
- Поєднання дозволів на рівні таблиць, рядків і стовпців дає організаціям змогу точно налаштувати видимість даних відповідно до операційних потреб, без покладання на розрізнені налаштування інтерфейсу.
Розуміння рівнів безпеки Dataverse
Безпека даних у Microsoft Dataverse — це не перемикач «для всіх». Натомість вона працює за багаторівневою архітектурною моделлю, яка поєднує операційну ефективність із суворою відповідністю вимогам. Коли організації розглядають безпеку як другорядне питання або покладаються лише на приховування елементів інтерфейсу в окремих застосунках Power Apps чи модулях Dynamics 365, вони неминуче наражаються на витоки даних і незручності для користувачів. Надійна стратегія безпеки вимагає розуміння того, як ідентичність, таблиці, рядки та стовпці взаємодіють між собою.
Уявіть своє середовище даних як захищений корпоративний головний офіс. Працівники не мають необмеженого доступу до кожного кабінету, шафи й шухляди. Безпека в Dataverse відтворює цю реальність, встановлюючи чіткі межі на кожному рівні структури даних. Перш ніж користувач зможе працювати з будь-яким бізнес-записом, система перевіряє його ідентичність і порівнює призначені йому обов'язки з архітектурою бази даних.
Ролі безпеки на рівні таблиць: пояснення
Ролі безпеки становлять базовий рівень дозволів у Dataverse. Роль безпеки — це, по суті, набір привілеїв, пов'язаний із певною посадовою функцією або підрозділом, наприклад торговим представником, агентом служби підтримки клієнтів чи керівником відділу.
На рівні таблиць ці ролі визначають, чи може користувач виконувати стандартні операції CRUD (створення, читання, оновлення та видалення) з цілими категоріями даних. Наприклад:
- Торгові представники: зазвичай мають дозволи читати, створювати й оновлювати облікові записи, контакти, потенційних клієнтів і можливості продажу, але часто їм заборонено видаляти важливі історичні записи.
- Агенти служби підтримки клієнтів: налаштовані на керування зверненнями та чергами клієнтів, але можуть бути позбавлені права змінювати етапи воронки продажів або комерційні можливості.
- Керівники відділів: мають ширші повноваження для нагляду за кількома операційними таблицями, щоб формувати міжфункціональні звіти та відстежувати результати команд.
Оскільки ці дозволи прив'язані до основи даних, а не до окремих екранів застосунку, ті самі обмеження діють незалежно від того, чи користувач отримує доступ до інформації через індивідуалізований canvas-застосунок, model-driven застосунок чи безпосередньо через підключені робочі процеси Power Automate.
Безпека на рівні рядків і володіння
Безпека на рівні таблиць визначає, чи може користувач взагалі відкрити таблицю облікових записів, а безпека на рівні рядків визначає, які саме записи клієнтів він може бачити всередині цієї таблиці. Без безпеки на рівні рядків кожен користувач із роллю безпеки «Продавець» бачив би кожен запис клієнта в базі даних.
Безпека на рівні рядків значною мірою спирається на володіння записами та бізнес-підрозділи. У типовій конфігурації для продажів представник може мати доступ лише до рядків облікових записів і контактів, де він прямо вказаний як власник. Натомість менеджер із продажів належить до ширшої області безпеки, що дає йому змогу бачити всі рядки клієнтів, яких володіє вся регіональна команда.
Такий детальний підхід допомагає співробітникам зосередитися на релевантних завданнях і водночас не дає молодшому персоналу переглядати чутливі облікові записи, якими керують інші підрозділи. Це суттєво знижує ризик випадкового витоку даних і мінімізує зайву інформацію в робочому просторі.
Безпека на рівні стовпців для чутливих даних
Навіть коли користувач має законний доступ до рядка облікового запису чи контакту, окремі стовпці можуть містити чутливі відомості, перегляд яких потрібно обмежити. Безпека на рівні стовпців дає адміністраторам змогу закрити конкретні поля, наприклад банківські реквізити, дані про винагороду керівників або конфіденційні нотатки щодо переговорів, залишаючи решту запису клієнта повністю доступною для звичайної роботи.
У поєднанні з бізнес-підрозділами організації можуть створити надійні ієрархічні межі, які відображають складні корпоративні структури, регіональні дочірні компанії чи окремі операційні підрозділи. Щоб детальніше розібратися, як ці уніфіковані структури даних працюють «за лаштунками», можете послухати повний випуск подкасту M365 FM.
Висновок
Налаштування середовища Microsoft Dataverse потребує продуманої стратегії, яка узгоджує дозволи користувачів із реальними бізнес-процесами. Поєднуючи перевірку ідентичності через Entra ID, ролі безпеки на рівні таблиць, правила володіння на рівні рядків і захист на рівні стовпців, ви створюєте безпечну й продуктивну основу даних для Dynamics 365 та Power Platform. Знайдіть час, щоб оцінити вимоги до доступу у вашій організації, і вибудуйте модель безпеки навколо самих даних. Послухайте повний випуск подкасту, щоб отримати більше практичних стратегій і експертних думок щодо оптимізації вашого хмарного середовища Microsoft.
Поширені запитання
Яка різниця між безпекою на рівні таблиць і рядків у Dataverse?
Безпека на рівні таблиць визначає, чи може користувач взаємодіяти з цілою категорією даних, наприклад з усіма обліковими записами чи зверненнями в підтримку. Безпека на рівні рядків іде далі: вона обмежує доступ до конкретних записів у межах цієї таблиці на основі володіння, призначення до команд або бізнес-підрозділів.
Як Microsoft Entra ID взаємодіє з безпекою Dataverse?
Microsoft Entra ID є початковим рівнем автентифікації (як стійка рецепції в будівлі), який перевіряє особу користувача під час входу. Потім Dataverse бере цю ідентичність і застосовує конкретні ролі безпеки та дозволи, щоб визначити, що користувач може переглядати й змінювати.
Чи можна обмежити доступ до окремих полів у записі клієнта?
Так. Dataverse має безпеку на рівні стовпців, яка дає адміністраторам змогу захищати окремі поля, наприклад фінансові дані чи приватні нотатки, у межах рядка, до якого користувач загалом має доступ. Так користувачі бачать лише ті дані, що стосуються їхньої ролі.
Чи потрібно налаштовувати ролі безпеки окремо для кожного застосунку Power Apps?
Ні. Оскільки Dataverse є спільною основою даних для застосунків Dynamics 365 і Power Platform, ролі безпеки та бізнес-правила застосовуються безпосередньо на рівні даних, автоматично забезпечуючи однакові обмеження у всіх підключених застосунках.