 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Захист AI-агентів в корпоративному ERP: найкращі практики для Dynamics 365 MCP
By Mirko Peters ·
Ласкаво просимо назад у блог! Оскільки штучний інтелект переходить від експериментальних чат-вікон до ядра операційних процесів, організації поспішають підключати автономних агентів безпосередньо до критично важливих бізнес-систем. У світі систем планування ресурсів підприємства спроба з'єднати передові AI-моделі з великими масивами даних уже не є футуристичною концепцією — це відбувається просто
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад у блог! Оскільки штучний інтелект переходить від експериментальних чат-вікон до ядра операційних процесів, організації поспішають підключати автономних агентів безпосередньо до критично важливих бізнес-систем. У світі систем планування ресурсів підприємства спроба з'єднати передові AI-моделі з великими масивами даних уже не є футуристичною концепцією — це відбувається просто зараз завдяки таким архітектурам, як Model Context Protocol. Проте така надшвидка автоматизація створює унікальні виклики управління, особливо під час розгортання MCP-сервера Dynamics 365 ERP. У цій публікації ми розберемо, як безпечно з'єднати AI з вашими найчутливішими фінансовими записами, не поставивши під загрозу безпеку організації.
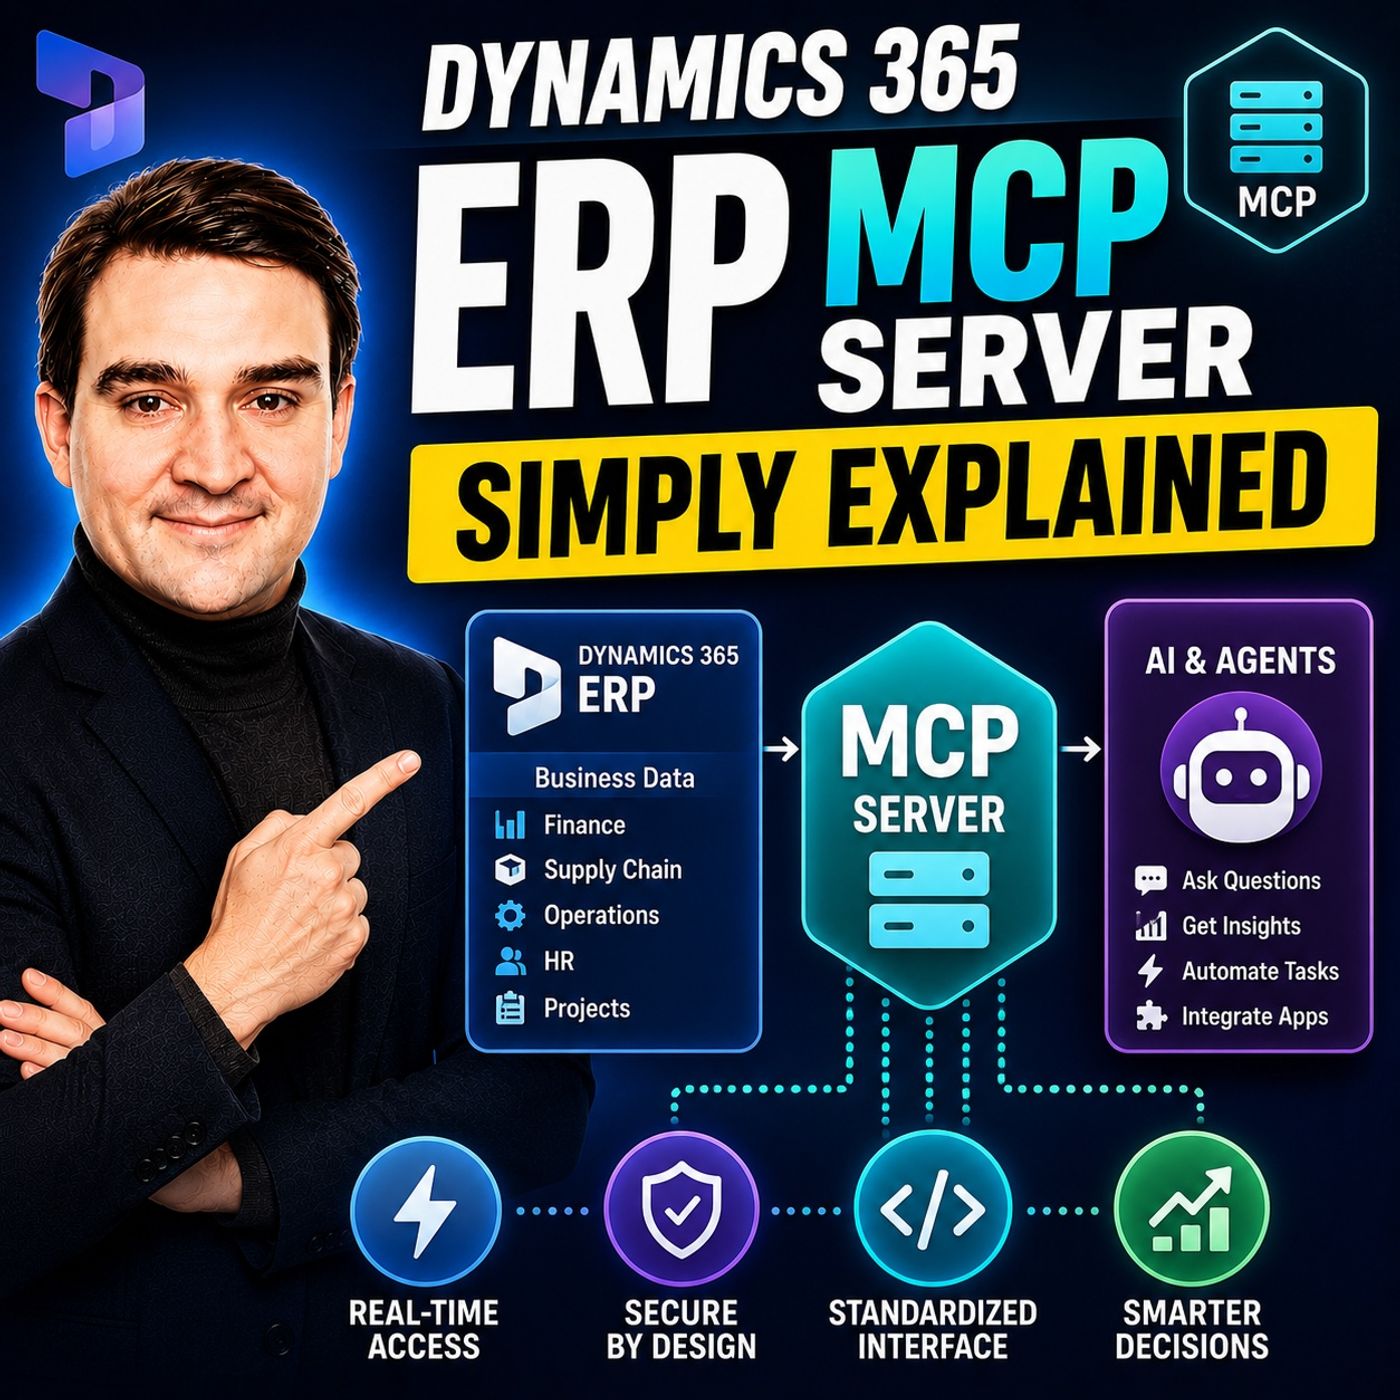
Перш ніж занурюватися в детальні технічні заходи безпеки, я дуже рекомендую послухати відповідний епізод подкасту Dynamics 365 ERP MCP Server - Simply Explained. У цій розмові пояснюється базовий контекст того, як працюють такі сервери, і чому структурні дозволи важливі, перш ніж дозволяти автономним агентам втручатися у ваші основні робочі процеси.
Що таке MCP-сервер Dynamics 365 ERP?
Щоб зрозуміти, чому безпека має першорядне значення, спершу варто розібратися, що насправді робить сервер Model Context Protocol у корпоративному технологічному стеку. Раніше підключення великих мовних моделей до системи планування ресурсів, такої як Dynamics 365 Finance and Operations, вимагало масивної мережі користувацьких API-інтеграцій, крихкого проміжного програмного забезпечення та власноруч написаних обгорток. Кожен окремий AI-інструмент або застосунок потребував власної логіки розбору даних, щоб отримувати дані, записувати оновлення або запускати фонові класи обробки.
Model Context Protocol працює як відкритий стандартизований міст. Він уніфікує те, як AI-клієнти та агенти взаємодіють із базовими корпоративними інструментами. Замість користувацьких скриптів, розкиданих по різних середовищах розробників, MCP-сервер охайно відкриває конкретні дії та контексти даних через структуровані канали зв'язку, зокрема JSON-RPC та Server-Sent Events. У Dynamics 365 це дозволяє AI-агентам взаємодіяти з інструментами даних для стандартних операцій створення, читання, оновлення та видалення, з інструментами форм, що імітують навігацію людини, і з інструментами прямих дій, які виконують базову бізнес-логіку класів.
Хоча така безшовна взаємодія підсилює ефективність — дозволяючи автоматизувати обробку рахунків, коригування залишків у режимі реального часу та миттєве формування звітів, — за відсутності моніторингу вона також відкриває безпрецедентні ризики. Коли AI-агент отримує можливість змінювати записи у вашій фінансовій книзі, ви фактично надаєте цифровому працівнику автономний доступ до корпоративних даних. Захист цієї межі вимагає суворого впровадження сучасної автентифікації, примусового дотримання ролей і централізованих запобіжних механізмів.
Впровадження надійних заходів безпеки з OAuth 2.0 та RBAC
Першою лінією захисту під час розгортання корпоративного MCP-сервера є управління ідентичністю та доступом. Не можна покладатися на застарілі API-ключі або статичні рядки підключення, вбудовані в конфігураційні файли. Оскільки AI-агенти динамічно аналізують інструкції та самі визначають, які інструменти викликати, автентифікація має бути гранулярною, криптографічно захищеною та безпосередньо прив'язаною до контексту користувача.
Впровадження OAuth 2.0 є обов'язковим для сучасних корпоративних інтеграцій. OAuth забезпечує безпечну, токен-орієнтовану систему авторизації, яка гарантує, що AI-клієнти належно автентифікуються до встановлення сесії в середовищі Dynamics 365 F&O. Такий обмін токенами гарантує, що кожен запит від AI-моделі несе перевірювану ідентичність і запобігає анонімним або неавторизованим скриптам у запитах до фінансових таблиць бекенду.
Разом із OAuth 2.0 працює контроль доступу на основі ролей (Role-Based Access Control, RBAC). У Dynamics 365 ваша організація, імовірно, роками визначала ролі безпеки, обов'язки та привілеї для співробітників: відрізняла бухгалтерів з кредиторської заборгованості від керівників складу та фінансових директорів. Ваша інтеграція зі ШІ має успадкувати ці самі структурні межі. Автономний агент ніколи не повинен мати універсальний токен «суперадміністратора». Натомість, коли агент ШІ запитує доступ через сервер MCP, його операційні повноваження мають фільтруватися через конкретний профіль ролі в межах підприємства, який точно визначає, до яких таблиць, форм і класів бізнес-логіки він має право звертатися.
Дотримання принципу мінімальних привілеїв для інструментів ШІ
Однією з найпоширеніших помилок на початковому етапі інтеграцій зі ШІ є надмірне надання прав у визначеннях інструментів. Розробники, які прагнуть швидко створити функціональні прототипи, часто надають агентам ШІ широкий набір інструментів «на всякий випадок», дозволяючи запитувати кожну сутність даних у системі ERP, раптом модель знадобиться для контексту.
Такий підхід порушує фундаментальний принцип безпеки мінімальних привілеїв, згідно з яким кожна сутність повинна мати доступ лише до тієї інформації та тих інструментів виконання, які необхідні для її поточного завдання, і не більше. Проєктуючи інструменти для сервера MCP, ви маєте ретельно добирати точну схему, яку відкриваєте моделі.
Наприклад, якщо агент ШІ створений виключно для допомоги представникам служби підтримки клієнтів у відстеженні статусів доставки, у нього немає жодних підстав мати доступ до таблиць виплат постачальникам, записів головної книги чи відомостей про винагороду керівників. Звужуючи визначення інструментів на рівні сервера MCP, ви суттєво обмежуєте зону ураження, якщо модель схильна до галюцинацій, атак через ін'єкції промптів або несанкціонованого перехоплення інструкцій. Кожен інструмент, відкритий через протокол, має бути перевірений, задокументований і обмежений найвужчим можливим операційним призначенням.
Централізоване управління та захист чутливих фінансових даних
Зі зростанням масштабу ініціатив зі ШІ кількість розгорнутих моделей, клієнтських застосунків і допоміжних серверів швидко зростає. Без моделі централізованого управління ІТ-відділи швидко втрачають видимість того, хто до чого має доступ, де зберігаються чутливі фінансові токени та як дані рухаються конвеєрами.
Централізоване управління є диспетчерською вежею для корпоративної екосистеми ШІ. Спрямовуючи всю взаємодію між ШІ та ERP через керований, контрольований шлюз, команди безпеки отримують необхідну прозорість. Така видимість дає змогу відстежувати споживання токенів, контролювати частоту запитів і перевіряти, які саме промпти призвели до конкретних змін у базі даних всередині Dynamics 365.
Захист чутливих фінансових даних також означає врахування походження даних і запобігання їх витоку. Традиційні інструменти запобігання витоку даних часто не помічають тонких способів, у які неструктуровані текстові запити взаємодіють зі структурованими корпоративними базами даних. Добре керований сервер MCP працює як точка перехоплення, де маскування даних, редагування токенів і політики відповідності можна застосовувати програмно ще до того, як сирі фінансові записи потраплять у контекстне вікно мовної моделі. Це забезпечує відповідність регуляторним вимогам, таким як GDPR, HIPAA та SOX, і захищає організацію від катастрофічних витоків даних.
Пом'якшення ризиків від інструментів із надмірними дозволами та тіньових серверів
Навіть за суворих початкових налаштувань корпоративні середовища схильні до архітектурного дрейфу. Двома найпідступнішими загрозами безпеці в епоху розгортання агентів ШІ є інструменти з надмірними дозволами та поширення тіньових серверів MCP.
Тіньові сервери виникають тоді, коли окремі бізнес-підрозділи або команди розробників розгортають несхвалені, локальні чи експериментальні сервери MCP на персональних робочих станціях або неконтрольованих хмарних інстансах, щоб швидко усунути затори в робочих процесах. Такі тіньові інстанси часто обходять корпоративних постачальників ідентифікації, не мають належного шифрування та підключаються безпосередньо до продуктивних або тестових середовищ ERP з підвищеними службовими обліковими записами. Якщо зловмисник компрометує локальний комп'ютер розробника, на якому працює неконтрольований сервер MCP, він отримує прямий бекдор до основної корпоративної інфраструктури.
Щоб зменшити ці ризики, організації мають запровадити суворі конвеєри розгортання. Локальні сервери на робочих станціях слід суворо обмежити ізольованими пісочницями та заборонити їм взаємодію з робочими екземплярами Dynamics 365. Крім того, для сканування корпоративних мереж на наявність несанкціонованих кінцевих точок слід використовувати інструменти автоматичного виявлення та платформи управління безпекою хмарних ресурсів, щоб гарантувати, що кожен активний сервер MCP зареєстровано, відстежується і відповідає корпоративним базовим вимогам безпеки.
Висновки та найкращі практики безпечної інтеграції ШІ
Інтеграція штучного інтелекту в системи планування ресурсів підприємства через такі архітектури, як сервер MCP для Dynamics 365 ERP, є величезним кроком уперед в автоматизації бізнесу. Стандартизуючи способи взаємодії агентів ШІ зі складними фінансовими та операційними базами даних, організації можуть досягти небаченої раніше ефективності, зменшити кількість помилок ручного введення даних і дати командам змогу зосередитися на стратегічному зростанні.
Водночас ця можливість вимагає безумовної відданості безпеці. Забезпечуючи надійну автентифікацію через OAuth 2.0, суворо прив'язуючи можливості агентів до контролю доступу на основі ролей, дотримуючись принципу мінімальних привілеїв, підтримуючи централізоване управління та наполегливо вишукуючи тіньові сервери, ви зможете побудувати керований ШІ підприємство, яке є одночасно інноваційним і безпечним.
Щоб глибше розібратися, як ці концепції застосовуються в реальних архітектурах, обов'язково послухайте повну дискусію в епізоді подкасту Dynamics 365 ERP MCP Server - Simply Explained. Залишайтеся пильними, тримайте визначення ваших інструментів під надійним захистом і прийміть майбутнє безпечної корпоративної автоматизації!