 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Aufbewahrungsrichtlinien und Aufbewahrungsbezeichnungen: Wann Sie welche einsetzen sollten
Von Mirko Peters ·
Willkommen zurück im Begleitblog zum Podcast! Falls Sie schon einmal auf Ihren Microsoft-365-Mandanten gestarrt und sich gefragt haben, wie Sie Ihre Benutzer davon abhalten, Daten endlos zu horten …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
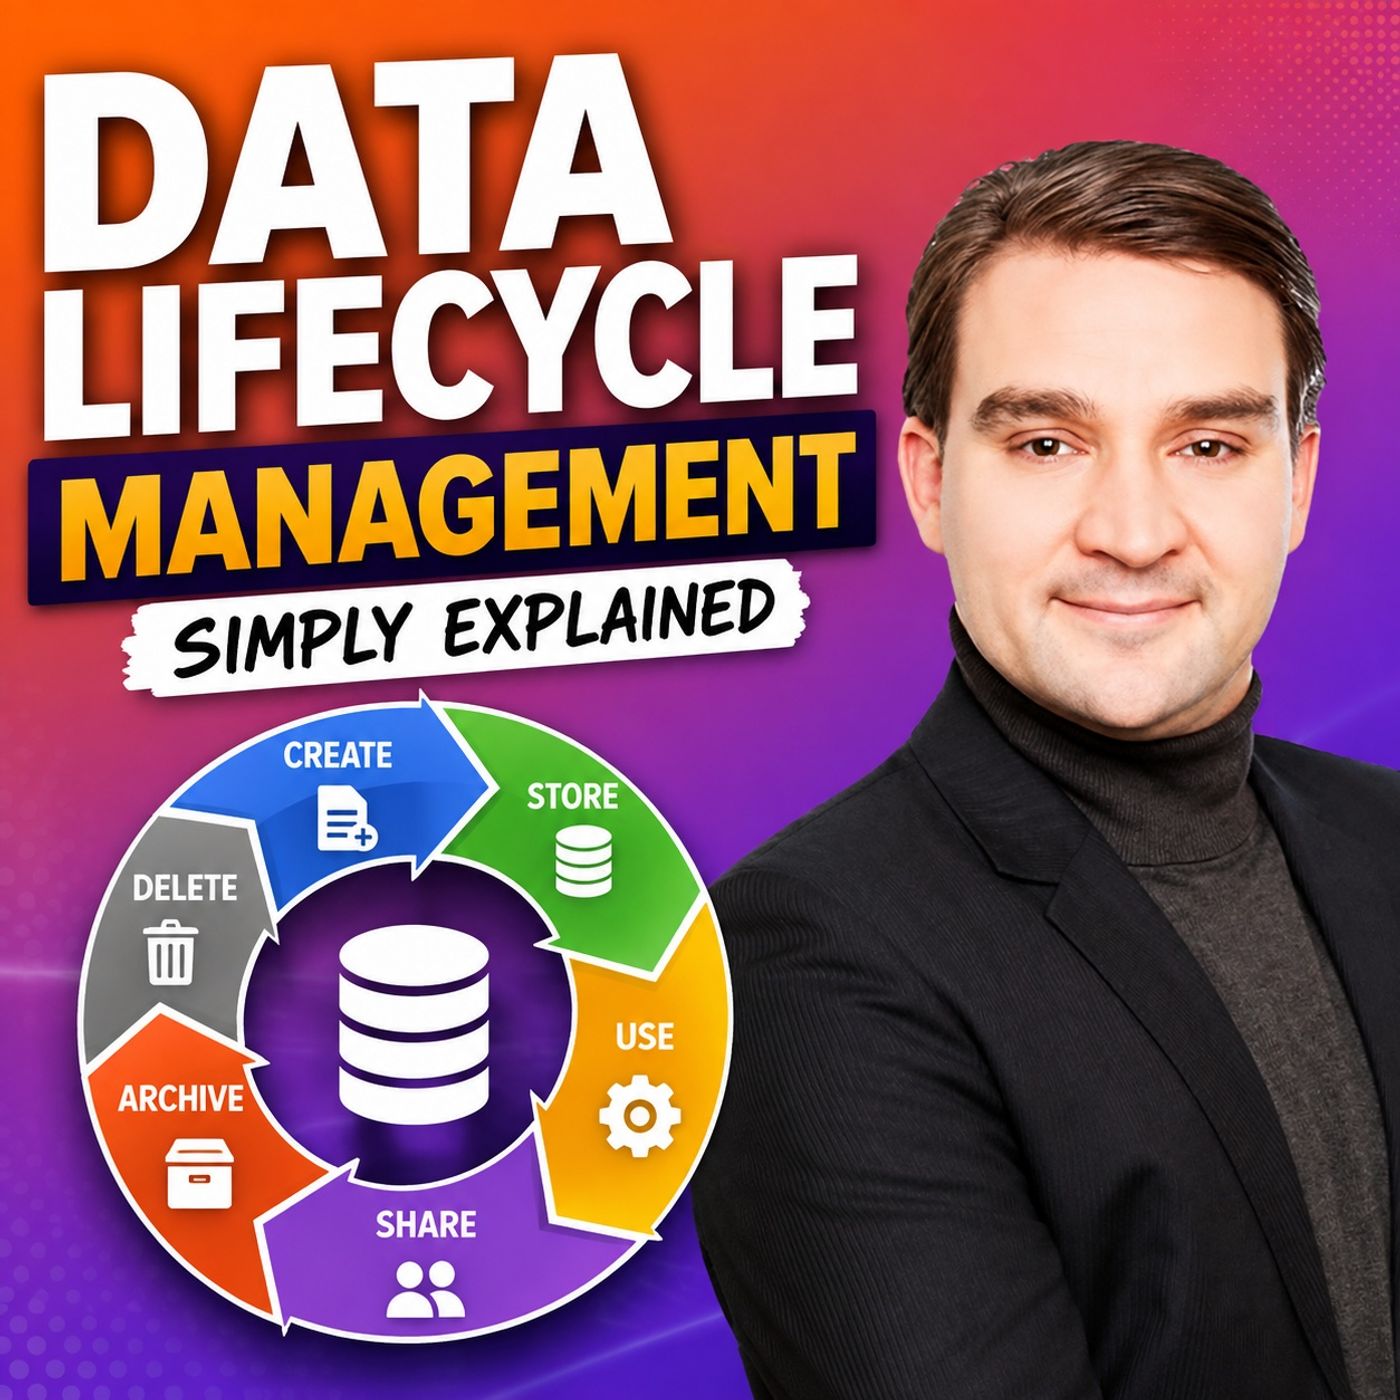
Willkommen zurück beim Begleitblog zu unserem Podcast! Wenn Sie schon einmal in Ihren Microsoft 365-Mandanten geschaut und sich gefragt haben, wie Sie Ihre Benutzer davon abhalten, digitalen Ballast anzuhäufen, und gleichzeitig sicherstellen, dass keine wichtigen Unternehmensdaten versehentlich gelöscht werden, sind Sie hier richtig. In unserer neuesten Folge Data Lifecycle Management - Simply Explained haben wir die Kernpfeiler vorgestellt, mit denen Sie die Daten Ihrer Organisation sauber, konform und überschaubar halten. Heute vertiefen wir eine der häufigsten architektonischen Fragen in Microsoft Purview: Aufbewahrungsrichtlinien versus Aufbewahrungsbezeichnungen.
Die Verwaltung der Informationsgovernance in einer weitverzweigten Cloud-Umgebung kann überwältigend wirken. Organisationen machen oft den Fehler, alle Daten gleich zu behandeln: Entweder bewahren sie alles für immer auf, was zu explodierenden Speicherkosten und einem Albtraum bei eDiscovery-Prozessen führt, oder sie löschen Daten aggressiv, ohne auf gesetzliche Pflichten zu achten. Um das richtig umzusetzen, müssen Sie die Werkzeuge verstehen, die Ihnen zur Verfügung stehen. Lassen Sie uns genauer betrachten, wie diese beiden leistungsstarken Funktionen arbeiten, wann Sie sie einsetzen sollten und wie Sie sie zu einer wirksamen Governance-Strategie kombinieren.
Einführung in das Data Lifecycle Management
Data Lifecycle Management (DLM) ist das Rückgrat jedes gesunden digitalen Arbeitsplatzes. In Microsoft Purview hilft DLM Organisationen dabei zu steuern, wie lange Informationen aufbewahrt werden sollten, wann sie überprüft werden müssen und wann sie sicher gelöscht werden sollten. Anstatt zuzulassen, dass sich E-Mails, Teams-Chats, SharePoint-Dokumente und OneDrive-Dateien unbegrenzt ansammeln, stellt Lifecycle Management sicher, dass jede Information einem definierten geschäftlichen, rechtlichen oder regulatorischen Prozess folgt.
Warum ist das wichtig? Abgesehen davon, dass Sie Kosten für Ihre Speicherabonnements sparen, reduziert ein durchdachtes Lifecycle Management Compliance-Risiken erheblich. Es verbessert die Suche, denn Ihre Benutzer müssen sich nicht durch zehn veraltete Versionen eines Projektplans aus dem Jahr 2018 kämpfen. Vor allem aber sorgt es dafür, dass veraltete oder unnötige Informationen kontrolliert und vorhersehbar entfernt werden, statt für immer in der Umgebung zu verbleiben. Eine erfolgreiche Lifecycle-Strategie beginnt immer damit, zu verstehen, warum eine Information existiert, bevor man entscheidet, wie lange sie bestehen bleiben soll.
Der Daten-Lebenszyklus in Microsoft 365
Jede geschäftliche Information durchläuft einen natürlichen Lebenszyklus. Sie wird erstellt, aktiv genutzt, aus geschäftlichen oder rechtlichen Gründen aufbewahrt, bei Bedarf überprüft und schließlich entsorgt, sobald sie keinen Nutzen mehr bietet. Microsoft Purview unterstützt diesen gesamten Weg über Aufbewahrungseinstellungen, die eine vorzeitige Löschung verhindern und gleichzeitig sicherstellen, dass Inhalte nicht länger als nötig erhalten bleiben.
Innerhalb dieses Ökosystems haben Administratoren drei grundlegende Optionen: Sie können Inhalte aufbewahren, Inhalte nach einem festgelegten Zeitraum löschen oder beide Ansätze kombinieren, indem Sie Informationen für einen bestimmten Zeitraum aufbewahren und danach automatisch löschen, sobald dieser Zeitraum abgelaufen ist. Dieses Verständnis des Lebenszyklus ist entscheidend, denn es zwingt Sie, Daten nicht als statisches Gut zu betrachten, sondern als etwas Dynamisches, dessen Wert sich im Laufe der Zeit verändert. Eine E-Mail, die heute entscheidend ist, kann in drei Jahren völlig bedeutungslos sein, während ein unterzeichneter Vertrag unter Umständen zehn Jahre lang rechtssicher archiviert werden muss.
Aufbewahrungsrichtlinien: Breite Steuerung über alle Speicherorte
Wenn Sie Ihr Governance-Framework entwerfen, sollten Sie zunächst mit dem großen Bild beginnen, bevor Sie sich in die Details vertiefen. Genau hier spielen Aufbewahrungsrichtlinien ihre Stärke aus. Aufbewahrungsrichtlinien sind organisationsweite Regeln, die auf ganze Microsoft 365-Speicherorte angewendet werden, etwa Exchange Online-Postfächer, SharePoint-Websites, OneDrive-Konten oder Microsoft Teams-Chats und Kanalnachrichten.
Aufbewahrungsrichtlinien eignen sich ideal, wenn große Mengen ähnlicher Inhalte identisches Aufbewahrungsverhalten erfordern. Sie könnten beispielsweise eine Richtlinie erstellen, die besagt: „Alle E-Mails in Exchange-Postfächern müssen drei Jahre aufbewahrt und danach automatisch gelöscht werden.“ Da sich die Richtlinie auf den gesamten Speicherort bezieht, müssen Sie sich nicht darauf verlassen, dass Endbenutzer jede einzelne E-Mail, die sie senden oder empfangen, kennzeichnen. Sie arbeitet im Hintergrund unauffällig weiter und bietet ein Sicherheitsnetz sowie eine Basis-Compliance-Vorgabe für Ihren gesamten Mandanten.
Aufbewahrungsbezeichnungen: Präzision auf Elementebene
Aufbewahrungsrichtlinien sind zwar hervorragend für eine breit angelegte Basis-Compliance geeignet, es fehlt ihnen jedoch die Differenzierung, die spezialisierte Daten erfordern. Hier kommen Aufbewahrungsbezeichnungen ins Spiel. Aufbewahrungsbezeichnungen werden direkt auf einzelne E-Mails oder Dokumente angewendet.
Diese Granularität ermöglicht es, dass wichtige Geschäftsunterlagen, etwa unterschriebene Verträge, offizielle Jahresabschlüsse oder Berichte über HR-Beschwerden, völlig andere Aufbewahrungsfristen erhalten als Entwürfe oder alltägliche Arbeitsdokumente, die direkt daneben in derselben SharePoint-Bibliothek gespeichert sind. Bezeichnungen können manuell von Benutzern vergeben werden, die den Wert eines Dokuments kennen, oder automatisch von Microsoft Purview auf Grundlage vordefinierter Bedingungen, etwa sensibler Informationstypen oder bestimmter Schlüsselwörter. So entsteht ein deutlich gezielterer Ansatz für die Verwaltung geschäftskritischer Informationen, ohne Benutzer mit administrativen Hürden zu belasten.
Bereiche, Konfliktlösung und Aufbewahrungslogik
Richtlinien und Bezeichnungen bereitzustellen ist nur die halbe Miete. Sie müssen außerdem verstehen, wie Microsoft Purview sie im Hintergrund auswertet. Purview bestimmt, wo Aufbewahrungsregeln gelten, und verwendet dazu entweder statische oder adaptive Bereiche. Statische Bereiche sprechen bestimmte Benutzer, Postfächer oder SharePoint-Websites explizit an und eignen sich daher für stabile, kleinere Umgebungen. Adaptive Bereiche nehmen dagegen Benutzer oder Speicherorte automatisch auf Grundlage von Microsoft Entra ID-Attributen auf, etwa Abteilung, Bürostandort oder Berufsbezeichnung. Das reduziert den administrativen Aufwand in großen, sich schnell verändernden Organisationen erheblich.
Was passiert, wenn sich mehrere Aufbewahrungsregeln überschneiden? Purview folgt einer sehr strikten, vorhersehbaren Reihe von Regeln zur Konfliktlösung:
- Aufbewahrungsanforderungen haben immer Vorrang vor Löschanforderungen.
- Längere Aufbewahrungsfristen setzen sich immer gegenüber kürzeren Aufbewahrungsfristen durch.
- Bezeichnungen für Aufbewahrung auf Elementebene können breiter angelegte, standortbezogene Richtlinien außer Kraft setzen.
Diese durchdachte Logik stellt sicher, dass Ihre Organisation niemals versehentlich Informationen löscht, die rechtlich oder betrieblich verfügbar bleiben müssen, selbst wenn ein Benutzer oder Administrator eine widersprüchliche Regel einrichtet.
Wie Richtlinien und Bezeichnungen zusammenwirken
Eine der häufigsten Fragen, die Administratoren stellen, lautet: „Verwende ich Aufbewahrungsrichtlinien oder Aufbewahrungsbezeichnungen?“ Die Antwort lautet: Sie verwenden beides. Data Lifecycle Management funktioniert am besten, wenn Richtlinien, Bezeichnungen, Bereiche und automatisierte Aufbewahrung zu einem geschlossenen, mehrschichtigen Governance-Framework kombiniert werden.
Stellen Sie sich ein Szenario vor, in dem eine allgemeine Aufbewahrungsrichtlinie alltägliche Inhalte im gesamten Microsoft 365-Mandanten schützt und dafür sorgt, dass temporäre Dateien nicht ewig bestehen bleiben. Gleichzeitig sorgen Aufbewahrungsbezeichnungen für eine besondere, verlängerte Aufbewahrung wichtiger Unterlagen wie geistigen Eigentums oder behördlicher Einreichungen. Adaptive Bereiche stellen sicher, dass diese Regeln den organisatorischen Veränderungen automatisch folgen, wenn Mitarbeitende die Abteilung wechseln. Darüber hinaus schützt die Aufbewahrung erforderliche Inhalte auch dann, wenn Benutzer Dateien oder E-Mails versehentlich oder absichtlich löschen wollen.
Ebenso wichtig ist es zu beachten, dass das Lifecycle Management nur steuert, *wie lange* Informationen existieren. Es bestimmt nicht, *wer auf Inhalte zugreifen darf* oder *wie sie geteilt werden*. Diese Sicherheitsaufgaben liegen bei Microsoft Purview-Vertraulichkeitsbezeichnungen und Richtlinien zur Verhinderung von Datenverlust (Data Loss Prevention, DLP), die als Teil einer umfassenden Microsoft Purview-Governance-Strategie nahtlos das Lifecycle Management ergänzen.
Bewährte Vorgehensweisen für eine erfolgreiche Aufbewahrungsstrategie
Eine nachhaltige Aufbewahrungsstrategie entsteht nicht über Nacht. Zum Abschluss finden Sie einige bewährte Vorgehensweisen, die Sie bei der Umsetzung unterstützen:
- Erfassen Sie Ihre Datenlandschaft: Verschaffen Sie sich einen Überblick darüber, wo Informationen tatsächlich gespeichert sind, etwa in Exchange Online, SharePoint, OneDrive, Microsoft Teams sowie in neuen, KI-generierten Inhaltsquellen wie Copilot-Interaktionen.
- Fachbereiche einbinden: Stimmen Sie sich mit Rechtsabteilung, Compliance, Verantwortlichen für das Datenmanagement und den Fachbereichsverantwortlichen ab, um festzulegen, warum jede Informationsart existiert, wie lange sie aufbewahrt werden muss und was geschehen soll, wenn die Aufbewahrungsfrist abläuft.
- Erst breit, dann gezielt: Beginnen Sie mit breit angelegten Aufbewahrungsrichtlinien mit geringem Risiko als Grundlage, bevor Sie feinere Aufbewahrungsbezeichnungen für besondere, wertvolle Datensätze einführen.
- Automatisierung nutzen: Setzen Sie adaptive Bereiche ein, wenn sich Organisationsstrukturen häufig ändern, und nutzen Sie automatische Bezeichnungsrichtlinien, um Ihre Endbenutzer zu entlasten.
- Erst testen, dann durchsetzen: Dokumentieren Sie jede Aufbewahrungsrichtlinie sorgfältig und testen Sie die automatischen Löscheinstellungen gründlich in einer Testumgebung oder im Simulationsmodus, bevor Sie sie in der Produktivumgebung aktivieren.
Mit diesem strukturierten Vorgehen kann Ihre Organisation das Compliance-Risiko deutlich senken und gleichzeitig sicherstellen, dass Informationen genau so lange verfügbar bleiben, wie sie benötigt werden – und keinen einzigen Tag länger.
Wenn Sie diese Konzepte anhand von Audiodiskussionen, Praxisbeispielen und Experteneinblicken vertiefen möchten, sehen Sie sich unbedingt die zugehörige Podcast-Folge an: Data Lifecycle Management - Simply Explained. Danke fürs Lesen, und bleiben Sie dran für unseren nächsten Beitrag, in dem wir gemeinsam weiter in die Governance von Microsoft 365 eintauchen!