 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Simplificación de la red empresarial global con Azure Virtual WAN
By Mirko Peters ·
¡Bienvenido de nuevo al blog! Si alguna vez has intentado configurar manualmente tablas de enrutamiento, establecer conexiones de peering entre varias regiones de la nube o lidiar con configuraciones complejas de hardware en sucursales, ya sabes lo frustrante que puede ser la red empresarial. Las arquitecturas tradicionales de red de área amplia (WAN) suelen sobrecargar a los equipos de TI con dif
Automatically translated with AI from the original post. Read the English original
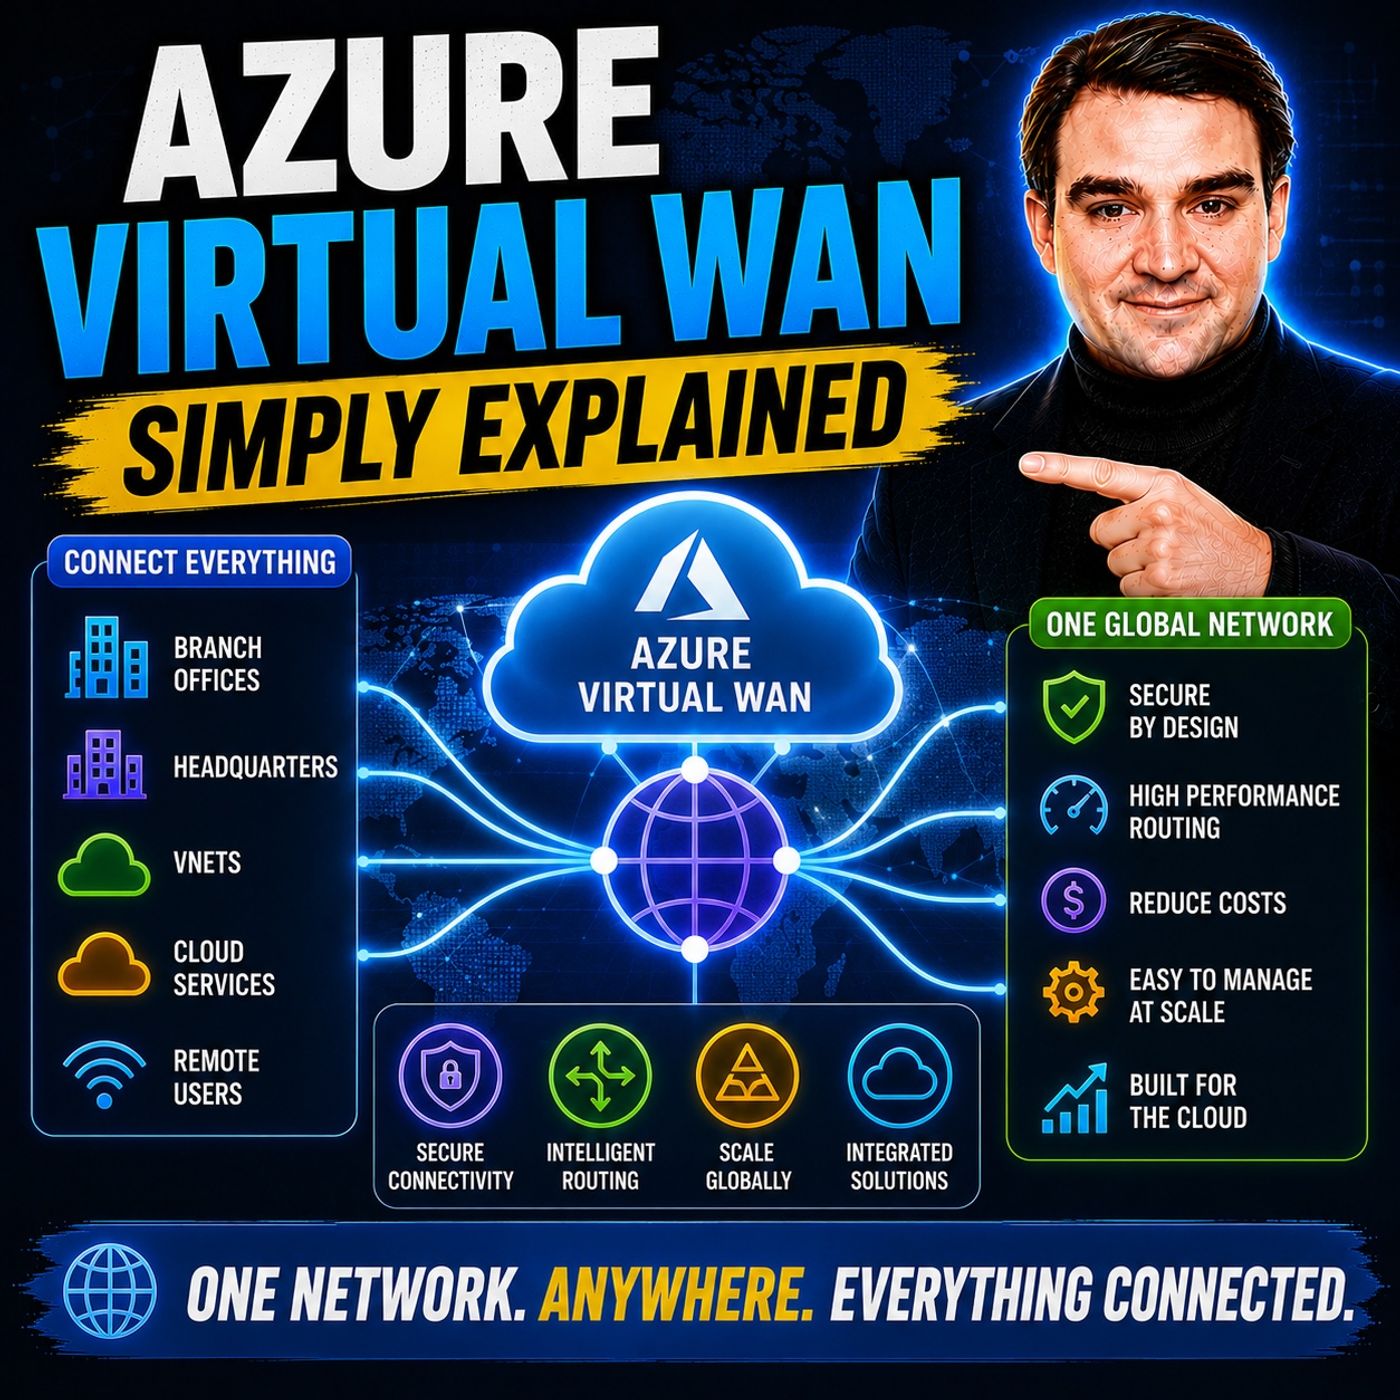
¡Bienvenido de nuevo al blog! Si alguna vez has intentado configurar manualmente tablas de enrutamiento, establecer conexiones de peering entre varias regiones de la nube o lidiar con configuraciones complejas de hardware en sucursales, ya sabes lo frustrante que puede ser la red empresarial. Las arquitecturas tradicionales de red de área amplia (WAN) suelen sobrecargar a los equipos de TI con dificultades de solución de problemas, altos costes operativos y obstáculos de integración al añadir nuevas capas de seguridad. Afortunadamente, la tecnología en la nube sigue evolucionando y ofrece soluciones más inteligentes y fáciles de gestionar.
En este análisis en profundidad, ampliamos nuestra reciente conversación del podcast para examinar con detalle cómo Azure Virtual WAN convierte la compleja red empresarial en un servicio gestionado y simplificado. Tanto si gestionas unas pocas redes virtuales como si tienes sucursales globales extensas, entender este servicio puede cambiar por completo la forma en que diseñas tu infraestructura en la nube. Para escuchar la conversación completa y obtener el desglose en audio, no dejes de consultar el episodio relacionado Azure Virtual WAN - Simply Explained.
¿Qué es Azure Virtual WAN?
Descripción general de Azure Virtual WAN
Azure Virtual WAN es un servicio de red gestionado que simplifica la conectividad global para las empresas. Integra diversos componentes de red, como conectividad, seguridad y supervisión, en una única plataforma. Este servicio te permite gestionar la infraestructura de red de forma más eficiente, reduciendo la complejidad asociada a los métodos de red tradicionales.
En su núcleo, Azure Virtual WAN utiliza una arquitectura de concentrador y radios (hub-and-spoke). Esto significa que actúa como un concentrador central que conecta varias redes o radios. Puedes conectar sin problemas tus sucursales, redes virtuales y usuarios remotos a través de este concentrador. El servicio aprovecha la red troncal privada global de Microsoft, lo que garantiza conexiones fiables y seguras entre regiones.
Aquí tienes un resumen rápido de los componentes clave de Azure Virtual WAN:
| Característica/Componente | Descripción |
|---|---|
| Servicio de red gestionado | Azure Virtual WAN integra funciones de red, conectividad, seguridad, supervisión y enrutamiento. |
| Interfaz de administración única | Proporciona una interfaz unificada para gestionar todos los servicios bajo el paraguas de Virtual WAN. |
| Arquitectura de concentrador y radios | Funciona como un concentrador central para la conectividad y la seguridad, conectando distintos radios (redes). |
| Red de área amplia definida por software (SD-WAN) | Permite una interconectividad fluida y escalable con dispositivos SD-WAN locales. |
| Integración con Azure Firewall | Mejora la seguridad al permitir la gestión centralizada de directivas de seguridad y enrutamiento. |
| Despliegues CPE sin intervención (Zero-Touch) | Permite que los dispositivos preconfigurados se conecten automáticamente a Virtual WAN. |
| Opciones de SKU | Ofrece distintos niveles de servicio, incluido un SKU básico para conexiones VPN de sitio a sitio. |
| Enrutamiento automatizado | Los concentradores protegidos proporcionan enrutamiento automatizado sin necesidad de configurar manualmente rutas definidas por el usuario. |
Características principales de Azure Virtual WAN
Azure Virtual WAN destaca por sus funciones únicas, pensadas para las necesidades actuales de red. Estas son algunas de las características clave que lo diferencian de otras soluciones de red en la nube:
| Característica | Descripción |
|---|---|
| Tipos de WAN | Azure Virtual WAN ofrece los tipos Basic y Standard, cada uno con configuraciones y opciones de actualización distintas. |
| Basic | Permite solo conectividad VPN de sitio a sitio. |
| Standard | Admite ExpressRoute, VPN de usuario (P2S), VPN (sitio a sitio), conexiones entre concentradores y transiciones de VNet a VNet. |
| Tablas de enrutamiento personalizadas | Permite crear tablas de enrutamiento personalizadas para optimizar el enrutamiento de las redes virtuales. |
| Peering global de VNet | Permite la conectividad entre VNets de distintas regiones, mejorando el alcance y la eficiencia. |
| Arquitectura de concentradores | Centraliza la conectividad a través de un concentrador de red virtual gestionado por Microsoft, simplificando la administración de la red. |
| Conexión entre concentradores | Interconecta todos los concentradores de una Virtual WAN, permitiendo una comunicación fluida entre sucursales y VNets. |
| Escalabilidad | Las VNets pueden escalar sin esfuerzo a través del concentrador virtual y su puerta de enlace, eliminando la necesidad de puertas de enlace individuales. |
Estas características convierten a Azure Virtual WAN en una solución integral para las empresas que quieran modernizar su infraestructura de red. Admite distintos casos de uso, como los escenarios de nube híbrida y la migración desde redes MPLS heredadas. Con Azure Virtual WAN puedes lograr una conectividad híbrida centralizada, aplicar directivas de tráfico y garantizar una conectividad segura para sucursales y usuarios remotos a escala.
Arquitectura de Azure Virtual WAN
Explicación de los concentradores virtuales
El elemento central de la arquitectura de Azure Virtual WAN son los concentradores virtuales de WAN. Estos concentradores funcionan como puntos centrales de conectividad y administración. Simplifican la red, ya que permiten conectar varios recursos, como oficinas de sucursales y redes virtuales, a través de un único concentrador. Esta arquitectura de concentrador y radios centraliza el control y facilita la administración de las directivas de seguridad y enrutamiento en todos los radios conectados.
Estos son algunos de los roles clave de los concentradores virtuales:
- Conectividad entre concentradores: los concentradores virtuales permiten una comunicación eficiente entre sucursales y redes virtuales (VNets) de distintas regiones.
- Conectividad de cualquier a cualquiera: reducen la complejidad de las configuraciones de malla completa o parcial, lo que permite diseños de red más sencillos.
- Red de tránsito global: los recursos conectados a cualquier concentrador pueden comunicarse con otros de distintas regiones a través de la red troncal privada de Microsoft. Esto mejora la fiabilidad y reduce la latencia.
La arquitectura de Azure Virtual WAN contribuye de forma significativa a simplificar la red y a escalarla. Al utilizar una topología de concentrador y radios, puedes mantener directivas de seguridad y enrutamiento coherentes en todos los radios. Esta uniformidad refuerza el cumplimiento normativo y facilita la administración de la red a medida que crece. Puedes añadir radios o concentradores de forma dinámica cuando aumenten las necesidades de la red, de modo que tu infraestructura pueda escalar al ritmo de las necesidades de tu negocio.
Mecanismos de conectividad
Azure Virtual WAN ofrece varios mecanismos de conectividad para vincular tus recursos locales y en la nube. Estos mecanismos garantizan conexiones seguras y fiables, lo que te permite administrar la red de forma eficaz. Estas son las principales opciones de conectividad disponibles:
- Conexiones VPN de punto a sitio (P2S): permiten que los usuarios remotos se conecten al concentrador virtual y accedan a los recursos de la red.
- Conexiones VPN de sitio a sitio (S2S): proporcionan una comunicación segura entre tus ubicaciones locales y Azure, lo que garantiza la confidencialidad de los datos.
- ExpressRoute: esta opción ofrece una conexión privada dedicada entre tus redes locales y Azure, lo que mejora tanto la seguridad como el rendimiento.
Además, Azure Transit permite inspeccionar y filtrar el tráfico de red a través de Azure, lo que añade una capa de seguridad. La puerta de enlace de VPN gestiona los túneles cifrados, de modo que tus datos se mantienen confidenciales y protegidos frente al acceso no autorizado.
La siguiente tabla resume cómo Azure Virtual WAN garantiza una conectividad segura y fiable en distintos tipos de red:
| Característica | Descripción |
|---|---|
| Arquitectura de concentrador y radios | Centraliza la conectividad y la administración, lo que simplifica el control del tráfico y la aplicación de directivas de seguridad. |
| VPN de sitio a sitio segura | Permite la comunicación cifrada entre las ubicaciones locales y Azure, lo que garantiza la confidencialidad de los datos. |
| Conectividad con ExpressRoute | Proporciona conexiones privadas dedicadas que evitan la internet pública, lo que mejora la seguridad y el rendimiento. |
| Integración con servicios de seguridad | Funciona con Azure Firewall y otros servicios para filtrar el tráfico y evitar el acceso no autorizado. |
Si aprovechas estos mecanismos de conectividad, podrás crear una red sólida y segura que satisfaga las necesidades de tu organización.
Escalabilidad y rendimiento
Opciones de escalabilidad
Azure Virtual WAN ofrece opciones de escalabilidad sólidas para satisfacer las crecientes necesidades de tu red. A medida que tu negocio crece, necesitas una solución capaz de gestionar el aumento del tráfico de datos sin comprometer el rendimiento. Azure Virtual WAN destaca en este aspecto gracias a:
- Conectividad de tránsito dinámica: puedes crear una arquitectura de concentrador y radios que escale con facilidad entre varias regiones de Azure y ubicaciones locales.
- Escalado bajo demanda: empieza con implementaciones pequeñas y amplíalas según sea necesario. Esta flexibilidad te permite controlar los costes mientras acompañas el crecimiento.
- Implementación global: la arquitectura se compone de concentradores de WAN virtuales vinculados a una región que aprovechan los recursos locales. Esta configuración facilita una implementación global eficiente y reduce la latencia.
- Gestión eficiente del tráfico: el modelo hub-and-spoke conecta distintos spokes, como redes virtuales o sucursales, lo que simplifica la gestión del tráfico.
Con Azure Virtual WAN puedes disponer de conexiones fiables y de alta velocidad que mejoran el rendimiento general. Este servicio te permite centrarte en tus operaciones principales mientras Azure se encarga de la complejidad de escalar la red.
Métricas de rendimiento
Al evaluar Azure Virtual WAN, ten en cuenta varias métricas clave de rendimiento para garantizar un despliegue óptimo. Estas métricas te ayudan a evaluar la eficacia de tu red e identificar áreas de mejora:
- Planificación de capacidad: realiza una planificación exhaustiva de los componentes para evaluar las puertas de enlace VPN y ExpressRoute. Este paso garantiza que tu red pueda gestionar las cargas de tráfico previstas.
- Supervisión del rendimiento: implementa la supervisión de todos los componentes de Virtual WAN. La supervisión continua te ayuda a detectar cuellos de botella de rendimiento y a optimizar las configuraciones.
- Diseño de arquitectura escalable: diseña tu arquitectura para soportar el crecimiento. Esta previsión te permite adaptarte a las necesidades cambiantes del negocio sin grandes reestructuraciones.
- Optimización de la latencia: optimiza la ubicación de los hubs para reducir la latencia. Una ubicación adecuada puede mejorar notablemente el rendimiento de las aplicaciones sensibles a los retardos.
- Validación del enrutamiento: valida periódicamente el enrutamiento para solucionar problemas de rendimiento. Esta práctica garantiza que tu red siga siendo eficiente y receptiva.
Aunque Azure Virtual WAN introduce cierta latencia al enrutar el tráfico a través de sus hubs en comparación con el peering directo, sigue ofreciendo una solución fiable y escalable para las empresas modernas. El rendimiento del tráfico entre VNet y VNet está limitado a 50 Gbps, lo que puede no cubrir las necesidades de organizaciones que manejan grandes volúmenes de datos. No obstante, las ventajas de la gestión centralizada y de la conectividad simplificada suelen compensar estas limitaciones.
Si te centras en estas métricas de escalabilidad y rendimiento, podrás maximizar la eficacia de tu despliegue de Azure Virtual WAN y asegurarte de que tu red responde a las exigencias de un negocio en crecimiento.
Opciones de conectividad de Azure
Azure Virtual WAN ofrece distintas opciones de conectividad para satisfacer las necesidades de red de tu organizaci'n. Estas opciones garantizan conexiones seguras y eficientes entre tu infraestructura local y los recursos de Azure.
Conectividad Site-to-Site
La conectividad Site-to-Site (S2S) te permite establecer conexiones seguras entre tus redes locales y Azure. Esta opción es esencial para las organizaciones que necesitan una comunicación fiable entre sus centros de datos locales y los recursos en la nube. Azure Virtual WAN admite dos configuraciones principales para la conectividad Site-to-Site:
| Tipo de configuración | Opciones de conectividad |
|---|---|
| Basic | Solo conectividad VPN Site-to-Site |
| Standard | ExpressRoute, User VPN (P2S), VPN (Site-to-Site), Inter-hub, transición VNet-to-VNet, Azure Firewall, NVA |
Con estas configuraciones puedes elegir la opción que mejor se ajuste a tus requisitos. La configuración Basic es adecuada para conexiones VPN sencillas, mientras que la configuración Standard ofrece funciones más avanzadas para necesidades de red complejas.
Conectividad Point-to-Site
La conectividad Point-to-Site (P2S) permite a los usuarios remotos conectarse de forma segura a tu Azure Virtual WAN. Esta opción es ideal para empleados que trabajan desde casa o viajan. Azure Virtual WAN simplifica la configuración de las conexiones P2S con varias funciones clave:
| Aspecto | Descripción |
|---|---|
| Configuración del servidor P2S | Define los parámetros de autenticación que la puerta de enlace VPN P2S utiliza para autenticar a los usuarios. |
| Preferencia de enrutamiento | Permite elegir cómo se enruta el tráfico entre Azure e Internet, a través de redes de Microsoft o de proveedores de servicios de Internet (ISP). |
| Servidores DNS personalizados | Especifica las direcciones IP de los servidores DNS a los que se reenvían las solicitudes DNS de los usuarios conectados. |
| Grupos de usuarios | Asigna distintas direcciones IP a los usuarios en función de sus credenciales, lo que permite usar ACL y reglas de firewall. |
Puedes crear varias configuraciones de User VPN antes de establecer la puerta de enlace P2S. Esta flexibilidad te permite adaptar la configuración de la conexión a las necesidades específicas de tu organización.
Integración de ExpressRoute
Integrar ExpressRoute con Azure Virtual WAN amplía tus opciones de conectividad de red. Esta integración proporciona una conexión privada y dedicada entre tus redes locales y Azure. Estas son algunas ventajas de usar ExpressRoute con Azure Virtual WAN:
- El modelo de red como servicio simplifica la gestión de los distintos tipos de conectividad.
- Puedes aplicar protocolos de seguridad robustos en todas las redes desde una única consola de administración.
- Azure Virtual WAN ofrece una interfaz única para la red, la seguridad y el enrutamiento, lo que simplifica la administración.
- La integración permite la configuración y el aprovisionamiento automatizados, lo que mejora la eficiencia operativa.
- Combinar ExpressRoute con Virtual WAN optimiza la conectividad a través de la red global de Microsoft.
- Azure Virtual WAN admite la inspección integral del tráfico, lo que mejora la seguridad de todos los recursos conectados.
- La arquitectura hub-and-spoke facilita la conectividad de tránsito sin interrupciones y mejora la escalabilidad.
Al aprovechar estas opciones de conectividad, puedes crear una red sólida y segura que satisfaga las necesidades de tu organización y garantice una comunicación eficiente entre todas las ubicaciones.
Azure Virtual WAN frente a SD-WAN
Al comparar Azure Virtual WAN y SD-WAN, notarás varias diferencias clave que pueden influir en tu elección de solución. Ambas tecnologías buscan mejorar la conectividad, pero responden a finalidades y escenarios distintos.
Diferencias clave
Estas son algunas de las principales diferencias entre las soluciones Azure Virtual WAN y SD-WAN:
| Característica/Aspecto | Azure Virtual WAN | Soluciones SD-WAN |
|---|---|---|
| Arquitectura | Actúa como punto de agregación y extensión de la red troncal | Normalmente, una solución de última milla |
| Interconectividad | Diseñada para interconectarse con dispositivos SD-WAN locales | Centrada en conectar las sucursales a la nube |
| Escalabilidad | Ofrece una red troncal escalable y sin interrupciones | Varía según el proveedor, pero generalmente es escalable |
| Rentabilidad | Puede ser más rentable según las necesidades de ancho de banda | Los costes varían considerablemente según la implementación y el uso |
Azure Virtual WAN actúa como punto de conexión central para las VNet de hub y los enrutadores SD-WAN. Permite una red troncal escalable, mientras que el SD-WAN tradicional se centra en la conectividad de última milla. Esta distinción es crucial a la hora de decidir qué solución se ajusta a las necesidades de tu organización.
Casos de uso de cada solución
Distintos escenarios pueden favorecer una solución u otra. Te explicamos cuándo elegir Azure Virtual WAN o SD-WAN:
| Escenario | Azure Virtual WAN | SD-WAN |
|---|---|---|
| Implementaciones en varias regiones | Recomendado para 3 o más regiones gracias a la malla automática de hubs | La interconexión manual de hubs se vuelve compleja |
| Gran número de spokes | La automatización reduce la carga operativa con 30 o más spokes | Requiere peering y gestión de rutas manuales |
| Conectividad de sucursales | Compatibilidad integrada para conectar varias sucursales | Requiere integración con la plataforma SD-WAN |
| Preferencia por un servicio gestionado | Reduce la carga operativa para equipos pequeños | Normalmente requiere más sobrecarga de administración |
| Coexistencia de ExpressRoute y VPN | Gestiona la coexistencia sin problemas | Requiere configuración manual para hub-and-spoke |
Deberías considerar Azure Virtual WAN cuando operes en tres o más regiones de Azure, gestiones más de 30 VNet de spoke o priorices la conectividad de sucursales. Si buscas un servicio gestionado que reduzca la carga operativa o necesitas una coexistencia sin fricciones de ExpressRoute y VPN, Azure Virtual WAN es la mejor opción. Por otro lado, SD-WAN puede ser adecuado para necesidades de conectividad más sencillas de última milla.
Al entender estas diferencias y casos de uso, puedes tomar una decisión fundamentada que se alinee con los requisitos de conectividad de tu organización.
Ventajas de Azure Virtual WAN
Gestión simplificada
Azure Virtual WAN simplifica de forma notable la administración de la red para los administradores de TI. Puedes gestionar toda tu red desde una única interfaz, lo que reduce la complejidad y ahorra tiempo. Estas son algunas de las características clave que contribuyen a una gestión simplificada:
| Característica | Descripción |
|---|---|
| Arquitectura hub and spoke | Centraliza la administración de la red, lo que facilita el control del tráfico y de las directivas de seguridad. |
| Enrutamiento optimizado | Garantiza que los datos sigan la ruta más directa, lo que mejora el rendimiento y reduce la latencia. |
| Conectividad segura | Proporciona conexiones seguras, lo que reduce la necesidad de VPN costosas y mejora la seguridad general. |
| VPN de sitio a sitio | Permite la comunicación segura entre las ubicaciones locales y Azure, garantizando la confidencialidad de los datos. |
| Conectividad de sucursal a Azure | Permite que las sucursales se conecten sin problemas a los recursos de Azure, optimizando el tráfico de red. |
| Tránsito de Azure | Enruta el tráfico a través de Azure para su inspección y seguridad, añadiendo capas de cumplimiento. |
| Servicios de seguridad integrados | Funciona con Azure Firewall y otros servicios para filtrar el tráfico y proteger la infraestructura de red. |
Con Azure Virtual WAN, puedes consolidar varias soluciones de conectividad, como ExpressRoute y VPN. Esta consolidación simplifica las operaciones de red y te permite centrarte en tu negocio principal en lugar de en la complejidad de la red.
Seguridad mejorada
La seguridad es una prioridad máxima para cualquier organización, y Azure Virtual WAN ofrece funciones de seguridad mejoradas en comparación con las arquitecturas WAN tradicionales. Estos son algunos de los beneficios de seguridad clave:
- Gestión de identidades: garantiza que solo los usuarios autorizados puedan acceder a los recursos de red, lo que evita accesos no autorizados.
- Azure Key Vault para la gestión de credenciales: almacena de forma segura las credenciales de VPN, lo que mejora la seguridad frente a los métodos tradicionales.
- Autenticación con Azure Active Directory: proporciona una gestión centralizada de identidades y una seguridad más sólida que los métodos tradicionales.
- Control de acceso basado en roles (RBAC): controla el acceso de administración a los recursos de Virtual WAN, siguiendo el principio de mínimo privilegio.
- Identidades administradas para la automatización: elimina la necesidad de almacenar credenciales en el código, lo que mejora la seguridad.
- Autenticación RADIUS: centraliza la gestión de usuarios y aprovecha la infraestructura de identidad existente.
Estas funciones trabajan juntas para crear un entorno seguro para tus datos y aplicaciones. Con Azure Virtual WAN, puedes asegurarte de que tu red permanezca protegida frente a accesos no autorizados y posibles amenazas.
Desventajas de Azure Virtual WAN
Limitaciones
Aunque Azure Virtual WAN ofrece muchas ventajas, también tiene algunas limitaciones que debes tener en cuenta. Comprenderlas te ayudará a tomar decisiones informadas sobre tu infraestructura de red. Estos son algunos puntos clave:
- Complejidad para entender los servicios: Azure Virtual WAN puede ser difícil de comprender en su totalidad. Los distintos componentes y configuraciones pueden abrumar a los usuarios que se inician en la red en la nube.
- Flexibilidad limitada: en comparación con las arquitecturas tradicionales de hub-and-spoke, Azure Virtual WAN puede ofrecer menos flexibilidad. Las organizaciones con necesidades de red particulares pueden tener dificultades para personalizar sus configuraciones.
Consideraciones para la implementación
Antes de implementar Azure Virtual WAN, evalúa varios factores para asegurarte de que se ajusta a las necesidades de tu organización. Esta es una lista de verificación para guiar tu proceso de toma de decisiones:
- Topología de red: determina si un modelo hub-and-spoke o Azure Virtual WAN se adapta mejor a los requisitos de tu empresa.
- Complejidad operativa: evalúa las diferencias en gestión y sobrecarga operativa entre ambos modelos. Esta evaluación te ayudará a entender el posible impacto en tu equipo.
- Costo: analiza las implicaciones económicas, sobre todo en lo que respecta al número de regiones y túneles VPN que planeas usar.
- Requisitos específicos: considera el número de regiones y túneles VPN necesarios para tus operaciones. Esta evaluación te ayudará a evitar el aprovisionamiento excesivo o insuficiente de recursos.
- Arquitectura DNS: asegúrate de diseñarla bien para evitar problemas de conectividad después de la implementación. Una configuración DNS bien estructurada es fundamental para que las operaciones funcionen sin problemas.
- Diseño de directivas de firewall: planifica la capacidad de gestión a largo plazo con una colección de reglas bien estructurada. Esta planificación te ayudará a mantener la seguridad a medida que tu red evoluciona.
- Ruta de transición: entiende la ruta de migración si empiezas con un modelo hub-and-spoke tradicional. Saber cómo hacer la transición sin contratiempos puede ahorrar tiempo y recursos.
- Enrutamiento entre regiones: determina si tu hoja de ruta incluye múltiples regiones activas. Esta consideración puede hacer necesario empezar con Azure Virtual WAN para lograr un rendimiento óptimo.
- Profundidad de la supervisión: elige en función de la madurez operativa de tu equipo y de sus necesidades de resolución de problemas. Una supervisión eficaz es esencial para mantener la salud de la red.
Si tienes en cuenta estos factores con atención, estarás mejor preparado para una implementación exitosa de Azure Virtual WAN. Esta preparación te ayudará a aprovechar sus capacidades y, al mismo tiempo, a minimizar posibles problemas.
Casos de uso prácticos
Escenarios de implementación
Azure Virtual WAN sirve a diversos sectores y ofrece soluciones adaptadas a sus necesidades particulares. Estos son algunos escenarios de implementación habituales:
- Servicios financieros: las organizaciones de este sector suelen tener requisitos de seguridad estrictos. Usan Azure Virtual WAN para extender sus medidas de seguridad existentes a la nube, lo que garantiza la protección de los datos.
- Sanidad: los proveedores de salud dependen de redes seguras y conformes con la normativa. Azure Virtual WAN les ayuda a mantener la confidencialidad de los pacientes y, al mismo tiempo, a compartir datos de forma eficiente.
- Gobierno y sector público: estas organizaciones dan prioridad a la seguridad y al cumplimiento normativo. Azure Virtual WAN les permite conectarse de forma segura con distintas agencias y departamentos.
- Energía y servicios públicos: las empresas de este sector se benefician de la capacidad de Azure Virtual WAN para gestionar sitios remotos y garantizar una comunicación fiable en toda su infraestructura.
- Comercio minorista y comercio electrónico: las empresas del sector minorista utilizan Azure Virtual WAN para conectar varias ubicaciones y gestionar sus operaciones en línea de forma eficiente.
Además, las empresas que utilizan entornos multinube o nube híbrida encuentran beneficioso Azure Virtual WAN. Proporciona una gestión coherente de la seguridad de la red en la nube en toda su infraestructura de TI. Las organizaciones que sufren escasez de ingenieros de seguridad pueden adoptar Azure Virtual WAN por su facilidad de uso y su eficiencia operativa. Esta solución ayuda a aliviar la carga de los equipos de seguridad sobrecargados.
Casos de éxito
Muchas organizaciones han implementado con éxito Azure Virtual WAN para mejorar sus capacidades de red. Estos son algunos ejemplos destacados:
- Minorista global: un importante minorista adoptó Azure Virtual WAN para conectar sus tiendas en varias regiones. Esta implementación mejoró la comunicación y agilizó las operaciones, lo que permitió una mejor gestión del inventario y del servicio al cliente.
- Proveedor sanitario: un gran proveedor sanitario utilizó Azure Virtual WAN para conectar sus hospitales y clínicas. Esta conexión permitió compartir datos de forma segura y mejorar la atención al paciente, ya que los profesionales sanitarios pueden acceder rápidamente a información crítica.
- Empresa energética: una empresa energética implementó Azure Virtual WAN para gestionar sus sitios remotos. La solución ofreció una conectividad fiable, que permitió la supervisión y el control en tiempo real de las operaciones, lo que mejoró la eficiencia y redujo el tiempo de inactividad.
Estos casos de éxito ilustran cómo Azure Virtual WAN puede transformar la red de distintas organizaciones. Al simplificar la conectividad y reforzar la seguridad, Azure Virtual WAN permite a las empresas centrarse en sus operaciones principales y, al mismo tiempo, disponer de una infraestructura de red robusta.
Preguntas frecuentes
¿Para qué se utiliza Azure Virtual WAN?
Azure Virtual WAN simplifica la conectividad global para las empresas. Conecta sucursales, redes virtuales y usuarios remotos a través de un centro centralizado, lo que mejora la gestión y la seguridad de la red.
¿Cómo mejora Azure Virtual WAN la seguridad?
Azure Virtual WAN integra funciones de seguridad como Azure Firewall y la gestión centralizada de directivas. Esta configuración garantiza conexiones seguras y protege los datos en todas las regiones.
¿Puedo conectar mi red local a Azure Virtual WAN?
Sí, puedes conectar tu red local mediante Site-to-Site VPN o ExpressRoute. Estas opciones ofrecen una comunicación segura y fiable entre tu infraestructura local y Azure.
¿Cuáles son los principales beneficios de usar Azure Virtual WAN?
Entre los beneficios clave se encuentran la gestión simplificada, la seguridad reforzada, el enrutamiento automatizado y la escalabilidad. Estas funciones te permiten centrarte en tu negocio principal mientras Azure gestiona la complejidad de la red.
¿Es Azure Virtual WAN adecuado para las pequeñas empresas?
Sí, Azure Virtual WAN puede beneficiar a las pequeñas empresas al ofrecer una solución rentable para una conectividad segura. Simplifica la gestión de la red, lo que permite a los equipos pequeños trabajar de forma eficiente.
¿Cómo gestiona Azure Virtual WAN el tráfico?
Azure Virtual WAN utiliza una arquitectura de concentrador y radios (hub-and-spoke) para gestionar el tráfico. Este diseño centraliza el enrutamiento y la seguridad, lo que garantiza un flujo de datos eficiente entre las redes conectadas.
¿Qué tipos de conectividad admite Azure Virtual WAN?
Azure Virtual WAN admite Site-to-Site VPN, Point-to-Site VPN y ExpressRoute. Estas opciones se adaptan a distintas necesidades de conectividad y garantizan el acceso seguro a los recursos de Azure.
¿Puedo supervisar el rendimiento de Azure Virtual WAN?
Sí, Azure proporciona herramientas de supervisión para hacer un seguimiento de las métricas de rendimiento. Puedes evaluar los patrones de tráfico, la latencia y el estado general de la red para optimizar tu implementación de Azure Virtual WAN.
🎧 Escucha este episodio
¿Quieres una explicación práctica de Azure Virtual WAN? Este episodio desglosa el tema con un lenguaje claro y muestra por qué es importante para Microsoft 365, Azure, Power Platform, la seguridad, la IA y el trabajo moderno.
Escucha este episodio si quieres:
- Comprender los conceptos clave detrás de Azure Virtual WAN
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
No te pierdas la conversación completa en Azure Virtual WAN - Simply Explained!