 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Uproszczenie globalnej sieci przedsiębiorstwa dzięki Azure Virtual WAN
By Mirko Peters ·
Witamy ponownie na blogu! Jeśli kiedykolwiek próbowałeś ręcznie konfigurować tabele routingu, ustanawiać połączenia peeringowe w wielu regionach chmury albo mierzyć się ze złożonymi konfiguracjami sprzętu w oddziałach, dobrze wiesz, jak frustrująca potrafi być sieć przedsiębiorstwa. Tradycyjne architektury rozległych sieci (WAN) często obciążają zespoły IT trudnościami w rozwiązywaniu problemów, w
Automatically translated with AI from the original post. Read the English original
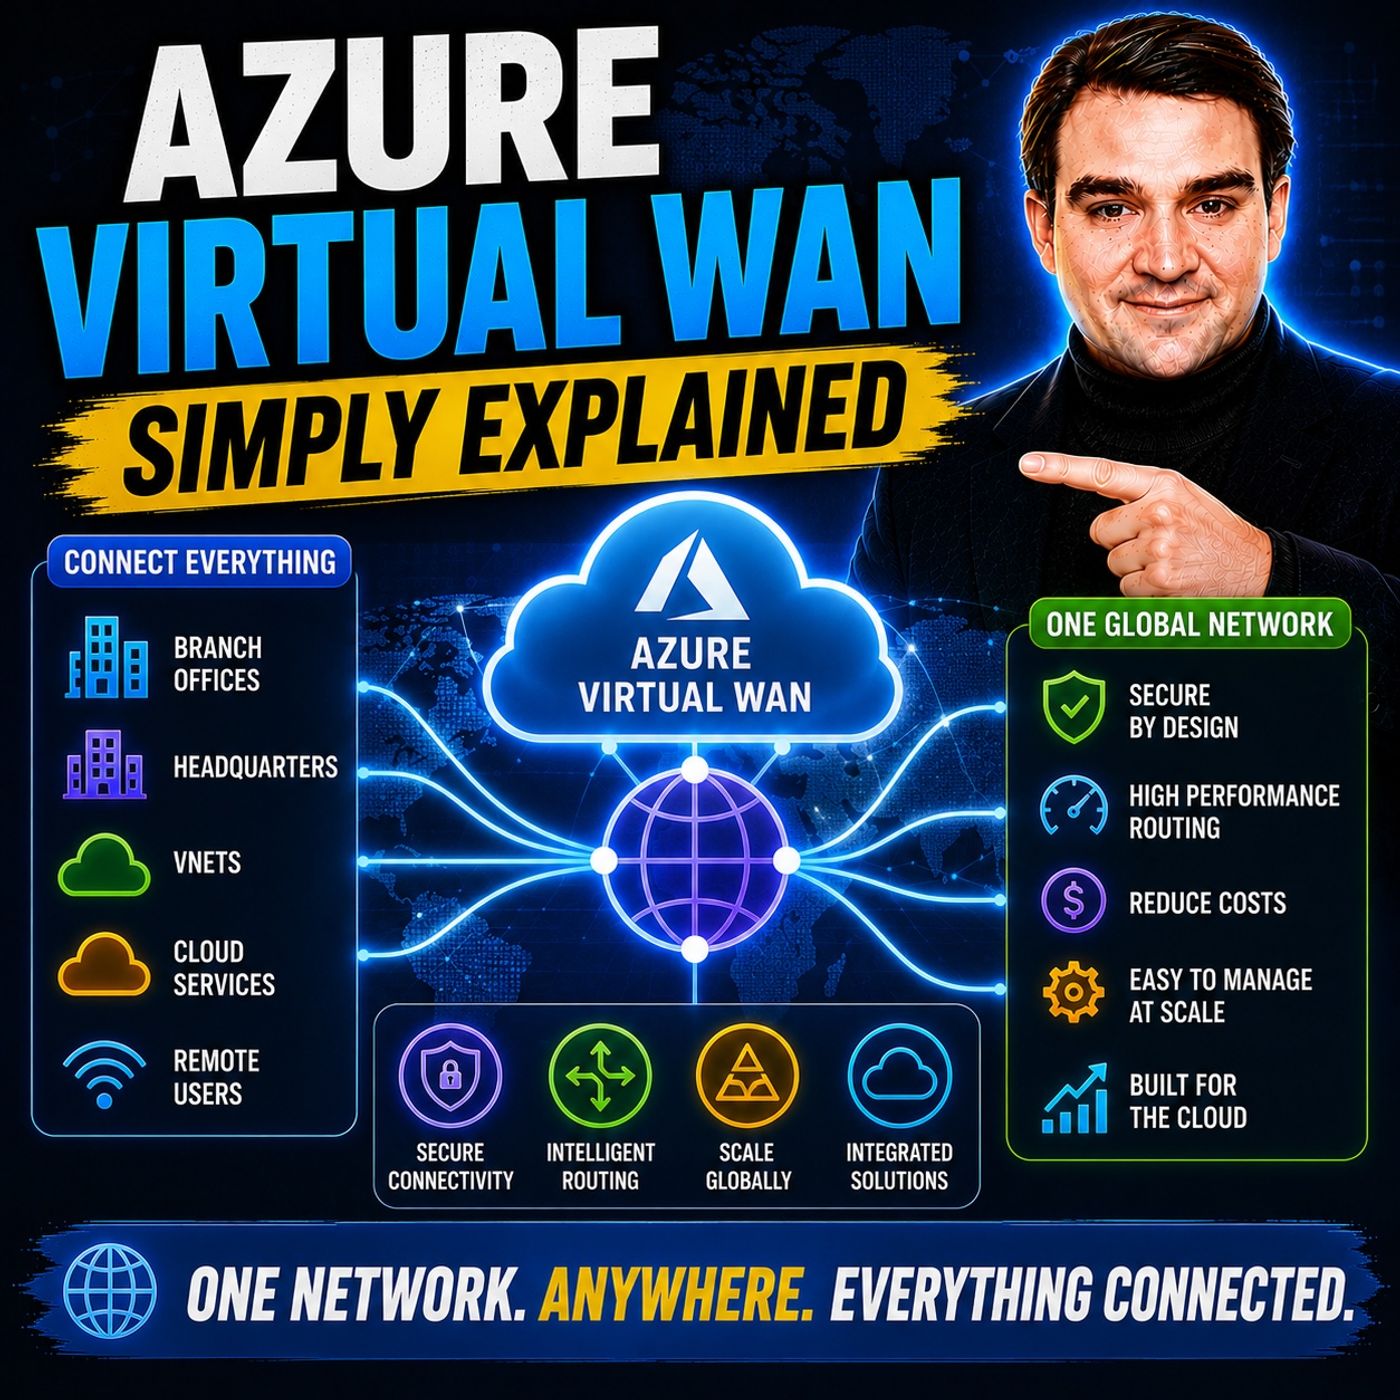
Witamy ponownie na blogu! Jeśli kiedykolwiek próbowałeś ręcznie konfigurować tabele routingu, ustanawiać połączenia peeringowe w wielu regionach chmury albo mierzyć się ze złożonymi konfiguracjami sprzętu w oddziałach, dobrze wiesz, jak frustrująca potrafi być sieć przedsiębiorstwa. Tradycyjne architektury rozległych sieci (WAN) często obciążają zespoły IT trudnościami w rozwiązywaniu problemów, wysokimi kosztami operacyjnymi i przeszkodami integracyjnymi przy dodawaniu nowych warstw zabezpieczeń. Na szczęście technologia chmurowa stale się rozwija, oferując inteligentniejsze i łatwiejsze w zarządzaniu rozwiązania.
W dzisiejszym szczegółowym omówieniu rozwijamy naszą niedawną rozmowę z podcastu, aby przyjrzeć się z bliska temu, jak Azure Virtual WAN przekształca złożoną sieć przedsiębiorstwa w uproszczoną, zarządzaną usługę. Niezależnie od tego, czy zarządzasz kilkoma sieciami wirtualnymi, czy rozległymi oddziałami na całym świecie, zrozumienie tej usługi może zasadniczo zmienić sposób projektowania Twojej infrastruktury w chmurze. Aby wysłuchać pełnej dyskusji i zapoznać się z podsumowaniem audio, koniecznie sprawdź powiązany odcinek Azure Virtual WAN - Simply Explained.
Czym jest Azure Virtual WAN?
Przegląd Azure Virtual WAN
Azure Virtual WAN to zarządzana usługa sieciowa, która upraszcza globalną łączność dla przedsiębiorstw. Integruje różne komponenty sieciowe, takie jak łączność, zabezpieczenia i monitorowanie, na jednej platformie. Usługa pozwala efektywniej zarządzać infrastrukturą sieciową, ograniczając złożoność związaną z tradycyjnymi metodami sieciowymi.
W swoim sednie Azure Virtual WAN wykorzystuje architekturę typu piasta i szprychy (hub-and-spoke). Oznacza to, że działa jako centralna piasta, łącząc wiele sieci, czyli szprychy. Oddziały, sieci wirtualne i zdalnych użytkowników możesz podłączać przez tę piastę bez zakłóceń. Usługa opiera się na globalnej prywatnej magistrali szkieletowej Microsoftu, zapewniając niezawodne i bezpieczne połączenia między regionami.
Oto krótki przegląd kluczowych komponentów Azure Virtual WAN:
| Funkcja/komponent | Opis |
|---|---|
| Zarządzana usługa sieciowa | Azure Virtual WAN integruje funkcje sieciowe, łączności, zabezpieczeń, monitorowania i routingu. |
| Pojedynczy interfejs zarządzania | Zapewnia ujednolicony interfejs do zarządzania wszystkimi usługami w ramach Virtual WAN. |
| Architektura piasty i szprych | Działa jako centralna piasta łączności i zabezpieczeń, łącząc różne szprychy (sieci). |
| Software-Defined WAN (SD-WAN) | Umożliwia bezproblemową i skalowalną współpracę z lokalnymi urządzeniami SD-WAN. |
| Integracja z Azure Firewall | Zwiększa bezpieczeństwo dzięki scentralizowanemu zarządzaniu zasadami zabezpieczeń i routingiem. |
| Wdrożenia CPE bez dotykania (zero-touch) | Pozwala na automatyczne łączenie wstępnie skonfigurowanych urządzeń z Virtual WAN. |
| Opcje SKU | Oferuje różne poziomy usług, w tym SKU podstawowe dla połączeń VPN typu site-to-site. |
| Automatyczny routing | Zabezpieczone piasty zapewniają automatyczny routing bez ręcznej konfiguracji tras zdefiniowanych przez użytkownika. |
Kluczowe funkcje Azure Virtual WAN
Azure Virtual WAN wyróżnia się unikalnymi funkcjami, które odpowiadają na potrzeby nowoczesnej sieci. Oto niektóre z kluczowych funkcji, które odróżniają go od innych rozwiązań sieciowych w chmurze:
| Funkcja | Opis |
|---|---|
| Typy WAN | Azure Virtual WAN oferuje typy Basic i Standard, każdy z innymi konfiguracjami i opcjami uaktualnienia. |
| Basic | Umożliwia wyłącznie łączność VPN typu site-to-site. |
| Standard | Obsługuje ExpressRoute, User VPN (P2S), VPN (site-to-site), połączenia między piastami (inter-hub) oraz przejścia VNet-to-VNet. |
| Niestandardowe tabele routingu | Umożliwia tworzenie niestandardowych tabel routingu dla zoptymalizowanego routingu sieci wirtualnych. |
| Globalny peering VNet | Umożliwia łączność między sieciami VNet w różnych regionach, zwiększając zasięg i efektywność. |
| Architektura piasty | Centralizuje łączność za pośrednictwem piasty sieci wirtualnej zarządzanej przez Microsoft, upraszczając zarządzanie siecią. |
| Połączenie piasta-piasta | Łączy ze sobą wszystkie piasty w ramach Virtual WAN, umożliwiając bezproblemową komunikację między oddziałami a sieciami VNet. |
| Skalowalność | Sieci VNet mogą skalować się bez wysiłku za pośrednictwem wirtualnej piasty i jej bramy, eliminując potrzebę osobnych bram. |
Te funkcje sprawiają, że Azure Virtual WAN jest kompleksowym rozwiązaniem dla przedsiębiorstw, które chcą zmodernizować swoją infrastrukturę sieciową. Obsługuje różne scenariusze, w tym hybrydowe chmury i migrację z przestarzałych sieci MPLS. Dzięki Azure Virtual WAN można zapewnić scentralizowaną łączność hybrydową, egzekwować zasady ruchu oraz bezpieczną łączność oddziałów i zdalnych użytkowników na dużą skalę.
Architektura Azure Virtual WAN
Virtual Hubs – wyjaśnienie
Sercem architektury Azure Virtual WAN są huby wirtualne WAN. Pełnią one rolę centralnych punktów łączności i zarządzania. Upraszczają sieć, umożliwiając podłączenie wielu zasobów, takich jak oddziały i sieci wirtualne, przez jeden hub. Ta architektura typu hub-and-spoke centralizuje kontrolę, ułatwiając zarządzanie zasadami bezpieczeństwa i trasowania we wszystkich podłączonych węzłach typu spoke.
Oto kluczowe role hubów wirtualnych:
- Łączność hub-to-hub: Huby wirtualne umożliwiają wydajną komunikację między oddziałami i sieciami wirtualnymi (VNet) w różnych regionach.
- Łączność any-to-any: Ograniczają złożoność konfiguracji pełnej lub częściowej siatki, co pozwala na prostsze projekty sieci.
- Globalna sieć tranzytowa: Zasoby podłączone do dowolnego huba mogą komunikować się z innymi zasobami w różnych regionach przez prywatną sieć szkieletową firmy Microsoft. Zwiększa to niezawodność i zmniejsza opóźnienia.
Architektura Azure Virtual WAN znacząco przyczynia się do uproszczenia sieci i jej skalowalności. Dzięki topologii hub-and-spoke można utrzymać spójne zasady bezpieczeństwa i trasowania we wszystkich węzłach typu spoke. Ta jednolitość zwiększa zgodność z wymogami i ułatwia zarządzanie siecią w miarę jej rozwoju. Nowe węzły spoke lub huby można dodawać dynamicznie wraz ze wzrostem zapotrzebowania na sieć, dzięki czemu infrastruktura może rosnąć wraz z potrzebami biznesu.
Mechanizmy łączności
Azure Virtual WAN oferuje kilka mechanizmów łączności, które łączą zasoby lokalne i chmurowe. Zapewniają one bezpieczne i niezawodne połączenia, umożliwiając skuteczne zarządzanie siecią. Oto dostępne główne opcje łączności:
- Połączenia VPN typu Point-to-Site (P2S): Umożliwiają zdalnym użytkownikom połączenie z hubem wirtualnym i dostęp do zasobów w całej sieci.
- Połączenia VPN typu Site-to-Site (S2S): Zapewniają bezpieczną komunikację między lokalizacjami firmy a platformą Azure, gwarantując poufność danych.
- ExpressRoute: Ta opcja oferuje dedykowane prywatne połączenie między sieciami lokalnymi a platformą Azure, zwiększając zarówno bezpieczeństwo, jak i wydajność.
Dodatkowo Azure Transit pozwala na kontrolowanie i filtrowanie ruchu sieciowego przez platformę Azure, co dodaje warstwę zabezpieczeń. Brama VPN zarządza zaszyfrowanymi tunelami, dzięki czemu dane pozostają poufne i chronione przed nieuprawnionym dostępem.
Poniższa tabela podsumowuje, jak Azure Virtual WAN zapewnia bezpieczną i niezawodną łączność w różnych typach sieci:
| Funkcja | Opis |
|---|---|
| Architektura hub-and-spoke | Centralizuje łączność i zarządzanie, upraszczając kontrolę ruchu i egzekwowanie zasad bezpieczeństwa. |
| Bezpieczne połączenia Site-to-Site VPN | Umożliwiają szyfrowaną komunikację między lokalizacjami firmy a platformą Azure, zapewniając poufność danych. |
| Łączność ExpressRoute | Zapewnia dedykowane, prywatne połączenia omijające publiczny internet, zwiększające bezpieczeństwo i wydajność. |
| Integracja z usługami zabezpieczeń | Współpracuje z Azure Firewall i innymi usługami, aby filtrować ruch i zapobiegać nieuprawnionemu dostępowi. |
Wykorzystując te mechanizmy łączności, możesz zbudować solidną i bezpieczną sieć, która spełni potrzeby Twojej organizacji.
Skalowalność i wydajność
Opcje skalowania
Azure Virtual WAN oferuje solidne opcje skalowania, które sprostają rosnącemu zapotrzebowaniu na sieć. W miarę rozwoju firmy potrzebujesz rozwiązania, które obsłuży rosnący ruch danych bez utraty wydajności. Azure Virtual WAN radzi sobie z tym dzięki:
- Dynamicznej łączności tranzytowej: Możesz utworzyć architekturę hub-and-spoke, która łatwo skaluje się w wielu regionach platformy Azure i lokalizacjach firmy.
- Skalowaniu na żądanie: Zacznij od małych wdrożeń i rozszerzaj je w miarę potrzeb. Ta elastyczność pozwala kontrolować koszty przy jednoczesnym uwzględnianiu wzrostu.
- Globalnym wdrożeniu: Architektura składa się z hubów Virtual WAN przypisanych do regionów, które wykorzystują lokalne zasoby. Taka konfiguracja ułatwia wydajne globalne wdrażanie i zmniejsza opóźnienia.
- Efektywne zarządzanie ruchem: model hub-and-spoke łączy różne spoke, takie jak sieci wirtualne czy oddziały, co upraszcza zarządzanie ruchem.
Dzięki usłudze Azure Virtual WAN możesz zapewnić szybkie i niezawodne połączenia, które zwiększają ogólną wydajność. Ta usługa pozwala skupić się na podstawowej działalności, podczas gdy Azure zarządza złożonością skalowania sieci.
Metryki wydajności
Oceniając usługę Azure Virtual WAN, weź pod uwagę kilka kluczowych metryk wydajności, aby zapewnić optymalne wdrożenie. Pomogą one ocenić skuteczność sieci i wskazać obszary wymagające poprawy:
- Planowanie pojemności: Przeprowadź szczegółowe planowanie komponentów, aby ocenić bramy VPN i ExpressRoute. Ten krok gwarantuje, że sieć poradzi sobie z oczekiwanym obciążeniem ruchu.
- Monitorowanie wydajności: Wdróż monitorowanie dla wszystkich komponentów Virtual WAN. Ciągłe monitorowanie pomaga wykrywać wąskie gardła wydajności i optymalizować konfiguracje.
- Skalowalna architektura: Zaprojektuj architekturę z myślą o rozwoju. Taka przezorność pozwala dostosować się do zmieniających się potrzeb biznesowych bez znaczących przebudów.
- Optymalizacja opóźnień: Optymalizuj umiejscowienie hubów, aby ograniczyć opóźnienia. Właściwe umiejscowienie huba może znacząco poprawić wydajność aplikacji wrażliwych na opóźnienia.
- Walidacja routingu: Regularnie weryfikuj routing w celu rozwiązywania problemów z wydajnością. Dzięki temu sieć pozostaje wydajna i responsywna.
Choć usługa Azure Virtual WAN wprowadza pewne opóźnienia podczas routingu przez huby, w porównaniu z bezpośrednim peeringiem, nadal zapewnia niezawodne i skalowalne rozwiązanie dla nowoczesnych przedsiębiorstw. Przepustowość dla ruchu VNet-to-VNet jest ograniczona do 50 Gb/s, co może nie wystarczyć organizacjom przetwarzającym duże ilości danych. Korzyści płynące z scentralizowanego zarządzania i uproszczonej łączności często jednak przewyższają te ograniczenia.
Koncentrując się na tych metrykach skalowalności i wydajności, możesz zmaksymalizować skuteczność wdrożenia Azure Virtual WAN i upewnić się, że sieć spełnia wymagania rozwijającej się firmy.
Opcje łączności w Azure
Azure Virtual WAN oferuje różne opcje łączności, które odpowiadają potrzebom sieciowym Twojej organizacji. Zapewniają one bezpieczne i wydajne połączenia między infrastrukturą lokalną a zasobami Azure.
Łączność typu site-to-site
Łączność site-to-site (S2S) pozwala nawiązać bezpieczne połączenia między sieciami lokalnymi a usługą Azure. Ta opcja jest niezbędna dla organizacji, które wymagają niezawodnej komunikacji między lokalnymi centrami danych a zasobami w chmurze. Azure Virtual WAN obsługuje dwie główne konfiguracje łączności site-to-site:
| Typ konfiguracji | Opcje łączności |
|---|---|
| Basic | Wyłącznie łączność site-to-site VPN |
| Standard | ExpressRoute, User VPN (P2S), VPN (site-to-site), Inter-hub, przejście VNet-to-VNet, Azure Firewall, NVA |
Dzięki tym konfiguracjom możesz wybrać najlepsze rozwiązanie zgodne z Twoimi wymaganiami. Konfiguracja Basic sprawdza się przy prostych połączeniach VPN, natomiast konfiguracja Standard oferuje bardziej zaawansowane funkcje dla złożonych potrzeb sieciowych.
Łączność typu point-to-site
Łączność point-to-site (P2S) umożliwia zdalnym użytkownikom bezpieczne połączenie z Twoją usługą Azure Virtual WAN. Ta opcja jest idealna dla pracowników pracujących z domu lub w podróży. Azure Virtual WAN upraszcza konfigurację połączeń P2S dzięki kilku kluczowym funkcjom:
| Aspekt | Opis |
|---|---|
| Konfiguracja serwera P2S | Definiuje parametry uwierzytelniania, których brama VPN P2S używa do uwierzytelniania użytkowników. |
| Preferencja routingu | Umożliwia wybór routingu ruchu między platformą Azure a Internetem przez sieci firmy Microsoft lub dostawcy usług internetowych. |
| Niestandardowe serwery DNS | Określa adresy IP serwerów DNS, na które przekazywane są żądania DNS łączących się użytkowników. |
| Grupy użytkowników | Przypisuje różne adresy IP użytkownikom na podstawie poświadczeń, umożliwiając stosowanie list ACL i reguł zapory. |
Możesz utworzyć wiele konfiguracji User VPN przed nawiązaniem bramy P2S. Ta elastyczność pozwala dostosować ustawienia połączenia do szczególnych potrzeb Twojej organizacji.
Integracja z usługą ExpressRoute
Integracja ExpressRoute z usługą Azure Virtual WAN rozszerza możliwości łączności sieciowej. Zapewnia dedykowane, prywatne połączenie między sieciami lokalnymi a usługą Azure. Oto kilka korzyści płynących z używania ExpressRoute z usługą Azure Virtual WAN:
- Model sieci jako usługi (network-as-a-service) upraszcza zarządzanie różnymi typami łączności.
- Możesz egzekwować solidne protokoły zabezpieczeń we wszystkich sieciach z jednej konsoli zarządzania.
- Azure Virtual WAN zapewnia jeden interfejs do zarządzania siecią, zabezpieczeniami i routingiem, co upraszcza administrowanie.
- Integracja umożliwia zautomatyzowaną konfigurację i ustawienia, co zwiększa efektywność operacyjną.
- Połączenie ExpressRoute z Virtual WAN optymalizuje łączność dzięki globalnej sieci Microsoftu.
- Azure Virtual WAN obsługuje kompleksową inspekcję ruchu, co zwiększa bezpieczeństwo wszystkich połączonych zasobów.
- Architektura typu hub-and-spoke ułatwia bezproblemową łączność tranzytową i zwiększa skalowalność.
Wykorzystując te opcje połączeń, możesz zbudować solidną i bezpieczną sieć, która spełnia potrzeby Twojej organizacji, zapewniając sprawną komunikację we wszystkich lokalizacjach.
Azure Virtual WAN a SD-WAN
Porównując Azure Virtual WAN i SD-WAN, zauważysz kilka kluczowych różnic, które mogą wpłynąć na wybór rozwiązania. Obie technologie mają na celu poprawę łączności, ale służą różnym celom i scenariuszom.
Najważniejsze różnice
Oto najważniejsze różnice między rozwiązaniami Azure Virtual WAN i SD-WAN:
| Funkcja/aspekt | Azure Virtual WAN | Rozwiązania SD-WAN |
|---|---|---|
| Architektura | Działa jako punkt agregacji i rozszerzenie szkieletu sieciowego | Zazwyczaj rozwiązanie typu last mile |
| Współpraca z innymi sieciami | Zaprojektowane do współpracy z lokalnymi urządzeniami SD-WAN | Skupione na łączeniu oddziałów z chmurą |
| Skalowalność | Oferuje bezproblemową i skalowalną sieć szkieletową | Zależy od dostawcy, ale zazwyczaj skalowalna |
| Opłacalność | Może być bardziej opłacalne w zależności od potrzeb w zakresie przepustowości | Koszty znacznie różnią się w zależności od wdrożenia i użytkowania |
Azure Virtual WAN pełni rolę centralnego punktu połączeń dla sieci wirtualnych hostów i routerów SD-WAN. Zapewnia skalowalną sieć szkieletową, podczas gdy tradycyjne SD-WAN koncentruje się na łączności typu last mile. To rozróżnienie ma kluczowe znaczenie przy wyborze rozwiązania odpowiedniego dla potrzeb Twojej organizacji.
Scenariusze użycia każdego rozwiązania
Różne scenariusze mogą przemawiać za jednym lub drugim rozwiązaniem. Oto zestawienie, kiedy warto wybrać Azure Virtual WAN, a kiedy SD-WAN:
| Scenariusz | Azure Virtual WAN | SD-WAN |
|---|---|---|
| Wdrożenia wieloregionowe | Preferowane przy 3 i więcej regionach dzięki automatycznej siatce hubów | Ręczne peerowanie hub-to-hub staje się złożone |
| Duża liczba spoke'ów | Automatyzacja zmniejsza obciążenie operacyjne przy 30 i więcej spoke'ach | Wymagane ręczne peerowanie i zarządzanie trasami |
| Łączność oddziałów | Wbudowana obsługa łączenia wielu oddziałów | Wymaga integracji z platformą SD-WAN |
| Preferencja usługi zarządzanej | Zmniejsza obciążenie operacyjne małych zespołów | Zazwyczaj wymaga większego nakładu zarządzania |
| Współistnienie ExpressRoute i VPN | Płynnie obsługuje współistnienie | Wymagana ręczna konfiguracja typu hub-and-spoke |
Warto rozważyć Azure Virtual WAN, gdy działasz w trzech lub więcej regionach Azure, zarządzasz ponad 30 sieciami wirtualnymi spoke albo priorytetem jest łączność oddziałów. Jeśli szukasz usługi zarządzanej, która zmniejszy obciążenie operacyjne, lub potrzebujesz bezproblemowego współistnienia ExpressRoute i VPN, lepszym wyborem będzie Azure Virtual WAN. Z kolei SD-WAN może sprawdzić się w prostszych potrzebach łączności typu last mile.
Rozumiejąc te różnice i scenariusze użycia, możesz podjąć świadomą decyzję zgodną z wymaganiami łączności Twojej organizacji.
Korzyści z Azure Virtual WAN
Uproszczone zarządzanie
Azure Virtual WAN znacząco upraszcza zarządzanie siecią dla administratorów IT. Możesz zarządzać całą siecią z jednego interfejsu, co ogranicza złożoność i oszczędza czas. Oto kluczowe funkcje, które przyczyniają się do uproszczenia zarządzania:
| Funkcja | Opis |
|---|---|
| Architektura hub-and-spoke | Centralizuje zarządzanie siecią, ułatwiając kontrolę nad ruchem i zasadami zabezpieczeń. |
| Zoptymalizowany routing | Zapewnia, że dane idą najbardziej bezpośrednią ścieżką, co zwiększa wydajność i ogranicza opóźnienia. |
| Bezpieczna łączność | Zapewnia bezpieczne połączenia, ograniczając potrzebę kosztownych sieci VPN i zwiększając ogólne bezpieczeństwo. |
| Site-to-Site VPN | Umożliwia bezpieczną komunikację między lokalizacjami lokalnymi a Azure, zapewniając poufność danych. |
| Łączność oddziałów z Azure | Pozwala oddziałom bezproblemowo łączyć się z zasobami Azure, optymalizując ruch sieciowy. |
| Tranzyt Azure | Kieruje ruch przez Azure w celu inspekcji i zabezpieczeń, dodając warstwy zgodności. |
| Zintegrowane usługi zabezpieczeń | Współpracuje z Azure Firewall i innymi usługami, filtrując ruch i zabezpieczając infrastrukturę sieciową. |
Dzięki Azure Virtual WAN możesz skonsolidować wiele rozwiązań łączności, w tym ExpressRoute i VPN. Konsolidacja upraszcza działanie sieci i pozwala skupić się na działalności podstawowej, a nie na złożoności sieciowej.
Zwiększone bezpieczeństwo
Bezpieczeństwo jest najwyższym priorytetem każdej organizacji, a Azure Virtual WAN oferuje rozszerzone funkcje zabezpieczeń w porównaniu z tradycyjnymi architekturami WAN. Oto najważniejsze korzyści w zakresie bezpieczeństwa:
- Zarządzanie tożsamością: zapewnia, że dostęp do zasobów sieciowych mają wyłącznie upoważnieni użytkownicy, co zapobiega nieautoryzowanemu dostępowi.
- Azure Key Vault do zarządzania poświadczeniami: bezpiecznie przechowuje poświadczenia VPN, co zwiększa bezpieczeństwo w porównaniu z tradycyjnymi metodami.
- Uwierzytelnianie w Azure Active Directory: zapewnia scentralizowane zarządzanie tożsamością oraz wyższy poziom bezpieczeństwa niż tradycyjne metody.
- Kontrola dostępu oparta na rolach (RBAC): kontroluje uprawnienia administracyjne do zasobów Virtual WAN, zgodnie z zasadą najmniejszych uprawnień.
- Tożsamości zarządzane do automatyzacji: eliminuje potrzebę przechowywania poświadczeń w kodzie, co zwiększa bezpieczeństwo.
- Uwierzytelnianie RADIUS: centralizuje zarządzanie użytkownikami i wykorzystuje istniejącą infrastrukturę tożsamości.
Te funkcje działają razem, tworząc bezpieczne środowisko dla Twoich danych i aplikacji. Dzięki Azure Virtual WAN możesz zapewnić, że Twoja sieć pozostaje chroniona przed nieautoryzowanym dostępem i potencjalnymi zagrożeniami.
Wady Azure Virtual WAN
Ograniczenia
Choć Azure Virtual WAN oferuje wiele korzyści, ma również pewne ograniczenia, które warto wziąć pod uwagę. Ich zrozumienie może pomóc w podejmowaniu świadomych decyzji dotyczących infrastruktury sieciowej. Oto kilka kluczowych kwestii:
- Złożoność usług: Azure Virtual WAN może być trudny do pełnego zrozumienia. Liczne komponenty i konfiguracje mogą przytłoczyć użytkowników, którzy dopiero zaczynają pracę z siecią w chmurze.
- Ograniczona elastyczność: w porównaniu z tradycyjnymi architekturami typu hub-and-spoke Azure Virtual WAN może oferować mniejszą elastyczność. Organizacje o nietypowych potrzebach sieciowych mogą mieć trudności z dostosowaniem konfiguracji.
Kwestie do rozważenia przed wdrożeniem
Przed wdrożeniem Azure Virtual WAN oceń kilka czynników, aby upewnić się, że rozwiązanie odpowiada potrzebom Twojej organizacji. Poniżej znajduje się lista kontrolna, która ułatwi podjęcie decyzji:
- Topologia sieci: określ, czy model hub-and-spoke, czy Azure Virtual WAN lepiej odpowiada wymaganiom Twojego przedsiębiorstwa.
- Złożoność operacyjna: oceń różnice w zarządzaniu i nakładzie pracy operacyjnej między tymi dwoma modelami. Ta analiza pomoże zrozumieć potencjalny wpływ na Twój zespół.
- Koszty: przeanalizuj implikacje kosztowe, szczególnie w kontekście liczby regionów i tuneli VPN, które planujesz wykorzystać.
- Specyficzne wymagania: uwzględnij liczbę regionów i tuneli VPN potrzebnych w Twoich operacjach. Ta ocena pomoże uniknąć nadmiernego lub niedostatecznego przydziału zasobów.
- Architektura DNS: zadbaj o poprawny projekt, aby uniknąć problemów z łącznością po wdrożeniu. Dobrze zaplanowana konfiguracja DNS jest kluczowa dla sprawnego działania.
- Projekt zasad zapory: zaplanuj długoterminową łatwość zarządzania dzięki uporządkowanemu zbiorowi reguł. Takie planowanie pomoże utrzymać bezpieczeństwo w miarę rozwoju sieci.
- Ścieżka migracji: poznaj ścieżkę migracji, jeśli zaczynasz od tradycyjnego modelu hub-and-spoke. Wiedza o tym, jak sprawnie przejść na nowy model, może zaoszczędzić czas i zasoby.
- Routing między regionami: określ, czy Twoja mapa drogowa obejmuje wiele aktywnych regionów. Ta kwestia może wymagać rozpoczęcia od Azure Virtual WAN, aby zapewnić optymalną wydajność.
- Głębokość monitorowania: wybierz rozwiązanie w zależności od dojrzałości operacyjnej zespołu i potrzeb związanych z rozwiązywaniem problemów. Skuteczne monitorowanie jest niezbędne do utrzymania stanu sieci.
Dzięki starannemu rozważeniu tych czynników lepiej przygotujesz się do udanego wdrożenia Azure Virtual WAN. To przygotowanie pozwoli wykorzystać jego możliwości przy jednoczesnym minimalizowaniu potencjalnych problemów.
Praktyczne przypadki użycia
Scenariusze wdrożenia
Azure Virtual WAN obsługuje różne branże, oferując rozwiązania dopasowane do ich specyficznych potrzeb. Oto kilka typowych scenariuszy wdrożenia:
- Usługi finansowe: organizacje z tego sektora często podlegają rygorystycznym wymaganiom bezpieczeństwa. Wykorzystują Azure Virtual WAN, aby rozszerzyć istniejące mechanizmy bezpieczeństwa na chmurę, zapewniając ochronę danych.
- Ochrona zdrowia: dostawcy usług medycznych polegają na bezpiecznych i zgodnych z przepisami sieciach. Azure Virtual WAN pomaga im zachować poufność danych pacjentów, umożliwiając jednocześnie sprawną wymianę informacji.
- Administracja rządowa i sektor publiczny: organizacje te stawiają na bezpieczeństwo i zgodność z przepisami. Azure Virtual WAN umożliwia im bezpieczne łączenie się z różnymi agencjami i wydziałami.
- Energetyka i przemysł komunalny: Firmy z tych branż korzystają z możliwości usługi Azure Virtual WAN w zakresie zarządzania zdalnymi lokalizacjami i zapewniania niezawodnej komunikacji w całej infrastrukturze.
- Handel detaliczny i e-commerce: Firmy handlowe wykorzystują usługę Azure Virtual WAN do łączenia wielu lokalizacji i sprawnego zarządzania działalnością online.
Ponadto firmy korzystające ze środowisk wielochmurowych lub hybrydowej chmury uznają usługę Azure Virtual WAN za przydatną. Zapewnia ona spójne zarządzanie zabezpieczeniami sieci chmurowej w całej infrastrukturze IT. Organizacje, które borykają się z brakiem inżynierów ds. bezpieczeństwa, mogą wdrożyć usługę Azure Virtual WAN ze względu na jej łatwość obsługi i wydajność operacyjną. To rozwiązanie pomaga odciążyć przeciążone zespoły ds. bezpieczeństwa.
Historie sukcesu
Wiele organizacji z powodzeniem wdrożyło usługę Azure Virtual WAN, aby usprawnić swoje możliwości sieciowe. Oto kilka godnych uwagi przykładów:
- Globalny sprzedawca detaliczny: Wiodący sprzedawca detaliczny wdrożył usługę Azure Virtual WAN, aby połączyć swoje sklepy w wielu regionach. Dzięki temu wdrożeniu poprawiła się komunikacja i usprawniono działalność, co umożliwiło lepsze zarządzanie zapasami i obsługę klienta.
- Dostawca usług medycznych: Duży dostawca usług medycznych wykorzystał usługę Azure Virtual WAN do połączenia swoich szpitali i przychodni. Dzięki temu połączeniu możliwa stała się bezpieczna wymiana danych, a także lepsza opieka nad pacjentami, ponieważ personel medyczny mógł szybko uzyskiwać dostęp do kluczowych informacji.
- Firma energetyczna: Firma energetyczna wdrożyła usługę Azure Virtual WAN, aby zarządzać swoimi zdalnymi lokalizacjami. Rozwiązanie zapewniło niezawodną łączność, umożliwiając monitorowanie i kontrolowanie działalności w czasie rzeczywistym, co zwiększyło wydajność i ograniczyło przestoje.
Te historie sukcesu pokazują, jak usługa Azure Virtual WAN może przekształcić sieci w różnych organizacjach. Upraszczając łączność i zwiększając bezpieczeństwo, usługa Azure Virtual WAN pozwala firmom skupić się na podstawowej działalności, zapewniając jednocześnie solidną infrastrukturę sieciową.
Najważniejsze wnioski
Do czego służy usługa Azure Virtual WAN?
Azure Virtual WAN upraszcza globalną łączność dla przedsiębiorstw. Łączy oddziały, sieci wirtualne i zdalnych użytkowników za pośrednictwem scentralizowanego huba, co usprawnia zarządzanie siecią i zwiększa bezpieczeństwo.
Jak usługa Azure Virtual WAN poprawia bezpieczeństwo?
Azure Virtual WAN integruje funkcje zabezpieczeń, takie jak Azure Firewall, oraz scentralizowane zarządzanie zasadami. Dzięki temu połączenia są bezpieczne, a dane są chronione we wszystkich regionach.
Czy mogę połączyć moją sieć lokalną z usługą Azure Virtual WAN?
Tak, sieć lokalną można połączyć za pomocą usługi Site-to-Site VPN lub ExpressRoute. Te opcje zapewniają bezpieczną i niezawodną komunikację między infrastrukturą lokalną a platformą Azure.
Jakie są główne korzyści z korzystania z usługi Azure Virtual WAN?
Do kluczowych korzyści należą uproszczone zarządzanie, zwiększone bezpieczeństwo, automatyczne trasowanie i skalowalność. Te funkcje pozwalają skupić się na podstawowej działalności, podczas gdy Azure zarządza złożonością sieci.
Czy usługa Azure Virtual WAN nadaje się dla małych firm?
Tak, usługa Azure Virtual WAN może przynieść korzyści małym firmom, zapewniając opłacalne rozwiązanie do bezpiecznej łączności. Upraszcza zarządzanie siecią, dzięki czemu małe zespoły mogą działać wydajnie.
Jak usługa Azure Virtual WAN obsługuje ruch sieciowy?
Azure Virtual WAN wykorzystuje architekturę typu hub-and-spoke do zarządzania ruchem. Ta konstrukcja centralizuje trasowanie i zabezpieczenia, zapewniając wydajny przepływ danych między połączonymi sieciami.
Jakie rodzaje łączności obsługuje usługa Azure Virtual WAN?
Azure Virtual WAN obsługuje połączenia Site-to-Site VPN, Point-to-Site VPN oraz ExpressRoute. Te opcje odpowiadają różnym potrzebom łączności i zapewniają bezpieczny dostęp do zasobów platformy Azure.
Czy mogę monitorować wydajność usługi Azure Virtual WAN?
Tak, Azure udostępnia narzędzia do monitorowania, które śledzą metryki wydajności. Możesz analizować wzorce ruchu, opóźnienia i ogólny stan sieci, aby optymalizować wdrożenie usługi Azure Virtual WAN.
🎧 Posłuchaj tego odcinka
Szukasz praktycznego wyjaśnienia, czym jest Azure Virtual WAN? Ten odcinek w przystępny sposób omawia ten temat i pokazuje, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za usługą Azure Virtual WAN
- Zobaczyć, jak usługa wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość dla Twojej organizacji
Koniecznie obejrzyj pełną rozmowę na stronie Azure Virtual WAN - Simply Explained!