 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Simplificando a rede corporativa global com o Azure Virtual WAN
By Mirko Peters ·
Bem-vindo de volta ao blog! Se você já tentou configurar manualmente tabelas de roteamento, estabelecer conexões de peering entre várias regiões de nuvem ou lidar com configurações complexas de hardware em filiais, sabe bem como a rede corporativa pode ser frustrante. As arquiteturas tradicionais de rede de longa distância costumam sobrecarregar as equipes de TI com dificuldades de solução de prob
Automatically translated with AI from the original post. Read the English original
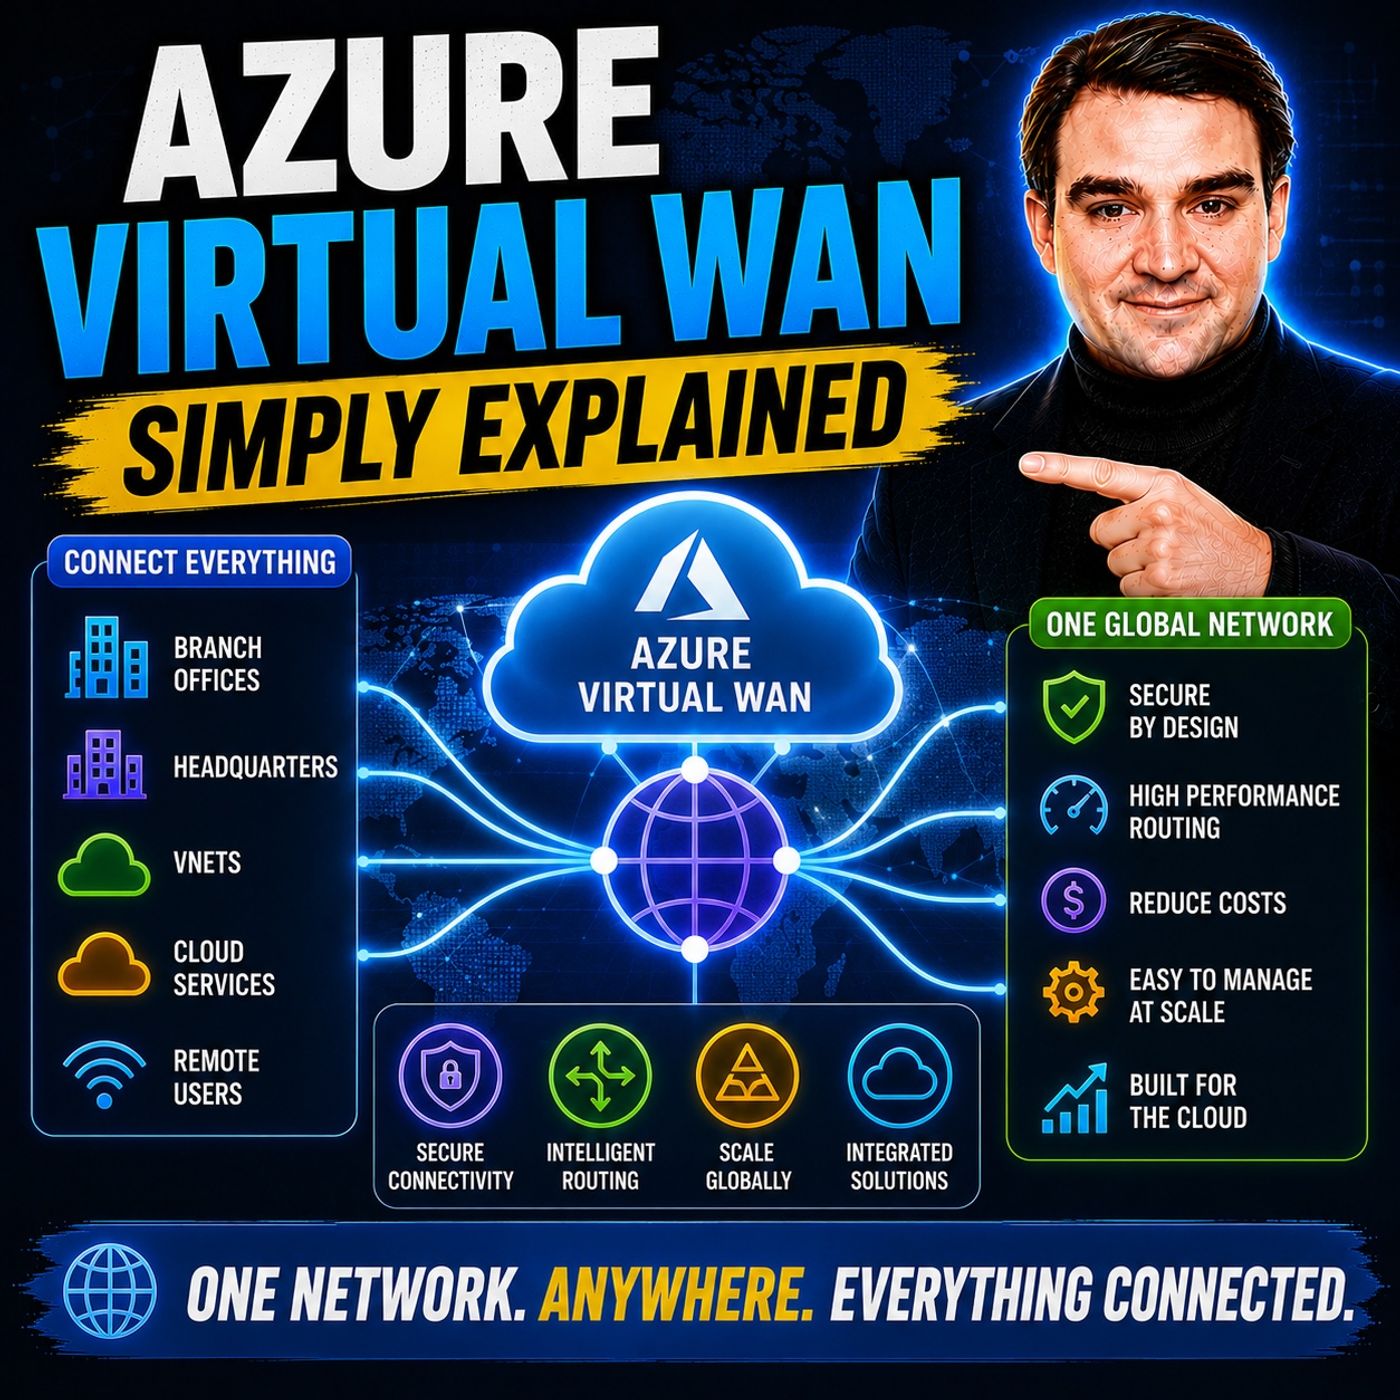
Bem-vindo de volta ao blog! Se você já tentou configurar manualmente tabelas de roteamento, estabelecer conexões de peering entre várias regiões de nuvem ou lidar com configurações complexas de hardware em filiais, sabe bem como a rede corporativa pode ser frustrante. As arquiteturas tradicionais de rede de longa distância costumam sobrecarregar as equipes de TI com dificuldades de solução de problemas, altos custos operacionais e obstáculos de integração ao adicionar novas camadas de segurança. Felizmente, a tecnologia de nuvem continua evoluindo e trazendo soluções mais inteligentes e fáceis de gerenciar.
Neste mergulho técnico, estamos ampliando nossa recente conversa no podcast para analisar de perto como o Azure Virtual WAN transforma a rede corporativa complexa em um serviço gerenciado e simplificado. Seja você responsável por um punhado de redes virtuais ou por filiais globais espalhadas, entender este serviço pode mudar fundamentalmente a forma como você arquiteta sua presença na nuvem. Para ouvir a discussão completa e conferir o resumo em áudio, não deixe de assistir ao episódio relacionado Azure Virtual WAN - Simply Explained.
O que é o Azure Virtual WAN?
Visão geral do Azure Virtual WAN
O Azure Virtual WAN é um serviço de rede gerenciado que simplifica a conectividade global para empresas. Ele integra diversos componentes de rede, como conectividade, segurança e monitoramento, em uma única plataforma. Esse serviço permite gerenciar sua infraestrutura de rede com mais eficiência, reduzindo a complexidade associada aos métodos tradicionais de rede.
Em sua essência, o Azure Virtual WAN utiliza uma arquitetura hub-and-spoke. Isso significa que ele atua como um hub central, conectando várias redes ou spokes. Você pode conectar suas filiais, redes virtuais e usuários remotos de forma integrada por meio desse hub. O serviço utiliza o backbone privado global da Microsoft, garantindo conexões confiáveis e seguras entre regiões.
Veja a seguir uma visão rápida dos principais componentes do Azure Virtual WAN:
| Recurso/Componente | Descrição |
|---|---|
| Serviço de rede gerenciado | O Azure Virtual WAN integra recursos de rede, conectividade, segurança, monitoramento e roteamento. |
| Interface de gerenciamento única | Oferece uma interface unificada para gerenciar todos os serviços dentro do Virtual WAN. |
| Arquitetura hub and spoke | Funciona como um hub central para conectividade e segurança, conectando diversos spokes (redes). |
| Software-Defined WAN (SD-WAN) | Possibilita interconectividade integrada e escalável com dispositivos SD-WAN locais. |
| Integração com o Azure Firewall | Aprimora a segurança ao permitir o gerenciamento centralizado de políticas de segurança e roteamento. |
| Implantações de CPE zero-touch | Permite que dispositivos pré-configurados se conectem automaticamente ao Virtual WAN. |
| Opções de SKU | Oferece diferentes níveis de serviço, incluindo um SKU básico para conexões VPN site a site. |
| Roteamento automatizado | Hubs protegidos fornecem roteamento automatizado, sem necessidade de configurar rotas definidas pelo usuário manualmente. |
Principais recursos do Azure Virtual WAN
O Azure Virtual WAN se destaca por recursos exclusivos que atendem às necessidades atuais de rede. Veja a seguir alguns dos principais recursos que o diferenciam de outras soluções de rede em nuvem:
| Recurso | Descrição |
|---|---|
| Tipos de WAN | O Azure Virtual WAN oferece os tipos Basic e Standard, cada um com configurações e opções de atualização diferentes. |
| Basic | Permite somente conectividade VPN site a site. |
| Standard | Oferece suporte a ExpressRoute, VPN de usuário (P2S), VPN site a site, conexões entre hubs e transições VNet a VNet. |
| Tabelas de roteamento personalizadas | Permite criar tabelas de roteamento personalizadas para um roteamento de rede virtual otimizado. |
| Peering global de VNets | Permite a conectividade entre VNets em diferentes regiões, ampliando o alcance e a eficiência. |
| Arquitetura de hub | Centraliza a conectividade por meio de um hub de rede virtual gerenciado pela Microsoft, simplificando o gerenciamento de rede. |
| Conexão hub a hub | Interconecta todos os hubs dentro de um Virtual WAN, permitindo comunicação integrada entre filiais e VNets. |
| Escalabilidade | As VNets podem escalar sem esforço por meio do hub virtual e seu gateway, eliminando a necessidade de gateways individuais. |
Esses recursos tornam o Azure Virtual WAN uma solução abrangente para empresas que querem modernizar a infraestrutura de rede. Ele oferece suporte a diversos casos de uso, incluindo cenários de nuvem híbrida e migração a partir de redes MPLS legadas. Ao utilizar o Azure Virtual WAN, você pode alcançar conectividade híbrida centralizada, aplicar políticas de tráfego e garantir conectividade segura para filiais e usuários remotos em escala.
Arquitetura do Azure Virtual WAN
Hubs virtuais explicados
No centro da arquitetura do azure virtual wan estão os hubs virtuais. Eles funcionam como pontos centrais de conectividade e gerenciamento. Também simplificam a rede ao permitir que você conecte vários recursos, como filiais e redes virtuais, por meio de um único hub. Essa arquitetura hub e spoke centraliza o controle e facilita o gerenciamento das políticas de segurança e de roteamento em todos os spokes conectados.
Estas são algumas funções principais dos hubs virtuais:
- Conectividade hub a hub: os hubs virtuais permitem uma comunicação eficiente entre filiais e redes virtuais (VNets) em diferentes regiões.
- Conectividade any-to-any: eles reduzem a complexidade de configurações em malha completa ou parcial, permitindo projetos de rede mais simples.
- Rede de trânsito global: recursos conectados a qualquer hub podem se comunicar com outros em diferentes regiões pela rede backbone privada da Microsoft. Isso melhora a confiabilidade e reduz a latência.
A arquitetura do Azure Virtual WAN contribui significativamente para a simplificação e a escalabilidade da rede. Ao utilizar uma topologia hub e spoke, você pode manter políticas de segurança e de roteamento consistentes em todos os spokes. Essa uniformidade fortalece a conformidade e facilita o gerenciamento da rede à medida que ela cresce. Você pode adicionar novos spokes ou hubs dinamicamente conforme a demanda aumenta, garantindo que a infraestrutura acompanhe as necessidades do negócio.
Mecanismos de conectividade
O Azure Virtual WAN oferece diversos mecanismos de conectividade para interligar seus recursos locais e na nuvem. Esses mecanismos garantem conexões seguras e confiáveis, permitindo que você gerencie sua rede com eficiência. Estas são as principais opções de conectividade disponíveis:
- Conexões VPN Point-to-Site (P2S): permitem que usuários remotos se conectem ao hub virtual e acessem recursos em toda a rede.
- Conexões VPN Site-to-Site (S2S): fornecem comunicação segura entre seus ambientes locais e o Azure, garantindo a confidencialidade dos dados.
- ExpressRoute: oferece uma conexão privada e dedicada entre suas redes locais e o Azure, melhorando a segurança e o desempenho.
Além disso, o Azure Transit permite que o tráfego de rede seja inspecionado e filtrado pelo Azure, adicionando uma camada extra de segurança. O VPN Gateway gerencia os túneis criptografados, garantindo que seus dados permaneçam confidenciais e protegidos contra acessos não autorizados.
A tabela a seguir resume como o Azure Virtual WAN garante conectividade segura e confiável entre diferentes tipos de rede:
| Recurso | Descrição |
|---|---|
| Arquitetura hub e spoke | Centraliza a conectividade e o gerenciamento, simplificando o controle de tráfego e a aplicação de políticas de segurança. |
| VPN Site-to-Site segura | Possibilita comunicação criptografada entre ambientes locais e o Azure, garantindo a confidencialidade dos dados. |
| Conectividade ExpressRoute | Oferece conexões privadas e dedicadas que contornam a internet pública, melhorando a segurança e o desempenho. |
| Integração com serviços de segurança | Funciona com o Azure Firewall e outros serviços para filtrar o tráfego e impedir acessos não autorizados. |
Ao utilizar esses mecanismos de conectividade, você pode criar uma rede robusta e segura que atende às necessidades da sua organização.
Escalabilidade e desempenho
Opções de escalabilidade
O Azure Virtual WAN oferece opções robustas de escalabilidade para atender à crescente demanda da sua rede. À medida que o negócio se expande, você precisa de uma solução capaz de lidar com o aumento do tráfego de dados sem comprometer o desempenho. O Azure Virtual WAN se destaca nesse aspecto ao oferecer:
- Conectividade de trânsito dinâmica: você pode criar uma arquitetura hub e spoke que escala facilmente entre múltiplas regiões do Azure e ambientes locais.
- Escalonamento sob demanda: comece com implantações pequenas e expanda conforme necessário. Essa flexibilidade permite controlar custos enquanto acompanha o crescimento.
- Implantação global: a arquitetura é composta por hubs do Virtual WAN vinculados a regiões, que utilizam recursos locais. Essa configuração facilita uma implantação global eficiente e reduz a latência.
- Gerenciamento eficiente de tráfego: o modelo hub-and-spoke conecta vários spokes, como redes virtuais ou filiais, simplificando o gerenciamento de tráfego.
Ao utilizar o Azure Virtual WAN, você pode garantir conexões de alta velocidade e confiáveis, que melhoram o desempenho geral. Esse serviço permite que você se concentre nas suas operações principais enquanto o Azure gerencia a complexidade do dimensionamento da rede.
Métricas de desempenho
Ao avaliar o Azure Virtual WAN, considere várias métricas de desempenho essenciais para garantir uma implantação otimizada. Essas métricas ajudam você a avaliar a eficácia da sua rede e a identificar áreas que precisam de melhorias:
- Planejamento de capacidade: faça um planejamento detalhado dos componentes para dimensionar os gateways VPN e ExpressRoute. Essa etapa garante que sua rede consiga suportar as cargas de tráfego previstas.
- Monitoramento de desempenho: implemente o monitoramento de todos os componentes do Virtual WAN. O monitoramento contínuo ajuda você a identificar gargalos de desempenho e a otimizar as configurações.
- Arquitetura escalável: projete sua arquitetura para acompanhar o crescimento. Essa visão antecipada permite que você se adapte às mudanças nas necessidades do negócio sem grandes reformulações.
- Otimização de latência: otimize a localização dos hubs para reduzir a latência. Um posicionamento adequado dos hubs pode melhorar significativamente o desempenho de aplicações sensíveis a atrasos.
- Validação de roteamento: valide o roteamento regularmente para a solução de problemas de desempenho. Essa prática garante que sua rede continue eficiente e responsiva.
Embora o Azure Virtual WAN introduza alguma latência no roteamento por seus hubs, em comparação com o peering direto, ele ainda oferece uma solução confiável e escalável para empresas modernas. A taxa de transferência para o tráfego entre VNets é limitada a 50 Gbps, o que pode não atender às necessidades de organizações que lidam com grandes volumes de dados. No entanto, os benefícios do gerenciamento centralizado e da conectividade simplificada costumam superar essas limitações.
Ao focar nessas métricas de escalabilidade e desempenho, você pode maximizar a eficácia da sua implantação do Azure Virtual WAN e garantir que sua rede atenda às demandas do crescimento do negócio.
Opções de conectividade com o Azure
O Azure Virtual WAN oferece várias opções de conectividade para atender às necessidades de rede da sua organização. Essas opções garantem conexões seguras e eficientes entre sua infraestrutura local e os recursos do Azure.
Conectividade site a site
A conectividade site a site (S2S) permite estabelecer conexões seguras entre suas redes locais e o Azure. Essa opção é essencial para organizações que exigem comunicação confiável entre seus data centers locais e os recursos na nuvem. O Azure Virtual WAN oferece suporte a duas configurações principais para a conectividade site a site:
| Tipo de configuração | Opções de conectividade |
|---|---|
| Básica | Somente conectividade VPN site a site |
| Padrão | ExpressRoute, VPN de usuário (P2S), VPN (site a site), inter-hub, transição VNet a VNet, Azure Firewall, NVA |
Com essas configurações, você pode escolher a opção que melhor atende aos seus requisitos. A configuração Básica é adequada para conexões VPN simples, enquanto a configuração Padrão oferece recursos mais avançados para necessidades de rede complexas.
Conectividade ponto a site
A conectividade ponto a site (P2S) permite que usuários remotos se conectem com segurança ao seu Azure Virtual WAN. Essa opção é ideal para funcionários que trabalham de casa ou viajam. O Azure Virtual WAN simplifica a configuração de conexões P2S com alguns recursos principais:
| Aspecto | Descrição |
|---|---|
| Configuração do servidor P2S | Define os parâmetros de autenticação para que o gateway VPN P2S autentique os usuários. |
| Preferência de roteamento | Permite selecionar o roteamento do tráfego entre o Azure e a Internet, por meio das redes da Microsoft ou do ISP. |
| Servidores DNS personalizados | Especifica os endereços IP dos servidores DNS para encaminhar as solicitações DNS dos usuários conectados. |
| Grupos de usuários | Atribui endereços IP diferentes aos usuários com base nas credenciais, permitindo ACLs e regras de firewall. |
Você pode criar várias configurações de VPN de usuário antes de estabelecer o gateway P2S. Essa flexibilidade permite adaptar as configurações de conexão às necessidades específicas da sua organização.
Integração com o ExpressRoute
A integração do ExpressRoute com o Azure Virtual WAN amplia suas opções de conectividade de rede. Essa integração oferece uma conexão privada dedicada entre suas redes locais e o Azure. Veja alguns benefícios de usar o ExpressRoute com o Azure Virtual WAN:
- O modelo de rede como serviço simplifica o gerenciamento de diferentes tipos de conectividade.
- Você pode aplicar protocolos de segurança robustos em todas as redes a partir de um único console de gerenciamento.
- O Azure Virtual WAN oferece uma interface única para rede, segurança e roteamento, simplificando o gerenciamento.
- A integração permite a configuração e a implantação automatizadas, aumentando a eficiência operacional.
- Combinar o ExpressRoute com o Virtual WAN otimiza a conectividade por meio da rede global da Microsoft.
- O Azure Virtual WAN oferece inspeção abrangente de tráfego, reforçando a segurança de todos os recursos conectados.
- A arquitetura hub-and-spoke possibilita conectividade de trânsito sem interrupções, melhorando a escalabilidade.
Ao aproveitar essas opções de conectividade, você pode criar uma rede robusta e segura que atende às necessidades da sua organização, garantindo comunicação eficiente entre todos os locais.
Azure Virtual WAN vs. SD-WAN
Ao comparar o Azure Virtual WAN e o SD-WAN, você vai notar algumas diferenças importantes que podem influenciar sua escolha de solução. Ambas as tecnologias visam melhorar a conectividade, mas atendem a finalidades e cenários diferentes.
Principais diferenças
Estas são algumas das principais diferenças entre as soluções Azure Virtual WAN e SD-WAN:
| Recurso/Aspecto | Azure Virtual WAN | Soluções SD-WAN |
|---|---|---|
| Arquitetura | Atua como ponto de agregação e extensão do backbone | Normalmente, uma solução de última milha |
| Interconectividade | Projetado para interconectar-se com dispositivos SD-WAN locais | Focado em conectar filiais à nuvem |
| Escalabilidade | Oferece uma rede backbone contínua e escalável | Varia conforme o fornecedor, mas geralmente é escalável |
| Custo-benefício | Pode ser mais econômico, dependendo das necessidades de largura de banda | Os custos variam muito conforme a implantação e o uso |
O Azure Virtual WAN funciona como um ponto central de conexão para VNets de host e roteadores SD-WAN. Ele possibilita uma rede backbone escalável, enquanto o SD-WAN tradicional se concentra na conectividade de última milha. Essa distinção é crucial na hora de decidir qual solução atende às necessidades da sua organização.
Casos de uso para cada solução
Cenários diferentes podem favorecer uma solução em detrimento da outra. Veja a seguir quando escolher o Azure Virtual WAN ou o SD-WAN:
| Cenário | Azure Virtual WAN | SD-WAN |
|---|---|---|
| Implantações em várias regiões | Preferido para 3 ou mais regiões devido ao hub mesh automático | O peering manual entre hubs torna-se complexo |
| Grande número de spokes | A automação reduz a carga operacional com 30 ou mais spokes | Exige peering e gerenciamento de rotas manuais |
| Conectividade de filiais | Suporte nativo para conectar várias filiais | Exige integração com a plataforma SD-WAN |
| Preferência por serviço gerenciado | Reduz a carga operacional para equipes pequenas | Normalmente exige mais esforço de gerenciamento |
| Coexistência de ExpressRoute e VPN | Gerencia a coexistência de forma eficiente | Exige configuração manual para hub-and-spoke |
Você deve considerar o Azure Virtual WAN quando operar em três ou mais regiões do Azure, gerenciar 30 ou mais VNets spoke ou priorizar a conectividade de filiais. Se você busca um serviço gerenciado para reduzir a carga operacional ou precisa de coexistência sem interrupções entre ExpressRoute e VPN, o Azure Virtual WAN é a melhor escolha. Por outro lado, o SD-WAN pode ser adequado para necessidades de conectividade mais simples, de última milha.
Ao entender essas diferenças e casos de uso, você pode tomar uma decisão informada que esteja alinhada aos requisitos de conectividade da sua organização.
Benefícios do Azure Virtual WAN
Gerenciamento simplificado
O Azure Virtual WAN simplifica significativamente o gerenciamento de rede para administradores de TI. Você pode gerenciar toda a sua rede a partir de uma única interface, o que reduz a complexidade e economiza tempo. Veja alguns recursos principais que contribuem para o gerenciamento simplificado:
| Recurso | Descrição |
|---|---|
| Arquitetura hub-and-spoke | Centraliza o gerenciamento de rede, facilitando o controle do tráfego e das políticas de segurança. |
| Roteamento otimizado | Garante que os dados sigam o caminho mais direto, melhorando o desempenho e reduzindo a latência. |
| Conectividade segura | Fornece conexões seguras, reduzindo a necessidade de VPNs caras e aumentando a segurança geral. |
| VPN site-to-site | Possibilita comunicação segura entre locais on-premises e o Azure, garantindo a confidencialidade dos dados. |
| Conectividade filial-Azure | Permite que filiais se conectem sem interrupções aos recursos do Azure, otimizando o tráfego de rede. |
| Trânsito pelo Azure | Encaminha o tráfego pelo Azure para inspeção e segurança, adicionando camadas de conformidade. |
| Serviços de segurança integrados | Funciona com o Azure Firewall e outros serviços para filtrar o tráfego e proteger a infraestrutura de rede. |
Com o Azure Virtual WAN, você pode consolidar várias soluções de conectividade, incluindo ExpressRoute e VPN. Essa consolidação simplifica as operações de rede e permite que você se concentre nas atividades principais do negócio, em vez das complexidades de rede.
Segurança aprimorada
A segurança é uma prioridade máxima para qualquer organização, e o Azure Virtual WAN oferece recursos de segurança aprimorados em comparação com as arquiteturas WAN tradicionais. Veja alguns dos principais benefícios de segurança:
- Gerenciamento de identidades: garante que somente usuários autorizados acessem os recursos de rede, evitando acessos não autorizados.
- Azure Key Vault para gerenciamento de credenciais: armazena com segurança as credenciais de VPN, aumentando a segurança em relação aos métodos tradicionais.
- Autenticação com o Azure Active Directory: oferece gerenciamento centralizado de identidades e um nível de segurança superior ao dos métodos tradicionais.
- Controle de acesso baseado em funções (RBAC): controla o acesso de gerenciamento aos recursos do Virtual WAN, seguindo o princípio do privilégio mínimo.
- Identidades gerenciadas para automação: elimina a necessidade de armazenar credenciais no código, aumentando a segurança.
- Autenticação RADIUS: centraliza o gerenciamento de usuários e aproveita a infraestrutura de identidade já existente.
Esses recursos trabalham em conjunto para criar um ambiente seguro para os seus dados e aplicações. Ao utilizar o Azure Virtual WAN, você pode garantir que a sua rede permaneça protegida contra acessos não autorizados e possíveis ameaças.
Desvantagens do Azure Virtual WAN
Limitações
Embora o Azure Virtual WAN ofereça muitos benefícios, ele também tem algumas limitações que você deve considerar. Entendê-las pode ajudar você a tomar decisões informadas sobre a sua infraestrutura de rede. Veja alguns pontos principais:
- Complexidade para entender os serviços: o Azure Virtual WAN pode ser difícil de compreender por completo. Os diversos componentes e configurações podem sobrecarregar usuários que são novos em redes na nuvem.
- Flexibilidade limitada: em comparação com as arquiteturas hub-and-spoke tradicionais, o Azure Virtual WAN pode oferecer menos flexibilidade. Organizações com necessidades de rede específicas podem achar difícil personalizar suas configurações.
Considerações para a implementação
Antes de implementar o Azure Virtual WAN, avalie diversos fatores para garantir que ele esteja alinhado às necessidades da sua organização. Aqui está uma checklist para orientar o seu processo de decisão:
- Topologia de rede: determine se um modelo hub-and-spoke ou o Azure Virtual WAN atende melhor aos requisitos da sua empresa.
- Complexidade operacional: avalie as diferenças em gerenciamento e sobrecarga operacional entre os dois modelos. Essa avaliação ajudará você a entender o possível impacto na sua equipe.
- Custo: analise as implicações de custo, especialmente em relação ao número de regiões e túneis de VPN que você pretende utilizar.
- Requisitos específicos: considere o número de regiões e túneis de VPN necessários para as suas operações. Essa avaliação ajudará você a evitar o superdimensionamento ou o subdimensionamento de recursos.
- Arquitetura de DNS: garanta um projeto adequado para evitar problemas de conectividade após a implantação. Uma configuração de DNS bem estruturada é fundamental para uma operação tranquila.
- Design de políticas de firewall: planeje a gerenciabilidade a longo prazo com uma coleção de regras bem estruturada. Esse planejamento ajudará você a manter a segurança à medida que a sua rede evolui.
- Caminho de transição: entenda o caminho de migração caso você comece com um modelo hub-and-spoke tradicional. Saber como fazer a transição de forma tranquila pode economizar tempo e recursos.
- Roteamento entre regiões: determine se o seu roteiro inclui várias regiões ativas. Essa consideração pode exigir que você comece com o Azure Virtual WAN para obter o desempenho ideal.
- Profundidade do monitoramento: escolha com base na maturidade operacional da sua equipe e nas necessidades de solução de problemas. O monitoramento eficaz é essencial para manter a saúde da rede.
Ao considerar cuidadosamente esses fatores, você estará mais bem preparado para uma implementação bem-sucedida do Azure Virtual WAN. Essa preparação ajudará você a aproveitar os seus recursos e, ao mesmo tempo, minimizar possíveis desafios.
Casos de uso práticos
Cenários de implantação
O Azure Virtual WAN atende a diversos setores, oferecendo soluções adaptadas às suas necessidades específicas. Veja alguns cenários de implantação comuns:
- Serviços financeiros: organizações desse setor costumam enfrentar requisitos de segurança rigorosos. Elas usam o Azure Virtual WAN para estender suas medidas de segurança existentes à nuvem, garantindo a proteção dos dados.
- Saúde: prestadores de serviços de saúde dependem de redes seguras e em conformidade. O Azure Virtual WAN ajuda a manter a confidencialidade dos pacientes e, ao mesmo tempo, possibilita um compartilhamento de dados eficiente.
- Governo e setor público: essas organizações priorizam segurança e conformidade. O Azure Virtual WAN permite que elas se conectem com segurança a diversas agências e departamentos.
- Energia e serviços públicos: Empresas desse setor se beneficiam da capacidade do Azure Virtual WAN de gerenciar sites remotos e garantir comunicação confiável em toda a sua infraestrutura.
- Varejo e e-commerce: Empresas do varejo usam o Azure Virtual WAN para conectar várias unidades e gerenciar suas operações online de forma eficiente.
Além disso, empresas que utilizam ambientes multicloud ou de nuvem híbrida consideram o Azure Virtual WAN vantajoso. Ele oferece gerenciamento consistente da segurança da rede em nuvem em toda a sua infraestrutura de TI. Organizações com escassez de engenheiros de segurança podem adotar o Azure Virtual WAN pela facilidade de uso e pela eficiência operacional. Essa solução ajuda a aliviar a sobrecarga das equipes de segurança.
Casos de sucesso
Muitas organizações implementaram com êxito o Azure Virtual WAN para aprimorar seus recursos de rede. Veja alguns exemplos notáveis:
- Varejista global: Um dos principais varejistas adotou o Azure Virtual WAN para conectar suas lojas em várias regiões. Essa implantação melhorou a comunicação e simplificou as operações, permitindo uma gestão de estoque e um atendimento ao cliente melhores.
- Prestador de serviços de saúde: Um grande prestador de serviços de saúde utilizou o Azure Virtual WAN para conectar seus hospitais e clínicas. Essa conexão possibilitou o compartilhamento seguro de dados e melhorou o cuidado com os pacientes, ao permitir que os profissionais de saúde acessassem informações críticas com rapidez.
- Empresa de energia: Uma empresa de energia implementou o Azure Virtual WAN para gerenciar seus sites remotos. A solução proporcionou conectividade confiável, permitindo monitoramento e controle das operações em tempo real, o que aumentou a eficiência e reduziu o tempo de inatividade.
Esses casos de sucesso ilustram como o Azure Virtual WAN pode transformar a rede de diferentes organizações. Ao simplificar a conectividade e reforçar a segurança, o Azure Virtual WAN permite que as empresas se concentrem em suas operações principais, mantendo uma infraestrutura de rede robusta.
Perguntas frequentes
Para que serve o Azure Virtual WAN?
O Azure Virtual WAN simplifica a conectividade global para empresas. Ele conecta filiais, redes virtuais e usuários remotos por meio de um hub centralizado, aprimorando o gerenciamento e a segurança da rede.
Como o Azure Virtual WAN melhora a segurança?
O Azure Virtual WAN integra recursos de segurança como o Azure Firewall e o gerenciamento centralizado de políticas. Essa configuração garante conexões seguras e protege os dados em todas as regiões.
Posso conectar minha rede local ao Azure Virtual WAN?
Sim, você pode conectar sua rede local usando Site-to-Site VPN ou ExpressRoute. Essas opções oferecem comunicação segura e confiável entre sua infraestrutura local e o Azure.
Quais são os principais benefícios de usar o Azure Virtual WAN?
Os principais benefícios incluem gerenciamento simplificado, segurança reforçada, roteamento automatizado e escalabilidade. Esses recursos permitem que você se concentre no seu negócio principal enquanto o Azure cuida da complexidade da rede.
O Azure Virtual WAN é adequado para pequenas empresas?
Sim, o Azure Virtual WAN pode beneficiar pequenas empresas ao oferecer uma solução com boa relação custo-benefício para conectividade segura. Ele simplifica o gerenciamento de rede, permitindo que equipes pequenas operem com eficiência.
Como o Azure Virtual WAN gerencia o tráfego?
O Azure Virtual WAN usa uma arquitetura hub-and-spoke para gerenciar o tráfego. Esse modelo centraliza o roteamento e a segurança, garantindo um fluxo de dados eficiente entre as redes conectadas.
Quais tipos de conectividade o Azure Virtual WAN oferece suporte?
O Azure Virtual WAN oferece suporte a Site-to-Site VPN, Point-to-Site VPN e ExpressRoute. Essas opções atendem a diferentes necessidades de conectividade e garantem acesso seguro aos recursos do Azure.
Posso monitorar o desempenho do meu Azure Virtual WAN?
Sim, o Azure oferece ferramentas de monitoramento para acompanhar métricas de desempenho. Você pode avaliar padrões de tráfego, latência e a integridade geral da rede para otimizar sua implantação do Azure Virtual WAN.
🎧 Ouça este episódio
Quer uma explicação prática sobre o Azure Virtual WAN? Este episódio explica o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quer:
- Entender os conceitos-chave por trás do Azure Virtual WAN
- Ver como ele se encaixa no ecossistema tecnológico mais amplo da Microsoft
- Descobrir onde ele pode gerar valor prático para sua organização
Não deixe de acompanhar a conversa completa em Azure Virtual WAN - Simply Explained!