 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Simplifier la mise en réseau d’entreprise à l’échelle mondiale avec Azure Virtual WAN
By Mirko Peters ·
Bon retour sur le blog ! Si vous avez déjà tenté de configurer manuellement des tables de routage, de mettre en place des connexions d’appairage entre plusieurs régions cloud ou de gérer des configurations complexes de matériel en agence, vous savez à quel point la mise en réseau d’entreprise peut être frustrante…
Automatically translated with AI from the original post. Read the English original
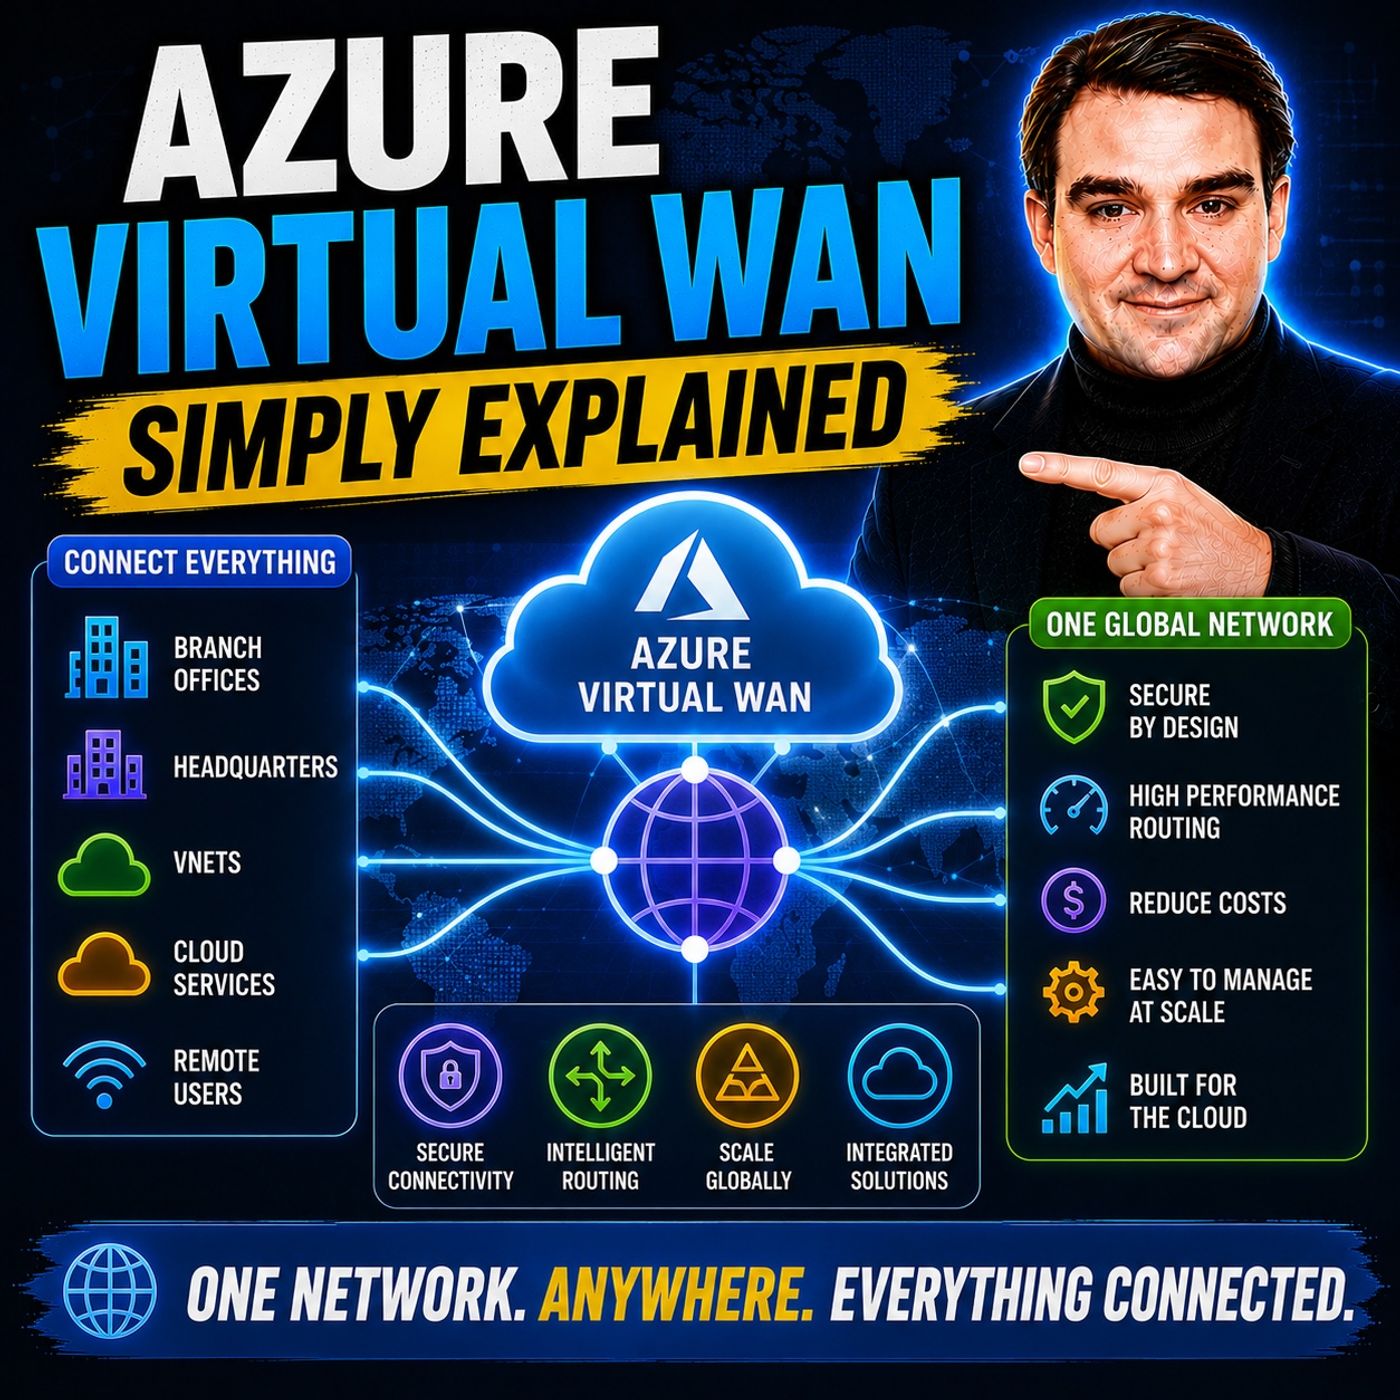
Bon retour sur le blog ! Si vous avez déjà tenté de configurer manuellement des tables de routage, de mettre en place des connexions d’appairage entre plusieurs régions cloud ou de gérer des configurations complexes de matériel en agence, vous savez à quel point la mise en réseau d’entreprise peut être frustrante. Les architectures WAN traditionnelles épuisent souvent les équipes IT : difficultés de dépannage, coûts d’exploitation élevés et obstacles d’intégration dès qu’il faut ajouter de nouvelles couches de sécurité. Heureusement, les technologies cloud continuent d’évoluer et proposent des solutions plus intelligentes et plus faciles à gérer.
Dans cette analyse approfondie, nous prolongeons notre récent échange en podcast pour examiner de près comment Azure Virtual WAN transforme une mise en réseau d’entreprise complexe en un service géré et rationalisé. Que vous gériez quelques réseaux virtuels ou de vastes sites répartis dans le monde, comprendre ce service peut profondément changer la manière dont vous concevez votre infrastructure cloud. Pour écouter la discussion complète et obtenir le résumé audio, n’hésitez pas à consulter l’épisode associé Azure Virtual WAN - Simply Explained.
Qu’est-ce qu’Azure Virtual WAN ?
Présentation d’Azure Virtual WAN
Azure Virtual WAN est un service de mise en réseau géré qui simplifie la connectivité mondiale des entreprises. Il intègre divers composants de mise en réseau, tels que la connectivité, la sécurité et la supervision, au sein d’une plateforme unique. Ce service vous permet de gérer votre infrastructure réseau plus efficacement, en réduisant la complexité associée aux méthodes traditionnelles.
Au cœur du service, Azure Virtual WAN repose sur une architecture hub-and-spoke. Concrètement, il agit comme un hub central qui relie plusieurs réseaux, ou spokes. Vous pouvez connecter vos agences, vos réseaux virtuels et vos utilisateurs distants de manière transparente via ce hub. Le service s’appuie sur le backbone privé mondial de Microsoft, garantissant des connexions fiables et sécurisées entre les régions.
Voici un aperçu rapide des principaux composants d’Azure Virtual WAN :
| Fonctionnalité/Composant | Description |
|---|---|
| Service de mise en réseau géré | Azure Virtual WAN intègre les fonctionnalités de mise en réseau, de connectivité, de sécurité, de supervision et de routage. |
| Interface de gestion unique | Fournit une interface unifiée pour gérer l’ensemble des services regroupés sous Virtual WAN. |
| Architecture hub-and-spoke | Joue le rôle de hub central pour la connectivité et la sécurité, en reliant différents spokes (réseaux). |
| Software-Defined WAN (SD-WAN) | Permet une interconnexion fluide et évolutive avec les appareils SD-WAN sur site. |
| Intégration avec Azure Firewall | Renforce la sécurité en permettant la gestion centralisée des stratégies de sécurité et du routage. |
| Déploiements CPE Zero-Touch | Permet aux appareils préconfigurés de se connecter automatiquement à Virtual WAN. |
| Options de SKU | Propose différents niveaux de service, dont une SKU de base pour les connexions VPN site à site. |
| Routage automatisé | Les hubs sécurisés assurent un routage automatisé, sans configuration manuelle des routes définies par l’utilisateur. |
Principales fonctionnalités d’Azure Virtual WAN
Azure Virtual WAN se distingue par des fonctionnalités uniques, adaptées aux besoins actuels de la mise en réseau. Voici quelques-unes des principales fonctionnalités qui le différencient des autres solutions de mise en réseau cloud :
| Fonctionnalité | Description |
|---|---|
| Types de WAN | Azure Virtual WAN propose les types Basic et Standard, chacun avec ses propres configurations et options de mise à niveau. |
| Basic | Permet uniquement la connectivité VPN site à site. |
| Standard | Prend en charge ExpressRoute, le VPN utilisateur (P2S), le VPN site à site, la connectivité inter-hub et les transitions VNet à VNet. |
| Tables de routage personnalisées | Permet de créer des tables de routage personnalisées pour un routage optimisé des réseaux virtuels. |
| Appairage global de VNet | Permet la connectivité entre des VNet situés dans différentes régions, pour une portée et une efficacité accrues. |
| Architecture hub | Centralise la connectivité via un hub de réseau virtuel géré par Microsoft, ce qui simplifie la gestion du réseau. |
| Connexion hub à hub | Interconnecte tous les hubs d’un Virtual WAN, permettant une communication fluide entre les agences et les VNet. |
| Scalabilité | Les VNet peuvent évoluer sans effort via le hub virtuel et sa passerelle, sans qu’il soit nécessaire de disposer de passerelles individuelles. |
Ces fonctionnalités font d’Azure Virtual WAN une solution complète pour les entreprises qui souhaitent moderniser leur infrastructure réseau. Elle prend en charge divers cas d’usage, notamment les scénarios de cloud hybride et la migration depuis des réseaux MPLS existants. En tirant parti d’Azure Virtual WAN, vous pouvez obtenir une connectivité hybride centralisée, appliquer des stratégies de trafic et assurer une connectivité sécurisée pour les succursales et les utilisateurs distants, à grande échelle.
Architecture d’Azure Virtual WAN
Les hubs virtuels expliqués
Au cœur de l’architecture Azure Virtual WAN se trouvent les hubs virtuels WAN. Ces hubs servent de points centraux pour la connectivité et la gestion. Ils simplifient le réseau en vous permettant de connecter plusieurs ressources, telles que des succursales et des réseaux virtuels, par l’intermédiaire d’un hub unique. Cette topologie hub-and-spoke centralise le contrôle et facilite la gestion des stratégies de sécurité et de routage sur l’ensemble des spokes connectés.
Voici quelques rôles clés des hubs virtuels :
- Connectivité hub à hub : les hubs virtuels permettent une communication efficace entre les succursales et les réseaux virtuels (VNets) situés dans différentes régions.
- Connectivité any-to-any : ils réduisent la complexité des configurations en maillage complet ou partiel, ce qui permet de concevoir des réseaux plus simples.
- Réseau de transit global : les ressources connectées à un hub peuvent communiquer avec les autres ressources d’une autre région via le réseau backbone privé de Microsoft. Cela améliore la fiabilité et réduit la latence.
L’architecture d’Azure Virtual WAN contribue de manière significative à la simplification et à la scalabilité du réseau. En s’appuyant sur une topologie hub-and-spoke, vous pouvez maintenir des stratégies de sécurité et de routage cohérentes sur l’ensemble des spokes. Cette uniformité renforce la conformité et facilite la gestion du réseau à mesure qu’il se développe. Vous pouvez ajouter dynamiquement de nouveaux spokes ou hubs au fur et à mesure que vos besoins réseau augmentent, afin que votre infrastructure évolue au rythme de vos besoins métier.
Mécanismes de connectivité
Azure Virtual WAN propose plusieurs mécanismes de connectivité pour relier vos ressources sur site et dans le cloud. Ces mécanismes garantissent des connexions sécurisées et fiables, et vous permettent de gérer votre réseau efficacement. Voici les principales options de connectivité disponibles :
- Connexions VPN point à site (P2S) : elles permettent aux utilisateurs distants de se connecter au hub virtuel et d’accéder aux ressources du réseau.
- Connexions VPN site à site (S2S) : elles assurent une communication sécurisée entre vos sites sur site et Azure, garantissant la confidentialité des données.
- ExpressRoute : cette option offre une connexion privée dédiée entre vos réseaux sur site et Azure, améliorant à la fois la sécurité et les performances.
Par ailleurs, Azure Transit permet d’inspecter et de filtrer le trafic réseau via Azure, ce qui ajoute une couche de sécurité supplémentaire. La passerelle VPN gère les tunnels chiffrés, garantissant que vos données restent confidentielles et protégées contre les accès non autorisés.
Le tableau suivant résume la manière dont Azure Virtual WAN assure une connectivité sécurisée et fiable pour différents types de réseaux :
| Fonctionnalité | Description |
|---|---|
| Architecture hub-and-spoke | Centralise la connectivité et la gestion, simplifiant le contrôle du trafic et l’application des stratégies de sécurité. |
| VPN site à site sécurisé | Permet des communications chiffrées entre les sites sur site et Azure, garantissant la confidentialité des données. |
| Connectivité ExpressRoute | Fournit des connexions privées dédiées qui contournent l’internet public, améliorant la sécurité et les performances. |
| Intégration aux services de sécurité | Fonctionne avec Azure Firewall et d’autres services pour filtrer le trafic et empêcher les accès non autorisés. |
En tirant parti de ces mécanismes de connectivité, vous pouvez créer un réseau robuste et sécurisé qui répond aux besoins de votre organisation.
Scalabilité et performances
Options de scalabilité
Azure Virtual WAN propose des options de scalabilité robustes pour répondre à la croissance de vos besoins réseau. À mesure que votre activité se développe, vous avez besoin d’une solution capable de gérer une augmentation du trafic de données sans compromettre les performances. Azure Virtual WAN excelle dans ce domaine en offrant :
- Transit dynamique : vous pouvez créer une architecture hub-and-spoke qui évolue facilement sur plusieurs régions Azure et sites sur site.
- Mise à l’échelle à la demande : commencez avec de petits déploiements et étendez-les selon vos besoins. Cette flexibilité vous permet de maîtriser les coûts tout en accompagnant la croissance.
- Déploiement mondial : l’architecture repose sur des hubs WAN virtuels liés à une région, qui exploitent les ressources locales. Cette configuration facilite un déploiement mondial efficace et réduit la latence.
- Gestion efficace du trafic : le modèle hub-and-spoke relie différents spokes, tels que des réseaux virtuels ou des succursales, ce qui simplifie la gestion du trafic.
En utilisant Azure Virtual WAN, vous pouvez garantir des connexions rapides et fiables, qui améliorent les performances globales. Ce service vous permet de vous concentrer sur vos activités principales, pendant qu’Azure gère la complexité de la mise à l’échelle du réseau.
Métriques de performance
Lorsque vous évaluez Azure Virtual WAN, prenez en compte plusieurs métriques de performance clés afin de garantir un déploiement optimal. Ces métriques vous aident à mesurer l’efficacité de votre réseau et à identifier les axes d’amélioration :
- Planification de la capacité : réalisez une planification approfondie des composants afin d’évaluer les passerelles VPN et ExpressRoute. Cette étape garantit que votre réseau peut absorber les charges de trafic attendues.
- Surveillance des performances : mettez en place une surveillance de tous les composants de Virtual WAN. La surveillance continue vous aide à identifier les goulots d’étranglement et à optimiser les configurations.
- Architecture évolutive : concevez votre architecture pour qu’elle supporte la croissance. Cette anticipation vous permet de vous adapter à l’évolution des besoins de l’entreprise sans refonte majeure.
- Optimisation de la latence : optimisez l’emplacement des hubs afin de réduire la latence. Un placement adapté des hubs peut améliorer sensiblement les performances des applications sensibles aux délais.
- Validation du routage : validez régulièrement le routage afin de faciliter le dépannage des performances. Cette pratique garantit que votre réseau reste efficace et réactif.
Bien qu’Azure Virtual WAN introduise une certaine latence lors du routage via ses hubs, par rapport à un peering direct, il offre néanmoins une solution fiable et évolutive pour les entreprises modernes. Le débit du trafic VNet à VNet est limité à 50 Gbit/s, ce qui peut ne pas répondre aux besoins des organisations qui traitent de gros volumes de données. Toutefois, les avantages d’une gestion centralisée et d’une connectivité simplifiée compensent souvent ces limitations.
En vous concentrant sur ces métriques de scalabilité et de performance, vous pouvez maximiser l’efficacité de votre déploiement Azure Virtual WAN et vous assurer que votre réseau répond aux exigences d’une entreprise en croissance.
Options de connectivité Azure
Azure Virtual WAN propose différentes options de connectivité pour répondre aux besoins réseau de votre organisation. Ces options garantissent des connexions sécurisées et efficaces entre votre infrastructure locale et vos ressources Azure.
Connectivité site à site
La connectivité site à site (S2S) vous permet d’établir des connexions sécurisées entre vos réseaux locaux et Azure. Cette option est essentielle pour les organisations qui ont besoin d’une communication fiable entre leurs centres de données locaux et leurs ressources cloud. Azure Virtual WAN prend en charge deux configurations principales pour la connectivité site à site :
| Type de configuration | Options de connectivité |
|---|---|
| Basic | Connectivité VPN site à site uniquement |
| Standard | ExpressRoute, VPN utilisateur (P2S), VPN (site à site), Inter-hub, transition VNet à VNet, Azure Firewall, NVA |
Avec ces configurations, vous pouvez choisir l’option la mieux adaptée à vos besoins. La configuration Basic convient aux connexions VPN simples, tandis que la configuration Standard offre des fonctionnalités plus avancées pour les besoins réseau complexes.
Connectivité point à site
La connectivité point à site (P2S) permet aux utilisateurs distants de se connecter en toute sécurité à votre Azure Virtual WAN. Cette option est idéale pour les collaborateurs qui travaillent à domicile ou en déplacement. Azure Virtual WAN simplifie la configuration des connexions P2S grâce à plusieurs fonctionnalités clés :
| Aspect | Description |
|---|---|
| Configuration du serveur P2S | Définit les paramètres d’authentification que la passerelle VPN P2S utilise pour authentifier les utilisateurs. |
| Préférence de routage | Permet de sélectionner le routage du trafic entre Azure et Internet, via les réseaux Microsoft ou ceux du FAI. |
| Serveurs DNS personnalisés | Spécifie les adresses IP des serveurs DNS vers lesquels transmettre les requêtes DNS des utilisateurs connectés. |
| Groupes d’utilisateurs | Attribue différentes adresses IP aux utilisateurs en fonction de leurs identifiants, ce qui permet d’appliquer des listes de contrôle d’accès (ACL) et des règles de pare-feu. |
Vous pouvez créer plusieurs configurations VPN utilisateur avant d’établir la passerelle P2S. Cette souplesse vous permet d’adapter les paramètres de connexion aux besoins spécifiques de votre organisation.
Intégration d’ExpressRoute
L’intégration d’ExpressRoute à Azure Virtual WAN enrichit vos options de connectivité réseau. Cette intégration fournit une connexion privée dédiée entre vos réseaux locaux et Azure. Voici quelques avantages de l’utilisation d’ExpressRoute avec Azure Virtual WAN :
- Le modèle réseau-as-a-service simplifie la gestion des différents types de connectivité.
- Vous pouvez appliquer des protocoles de sécurité robustes à l’ensemble des réseaux depuis une console de gestion unique.
- Azure Virtual WAN fournit une interface unique pour la mise en réseau, la sécurité et le routage, ce qui simplifie l’administration.
- Cette intégration permet une configuration et un déploiement automatisés, ce qui améliore l’efficacité opérationnelle.
- Associer ExpressRoute à Virtual WAN optimise la connectivité grâce au réseau mondial de Microsoft's global network.
- Azure Virtual WAN prend en charge une inspection complète du trafic, ce qui renforce la sécurité de toutes les ressources connectées.
- L’architecture hub-and-spoke facilite une connectivité de transit fluide et améliore l’évolutivité.
En exploitant ces options de connectivité, vous pouvez créer un réseau robust et sécurisé qui répond aux besoins de votre organisation, tout en assurant une communication efficace entre tous les sites.
Azure Virtual WAN ou SD-WAN : quelle différence ?
En comparant Azure Virtual WAN et SD-WAN, vous remarquerez plusieurs différences clés qui peuvent influencer votre choix de solution. Ces deux technologies visent à améliorer la connectivité, mais elles répondent à des objectifs et à des scénarios différents.
Principales différences
Voici certaines des principales différences entre les solutions Azure Virtual WAN et SD-WAN :
| Fonctionnalité/Aspect | Azure Virtual WAN | Solutions SD-WAN |
|---|---|---|
| Architecture | Joue le rôle de point d’agrégation et d’extension du backbone | Généralement une solution de dernier kilomètre |
| Interconnexion | Conçu pour s’interconnecter avec des appareils SD-WAN sur site | Axé sur la connexion des agences à le cloud |
| Évolutivité | Offre un backbone réseau fluide et évolutif | Varie selon le fournisseur, mais généralement évolutif |
| Rentabilité | Peut être plus rentable selon les besoins en bande passante | Les coûts varient fortement selon le déploiement et l’utilisation |
Azure Virtual WAN sert de point de connexion central pour les réseaux virtuels hôtes et les routeurs SD-WAN. Il permet la mise en place d’un backbone réseau évolutif, alors que le SD-WAN traditionnel se concentre sur la connectivité de dernier kilomètre. Cette distinction est essentielle lorsqu’il s’agit de déterminer la solution la plus adaptée aux besoins de votre organisation.
Cas d’usage pour chaque solution
Selon les scénarios, l’une ou l’autre solution peut être préférable. Voici à quel moment choisir Azure Virtual WAN ou SD-WAN :
| Scénario | Azure Virtual WAN | SD-WAN |
|---|---|---|
| Déploiements multirégions | Recommandé à partir de 3 régions grâce au maillage automatique des hubs | Le peering manuel hub à hub devient complexe |
| Nombre élevé de spokes | L’automatisation réduit la charge opérationnelle à partir de 30 spokes | Peering et gestion des routes manuels nécessaires |
| Connectivité des agences | Prise en charge intégrée de la connexion de plusieurs agences | Nécessite une intégration avec la plateforme SD-WAN |
| Préférence pour un service géré | Réduit la charge opérationnelle pour les petites équipes | Demande généralement davantage d’administration |
| Coexistence ExpressRoute et VPN | Gère cette coexistence avec fluidité | Configuration manuelle nécessaire pour l’architecture hub-and-spoke |
Envisagez Azure Virtual WAN lorsque vous exploitez trois régions Azure ou plus, gérez plus de 30 réseaux virtuels spokes, ou privilégiez la connectivité des agences. Si vous recherchez un service géré pour réduire la charge opérationnelle, ou si vous avez besoin d’une coexistence fluide entre ExpressRoute et VPN, Azure Virtual WAN est le meilleur choix. En revanche, le SD-WAN peut convenir à des besoins de connectivité plus simples, de dernier kilomètre.
En comprenant ces différences et ces cas d’usage, vous pourrez prendre une décision éclairée, alignée sur les exigences de connectivité de votre organisation.
Avantages d’Azure Virtual WAN
Gestion simplifiée
Azure Virtual WAN simplifie nettement la gestion réseau pour les administrateurs informatiques. Vous pouvez administrer l’ensemble de votre réseau depuis une interface unique, ce qui réduit la complexité et fait gagner du temps. Voici quelques fonctionnalités clés qui contribuent à cette simplification :
| Fonctionnalité | Description |
|---|---|
| Architecture hub-and-spoke | Centralise la gestion du réseau, ce qui facilite le contrôle du trafic et des stratégies de sécurité. |
| Routage optimisé | Garantit que les données empruntent le chemin le plus direct, ce qui améliore les performances et réduit la latence. |
| Connectivité sécurisée | Fournit des connexions sécurisées, ce qui réduit le besoin de VPN coûteux et renforce la sécurité globale. |
| VPN site à site | Permet une communication sécurisée entre les sites sur site et Azure, tout en garantissant la confidentialité des données. |
| Connectivité agence vers Azure | Permet aux agences de se connecter sans effort aux ressources Azure, ce qui optimise le trafic réseau. |
| Transit Azure | Achemine le trafic via Azure pour l’inspection et la sécurité, en ajoutant des couches de conformité. |
| Services de sécurité intégrés | Fonctionne avec Azure Firewall et d’autres services pour filtrer le trafic et sécuriser l’infrastructure réseau. |
Avec Azure Virtual WAN, vous pouvez consolider plusieurs solutions de connectivité, notamment ExpressRoute et VPN. Cette consolidation rationalise vos opérations réseau et vous permet de vous concentrer sur votre cœur de métier plutôt que sur la complexité du réseau.
Sécurité renforcée
La sécurité est une priorité absolue pour toute organisation, et Azure Virtual WAN offre des fonctionnalités de sécurité renforcées par rapport aux architectures WAN traditionnelles. Voici les principaux avantages en matière de sécurité :
- Gestion des identités : garantit que seuls les utilisateurs autorisés peuvent accéder aux ressources réseau, ce qui prévient les accès non autorisés.
- Azure Key Vault pour la gestion des identifiants : stocke en toute sécurité les identifiants VPN, ce qui renforce la sécurité par rapport aux méthodes traditionnelles.
- Authentification Azure Active Directory : fournit une gestion centralisée des identités et un niveau de sécurité supérieur aux méthodes traditionnelles.
- Contrôle d'accès basé sur les rôles (RBAC) : contrôle l'accès d'administration aux ressources Virtual WAN, dans le respect du principe du moindre privilège.
- Identités managées pour l'automatisation : évite de stocker des identifiants dans le code, ce qui renforce la sécurité.
- Authentification RADIUS : centralise la gestion des utilisateurs et s'appuie sur l'infrastructure d'identité existante.
Ces fonctionnalités travaillent ensemble pour créer un environnement sécurisé pour vos données et vos applications. En exploitant Azure Virtual WAN, vous pouvez vous assurer que votre réseau reste protégé contre les accès non autorisés et les menaces potentielles.
Inconvénients d'Azure Virtual WAN
Limites
Si Azure Virtual WAN offre de nombreux avantages, il présente également certaines limites dont vous devez tenir compte. Les comprendre peut vous aider à prendre des décisions éclairées concernant votre infrastructure réseau. Voici quelques points clés :
- Complexité de compréhension des services : Azure Virtual WAN peut être difficile à appréhender pleinement. Les nombreux composants et configurations peuvent dérouter les utilisateurs qui découvrent le réseau cloud.
- Flexibilité limitée : par rapport aux architectures hub-and-spoke traditionnelles, Azure Virtual WAN peut offrir moins de souplesse. Les organisations ayant des besoins réseau spécifiques pourraient avoir du mal à personnaliser leur configuration.
Points à considérer avant la mise en œuvre
Avant de déployer Azure Virtual WAN, évaluez plusieurs facteurs pour vous assurer qu'il correspond aux besoins de votre organisation. Voici une liste de contrôle pour guider votre processus de décision :
- Topologie réseau : déterminez si un modèle hub-and-spoke ou Azure Virtual WAN répond le mieux aux exigences de votre entreprise.
- Complexité opérationnelle : évaluez les différences de gestion et de charge opérationnelle entre les deux modèles. Cette évaluation vous aidera à mesurer l'impact potentiel sur votre équipe.
- Coût : analysez les implications financières, en particulier en fonction du nombre de régions et de tunnels VPN que vous prévoyez d'utiliser.
- Exigences spécifiques : tenez compte du nombre de régions et de tunnels VPN nécessaires à vos activités. Cette analyse vous aidera à éviter le surdimensionnement ou le sous-dimensionnement des ressources.
- Architecture DNS : assurez-vous d'une conception adéquate afin d'éviter les problèmes de connectivité après le déploiement. Une configuration DNS bien structurée est essentielle au bon fonctionnement de l'ensemble.
- Conception des stratégies de pare-feu : prévoyez une gestion durable grâce à une collection de règles bien structurée. Cette planification vous aidera à maintenir la sécurité à mesure que votre réseau évolue.
- Chemin de transition : anticipez le chemin de migration si vous démarrez avec un modèle hub-and-spoke traditionnel. Savoir comment effectuer la transition en douceur peut vous faire gagner du temps et des ressources.
- Routage inter-régions : déterminez si votre feuille de route comprend plusieurs régions actives. Cette considération peut inciter à commencer directement avec Azure Virtual WAN pour des performances optimales.
- Profondeur de la surveillance : choisissez en fonction de la maturité opérationnelle de votre équipe et de ses besoins de dépannage. Une surveillance efficace est indispensable au maintien de la santé du réseau.
En examinant attentivement ces facteurs, vous serez mieux préparé à la réussite de la mise en œuvre d'Azure Virtual WAN. Cette préparation vous permettra de tirer parti de ses capacités tout en limitant les difficultés potentielles.
Cas d'usage pratiques
Scénarios de déploiement
Azure Virtual WAN répond aux besoins de nombreux secteurs d'activité, grâce à des solutions adaptées à leurs contraintes spécifiques. Voici quelques scénarios de déploiement courants :
- Services financiers : les organisations de ce secteur sont souvent soumises à des exigences de sécurité strictes. Elles utilisent Azure Virtual WAN pour étendre leurs mesures de sécurité existantes au cloud, garantissant ainsi la protection des données.
- Santé : les prestataires de santé dépendent de réseaux sécurisés et conformes. Azure Virtual WAN les aide à préserver la confidentialité des données des patients tout en permettant un partage efficace des informations.
- Administration publique et secteur public : ces organisations accordent la priorité à la sécurité et à la conformité. Azure Virtual WAN leur permet de se connecter en toute sécurité à différentes agences et départements.
- Énergie et services publics : les entreprises de ce secteur tirent profit de la capacité d’Azure Virtual WAN à gérer les sites distants et à garantir une communication fiable au sein de leur infrastructure.
- Commerce de détail et e-commerce : les entreprises du commerce de détail utilisent Azure Virtual WAN pour relier plusieurs sites et gérer efficacement leurs opérations en ligne.
Par ailleurs, les entreprises qui exploitent des environnements multicloud ou cloud hybride trouvent Azure Virtual WAN particulièrement utile. Il assure une gestion cohérente de la sécurité du réseau cloud sur l’ensemble de leur infrastructure informatique. Les organisations confrontées à une pénurie d’ingénieurs en sécurité peuvent adopter Azure Virtual WAN pour sa facilité d’utilisation et son efficacité opérationnelle. Cette solution contribue à soulager les équipes de sécurité déjà surchargées.
Retours d’expérience
De nombreuses organisations ont mis en œuvre avec succès Azure Virtual WAN pour renforcer leurs capacités réseau. Voici quelques exemples notables :
- Distributeur international : un grand distributeur a adopté Azure Virtual WAN pour relier ses magasins répartis dans plusieurs régions. Ce déploiement a amélioré la communication et rationalisé les opérations, permettant une meilleure gestion des stocks et un service client de meilleure qualité.
- Prestataire de santé : un important prestataire de santé a utilisé Azure Virtual WAN pour relier ses hôpitaux et ses cliniques. Cette connexion a permis un partage sécurisé des données et amélioré la prise en charge des patients, en donnant aux professionnels de santé un accès rapide aux informations critiques.
- Entreprise du secteur énergétique : une entreprise énergétique a déployé Azure Virtual WAN pour gérer ses sites distants. La solution a assuré une connectivité fiable, permettant la surveillance et le contrôle des opérations en temps réel, ce qui a amélioré l’efficacité et réduit les temps d’arrêt.
Ces retours d’expérience montrent comment Azure Virtual WAN peut transformer la mise en réseau de différentes organisations. En simplifiant la connectivité et en renforçant la sécurité, Azure Virtual WAN permet aux entreprises de se concentrer sur leur cœur de métier tout en garantissant une infrastructure réseau robuste.
Questions fréquentes
À quoi sert Azure Virtual WAN ?
Azure Virtual WAN simplifie la connectivité mondiale pour les grandes entreprises. Il relie les agences, les réseaux virtuels et les utilisateurs distants via un hub centralisé, ce qui améliore la gestion et la sécurité du réseau.
Comment Azure Virtual WAN améliore-t-il la sécurité ?
Azure Virtual WAN intègre des fonctionnalités de sécurité telles qu’Azure Firewall et une gestion centralisée des stratégies. Cette configuration garantit des connexions sécurisées et protège les données dans toutes les régions.
Puis-je connecter mon réseau local à Azure Virtual WAN ?
Oui, vous pouvez connecter votre réseau local à l’aide d’un VPN site à site ou d’ExpressRoute. Ces options assurent une communication sécurisée et fiable entre votre infrastructure locale et Azure.
Quels sont les principaux avantages d’Azure Virtual WAN ?
Parmi les principaux avantages figurent une gestion simplifiée, une sécurité renforcée, un routage automatisé et une bonne évolutivité. Ces fonctionnalités vous permettent de vous concentrer sur votre activité principale pendant qu’Azure prend en charge la complexité du réseau.
Azure Virtual WAN convient-il aux petites entreprises ?
Oui, Azure Virtual WAN peut profiter aux petites entreprises en offrant une solution économique pour une connectivité sécurisée. Il simplifie la gestion du réseau, ce qui permet à de petites équipes de fonctionner efficacement.
Comment Azure Virtual WAN gère-t-il le trafic ?
Azure Virtual WAN s’appuie sur une architecture en étoile (hub-and-spoke) pour gérer le trafic. Cette conception centralise le routage et la sécurité, garantissant un flux de données efficace entre les réseaux connectés.
Quels types de connectivité Azure Virtual WAN prend-il en charge ?
Azure Virtual WAN prend en charge le VPN site à site, le VPN point à site et ExpressRoute. Ces options répondent à différents besoins de connectivité et garantissent un accès sécurisé aux ressources Azure.
Puis-je surveiller les performances d’Azure Virtual WAN ?
Oui, Azure fournit des outils de supervision pour suivre les indicateurs de performance. Vous pouvez analyser les schémas de trafic, la latence et l’état général du réseau afin d’optimiser votre déploiement Azure Virtual WAN.
🎧 Écoutez cet épisode
Vous souhaitez une explication concrète d’Azure Virtual WAN ? Cet épisode présente le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l’IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés d’Azure Virtual WAN
- Voir comment il s’intègre dans l’écosystème technologique plus large de Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Ne manquez pas la discussion complète sur Azure Virtual WAN - Simply Explained !