 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Перестаньте относиться к агентам ИИ как к сервисным учётным записям
By Mirko Peters ·
Добро пожаловать обратно в уголок подкастера! Если вы сегодня отвечаете за корпоративные технологии, вы, вероятно, стараетесь не отставать от взрывного роста генеративного искусственного интеллекта и автономных рабочих нагрузок. Но по мере масштабного внедрения этих систем мы часто возвращаемся к привычным, удобным шаблонам. Один из самых опасных шаблонов в современной ИТ-архитектуре — относиться
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в уголок подкастера! Если вы сегодня отвечаете за корпоративные технологии, вы, вероятно, стараетесь не отставать от взрывного роста генеративного искусственного интеллекта и автономных рабочих нагрузок. Но по мере масштабного внедрения этих систем мы часто возвращаемся к привычным, удобным шаблонам. Один из самых опасных шаблонов в современной ИТ-архитектуре — относиться к автономным агентам ИИ так же, как к традиционным сервисным учётным записям. В этом подробном разборе мы рассмотрим, почему устаревшие модели сервисных учётных записей не защищают современных агентов ИИ, какие уязвимости безопасности возникают при таком подходе и как можно внедрить надёжное управление идентификацией на основе оценки рисков, пока ваша организация не стала жертвой предотвратимой утечки.
Чтобы глубже разобраться в этой важной теме, обязательно посмотрите сопутствующий эпизод AI Agent Identity Security: Beyond Service Accounts в подкасте M365 FM, где мы разбираем архитектурные, функциональные и эксплуатационные решения, которые действительно важны в реальных средах Microsoft.
Главное
- Признайте, что агентам ИИ нужно особое управление идентификацией. Отношение к ним как к сервисным учётным записям подвергает вашу организацию риску для безопасности.
- Внедрите централизованный учёт идентификаторов агентов. Это помогает устранить слепые зоны в управлении и обеспечивает подотчётность.
- Используйте модели управления на основе оценки рисков. Такие модели позволяют отслеживать поведение агентов в реальном времени и динамически корректировать разрешения.
- Применяйте для агентов ограниченный и временный доступ. Это ограничивает их разрешения только необходимым и уменьшает поверхность атаки.
- Создайте реестр всех идентификаторов агентов. Это позволяет знать, какие агенты существуют и как они взаимодействуют с вашими системами.
- Установите понятные основы управления. Определите ответственность и процессы согласования действий агентов, чтобы повысить безопасность.
- Регулярно проверяйте и обновляйте учётные данные. Эта практика помогает поддерживать безопасность и соответствие требованиям, снижая риск учётных записей с избыточными привилегиями.
- Следите за развитием угроз и нормативных требований. Готовьте организацию к будущему автономных агентов, чтобы защититься от потенциальных рисков.
Почему нужно перестать относиться к агентам как к сервисным учётным записям
Чтобы защитить организацию от современных угроз, нужно перестать относиться к агентам как к сервисным учётным записям. Старый подход к управлению сервисными учётными записями создаёт опасные пробелы в безопасности и управлении. Подкаст M365 FM показывает, как рост числа теневых агентов (Shadow Agents) выявляет эти слабые места. Важно понимать, что агенты ИИ создают новые задачи, с которыми устаревшие модели идентификации и авторизации не справляются.
Риски устаревших сервисных учётных записей
Слепые зоны в управлении
Риски безопасности сервисных учётных записей часто остаются незамеченными, потому что традиционные системы не обеспечивают должного контроля. Вполне возможно, что сервисные учётные записи создаются разработчиками автоматически без централизованной системы учёта. Каждая облачная платформа использует свои практики управления идентификацией, что приводит к проблемам с видимостью. Если за каждой сервисной учётной записью не закреплён ответственный, подотчётность теряется. Нечеловеческие идентификаторы зачастую работают вне рамок политик управления, накапливая разрешения без контроля. Когда происходит утечка, вам сложно определить, к чему обращались эти учётные записи.
Совет: централизованный учёт и регулярные проверки помогут закрыть эти слепые зоны в управлении.
Пробелы в подотчётности
Работа с сервисными учётными записями для агентов создаёт серьёзные пробелы в подотчётности. Устаревшие сервисные учётные записи часто создаются без должного управления, что ведёт к неконтролируемому доступу. Статичные учётные данные и широкие разрешения делают такие учётные записи привлекательной целью для злоумышленников. Отсутствие централизованного управления усложняет определение ответственных лиц во время инцидента. Вы не можете легко отследить действия до конкретного владельца, и из-за этого реагирование на инцидент становится медленным и неполным.
- Сервисные учётные записи не предполагают взаимодействия с человеком, поэтому их сложно отслеживать.
- Традиционные средства безопасности могут не обнаружить вредоносную активность.
- Атаки на цепочку поставок часто нацелены на сервисные учётные записи, чтобы получить долгосрочный доступ, который остаётся незамеченным.
Особые сложности агентов
Наследование полномочий
Агенты создают новые риски, которые нельзя игнорировать. ИИ-агенты могут наследовать полномочия через сложные цепочки делегирования. Это повышает риски безопасности, если ими не управлять должным образом. В отличие от сервисных учётных записей, которые работают с фиксированными ролями и разрешениями, агенты требуют отслеживать происхождение полномочий, а не только последние учётные данные. Если вы рассматриваете агентов либо как пользователей, либо как сервисные учётные записи, вы создаёте операционные и защитные проблемы.
- ИИ-агенты автономны и могут менять тактику.
- Управление агентами требует нового подхода к авторизации и идентификации.
- Необходимо отслеживать, как полномочия переходят от одного агента к другому.
Динамическое принятие решений
ИИ-агенты ведут себя иначе, чем статичные сервисные учётные записи. Они адаптируются и меняются в зависимости от контекста в реальном времени. Такое динамическое поведение означает, что традиционных средств контроля IAM недостаточно. Агентам часто требуется быстрое создание и отзыв идентификаторов, что усложняет управление. Вы не можете полагаться на статичные учётные данные или фиксированные разрешения. Вместо этого нужны гибкие модели авторизации, которые учитывают текущий контекст и задачи агента.
- Агентам часто требуется больше разрешений, чем традиционным сервисным учётным записям, что увеличивает поверхность атаки.
- Необходимость быстро менять идентификацию и авторизацию делает ручные процессы невозможными.
- Чтобы не отставать от темпов активности ИИ-агентов, нужно применять управление на основе рисков.
Подкаст M365.FM призывает перестать рассматривать агентов как сервисные учётные записи. Необходимо признать особые потребности агентов в идентификации, авторизации и управлении. Так вы закрываете слепые зоны управления, устраняете пробелы в подотчётности и снижаете риски безопасности, связанные с сервисными учётными записями. Этот сдвиг готовит организацию к будущему автономных агентов и укрепляет общую стратегию IAM.
Агенты и сервисные учётные записи
Различия в идентификации
Статичность и динамичность
Важно понимать реальное различие между сервисными учётными записями и идентификацией агента. Сервисные учётные записи работают статично. Их создают, назначают им разрешения, и они редко меняются. Вы настраиваете их один раз и часто забываете о них. Идентификация агента, напротив, динамична. Агенты действуют на основе данных в реальном времени и меняющихся условий. Они принимают решения, адаптируются к новой информации и иногда даже меняют собственное поведение. Из-за этого различия в работе нельзя применять одни и те же правила к обоим типам.
Вот краткое сравнение, которое поможет увидеть различие между идентификацией сервисной учётной записи и агента:
| Сервисные учётные записи | Идентификация агента | |
|---|---|---|
| Что это такое | Цифровые учётные данные для систем или сервисов | Интеллектуальные системы, управляемые задачами и работающие на основе ИИ |
| Основное назначение | Позволяют машинам или рабочим нагрузкам проходить аутентификацию и получать доступ к ресурсам | Принимают решения, действуют на основе данных и выполняют рабочие процессы |
| Фокус безопасности | Управление учётными данными, контроль доступа, жизненный цикл | Мониторинг поведения, разрешения и ограничения контекста |
| Жизненный цикл идентификации | Настраивается как учётная запись пользователя: создаётся, обновляется, истекает | Не самостоятельная идентификация; строится на основе сервисных учётных записей |
| Риски | Утёкшие ключи API, неиспользуемые сервисные учётные записи | Автономное превышение полномочий, избыточные права, prompt injection и злоупотребления |
| Потребности в управлении | Принцип наименьших привилегий, гигиена учётных данных и их ротация | Защитные ограничения, объяснимость и ограничение намерений |
| Согласование безопасности идентичностей | Обеспечьте аутентификацию, авторизацию и видимость | Обеспечьте ограничение действий, проверку и наблюдаемость |
Контекстная осведомлённость
Агенты привносят кое-что новое: контекстную осведомлённость. Это значит, что агенты могут оценить ситуацию, понять намерение пользователя и решить, имеет ли действие смысл прямо сейчас. Служебные учётные записи на это не способны. Они лишь следуют фиксированным правилам. Агенты же могут корректировать свои действия в зависимости от того, кто запрашивает, какие данные задействованы и что произошло только что. Это делает идентичность агента значительно безопаснее и «умнее», но также означает, что для сохранения безопасности нужны новые средства контроля.
Жизненный цикл и разрешения
Служебные учётные записи с избыточными правами
Вы сталкиваетесь с серьёзным риском, когда выдаёте служебным учётным записям слишком много разрешений. Служебные учётные записи часто получают широкий доступ, потому что так проще их настроить. Со временем разрешения накапливаются. Вы можете забыть их удалить, когда они перестанут быть нужны. Это создаёт огромную поверхность атаки. В споре о том, что выбрать — служебную учётную запись или идентичность агента, — агенты могут использовать контекстно-зависимые разрешения. Такие разрешения меняются в зависимости от того, что делает агент и когда он это делает. Это снижает риск предоставления избыточного доступа.
- Агенты используют разрешения, которые адаптируются в реальном времени, что затрудняет их эксплуатацию злоумышленниками.
- Служебные учётные записи опираются на статические разрешения, что может привести к избыточным привилегиям.
- Динамический доступ позволяет предоставлять разрешения только тогда, когда они нужны, например для конкретной задачи или временного окна.
- Условные отношения доверия помогают сократить последствия, если что-то пойдёт не так.
Ротация учётных данных
Управление жизненным циклом служебных учётных записей и идентичностей агентов требует разных подходов. Для служебных учётных записей нужно назначить понятного владельца, отслеживать каждый этап от создания до вывода из эксплуатации и часто менять учётные данные. Используйте краткосрочные учётные данные и автоматически отзывайте их, когда они не нужны. Регулярно проверяйте неиспользуемые учётные записи и неиспользуемые ключи. Для идентичности агента необходимо фиксировать каждое решение о доступе и обеспечивать возможность объяснить, зачем агент по-прежнему существует.
- Назначьте владельца из бизнеса или платформы для каждой идентичности.
- Отслеживайте создание, назначение, использование, ротацию и вывод из эксплуатации как отдельные события.
- Предпочитайте краткосрочные учётные данные и автоматический отзыв.
- Проверяйте неиспользуемые идентичности и ключи по расписанию.
- Фиксируйте достаточно контекста, чтобы доказать, почему идентичность по-прежнему активна.
Нельзя относиться к служебным учётным записям и идентичности агентов одинаково. Вопрос «служебная учётная запись или идентичность агента» касается не только технологий. Он касается безопасности, управления и будущего вашей организации. Агентам нужна отдельная категория идентичностей, потому что они действуют иначе, требуют более совершенных средств контроля и более внимательного надзора. Если вы хотите сохранять безопасность и соответствие требованиям, нужно адаптировать подход уже сейчас.
Риски служебных учётных записей с избыточными правами
Нельзя игнорировать риски, связанные с служебными учётными записями с избыточными правами. Такие учётные записи открывают дверь для серьёзных угроз безопасности, нарушений соответствия требованиям и неконтролируемого доступа. Если вы хотите защитить организацию, необходимо понимать, как злоумышленники используют эти слабости и почему действовать нужно прямо сейчас.
Угрозы горизонтального перемещения
Злоумышленники любят служебные учётные записи с избыточными правами, потому что они дают простой путь по вашим системам. Получив доступ к одной из таких учётных записей, атакующий может использовать учётные данные, чтобы попасть в другие части вашей сети. Это называется горизонтальным перемещением. Допуская избыточное предоставление разрешений, вы фактически даёте злоумышленникам карту к вашим самым ценным данным.
- Злоумышленники могут повторно использовать скомпрометированные учётные данные для доступа к смежным системам.
- Избыточные разрешения создают для злоумышленников пути для перемещения между базами данных и платформами CI/CD.
- Отсутствие чёткого механизма отзыва доступа позволяет злоумышленникам повышать привилегии незаметно для системы оповещения.
- Учётные записи служб часто работают вне традиционных средств контроля безопасности, поэтому они становятся главной мишенью.
Это видно в реальных атаках. Злоумышленник стремится получить долговременный доступ через легитимные машинные идентичности. Он перемещается по вашей инфраструктуре, повышает привилегии и крадёт данные, не вызывая срабатывания оповещений. Учётные записи служб в Active Directory могут повышать риски безопасности, особенно при атаках на боковое перемещение. Такие учётные записи часто имеют высокие привилегии доступа, которые позволяют злоумышленникам перемещаться по сети и добираться до важных ресурсов.
Внимание: примерно 74% утечек данных начинаются с неправомерного использования привилегированных учётных данных, включая учётные записи служб с избыточными правами.
Проблемы аудита и соответствия требованиям
Если вы не управляете привилегированными учётными записями, у вас возникают серьёзные проблемы с аудитом и соответствием требованиям. Регулирующие органы требуют строгого контроля доступа к конфиденциальным данным. При несоблюдении вы рискуете получить крупные штрафы и столкнуться с юридическими проблемами. Плохо управляемые привилегированные учётные записи создают угрозы безопасности. Если такие учётные записи будут скомпрометированы, неавторизованные пользователи смогут получить доступ к конфиденциальным данным и изменить их.
При слабом контроле растёт риск утечек как изнутри, так и извне. Недобросовестные инсайдеры или киберпреступники могут использовать эти учётные записи, что приводит к серьёзным инцидентам безопасности. Чтобы соответствовать требованиям комплаенса и защитить организацию, вы должны внимательно следить за привилегированными учётными записями.
Теневые агенты и неконтролируемый доступ
Теневые агенты делают неконтролируемый доступ реальной опасностью. Эти агенты работают без надзора и могут самостоятельно получать доступ к конфиденциальным данным. Они способны нарушать корпоративные политики и правила соответствия требованиям. Без управления теневые агенты могут неверно направлять конфиденциальные данные или выполнять неавторизованные действия.
- Агент службы клиентов одной финансовой компании из списка Fortune 500 в течение нескольких недель утекал данные учётных записей после атаки с внедрением промпта. Это привело к штрафам и высоким затратам на устранение последствий.
- Трейдеры финансовой фирмы использовали неавторизованный ИИ-инструмент для анализа рыночных данных и в течение нескольких месяцев получали доступ к конфиденциальной информации клиентов. Это нарушало требования GLBA и SEC.
- В здравоохранении сотрудники использовали универсальные ИИ-инструменты для анализа данных пациентов без должного соблюдения требований, что нарушало стандарты HIPAA.
Позволять теневым агентам действовать бесконтрольно нельзя. Необходимо внедрить средства контроля, которые остановят неконтролируемый доступ и снизят риски безопасности. Подкаст M365 FM разбирает эти реальные инциденты, чтобы показать, почему для агентов и учётных записей служб нужно надёжное управление.
Идентичность агентов и управление
Вы не сможете защитить корпоративную среду, если проигнорируете необходимость третьей категории идентичностей. Традиционные системы IAM распознают только пользователей и учётные записи служб. Это оставляет пробел для ИИ-агентов и агентного ИИ, которые действуют автономно, принимают решения и взаимодействуют с конфиденциальными данными. Если относиться к таким нечеловеческим идентичностям как к учётным записям служб, возникают риски безопасности и проблемы с соответствием требованиям. Нужен новый подход, который даст идентичности агента собственную архитектуру, управление и жизненный цикл.
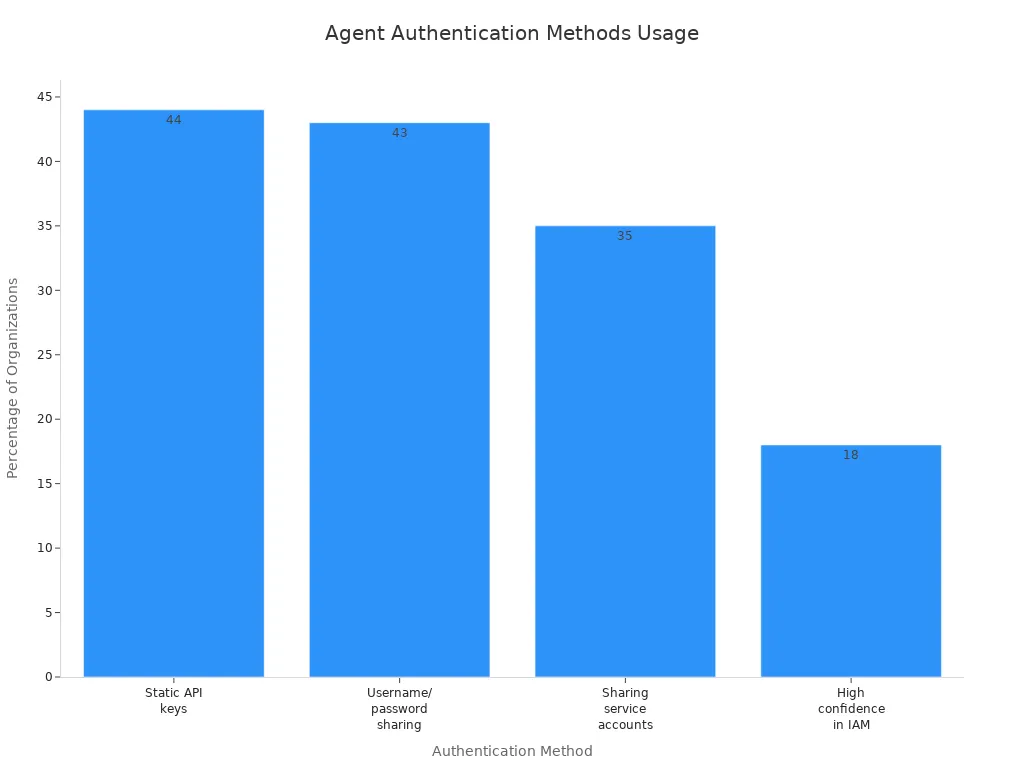
Посмотрите на цифры. Почти половина организаций по-прежнему использует статические API-ключи или общие имена пользователя и пароли для аутентификации агентов. Только 18% уверены в своей текущей системе IAM для идентичностей агентов. Это ясно показывает потребность в отдельной модели безопасности идентичностей для агентов.
«Есть элементы, связанные с идентификаторами агентов, есть элементы, связанные с каталогизацией, есть элементы, связанные с централизацией политик и применением правильных политик… ещё один ключевой момент — контекст.»
— Старший архитектор, корпорация в сфере здравоохранения и страхования
Шаблоны идентификаторов агентов
Чтобы управлять идентификаторами агентов в масштабе, нужен шаблон. Шаблон даёт вам повторяемый и безопасный способ создавать, управлять и выводить из эксплуатации идентификаторы агентов. Он гарантирует, что каждый агент следует одним и тем же правилам и мерам контроля безопасности. Такой подход помогает избежать хаоса неконтролируемого разрастания нечеловеческих идентификаторов.
Вот что включает надёжный шаблон идентификатора агента:
| Компонент | Описание |
|---|---|
| Шаблон | Хранит общие характеристики для единообразной конфигурации идентификаторов агентов. |
| Идентификатор | Особый тип идентификатора, который может создавать или удалять идентификаторы агентов. |
| Контейнер учётных данных | Хранит учётные данные для аутентификации, позволяя идентификаторам агентов запрашивать токены доступа. |
| Контейнер управления | Позволяет применять политики и параметры, которые влияют на все идентификаторы агентов, созданные на основе шаблона. |
Используя такие шаблоны, вы получаете контроль и видимость. Вы можете применять доступ на основе идентификаторов, обновлять учётные данные и применять политики ко всем агентам. Это снижает риски появления осиротевших или чрезмерно привилегированных идентификаторов агентов. Также становится проще проводить аудит и подтверждать соответствие требованиям.
Модели управления на основе рисков
Статических мер контроля уже недостаточно. Модели управления на основе рисков позволяют адаптировать безопасность к реальному поведению ИИ-агентов. Эти модели закрывают разрыв между устаревшими системами IAM и потребностями агентного ИИ. Они дают возможность задавать ограничения исходя из влияния и контекста каждого идентификатора агента.
- Устаревшие системы IAM не справляются со скоростью и сложностью корпоративных ИИ-агентов.
- Агенты теперь действуют как машинные идентификаторы с высоким уровнем влияния. Им нужны надёжные средства управления, соответствующие их возможностям и охвату.
- Традиционные механизмы идентификации опираются на постоянные учётные данные. Они не подходят для временной и динамичной природы идентификаторов агентов.
Управление на основе рисков позволяет отслеживать действия агентов в реальном времени. Вы можете корректировать разрешения в зависимости от текущей задачи, пользователя или чувствительности данных. Такой подход укрепляет безопасность идентификации и снижает вероятность несанкционированного доступа. Вы также получаете лучший контроль над жизненным циклом нечеловеческих идентификаторов и агентного ИИ.
Ограниченный и эфемерный доступ
Нужно ограничивать, что агенты могут делать и how long. Ограниченный и эфемерный доступ даёт вам этот контроль. Вместо того чтобы выдавать широкие постоянные разрешения, вы предоставляете агентам только необходимый доступ и только на самый короткий возможный срок. Такой подход соответствует принципам Zero Trust и современного доступа на основе идентификации.
- Краткосрочные учётные данные минимизируют последствия даже в случае утечки.
- Эфемерный доступ предоставляет учётные данные, которые истекают автоматически, снижая риск компрометации.
- Динамическое ограничение областей позволяет выдавать разрешения на основе контекста в реальном времени, так что агенты получают только то, что нужно для каждой задачи.
- Этот метод сокращает постоянные привилегии между задачами и уменьшает поверхность атаки.
- Эфемерный срок жизни гарантирует, что даже если учётные данные будут украдены, ущерб останется ограниченным.
Вы защищаете организацию, применяя ограниченный и эфемерный доступ ко всем идентификаторам агентов. Вам становится сложнее для злоумышленников эксплуатировать ИИ-агентов или нечеловеческие идентификаторы. Также вы повышаете уровень соответствия требованиям и упрощаете аудит.
Относиться к агентам как к второстепенной задаче нельзя. Используя шаблоны идентификаторов агентов, управление на основе рисков и эфемерный доступ, вы создаёте прочную основу для безопасности идентификации. Вы готовите организацию к будущему агентного ИИ и снижаете риски, связанные с неконтролируемыми идентификаторами агентов.
Внедрение управления идентификаторами агентов
Вы можете укрепить безопасность организации, выстроив управление идентичностью агентов по понятному и практичному плану. Начните с прочного фундамента для реестра и обнаружения, затем применяйте политики во время выполнения и, наконец, контролируйте всё с помощью надежных журналов аудита.
Реестр и обнаружение
Вам нужен надежный реестр, который отслеживает каждую идентичность агента. Этот шаг позволяет точно знать, какие агенты существуют, что они делают и как взаимодействуют с вашими системами. Следуйте лучшим практикам создания реестра, который поддерживает аутентификацию агентов и повышает безопасность:
- Начните с малого и постепенно совершенствуйте процесс. Зарегистрируйте минимальный набор агентов и уточняйте процесс по мере накопления опыта.
- Используйте стандартные API для регистрации агентов. Так реестр остается согласованным и масштабируемым.
- Включите семантический поиск, чтобы агенты могли быстро находить нужные инструменты и ресурсы.
- Внедряйте управление с самого начала. Интегрируйте аутентификацию и единый вход для каждого действия в реестре.
- Отслеживайте и журналируйте всю активность в реестре. Регулярно просматривайте журналы, чтобы замечать необычное поведение.
- Синхронизируйте записи реестра с вашей кодовой базой с помощью непрерывной интеграции.
- Предложите удобный портал, чтобы агенты было легко изучать.
- Используйте фреймворки с открытым исходным кодом, чтобы ускорить разработку.
Следуя этим шагам, вы получаете видимость и контроль над идентичностью агентов, что упрощает применение политик наименьших привилегий и управление учетными данными.
Применение политик во время выполнения
Политики必须 применяться во время работы агентов, а не только задним числом. Применение политик во время выполнения даёт вам контроль над поведением агентов и их доступом в реальном времени. Посмотрите, как этот подход сравнивается с традиционными средствами контроля сервисных учетных записей:
| Аспект | Применение политик во время выполнения | Традиционные средства контроля сервисных учетных записей |
|---|---|---|
| Управление | Непрерывный контроль поведения | Аудит после совершения действий |
| Механизм контроля | Ограничение поведения во время работы | Аутентификация идентичности и предоставление доступа |
| Адаптивность | Создано для автономных систем | Не предназначено для контроля действий в реальном времени |
Управление во время выполнения направлено на ограничение действий агента в момент их совершения. Это необходимо, потому что агенты действуют автономно и требуют постоянного контроля. Традиционные модели проверяют идентичность и разрешения только в начале, упуская рискованное поведение, которое возникает позже. С аутентификацией агентов вы можете адаптировать политики в реальном времени и гарантировать, что агенты никогда не выйдут за пределы своих полномочий.
Мониторинг и журналы аудита
Нельзя улучшить то, что не измеряешь. Эффективный мониторинг и журналы аудита дают возможность отслеживать каждую идентичность агента и каждую учетную запись. Создайте полный инвентарь и используйте инструменты управления доступом, чтобы применять принцип наименьших привилегий. Замените постоянные учетные данные краткосрочным доступом, ограниченным конкретной задачей, чтобы снизить риски. Внедрите процессы «поступление — перемещение — увольнение» для управления полным жизненным циклом агентов и обеспечения подотчетности.
Такие нормативы, как SOC 2 и ISO 27001, требуют фиксировать идентичность агента, временные метки и контекст решений в журналах, защищенных от подмены. Эти журналы необходимо хранить годами, чтобы обеспечить невозможность отказа от действий. Используйте мониторинг на сетевом уровне, чтобы видеть трафик агентов, и применяйте политики, привязанные к атрибуции, чтобы каждое действие можно было проследить до конкретного пользователя.
Автоматизируйте ротацию учетных данных и регулярно проверяйте разрешения. Управление доступом на основе атрибутов позволяет динамически оценивать разрешения и поддерживать безопасность среды. Благодаря надежному мониторингу вы закрываете пробелы в аутентификации агентов и укрепляете доверие к программе управления идентичностью.
Совет: автоматизируйте управление учетными данными и проверку разрешений, чтобы опережать угрозы и выполнять требования соответствия.
Будущее агентов в корпоративной среде
Развивающиеся угрозы
По мере того как ИИ-агенты становятся более автономными в вашей организации, вам приходится сталкиваться с новой волной угроз. Злоумышленники теперь атакуют этих агентов тактиками, которые выходят за рамки традиционных моделей безопасности. Чтобы опережать риски, нужно хорошо их понимать.
| Тип угрозы | Описание |
|---|---|
| Подмена личности | Несанкционированный доступ к системам путём выдачи себя за легитимных пользователей. |
| Несанкционированное изменение | Изменение данных или систем злоумышленниками. |
| Раскрытие информации | Несанкционированный доступ к конфиденциальной информации. |
| Отказ в обслуживании | Нарушение доступности сервисов для легитимных пользователей. |
| Повышение привилегий | Получение более высоких прав доступа, чем предусмотрено. |
| Продвинутые угрозы | Уникальные уязвимости агентов на основе GenAI, которые открывают новые векторы атак. |
Игнорировать эти продвинутые угрозы нельзя. Скомпрометированные ИИ-агенты могут манипулировать вашими средствами безопасности, чтобы те игнорировали реальную опасность. Автономная активность без мониторинга позволяет агентам вносить критические изменения без вашего ведома. Обход политик в автономном режиме означает, что ИИ-агент может переопределить политики безопасности и поставить под угрозу ваше соответствие требованиям. Также нужно следить за рассогласованием инструкций и данных, когда большие языковые модели путают команды с пользовательскими данными. Отравление памяти может встроить вредоносные инструкции в базу знаний агента и повлиять на его будущие действия.
Будьте внимательны: поверхность атаки растёт по мере внедрения новых ИИ-агентов. Защиту нужно адаптировать соответственно.
Тенденции регулирования
Нужно успевать за быстро меняющимися требованиями. Государства уже требуют структурированных систем управления для ИИ-агентов. Соотношение людей и нечеловеческих идентификаторов продолжает расти, поэтому требуется более жёсткий контроль. Закон ЕС об ИИ теперь требует управления рисками и прозрачности для высокорисковых систем ИИ. Несоблюдение может обойтись вам в до 35 миллионов евро или 7% мирового годового оборота. В США разные штаты создают собственные требования к соблюдению норм, что делает управление ещё более сложным.
- К 2027 году почти каждая крупная экономика законодательно потребует управления агентами.
- Готовьтесь к обязательным аудитам и строгим стандартам отчётности.
- Регуляторы ожидают, что вы докажете контроль над каждым агентом и каждой нечеловеческой идентификацией в вашей среде.
Примечание: ждать нельзя. Начните формировать стратегию соответствия требованиям уже сейчас, чтобы избежать дорогостоящих штрафов.
Подготовка к автономным агентам
Нужен план управления ростом числа автономных агентов. Сделайте следующие шаги, чтобы защитить своё будущее:
| Шаг | Описание |
|---|---|
| Создайте системы управления | Определите ответственность, процессы согласования и этические принципы для действий агентов. |
| Обеспечьте качество данных | Оцените и улучшайте полноту, точность и согласованность данных в системах. |
| Определите роли в организации | Назначьте владельцев агентов, которые понимают и бизнес, и технологии, и будут контролировать их работу. |
| Разработайте стратегии интеграции | Определите системы и источники данных, необходимые агентам, и обеспечьте надёжное подключение и доступ. |
| Внедрите процессы мониторинга | Задайте метрики и оповещения для постоянной оценки работы агентов и интеграций. |
Действовать нужно сейчас. Создайте системы управления с чёткой ответственностью. Назначьте владельцев, которые понимают и бизнес, и технологии. Улучшите качество данных, чтобы агенты принимали правильные решения. Опишите свои системы и источники данных, чтобы агенты могли работать безопасно. Настройте мониторинг и оповещения, чтобы отслеживать работу агентов и состояние интеграций.
Совет: постоянное управление и соблюдение требований не являются необязательными. Это ваша лучшая защита по мере того, как агенты становятся всё более автономными.
Вы можете определить будущее своей организации. Адаптируясь к меняющимся угрозам, выполняя требования регуляторов и готовясь к следующему поколению автономных агентов, вы защищаете организацию и открываете новые возможности.
Если вы хотите защитить организацию от современных рисков, перестаньте относиться к агентам как к сервисным учётным записям. ИИ-агенты действуют автономно и быстро, поэтому традиционные модели управления устаревают. Большинство организаций не имеют политик управления агентами, а агентов скоро станет больше, чем человеческих идентификаторов. Применяйте передовые практики: уникальную идентификацию, доступ с минимальными привилегиями и непрерывный мониторинг. Подкаст M365 FM поможет вам построить динамическую модель управления идентификацией агентов. Начните сейчас, чтобы защитить предприятие и опередить других.
Часто задаваемые вопросы
В чём главный риск отношения к агентам как к сервисным учётным записям?
Вы создаёте пробелы в безопасности. Агенты действуют самостоятельно и требуют собственных средств контроля. Сервисные учётные записи с этим не справляются. Если игнорировать управление идентификацией, специфичной для агентов, вы рискуете утечкой данных, нарушением требований и атаками.
Чем идентификаторы агентов отличаются от учётных записей служб?
Идентификаторы агентов меняются в зависимости от контекста и задач. Учётные записи служб остаются статичными. Вам нужны динамические средства контроля для агентов. Это помогает сохранить безопасность и гибкость вашей среды.
Зачем использовать ограниченный и временный доступ для агентов?
Ограниченный и временный доступ определяет, что агенты могут делать и как долго. Так вы сокращаете поверхность атаки. Если учётные данные утекут, риск останется низким. Такой подход поддерживает модель Zero Trust и современные принципы безопасности.
Как найти всех агентов в моей среде?
Начните с реестра. Регистрируйте каждого агента сразу после развёртывания. Используйте API и автоматизацию, чтобы список оставался актуальным. Регулярные проверки помогут вам обнаружить теневых агентов (Shadow Agents).
Что такое Shadow Agent?
Shadow Agent — это неуправляемый ИИ-агент. Вы можете даже не знать о его существовании. Он может получать доступ к конфиденциальным данным без контроля. Shadow Agents создают риски для соответствия требованиям и безопасности.
Как управление идентификаторами агентов помогает в соблюдении требований?
Управление идентификаторами агентов даёт вам понятные журналы аудита. Вы можете показать регуляторам, кто, к чему и когда получал доступ. Это упрощает прохождение проверок и помогает избежать штрафов.
Какой первый шаг нужно сделать, чтобы улучшить управление агентами?
Создайте реестр всех агентов. Назначьте владельцев. Настройте политики доступа и мониторинга. Начните с малого, затем расширяйтесь. Так вы создадите прочную основу для безопасности и соответствия требованиям.
Где узнать больше о лучших практиках для идентификаторов агентов?
Слушайте подкаст M365 FM. Вы получите экспертные мнения, практические примеры и конкретные шаги. Будьте на шаг впереди, учась у лидеров в области идентификаторов агентов и управления ими.
🎧 Слушайте этот выпуск
Хотите практическое объяснение безопасности идентификаторов ИИ-агентов? В этом выпуске тема разобрана простым языком, и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Слушайте этот выпуск, если хотите:
- Понять ключевые концепции безопасности идентификаторов ИИ-агентов
- Увидеть, как она вписывается в более широкую экосистему технологий Microsoft
- Узнать, где она может принести практическую пользу вашей организации
Вам также могут понравиться связанные выпуски M365 FM:
- Безопасность субъектов-служб (Service Principal): перестаньте использовать личные учётные записи
- Microsoft Entra Agent ID: безопасная идентификация для ИИ-агентов
- Среды выполнения ИИ-агентов Microsoft: за пределами корпоративных чат-ботов
- Enterprise AI Agent Fabric: архитектура за пределами чат-ботов
- Security Agent Fabric: автономный ИИ для киберзащиты
Больше практических материалов о Microsoft читайте на M365 FM.
Последний пересмотр: июль 2026 г.
Кому стоит послушать
Этот выпуск предназначен для администраторов Microsoft, архитекторов, разработчиков, специалистов по безопасности и руководителей бизнеса, которым нужна практическая основа перед принятием решений о внедрении, эксплуатации или управлении.
🎧 Вам также стоит послушать
- AI Agents — тесно связанный следующий шаг для развития этой темы.
- Power Platform — тесно связанный следующий шаг для развития этой темы.
- Microsoft Graph Data Connect — тесно связанный следующий шаг для развития этой темы.