 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Припиніть ставитися до ШІ-агентів як до сервісних облікових записів
By Mirko Peters ·
Ласкаво просимо назад у куточку подкастера! Якщо ви зараз керуєте корпоративними технологіями, ви, найімовірніше, намагаєтеся не відставати від бурхливого зростання генеративного штучного інтелекту та автономних робочих навантажень. Але коли ми розгортаємо ці системи в масштабі, ми часто повертаємося до звичних, знайомих шаблонів. Одна з найнебезпечніших звичок в сучасній ІТ-архітектурі — ставитис
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо назад у куточку подкастера! Якщо ви зараз керуєте корпоративними технологіями, ви, найімовірніше, намагаєтеся не відставати від бурхливого зростання генеративного штучного інтелекту та автономних робочих навантажень. Але коли ми розгортаємо ці системи в масштабі, ми часто повертаємося до звичних, знайомих шаблонів. Одна з найнебезпечніших звичок в сучасній ІТ-архітектурі — ставитися до автономних ШІ-агентів так само, як до традиційних сервісних облікових записів. У цьому докладному огляді ми розглянемо, чому застарілі моделі сервісних облікових записів не захищають сучасних ШІ-агентів, які унікальні вразливості безпеки створює такий підхід і як можна впровадити надійне керування ідентифікацією на основі ризиків, поки ваша організація не стала жертвою передбачуваного витоку даних.
Щоб поглибитися в цю важливу тему, обов’язково ознайомтеся з епізодом AI Agent Identity Security: Beyond Service Accounts на M365 FM Podcast, де ми розбираємо архітектуру, безпеку та операційні рішення, які справді мають значення в реальних середовищах Microsoft.
Головне
- Усвідомте, що ШІ-агентам потрібне унікальне керування ідентифікацією. Ставлення до них як до сервісних облікових записів наражає вашу організацію на ризики безпеки.
- Впровадьте централізоване відстеження ідентифікацій агентів. Це допомагає усунути прогалини в управлінні та забезпечує підзвітність.
- Застосовуйте моделі управління на основі ризиків. Вони дозволяють відстежувати поведінку агентів у реальному часі та динамічно коригувати дозволи.
- Використовуйте обмежений і тимчасовий доступ для агентів. Це обмежує їхні дозволи лише необхідним, зменшуючи поверхню атаки.
- Створіть реєстр усіх ідентифікацій агентів. Це дає змогу знати, які агенти існують і як вони взаємодіють з вашими системами.
- Встановіть чіткі рамки управління. Визначте відповідальність і процеси погодження для дій агентів, щоб посилити безпеку.
- Регулярно переглядайте та оновлюйте облікові дані. Це допомагає підтримувати безпеку та відповідність вимогам, мінімізуючи ризик облікових записів із надмірними привілеями.
- Стежте за розвитком загроз і регуляторними тенденціями. Готуйте свою організацію до майбутнього автономних агентів, щоб захиститися від потенційних ризиків.
Чому не слід ставитися до агентів як до сервісних облікових записів
Вам потрібно припинити ставитися до агентів як до сервісних облікових записів, якщо ви хочете захистити свою організацію від сучасних загроз. Застарілий підхід до управління сервісними обліковими записами створює небезпечні прогалини в безпеці та управлінні. Подкаст M365 FM показує, як зростання Shadow Agents викриває ці слабкості. Ви маєте розуміти, що ШІ-агенти приносять нові виклики, з якими застарілі моделі ідентифікації та авторизації не можуть впоратися.
Ризики застарілих сервісних облікових записів
Прогалини в управлінні
Ризики безпеки сервісних облікових записів часто залишаються непоміченими, адже традиційні системи не мають належного нагляду. Може статися, що сервісні облікові записи створюються розробниками автоматично без централізованої системи відстеження. Кожна хмарна платформа використовує власні практики управління ідентифікацією, що призводить до проблем з видимістю. Якщо для кожного сервісного облікового запису не призначено відповідального, підзвітність зникає. Нелюдські ідентифікації часто працюють поза рамками управління, накопичуючи дозволи без нагляду. Коли відбувається витік, ви з труднощами визначаєте, до чого саме мали доступ ці облікові записи.
Порада: Централізоване відстеження та регулярні перевірки допоможуть усунути ці прогалини в управлінні.
Прогалини в підзвітності
Ви стикаєтеся з серйозними прогалинами в підзвітності, коли покладаєтеся на облікові записи служб для агентів. Застарілі облікові записи служб часто створюються без належного управління, що призводить до незафіксованого доступу. Статичні облікові дані та надмірні дозволи роблять такі облікові записи привабливими для зловмисників. Відсутність централізованого управління ускладнює визначення відповідальних під час інциденту. Ви не можете легко простежити дії до конкретного власника, через що реагування на інциденти стає повільним і неповним.
- Облікові записи служб не мають взаємодії з людиною, тому їх важко контролювати.
- Традиційні засоби безпеки можуть не виявити зловмисну активність.
- Атаки на ланцюг постачання часто націлені на облікові записи служб для довготривалого прихованого доступу.
Унікальні виклики агентів
Успадкування повноважень
Агенти несуть нові ризики, які не можна ігнорувати. Агенти ШІ можуть успадковувати повноваження через складні ланцюги делегування. Це підвищує ризики безпеки, якщо ними не керувати належним чином. На відміну від облікових записів служб, які працюють із фіксованими ролями та дозволами, агенти вимагають відстежувати походження повноважень, а не лише останні облікові дані. Якщо ви сприймаєте агентів як користувачів або як облікові записи служб, ви створюєте операційні та безпекові проблеми.
- Агенти ШІ є автономними і можуть змінювати тактику.
- Управління агентами потребує нового підходу до авторизації та ідентичності.
- Ви маєте відстежувати, як повноваження передаються від одного агента до іншого.
Динамічне прийняття рішень
Агенти ШІ не поводяться як статичні облікові записи служб. Вони адаптуються та змінюються залежно від контексту в реальному часі. Ця динамічна поведінка означає, що традиційних засобів IAM недостатньо. Агентам часто потрібне швидке надання та відкликання ідентичностей, що ускладнює управління. Ви не можете покладатися на статичні облікові дані чи фіксовані дозволи. Натомість потрібні гнучкі моделі авторизації, які реагують на поточний контекст і завдання агента.
- Агентам часто потрібно більше дозволів, ніж традиційним обліковим записам служб, що збільшує поверхню атаки.
- Потреба в швидких змінах ідентичності та авторизації робить ручні процеси неможливими.
- Ви маєте застосовувати управління на основі ризиків, щоб не відставати від темпу активності агентів ШІ.
Подкаст M365 FM закликає вас перестати розглядати агентів як облікові записи служб. Ви маєте визнати унікальні потреби агентів у сфері ідентичності, авторизації та управління. Роблячи це, ви усуваєте сліпі зони управління, ліквідуєте прогалини в підзвітності та знижуєте ризики безпеки облікових записів служб. Такий перехід готує вашу організацію до майбутнього автономних агентів і зміцнює вашу загальну стратегію IAM.
Агенти та облікові записи служб
Відмінності в ідентичності
Статичність і динамічність
Вам потрібно розуміти реальну різницю між обліковими записами служб та ідентичністю агента. Облікові записи служб працюють статично. Їх створюють, призначають їм дозволи, і вони рідко змінюються. Ви налаштовуєте їх один раз і часто забуваєте про них. Натомість ідентичність агента є динамічною. Агенти діють на основі даних у реальному часі та змінюваних умов. Вони ухвалюють рішення, адаптуються до нової інформації та іноді навіть змінюють власну поведінку. Ця відмінність у способі роботи означає, що для них не можна використовувати однакові правила.
Ось короткe порівняння, яке допоможе побачити різницю між обліковим записом служби та ідентичністю агента:
| Облікові записи служб | Ідентичність агента | |
|---|---|---|
| Що це таке | Цифрові облікові дані для систем або служб | Розумні системи на основі ШІ, керовані завданнями |
| Основне призначення | Дозволяють машинам або робочим навантаженням автентифікуватися та отримувати доступ до ресурсів | Ухвалюють рішення, опрацьовують дані та виконують робочі процеси |
| Фокус безпеки | Керування обліковими даними, контроль доступу, життєвий цикл | Моніторинг поведінки, дозволи та обмеження контексту |
| Життєвий цикл ідентичності | Налаштовується як обліковий запис користувача: створюється, оновлюється, спливає строк дії | Не є самостійною ідентичністю; побудована на основі облікових записів служб |
| Ризики | Викриті ключі API, невикористовувані облікові записи служб | Автономне перевищення повноважень, надмірні привілеї, ін'єкція промптів і зловживання |
| Потреби в управлінні | Мінімальні привілеї, гігієна облікових даних і їх ротація | Запобіжні механізми, пояснюваність і обмеження намірів |
| Узгодження безпеки ідентичностей | Забезпечте автентифікацію, авторизацію та видимість | Забезпечте обмеження дій, перевірку та спостережуваність |
Контекстна обізнаність
Агенти приносять із собою дещо нове: контекстну обізнаність. Це означає, що агенти можуть оцінити ситуацію, зрозуміти намір користувача та визначити, чи має сенс дія саме зараз. Облікові записи служб на таке не здатні. Вони лише виконують фіksовані правила. Натомість агенти можуть коригувати свої дії залежно від того, хто запитує, які дані задіяні та що щойно сталося. Це робить ідентичність агента значно безпечнішою та розумнішою, але також означає, що для збереження безпеки потрібні нові засоби контролю.
Життєвий цикл і дозволи
Надмірно привілейовані облікові записи служб
Ви стикаєтеся з великим ризиком, коли надаєте облікованим записам служб надто багато дозволів. Облікові записи служб часто отримують широкий доступ, бо так простіше налаштувати. З часом дозволи накопичуються. Ви можете забути їх вилучити, коли вони більше не потрібні. Це створює величезну поверхню атаки. У дискусії про облікові записи служб і ідентичності агентів агенти можуть використовувати контекстно залежні дозволи. Вони змінюються залежно від того, що робить агент і коли він це робить. Це знижує ризик надання надмірного доступу.
- Агенти використовують дозволи, які адаптуються в реальному часі, тож зловмисникам їх складніше експлуатувати.
- Облікові записи служб покладаються на статичні дозволи, що може призвести до надмірних привілеїв.
- Динамічний доступ дозволяє надавати дозволи лише тоді, коли вони потрібні, наприклад для конкретного завдання або часового вікна.
- Умовні довірчі відносини допомагають зменшити наслідки, якщо щось піде не так.
Ротація облікових даних
Керування життєвим циклом облікових записів служб і ідентичностей агентів потребує різних стратегій. Для облікових записів служб потрібно призначити чіткого власника, відстежувати кожен етап від створення до виведення з експлуатації та часто ротувати облікові дані. Слід використовувати короткоживучі облікові дані та автоматично відкликати їх, коли вони не потрібні. Регулярно перевіряйте неактивні облікові записи та невикористані ключі. Для ідентичностей агентів необхідно журналювати кожне рішення щодо доступу та переконатися, що можна пояснити, чому агент досі існує.
- Призначте бізнес- або платформного власника для кожної ідентичності.
- Відстежуйте створення, призначення, використання, ротацію та виведення з експлуатації як окремі події.
- Надавайте перевагу короткоживучим обліковим даним і автоматичному відкликанню.
- Регулярно перевіряйте неактивні ідентичності та невикористані ключі за графіком.
- Журналюйте достатньо контексту, щоб довести, чому ідентичність досі активна.
Не можна ставитися до облікових записів служб і ідентичностей агентів однаково. Питання «облікові записи служб чи ідентичності агентів» стосується не лише технологій. Воно стосується безпеки, управління та майбутнього вашої організації. Агентам потрібна окрема категорія ідентичностей, адже вони діють інакше, потребують розумніших засобів контролю та кращого нагляду. Якщо ви хочете залишатися в безпеці та дотримуватися вимог відповідності, варто адаптувати свій підхід уже зараз.
Ризики надмірно привілейованих облікових записів служб
Не можна ігнорувати ризики, пов'язані з надмірно привілейованими обліковими записами служб. Такі облікові записи відкривають шлях до серйозних загроз безпеці, порушень відповідності та неконтрольованого доступу. Щоб захистити організацію, потрібно розуміти, як зловмисники використовують ці слабкі місця, і чому діяти варто вже зараз.
Загрози бічного переміщення
Зловмисники полюбляють надмірно привілейовані облікові записи служб, бо вони пропонують легкі способи пересування вашими системами. Щойно зловмисник отримує доступ до одного з таких облікових записів, він може використати облікові дані, щоб дістатися до інших частин мережі. Це називається бічним переміщенням. Надаючи надмірні дозволи, ви фактично даєте зловмисникам карту до ваших найцінніших даних.
- Зловмисники можуть повторно використати скомпрометовані облікові дані для доступу до суміжних систем.
- Надмірні дозволи створюють для зловмисників шляхи для переходу між базами даних і платформами CI/CD.
- Відсутність чіткого механізму відкликання дозволів дає зловмисникам змогу підвищувати привілеї непоміченими.
- Облікові записи служб часто працюють поза традиційними засобами контролю безпеки, тому вони є першочерговими цілями.
Ви бачите це в реальних атаках. Зловмисник прагне довготривалого доступу через легітимні машинні ідентичності. Він переміщується вашою інфраструктурою, підвищує привілеї та викрадає дані, не викликаючи сповіщень. Облікові записи служб в Active Directory можуть підвищувати ризики безпеки, особливо під час атак бічного переміщення. Ці облікові записи часто мають високі привілеї доступу, які дозволяють зловмисникам переміщуватися мережею та добиратися до конфіденційних ресурсів.
Увага: приблизно 74% витоків даних починаються із неправильного використання привілейованих облікових даних, зокрема облікових записів служб із надмірними привілеями.
Проблеми аудиту та відповідності вимогам
Якщо ви не керуєте привілейованими обліковими записами, у вас виникають серйозні проблеми з аудитом і відповідністю вимогам. Регуляторні органи вимагають суворого контролю доступу до конфіденційних даних. Якщо ви не відповідаєте вимогам, вам загрожують великі штрафи та юридичні проблеми. Погано керовані привілейовані облікові записи створюють загрози безпеці. Якщо такі облікові записи скомпрометовано, неавторизовані користувачі можуть отримати доступ до конфіденційних даних і змінити їх.
Ризик витоків як зсередини, так і ззовні зростає за слабкого контролю. Зловмисні інсайдери або кіберзлочинці можуть використати ці облікові записи, що призведе до серйозних інцидентів безпеки. Ви маєте уважно стежити за привілейованими обліковими записами, щоб відповідати вимогам відповідності та захищати організацію.
Тіньові агенти та неконтрольований доступ
Тіньові агенти роблять неконтрольований доступ реальною небезпекою. Ці агенти працюють без нагляду та можуть самостійно отримувати доступ до конфіденційних даних. Вони можуть порушувати корпоративні політики та правила відповідності. Без управління тіньові агенти можуть неправильно спрямовувати конфіденційні дані або виконувати неавторизовані дії.
- Фінансова компанія зі списку Fortune 500 виявила, що її AI-агент служби підтримки клієнтів тижнями витікав дані облікових записів після атаки з ін'єкцією промпту. Це призвело до штрафів і значних витрат на усунення наслідків.
- Трейдери фінансової фірми використовували неавторизований інструмент штучного інтелекту для аналізу ринкових даних і months отримували доступ до конфіденційної інформації клієнтів. Це порушувало вимоги GLBA та SEC.
- У сфері охорони здоров'я співробітники використовували універсальні інструменти ШІ для аналізу даних пацієнтів без належної перевірки відповідності, порушуючи стандарти HIPAA.
Ви не можете дозволити тіньовим агентам діяти безконтрольно. Потрібно впровадити засоби контролю, які зупиняють неконтрольований доступ і знижують ризики безпеки. Подкаст M365 FM висвітлює ці реальні інциденти, щоб показати, чому вам потрібне сильне управління агентами та обліковими записами служб.
Ідентичність агентів і управління
Ви не зможете захистити підприємство, якщо ігноруватимете потребу в третій категорії ідентичностей. Традиційні системи IAM визнають лише користувачів і облікові записи служб. Це створює прогалину для ШІ-агентів і агентного ШІ, які діють автономно, ухвалюють рішення та взаємодіють із конфіденційними даними. Трактування цих нелюдських типів ідентичностей як облікових записів служб створює ризики безпеки та проблеми з відповідністю. Потрібен новий підхід, який дає ідентичності агента власну архітектуру, управління та життєвий цикл.
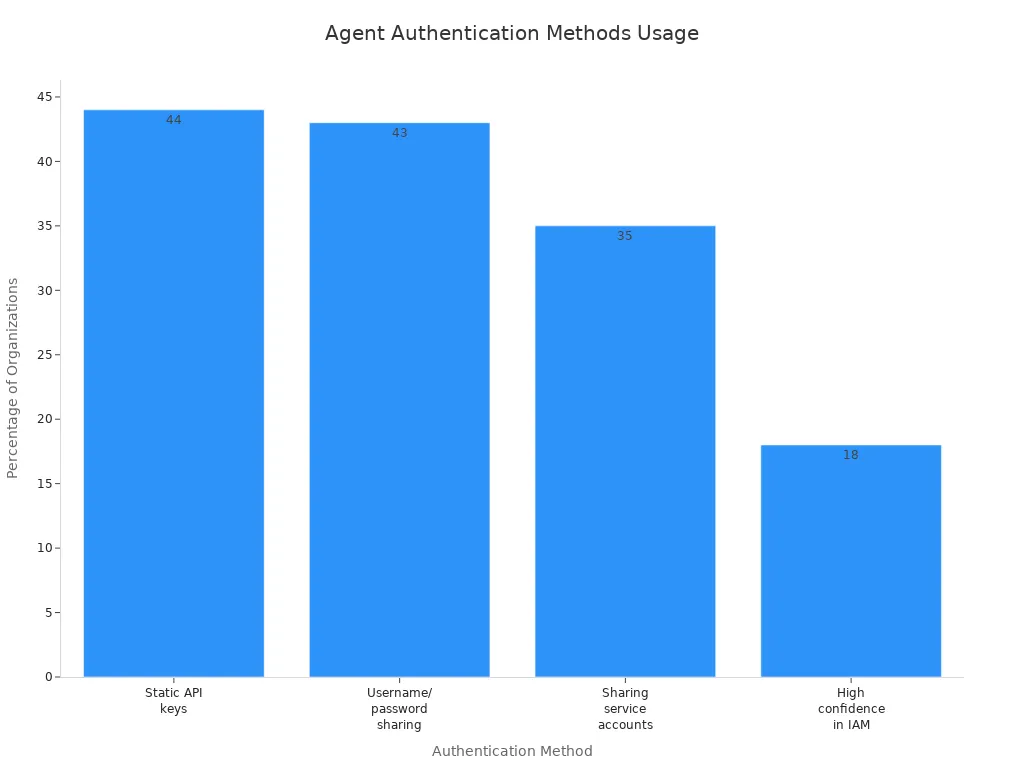
Погляньмо на цифри. Майже половина організацій досі використовує статичні API-ключі або спільні імена користувачів і паролі для автентифікації агентів. Лише 18% впевнені у своєму поточному IAM для ідентичностей агентів. Це свідчить про явну потребу в окремій моделі безпеки ідентичностей для агентів.
«Є елементи, що стосуються ідентичностей агентів, є елементи, що стосуються каталогізації, є елементи, що стосуються централізації політик і забезпечення правильних політик… Ще один ключовий момент – це контекст.»
— Старший архітектор, підприємство у сфері охорони здоров'я та страхування
Шаблони ідентичності агентів
Щоб керувати ідентичністю агентів у великому масштабі, потрібен шаблон. Шаблон дає вам повторюваний і безпечний спосіб створювати, керувати та виводити з експлуатації ідентичності агентів. Він гарантує, що кожен агент дотримується однакових правил і засобів контролю безпеки. Такий підхід допомагає уникнути хаосу неконтрольованого розростання ідентичностей, які не належать людям.
Ось із чого складається добре продуманий шаблон ідентичності агента:
| Компонент | Опис |
|---|---|
| Шаблон | Зберігає спільні характеристики для узгодженої конфігурації ідентичностей агентів. |
| Ідентичність | Є спеціальним типом ідентичності, який може створювати або видаляти ідентичності агентів. |
| Контейнер облікових даних | Зберігає облікові дані для автентифікації, що дає змогу ідентичностям агентів запитувати маркери доступу. |
| Контейнер керування | Дозволяє застосовувати політики та параметри, які впливають на всі ідентичності агентів, створені з шаблону. |
Використовуючи такі шаблони, ви отримуєте контроль і прозорість. Ви можете примусово застосовувати доступ на основі ідентичності, оновлювати облікові дані та застосовувати політики до всіх агентів. Це знижує ризики «осиротілих» ідентичностей агентів або ідентичностей з надмірними привілеями. Також так простіше проводити аудит і підтверджувати відповідність вимогам.
Моделі управління на основі ризиків
Потрібно вийти за межі статичних засобів контролю. Моделі управління на основі ризиків дають змогу адаптувати безпеку до реальної поведінки ШІ-агентів. Ці моделі долають розрив між застарілим IAM і потребами агентного ШІ. Вони дають змогу встановлювати обмеження залежно від впливу та контексту кожної ідентичності агента.
- Застарілі системи IAM не можуть встигати за швидкістю та складністю корпоративних ШІ-агентів.
- Агенти тепер діють як машинні ідентичності з високим рівнем впливу. Їм потрібні надійні засоби управління, що відповідають їхнім можливостям і масштабу дії.
- Традиційні механізми ідентифікації покладаються на постійні облікові дані. Вони не пасують до тимчасової, динамічної природи ідентичностей агентів.
Завдяки управлінню на основі ризиків ви можете відстежувати дії агентів у реальному часі. Ви можете коригувати дозволи залежно від поточного завдання, користувача або чутливості даних. Такий підхід посилює безпеку ідентичностей і знижує ймовірність несанкціонованого доступу. Ви також краще контролюєте життєвий цикл ідентичностей, які не належать людям, та агентного ШІ.
Обмежений і короткостроковий доступ
Потрібно обмежувати те, що можуть робити агенти, і строк, протягом якого вони це можуть робити. Обмежений і короткостроковий доступ дає вам такий контроль. Замість того щоб надавати широкі постійні дозволи, ви даєте агентам лише той доступ, який їм потрібен, на найкоротший можливий строк. Такий підхід відповідає принципам Zero Trust і сучасного доступу на основі ідентичності.
- Короткоживучі облікові дані мінімізують ризики, навіть якщо вони витечуть.
- Короткостроковий доступ надає облікові дані, які спливають автоматично, зменшуючи ризик компрометації.
- Динамічне обмеження області дії дає змогу надавати дозволи на основі контексту в реальному часі, тож агенти отримують лише те, що потрібно для кожного завдання.
- Такий метод зменшує постійні привілеї між завданнями, скорочуючи поверхню атаки.
- Короткий строк дії гарантує, що навіть у разі крадіжки облікових даних шкода буде обмеженою.
Ви захищаєте організацію, застосовуючи обмежений і короткостроковий доступ для всіх ідентичностей агентів. Так зловмисникам стає важче експлуатувати ШІ-агентів або ідентичності, які не належать людям. Крім того, ви покращуєте відповідність вимогам і спрощуєте аудит.
Ставитися до агентів як до другорядного питання не можна. Застосовуючи шаблони ідентичності агентів, управління на основі ризиків і короткостроковий доступ, ви створюєте міцну основу для безпеки ідентичностей. Ви готуєте підприємство до майбутнього агентного ШІ та знижуєте ризики, пов'язані з неконтрольованими ідентичностями агентів.
Впровадження управління ідентичностями агентів
Ви можете змінити рівень безпеки вашої організації, впровадивши управління ідентичностями агентів за чітким і практичним підходом. Почніть із побудови міцної основи для реєстру та виявлення, потім застосовуйте політики під час виконання і, зрештою, відстежуйте все за допомогою надійних журналів аудиту.
Реєстр і виявлення
Вам потрібен надійний реєстр, щоб відстежувати кожну ідентичність агента. Цей крок гарантує, що ви точно знаєте, які агенти існують, що вони роблять і як взаємодіють з вашими системами. Дотримуйтеся цих найкращих практик створення реєстру, які підтримують автентифікацію для агентів і посилюють безпеку:
- Починайте з малого і вдосконалюйте процес. Зареєструйте мінімальний набір агентів і уточнюйте процес у міру накопичення досвіду.
- Використовуйте стандартні API для реєстрації агентів. Так реєстр залишається узгодженим і масштабованим.
- Увімкніть семантичний пошук, щоб агенти могли швидко знаходити релевантні інструменти та ресурси.
- Забезпечуйте керованість від самого початку. Інтегруйте автентифікацію та єдиний вхід для кожної дії з реєстром.
- Відстежуйте та журналюйте всю активність реєстру. Регулярно переглядайте журнали, щоб помічати незвичну поведінку.
- Синхронізуйте записи реєстру з вашою кодовою базою за допомогою безперервної інтеграції.
- Надайте зручний портал для простого огляду агентів.
- Використовуйте фреймворки з відкритим кодом, щоб прискорити розробку.
Дотримуючись цих кроків, ви отримуєте видимість і контроль над ідентичністю агентів, що спрощує застосування політик найменших привілеїв і керування обліковими даними.
Застосування політик під час виконання
Політики потрібно застосовувати, поки агенти працюють, а не лише постфактум. Застосування політик під час виконання дає вам контроль поведінки агентів і доступу в реальному часі. Порівняйте цей підхід із традиційним контролем облікових записів служб:
| Аспект | Застосування політик під час виконання | Традиційний контроль облікових записів служб |
|---|---|---|
| Управління | Безперервне управління поведінкою | Аудит після події |
| Механізм контролю | Стримування поведінки під час роботи | Автентифікація ідентичності і надання доступу |
| Адаптивність | Розроблено для автономних систем | Не призначено для контролю дій у реальному часі |
Управління під час виконання зосереджується на стримуванні дій агентів у момент їх здійснення. Це потрібно, бо агенти діють автономно і потребують постійного нагляду. Традиційні моделі перевіряють ідентичність і дозволи лише на початку, пропускаючи ризикdову поведінку, що виникає пізніше. Завдяки автентифікації для агентів ви можете адаптувати політики в реальному часі та гарантувати, що агенти ніколи не виходять за межі наданих повноважень.
Моніторинг і журнали аудиту
Не можна покращити те, що не вимірюєш. Ефективний моніторинг і журнали аудиту дають змогу відстежувати кожну ідентичність і кожен обліковий запис агента. Створіть повний облік і використовуйте інструменти керування доступом, щоб забезпечити найменші привілеї. Замініть постійні облікові дані короткостроковим доступом, обмеженим завданням, щоб знизити ризики. Впровадьте робочі процеси joiner-mover-leaver для керування повним життєвим циклом агентів і забезпечення підзвітності.
Такі регуляторні вимоги, як SOC 2 і ISO 27001, вимагають фіксувати ідентичність агента, часові мітки та контекст рішень у журналах, стійких до підробки. Ці журнали мають зберігатися роками, щоб підтримувати неспростовність. Використовуйте мережевий моніторинг, щоб бачити трафік агентів, і застосовуйте політики, прив’язані до атрибуції, щоб кожна дія могла бути відстежена до людини-суб’єкта.
Автоматизуйте ротацію облікових даних і регулярно переглядайте дозволи. Контроль доступу на основі атрибутів дає змогу оцінювати дозволи динамічно, підтримуючи безпеку середовища. Завдяки надійному моніторингу ви усуваєте прогалини в автентифікації для агентів і зміцнюєте довіру до вашої програми управління ідентичностями.
Порада: автоматизуйте керування обліковими даними та перевірки дозволів, щоб випереджати загрози і відповідати вимогам відповідності.
Майбутнє агентів у підприємстві
Загрози, що змінюються
Ви стикаєтеся з новою хвилею загроз, оскільки агенти ШІ стають дедалі автономнішими у вашому підприємстві. Зловмисники тепер атакують ці агенти тактиками, які виходять за межі традиційних моделей безпеки. Щоб залишатися попереду, потрібно розуміти ризики.
| Тип загрози | Опис |
|---|---|
| Підміна | Несанкціонований доступ до систем через видавання себе за легітимних користувачів. |
| Підробка | Зміна даних або систем зловмисниками. |
| Розкриття інформації | Несанкціонований доступ до конфіденційної інформації. |
| Відмова в обслуговуванні | Порушення доступності сервісу для легітимних користувачів. |
| Підвищення привілеїв | Отримання прав доступу вищого рівня, ніж дозволено. |
| Просунуті загрози | Унікальні вразливості агентів GenAI, які призводять до нових векторів атак. |
Ці просунуті загрози не можна ігнорувати. Скомпрометовані ШІ-агенти можуть маніпулювати вашими засобами безпеки, щоб ті не помічали реальної небезпеки. Активність автономних агентів без моніторингу дозволяє їм вносити критичні зміни без вашого відома. Обхід автономних політик означає, що ШІ-агент може переглянути політики безпеки, поставивши під загрозу вашу відповідність вимогам. Також слід стежити за розривом між інструкціями та даними, коли великі мовні моделі плутають команди з даними користувачів. Отруєння пам'яті може вбудувати шкідливі інструкції в базу знань агента, що вплине на його майбутні дії.
Будьте уважні: поверхня атаки зростає разом із розгортанням нових ШІ-агентів. Ваш захист має адаптуватися разом із ними.
Регуляторні тенденції
Потрібно встигати за швидко змінюваним регулюванням. Уряди вже вимагають структурованих рамок управління для ШІ-агентів. Співвідношення людських і нелюдських ідентичностей продовжує зростати, а отже, потрібні сильніші механізми контролю. Закон ЄС про ШІ тепер вимагає управління ризиками та прозорості для високоризикових систем ШІ. Невідповідність вимогам може коштувати вам до 35 мільйонів євро або 7% глобального доходу. У Сполучених Штатах різні штати створюють унікальні зобов'язання щодо відповідності, що робить управління ще складнішим.
- До 2027 року майже кожна велика економіка юридично вимагатиме управління агентами.
- Готуйтеся до обов'язкових аудитів і суворих стандартів звітності.
- Регулятори очікують, що ви доведете контроль над кожним агентом і нелюдською ідентичністю у вашому середовищі.
Примітка: очікувати не можна. Почніть формувати стратегію відповідності зараз, щоб уникнути дорогих штрафів.
Підготовка до автономних агентів
Вам потрібен план для управління зростанням автономних агентів. Зробіть такі кроки, щоб забезпечити своє майбутнє:
| Крок | Опис |
|---|---|
| Створіть рамки управління | Визначте відповідальність, процеси погодження та етичні принципи для дій агентів. |
| Забезпечте якість даних | Оцініть і покращуйте повноту, точність і узгодженість даних у всіх системах. |
| Визначте організаційні ролі | Призначайте власників агентів із бізнесовими та технічними знаннями для нагляду за їхньою роботою. |
| Розробте стратегії інтеграції | Відобразіть системи та джерела даних, потрібні агентам, забезпечивши надійне з'єднання і доступ. |
| Впровадьте процеси моніторингу | Встановіть метрики та сповіщення для постійного оцінювання роботи агентів та їхньої інтеграції. |
Діяти потрібно зараз. Створюйте рамки управління, які чітко визначають відповідальність. Призначайте власників, які розуміють і бізнес, і технології. Покращуйте якість даних, щоб агенти приймали правильні рішення. Відобразіть свої системи та джерела даних, щоб агенти могли працювати безпечно. Налаштуйте моніторинг і сповіщення, щоб відстежувати роботу агентів і стан інтеграції.
Порада: безперервне управління та відповідність не є необов'язковими. Це ваш найкращий захист, коли агенти стають дедалі автономнішими.
Ви маєте можливість формувати майбутнє вашого підприємства. Адаптуючись до загроз, що змінюються, виконуючи регуляторні вимоги та готуючись до наступного покоління автономних агентів, ви захищаєте свою організацію і відкриваєте нові можливості.
Перестаньте розглядати агентів як сервісні облікові записи, якщо хочете захистити організацію від сучасних ризиків. ШІ-агенти працюють автономно та швидко, через що традиційні моделі управління стають застарілими. Більшість організацій не мають політик управління агентами, а агенти незабаром переважатимуть людські ідентичності. Застосовуйте найкращі практики: унікальну ідентифікацію, доступ за принципом найменших привілеїв і безперервний моніторинг. Подкаст M365 FM пропонує ідеї, які допоможуть вам побудувати динамічну систему управління ідентичністю агентів. Почніть зараз, щоб захистити своє підприємство і залишатися попереду.
Поширені запитання
Яка головна небезпека від розгляду агентів як сервісних облікових записів?
Це створює прогалини в безпеці. Агенти діють самостійно і потребують окремих засобів контролю, яких сервісні облікові записи не забезпечують. Ігноруючи управління ідентичністю, специфічною для агентів, ви ризикуєте витоком даних, порушеннями відповідності та атаками.
Чим ідентичності агентів відрізняються від облікових записів служб?
Ідентичності агентів змінюються залежно від контексту та завдань. Облікові записи служб залишаються статичними. Вам потрібні динамічні механізми контролю для агентів. Так ваше середовище залишається захищеним і гнучким.
Навіщо використовувати обмежений і тимчасовий доступ для агентів?
Обмежений і тимчасовий доступ визначає, що агенти можуть робити і як довго. Так ви зменшуєте поверхню атаки. Якщо облікові дані витečуть, ризик залишиться низьким. Такий підхід відповідає принципам Zero Trust і сучасній безпеці.
Як знайти всіх агентів у моєму середовищі?
Почніть із реєстру. Реєструйте кожного агента одразу після розгортання. Використовуйте API та автоматизацію, щоб список залишався актуальним. Регулярні перевірки допоможуть виявити Shadow Agents.
Що таке Shadow Agent?
Shadow Agent — це некерований ШІ-агент. Ви можете не знати про його існування. Він може отримувати доступ до конфіденційних даних без нагляду. Shadow Agents створюють ризики для відповідності вимогам і безпеки.
Як управління ідентичністю агентів допомагає з відповідністю вимогам?
Управління ідентичністю агентів забезпечує чіткі журнали аудиту. Ви можете показати регуляторам, хто, до чого і коли мав доступ. Це спрощує проходження перевірок і дозволяє уникнути штрафів.
Який перший крок варто зробити, щоб покращити управління агентами?
Створіть реєстр усіх агентів. Призначте власників. Налаштуйте політики доступу та моніторингу. Починайте з малого, а потім розширюйте. Так ви закладете міцну основу для безпеки та відповідності вимогам.
Де дізнатися більше про найкращі практики ідентичності агентів?
Слухайте подкаст M365 FM. Ви отримаєте експертні думки, реальні приклади та практичні кроки. Будьте попереду, навчаючись у лідерів у сфері ідентичності та управління агентами.
🎧 Слухайте цей епізод
Хочете практичне пояснення щодо безпеки ідентичності ШІ-агентів? Цей епізод простою мовою розкриває тему і показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Слухайте цей епізод, якщо хочете:
- Зрозуміти ключові концепції безпеки ідентичності ШІ-агентів
- Побачити, як вона вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де вона може принести практичну користь вашій організації
Вам також можуть сподобатися пов’язані епізоди M365 FM:
- Безпека service principal: припиніть використовувати особисті облікові записи
- Microsoft Entra Agent ID: безпечна ідентичність для ШІ-агентів
- Microsoft AI Agent Runtimes: більше ніж корпоративні чат-боти
- Enterprise AI Agent Fabric: архітектура понад чат-боти
- Security Agent Fabric: автономний ШІ для кіберзахисту
Відкрийте більше практичних розмов про Microsoft на M365 FM.
Останній перегляд: липень 2026.
Кому варто послухати
Цей епізод призначений для адміністраторів Microsoft, архітекторів, розробників, фахівців з безпеки та бізнес-лідерів, яким потрібна практична основа перед ухваленням рішень щодо впровадження, експлуатації чи управління.
🎧 Також варто послухати
- AI Agents — логічний наступний крок для поглиблення цієї теми.
- Power Platform — логічний наступний крок для поглиблення цієї теми.
- Microsoft Graph Data Connect — логічний наступний крок для поглиблення цієї теми.