 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
La llamada de atención de 10 billones de dólares: por qué la seguridad es un imperativo de negocio
By Mirko Peters ·
Bienvenido de nuevo a nuestro recorrido continuo por el complejo mundo de la infraestructura de TI moderna y la protección de datos. Cuando empecé a adentrarme en el mundo de la seguridad de TI', sentía una confusión abrumadora…
Automatically translated with AI from the original post. Read the English original
Bienvenido de nuevo a nuestro recorrido continuo por el complejo mundo de la infraestructura de TI moderna y la protección de datos. Cuando empecé a adentrarme en el mundo de la seguridad de TI, sentía una confusión abrumadora. Con el auge de los servicios en la nube y el paso al trabajo remoto, averiguar cómo proteger los datos se sentía como resolver un rompecabezas al que le faltaban piezas. En este blog repasamos los fundamentos de Microsoft Security, a partir de los conocimientos del curso de certificación SC-900, pensando no solo en quienes se preparan para la certificación, sino también en cualquiera que quiera entender hasta qué punto la seguridad y el cumplimiento normativo afectan a nuestro trabajo diario. Si quieres profundizar en estos conceptos básicos, no te pierdas el episodio SC-900 Exam Prep Part 1/8: Security Fundamentals.
La necesidad de la seguridad en la era digital
Hoy en día, la seguridad no es solo un asunto técnico, sino una preocupación empresarial fundamental. Las organizaciones se enfrentan a nuevos desafíos a medida que avanzamos en la era digital. Una brecha de seguridad puede tener consecuencias graves, no solo económicas, sino también para la confianza de los clientes y la reputación. Quiero explorar contigo estos aspectos cruciales de la seguridad digital.
Comprender el impacto financiero de las brechas de seguridad
Primero, hablemos de cifras reales. ¿Sabías que se prevé que el costo global de la ciberdelincuencia alcance los 10 billones de dólares en 2025? Piénsalo un momento. Es una cantidad impresionante, que refleja lo graves que son estas amenazas. Cuando una empresa sufre una filtración de datos, las consecuencias financieras pueden ser devastadoras:
- Costos inmediatos relacionados con la respuesta al incidente.
- Daños reputacionales a largo plazo que pueden reducir la confianza de los clientes.
- Honorarios legales y posibles multas de los organismos reguladores.
Ahora imagina perder datos sensibles de clientes… ¿Cuánto le costaría eso a tu organización? Esta pregunta no es solo retórica, sino una llamada de atención para muchas empresas. Si las implicaciones financieras no te convencen, el posible daño a tu marca y a la lealtad de tus clientes debería hacerlo.
Por qué la confianza es la piedra angular de la relación con los clientes
La confianza es fundamental en cualquier relación con un cliente. Cuando los clientes comparten su información, esperan que esté protegida. Una brecha de seguridad destruye esa confianza. Es como una promesa rota. Una vez perdida, es increíblemente difícil recuperarla.
Las empresas que sufren filtraciones de datos suelen enfrentarse a graves daños reputacionales. Según diversos estudios, un porcentaje significativo de organizaciones reporta haber perdido la confianza de sus clientes tras incidentes de este tipo. Irónicamente, las empresas que invierten en seguridad tienen más probabilidades de ganarse la lealtad de sus clientes. Por eso, invertir en medidas de seguridad sólidas no se trata solo de cumplir la normativa, sino de proteger tu activo más valioso: tus clientes.
El auge de las ciberamenazas en un mundo conectado
A medida que nos interconectamos cada vez más, el auge de las ciberamenazas sigue siendo alarmante. Desde los ataques de phishing hasta el ransomware, el panorama evoluciona constantemente. La pandemia aceleró el paso al trabajo remoto, abriendo más puertas a los ciberdelincuentes. Es fundamental reconocer que, en este entorno digital, cualquier endpoint puede convertirse en una vulnerabilidad.
Debemos mantenernos alerta. Las organizaciones deberían fomentar una cultura de concienciación en ciberseguridad. Formar a los empleados sobre las amenazas más recientes puede ser la primera línea de defensa. Todos tenemos un papel que desempeñar en la protección de los datos de la organización.
Ejemplos reales de filtraciones de datos
Veamos algunos ejemplos reveladores. Empresas como Equifax y Target han sufrido filtraciones masivas de datos, con millones de registros robados. Las consecuencias para estas compañías incluyeron multas millonarias, batallas legales y una caída drástica del precio de sus acciones. Si hubieran priorizado la seguridad, ¿habrían podido evitar este daño?
Estos ejemplos nos recuerdan constantemente que no podemos caer en la complacencia. Las brechas no son solo titulares; representan a personas reales afectadas por la pérdida de su información personal.
La falsa sensación de seguridad con las prácticas tradicionales
Muchas empresas confían en prácticas de seguridad obsoletas, pensando que están a salvo. Esta suposición puede ser peligrosa. Confiar únicamente en los cortafuegos y el antivirus ya no basta. Las ciberamenazas se han vuelto más sofisticadas, y nuestras defensas también deben serlo.
Debemos cuestionar la idea de que nuestras prácticas tradicionales ofrecen una protección completa. Es hora de adoptar un enfoque más proactivo. Integrar medidas de seguridad avanzadas, como la autenticación multifactor y las auditorías de seguridad periódicas, debería ser innegociable.
En conclusión, no se puede subestimar la urgencia de reforzar las medidas de seguridad. Mientras avanzamos en este panorama digital, está claro que lo que está en juego es muy importante. Las organizaciones deben reconocer que la seguridad no es solo un problema de TI, sino un imperativo empresarial integral que afecta directamente a la credibilidad y a la confianza.
Pérdida de control: la nueva era del trabajo remoto
El trabajo remoto ha transformado nuestra vida profesional de forma radical. Ha abierto un mundo de posibilidades, al permitirnos trabajar desde cualquier lugar. Pero esta libertad tiene un costo. La pregunta es: ¿qué tan segura está nuestra información cuando trabajamos desde casa, desde una cafetería o incluso mientras viajamos?
Desafíos del acceso remoto a los datos de la empresa
Uno de los mayores desafíos de la cultura del trabajo remoto es el acceso a los datos de la empresa. Cuando estamos en la oficina, los datos suelen estar bien protegidos tras cortafuegos y equipos de seguridad. Pero cuando trabajamos a distancia, a menudo accedemos a esta información sensible desde redes menos seguras. Eso nos expone a posibles amenazas.
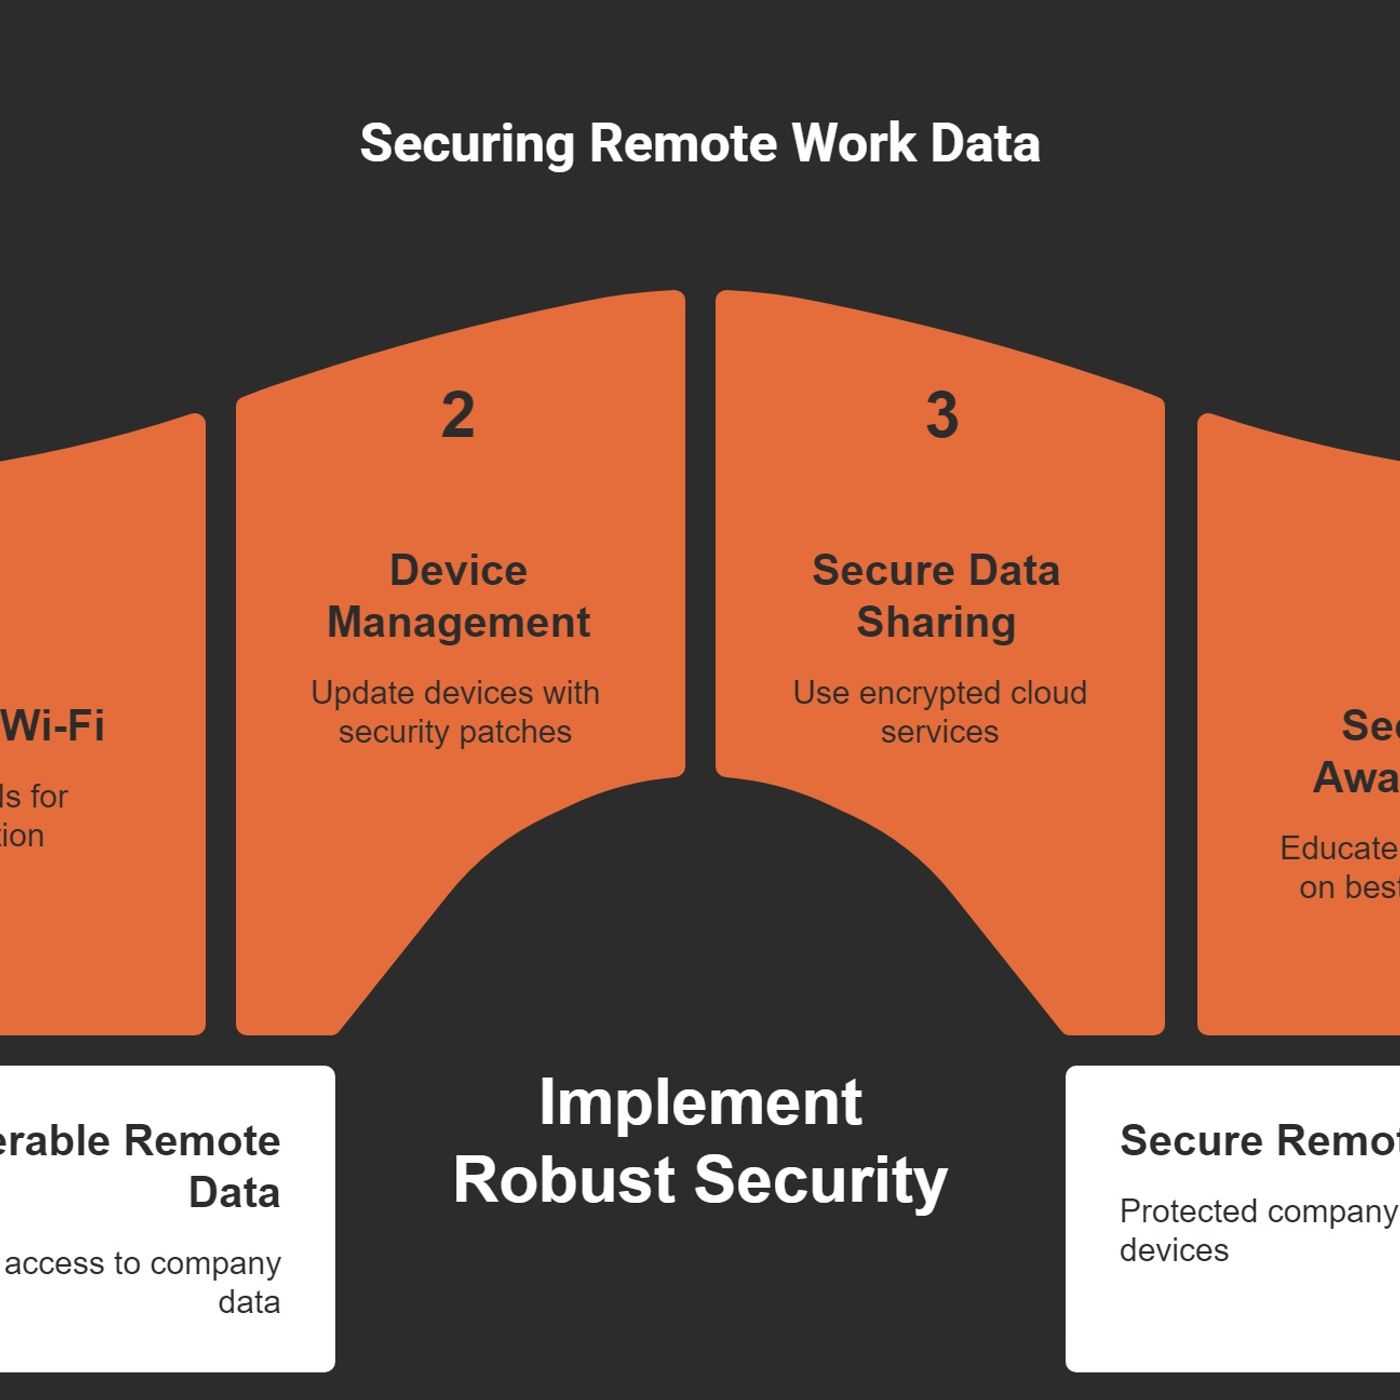
- Redes Wi-Fi no seguras: ¿cuántas veces has sacado tu portátil en una cafetería? Esas redes públicas pueden parecer cómodas, pero son un punto de acceso ideal para los hackers.
- Gestión de dispositivos: a menudo usamos dispositivos personales para acceder a archivos de trabajo. Esto plantea dudas sobre los protocolos de seguridad. ¿Están nuestros dispositivos protegidos contra el malware y los virus?
- Compartir datos: podemos compartir archivos por correo electrónico o servicios en la nube sin pensar en las implicaciones de seguridad. Es como dejar la puerta abierta de par en par.
Ejemplos de brechas cotidianas fuera de la oficina
Las brechas cotidianas son más comunes de lo que pensamos. Un incidente puede ocurrir en un abrir y cerrar de ojos. Por ejemplo, imagina enviar un archivo confidencial a la dirección de correo equivocada. Es un error fácil que todos podríamos cometer. O piensa en esto: un compañero inicia sesión en su cuenta de trabajo en una biblioteca pública. Sin las medidas de seguridad adecuadas, expone sin darse cuenta los datos de la empresa a posibles atacantes.
Según estadísticas recientes, las fugas de datos a través de conexiones Wi-Fi no seguras se han disparado. De hecho, los expertos prevén que el costo de la ciberdelincuencia superará los diez billones de dólares anuales en 2025. ¡Una cifra asombrosa!
Ideas erróneas sobre la seguridad en entornos de trabajo remoto
A menudo tenemos ideas erróneas sobre la seguridad cuando trabajamos a distancia. Una creencia común es que trabajar desde casa es inherentemente más seguro que hacerlo en la oficina. ¿Es cierto? ¡Para nada! De hecho, puede ocurrir justo lo contrario. Mucha gente cree que sus redes domésticas son seguras porque tienen contraseña. Sin embargo, muchos routers domésticos carecen de funciones de seguridad sólidas.
Otra idea errónea es que la seguridad es responsabilidad exclusiva del departamento de TI. Pero todos desempeñamos un papel en la protección de los datos sensibles. Es como un deporte de equipo: si un jugador falla, todo el equipo lo sufre. Lo cierto es que "hoy en día, los empleados esperan acceder a los archivos y herramientas de la empresa desde cualquier lugar". Esta expectativa significa que todos debemos estar alerta.
Testimonios de profesionales que sufrieron brechas en primera persona
Permíteme contarte una historia. Un amigo mío, diseñador gráfico, trabajaba en un proyecto para un cliente importante. Usaba su portátil personal, que no tenía los parches de seguridad actualizados. Un día recibió un correo extraño con un archivo adjunto. Por curiosidad, lo abrió. Ahí fue cuando todo salió mal. Su portátil se infectó con ransomware, que le bloqueó el acceso a sus archivos. Este incidente no solo fue costoso, sino que también dañó su reputación profesional.
Otro profesional con el que hablé contó cómo perdió información crucial de clientes al dejar su portátil desatendido en una cafetería. Un ladrón se lo llevó en segundos. La filtración de datos no solo le costó el empleo, sino también la confianza de sus clientes. Estas historias nos recuerdan que la seguridad no puede dejarse para más adelante.
Mientras avanzamos en esta nueva era del trabajo remoto, debemos recordar que el cambio hacia el trabajo remoto ha creado un panorama en el que los datos sensibles son más accesibles y, paradójicamente, más vulnerables que nunca. Comprender estos desafíos es el primer paso para proteger a nuestra organización y a nosotros mismos.
Ya no podemos permitirnos la complacencia en materia de seguridad. Debemos mantenernos proactivos, formarnos en las mejores prácticas y fomentar una cultura de concienciación en seguridad. El momento de actuar es ahora. ¿Qué tan segura es tu área de trabajo remoto?
El modelo de responsabilidad compartida en la nube
Al adentrarnos en la nube, es fundamental entender el modelo de responsabilidad compartida. Este modelo define quién es responsable de qué en materia de seguridad y cumplimiento. Los proveedores de nube como Microsoft Azure o AWS se encargan de la seguridad de la infraestructura. Pero ¿y nosotros, los usuarios? Ahí es donde las cosas pueden complicarse un poco.
Definición de la responsabilidad compartida
En esencia, el modelo de responsabilidad compartida establece que la seguridad es un esfuerzo conjunto. Los proveedores protegen la nube, pero nosotros debemos proteger nuestros datos y aplicaciones. Piensa en una casa: el propietario se asegura de que el edificio sea seguro, mientras que tú cierras las puertas y ventanas con llave. De este modo, ambas partes desempeñan un papel en la protección del inmueble.
- Responsabilidades del proveedor de nube: gestionan la infraestructura, la seguridad física y garantizan que los servicios estén operativos.
- Responsabilidades del usuario: debemos gestionar nuestros datos, el acceso de los usuarios y las configuraciones dentro de los servicios en la nube.
Errores comunes que enfrentan las organizaciones
Muchas organizaciones cometen el error de suponer que, una vez migradas a la nube, la seguridad ya está resuelta. Es una idea peligrosa. De hecho, más del 90 % de las brechas de seguridad se deben a configuraciones incorrectas o a errores de los usuarios. ¿Te lo puedes creer? Resulta sorprendente pensar que la mayoría de los problemas surgen de simples equivocaciones.
Algunos errores habituales incluyen ignorar el control de acceso y no actualizar las configuraciones con regularidad.
Conclusión
Como hemos visto a lo largo de este artículo, la seguridad ya no es solo una función de fondo de TI; es un pilar fundamental de las operaciones empresariales modernas. Desde las asombrosas proyecciones financieras de la ciberdelincuencia y la fragilidad de la confianza de los clientes hasta las vulnerabilidades específicas que introducen el trabajo remoto y la adopción de la nube, proteger tu organización requiere un enfoque proactivo e integral. Una única configuración incorrecta o un parche de seguridad pasado por alto puede provocar consecuencias financieras y reputacionales catastróficas. Al comprender marcos como el modelo de responsabilidad compartida y abandonar la complacencia tradicional, podemos proteger mejor nuestros activos digitales. Para continuar tu proceso de aprendizaje y afianzar estos conceptos esenciales, no dejes de escuchar el episodio complementario SC-900 Exam Prep Part 1/8: Security Fundamentals y adquiere los conocimientos necesarios para proteger tu organización desde la base.