 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
O alerta de US$ 10 trilhões: por que a segurança é uma prioridade de negócio
By Mirko Peters ·
Bem-vindo de volta à nossa jornada contínua pelo complexo mundo da infraestrutura de TI moderna e da proteção de dados. Quando comecei a me orientar no universo da segurança de TI…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta à nossa jornada contínua pelo complexo mundo da infraestrutura de TI moderna e da proteção de dados. Quando comecei a me orientar no universo da segurança de TI, senti uma confusão enorme. Com o crescimento dos serviços em nuvem e a migração para o trabalho remoto, descobrir como proteger os dados parecia resolver um quebra-cabeça sem várias peças. Neste blog, vamos explorar os fundamentos da segurança da Microsoft, com base em conteúdos do curso de certificação SC-900, pensando não só em quem se prepara para a certificação, mas também em quem quer entender o quanto segurança e conformidade afetam o dia a dia de trabalho. Se você quiser se aprofundar nesses conceitos básicos, não deixe de conferir o episódio SC-900 Exam Prep Part 1/8: Security Fundamentals.
A necessidade de segurança na era digital
Hoje em dia, segurança não é apenas uma questão técnica: é um tema essencial para o negócio. As organizações enfrentam novos desafios à medida que avançamos na era digital. Uma violação de segurança pode ter consequências graves, não só financeiras, mas também para a confiança e a reputação dos clientes. Quero explorar esses aspectos cruciais da segurança digital com você.
Entendendo os impactos financeiros de violações de segurança
Primeiro, vamos aos números. Você sabia que o custo global do cibercrime deve chegar a US$ 10 trilhões até 2025? Pense nisso por um momento. É um valor impressionante, que mostra o quanto essas ameaças são sérias. Quando uma empresa sofre um vazamento de dados, as consequências financeiras podem ser devastadoras:
- Custos imediatos com a resposta ao incidente.
- Danos de longo prazo à reputação, que podem reduzir a confiança dos clientes.
- Honorários advocatícios e possíveis multas aplicadas por órgãos reguladores.
Agora, imagine perder dados sensíveis de clientes… Quanto isso custaria para a sua organização? Essa pergunta não é apenas retórica; é um alerta para muitas empresas. Se o impacto financeiro não for convincente o bastante, o potencial dano à sua marca e à fidelidade dos clientes deveria ser.
Por que a confiança é a base do relacionamento com o cliente
A confiança é fundamental em qualquer relacionamento com o cliente. Quando os clientes compartilham suas informações, esperam que elas sejam protegidas. Uma violação destrói essa confiança. É como uma promessa quebrada. Depois de perdida, ela é muito difícil de recuperar.
Empresas que sofrem vazamentos de dados costumam enfrentar danos graves à reputação. Segundo estudos, um percentual significativo de organizações relata perda de confiança dos clientes após esses incidentes. Ironicamente, as empresas que investem em segurança têm mais chances de conquistar a fidelidade dos clientes. Por isso, investir em medidas de segurança robustas não é apenas uma questão de conformidade; é proteger o seu bem mais valioso: os seus clientes.
A ascensão das ameaças cibernéticas em um mundo conectado
À medida que nos tornamos cada vez mais interconectados, a ascensão das ameaças cibernéticas continua preocupante. De ataques de phishing a ransomware, o cenário muda constantemente. A pandemia acelerou a migração para o trabalho remoto e abriu ainda mais portas para os criminosos cibernéticos. É fundamental reconhecer que, nesse ambiente digital, qualquer endpoint pode se tornar uma vulnerabilidade.
Precisamos continuar atentos. As organizações devem promover uma cultura de conscientização em cibersegurança. Treinar os funcionários sobre as ameaças mais recentes pode ser a primeira linha de defesa. Todos têm um papel na proteção dos dados da organização.
Exemplos reais de vazamentos de dados
Vamos ver alguns exemplos que chamam atenção. Empresas como Equifax e Target sofreram vazamentos massivos de dados, resultando em milhões de registros roubados. As consequências para essas companhias incluíram multas pesadas, batalhas judiciais e uma queda acentuada no valor das ações. Se elas tivessem priorizado a segurança, será que teriam evitado esses prejuízos?
Esses exemplos são um lembrete constante: não podemos nos acomodar. Violações não são apenas manchetes; elas representam pessoas reais afetadas pela perda de suas informações pessoais.
A falsa sensação de segurança com práticas tradicionais
Muitas empresas dependem de práticas de segurança ultrapassadas, achando que estão protegidas. Essa suposição pode ser perigosa. Confiar apenas em firewalls e antivírus já não basta. As ameaças cibernéticas se tornaram mais sofisticadas, e nossas defesas precisam acompanhar essa evolução.
Precisamos questionar a ideia de que nossas práticas tradicionais oferecem proteção completa. É hora de adotar uma abordagem mais proativa. Integrar medidas de segurança avançadas, como a autenticação multifator e auditorias de segurança regulares, deveria ser inegociável.
Em conclusão, a urgência de medidas de segurança reforçadas não pode ser subestimada. À medida que navegamos por esse cenário digital, fica claro que o que está em jogo é alto. As organizações precisam reconhecer que segurança não é apenas um problema de TI; é um imperativo de negócio abrangente, que impacta diretamente a credibilidade e a confiança.
Perda de controle: a nova era do trabalho remoto
O trabalho remoto transformou nossa vida profissional de forma significativa. Ele abriu um mundo de possibilidades, permitindo que você trabalhe de qualquer lugar. Mas essa liberdade tem um custo. A questão é: quão segura está a nossa informação quando trabalhamos de casa, de uma cafeteria ou até mesmo durante uma viagem?
Desafios do acesso remoto aos dados da empresa
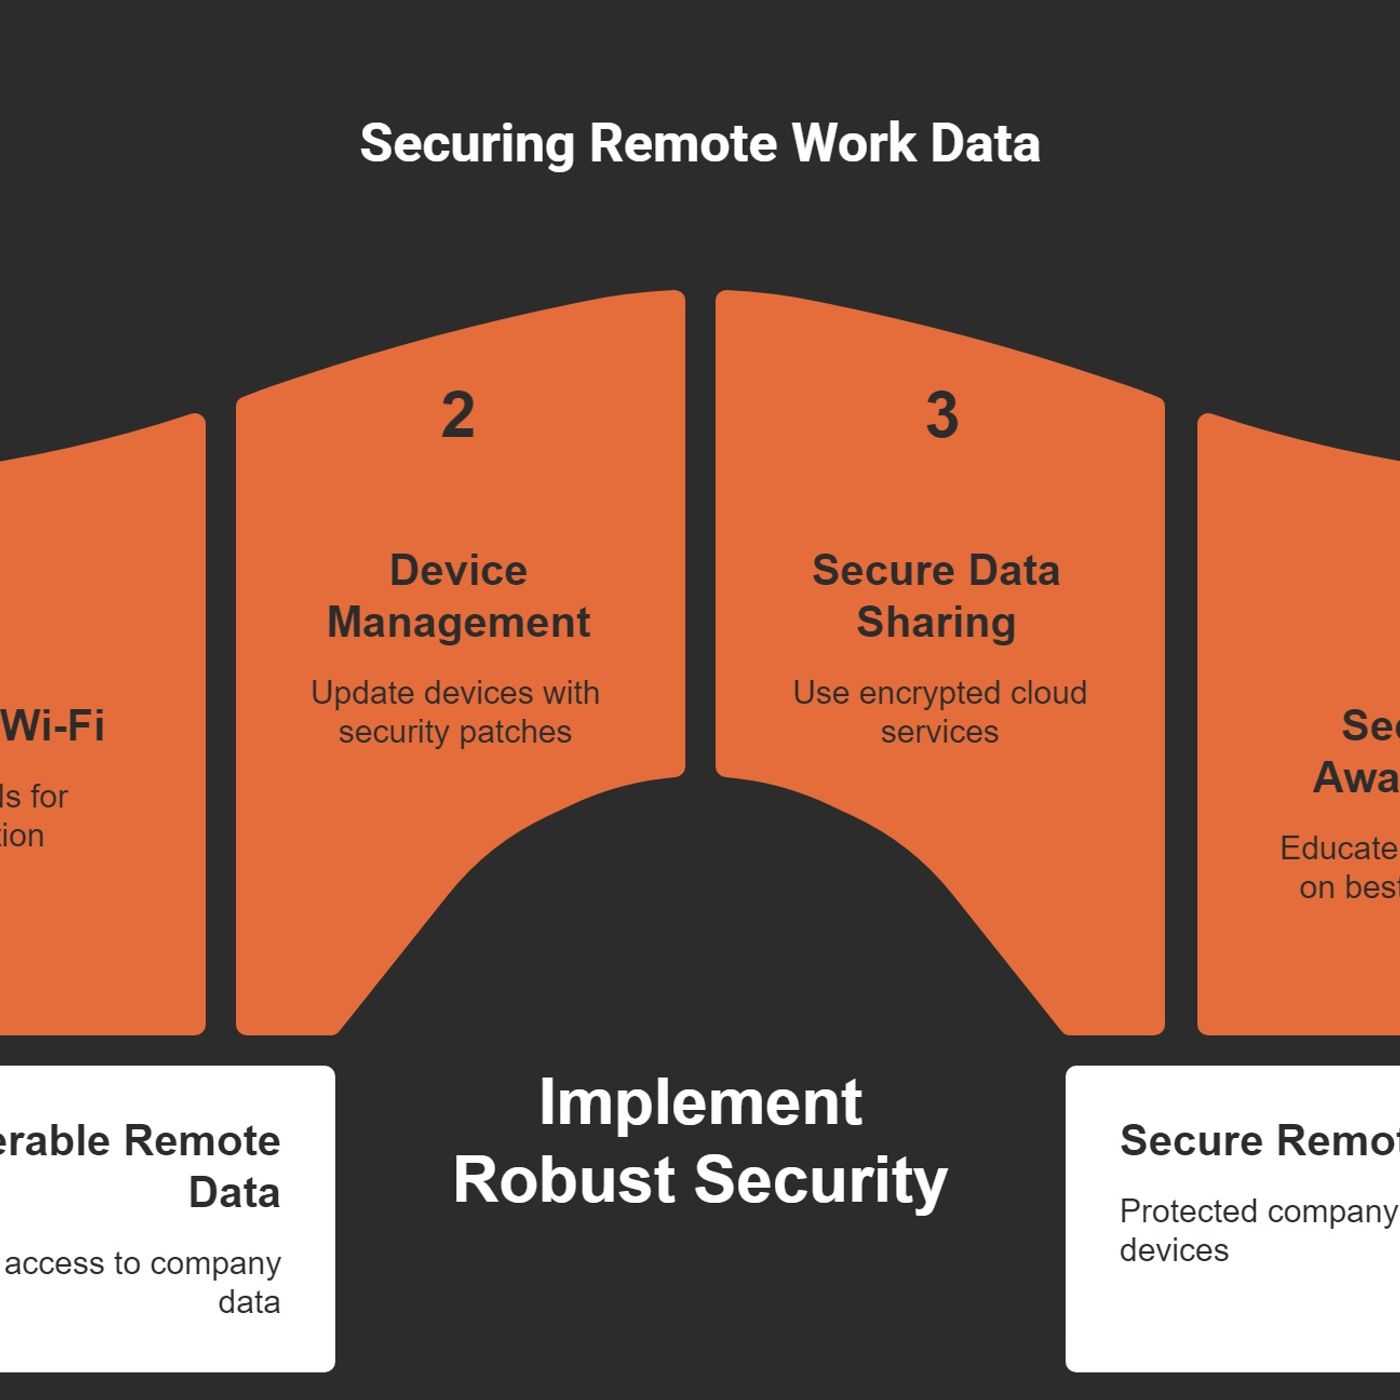
Um dos maiores desafios que enfrentamos em uma cultura de trabalho remoto é o acesso aos dados da empresa. Quando estamos no escritório, os dados costumam estar bem protegidos atrás de firewalls e das equipes de segurança. Mas, ao trabalhar remotamente, muitas vezes acessamos essas informações sensíveis por redes menos seguras. Isso nos expõe a possíveis ameaças.
- Redes Wi-Fi não seguras: quantas vezes você já pegou o notebook e foi trabalhar em uma cafeteria? Essas redes públicas podem parecer práticas, mas são pontos de acesso ideais para hackers.
- Gerenciamento de dispositivos: muitas vezes usamos dispositivos pessoais para acessar arquivos de trabalho. Isso levanta dúvidas sobre os protocolos de segurança. Nossos dispositivos estão protegidos contra malware e vírus?
- Compartilhamento de dados: podemos compartilhar arquivos por e-mail ou serviços de nuvem sem considerar as implicações de segurança. É como deixar a porta escancarada.
Exemplos de violações cotidianas que acontecem fora do escritório
Violações do dia a dia são mais comuns do que imaginamos. Um incidente pode acontecer em um piscar de olhos. Por exemplo, imagine enviar um arquivo sensível para o endereço de e-mail errado. É um erro fácil que todos nós podemos cometer. Ou considere este caso: um colega faz login na conta de trabalho em uma biblioteca pública. Sem medidas de segurança adequadas, ele expõe, sem perceber, dados da empresa a possíveis atacantes.
De acordo com estatísticas recentes, os vazamentos de dados a partir de conexões Wi-Fi não seguras dispararam. De fato, especialistas projetam que o custo do cibercrime ultrapassará dez trilhões de dólares por ano até 2025. É um número impressionante!
Equívocos sobre segurança em ambientes de trabalho remoto
Muitas vezes temos equívocos sobre segurança ao trabalhar remotamente. Uma crença comum é que trabalhar de casa é, por natureza, mais seguro do que trabalhar no escritório. Mas será que isso é verdade? De forma nenhuma! Na verdade, pode acontecer o contrário. Muita gente acredita que suas redes domésticas são seguras porque têm senha. No entanto, muitos roteadores residenciais não têm recursos de segurança robustos.
Outro equívoco é achar que a segurança é responsabilidade exclusiva do departamento de TI. Mas todos nós temos um papel na proteção dos dados sensíveis. É como um esporte de equipe: se um jogador erra, todo o time sofre. A verdade é que "os funcionários de hoje esperam ter acesso aos arquivos e às ferramentas da empresa de qualquer lugar". Essa expectativa significa que todos precisamos estar atentos.
Relatos de profissionais que sofreram violações na prática
Deixe-me contar uma história. Um amigo meu, designer gráfico, trabalhava em um projeto para um grande cliente. Ele usou o notebook pessoal, que não estava com as atualizações de segurança em dia. Certo dia, recebeu um e-mail estranho com um anexo. Por curiosidade, abriu o arquivo. Foi nesse momento que tudo deu errado. O notebook foi infectado por ransomware, que o impediu de acessar os próprios arquivos. O incidente não só foi caro como também prejudicou sua reputação profissional.
Outro profissional com quem conversei contou como perdeu informações cruciais de clientes ao deixar o notebook sem vigilância em uma cafeteria. Um ladrão o pegou em segundos. A violação de dados não só lhe custou o emprego, como também a confiança dos clientes. Essas histórias são um lembrete de que a segurança não pode ser uma reflexão tardia.
Ao navegarmos nesta nova era do trabalho remoto, precisamos lembrar que a migração para o trabalho remoto criou um cenário em que os dados sensíveis estão acessíveis e, paradoxalmente, mais vulneráveis do que nunca. Entender esses desafios é o primeiro passo para proteger a nós mesmos e às nossas empresas.
Não podemos mais nos dar ao luxo de sermos complacentes com a segurança. Precisamos continuar proativos, nos educar sobre as melhores práticas e promover uma cultura de conscientização em segurança. O momento de agir é agora. Quão segura é a sua área de trabalho remoto?
O modelo de responsabilidade compartilhada na nuvem
Ao mergulharmos na nuvem, é essencial entender o modelo de responsabilidade compartilhada. Esse modelo define quem é responsável por quê quando o assunto é segurança e conformidade. Provedores de nuvem como Microsoft Azure ou AWS cuidam da segurança da infraestrutura. Mas e nós, os usuários? É aí que as coisas podem ficar um pouco nebulosas.
Definindo a responsabilidade compartilhada
Em sua essência, o modelo de responsabilidade compartilhada afirma que a segurança é um esforço conjunto. Os provedores protegem a nuvem, mas nós precisamos proteger nossos dados e aplicações. Pense em uma casa: o locador garante que o prédio seja seguro, enquanto você tranca portas e janelas. Dessa forma, as duas partes têm um papel na proteção do imóvel.
- Responsabilidades do provedor de nuvem: eles gerenciam a infraestrutura, a segurança física e garantem que os serviços estejam em funcionamento.
- Responsabilidades do usuário: precisamos gerenciar nossos dados, o acesso dos usuários e as configurações dentro dos serviços de nuvem.
Armadilhas comuns enfrentadas pelas organizações
Muitas organizações cometem o erro de presumir que, uma vez migradas para a nuvem, a segurança está resolvida. Essa é uma concepção perigosa. Na verdade, mais de 90% das violações decorrem de configuração incorreta ou erro do usuário. Você acredita nisso? É chocante pensar que a maioria dos problemas surge de erros simples.
Algumas armadilhas comuns incluem ignorar o controle de acesso e deixar de atualizar as configurações regularmente.
Conclusão
Como exploramos ao longo deste post, a segurança não é mais apenas uma função de TI em segundo plano; ela é um pilar fundamental das operações de negócios modernas. Desde as projeções impressionantes de custos do cibercrime e a fragilidade da confiança dos clientes até as vulnerabilidades específicas introduzidas pelo trabalho remoto e pela adoção da nuvem, proteger sua organização exige uma abordagem proativa e holística. Uma única configuração incorreta ou uma atualização de segurança negligenciada pode levar a consequências financeiras e reputacionais catastróficas. Ao entender estruturas como o modelo de responsabilidade compartilhada e abandonar a complacência tradicional, podemos proteger melhor nossos ativos digitais. Para continuar sua jornada de aprendizado e dominar esses conceitos essenciais, não deixe de ouvir o episódio correspondente SC-900 Exam Prep Part 1/8: Security Fundamentals e se equipar com o conhecimento necessário para proteger sua organização desde a base.