 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Der Weckruf über 10 Billionen US-Dollar: Warum Sicherheit eine geschäftliche Notwendigkeit ist
Von Mirko Peters ·
Willkommen zurück auf unserer fortlaufenden Reise in die komplexe Welt der modernen IT-Infrastruktur und des Datenschutzes. Als ich mich zum ersten Mal in der Welt der IT-Sicherheit zurechtfinden musste…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück auf unserer fortlaufenden Reise in die komplexe Welt der modernen IT-Infrastruktur und des Datenschutzes. Als ich mich zum ersten Mal in der Welt der IT-Sicherheit zurechtfinden musste, war ich zunächst überwältigt und verunsichert. Mit dem Aufkommen von Cloud-Diensten und der Umstellung auf mobiles Arbeiten fühlte sich der Schutz von Daten an wie ein Puzzle, bei dem einige Teile fehlen. In diesem Blog erläutern wir die Grundlagen von Microsoft Security und greifen Erkenntnisse aus dem SC-900-Zertifizierungskurs auf. Das richtet sich an alle, die sich auf die Zertifizierung vorbereiten, aber auch an alle, die verstehen möchten, wie stark Sicherheit und Compliance unseren Arbeitsalltag prägen. Wenn Sie tiefer in diese Grundlagen einsteigen möchten, schauen Sie sich unbedingt unsere Folge SC-900 Exam Prep Part 1/8: Security Fundamentals an.
Die Notwendigkeit von Sicherheit im digitalen Zeitalter
Heute ist Sicherheit nicht nur ein technisches Thema, sondern ein zentrales geschäftliches Anliegen. Unternehmen sehen sich im digitalen Zeitalter mit neuen Herausforderungen konfrontiert. Ein Sicherheitsvorfall kann gravierende Folgen haben: nicht nur finanzielle, sondern auch für das Vertrauen der Kunden und den Ruf des Unternehmens. Ich möchte mit Ihnen diese entscheidenden Aspekte der digitalen Sicherheit betrachten.
Die finanziellen Auswirkungen von Sicherheitsvorfällen verstehen
Schauen wir zuerst auf die Zahlen. Wussten Sie, dass die weltweiten Kosten der Cyberkriminalität bis 2025 voraussichtlich 10 Billionen US-Dollar erreichen werden? Denken Sie einen Moment darüber nach. Das ist eine enorme Summe und zeigt, wie ernst diese Bedrohungen sind. Wenn ein Unternehmen eine Datenschutzverletzung erleidet, können die finanziellen Folgen verheerend sein:
- Unmittelbare Kosten für die Reaktion auf den Vorfall.
- Langfristiger Reputationsschaden, der das Vertrauen der Kunden mindern kann.
- Rechtskosten und mögliche Bußgelder der Aufsichtsbehörden.
Stellen Sie sich nun vor, sensible Kundendaten zu verlieren … Was würde das Ihr Unternehmen kosten? Diese Frage ist nicht nur rhetorisch gemeint, sondern für viele Unternehmen ein Weckruf. Falls die finanziellen Auswirkungen nicht überzeugen, sollte es der mögliche Schaden für Ihre Marke und die Kundentreue tun.
Warum Vertrauen das Fundament der Kundenbeziehungen ist
Vertrauen ist in jeder Kundenbeziehung von zentraler Bedeutung. Wenn Kunden ihre Informationen weitergeben, erwarten sie, dass diese geschützt werden. Eine Datenpanne zerstört dieses Vertrauen. Es ist wie ein gebrochenes Versprechen. Ist es einmal verloren, lässt es sich nur sehr schwer wiederherstellen.
Unternehmen, die von Datenpannen betroffen sind, erleiden häufig einen erheblichen Reputationsschaden. Studien zufolge berichtet ein beträchtlicher Anteil der Organisationen, nach solchen Vorfällen das Vertrauen der Kunden verloren zu haben. Ironischerweise gewinnen gerade Unternehmen, die in Sicherheit investieren, eher die Loyalität ihrer Kunden. Deshalb geht es bei Investitionen in robuste Sicherheitsmaßnahmen nicht nur um Compliance, sondern darum, Ihr wertvollstes Gut zu schützen: Ihre Kunden.
Die Zunahme von Cyberbedrohungen in einer vernetzten Welt
Je stärker wir vernetzt sind, desto alarmierender bleibt die Zunahme von Cyberbedrohungen. Von Phishing-Angriffen bis hin zu Ransomware: Die Bedrohungslandschaft entwickelt sich ständig weiter. Die Pandemie hat die Umstellung auf Remotearbeit beschleunigt und Cyberkriminellen so zusätzliche Angriffsmöglichkeiten eröffnet. Wichtig ist zu erkennen, dass in dieser digitalen Landschaft jeder Endpunkt eine potenzielle Schwachstelle sein kann.
Wir müssen wachsam bleiben. Organisationen sollten eine Kultur des Bewusstseins für Cybersicherheit fördern. Schulungen zu den neuesten Bedrohungen können die erste Verteidigungslinie sein. Jeder Mitarbeitende trägt dazu bei, die Daten des Unternehmens zu schützen.
Reale Beispiele für Datenpannen
Schauen wir uns einige aufschlussreiche Beispiele an. Unternehmen wie Equifax und Target haben massive Datenpannen erlebt, bei denen Millionen Datensätze gestohlen wurden. Die Folgen für diese Unternehmen umfassten hohe Strafen, Rechtsstreitigkeiten und stark fallende Aktienkurse. Hätten sie Sicherheit priorisiert, hätten sie diesen Schaden möglicherweise vermeiden können?
Diese Beispiele sind eine ständige Erinnerung daran, dass wir nicht nachlässig werden dürfen. Datenpannen sind nicht nur Schlagzeilen; sie betreffen reale Menschen, deren persönliche Daten verloren gegangen sind.
Die trügerische Sicherheit traditioneller Praktiken
Viele Unternehmen verlassen sich auf veraltete Sicherheitspraktiken und halten sich deshalb für sicher. Diese Annahme kann gefährlich sein. Allein auf Firewalls und Virenschutz zu setzen, reicht heute nicht mehr aus. Cyberbedrohungen sind raffinierter geworden, und unsere Abwehr muss mithalten.
Wir müssen die Vorstellung hinterfragen, dass unsere traditionellen Praktiken vollständigen Schutz bieten. Es ist Zeit für einen proaktiveren Ansatz. Fortschrittliche Sicherheitsmaßnahmen wie Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits sollten nicht verhandelbar sein.
Kurz gesagt, die Dringlichkeit verbesserter Sicherheitsmaßnahmen lässt sich kaum überbetonen. Während wir uns in dieser digitalen Landschaft bewegen, ist klar, dass viel auf dem Spiel steht. Unternehmen müssen erkennen, dass Sicherheit nicht nur ein IT-Problem ist, sondern ein umfassender geschäftlicher Imperativ, der sich direkt auf Glaubwürdigkeit und Vertrauen auswirkt.
Kontrollverlust: Die neue Ära der Remote-Arbeit
Remote-Arbeit hat unser Berufsleben grundlegend verändert. Sie hat eine Welt voller Möglichkeiten eröffnet, denn wir können von überall aus arbeiten. Doch diese Freiheit hat ihren Preis. Die Frage lautet: Wie sicher sind unsere Daten, wenn wir von zu Hause, aus dem Café oder sogar unterwegs arbeiten?
Herausforderungen beim Remote-Zugriff auf Unternehmensdaten
Eine der größten Herausforderungen der Remote-Arbeitskultur ist der Zugriff auf Unternehmensdaten. Wenn wir im Büro sind, liegen die Daten oft gut geschützt hinter Firewalls und hinter den Sicherheitsteams. Wenn wir remote arbeiten, greifen wir auf diese sensiblen Informationen jedoch häufig über weniger sichere Netzwerke zu. Dadurch sind wir potenziellen Bedrohungen ausgesetzt.
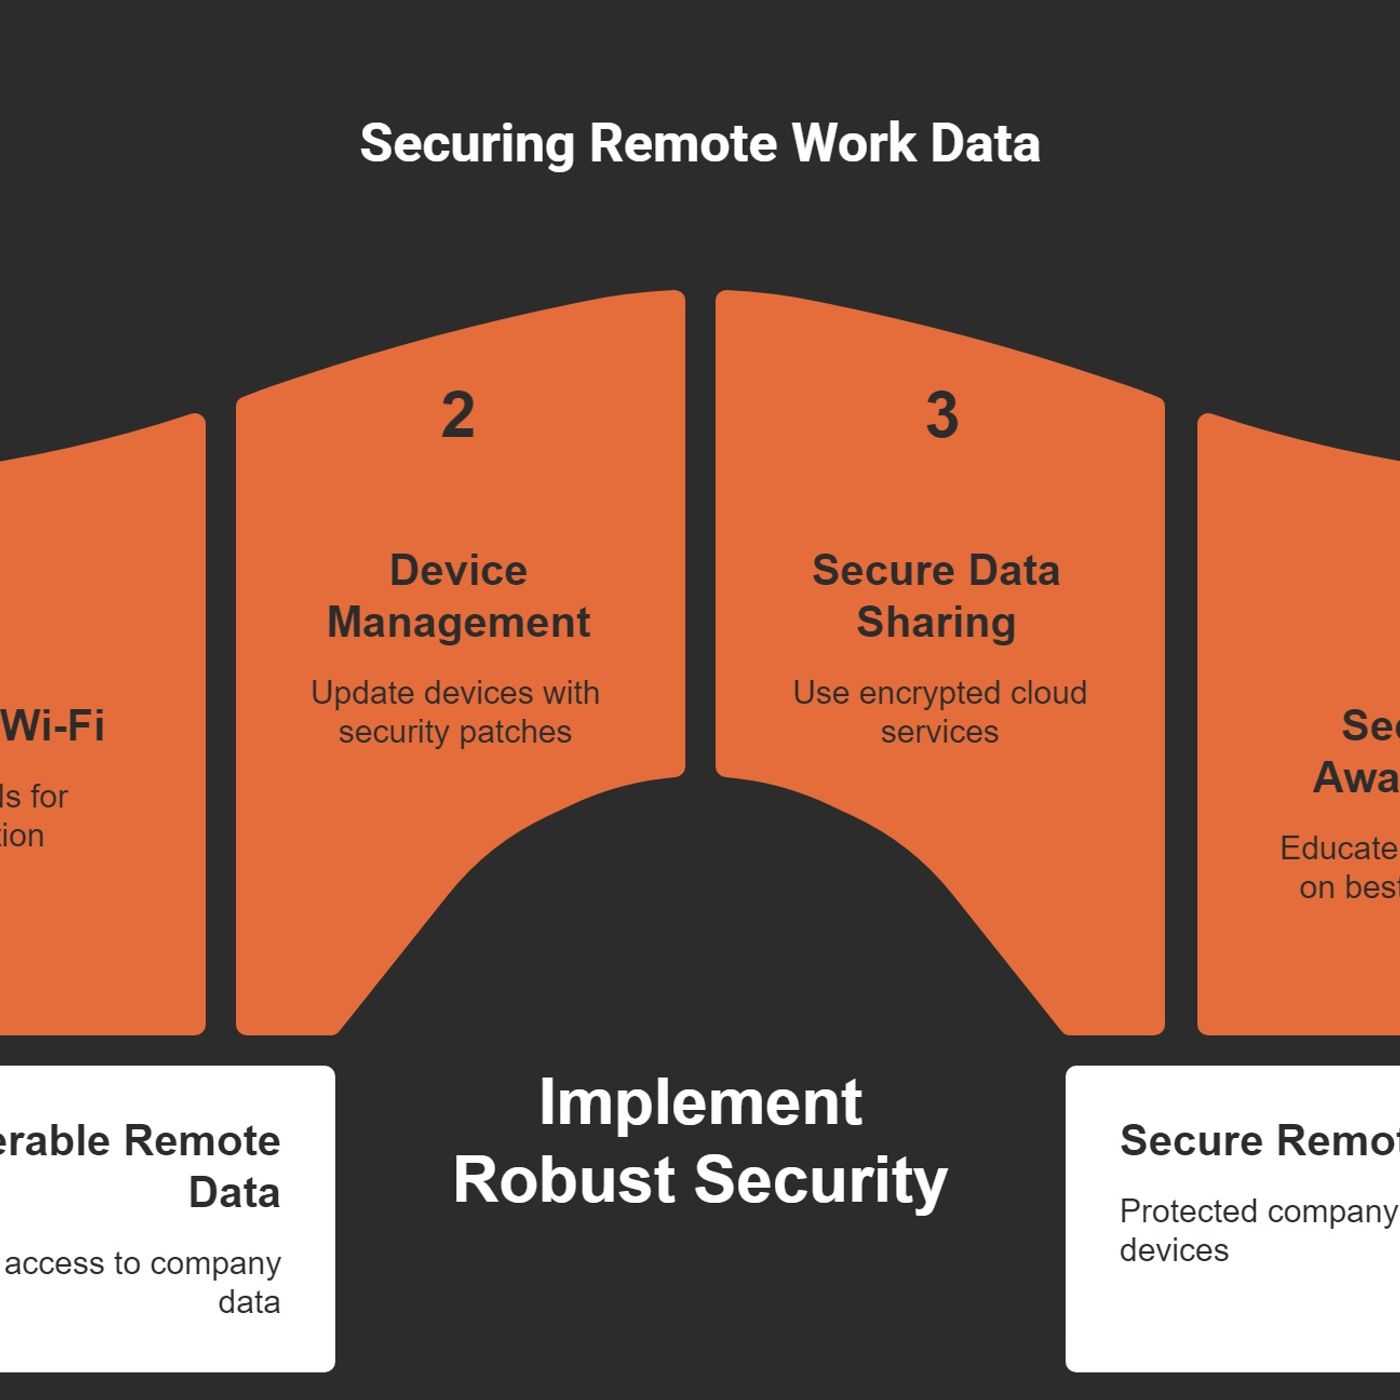
- Ungesicherte WLAN-Netze: Wie oft haben Sie Ihren Laptop schon im Café eingepackt? Öffentliche Netzwerke mögen praktisch erscheinen, aber sie sind Hotspots für Hacker.
- Gerätemanagement: Wir nutzen oft private Geräte, um auf Arbeitsdateien zuzugreifen. Das wirft Fragen zu den Sicherheitsprotokollen auf. Sind unsere Geräte gegen Malware und Viren geschützt?
- Datenfreigabe: Wir teilen Dateien womöglich per E-Mail oder über Cloud-Dienste, ohne die Sicherheitsfolgen zu bedenken. Das ist, als würde man die Tür weit offen stehen lassen.
Alltägliche Sicherheitsvorfälle außerhalb des Büros
Alltägliche Datenpannen sind häufiger, als wir denken. Ein Vorfall kann sich im Handumdrehen ereignen. Stellen Sie sich zum Beispiel vor, Sie senden eine sensible Datei an die falsche E-Mail-Adresse. Das ist ein einfacher Fehler, der uns allen passieren könnte. Oder denken Sie an Folgendes: Eine Kollegin meldet sich in einer öffentlichen Bibliothek mit ihrem Arbeitskonto an. Ohne geeignete Sicherheitsmaßnahmen legt sie unbeabsichtigt Unternehmensdaten potenziellen Angreifern offen.
Aktuellen Statistiken zufolge haben Datenlecks über ungesicherte WLAN-Verbindungen stark zugenommen. Experten prognostizieren sogar, dass die Kosten für Cyberkriminalität bis 2025 jährlich zehn Billionen US-Dollar übersteigen werden. Das ist eine erschreckende Zahl!
Irrtümer über Sicherheit in Remote-Arbeitsumgebungen
Beim Arbeiten aus der Ferne haben wir oft falsche Vorstellungen über Sicherheit. Eine verbreitete Annahme lautet, dass Homeoffice von Natur aus sicherer ist als Arbeit im Büro. Stimmt das? Ganz und gar nicht! Tatsächlich kann sogar das Gegenteil zutreffen. Viele Menschen glauben, ihr Heimnetzwerk sei sicher, weil es ein Passwort hat. Allerdings fehlen vielen Heimroutern robuste Sicherheitsfunktionen.
Eine weitere Fehlannahme ist, dass Sicherheit allein in der Verantwortung der IT-Abteilung liegt. Dabei spielt jeder von uns eine Rolle, wenn es um den Schutz sensibler Daten geht. Es ist wie ein Mannschaftssport: Patzt ein Spieler, leidet das ganze Team. Die Wahrheit ist: „Mitarbeitende erwarten heute, von überall auf Unternehmensdateien und -werkzeuge zugreifen zu können.“ Diese Erwartung bedeutet, dass wir alle wachsam sein müssen.
Berichte von Fachleuten, die selbst Sicherheitsvorfälle erlebt haben
Lassen Sie mich eine Geschichte erzählen. Ein Freund von mir, Grafikdesigner, arbeitete an einem Projekt für einen großen Kunden. Dabei nutzte er seinen privaten Laptop, auf dem die Sicherheitspatches nicht auf dem neuesten Stand waren. Eines Tages erhielt er eine seltsame E-Mail mit einem Anhang. Aus Neugier öffnete er ihn. Genau da lief alles schief. Sein Laptop war mit Ransomware infiziert, die ihn von seinen Dateien aussperrte. Der Vorfall war nicht nur kostspielig, sondern schadete auch seinem beruflichen Ruf.
Ein anderer Fachmann, mit dem ich sprach, berichtete, wie er wichtige Kundendaten verlor, weil er seinen Laptop in einem Café unbeaufsichtigt ließ. Ein Dieb nahm ihn in Sekundenschnelle mit. Der Datenverlust kostete ihn nicht nur seine Stelle, sondern auch das Vertrauen seiner Kunden. Diese Geschichten erinnern uns daran, dass Sicherheit nicht nachträglich bedacht werden darf.
Während wir uns in dieser neuen Ära der Remote-Arbeit bewegen, sollten wir eines nicht vergessen: Durch die Verlagerung in die Remote-Arbeit ist eine Umgebung entstanden, in der sensible Daten zwar zugänglich sind, paradoxerweise aber verwundbarer als je zuvor. Diese Herausforderungen zu verstehen, ist der erste Schritt, um uns selbst und unsere Unternehmen zu schützen.
Wir können es uns nicht länger leisten, in Sachen Sicherheit nachlässig zu sein. Wir müssen proaktiv bleiben, uns über bewährte Verfahren informieren und eine Kultur des Sicherheitsbewusstseins fördern. Die Zeit zum Handeln ist jetzt. Wie sicher ist Ihr Remote-Arbeitsplatz?
Das Modell der geteilten Verantwortung in der Cloud
Bevor wir tiefer in die Cloud einsteigen, ist es wichtig, das Modell der geteilten Verantwortung zu verstehen. Dieses Modell legt fest, wer für welche Aspekte der Sicherheit und Compliance zuständig ist. Cloud-Anbieter wie Microsoft Azure oder AWS kümmern sich um die Sicherheit der Infrastruktur. Doch wie sieht es mit uns als Anwender aus? Genau hier wird es etwas unübersichtlich.
Die geteilte Verantwortung definieren
Im Kern besagt das Modell der geteilten Verantwortung, dass Sicherheit eine gemeinsame Aufgabe ist. Anbieter sichern die Cloud, wir müssen dagegen unsere Daten und Anwendungen absichern. Stellen Sie es sich wie ein Haus vor: Der Vermieter sorgt dafür, dass das Gebäude sicher ist, während Sie selbst Türen und Fenster verschließen. So tragen beide Seiten dazu bei, dass das Objekt geschützt bleibt.
- Zuständigkeiten des Cloud-Anbieters: Er verwaltet die Infrastruktur und die physische Sicherheit und sorgt dafür, dass die Dienste verfügbar sind.
- Zuständigkeiten der Anwender: Wir müssen unsere Daten, Benutzerzugriffe und Konfigurationen innerhalb der Cloud-Dienste verwalten.
Häufige Stolperfallen in Organisationen
Viele Organisationen machen den Fehler, anzunehmen, dass sich die Sicherheit von selbst erledigt, sobald sie in die Cloud wechseln. Das ist eine gefährliche Fehlannahme. Tatsächlich gehen mehr als 90 % aller Sicherheitsverletzungen auf Fehlkonfigurationen oder Bedienfehler zurück. Können Sie das glauben? Es ist erschreckend, dass die meisten Probleme auf einfache Fehler zurückgehen.
Zu den typischen Stolperfallen gehören das Ignorieren der Zugriffskontrolle und das unterlassene regelmäßige Aktualisieren der Konfigurationen.
Fazit
Wie wir in diesem Beitrag gesehen haben, ist Sicherheit nicht länger nur eine Hintergrundaufgabe der IT, sondern ein tragendes Fundament des modernen Geschäftsbetriebs. Von den alarmierenden finanziellen Prognosen für Cyberkriminalität über die fragile Kundenvertrauen bis hin zu den besonderen Schwachstellen, die Remote-Arbeit und Cloud-Nutzung mit sich bringen: Den Schutz Ihrer Organisation erreichen Sie nur mit einem proaktiven und ganzheitlichen Ansatz. Eine einzige Fehlkonfiguration oder ein übersehener Sicherheitspatch kann gravierende finanzielle und reputationsbezogene Folgen haben. Wenn wir Konzepte wie das Modell der geteilten Verantwortung verstehen und unser Denken von überholter Sorglosigkeit lösen, können wir unsere digitalen Werte besser schützen. Um Ihr Lernen fortzusetzen und diese grundlegenden Konzepte zu vertiefen, hören Sie sich unbedingt die dazugehörige Episode SC-900 Exam Prep Part 1/8: Security Fundamentals an und erwerben Sie das Wissen, das Sie benötigen, um Ihre Organisation von Grund auf abzusichern.