 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Le signal d’alarme de 10 000 milliards de dollars : pourquoi la sécurité est un impératif métier
By Mirko Peters ·
Bienvenue dans la suite de notre exploration du monde complexe de l’infrastructure informatique moderne et de la protection des données…
Automatically translated with AI from the original post. Read the English original
Bienvenue dans la suite de notre exploration du monde complexe de l’infrastructure informatique moderne et de la protection des données. Lorsque j’ai commencé à m’intéresser à la sécurité informatique, j’ai ressenti une confusion écrasante. Avec l’essor des services cloud et le passage au travail à distance, comprendre comment protéger les données ressemblait à un puzzle dont il manquerait une partie des pièces. Dans ce billet, nous explorons les fondamentaux de Microsoft Security, à partir des enseignements de la formation de certification SC-900, pour aider non seulement ceux qui préparent cette certification, mais aussi toute personne qui souhaite comprendre à quel point la sécurité et la conformité touchent notre quotidien professionnel. Si vous souhaitez approfondir ces concepts fondamentaux, n’hésitez pas à consulter notre épisode SC-900 Exam Prep Part 1/8: Security Fundamentals.
La nécessité de la sécurité à l’ère du numérique
Aujourd’hui, la sécurité n’est pas seulement une question technique : c’est un enjeu commercial vital. Les organisations font face à de nouveaux défis à mesure que nous entrons plus profondément dans l’ère numérique. Une violation de sécurité peut avoir des conséquences désastreuses, non seulement sur le plan financier, mais aussi sur la confiance des clients et sur la réputation. Je souhaite explorer avec vous ces aspects cruciaux de la sécurité numérique.
Comprendre les répercussions financières des violations de sécurité
Commençons par les chiffres. Saviez-vous que le coût mondial de la cybercriminalité devrait atteindre 10 000 milliards de dollars d’ici 2025 ? Prenez un instant pour y réfléchir. C’est un montant vertigineux, qui illustre à quel point ces menaces sont graves. Lorsqu’une entreprise subit une violation de données, les retombées financières peuvent être dévastatrices :
- Coûts immédiats liés à la réponse à l’incident.
- Dommages réputationnels à long terme, susceptibles de réduire la confiance des clients.
- Honoraires juridiques et amendes éventuelles infligées par les autorités de régulation.
Imaginez maintenant la perte de données sensibles de vos clients… Combien cela coûterait-il à votre organisation ? Cette question n’a rien de purement rhétorique : c’est un signal d’alarme pour de nombreuses entreprises. Si les implications financières ne suffisent pas à vous convaincre, l’atteinte potentielle à votre marque et à la fidélité de vos clients devrait le faire.
Pourquoi la confiance est la pierre angulaire des relations avec les clients
La confiance est primordiale dans toute relation client. Lorsque des clients partagent leurs informations, ils s’attendent à ce qu’elles soient protégées. Une violation vole en éclats cette confiance. C’est comme une promesse non tenue. Une fois perdue, elle est extrêmement difficile à reconstruire.
Les entreprises victimes de violations de données subissent souvent de graves dommages réputationnels. Selon plusieurs études, un pourcentage important d’organisations déclarent avoir perdu la confiance de leurs clients après de tels incidents. Ironiquement, les entreprises qui investissent dans la sécurité sont plus susceptibles de gagner la fidélité de leurs clients. Investir dans des mesures de sécurité robustes ne relève donc pas seulement de la conformité : il s’agit de protéger votre actif le plus précieux, vos clients.
La montée des cybermenaces dans un monde connecté
À mesure que nous devenons de plus en plus interconnectés, la montée des cybermenaces reste inquiétante. Des attaques par hameçonnage aux rançongiciels, le paysage ne cesse d’évoluer. La pandémie a accéléré le passage au télétravail, ouvrant davantage de portes aux cybercriminels. Il est essentiel de reconnaître que, dans cet environnement numérique, chaque point de terminaison peut potentiellement constituer une vulnérabilité.
Nous devons rester vigilants. Les organisations doivent favoriser une culture de la sensibilisation à la cybersécurité. Former les collaborateurs aux dernières menaces peut constituer la première ligne de défense. Chacun joue un rôle dans la protection des données de l’organisation.
Exemples concrets de violations de données
Penchons-nous sur quelques exemples édifiants. Des entreprises comme Equifax et Target ont subi d’importantes violations de données, entraînant le vol de millions d’enregistrements. Les conséquences pour ces sociétés ont inclus de lourdes amendes, des batailles juridiques et une chute vertigineuse du cours de leurs actions. Si elles avaient fait de la sécurité une priorité, auraient-elles pu éviter ces dommages ?
Ces exemples nous rappellent en permanence qu’il ne faut pas se reposer sur ses acquis. Les violations ne sont pas que des gros titres : elles touchent des personnes réelles, privées de leurs informations personnelles.
La fausse impression de sécurité liée aux pratiques traditionnelles
De nombreuses entreprises s’appuient sur des pratiques de sécurité dépassées, tout en se croyant protégées. Cette hypothèse peut être dangereuse. Se fier uniquement aux pare-feu et aux antivirus ne suffit plus. Les cybermenaces sont devenues plus sophistiquées, et nos défenses doivent l’être tout autant.
Nous devons remettre en question l’idée que nos pratiques traditionnelles offrent une protection totale. Il est temps d’adopter une approche plus proactive. L’intégration de mesures de sécurité avancées, comme l’authentification multifacteur et les audits de sécurité réguliers, ne devrait plus être négociable.
En conclusion, l’urgence de renforcer les mesures de sécurité ne saurait être surestimée. Alors que nous évoluons dans cet environnement numérique, il est clair que les enjeux sont considérables. Les organisations doivent comprendre que la sécurité n’est pas seulement un problème informatique : c’est un impératif métier global, qui influe directement sur la crédibilité et la confiance.
Perte de contrôle : la nouvelle ère du télétravail
Le télétravail a profondément transformé notre vie professionnelle. Il a ouvert un champ de possibilités, nous permettant de travailler depuis n’importe où. Mais cette liberté a un prix. La question est la suivante : dans quelle mesure nos données sont-elles protégées lorsque nous travaillons depuis notre domicile, un café ou même en déplacement ?
Les défis de l’accès à distance aux données de l’entreprise
L’un des plus grands défis d’une culture du télétravail est l’accès aux données de l’entreprise. Au bureau, ces données sont souvent bien protégées derrière les pare-feu et les équipes de sécurité. Mais à distance, nous accédons fréquemment à ces informations sensibles depuis des réseaux moins sûrs. Cela nous expose à des menaces potentielles.
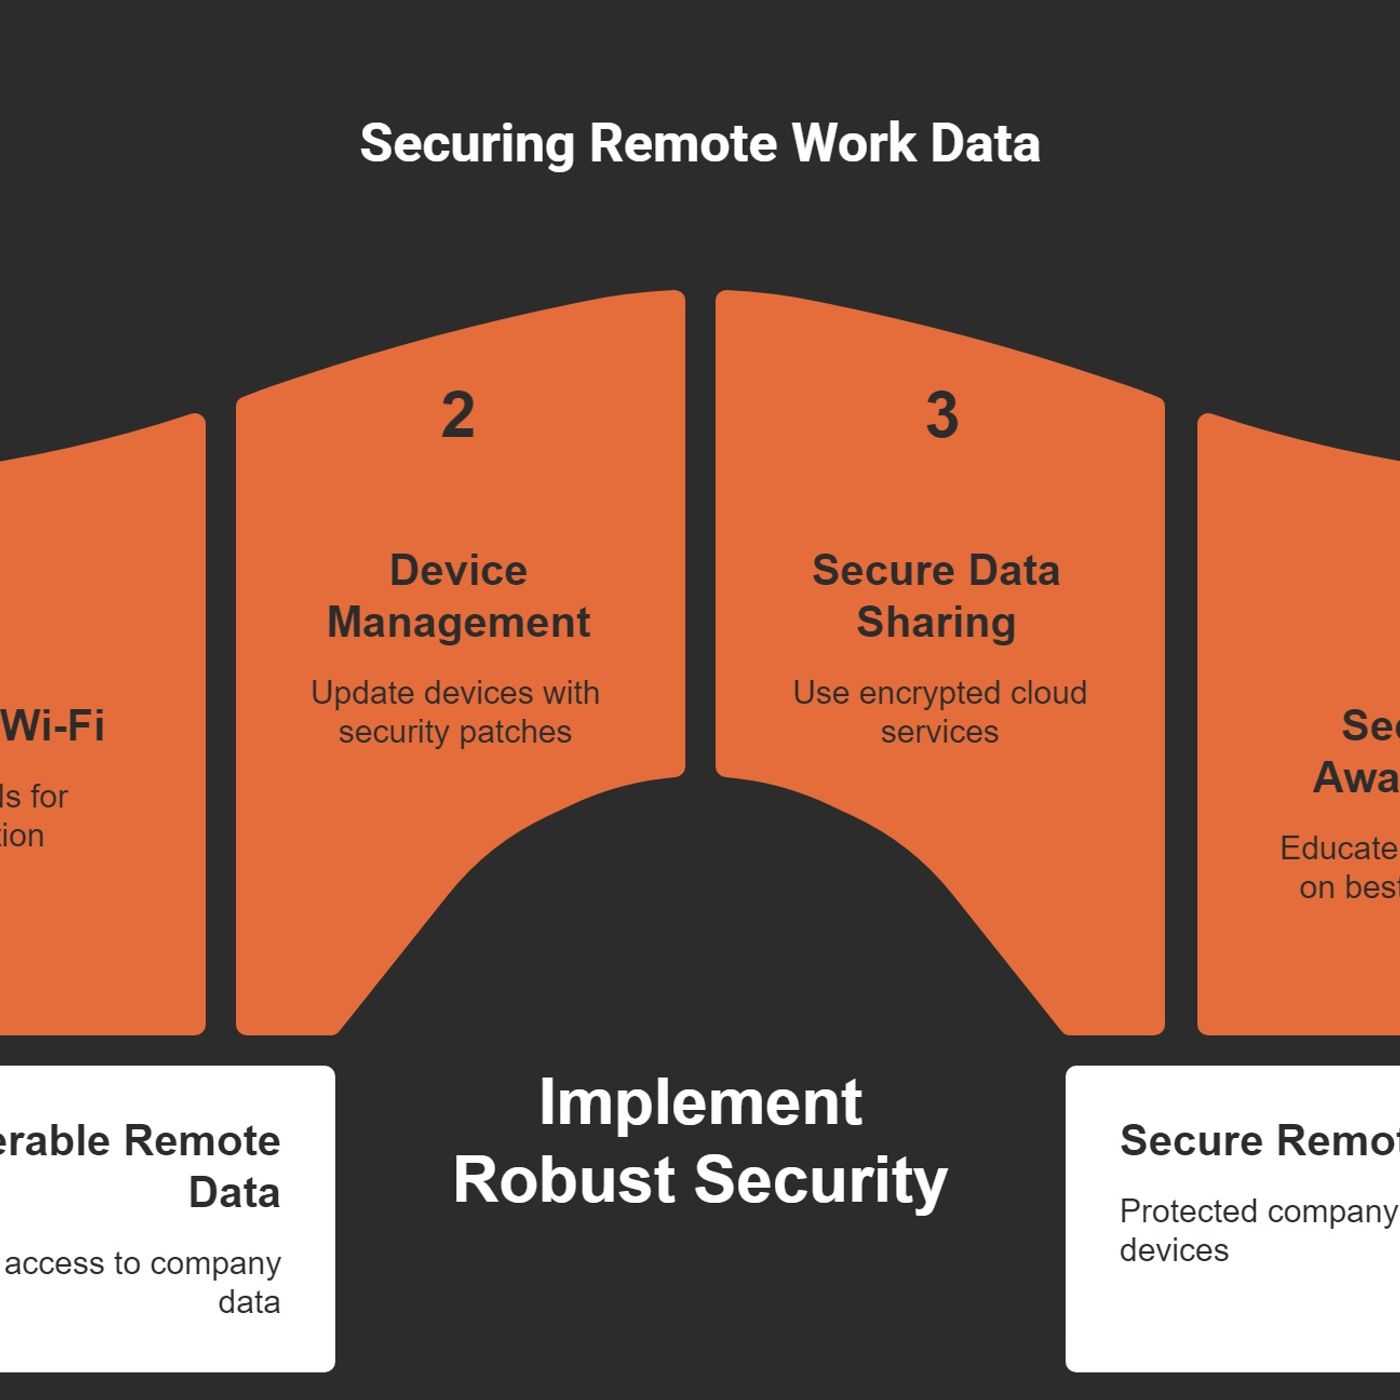
- Réseaux Wi-Fi non sécurisés : combien de fois avez-vous emporté votre ordinateur portable dans un café ? Ces réseaux publics peuvent sembler pratiques, mais ce sont de véritables terrains de chasse pour les pirates.
- Gestion des appareils : nous utilisons souvent des appareils personnels pour accéder aux fichiers professionnels. Cela soulève des questions sur les protocoles de sécurité. Nos appareils sont-ils protégés contre les logiciels malveillants et les virus ?
- Partage de données : nous partageons parfois des fichiers par e-mail ou via des services cloud sans en mesurer les implications en matière de sécurité. C’est comme laisser la porte grande ouverte.
Exemples de fuites courantes survenant hors du bureau
Les fuites du quotidien sont plus fréquentes qu’on ne le pense. Un incident peut survenir en un clin d’œil. Imaginez, par exemple, l’envoi d’un fichier sensible à la mauvaise adresse e-mail : une erreur facile que nous pourrions tous commettre. Ou prenez ce cas : un collègue se connecte à son compte professionnel dans une bibliothèque publique. Sans mesures de sécurité appropriées, il expose involontairement des données de l’entreprise à d’éventuels attaquants.
Selon les statistiques récentes, les fuites de données liées aux connexions Wi-Fi non sécurisées ont explosé. Les experts prévoient d’ailleurs que le coût de la cybercriminalité dépassera dix mille milliards de dollars par an d’ici 2025. Un chiffre vertigineux !
Idées reçues sur la sécurité dans les environnements de télétravail
Nous nourrissons souvent des idées fausses sur la sécurité en télétravail. Une croyance répandue veut que travailler depuis son domicile soit intrinsèquement plus sûr qu’au bureau. Est-ce vraiment le cas ? Certainement pas ! Dans les faits, c’est parfois l’inverse. Beaucoup pensent que leur réseau domestique est sécurisé parce qu’il est protégé par un mot de passe. Pourtant, de nombreux routeurs domestiques ne disposent pas de fonctionnalités de sécurité robustes.
Autre idée reçue : la sécurité relèverait uniquement de la responsabilité du service informatique. Or nous jouons tous un rôle dans la protection des données sensibles. C’est un sport d’équipe : si un joueur fait une erreur, c’est toute l’équipe qui en pâtit. La réalité, c’est que « les collaborateurs attendent aujourd’hui d’accéder aux fichiers et aux outils de l’entreprise depuis n’importe où ». Cette attente impose à chacun de rester vigilant.
Témoignages de professionnels confrontés directement à des fuites
Permettez-moi de vous raconter une histoire. Un ami graphiste travaillait sur un projet pour un grand client. Il utilisait son ordinateur personnel, qui n’avait pas reçu les derniers correctifs de sécurité. Un jour, il reçoit un e-mail étrange accompagné d’une pièce jointe. Par curiosité, il l’ouvre. C’est à ce moment que tout a basculé. Son ordinateur était infecté par un rançongiciel, qui le privait d’accès à ses fichiers. Cet incident a été non seulement coûteux, mais aussi préjudiciable à sa réputation professionnelle.
Un autre professionnel que j’ai rencontré m’a raconté comment il avait perdu des informations cruciales sur ses clients après avoir laissé son ordinateur portable sans surveillance dans un café. Un voleur l’a emporté en quelques secondes. Cette fuite de données lui a coûté son emploi, mais aussi la confiance de ses clients. Ces témoignages rappellent que la sécurité ne peut pas être une réflexion après coup.
Alors que nous entrons dans cette nouvelle ère du travail à distance, n’oublions pas que ce mode de travail a créé un environnement où les données sensibles sont accessibles, mais, paradoxalement, plus vulnérables que jamais. Comprendre ces enjeux est la première étape pour nous protéger, nous et nos entreprises.
Nous ne pouvons plus nous permettre de relâcher notre vigilance en matière de sécurité. Nous devons rester proactifs, nous former aux bonnes pratiques et favoriser une culture de la sensibilisation à la sécurité. Le moment d’agir, c’est maintenant. Votre espace de travail à distance est-il réellement sécurisé ?
Le modèle de responsabilité partagée dans le cloud
Avant de nous lancer dans le cloud, il est essentiel de comprendre le modèle de responsabilité partagée. Ce modèle définit qui est responsable de quoi en matière de sécurité et de conformité. Les fournisseurs de cloud comme Microsoft Azure ou AWS assurent la sécurité de l’infrastructure. Mais qu’en est-il de nous, les utilisateurs ? C’est là que les choses deviennent un peu plus floues.
Définir la responsabilité partagée
Au fond, le modèle de responsabilité partagée repose sur un principe simple : la sécurité est un effort conjoint. Les fournisseurs sécurisent le cloud, mais nous devons sécuriser nos données et nos applications. Pensez à une maison : le propriétaire veille à ce que le bâtiment soit sûr, tandis que vous verrouillez vos portes et vos fenêtres. Ainsi, chacune des deux parties contribue à la sécurité du bien.
- Responsabilités du fournisseur de cloud : il gère l’infrastructure, la sécurité physique et veille à la disponibilité des services.
- Responsabilités de l’utilisateur : nous devons gérer nos données, les accès des utilisateurs et les configurations des services cloud.
Les pièges courants auxquels les organisations sont confrontées
Beaucoup d’organisations commettent l’erreur de croire qu’une fois passées au cloud, la sécurité est prise en charge. C’est une idée reçue dangereuse. En réalité, plus de 90 % des violations de données résultent d’une mauvaise configuration ou d’une erreur humaine. Vous y croyez, vous ? Il est choquant de constater que la plupart des incidents proviennent d’erreurs évitables.
Parmi les pièges fréquents, on trouve la négligence du contrôle d’accès et l’absence de mise à jour régulière des configurations.
Conclusion
Comme nous l’avons vu tout au long de cet article, la sécurité n’est plus une simple fonction informatique en arrière-plan : c’est un pilier fondamental des opérations de l’entreprise moderne. Des projections financières vertigineuses de la cybercriminalité à la fragilité de la confiance des clients, en passant par les vulnérabilités propres au travail à distance et à l’adoption du cloud, la protection de votre organisation exige une approche proactive et globale. Une seule mauvaise configuration ou un correctif de sécurité oublié peut entraîner des conséquences financières et réputationnelles catastrophiques. En comprenant des cadres comme le modèle de responsabilité partagée et en renonçant à la complaisance traditionnelle, nous pouvons mieux protéger nos actifs numériques. Pour poursuivre votre apprentissage et maîtriser ces notions essentielles, écoutez l’épisode associé SC-900 Exam Prep Part 1/8: Security Fundamentals et acquérez les connaissances nécessaires pour sécuriser votre organisation dès les fondations.