 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Пробудження на $10 трильйонів: чому безпека є бізнес-необхідністю
By Mirko Peters ·
Ласкаво просимо знову до нашої триваючої подорожі складним світом сучасної ІТ-інфраструктури та захисту даних. Коли я тільки починав розбиратися у світі ІТ-безпеки…
Automatically translated with AI from the original post. Read the English original
Ласкаво просимо знову до нашої триваючої подорожі складним світом сучасної ІТ-інфраструктури та захисту даних. Коли я тільки починав розбиратися у світі ІТ-безпеки, мене охопило відчуття великої розгубленості. З появою хмарних сервісів і переходом на віддалену роботу з'ясувати, як захищати дані, було схоже на розв'язування головоломки, в якій бракує половини деталей. У цьому блозі ми розбираємо основи безпеки Microsoft і ділимося висновками з курсу підготовки до сертифікації SC-900. Матеріал буде корисним не лише тим, хто готується до сертифікації, а й кожному, хто хоче зрозуміти, наскільки глибоко безпека та відповідність нормативним вимогам впливають на нашу повсякденну роботу. Якщо ви хочете глибше вивчити ці базові концепції, обов'язково перегляньте наш епізод SC-900 Exam Prep Part 1/8: Security Fundamentals.
Необхідність безпеки в цифрову епоху
Сьогодні безпека — це не лише технічне питання, а й життєво важливий бізнес-фактор. Організації стикаються з новими викликами, адже цифрова епоха поглиблює залежність від технологій. Витік даних може мати серйозні наслідки не лише у фінансовому плані, а й для довіри клієнтів та репутації. Я хочу разом із вами дослідити ці важливі аспекти цифрової безпеки.
Розуміння фінансових наслідків витоків даних
Для початку поговорімо про цифри. Чи знаєте ви, що глобальні збитки від кіберзлочинності, за прогнозами, сягнуть $10 трильйонів до 2025 року? Задумайтеся на мить. Це приголомшлива сума, яка показує, наскільки серйозними є ці загрози. Коли компанія зазнає витоку даних, фінансові наслідки можуть бути руйнівними:
- Негайні витрати на реагування на інцидент.
- Довгострокові репутаційні втрати, які можуть знизити довіру клієнтів.
- Юридичні витрати та можливі штрафи з боку регуляторів.
А тепер уявіть, що ви втрачаєте конфіденційні дані клієнтів… Скільки це коштуватиме вашій організації? Це запитання не риторичне, для багатьох бізнесів це дзвіночок пробудження. Якщо фінансові аргументи вас не переконали, то потенційна шкода для бренду та лояльності клієнтів мала б переконати.
Чому довіра є основою відносин із клієнтами
Довіра є найважливішою складовою будь-яких відносин із клієнтом. Коли клієнти передають свою інформацію, вони очікують, що її буде захищено. Витік руйнує цю довіру. Це як порушена обіцянка. Втрачену довіру дуже важко відновити.
Компанії, які зазнали витоку даних, часто стикаються з серйозними репутаційними втратами. За даними досліджень, значний відсоток організацій повідомляє про втрату довіри клієнтів після таких інцидентів. Іронічно, але саме ті компанії, які інвестують у безпеку, частіше отримують лояльність клієнтів. Тому інвестиції в надійні заходи безпеки стосуються не лише відповідності вимогам; вони про захист вашого найціннішого активу — ваших клієнтів.
Зростання кіберзагроз у взаємопов'язаному світі
Оскільки ми дедалі більше взаємопов'язані, зростання кіберзагроз залишається тривожним. Від фішингових атак до програм-вимагачів — ландшафт постійно змінюється. Пандемія прискорила перехід на віддалену роботу, відкривши кіберзлочинцям більше можливостей. Важливо усвідомлювати, що в цьому цифровому середовищі кожна кінцева точка потенційно може бути вразливістю.
Нам потрібно залишатися пильними. Організації мають формувати культуру обізнаності щодо кібербезпеки. Навчання працівників про актуальні загрози може стати першою лінією захисту. Кожен відіграє роль у захисті даних організації.
Реальні приклади витоків даних
Розгляньмо кілька показових прикладів. Такі компанії, як Equifax і Target, зазнали масштабних витоків даних, унаслідок яких були викрадені мільйони записів. Наслідками для цих компаній стали значні штрафи, судові процеси та різке падіння курсу акцій. Чи могли б вони уникнути цих збитків, якби пріоритетом для них була безпека?
Ці приклади постійно нагадують нам: не можна бути самозадоволеними. Витоки — це не просто заголовки; за ними стоять реальні люди, які втратили свою особисту інформацію.
Хибне відчуття безпеки за традиційних підходів
Багато компаній покладаються на застарілі практики безпеки й вважають себе захищеними. Це припущення може бути небезпечним. Покладатися лише на брандмауери та антивірусне програмне забезпечення вже недостатньо. Кіберзагрози стали витонченішими, отже, й наш захист має стати досконалішим.
Нам потрібно поставити під сумнів думку, що наші традиційні практики дають повний захист. Пора переходити до більш проактивного підходу. Інтеграція просунутих заходів безпеки, таких як багатофакторна автентифікація та регулярні аудити безпеки, має бути обов’язковою.
Підсумовуючи, важливість посилення заходів безпеки неможливо переоцінити. Рухаючись цифровим ландшафтом, ми бачимо, що ставки високі. Організації мають усвідомити, що безпека — це не лише ІТ-проблема, а комплексний бізнес-імператив, який безпосередньо впливає на репутацію та довіру.
Втрата контролю: нова ера дистанційної роботи
Дистанційна робота суттєво змінила наше професійне життя. Вона відкрила безліч можливостей, дозволивши працювати звідусіль. Але ця свобода має свою ціну. Питання в тому, наскільки безпечними є наші дані, коли ми працюємо з дому, з кав’ярні чи навіть під час подорожей?
Виклики дистанційного доступу до даних компанії
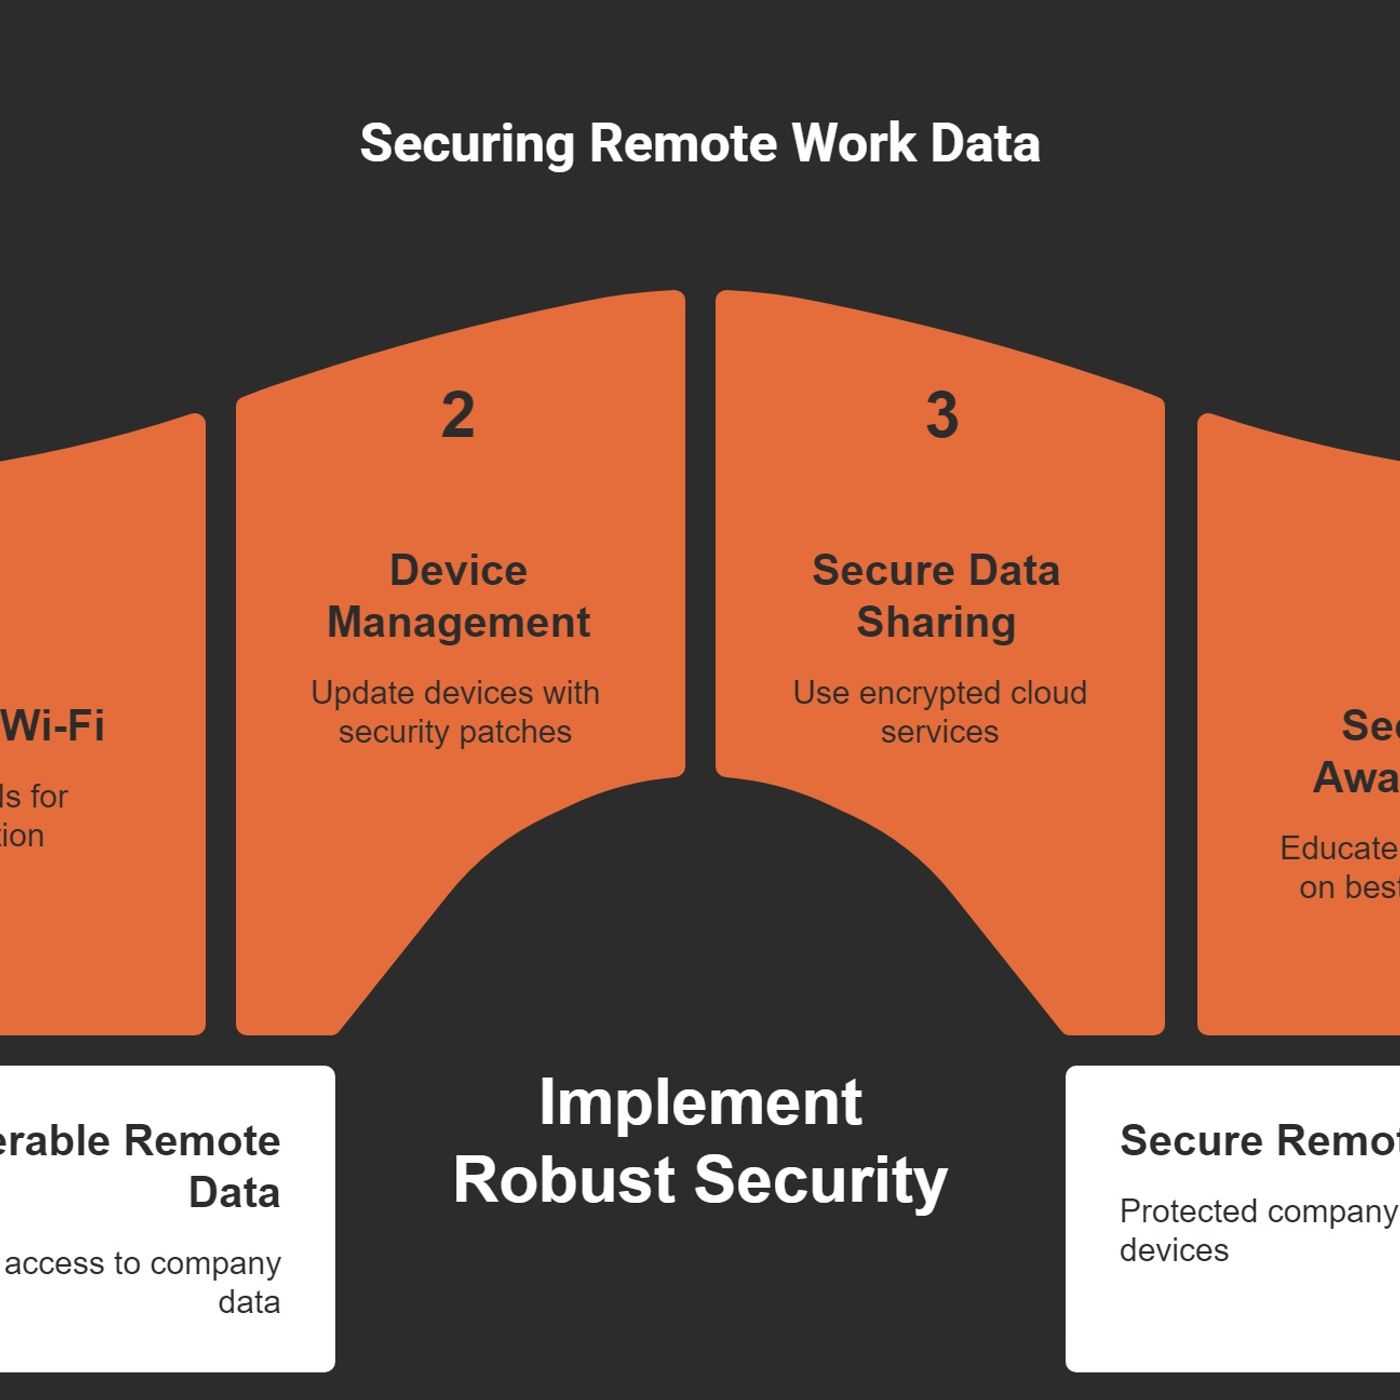
Один із найбільших викликів дистанційної роботи — доступ до даних компанії. Коли ми в офісі, дані зазвичай надійно захищені брандмауерами та командами безпеки. Але працюючи віддалено, ми часто отримуємо доступ до цієї чутливої інформації через менш захищені мережі. Це наражає нас на потенційні загрози.
- Незахищені Wi-Fi мережі: скільки разів ви діставали ноутбук у кав’ярні? Такі публічні мережі можуть здаватися зручними, але вони є осередками для хакерів.
- Управління пристроями: ми часто використовуємо особисті пристрої для роботи з файлами компанії. Це породжує питання щодо протоколів безпеки. Чи захищені наші пристрої від зловмисного ПЗ та вірусів?
- Обмін даними: ми можемо надсилати файли електронною поштою або через хмарні сервіси, не замислюючись про наслідки для безпеки. Це як залишити двері навстіж.
Приклади повсякденних витоків поза офісом
Повсякденні витоки трапляються частіше, ніж ми думаємо. Інцидент може статися миттєво. Наприклад, уявіть, що чутливий файл надіслано не на ту адресу електронної пошти. Це легка помилка, яку міг би зробити кожен із нас. Або ось ще приклад: колега входить до свого робочого облікового запису в публічній бібліотеці. Без належних заходів безпеки він ненавмисно відкриває дані компанії потенційним зловмисникам.
За останніми статистичними даними, витоки даних через незахищені Wi-Fi-з’єднання різко зросли. Більше того, експерти прогнозують, що до 2025 року збитки від кіберзлочинності перевищать десять трильйонів доларів на рік. Це вражаюча цифра!
Хибні уявлення про безпеку в умовах дистанційної роботи
Під час дистанційної роботи ми часто маємо хибні уявлення про безпеку. Поширене переконання полягає в тому, що робота з дому за своєю суттю безпечніша, ніж робота в офісі. Але чи це так? Зовсім ні! Насправді може бути навпаки. Багато людей вважають, що їхні домашні мережі захищені, бо там є пароль. Однак у багатьох домашніх маршрутизаторів немає надійних функцій безпеки.
Ще одне хибне уявлення полягає в тому, що безпека є виключно обов’язком ІТ-відділу. Але кожен із нас відіграє роль у захисті чутливих даних. Це як командна гра: якщо один гравець помиляється, страждає вся команда. Насправді «Сьогодні працівники очікують доступу до файлів і інструментів компанії з будь-якого місця». Ця очікування означає, що пильність має бути в усіх нас.
Історії фахівців, які зіткнулися з витоками особисто
Дозвольте розповісти історію. Мій знайомий, графічний дизайнер, працював над проєктом для великого клієнта. Він використовував особистий ноутбук, на якому не були встановлені актуальні оновлення безпеки. Одного дня він отримав дивний лист із вкладенням. З цікавості він його відкрив. Саме тоді все пішло не так. Ноутбук був заражений програмою-вимагачем, і він втратив доступ до своїх файлів. Цей інцидент був не лише дорогим, а й зашкодив його професійній репутації.
Інший фахівець, з яким я розмовляв, розповів, як утратив важливу інформацію про клієнтів, залишивши ноутбук без нагляду в кав’ярні. Злодій схопив його за лічені секунди. Витік даних коштував їм не лише роботи, а й довіри клієнтів. Ці історії нагадують: про безпеку не можна думати в останню чергу.
Тепер, коли ми працюємо віддалено, важливо пам’ятати: через перехід на віддалену роботу доступ до чутливих даних спростився, але, парадоксальним чином, вони стали вразливішими, ніж будь-коли. Розуміння цих викликів — перший крок до захисту себе та своїх компаній.
Ми більше не можемо дозволяти собі самовдоволення щодо безпеки. Потрібно залишатися проактивними, навчатися найкращим практикам і формувати культуру свідомого ставлення до безпеки. Час діяти — зараз. Наскільки безпечне ваше віддалене робоче місце?
Модель спільної відповідальності в хмарі
Занурюючись у хмару, важливо розуміти модель спільної відповідальності. Ця модель визначає, хто за що відповідає у сфері безпеки та відповідності вимогам. Постачальники хмарних послуг, як-от Microsoft Azure чи AWS, забезпечують безпеку інфраструктури. А як щодо нас, користувачів? Тут починаються складнощі.
Визначення спільної відповідальності
По суті, модель спільної відповідальності передбачає, що безпека — це спільна справа. Постачальники забезпечують безпеку хмари, але ми маємо захищати свої дані та застосунки. Уявіть це як будинок: власник відповідає за безпеку будівлі, а ви замикаєте двері та вікна. Так обидві сторони відіграють свою роль у збереженні безпеки об’єкта.
- Обов’язки постачальника хмари: вони керують інфраструктурою, фізичною безпекою та забезпечують безперебійну роботу послуг.
- Обов’язки користувача: ми маємо керувати своїми даними, доступом користувачів і конфігураціями в хмарних службах.
Типові пастки, з якими стикаються організації
Багато організацій припускаються помилки, вважаючи, що після переходу в хмару безпека вирішена сама собою. Це небезпечне хибне уявлення. Насправді понад 90% порушень безпеки виникають через неправильні конфігурації або помилки користувачів. Можете в це повірити? Шокує думка, що більшість проблем виникає через прості помилки.
Серед поширених пасток — ігнорування контролю доступу та нерегулярне оновлення конфігурацій.
Висновки
Як ми з’ясували в цій публікації, безпека — це вже не просто фонова ІТ-функція, а базовий елемент сучасних бізнес-процесів. Від вражаючих фінансових прогнозів щодо кіберзлочинності та крихкості довіри клієнтів до специфічних вразливостей, які несуть віддалена робота і перехід у хмару, захист організації потребує проактивного та комплексного підходу. Одна неправильна конфігурація або пропущене оновлення безпеки можуть призвести до катастрофічних фінансових і репутаційних наслідків. Розуміючи такі моделі, як модель спільної відповідальності, і відмовляючись від звичного самовдоволення, ми краще захищаємо свої цифрові активи. Щоб продовжити навчання та міцніше опанувати ці ключові концепції, обов’язково послухайте супровідний епізод SC-900 Exam Prep Part 1/8: Security Fundamentals і набудьте знань, необхідних для захисту вашої організації з самого початку.