 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Звонок-будильник на 10 трлн долларов: почему безопасность — это бизнес-необходимость
By Mirko Peters ·
Добро пожаловать обратно в наше продолжающееся путешествие в сложный мир современной ИТ-инфраструктуры и защиты данных. Когда я только начинал разбираться в ИТ-безопасности…
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в наше продолжающееся путешествие в сложный мир современной ИТ-инфраструктуры и защиты данных. Когда я только начинал разбираться в ИТ-безопасности, меня охватило чувство растерянности. С ростом облачных сервисов и переходом на удалённую работу понять, как защищать данные, было похоже на сборку пазла без половины деталей. В этом блоге мы разбираем основы безопасности Microsoft, опираясь на материалы курса подготовки к сертификации SC-900. Он будет полезен не только тем, кто готовится к экзамену, но и всем, кто хочет понять, насколько глубоко безопасность и соответствие требованиям влияют на нашу повседневную работу. Если вы хотите глубже разобраться в этих базовых концепциях, обязательно посмотрите наш выпуск SC-900 Exam Prep Part 1/8: Security Fundamentals.
Необходимость безопасности в цифровую эпоху
Сегодня безопасность — это не просто техническая проблема, а жизненно важный вопрос для бизнеса. По мере того как мы углубляемся в цифровую эпоху, организации сталкиваются с новыми вызовами. Нарушение безопасности может иметь серьёзные последствия не только в финансовом плане, но и для доверия клиентов и репутации. Я хочу вместе с вами разобрать эти важнейшие аспекты цифровой безопасности.
Финансовые последствия утечек безопасности
Для начала давайте посмотрим на реальные цифры. Знаете ли вы, что, по прогнозам, мировой ущерб от киберпреступности достигнет 10 трлн долларов к 2025 году? Задумайтесь об этом на минутку. Это огромная сумма, и она показывает, насколько серьёзны эти угрозы. Когда компания становится жертвой утечки данных, финансовые последствия могут быть разрушительными:
- Немедленные расходы, связанные с реагированием на инцидент.
- Долгосрочный ущерб репутации, который может снизить доверие клиентов.
- Юридические расходы и возможные штрафы со стороны регуляторов.
А теперь представьте, что вы теряете конфиденциальные данные клиентов… Во что это обойдётся вашей организации? Этот вопрос не риторический: для многих компаний это звонок-будильник. Если финансовые последствия вас пока не убедили, то потенциальный ущерб для бренда и лояльности клиентов должен это сделать.
Почему доверие — основа отношений с клиентами
Доверие имеет первостепенное значение в любых отношениях с клиентом. Когда клиенты передают свою информацию, они рассчитывают, что её защитят. Утечка разрушает это доверие. Это как нарушенное обещание. Однажды утраченное, доверие очень трудно восстановить.
Компании, пережившие утечку данных, часто сталкиваются с серьёзным ущербом для репутации. По данным исследований, значительный процент организаций сообщает о потере доверия клиентов после таких инцидентов. Парадоксально, но компании, которые инвестируют в безопасность, чаще зарабатывают лояльность клиентов. Поэтому инвестиции в надёжные меры безопасности — это не только вопрос соответствия требованиям, но и защита вашего самого ценного актива — ваших клиентов.
Рост киберугроз в подключённом мире
Поскольку мы становимся всё более взаимосвязанными, рост киберугроз по-прежнему вызывает тревогу. От фишинговых атак до программ-вымогателей ландшафт угроз постоянно меняется. Пандемия ускорила переход на удалённую работу и открыла киберпреступникам больше возможностей. Важно понимать, что в этом цифровом ландшафте любая конечная точка потенциально может стать уязвимостью.
Нам нужно сохранять бдительность. Организациям следует формировать культуру осведомлённости о кибербезопасности. Обучение сотрудников актуальным угрозам может стать первой линией обороны. Каждый играет свою роль в защите данных организации.
Реальные примеры утечек данных
Давайте посмотрим на несколько показательных примеров. Такие компании, как Equifax и Target, пережили масштабные утечки данных, в результате которых были похищены миллионы записей. Последствиями для них стали крупные штрафы, судебные разбирательства и падение котировок акций. Если бы они уделяли приоритетное внимание безопасности, могли ли бы они избежать этого ущерба?
Эти примеры служат постоянным напоминанием: нельзя расслабляться. Утечки — это не просто заголовки в новостях, за ними стоят реальные люди, которые пострадали от потери своих персональных данных.
Ложное чувство безопасности при традиционных подходах
Многие компании полагаются на устаревшие методы безопасности и считают себя защищёнными. Это предположение может быть опасным. Одних только межсетевых экранов и антивирусного ПО уже недостаточно. Киберугрозы стали гораздо изощрённее, и наша защита должна развиваться вместе с ними.
Нужно поставить под сомнение идею о том, что привычные практики обеспечивают полную защиту. Пришло время перейти к более проактивному подходу. Внедрение продвинутых мер безопасности, таких как многофакторная аутентификация и регулярные аудиты безопасности, должно быть обязательным.
Итак, необходимость усиления мер безопасности невозможно переоценить. Двигаясь по этому цифровому ландшафту, мы понимаем, что на кону стоит многое. Организации должны осознавать: безопасность — это не просто проблема ИT-отдела, а комплексный бизнес-императив, который напрямую влияет на репутацию и доверие.
Утрата контроля: новая эра удалённой работы
Удалённая работа кардинально изменила нашу профессиональную жизнь. Она открыла множество возможностей и позволила работать откуда угодно. Но у этой свободы есть цена. Вопрос в том, насколько защищены наши данные, когда мы работаем из дома, из кофейни или даже в пути?
Проблемы удалённого доступа к данным компании
Один из главных вызовов культуры удалённой работы — доступ к данным компании. Когда мы находимся в офисе, данные надёжно защищены межсетевыми экранами и службами безопасности. Но при удалённой работе мы зачастую получаем доступ к этой конфиденциальной информации через менее защищённые сети. Это подвергает нас потенциальным угрозам.
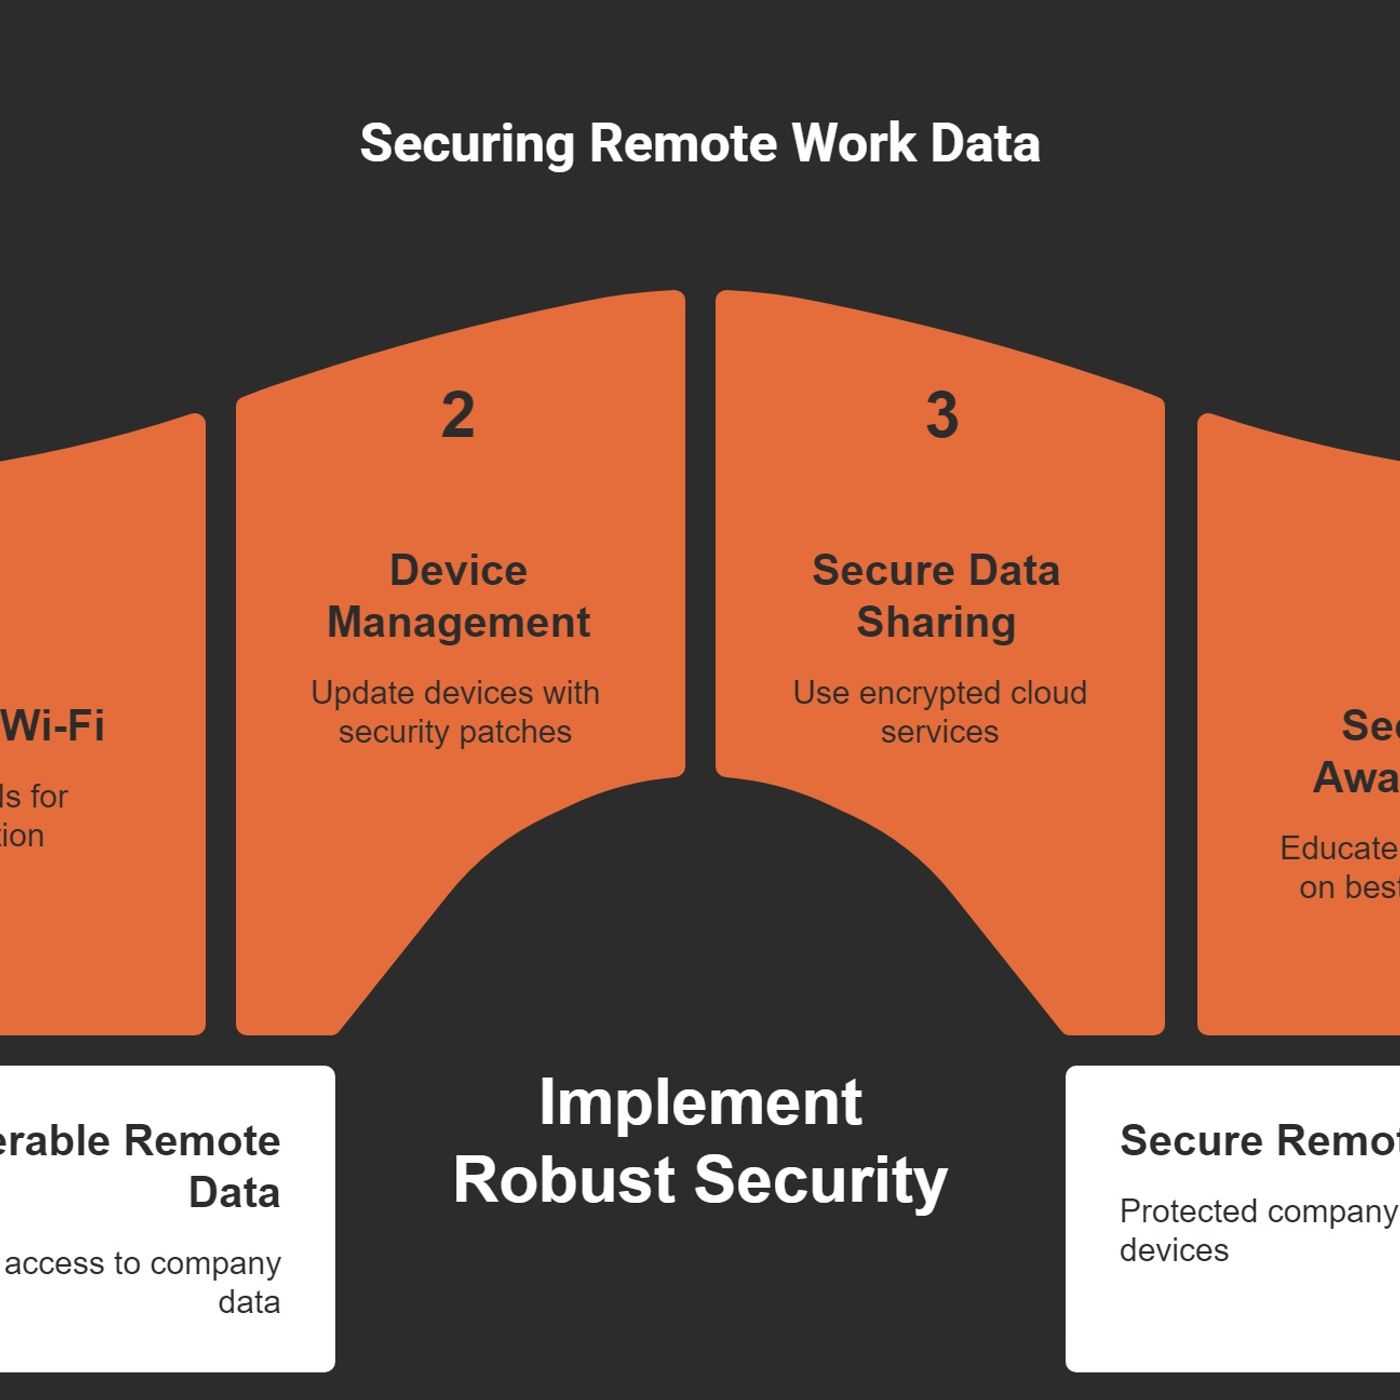
- Незащищённые сети Wi-Fi: сколько раз вы брали ноутбук и работали в кафе? Такие общедоступные сети могут казаться удобными, но для хакеров они — настоящие точки притяжения.
- Управление устройствами: мы часто используем личные устройства для работы с файлами компании. Это поднимает вопросы о протоколах безопасности. Защищены ли наши устройства от вредоносного ПО и вирусов?
- Обмен данными: мы можем передавать файлы по электронной почте или через облачные сервисы, не задумываясь о последствиях для безопасности. Это всё равно что оставить дверь широко открытой.
Примеры повседневных утечек вне офиса
Повседневные утечки случаются чаще, чем мы думаем. Инцидент может произойти в мгновение ока. Например, представьте, что конфиденциальный файл отправлен не на тот адрес электронной почты. Это простая ошибка, которую может допустить любой из нас. Или возьмём такой случай: коллега входит в рабочую учётную запись в публичной библиотеке. Без надлежащих мер безопасности он непреднамеренно открывает данные компании потенциальным злоумышленникам.
По последним данным, утечки через незащищённые сети Wi-Fi резко выросли. Более того, эксперты прогнозируют, что к 2025 году ущерб от киберпреступности превысит десять триллионов долларов в год. Это поистине ошеломляющая цифра!
Заблуждения о безопасности в условиях удалённой работы
Вокруг безопасности при удалённой работе часто существуют заблуждения. Распространено мнение, что работа из дома по своей природе безопаснее работы в офисе. Так ли это? Совсем нет! На самом деле верно и обратное. Многие считают, что их домашние сети защищены, потому что у них есть пароль. Однако многие домашние роутеры не обладают надёжными функциями безопасности.
Другое заблуждение — считать, что безопасность целиком лежит на ИT-отделе. Но защита конфиденциальных данных — задача каждого из нас. Это как командный вид спорта: если один игрок ошибается, страдает вся команда. По сути, «сегодняшние сотрудники ожидают доступа к файлам и инструментам компании откуда угодно». Такое ожидание означает, что бдительными должны быть все.
Истории специалистов, столкнувшихся с утечками на собственном опыте
Расскажу одну историю. Мой знакомый, графический дизайнер, работал над проектом для крупного клиента. Он использовал личный ноутбук, на котором не были установлены актуальные обновления безопасности. Однажды он получил странное письмо с вложением. Из любопытства он его открыл. Именно тогда всё и пошло не так. Ноутбук заразился программой-шифровальщиком, и доступ к файлам оказался заблокирован. Этот инцидент обошёлся очень дорого и нанёс ущерб его профессиональной репутации.
Другой специалист, с которым я говорил, рассказал, как потерял важные данные клиентов, оставив ноутбук без присмотра в кофейне. Вор унёс его за считаные секунды. Утечка данных стоила ему не только работы, но и доверия клиентов. Эти истории напоминают: безопасность не может быть второстепенной задачей.
По мере того как мы осваиваем эту новую эпоху удалённой работы, важно помнить: переход на удалённую работу изменил ландшафт, в котором конфиденциальные данные стали доступнее, но парадоксальным образом и уязвимее, чем когда-либо. Понимание этих проблем — первый шаг к защите себя и своих компаний.
Мы больше не можем позволить себе благодушие в вопросах безопасности. Нужно оставаться на опережении, изучать передовые практики и формировать культуру осознанности в вопросах безопасности. Время действовать — сейчас. Насколько защищено ваше удалённое рабочее место?
Модель разделённой ответственности в облаке
Прежде чем погрузиться в облако, важно понять модель разделённой ответственности. Она определяет, кто за что отвечает в вопросах безопасности и соответствия требованиям. Облачные провайдеры, такие как Microsoft Azure или AWS, отвечают за безопасность инфраструктуры. А как насчёт нас, пользователей? Вот здесь всё становится немного запутанным.
Определение разделённой ответственности
По сути, модель разделённой ответственности говорит, что безопасность — это общая задача. Провайдеры защищают облако, а мы должны защищать свои данные и приложения. Представьте дом: арендодатель обеспечивает безопасность здания, а вы запираете двери и окна. Так обе стороны участвуют в поддержании безопасности объекта.
- Обязанности облачного провайдера: они управляют инфраструктурой, физической безопасностью и следят за тем, чтобы сервисы работали бесперебойно.
- Обязанности пользователя: мы отвечаем за управление своими данными, доступом пользователей и конфигурациями в облачных сервисах.
Типичные ловушки, с которыми сталкиваются организации
Многие организации ошибочно полагают, что после перехода в облако безопасность решена сама собой. Это опасное заблуждение. По сути, более 90% утечек происходят из-за неправильной конфигурации или ошибок пользователей. Можете в это поверить? Пугает уже сама мысль, что большинство проблем возникает из-за простых ошибок.
Среди распространённых ловушек — игнорирование контроля доступа и нерегулярное обновление конфигураций.
Заключение
Как мы разобрали в этом материале, безопасность — это уже не просто фоновая функция ИТ, а фундаментальный элемент современной деятельности бизнеса. От ошеломляющих финансовых прогнозов по киберпреступности и хрупкости доверия клиентов до специфических уязвимостей, которые привносят удалённая работа и переход в облако, защита организации требует проактивного и комплексного подхода. Одна неверная конфигурация или пропущенное обновление безопасности может обернуться катастрофическими финансовыми и репутационными последствиями. Понимая такие концепции, как модель разделённой ответственности, и отказываясь от привычного благодушия, мы лучше защитим свои цифровые активы. Чтобы продолжить обучение и глубже разобраться в этих ключевых концепциях, обязательно послушайте сопутствующий выпуск SC-900 Exam Prep Part 1/8: Security Fundamentals и получите знания, необходимые для защиты вашей организации с нуля.