 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall démystifié : guide pour débutants sur la sécurité réseau dans le cloud
By Mirko Peters ·
Bienvenue de retour sur le blog ! Si vous suivez notre podcast, vous savez à quel point nous sommes passionnés par la mise en pratique de technologies cloud complexes, avec des analyses concrètes et exploitables…
Automatically translated with AI from the original post. Read the English original
Bienvenue de retour sur le blog ! Si vous suivez notre podcast, vous savez à quel point nous sommes passionnés par la vulgarisation des technologies cloud complexes, avec des analyses concrètes et exploitables. Dans cet article, nous approfondissons un sujet fondamental de toute architecture cloud : la sécurité réseau. Protéger vos actifs numériques dans le cloud n’est plus facultatif, et comprendre les outils à votre disposition peut faire toute la différence pour l’intégrité de votre infrastructure. Pour une présentation audio complète de ce sujet essentiel, n’hésitez pas à écouter notre épisode de podcast associé, Azure Firewall - Simply Explained.
Points clés
- Azure Firewall est un service de sécurité natif du cloud qui protège vos ressources Azure contre les cybermenaces.
- Il offre une mise à l’échelle automatique, qui s’adapte au trafic réseau sans ajustements manuels.
- Les règles d’application vous permettent de contrôler l’accès à Internet en fonction d’applications spécifiques, ce qui renforce la sécurité.
- Les règles réseau filtrent le trafic en fonction des adresses IP et des ports, et gèrent à la fois les flux entrants et sortants.
- Les règles NAT permettent de traduire et de rediriger le trafic, garantissant des communications sécurisées entre les réseaux.
- Intégrer Azure Firewall à des services comme Azure Monitor améliore la visibilité et la détection des menaces.
- Choisissez le niveau tarifaire adapté (Basic, Standard, Premium) en fonction de vos besoins en sécurité et de votre budget.
- La surveillance et la maintenance régulières d’Azure Firewall sont essentielles pour garantir des performances et une sécurité optimales.
Qu’est-ce qu’Azure Firewall ?
Présentation d’Azure Firewall
Azure Firewall est un service de sécurité de pare-feu réseau intelligent et natif du cloud, conçu pour protéger vos charges de travail Azure. En tant que pare-feu entièrement avec état proposé en tant que service, il offre une protection contre les menaces de premier plan, garantissant que vos ressources cloud restent sécurisées. Vous pouvez ainsi déployer Azure Firewall sans vous soucier de la complexité des pare-feu matériels traditionnels. Vous obtenez une solution qui s’adapte automatiquement à vos besoins, avec une haute disponibilité intégrée et une évolutivité cloud illimitée.
Contrairement aux pare-feu traditionnels, qui exigent souvent une maintenance importante et une gestion du cycle de vie lourde, Azure Firewall s’intègre sans heurt aux autres services Azure. Cette intégration vous permet de gérer vos stratégies de sécurité plus efficacement et de réagir aux menaces en temps réel.
Voici une comparaison rapide entre Azure Firewall et les pare-feu traditionnels :
| Caractéristique | Azure Firewall | Pare-feu traditionnel |
|---|---|---|
| Architecture | Solution native du cloud | Solution matérielle |
| Intégration | S’intègre aux services cloud | Nécessite davantage de maintenance et de gestion du cycle de vie |
| Déploiement | Déployé dans le cloud | Déployé sur site |
Importance de la sécurité dans le cloud
Dans le paysage numérique actuel, la sécurité du cloud est plus critique que jamais. Avec la multiplication des cybermenaces, vous avez besoin d’une solution robuste pour protéger vos données et vos applications. Azure Firewall joue un rôle essentiel en offrant une protection indispensable contre les accès non autorisés et les attaques potentielles.
L’une des fonctionnalités phares d’Azure Firewall est son filtrage au niveau des applications. Il vous permet de contrôler l’accès sortant à Internet en identifiant le trafic à partir de noms de domaine complets (FQDN). Par ailleurs, il exploite des flux de renseignements sur les menaces pour bloquer automatiquement les adresses IP et les domaines malveillants connus, en s’adaptant aux menaces émergentes. Cette approche proactive garantit que la sécurité réseau de votre environnement Azure reste robuste.
De plus, Azure Firewall s’intègre à Azure Monitor, ce qui améliore votre visibilité sur le trafic réseau et les événements de sécurité. Cette intégration favorise la détection rapide des attaques et vous permet de réagir promptement à toute menace potentielle. En tirant parti d’Azure Firewall, vous pouvez protéger vos ressources cloud en toute confiance et maintenir un environnement sécurisé pour vos applications.
Fonctionnalités d’Azure Firewall
Azure Firewall intègre de nombreuses fonctionnalités qui renforcent la sécurité de votre réseau et simplifient la gestion de votre trafic. Examinons ensemble quelques-unes des principales, notamment les règles d’application, les règles réseau et les règles NAT.
Règles d’application
Définition et objectif
Les règles d’application d’Azure Firewall vous permettent de contrôler l’accès sortant à Internet à partir de noms de domaine complets (FQDN). Vous pouvez ainsi définir quelles applications sont autorisées à communiquer avec Internet, ce qui renforce l’ensemble de votre sécurité cloud. Grâce à ces règles, vous filtrez le trafic sans avoir à interrompre le protocole TLS, ce qui garantit la confidentialité de vos données tout en autorisant les communications nécessaires.
Cas d’usage
Les règles d’application sont particulièrement utiles dans des scénarios tels que :
- Restriction d’accès : limitez l’accès à certaines applications ou certains services web afin que seules les applications autorisées puissent atteindre Internet.
- Surveillance du trafic : suivez les applications qui accèdent à Internet pour repérer d’éventuels risques de sécurité ou usages non autorisés.
- Exigences de conformité : répondez aux obligations réglementaires en contrôlant et en journalisant le trafic sortant vers des domaines spécifiques.
Règles réseau
Définition et objectif
Les règles réseau filtrent le trafic en fonction des adresses IP et des ports. Elles vous aident à gérer les flux entrants et sortants et garantissent que seul le trafic légitime atteint vos ressources Azure. Cette fonctionnalité est essentielle pour maintenir un environnement réseau sécurisé.
Cas d’usage
Envisagez d’utiliser les règles réseau dans les situations suivantes :
- Contrôle du trafic entrant : gérez les adresses IP externes autorisées à accéder à vos ressources Azure, afin de les protéger contre tout accès non autorisé.
- Gestion du trafic sortant : contrôlez les ressources Azure autorisées à communiquer avec des réseaux externes, ce qui réduit le risque de fuite de données.
- Sécurité en couches : combinez les règles réseau et les règles d’application pour une posture de sécurité plus solide, en assurant un filtrage à la fois au niveau IP et au niveau applicatif.
Règles NAT
Définition et objectif
Les règles NAT (Network Address Translation) jouent un rôle essentiel dans Azure Firewall, en traduisant et en redirigeant les flux réseau. Elles assurent une communication sécurisée entre les réseaux externes et vos ressources Azure. Elles sont particulièrement utiles pour gérer la manière dont le trafic entre et sort de votre réseau.
Cas d’usage
Voici quelques scénarios courants dans lesquels les règles NAT entrent en jeu :
- Traduction du trafic entrant : utilisez les règles DNAT pour traduire le trafic Internet entrant vers votre adresse IP publique et le diriger vers les adresses IP privées de vos réseaux virtuels.
- Flux est-ouest : gérez le trafic entre les réseaux virtuels Azure, ou entre Azure et les réseaux sur site, sans appliquer de SNAT lorsque le trafic reste dans des espaces d’adressage spécifiques.
- Filtrage nord-sud : appliquez des règles réseau pour filtrer les flux entrant et sortant de votre datacenter, afin que seul le trafic légitime soit traité.
La capacité d’Azure Firewall à assurer une double inspection du trafic nord-sud et est-ouest est un véritable atout. Elle s’appuie sur des capacités d’inspection avec état pour surveiller les flux, s’intègre à la Threat Intelligence pour renforcer la sécurité et applique des stratégies uniformes dans l’ensemble des environnements. Vous pouvez ainsi gérer votre sécurité réseau en toute confiance tout en protégeant vos applications.
Voici un aperçu rapide de certaines fonctionnalités remarquables d’Azure Firewall :
| Fonctionnalité | Description |
|---|---|
| Haute disponibilité intégrée | Configurable sur plusieurs zones de disponibilité, avec un SLA de disponibilité de 99,99 %. |
| Évolutivité cloud illimitée | Permet de monter en charge pour absorber l’augmentation du trafic réseau, sans avoir à planifier les pics de trafic. |
| Threat Intelligence avancée | Alerte et bloque le trafic provenant d’adresses IP et de domaines malveillants connus, grâce au flux Microsoft Threat Intelligence. |
| Règles de filtrage FQDN d’application | Filtre le trafic sortant vers une liste définie de noms de domaine complets, sans nécessiter d’interruption du protocole TLS. |
| Plusieurs adresses IP publiques | Permet de associer jusqu’à 250 adresses IP publiques, ce qui ouvre la voie à divers scénarios de SNAT et de DNAT. |
En tirant parti de ces fonctionnalités, vous pouvez renforcer la sécurité de votre réseau et protéger efficacement vos ressources Azure contre les menaces actuelles.
Fonctionnement d’Azure Firewall
Mécanisme de filtrage du trafic
Azure Firewall applique un mécanisme robuste de filtrage du trafic pour garantir la sécurité de votre réseau. Il s’appuie sur plusieurs techniques clés pour gérer et inspecter efficacement le trafic réseau. Voici le détail de son fonctionnement :
| Mécanisme | Description |
|---|---|
| Routage du trafic | Garantit une gestion et une inspection appropriées du trafic, grâce à des routes automatiques et définies par l’utilisateur. |
| Filtrage du trafic | Analyse et contrôle les flux de données selon des critères tels que les adresses IP et les en-têtes HTTP. |
| Inspection avec état | Surveille l’état des sessions réseau pour autoriser ou refuser les paquets en fonction de l’état de la connexion. |
| Threat Intelligence | S’intègre au flux de Microsoft pour bloquer les adresses IP et les domaines malveillants connus. |
| Règles d’application | Régit le trafic sortant à partir de noms de domaine complets pour contrôler l’accès à Internet. |
| Règles réseau | Filtre le trafic au niveau du protocole et de l’adresse IP pour une sécurité complète. |
Grâce à ces mécanismes, Azure Firewall peut filtrer efficacement le trafic réseau et ne laisser parvenir aux ressources Azure que les flux légitimes. Cette approche proactive vous aide à prévenir les accès non autorisés et à maintenir un environnement sécurisé.
Intégration avec les services Azure
Azure Firewall ne fonctionne pas de manière isolée : il s’intègre parfaitement à différents services Azure pour renforcer la sécurité globale de votre cloud. Cette intégration vous permet d’automatiser les processus de sécurité et d’obtenir une vision plus approfondie de votre trafic réseau. Voici les principales intégrations :
| Service | Description |
|---|---|
| Azure Monitor | Fournit une journalisation et une supervision complètes, permettant la détection des menaces et l’établissement de rapports de conformité. |
| Azure Sentinel | Renforce l’analyse de sécurité en corrélant les journaux d’Azure Firewall avec d’autres événements de sécurité. |
| FireMon | Propose une plateforme de gestion des règles et stratégies de pare-feu Azure, offrant visibilité et automatisation. |
| Tufin | Intègre des solutions avancées de sécurité réseau, améliorant la gestion des environnements hybrides. |
En connectant Azure Firewall à ces services, vous pouvez améliorer vos capacités de détection des menaces et rationaliser vos opérations de sécurité. Par exemple, Azure Monitor capture des journaux détaillés du trafic réseau, y compris les connexions autorisées et refusées. Cette journalisation est essentielle pour la conformité et l’audit, et vous aide à repérer les anomalies et les incidents de sécurité potentiels.
Par ailleurs, l’intégration avec Azure Sentinel permet de mettre en place des réponses automatisées. Vous pouvez ainsi définir des workflows qui réagissent aux événements de sécurité, ce qui réduit les délais de réaction et limite les erreurs humaines. Une visibilité centralisée sur l’ensemble de votre environnement Azure renforce votre capacité à détecter les menaces et à y répondre efficacement.
Tarification d’Azure Firewall
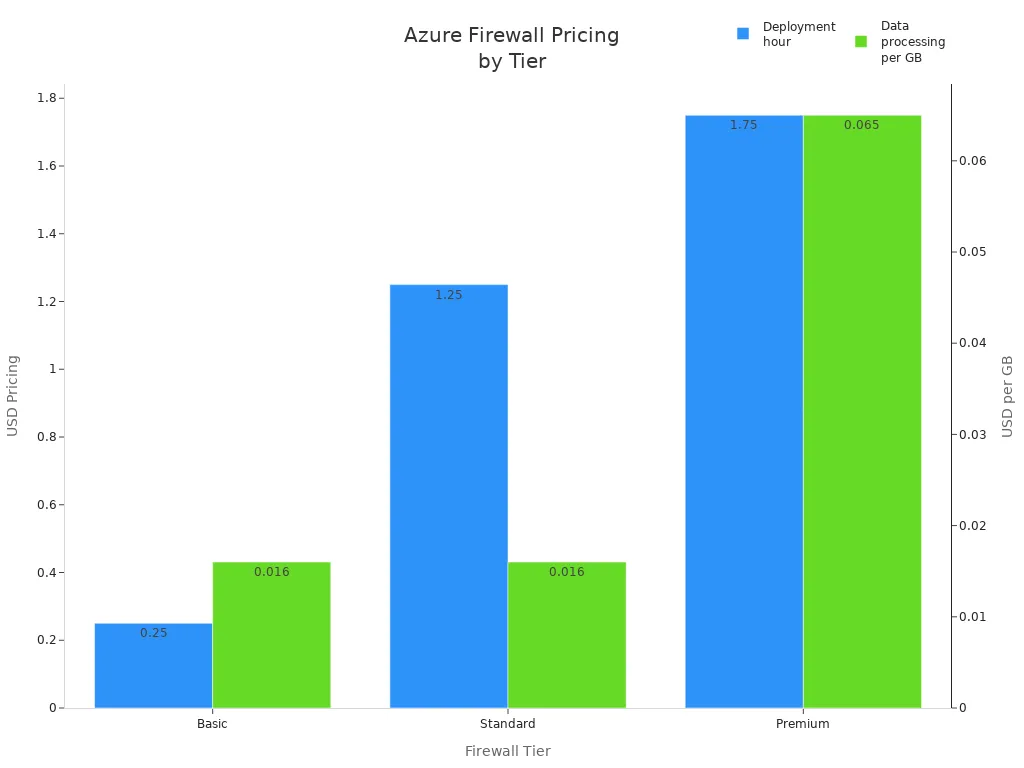
Lorsque l’on envisage Azure Firewall, comprendre la structure tarifaire est indispensable. Microsoft propose trois niveaux : Basic, Standard et Premium. Chacun offre des fonctionnalités et des options de tarification différentes pour répondre à divers besoins.
Niveau Basic
Le niveau Basic convient parfaitement aux petites entreprises ou à celles qui débutent dans la sécurité cloud. Il offre les fonctionnalités essentielles à moindre coût. Voici un aperçu rapide des tarifs :
| Élément | Azure Firewall Basic |
|---|---|
| Heure de déploiement | $0.25 |
| Traitement des données | 0,016 $ par Go |
| Unités de capacité | S.O. |
Par exemple, si vous traitez 1 To de données par mois, le coût du niveau Basic s’élèverait à environ 283 £. Ce niveau est idéal pour une sécurité réseau de base sans faire exploser le budget.
Niveau Standard
Le niveau Standard s’adresse aux organisations qui ont besoin de fonctionnalités de sécurité plus robustes. Il inclut des fonctionnalités avancées, comme Threat Intelligence et les règles d’application. Voici la comparaison des tarifs :
| Élément | Azure Firewall Standard |
|---|---|
| Heure de déploiement | $1.25 |
| Traitement des données | 0,016 $ par Go |
| Unités de capacité | Supplément si activé |
Si vous traitez 10 To de données par mois, votre coût serait d’environ 760 £. Ce niveau est idéal pour les entreprises qui souhaitent renforcer leur sécurité cloud sans payer le prix d’une offre premium.
Niveau Premium
Le niveau Premium offre les fonctionnalités les plus complètes, notamment une protection avancée contre les menaces et des améliorations de performances. Voici le détail des tarifs :
| Élément | Azure Firewall Premium |
|---|---|
| Heure de déploiement | $1.75 |
| Traitement des données | 0,065 $ par Go |
| Unités de capacité | Supplément si activé |
Avec le niveau Premium, vous accédez à des fonctionnalités telles que l’inspection TLS et un système de détection et de prévention d’intrusion (IDPS). Si vous traitez 50 To de données par mois, votre coût s’élèvera à environ 2 880 £. Ce niveau convient parfaitement aux entreprises qui exigent le plus haut niveau de sécurité réseau.
Bonnes pratiques pour Azure Firewall
Conseils de configuration
Pour optimiser les performances de votre Azure Firewall, tenez compte de ces conseils de configuration :
- Utiliser plusieurs adresses IP publiques : cette approche réduit les coûts et simplifie la configuration. Gardez toutefois à l’esprit que chaque adresse IP publique ajoute un nombre fixe de ports SNAT, ce qui peut affecter la capacité.
- Mettre en œuvre une passerelle NAT : une passerelle NAT fournit jusqu’à 64 512 ports SNAT par adresse IP publique. Elle répartit dynamiquement les ports sur l’ensemble de votre sous-réseau, ce qui améliore l’évolutivité et la résilience.
Voici une comparaison rapide de ces options :
| Option de configuration | Avantages | Inconvénients |
|---|---|---|
| Ajouter plusieurs adresses IP publiques | Coût réduit, configuration simple, aucune ressource supplémentaire à gérer. | Chaque adresse IP publique ajoute un nombre fixe de ports SNAT, la capacité évoluant de façon linéaire. |
| Utiliser une passerelle NAT | Offre une meilleure évolutivité et une meilleure résilience. | Ajoute une ressource supplémentaire à gérer, non prise en charge dans un hub virtuel sécurisé. |
Pour limiter les erreurs de configuration, commencez par une liste de contrôle d’efficacité des performances. Vérifiez et optimisez régulièrement vos règles de pare-feu afin qu’elles restent efficaces face aux menaces de sécurité les plus récentes. Voici quelques conseils supplémentaires :
- Supprimez le trafic indésirable et informez les administrateurs de serveurs des requêtes sortantes non autorisées.
- Répartissez le filtrage du trafic indésirable entre les pare-feux et les routeurs pour améliorer les performances.
- Limitez la journalisation au strict nécessaire pour gérer le trafic de diffusion et préserver la bande passante.
- Évitez les objets DNS nécessitant des résolutions DNS constantes.
- Séparez les pare-feux des VPN pour gérer efficacement le trafic.
- Mettez régulièrement à jour les logiciels pour réduire les vulnérabilités.
- Réalisez des tests d’intrusion pour vérifier le bon fonctionnement.
Surveillance et maintenance
La surveillance de votre Azure Firewall est essentielle pour garantir sa fiabilité. Utilisez des outils tels qu’Azure Monitor et Azure Firewall Workbook pour collecter les journaux, visualiser les données et créer des rapports interactifs. Voici quelques paramètres clés à surveiller :
| Paramètre | Description |
|---|---|
| Intégrité du pare-feu | Surveille l’intégrité moyenne du pare-feu en fonction de la disponibilité des ports SNAT. |
| Utilisation des ports SNAT | Suit le pourcentage de ports SNAT utilisés, pour identifier les contraintes de ressources. |
| Données traitées (total) | Mesure le volume total de données transitant par le pare-feu pendant un intervalle d’interrogation (en Mo). |
| Débit de données | Indique le débit moyen de transfert de données à travers le pare-feu, en mégabits par seconde (Mb/s). |
| Sonde de latence | Mesure la latence moyenne du pare-feu en millisecondes, utile pour le suivi des performances. |
| Occurrences de règles | Compte le nombre total de correspondances avec les règles d’application et réseau, ce qui facilite l’analyse du trafic et de l’efficacité des règles. |
Ces indicateurs vous permettent de suivre l’état de santé, les performances et les tendances d’utilisation du pare-feu, ce qui favorise une maintenance proactive et des ajustements rapides.
Pour la maintenance continue, envisagez ces stratégies :
| Stratégie de maintenance | Description |
|---|---|
| Gestion centralisée des stratégies | Utilisez Azure Firewall Manager pour gérer les stratégies de plusieurs pare-feux. |
| Routage du trafic | Mettez en œuvre Azure Traffic Manager ou Azure Front Door pour une gestion efficace du trafic. |
| Maintenance du service | Configurez des fenêtres de maintenance quotidiennes adaptées à vos besoins opérationnels. |
| Gestion des incidents transitoires | Mettez en œuvre une logique de nouvelle tentative avec backoff exponentiel pour gérer les problèmes de connexion transitoires. |
| Détection et réponse | Comprenez la différence entre les configurations redondantes par zone et les configurations zonales pour la réponse aux pannes. |
| Notification | Utilisez Azure Service Health pour surveiller l’état du service et définir des alertes en cas de problème. |
En appliquant ces bonnes pratiques, vous garantissez que votre Azure Firewall reste efficace et fiable, et offre une protection robuste à vos ressources cloud.
Questions fréquentes
Qu’est-ce qu’Azure Firewall ?
Azure Firewall est un service de sécurité natif du cloud qui protège vos ressources Azure. Il gère le trafic réseau et fournit des stratégies de sécurité centralisées, afin de garantir que votre environnement cloud reste sécurisé face aux menaces.
Comment Azure Firewall gère-t-il la montée en charge ?
Azure Firewall s'adapte automatiquement à la charge de votre trafic. Inutile de procéder à des ajustements manuels : il suit en continu les variations du trafic de votre réseau.
Puis-je utiliser Azure Firewall avec d'autres services Azure ?
Oui ! Azure Firewall s'intègre sans heurt à différents services Azure, comme Azure Monitor et Azure Sentinel. Cette intégration renforce la gestion de votre sécurité et offre une meilleure visibilité sur le trafic de votre réseau.
Quelles sont les offres tarifaires d'Azure Firewall ?
Azure Firewall propose trois niveaux tarifaires : Basic, Standard et Premium. Chaque niveau offre des fonctionnalités et des options de tarification différentes, adaptées aux besoins et au budget de votre organisation.
Comment surveiller Azure Firewall ?
Vous pouvez surveiller Azure Firewall à l'aide d'Azure Monitor et d'Azure Firewall Workbook. Ces outils vous permettent de collecter les journaux, de visualiser les données et de créer des rapports pour suivre les performances et les événements de sécurité.
Azure Firewall est-il facile à déployer ?
Absolument ! Vous pouvez déployer Azure Firewall rapidement depuis le portail Azure. Son interface conviviale simplifie la configuration, et votre pare-feu peut être opérationnel en quelques minutes.
Quels types de trafic Azure Firewall peut-il inspecter ?
Azure Firewall inspecte à la fois le trafic nord-sud (entre Azure et Internet) et le trafic est-ouest (entre les charges de travail au sein d'Azure). Cette double capacité d'inspection renforce l'ensemble de votre posture de sécurité.
Puis-je personnaliser les règles dans Azure Firewall ?
Oui ! Vous pouvez créer des règles personnalisées dans Azure Firewall pour contrôler le trafic selon vos besoins spécifiques. Cette flexibilité vous permet d'adapter vos stratégies de sécurité aux exigences de votre organisation.
🎧 Écoutez cet épisode
Vous souhaitez une explication concrète d'Azure Firewall ? Cet épisode présente le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l'IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés d'Azure Firewall
- Voir comment il s'inscrit dans l'écosystème technologique plus large de Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Découvrez d'autres échanges pratiques sur Microsoft avec M365 FM. Pour écouter l'épisode qui a inspiré cet article, rendez-vous sur Azure Firewall - Simply Explained.