 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbooks: Mengoperasikan Arsitektur Microsoft Azure secara Otomatis
By Mirko Peters · · Updated
Azure Automation Runbooks: Mengoperasikan Arsitektur Microsoft Azure secara Otomatis. Terapkan praktik terbaik otomatisasi Azure untuk menyederhanakan arsitektur cloud Anda.
Automatically translated with AI from the original post. Read the English original
Anda pasti pernah mengalami satu klik "kecil" di portal yang berujung pada insiden pukul 02.00 dini hari? Saya mempelajarinya dengan cara yang sulit, ketika pembaruan VM manual yang niatnya baik justru membesar menjadi konfigurasi yang tidak sinkron di seluruh lingkungan. Solusinya bukan kepahlawanan, melainkan otomatisasi yang membosankan namun dapat diulang. Di Azure, di situlah runbook Azure Automation, aset, dan beberapa titik pemeriksaan yang tepat diam-diam menyelamatkan minggu Anda.
9 Fakta Mengejutkan tentang Microsoft Azure Architecture secara Otomatis- Autopilot dapat membangun seluruh lingkungan cloud: dengan menggunakan pola Azure Autopilot bersama Infrastructure as Code (ARM/Bicep/Terraform), organisasi dapat secara otomatis menyediakan landing zone dan pagar pengaman untuk arsitektur otomatisasi perusahaan di Azure dalam hitungan jam, bukan minggu.
- Self-healing berbasis kebijakan sudah tersedia secara native: dengan menggabungkan Azure Policy, Azure Monitor, dan skrip penerapan Autopilot, arsitektur dapat berperilaku seperti sistem yang memperbaiki dirinya sendiri. Sumber daya yang tidak sesuai dideteksi dan diperbaiki secara otomatis, sehingga mengurangi drift manual dalam arsitektur otomatisasi perusahaan di Azure.
- Otomatisasi yang mengutamakan identitas dapat diskalakan secara aman: alur kerja Autopilot memanfaatkan identitas terkelola dan Azure AD Conditional Access untuk merotasi kredensial dan memberikan hak akses paling minimal, sehingga arsitektur otomatisasi perusahaan di Azure dapat berkembang tanpa rahasia yang berserakan.
- Tata kelola biaya dapat diotomatisasi dalam skala besar: templat Autopilot dapat menyematkan penandaan (tagging), peringatan anggaran, dan kebijakan penghentian otomatis, sehingga arsitektur otomatisasi perusahaan di Azure menerapkan kontrol biaya di seluruh langganan tanpa intervensi manusia.
- Lingkungan hibrida menjadi kelas utama: pola Azure Autopilot terintegrasi dengan Azure Arc untuk memperluas kebijakan dan otomatisasi ke server on-premises dan multicloud, sehingga arsitektur otomatisasi perusahaan di Azure benar-benar hibrida dan dikelola secara terpusat.
- Penerapan yang memahami topologi aplikasi: pipeline yang digerakkan Autopilot dapat menerapkan aplikasi terdistribusi dengan kesadaran topologi (wilayah, zona ketersediaan, kedekatan dengan data), sehingga arsitektur otomatisasi perusahaan di Azure dapat mengoptimalkan latensi dan ketahanan secara otomatis.
- Runbook berbantuan AI mempercepat operasi: mengintegrasikan Azure Automation dengan Azure OpenAI atau layanan kognitif memungkinkan proses Autopilot menyarankan atau menghasilkan runbook, mempercepat evolusi playbook operasional arsitektur otomatisasi perusahaan di Azure.
- Bukti kepatuhan dihasilkan secara berkelanjutan: Autopilot dapat menghubungkan pengumpulan bukti otomatis (log, laporan kebijakan, pernyataan) ke penyimpanan kepatuhan, sehingga arsitektur otomatisasi perusahaan di Azure menghasilkan laporan siap audit sesuai permintaan.
- Promosi lingkungan tanpa sentuhan manual dimungkinkan: pipeline Autopilot dapat mempromosikan perubahan infrastruktur dan aplikasi dari dev ke prod dengan pengujian otomatis, persetujuan, dan logika rollback, sehingga arsitektur otomatisasi perusahaan di Azure mendukung CI/CD yang aman dan tanpa sentuhan manual untuk perubahan infrastruktur dan platform.
1) Mengapa Anda mengotomatisasi (sebelum memilih alat)
Bayangkan perubahan manual terakhir Anda di Azure. Sekarang tanyakan pada diri sendiri: bagian mana yang tidak dapat Anda reproduksi hari ini, seperti langkah yang tepat, parameter, waktu, persetujuan, dan rollback? Tuliskan. Daftar itu adalah titik awal yang sebenarnya untuk Azure Automation dan otomatisasi operasi cloud, bukan perbandingan alat.
Ubah rasa sakit menjadi tiga pendorong
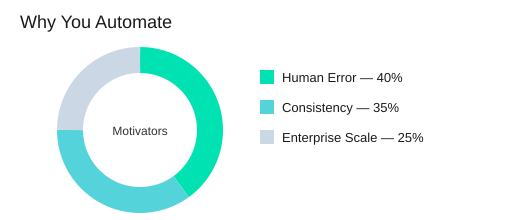
Azure Automation diposisikan sebagai layanan dasar untuk proses yang andal dan dapat diulang menggunakan Windows PowerShell Workflow. "Alasan" Anda biasanya terpetakan ke tiga pendorong berikut:
- Mengurangi kesalahan manusia ketika perubahan dilakukan di bawah tekanan.
- Menegakkan konsistensi operasional agar lingkungan sesuai dengan maksud, bukan sekadar ingatan.
- Mendukung kompleksitas skala perusahaan ketika pekerjaan manual tidak dapat diskalakan di seluruh tim, wilayah, dan shift.
Scott Guthrie: "Otomatisasi menjadikan keandalan sebagai fitur, bukan kepanikan mendadak."
Petakan target ke permukaan Azure (IaaS dan PaaS)
Tentukan dengan jelas di mana Anda akan mengotomatisasi terlebih dahulu. Otomatisasi IaaS PaaS lebih mudah direncanakan ketika Anda menamai permukaannya:
- IaaS: Azure Virtual Machines (penambalan, konfigurasi, mulai/hentikan, penerapan).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites, dan cloud services (provisioning, pemeriksaan configuration drift, tugas terjadwal).
Tentukan arti "andal" sebelum menulis runbook
Tim yang mendefinisikan tujuan dalam istilah keterulangan dan pemulihan cenderung menghasilkan runbook yang tetap berfungsi meskipun staf berganti dan tekanan insiden meningkat. Bagi Anda, "andal" sebaiknya berarti:
- Langkah yang idempoten (aman dijalankan dua kali).
- Alur kerja yang dapat dipulihkan (dapat dilanjutkan setelah gagal; gunakan checkpoint jika diperlukan).
- Tugas yang dapat diamati (status, log, dan hasil yang jelas dan dapat diaudit).
Penyimpanan Azure Automation yang dapat diakses secara global dan didukung redundansi mendukung ketersediaan tinggi dan ketahanan terhadap bencana, tetapi desain runbook Anda tetap harus menargetkan hasil yang dapat diulang.
Uji cepat: pengingat adalah kandidat otomatisasi
Jika suatu tugas perlu pengingat di kalender, tugas itu kemungkinan perlu schedule asset. Mulailah dengan sekumpulan kecil tugas berfrekuensi tinggi, buktikan nilainya, lalu perluas secara bertahap.
Sedikit menyimpang: keterbacaan adalah kontrol operasional
Otomatisasi terbaik bukanlah yang paling pintar, melainkan yang mudah dibaca oleh Dirimu di masa depan. Gunakan nama yang jelas, parameter yang sederhana, dan logging yang eksplisit. Perlakukan keterbacaan sebagai bagian dari konsistensi operasional, bukan sekadar gaya penulisan.
| Item | Jumlah | Rincian |
|---|---|---|
| Pendorong utama | 3 | Kesalahan manusia, konsistensi, kompleksitas skala enterprise |
| Jenis skenario Azure | 2 | IaaS, PaaS |
| Konsep inti keandalan | 2 | Ketersediaan tinggi, ketahanan terhadap bencana |
| Contoh layanan Azure | 5 | VM, SQL DB, Storage, Websites, cloud services |
2) Pengaturan jam pertama: Automation Account dengan isolasi yang disengaja
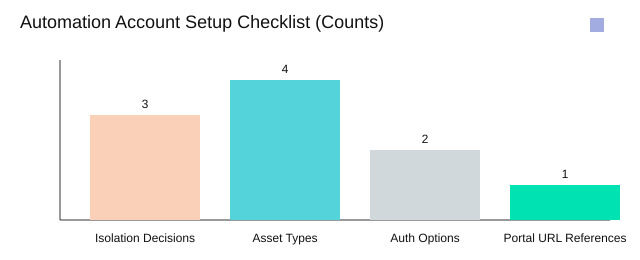
Kemenangan pertama Anda dengan runbook dimulai sebelum Anda menulis satu baris kode pun: buat Azure Automation account di Azure Management Portal di manage.windowsazure.com. Ya, portal lama masih muncul dalam dokumentasi lama dan mungkin juga di lingkungan nyata yang Anda warisi. Perlakukan langkah ini sebagai fondasi, bukan formalitas.
Beri nama Azure Automation account Anda dengan serius
Gunakan pola yang distandarisasi: lingkungan + tim + tujuan. Contoh: prod-finops-vmops atau nonprod-platform-patching. Penamaan yang terstandar mengurangi hambatan operasional selama respons insiden dan pemeriksaan kepatuhan, karena Anda dapat segera menjawab: "Untuk apa akun ini, dan siapa pemiliknya?"
Isolasi logis: kurangi radius dampak sejak hari pertama
Pemisahan di tingkat akun adalah pengaman paling sederhana. Memisahkan lingkungan di tingkat akun mengurangi radius dampak ketika runbook berperilaku tidak sesuai harapan.
- Produksi vs non-produksi (baseline minimum)
- Unit bisnis (ketika kepemilikan dan anggaran berbeda)
- Sensitivitas beban kerja (sistem yang diatur regulasi atau berdampak tinggi)
Michael McKeown: "Isolasi bukanlah birokrasi, melainkan cara Anda menjaga otomatisasi tetap dapat diprediksi seiring pertumbuhannya."
Azure AD authentication + RBAC Azure: putuskan sejak awal
Tentukan pendekatan autentikasi Anda di awal. Utamakan Azure AD authentication dibanding management certificates agar cerita keamanannya lebih rapi dan pengelolaan siklus hidupnya lebih mudah. Lalu selaraskan akses dengan RBAC Azure agar operator dapat mempublikasikan, memulai, dan memantau tugas tanpa izin berlebih. Hal ini juga membuat audit lebih sederhana karena izin dipetakan ke peran, bukan ke secret yang dibagikan.
Rancang strategi tab Assets sebelum runbook
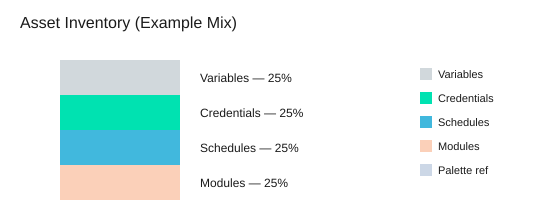
Di setiap Automation Account, tab Assets adalah tempat blok bangunan bersama disimpan. Rencanakan empat jenis aset ini sejak awal agar runbook Anda tetap terparameterisasi dan dapat diulang:
- Credentials (gunakan
Get-AutomationPSCredentialalih-alih menuliskannya secara hardcoded) - Variables (pengaturan lingkungan, ID, feature flag)
- Schedules (jendela patching, pemeriksaan harian, laporan bulanan)
- Integration modules (cmdlet standar dan fungsi yang dapat digunakan ulang)
Pertanyaan tak terduga: region kedua di kuartal depan
Pertanyakan sekarang: jika Anda menambahkan region kedua di kuartal depan, apakah struktur akun Anda membantu atau justru menjadi proyek arkeologi? Jika region itu penting, masukkan ke dalam penamaan atau isolasi berdasarkan sensitivitas beban kerja agar ekspansi tetap dapat diprediksi.
3) Runbook sebagai unit kerja (dan unit penyesalan)
Dalam Azure Automation, runbook bukan sekadar "skrip di cloud." Runbook adalah unit kerja Anda untuk operasi yang dapat diulang, dan juga unit penyesalan Anda ketika disiplin diabaikan. Perlakukan runbook PowerShell sebagai artefak dengan siklus hidup runbook, karena lingkungan produksi tidak memaafkan "perubahan cepat" yang tidak pernah diuji atau dipantau.
Jeffrey Snover: "Runbook yang tidak bisa Anda baca dengan cepat adalah runbook yang tidak bisa Anda percaya pada pukul 2 pagi."
Pengelolaan runbook Azure berarti memiliki siklus hidupnya
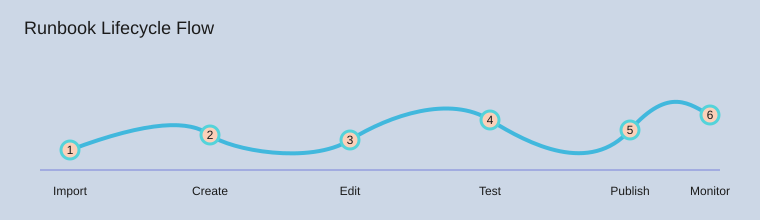
Pilihan default yang paling aman adalah loop enam langkah yang dapat Anda ulangi tanpa drama:
- Impor titik awal yang sudah terbukti
- Buat runbook baru ketika Anda membutuhkan wadah yang bersih
- Edit dengan perubahan kecil yang mudah ditinjau
- Uji di Draft sebelum Anda menyentuh perilaku produksi
- Publikasikan hanya ketika hasilnya dapat diprediksi
- Pantau job dan log, lalu lakukan iterasi
Temuan riset sejalan dengan operasi nyata: tim yang menerapkan uji/publikasi/pantau mengurangi insiden yang disebabkan oleh perubahan tanpa tinjauan. Itulah manfaat praktis dari siklus hidup runbook yang ketat.
Gunakan contoh komunitas, lalu refaktor sesuai standar Anda
Anda dapat mempercepat pengembangan dengan mengimpor blok bangunan dari Azure Automation Runbook Gallery, Microsoft Script Center, dan MSDN Library ("Sample runbooks for Azure Automation"). Mulailah dari sana, tetapi jangan berhenti di sana. Contoh komunitas membantu Anda bergerak, sedangkan refaktor menjadi standar modular akan menjaga Anda tetap waras di kemudian hari.
- Samakan penamaan dengan konvensi kata kerja-objek.
- Jadikan input sebagai parameter, bukan nilai yang di-hard-code.
- Pindahkan logika bersama ke child runbook yang dapat digunakan ulang.
Hormati status dan penyuntingan bersamaan (seseorang pasti akan mengklik "Edit")
Runbook memiliki tiga status: Draft, Published, dan In Edit. Dalam tim nyata, penyuntingan bersamaan terjadi pada saat yang paling buruk. Aturan Anda: lakukan pekerjaan berisiko di Draft, publikasikan dengan sengaja, dan andalkan riwayat versi agar Anda dapat melakukan rollback tanpa panik.
Menyunting langsung di Azure Management Portal berguna ketika Anda harus bergerak cepat, tetapi hindari menjadikan penyuntingan di portal sebagai aksi berisiko tinggi. Jaga perubahan tetap kecil, uji setiap kali, dan pantau dengan tampilan job seperti Get-AzureAutomationJob.
Aturan praktis pribadi: jika Anda tidak bisa menjelaskan sebuah runbook dalam satu tarikan napas, pecah menjadi dua.
4) Aset: bumbu rahasia yang membosankan (kredensial, jadwal, modul)
Runbook tetap bersih ketika Anda memperlakukan aset Azure Automation sebagai tempat untuk semua hal yang tidak boleh di-hard-code: nilai lingkungan, autentikasi, waktu, dan dependensi. Pada tab Assets, Anda mengelola tepat 4 jenis aset, yaitu variabel, kredensial, jadwal, dan modul integrasi, dan semuanya berlaku untuk seluruh runbook dalam Automation Account yang sama. Pendekatan terpusat ini mengurangi duplikasi konfigurasi dan membuat rotasi (kredensial, endpoint, versi modul) dapat diprediksi, bukan menyakitkan.
Variabel: satu sumber kebenaran untuk pengaturan lingkungan
Gunakan variabel untuk nilai yang berubah menurut lingkungan (nama resource group, nama storage account, petunjuk region, feature flag). Ketika Anda memperbarui variabel sekali, setiap runbook membaca nilai yang sama, sehingga Anda terhindar dari perbedaan "berjalan di dev" yang tidak terkendali.
Aset kredensial + Get-AutomationPSCredential: berhenti menempelkan rahasia
Simpan nama pengguna dan kata sandi sebagai aset kredensial, lalu ambil di dalam kode dengan satu perintah standar: Get-AutomationPSCredential. Cara ini menjaga rahasia tetap di luar skrip, output job, dan source control, karena rahasia dalam teks biasa adalah awal dari postmortem.
Mark Russinovich: "Rahasia tidak bocor dari kode yang tidak pernah Anda tulis. Rahasia bocor dari kode yang Anda lupa pernah menulisnya."
Model keamanan: RBAC Azure AD dibanding "sertifikat bersama"
Utamakan autentikasi Azure AD dan RBAC Azure AD agar Anda dapat menjelaskan akses dalam bentuk peran dan cakupan, bukan "karena kami mengirim sertifikat lewat email pada 2017." RBAC meningkatkan kemampuan audit dan mengurangi risiko izin yang luas dan tidak terkelola, terutama ketika beberapa tim berbagi satu Automation Account.
Jadwal: otomatiskan rutinitas, lalu tinjau
Jadwal membuat runbook menjadi operasi yang andal: jendela patch, job pembersihan, laporan harian, atau pemeriksaan kepatuhan berkala. Tetapkan ritme tinjauan agar Anda tidak menemukan job harian yang membebani API yang sudah tidak Anda gunakan.
- Bulanan (1/12): tinjau jadwal berdampak tinggi (biaya, keamanan, API eksternal).
- Triwulanan (1/4): inventaris lengkap semua jadwal dan pemeriksaan kepemilikan.
Modul integrasi: jaga dependensi tetap rapi
Modul adalah pustaka bersama Anda. Dokumentasikan apa yang Anda impor, alasannya, dan runbook mana yang bergantung padanya, agar pembaruan tidak diam-diam merusak produksi.
Analogi singkat: aset adalah lemari dapur Anda; runbook adalah resepnya. Anda tidak menempelkan sekantong tepung di setiap halaman buku resep.
5) Merancang runbook yang tahan pemulihan: parameter, kata kerja, titik pemeriksaan
Penamaan kata kerja-objek: pindai pustaka Anda seperti menu
Gunakan pola kata kerja-objek dua bagian dari PowerShell agar runbook mudah dipindai: kata kerja + objek. Nama seperti New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVMInstall-ModuleOnAzureVM langsung menunjukkan maksudnya. Penamaan yang konsisten juga memudahkan tim Anda menggunakan ulang otomasi di berbagai lingkungan tanpa penyimpangan akibat salin-tempel.
Rancang parameter terlebih dahulu (sebelum menulis logika)
Jadikan parameter sejak awal agar runbook yang sama dapat berjalan di berbagai langganan, wilayah, dan nama VM tanpa perlu diubah. Dalam PowerShell Workflow, perlakukan parameter sebagai kontrak Anda: nama grup sumber daya atau grup afinitas, akun penyimpanan, nama VM, image, dan aset kredensial. Saat Anda meneruskan nilai pada waktu mulai (atau dari runbook induk), runbook tetap portabel dan versi "sekali pakai" yang sulit dipelihara dapat dikurangi.
Strategi titik pemeriksaan runbook dengan Checkpoint-Workflow
Strategi titik pemeriksaan runbook Anda adalah yang mengubah alur kerja panjang menjadi otomasi idempoten yang aman untuk dimulai ulang. Titik pemeriksaan mengurangi biaya kegagalan sementara dengan memungkinkan Anda melanjutkan setelah langkah yang sudah selesai, alih-alih mengulang semuanya. Tempatkan Checkpoint-Workflow setelah tonggak penting yang sudah stabil:
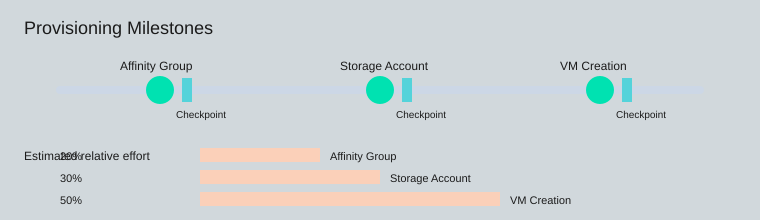
- Setelah membuat grup afinitas
- Setelah membuat akun penyimpanan
- Setelah pembuatan VM
Ini memberi Anda dua properti keandalan: idempotensi dan pemulihan. Pengakuan kecil: saat pertama kali Anda melewatkan titik pemeriksaan, semuanya tampak berjalan... dan di situlah masalahnya muncul.
Don Jones: "Jika Anda tidak merancang untuk eksekusi ulang, Anda sedang merancang untuk gangguan."
InlineScript: berguna, tetapi mudah disalahgunakan
Gunakan InlineScript saat Anda harus menjalankan perintah yang tidak ramah-workflow, tetapi perlakukan seperti saus pedas: sedikit membantu, terlalu banyak justru menyembunyikan status dan mempersulit pemulihan. Pertahankan "tulang punggung" workflow dalam aktivitas native agar titik pemeriksaan tetap bermakna.
Catat log seolah Anda akan men-debug-nya dengan tergesa-gesa
Tulis output yang mendukung troubleshooting cepat: aliran Verbose dan Progress, serta inspeksi job di Portal Dashboard (status, galat, dan waktu). Saat job gagal, Anda harus dapat melihat apa yang dijalankan, apa yang berubah, dan titik pemeriksaan mana yang dapat dijadikan titik mulai ulang.
6) Mengorkestrasi runbook: sinkron, asinkron, dan "siapa memulai apa?"
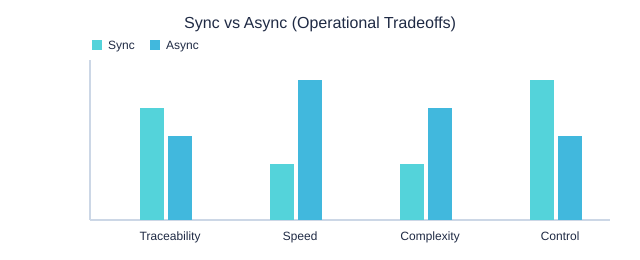
Saat Anda mengorkestrasi runbook Azure Automation, Anda membuat satu pilihan utama: sinkron atau asinkron. Pilih dengan sengaja. Orkestrasi sinkron (dua subtipe: inline dan nested) paling cocok saat langkah-langkahnya memiliki ketergantungan yang ketat dan Anda memerlukan urutan yang pasti. Orkestrasi asinkron paling cocok untuk tugas yang berjalan lama atau berulang, di mana pekerjaan paralel meningkatkan throughput, tetapi juga meningkatkan kebutuhan akan pelacakan dan agregasi job.
Gene Kim: "Orkestrasi bukan tentang menjalankan lebih banyak hal, melainkan tentang mengetahui apa yang berjalan, kapan, dan mengapa."
Start-AzureAutomationRunbook dan Start-ChildRunbook: pilih kejelasan, bukan sekadar kecepatan
Gunakan Start-AzureAutomationRunbook saat Anda ingin memulai pekerjaan tanpa memblokir runbook saat ini. Gunakan Start-ChildRunbook saat Anda menginginkan hubungan induk/anak yang jelas, yang mempercepat troubleshooting dan memperlancar serah terima. Rantai "siapa memulai apa?" ini penting selama insiden, audit, dan tinjauan pascaperubahan.
- Sinkron (inline): jalankan perintah dalam workflow yang sama untuk langkah sederhana yang berurutan.
- Sinkron (nested): panggil runbook lain dan tunggu hingga selesai saat output harus langsung digunakan.
- Asinkron: mulai job secara paralel untuk skala (misalnya, mem-patch banyak VM), lalu lacak dan agregasi hasilnya.
Get-AzureAutomationJob dan pemantauan Azure Automation: buktikan bahwa itu berjalan
Pertanyaan yang tidak nyaman adalah: “Apakah itu benar-benar berjalan, atau hanya dikatakan sudah berjalan?” Masukkan jawabannya ke dalam desain. Dalam pemantauan Azure Automation, Anda harus melacak ID job, status, waktu mulai dan selesai, serta error. Ketika Anda membutuhkan dasbor atau skrip triase cepat, kueri riwayat dengan satu perintah kunci: Get-AzureAutomationJob.
Hipotetis: Anda menjalankan 20 job patch VM sekaligus. Rencana Anda harus mencakup (1) batas throttle, (2) kebijakan timeout, dan (3) strategi agregasi kegagalan (misalnya “gagal cepat jika 3 job gagal” versus “selesaikan semua dan ringkas”).
Publikasi dan kontrol versi: perlakukan perubahan sebagai tindakan yang terkendali
Orkestrasi rusak ketika runbook mulai menyimpang. Gunakan kontrol siklus hidup: uji di Draft, publikasikan dengan sengaja, dan andalkan riwayat versi. Hindari penimpaan sembarangan, terutama untuk runbook “induk” yang memulai banyak runbook lain.
Sinkron vs Asinkron (Trade-off Operasional)
7) Skenario nyata: menyediakan sumber daya IaaS tanpa pengawasan terus-menerus
Ketika Anda bertanggung jawab atas operasi cloud harian, bagian tersulit dari otomatisasi penyediaan IaaS bukanlah menulis skrip, melainkan membuatnya dapat diulang. Di Azure Automation, Anda dapat membangun satu runbook deployment VM Azure yang membuat lingkungan Anda dalam tiga tahap yang jelas: affinity group, storage account, dan VM. Kemudian tambahkan penyediaan dengan checkpoint agar eksekusi ulang dapat melanjutkan dengan aman tanpa menduplikasi pekerjaan.
Mulai dengan New-AzureEnvironmentResourcesFromGallery, lalu buat parameter
Titik awal yang praktis adalah runbook bergaya galeri New-AzureEnvironmentResourcesFromGallery. Perlakukan sebagai templat: pertahankan strukturnya, tetapi sesuaikan parameter dengan aturan penamaan, region, ukuran VM, dan pilihan jaringan Anda. Riset dan pengalaman lapangan sejalan di sini: templat berbasis parameter mempercepat pembuatan lingkungan sekaligus menjaga deployment tetap konsisten, terutama ketika beberapa tim meminta “lingkungan yang sama” dengan perbedaan kecil.
Tentukan image dan kredensial secara eksplisit (dan simpan rahasia sebagai aset)
Buat pemilihan image VM dan model admin Anda eksplisit. Jangan menanamkan kata sandi atau sertifikat dalam kode. Sebagai gantinya, simpan kredensial di tab Assets dan ambil saat runtime:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Tambahkan 3 checkpoint, satu setelah setiap tahap
Panggilan control-plane Azure dapat gagal secara sporadis. Runbook penyediaan dengan checkpoint mengurangi dampaknya dengan memungkinkan job dilanjutkan setelah restart atau error sementara. Tempatkan tiga checkpoint:
- Setelah pembuatan affinity group
- Setelah penyiapan storage account
- Setelah pembuatan VM
Checkpoint-Workflow setelah setiap langkah membuat runbook lebih tangguh dan lebih mudah dioperasikan.
Tulis untuk eksekusi ulang yang aman: deteksi, validasi, lanjutkan
Runbook Anda harus bersifat idempotent. Jika storage account sudah ada, jangan gagal. Verifikasi bahwa sesuai dengan kondisi yang diinginkan (nama, region/affinity, pengaturan) lalu lanjutkan. Hal yang sama berlaku untuk affinity group dan nama VM: periksa dulu, lalu buat hanya yang belum ada.
Brendan Burns: "Otomatisasi yang paling berharga adalah yang bisa Anda jalankan ulang tanpa menahan napas."
Catatan tambahan: tujuannya bukan “nol klik”. Tujuannya adalah tanpa kejutan.
8) Pipeline pembaruan: menambal VM Azure dengan lebih sedikit kekacauan
Ketika patching dilakukan secara manual, Anda akan menghadapi drift, kejutan, dan rollback di tengah malam. Dengan otomatisasi pembaruan VM Azure, Anda mengubah patching menjadi pipeline yang dapat diulang: jalankan langkah yang sama, kumpulkan bukti yang sama, dan kurangi drift konfigurasi dengan menjaga instalasi modul serta distribusi artefak tetap konsisten.
Mulai dengan runbook Update-AzureVM, lalu buktikan hasilnya
Gunakan runbook Update-AzureVM sebagai aksi inti, tetapi jangan anggap “job selesai” sebagai keberhasilan. Tambahkan validasi di sekitarnya agar hasilnya dapat diukur, bukan diasumsikan. Minimal, catat nama VM, cakupan update, status reboot, dan penanda sebelum/sesudah (misalnya jumlah update terpasang atau timestamp patch terakhir).
Standarisasi perilaku patch dengan PSWindowsUpdate Azure
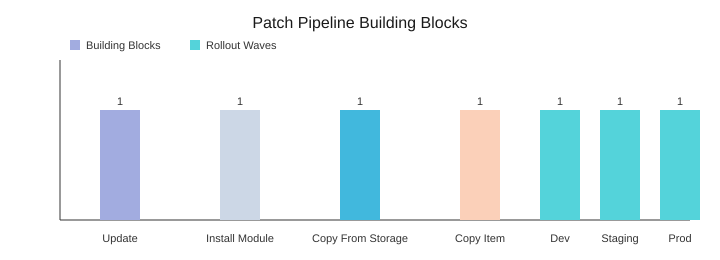
VM yang berbeda sering di-patch dengan cara berbeda karena perkakasnya berbeda. Perbaiki dengan memasang modul pembaruan yang sama di semua VM. Jalankan Install-ModuleOnAzureVM untuk menyebarkan PSWindowsUpdate Azure sehingga setiap VM menggunakan perintah yang sama, penanganan reboot yang sama, dan format pelaporan yang sama di seluruh fleet Anda.
Pindahkan artefak melalui Azure Storage blobs (dua lompatan)
Untuk skrip, modul, atau file konfigurasi, gunakan Azure Storage blobs sebagai titik distribusi Anda. Pipeline Anda tetap dapat diprediksi dengan dua lompatan transportasi:
Copy-FileFromAzureStorageToAzureVM: blob → folder staging VMCopy-ItemToAzureVM: staging → jalur akhir (modul, skrip, atau alat)
Jadwalkan rollout berbasis gelombang (cakupan dampak tetap kecil)
Penjadwalan berbasis gelombang menurunkan risiko dengan membatasi cakupan dampak dan menciptakan jendela pemeliharaan yang dapat diprediksi. Susun kalender Anda dengan tiga jadwal: dev malam ini, staging besok, dan production pada akhir pekan. Jika dev gagal, production tidak akan pernah dimulai, karena jadwal itulah gerbangnya.
Jaga akses tetap aman dengan aset kredensial Automation
Simpan akses admin dalam aset kredensial Automation dan ambil dengan Get-AutomationPSCredential. Anda dapat merotasi kredensial tanpa menulis ulang runbook, dan Anda terhindar dari rahasia yang di-hard-code dalam skrip.
Satya Nadella: "Industri kami tidak menghormati tradisi—industri hanya menghormati inovasi."
Tip opini: selalu catat apa yang berubah dan di mana hasilnya. “Berhasil diperbarui” bukanlah kalimat yang berguna.
9) Praktik terbaik yang benar-benar akan Anda pertahankan: log, dokumentasi, source control, portabilitas
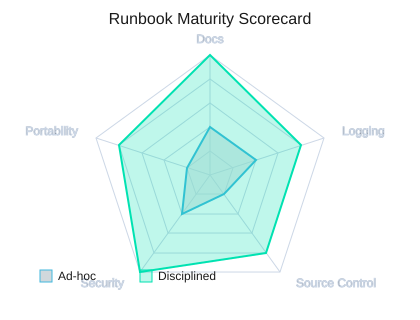
Dokumentasi runbook yang terbaca seperti mini README
Ketika Anda memperlakukan runbook sebagai kode, Anda memangkas waktu orientasi dan meningkatkan keandalan. Di dalam setiap runbook, tulis dokumentasi runbook yang dapat dipercaya rekan tim tanpa rapat tambahan. Gunakan lima tag secara konsisten: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, dan .NOTES. Jaga kalimatnya tetap sederhana, cantumkan input dan output yang diharapkan, dan catat aset yang dibutuhkan (kredensial, variabel, jadwal, modul) agar runbook dapat menjelaskan dirinya sendiri.
Scott Hanselman: "Skrip terbaik adalah skrip yang dapat Anda serahkan kepada rekan tim tanpa rapat."
Pola non-interaktif agar pekerjaan tidak pernah macet
Praktik terbaik Azure Automation dimulai dengan menghapus prompt. Runbook Anda tidak boleh menunggu input, karena pekerjaan berjalan tanpa pengawasan. Utamakan desain berparameter, nilai default, dan konfigurasi berbasis aset (misalnya Get-AutomationPSCredential) alih-alih Read-Host atau sign-in interaktif. Ini juga mempermudah pengujian dan peninjauan, karena perilakunya dapat diprediksi.
Logging dan error: sinyal, bukan kebisingan
Standarkan cara Anda mencatat log dan menangani kegagalan. Gunakan Verbose dan Progress dengan sengaja untuk menampilkan langkah utama dan waktunya, bukan setiap baris. Buat error dapat ditindaklanjuti: sertakan operasi, resource target, dan langkah berikutnya. Gabungkan ini dengan skrip modular dan pengelolaan parameter yang jelas agar Anda dapat mengisolasi kegagalan dengan cepat di riwayat pekerjaan (misalnya melalui Get-AzureAutomationJob).
Source control dan portabilitas yang dapat diandalkan
Simpan runbook di Visual Studio Online GIT dan tinjau melalui proses review seperti kode aplikasi. Versioning dan pull request menangkap perubahan berisiko lebih awal serta menciptakan jejak audit yang jelas. Untuk portabilitas, ekspor dan impor runbook sebagai rutinitas cadangan sekaligus alat migrasi. Praktik ini mengurangi risiko downtime saat Anda menata ulang Automation Account atau berpindah antarlingkungan.
Kompatibilitas SMA dan ekspektasi converter
Sebelum menstandarkan pola, periksa kompatibilitas SMA dan selaraskan dengan dua alat yang akan Anda temui dalam proyek nyata: Azure Automation Script Converter dan persyaratan Service Management Automation (SMA). Tetap berada dalam ekspektasi ini menjaga alur kerja Anda tetap portabel dan mengurangi pengerjaan ulang.
| Item | Nilai |
|---|---|
| Jumlah tag dokumentasi | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Jumlah sistem source control | 1 (Visual Studio Online GIT) |
| Jumlah alat kompatibilitas | 2 (Script Converter, SMA) |
| Buku | Seri Microsoft Azure Essentials, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Jumlah saluran umpan balik | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
Untuk terus berkembang, andalkan Azure Cmdlet Reference, forum komunitas, dan Microsoft Virtual Academy, lalu tutup siklusnya dengan membagikan apa yang berhasil (dan apa yang tidak) melalui http://aka.ms/tellpress dan @MicrosoftPress. Jika Anda menjaga dokumentasi, log, source control, dan kebiasaan ekspor/impor tetap konsisten, runbook Anda benar-benar akan beroperasi secara otomatis.
Siapkan Azure Automation Account dengan isolasi yang jelas, bangun runbook PowerShell Workflow yang modular, pusatkan kredensial, jadwal, dan modul sebagai aset, gunakan Azure AD + RBAC, tambahkan checkpoint untuk pemulihan, dan perlakukan runbook seperti kode (pengujian, log, riwayat versi, dan Git).
Arsitektur skala enterprise dan Microsoft Azure Well-Architected Framework untuk adopsi cloud
Apa itu arsitektur otomatisasi enterprise di Azure dan mengapa penting?
Arsitektur otomatisasi enterprise di Azure adalah pendekatan desain yang menggabungkan layanan Azure, templat penerapan yang konsisten untuk sumber daya Azure (misalnya templat Azure Resource Manager), orkestrasi (Azure Logic Apps, Azure Functions, Azure Event Grid), dan tata kelola (Azure RBAC, Azure Policy) untuk mengotomatiskan operasi yang berulang di seluruh lingkungan cloud. Pendekatan ini penting karena mempercepat adopsi cloud, memastikan penerapan yang dapat diulang, mengurangi kesalahan manusia, mendukung otomatisasi hibrida, serta menyediakan fondasi yang aman dan dapat diskalakan untuk arsitektur skala enterprise yang di-hosting di Azure.
Bagaimana Azure landing zone dan Microsoft Azure Well-Architected Framework berperan dalam arsitektur ini?
Azure landing zone memberikan panduan preskriptif dan arsitektur referensi untuk menyiapkan platform cloud yang memenuhi kebutuhan enterprise (jaringan, identitas, keamanan, tata kelola). Microsoft Azure Well-Architected Framework melengkapi landing zone dengan praktik terbaik untuk keandalan, keamanan, optimalisasi biaya, performa, dan keunggulan operasional. Bersama-sama, keduanya memandu desain lingkungan cloud Azure yang menggunakan templat Azure Resource Manager, Azure Virtual Network, kontrol akses berbasis peran, dan pemantauan dengan Azure Monitor.
Layanan Azure apa saja yang umum digunakan untuk mengorkestrasi panggilan ke sistem backend enterprise?
Layanan yang umum mencakup Azure Logic Apps dan Azure Functions untuk orkestrasi alur kerja serta komputasi serverless; Azure API Management untuk mengekspos dan mengelola API; Azure Service Bus dan Azure Event Grid untuk pesan dan peristiwa; serta Azure App Service saat menghosting layanan web atau API. Komponen-komponen ini dapat mengorkestrasi panggilan ke sistem backend enterprise, termasuk SQL Server on-premises atau layanan web lain, melalui konektivitas hibrida.
Bagaimana keamanan dan kepatuhan sebaiknya ditangani dalam arsitektur otomatisasi enterprise menggunakan Microsoft Defender for Cloud?
Keamanan sebaiknya diterapkan secara berlapis: gunakan Azure Active Directory untuk identitas, terapkan Azure RBAC untuk kontrol akses, terapkan kebijakan keamanan melalui Azure Policy, dan aktifkan Microsoft Defender for Cloud (sebelumnya Azure Security Center) untuk perlindungan ancaman dan penilaian berkelanjutan. Integrasikan temuan Defender ke dalam pipeline otomatisasi dan alur kerja respons insiden Anda agar tindakan remediasi dapat diotomatiskan dan dilacak di portal Azure atau melalui pipeline Azure DevOps.
Apa peran templat penerapan untuk sumber daya Azure dan Azure Resource Manager?
Azure Resource Manager (ARM) dan templat Azure Resource Manager menyediakan infrastructure-as-code untuk templat penerapan yang konsisten bagi sumber daya Azure. Keduanya memungkinkan penyediaan jaringan, penyimpanan, komputasi, dan layanan platform yang dapat diulang di berbagai wilayah Azure dan lingkungan. Penggunaan templat ARM (atau Bicep) memastikan lingkungan diterapkan secara konsisten, mendukung arsitektur skala enterprise, dan dapat diintegrasikan dengan Azure DevOps untuk CI/CD.
Bagaimana pemantauan dan observabilitas sebaiknya diterapkan, apakah saya sebaiknya menggunakan Azure Monitor?
Ya, gunakan Azure Monitor sebagai layanan pemantauan terpusat untuk mengumpulkan metrik, log, dan jejak dari sumber daya Azure, App Service, virtual machine, dan fungsi serverless. Integrasikan Azure Monitor dengan Application Insights untuk layanan web, ekspor peringatan ke runbook otomatisasi atau Logic Apps untuk remediasi otomatis, dan alirkan peringatan keamanan ke Microsoft Defender for Cloud untuk korelasi. Pemantauan mendukung keunggulan operasional dan membantu menegakkan Microsoft Azure Well-Architected Framework.
Bagaimana saya merancang untuk skenario hibrida dan mengintegrasikan sistem on-premises seperti SQL Server?
Rancang otomasi hibrida dengan menggunakan konektivitas yang aman (VPN atau ExpressRoute) dan layanan yang mendukung integrasi hibrida: Azure API Management service dan Azure Service Bus untuk perpesanan, konektor hibrida untuk Azure Logic Apps, serta solusi data gateway untuk SQL Server. Gunakan templat deployment yang konsisten untuk resource Azure yang mencakup pengaturan jaringan (Azure Virtual Networks, DNS), dan terapkan Azure Automation State Configuration atau alat desired state lainnya untuk menyelaraskan konfigurasi di seluruh resource on-premises dan cloud.
Apa saja praktik terbaik tata kelola, pengendalian biaya, dan operasional yang harus disertakan dalam arsitektur otomasi perusahaan?
Terapkan tata kelola dengan Azure Policy, management group, dan role-based access control (gunakan Azure RBAC atau Azure role-based access control secara konsisten), definisikan landing zone untuk isolasi beban kerja, beri tag pada resource untuk pelaporan biaya, dan gunakan Cost Management serta panduan harga Azure untuk mengoptimalkan pengeluaran. Otomatiskan penegakan kebijakan dengan Azure DevOps atau runbook Azure Automation, dan adopsi Microsoft Azure Well-Architected Framework serta rekomendasi Azure Architecture Center agar platform cloud tetap selaras dengan tujuan perusahaan.