 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Waarom private RAG niet genoeg is: de brug tussen gegevenssoevereiniteit en beveiliging
By Mirko Peters ·
Welkom terug op de blog! In dit bericht bouwen we verder op een belangrijk gesprek dat we onlangs in de podcast hebben gevoerd. Als je gegevens beheert of AI-systemen bouwt…
Automatically translated with AI from the original post. Read the English original
Welkom terug op de blog! In dit bericht bouwen we verder op een belangrijk gesprek dat we onlangs in de podcast hebben gevoerd. Als je gegevens beheert of AI-systemen bouwt binnen bedrijfsomgevingen, heb je waarschijnlijk gehoord over de opmars van private Retrieval-Augmented Generation (RAG). Veel organisaties gaan ervan uit dat ze volledig veilig zijn zolang hun gegevens in een gecontroleerde, zelf gehoste omgeving staan. Maar is gegevenssoevereiniteit hetzelfde als gegevensbeveiliging? Spoiler: dat is het niet. Wil je de nuances van autorisatiebewuste retrieval goed begrijpen, en waarom zelf hosten alleen al grote gaten laat in je beveiligingsstrategie, luister dan zeker naar de bijbehorende podcastaflevering, Private RAG Security: Authorization-Aware Data Retrieval. Laten we diep ingaan op waarom private RAG niet genoeg is en hoe je de kloof kunt dichten tussen waar je gegevens staan en wie ze daadwerkelijk kan inzien.
Gegevenssoevereiniteit versus beveiliging
Kernconcepten
Gegevenssoevereiniteit betekent dat gegevens onderhevig zijn aan de wet- en regelgeving van het land waarin ze worden opgeslagen. Als je gegevens in een specifieke regio opslaat, moet je dus voldoen aan de juridische eisen van die regio. Gegevensbeveiliging richt zich daarentegen op het beschermen van gegevens tegen ongeautoriseerde toegang en datalekken. Het omvat maatregelen die ervoor zorgen dat alleen bevoegde personen toegang hebben tot gevoelige informatie.
Het begrijpen van deze concepten is essentieel voor organisaties. Je moet inzien dat gegevenssoevereiniteit en gegevensbeveiliging met elkaar verweven zijn. Als je gegevens op een specifieke locatie opslaat, moet je ook nagaan hoe je die gegevens effectief beschermt. Dat nalaten kan leiden tot grote risico's, waaronder datalekken en juridische boetes.
Het belang van gegevenssoevereiniteit
Gegevenssoevereiniteit speelt een cruciale rol in het huidige digitale landschap. Naarmate organisaties wereldwijd groeien, krijgen ze te maken met allerlei regeldruk. Zo legt de Saudi-Arabische Personal Data Protection Law (PDPL) strikte eisen op aan lokale opslag van gegevens en beveiligingsmaatregelen. Die wet vereist dat bedrijven wetgeving over gegevenssoevereiniteit begrijpen, zeker wanneer ze zaken doen over de grens.
Hier zijn enkele belangrijke aspecten van gegevenssoevereiniteit om rekening mee te houden:
- Overheidstoezicht: Buitenlandse overheden kunnen onder nationaal veiligheidsbeleid of wetshandhavingsmaatregelen toegang tot gegevens afdwingen, wat de gegevensbeveiliging beïnvloedt.
- Gefragmenteerde cloudinfrastructuur: Gegevens die over meerdere regio's zijn verspreid, maken het lastiger om aan de wetgeving voor gegevenssoevereiniteit te voldoen.
- Risico's van de publieke cloud: Dynamische opslaglocaties kunnen gegevens zonder toezicht onder meerdere rechtsgebieden brengen.
- Controle via private/hybride cloud: Deze opties bieden meer controle over de locatie van gegevens, waardoor strengere soevereiniteitsmaatregelen mogelijk zijn.
- Hosting per regio: Kiezen voor cloudproviders die opslag binnen een specifieke regio garanderen, helpt om aan de regelgeving te blijven voldoen.
Organisaties moeten ook de afweging maken tussen gegevenssoevereiniteit en operationele efficiëntie. Ze kunnen een soevereiniteitsbasislijn vaststellen om transparantie te krijgen over kritieke afhankelijkheden tussen bedrijfsdiensten en technologiestacks. Door soevereiniteitsdimensies te definiëren en assets te classificeren op basis van hun risicowaarde, creëer je een helder beleid en een operationele aanpak per niveau.
Misverstanden over private RAG
Beveiliging overschatten
Veel organisaties denken ten onrechte dat het implementeren van een private RAG-oplossing volledige gegevensbeveiliging garandeert. Dit misverstand ontstaat vaak doordat men onvoldoende begrijpt welke kwetsbaarheden inherent zijn aan deze systemen. RAG-systemen erven bijvoorbeeld kwetsbaarheden van grote taalmodellen (LLM's). Dat betekent dat je zelfs met een private opzet nog steeds risico's loopt die je gegevens in gevaar kunnen brengen.
Daarnaast brengt het architectonisch ontwerp van RAG-systemen nieuwe privacyrisico's met zich mee. Misschien begrijp je nog niet helemaal hoe tegenstanders de externe kennisbank kunnen misbruiken om gevoelige informatie af te leiden. Dit gebrek aan bewustzijn kan leiden tot aanzienlijke beveiligingslekken. Hier zijn enkele veelvoorkomende mythes over de beveiliging van private RAG-systemen:
- Zelf hosten betekent veilig: Veel mensen gaan ervan uit dat het opslaan van gegevens op eigen servers de beveiliging automatisch verbetert.
- VPN's bieden volledige bescherming: Sommigen denken dat een VPN voldoende is om de toegang tot gegevens te beveiligen.
- Gegevens zijn veilig als ze privé zijn: Het idee dat privégegevens per definitie veilig zijn, kan leiden tot zelfgenoegzaamheid.
Risico's onderschatten
Organisaties onderschatten vaak de risico's van zelf gehoste RAG-oplossingen. Ze denken dat de controle over hun gegevens hen beschermt tegen datalekken. Toch verhult deze gedachte dat de meeste datalekken worden veroorzaakt door verkeerde configuraties en onvoldoende beveiligingspraktijken. Deze problemen worden vaak beter beheerd door cloudproviders met gespecialiseerde expertise.
Hieronder staat een tabel met enkele veelvoorkomende kosten en risico's van zelf gehoste RAG-systemen:
| Kostensoort | Beschrijving |
|---|---|
| Infrastructuurkosten | Onvoorziene uitgaven voor opslag, back-up en monitoringsystemen. |
| Personeelsbezetting | De personeelskosten overstijgen vaak de cloudservicekosten, wat tot budgetoverschrijdingen leidt. |
| Rekenkracht | Het verwerken van documenten kan leiden tot onvoorspelbare rekenkosten, wat een grote impact op het budget heeft. |
Bovendien dragen verschillende factoren bij aan de risico's van zelf hosten:
- Verkeerde configuraties
- Onvoldoende beveiligingspraktijken
- Ontoereikende toegangsbeheersing
- Slecht patchbeheer
- Bedreigingen van binnenuit
Aannemen dat zelf hosten gegevensbeveiliging garandeert, kan leiden tot ernstige kwetsbaarheden. Zo kunnen gecentraliseerde kennisbanken een doelwit van grote waarde worden, waarbij gevoelige gezondheidsinformatie blootligt als die niet goed is geanonimiseerd. Daarnaast kunnen gevoelige gegevens tijdens transport worden onderschept, wat het risico op man-in-the-middle-aanvallen vergroot. De dynamische aard van RAG-systemen kan ook leiden tot onbedoeld lekken van gevoelige informatie via de operationele pipeline.
Door deze misverstanden te herkennen en de bijbehorende risico's te begrijpen, kun je je gegevens beter beschermen en je algemene strategie voor gegevensbeveiliging versterken.
Machtigingen voor gevoelige gegevens beheren
Risico's van verlies van machtigingen
Machtigingen effectief beheren is cruciaal voor de bescherming van gevoelige gegevens. Wanneer organisaties gegevens tussen systemen verplaatsen of gebruikersrollen wijzigen, lopen ze vaak aanzienlijke risico's op het gebied van verlies van machtigingen. Verkeerd geconfigureerde toegangsbeheersing kan leiden tot ongeautoriseerde toegang, waardoor gevoelige informatie zichtbaar wordt voor personen die er geen toegang toe zouden moeten hebben.
Hieronder staan enkele veelvoorkomende fouten in het beheer van machtigingen die in omgevingen met gevoelige gegevens zijn gemeld:
| Fout in machtigingsbeheer | Beschrijving |
|---|---|
| Verkeerd geconfigureerde toegangsbeheersing | Systemen kunnen te veel machtigingen hebben, wat leidt tot ongeautoriseerde toegang. |
| Gebrek aan zicht op gegevensverplaatsingen | Gevoelige gegevens kunnen worden verplaatst zonder voldoende bescherming, waardoor ze kwetsbaar worden voor datalekken. |
| Onvoldoende auditprocessen | Kritieke activiteiten worden mogelijk niet gelogd of gemonitord, waardoor problemen onopgemerkt blijven. |
Deze incidenten ontstaan vaak niet door kwaadwillige bedoelingen, maar doordat de systemen onvoldoende controleren of gebruikers wel de juiste machtigingen hebben. Zo stuurt een verkeerd geconfigureerde database bijvoorbeeld geen waarschuwing wanneer er ongeautoriseerde toegang plaatsvindt. Een ongebruikelijke gegevensexport om 02:00 uur kan onopgemerkt blijven, en leveranciers kunnen toegang krijgen tot gegevens buiten hun bevoegdheden zonder hun activiteiten te melden.
Gegevensbeveiliging waarborgen tijdens overgangen
Om gegevensbeveiliging tijdens overgangen te waarborgen, moet je sterke maatregelen voor toegangsbeheer invoeren. Role-Based Access Control (RBAC) helpt om de toegang tot gegevens te beperken op basis van functies. Door het Principe van minimale bevoegdheden (PoLP) toe te passen, worden toegangsrechten geminimaliseerd, zodat gebruikers alleen de machtigingen hebben die nodig zijn voor hun taken.
Overweeg deze best practices om gegevensbeveiliging tijdens organisatorische veranderingen op peil te houden:
- Regelmatige toegangsreviews: Voer periodieke audits uit om te controleren of gebruikers de juiste machtigingen hebben, en verwijder verouderde accounts.
- Planning voor incidentrespons: Stel een gestructureerd plan op dat detectie, coördinatie van de respons en communicatieprotocollen omvat, zodat je beveiligingsincidenten effectief kunt afhandelen.
- Netwerkbeveiliging en toegangsbeheer: Implementeer netwerksegmentatie en oplossingen voor identiteitsbeheer om de toegang tot gevoelige gegevens te beperken.
Private RAG pakt deze problemen aan door het volledige machtigingsmodel vast te leggen op het moment dat documenten worden opgenomen. Zo blijft gevoelige informatie beschermd, ook wanneer ze doorzoekbaar wordt. Door machtigingen op map- of tagniveau te beheren, is Private RAG efficiënter en flexibeler dan het beheer van afzonderlijke bestanden. Unieke identificaties voor documenten maken granulair toegangsbeheer mogelijk, wat essentieel is voor RAG en andere AI-systemen.
Door deze strategieën toe te passen, verklein je de risico's van verlies van machtigingen aanzienlijk en versterk je je algehele gegevensbeveiliging.
Architecturen met één agent versus meerdere agents
Kwetsbaarheden in systemen met één agent
Systemen met één agent vertonen vaak aanzienlijke kwetsbaarheden die de gegevensbeveiliging kunnen ondermijnen. Deze systemen steunen doorgaans op één enkel controlepunt, wat tot diverse risico's kan leiden. Recente beveiligingsaudits tonen aan dat lekken van gegevens tussen tenants een kritiek probleem is. Aanvallers kunnen deze kwetsbaarheid uitbuiten zonder geavanceerde technische vaardigheden. Hieronder staan enkele veelvoorkomende kwetsbaarheden in RAG-architecturen met één agent:
- Vergiftiging van de kennisbank: Aanvallers kunnen documenten injecteren die RAG-antwoorden kapen.
- Indirecte prompt-injectie via opgehaalde context: Bij deze methode worden ingebedde instructies gebruikt om de generatiestap te misbruiken.
- Lekken van gegevens tussen tenants: Ontbrekende toegangsbeheersing stelt aanvallers in staat gegevens over gebruikersgrenzen heen te onttrekken.
Vergiftiging van de kennisbank is vooral effectief tegen standaard RAG-stacks en slaagt in 95% van de gevallen. Daarnaast bleek het lekken van gegevens tussen tenants bij elke geteste query te slagen, wat wijst op een ernstig gebrek aan technische barrières voor aanvallers. Deze kwetsbaarheden maken duidelijk dat organisaties hun afhankelijkheid van systemen met één agent moeten heroverwegen.
Voordelen van systemen met meerdere agents
Systemen met meerdere agents bieden verschillende voordelen die de gegevensbeveiliging versterken. Door taken over meerdere agents te verdelen, verkleinen deze systemen het risico op een enkel storingspunt. Hieronder staan enkele belangrijke voordelen van een aanpak met meerdere agents:
- Hogere nauwkeurigheid: Systemen met meerdere agents halen over het algemeen een betere nauwkeurigheid bij het ophalen en verwerken van gegevens.
- Grotere transparantie: Deze systemen bieden meer inzicht in gegevensstromen en toegangsbeheer.
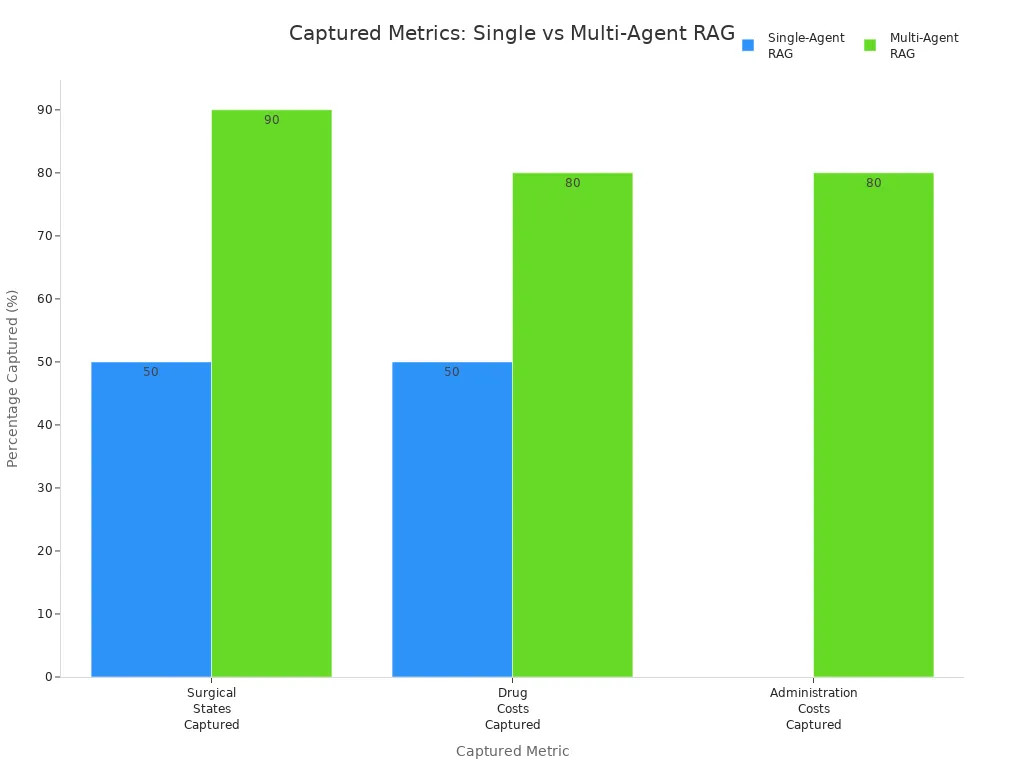
- Verbeterde surgical states captured: Systemen met meerdere agents leggen 90% van de surgical states vast, tegenover slechts 50% bij systemen met één agent.
- Verbeterd kostenbeheer: Ze kunnen tot 80% van de medicijnkosten en 80% van de administratiekosten vastleggen, waardoor ze efficiënter werken.
| Metriek | Single-Agent RAG | Multi-Agent RAG |
|---|---|---|
| Nauwkeurigheid | Variabel | Hoger |
| Transparantie | Lager | Hoger |
| Verwerkingstijd | Sneller | Trager |
| Vastgelegde chirurgische statussen | 50% | 90% |
| Vastgelegde medicijnkosten | 50% | 80% |
| Vastgelegde administratiekosten | 0% | 80% |
De overstap naar een multi-agent-architectuur kan uitdagingen met zich meebrengen, zoals een grotere complexiteit in het ontwerp van protocollen en hogere eisen aan foutafhandeling. De voordelen op het gebied van beveiliging en efficiëntie wegen echter vaak zwaarder dan deze uitdagingen. Door een multi-agent-aanpak te kiezen, verbeter je je beveiligingspositie voor data aanzienlijk en bescherm je gevoelige informatie beter.
Zero Trust-principes voor gegevensbeveiliging
Zero Trust begrijpen
Zero Trust is een beveiligingsmodel dat werkt volgens het principe "vertrouw nooit, verifieer altijd". Deze aanpak gaat ervan uit dat bedreigingen zowel binnen als buiten je netwerk kunnen voorkomen. Daarom moet elk toegangsverzoek strikt worden geverifieerd. De kernprincipes van Zero Trust zijn:
| Principe | Beschrijving |
|---|---|
| Vertrouw nooit, verifieer altijd | Vertrouwen wordt nooit aangenomen; elk toegangsverzoek moet op basis van meerdere factoren worden geverifieerd. |
| Toegang met minimale rechten | Toegang wordt alleen verleend tot de specifieke resource die nodig is voor een taak, waardoor laterale beweging wordt beperkt. |
| Contextuele risicobeoordeling | Voortdurende beoordeling van risico's op basis van contextvariabelen, zoals gebruikersgedrag en de gezondheid van apparaten. |
| Continue monitoring | Realtime monitoring van alle transacties om risico's te herkennen en toegangsbeleid dynamisch aan te passen. |
| Geen blootstelling van publieke IP-adressen | Onbevoegde gebruikers mogen zonder expliciete toestemming geen services of gegevens kunnen ontdekken, zodat het aanvalsoppervlak wordt beperkt. |
Deze principes zijn cruciaal voor het versterken van de gegevensbeveiliging, vooral in omgevingen die gevoelige informatie verwerken.
Zero Trust implementeren in Private RAG
Zero Trust implementeren in Private RAG-systemen omvat verschillende strategieën die de beveiliging van gegevensophaling versterken. Dit zijn een paar effectieve aanpakken:
- Expliciet verifiëren: Elke gebruiker, elk apparaat en elke verbinding moet worden geauthenticeerd en geautoriseerd voordat toegang wordt verleend.
- Minimale rechten afdwingen: Beperk de toegang tot wat nodig is, alleen zolang het nodig is – niet meer.
- Ga uit van een inbreuk: Ontwerp je omgeving vanuit de gedachte dat een compromittering onvermijdelijk is en dat insluiten essentieel is.
- Multi-factorauthenticatie (MFA) inrichten: Zorg dat elke verbinding wordt geverifieerd voordat er toegang is tot gevoelige systemen en gegevens, door robuuste MFA-vereisten in te stellen.
- Continu monitoren: Geef prioriteit aan realtime zicht op netwerkactiviteit – vertrouwen is geen eenmalige beslissing.
De Zero Trust-architectuur pakt de uitdagingen van gegevensophaling in Private RAG-systemen direct aan. Ze schrijft voor dat elk verzoek om gegevens geauthenticeerd en geautoriseerd moet worden, wat direct het risico op onbevoegde toegang adresseert. Daarnaast zorgt ze ervoor dat alle gegevens tijdens transport worden versleuteld, wat de beveiliging tijdens het ophalen verhoogt. Dynamische toegangsbeheersing past machtigingen aan op basis van contextuele factoren, wat de beveiliging van gegevensophaling verbetert.
Door deze Zero Trust-principes toe te passen, versterk je de beveiligingspositie voor je data aanzienlijk. Deze aanpak beschermt niet alleen gevoelige informatie, maar bereidt je organisatie ook voor op toekomstige uitdagingen op het gebied van datasoevereiniteit en beveiliging.
Conclusie
In het huidige digitale landschap is het overbruggen van de kloof tussen datasoevereiniteit en beveiliging essentieel. Je moet beseffen dat alleen letten op waar je data wordt opgeslagen de veiligheid ervan niet garandeert. Of je nu te maken hebt met kennisbankvergiftiging, fijnmazige machtigingsmodellen beheert of multi-agentframeworks opzet: beveiliging vraagt om voortdurende verificatie in plaats van blind vertrouwen in zelf gehoste infrastructuur. Wil je een uitgebreid overzicht van deze architecturen en praktische tips over autorisatiebewuste retrieval, luister dan zeker de volledige aflevering via Private RAG Security: Authorization-Aware Data Retrieval. Hier zijn enkele belangrijke punten om te overwegen:
- Regelgeving speelt een cruciale rol bij het waarborgen van datasoevereiniteit en beveiliging in AI-systemen.
- Opkomende technologieën, vooral in de financiële sector en bij bedrijfsprocessen, brengen unieke uitdagingen met zich mee die zorgvuldig beheer vereisen.
- Innovatie en beveiliging met elkaar in balans houden is essentieel om gevoelige informatie te beschermen.
Om je databeveiliging te versterken, kun je deze lessen uit succesvolle organisaties overwegen:
| Les | Beschrijving |
|---|---|
| Jurisdictiebeheer | Houd grip op waar je data wordt opgeslagen en wie er toegang toe heeft. |
| Robuust leveranciersbeheer | Beheer leveranciers effectief om naleving van wetgeving rond datasoevereiniteit te waarborgen. |
| Integratie in de bedrijfsstrategie | Behandel datasoevereiniteit als onderdeel van je algehele bedrijfsstrategie. |
Door deze strategieën toe te passen, bescherm je je gevoelige data beter en navigeer je effectief door de complexiteit van datasoevereiniteit en beveiliging. 🌐🔒
Veelgestelde vragen
Wat is Private RAG?
Private RAG staat voor Private Retrieval-Augmented Generation. Het verhoogt de databeveiliging door machtigingen effectief te beheren tijdens dataverplaatsingen, zodat gevoelige informatie beschermd blijft.
Hoe zorgt Private RAG voor databeveiliging?
Private RAG legt het volledige machtigingsmodel vast bij het inladen van documenten. Dit proces handhaaft toegangsbeheer en voorkomt ongeautoriseerde toegang tot gevoelige informatie.
Wat zijn de risico's van zelf gehoste RAG-systemen?
Zelf gehoste RAG-systemen kunnen leiden tot verkeerde configuraties, onvoldoende beveiligingspraktijken en bedreigingen van binnenuit. Deze risico's kunnen gevoelige data blootstellen aan datalekken.
Waarom is machtigingsbeheer belangrijk?
Effectief machtigingsbeheer voorkomt ongeautoriseerde toegang tot gevoelige data. Het zorgt ervoor dat alleen geautoriseerde personen informatie kunnen bekijken of wijzigen, waardoor het risico op datalekken afneemt.
Wat is Zero Trust?
Zero Trust is een beveiligingsmodel dat voor elk toegangsverzoek strikte verificatie vereist. Het gaat ervan uit dat dreigingen zowel binnen als buiten je netwerk kunnen bestaan.
Hoe implementeer ik Zero Trust in mijn organisatie?
Om Zero Trust te implementeren, verifieer je elke gebruiker en elk apparaat, pas je het principe van minimale rechten toe en monitor je continu de netwerkactiviteit. Deze aanpak versterkt de databeveiliging aanzienlijk.
Wat zijn de voordelen van multi-agentsystemen?
Multi-agentsystemen verdelen taken over meerdere agents, waardoor het risico op een enkel storingspunt afneemt. Ze bieden een hogere nauwkeurigheid, meer transparantie en betere kostenbeheersing.
Hoe gaat Private RAG om met datasoevereiniteit?
Private RAG zorgt voor naleving van wetgeving rond datasoevereiniteit door te beheren waar data wordt opgeslagen en wie er toegang toe heeft. Deze aanpak helpt organisaties effectief om te gaan met regeluitdagingen.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over Private RAG Security? In deze aflevering wordt het onderwerp in heldere taal uiteengezet en wordt getoond waarom het belangrijk is voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je wilt:
- De belangrijkste concepten achter Private RAG Security begrijpen
- Zien hoe het past in het bredere Microsoft-technologie-ecosysteem
- Leren waar het praktische waarde kan opleveren voor je organisatie
Misschien vind je deze gerelateerde M365 FM-afleveringen ook interessant:
- Private LoRA voor veilige AI op eigen zakelijke data
- Zo bouw je private RAG met SharePoint en n8n
- Dataverse Security - Simply Explained
- Van data naar intelligente agents: vertrouwde enterprise-AI bouwen met Microsoft AI Foundry met Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Ontdek meer praktische Microsoft-gesprekken op M365 FM.
Laatst beoordeeld: juli 2026.
Voor wie is deze aflevering?
Deze aflevering is bedoeld voor Microsoft-beheerders, architecten, ontwikkelaars, securityspecialisten en zakelijke leiders die een praktische basis nodig hebben voordat ze beslissingen nemen over implementatie, beheer of governance.
🎧 Luister ook eens naar
- Microsoft Security Copilot — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
- Microsoft Defender for Endpoint — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
- Microsoft Defender for Identity — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
🎧 Luister ook eens naar
- Microsoft 365 Governance Operating Model
Leer over duurzaam eigenaarschap en beheersmaatregelen.
- AI Agents – Simply Explained
Verken de fundamenten van verantwoorde AI.
- Microsoft Purview – Simply Explained
Begrijp data-governance en -bescherming.