 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por que o RAG privado não basta: conectando soberania de dados e segurança
By Mirko Peters ·
Bem-vindo de volta ao blog! No post de hoje, aprofundamos uma conversa importante que tivemos recentemente no podcast. Se você gerencia dados ou desenvolve sistemas de IA em ambientes corporativos, provavelmente já ouviu falar sobre a adoção de RAG (Retrieval-Augmented Generation) privado…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao blog! No post de hoje, aprofundamos uma conversa importante que tivemos recentemente no podcast. Se você gerencia dados ou desenvolve sistemas de IA em ambientes corporativos, provavelmente já ouviu falar sobre a adoção de RAG (Retrieval-Augmented Generation) privado. Muitas organizações partem do princípio de que, desde que seus dados fiquem em um ambiente controlado e autohospedado, estão totalmente protegidos. Mas soberania de dados é o mesmo que segurança de dados? Spoiler: não é. Para entender a fundo as nuances da recuperação de dados com reconhecimento de autorização e por que o autohospedagem, sozinho, deixa lacunas enormes na sua estratégia de proteção, vale a pena ouvir o episódio complementar do podcast, Private RAG Security: Authorization-Aware Data Retrieval. Vamos mergulhar fundo em por que o RAG privado não basta e em como você pode fazer a ponte entre onde seus dados estão e quem realmente pode acessá-los.
Soberania de dados versus segurança
Conceitos-chave
Soberania de dados se refere à ideia de que os dados estão sujeitos às leis e regulamentações do país em que são armazenados. Isso significa que, se você armazena dados em uma região específica, precisa cumprir os requisitos legais dessa região. Por outro lado, segurança de dados trata de proteger os dados contra acesso não autorizado e violações. Ela envolve a implementação de medidas para garantir que somente pessoas autorizadas possam acessar informações sensíveis.
Entender esses conceitos é fundamental para as organizações. É preciso reconhecer que soberania e segurança de dados estão interligadas. Quando você armazena dados em um local específico, também precisa considerar como protegê-los de forma eficaz. Não fazer isso pode levar a riscos significativos, incluindo vazamentos de dados e penalidades legais.
Importância da soberania de dados
A soberania de dados desempenha um papel essencial no cenário digital atual. À medida que as organizações se expandem globalmente, enfrentam diversos desafios regulatórios. Por exemplo, a Lei de Proteção de Dados Pessoais (PDPL) da Arábia Saudita exige localização rigorosa de dados e medidas de segurança. Essa lei obriga as empresas a compreender as leis de soberania de dados, especialmente quando operam no exterior.
Veja alguns aspectos-chave a considerar sobre soberania de dados:
- Vigilância governamental: governos estrangeiros podem exigir acesso aos dados com base em mandatos de segurança nacional ou de aplicação da lei, o que afeta a segurança dos dados.
- Infraestrutura de nuvem fragmentada: distribuir dados por várias regiões dificulta a conformidade com as leis de soberania de dados.
- Riscos da nuvem pública: locais de armazenamento dinâmicos podem expor os dados a várias jurisdições sem supervisão.
- Controle em nuvem privada/híbrida: essas opções oferecem maior controle sobre a localização dos dados, permitindo medidas de soberania mais rigorosas.
- Hospedagem específica por região: escolher provedores de nuvem que garantam o armazenamento regional de dados ajuda a manter a conformidade.
As organizações também precisam equilibrar soberania de dados e eficiência operacional. Elas podem estabelecer uma linha de base de soberania para dar transparência sobre dependências críticas entre serviços de negócio e pilhas tecnológicas. Ao definir dimensões de soberania e classificar os ativos com base no valor em risco, você pode criar uma política clara e uma postura operacional para cada nível.
Equívocos sobre o RAG privado
Superestimar a segurança
Muitas organizações acreditam, de forma equivocada, que implementar um sistema RAG privado garante segurança total dos dados. Essa percepção geralmente decorre da falta de compreensão sobre as vulnerabilidades inerentes a esses sistemas. Por exemplo, sistemas RAG herdam vulnerabilidades dos grandes modelos de linguagem (LLMs). Isso significa que, mesmo com uma configuração privada, você ainda pode enfrentar riscos capazes de comprometer seus dados.
Além disso, o design arquitetural dos sistemas RAG introduz novos riscos à privacidade. Talvez você não compreenda totalmente como adversários podem explorar a base de conhecimento externa para inferir informações sensíveis. Essa falta de conscientização pode levar a lacunas de segurança significativas. Veja a seguir alguns mitos comuns sobre a segurança de RAG privado:
- Hospedagem própria equivale a segurança: muitos presumem que hospedar os dados em servidores próprios aumenta a segurança automaticamente.
- VPNs oferecem proteção total: alguns acreditam que usar uma VPN é suficiente para proteger o acesso aos dados.
- Dados estão seguros se forem privados: a noção de que dados privados são inerentemente seguros pode levar à complacência.
Subestimar os riscos
As organizações costumam subestimar os riscos associados a soluções RAG hospedadas internamente. Acreditam que, por terem controle sobre seus dados, estão protegidas contra violações. No entanto, essa crença pode obscurecer a realidade de que a maioria das violações de dados decorre de configurações incorretas e de práticas de segurança inadequadas. Esses problemas costumam ser melhor gerenciados por provedores de nuvem com expertise especializada.
Veja a seguir uma tabela com alguns custos e riscos comuns associados a sistemas RAG hospedados internamente:
| Tipo de custo | Descrição |
|---|---|
| Custos de infraestrutura | Despesas não planejadas com armazenamento de dados, backup e sistemas de monitoramento. |
| Equipe operacional | Os custos com pessoal frequentemente superam as faturas dos serviços em nuvem, levando a estouros de orçamento. |
| Consumo de recursos computacionais | O processamento de documentos pode gerar custos computacionais imprevisíveis, impactando significativamente o orçamento. |
Além disso, vários fatores contribuem para os riscos da hospedagem própria:
- Configurações incorretas
- Práticas de segurança inadequadas
- Controles de acesso insuficientes
- Gestão de patches deficiente
- Ameaças internas
Presumir que a hospedagem própria garante segurança dos dados pode levar a vulnerabilidades graves. Por exemplo, bases de conhecimento centralizadas podem se tornar alvos de alto valor, expondo informações sensíveis de saúde caso não sejam devidamente anonimizadas. Além disso, dados sensíveis podem ser interceptados durante a transmissão, aumentando o risco de ataques man-in-the-middle. A natureza dinâmica dos sistemas RAG também pode levar a vazamentos não intencionais de informações sensíveis ao longo do pipeline operacional.
Ao reconhecer esses equívocos e compreender os riscos associados, você pode proteger melhor seus dados e fortalecer sua estratégia geral de segurança de dados.
Gerenciando permissões para dados sensíveis
Riscos de perda de permissões
Gerenciar permissões de forma eficaz é fundamental para proteger dados sensíveis. Quando as organizações transferem dados entre sistemas ou alteram funções de usuários, frequentemente enfrentam riscos significativos relacionados à perda de permissões. Controles de acesso mal configurados podem levar a acessos não autorizados, expondo informações sensíveis a pessoas que não deveriam tê-las.
Veja a seguir algumas falhas comuns de gerenciamento de permissões relatadas em ambientes com dados sensíveis:
| Falha no gerenciamento de permissões | Descrição |
|---|---|
| Controles de acesso mal configurados | Sistemas podem ter permissões excessivas, levando a acessos não autorizados. |
| Falta de visibilidade sobre movimentações de dados | Dados sensíveis podem ser movidos sem proteção adequada, tornando-os vulneráveis a violações. |
| Processos de auditoria inadequados | Atividades críticas podem não ser registradas ou monitoradas, permitindo que problemas passem despercebidos. |
Essas falhas geralmente não acontecem por intenção maliciosa, mas porque os sistemas em uso não verificam adequadamente as permissões dos usuários. Por exemplo, um banco de dados mal configurado pode deixar de enviar alertas quando ocorre um acesso não autorizado. Uma exportação de dados incomum às 2 da manhã pode passar despercebida, e fornecedores podem acessar dados além do seu escopo sem reportar suas atividades.
Garantindo a segurança dos dados durante as transições
Para garantir a segurança dos dados durante as transições, você precisa implementar medidas robustas de controle de acesso. Usar o Controle de Acesso Baseado em Funções (RBAC, na sigla em inglês) ajuda a limitar o acesso aos dados com base nas funções de cada pessoa. Aplicar o Princípio do Privilégio Mínimo (PoLP, na sigla em inglês) reduz os direitos de acesso, garantindo que os usuários tenham apenas as permissões necessárias para suas tarefas.
Considere estas boas práticas para manter a segurança dos dados durante as transições organizacionais:
- Revisões regulares de acesso: realize auditorias periódicas para garantir que os usuários tenham as permissões adequadas e remova contas desatualizadas.
- Planejamento de resposta a incidentes: desenvolva um plano estruturado que inclua detecção, coordenação de resposta e protocolos de comunicação para gerenciar incidentes de segurança de forma eficaz.
- Segurança de rede e controle de acesso: implemente segmentação de rede e soluções de gerenciamento de identidade para restringir o acesso a dados sensíveis.
O Private RAG resolve esses problemas ao capturar todo o modelo de permissões no momento da ingestão do documento. Isso garante que informações sensíveis continuem protegidas mesmo quando se tornam pesquisáveis. Ao gerenciar permissões no nível de pasta ou de tag, o Private RAG aumenta a eficiência e a flexibilidade em comparação com a gestão individual de arquivos. Identificadores únicos para os documentos permitem controle de acesso granular, o que é essencial para RAG e para outros sistemas de IA.
Ao adotar essas estratégias, você pode reduzir significativamente os riscos associados à perda de permissões e fortalecer sua postura geral de segurança de dados.
Arquiteturas de agente único vs. multiagente
Vulnerabilidades em sistemas de agente único
Sistemas de agente único frequentemente apresentam vulnerabilidades significativas que podem comprometer a segurança dos dados. Esses sistemas normalmente dependem de um único ponto de controle, o que pode levar a diversos riscos. Auditorias de segurança recentes revelam que o vazamento de dados entre locatários é um problema crítico. Atacantes podem explorar essa vulnerabilidade sem precisar de habilidades técnicas avançadas. Veja algumas vulnerabilidades comuns encontradas em arquiteturas RAG de agente único:
- Envenenamento da base de conhecimento: atacantes podem injetar documentos que sequestram as respostas do RAG.
- Injeção indireta de prompt via contexto recuperado: este método usa instruções incorporadas para transformar a etapa de geração em uma arma.
- Vazamento de dados entre locatários: a ausência de controles de acesso permite que atacantes extraiam dados além dos limites de cada usuário.
O envenenamento da base de conhecimento é especialmente eficaz contra pilhas RAG padrão, com sucesso em 95% dos casos. Além disso, o vazamento de dados entre locatários se mostrou bem-sucedido em todas as consultas testadas, o que indica uma grave falta de barreiras técnicas para os atacantes. Essas vulnerabilidades mostram que as organizações precisam reavaliar sua dependência de sistemas de agente único.
Vantagens dos sistemas multiagente
Em contrapartida, os sistemas multiagente oferecem várias vantagens que reforçam a segurança dos dados. Ao distribuir tarefas entre vários agentes, esses sistemas reduzem o risco de um único ponto de falha. Veja alguns benefícios importantes de adotar uma abordagem multiagente:
- Maior precisão: sistemas multiagente geralmente alcançam melhor precisão na recuperação e no processamento de dados.
- Mais transparência: esses sistemas oferecem maior visibilidade sobre a movimentação de dados e os controles de acesso.
- Melhoria nos estados cirúrgicos capturados: sistemas multiagente capturam 90% dos estados cirúrgicos, contra apenas 50% em sistemas de agente único.
- Gerenciamento de custos aprimorado: Eles podem capturar até 80% dos custos com medicamentos e 80% dos custos administrativos, tornando o processo mais eficiente.
| Métrica | RAG de agente único | RAG multiagente |
|---|---|---|
| Precisão | Variável | Maior |
| Transparência | Menor | Maior |
| Tempo de processamento | Mais rápido | Mais lento |
| Estados cirúrgicos capturados | 50% | 90% |
| Custos com medicamentos capturados | 50% | 80% |
| Custos administrativos capturados | 0% | 80% |
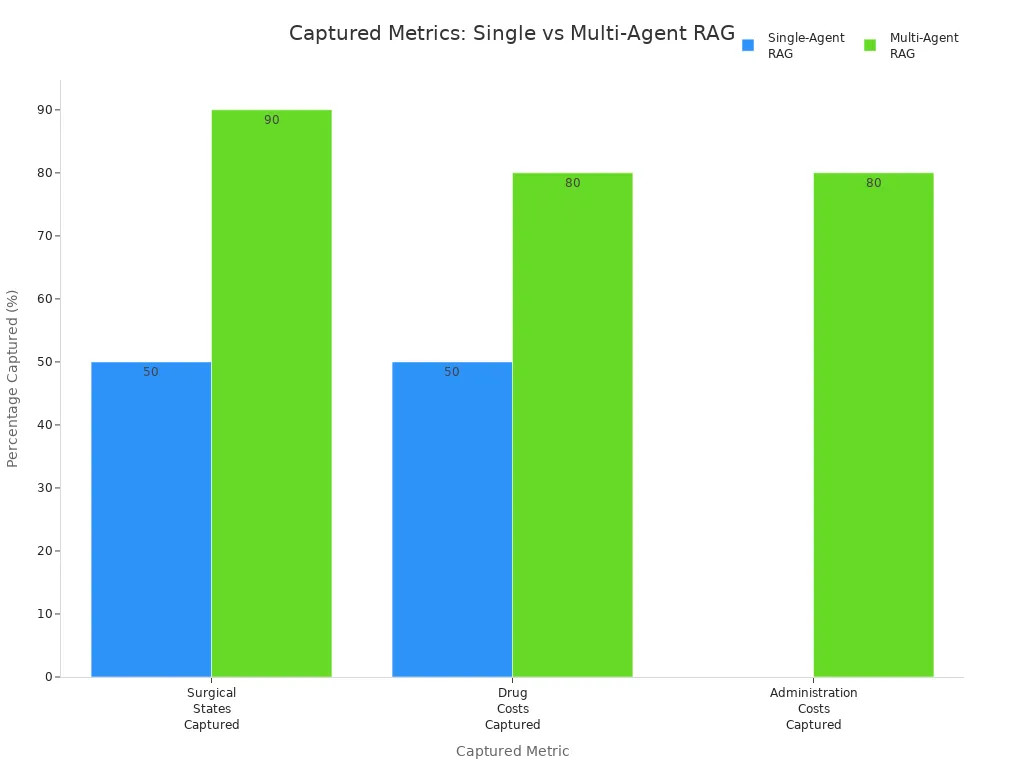
A transição para uma arquitetura multiagente pode apresentar desafios, como o aumento da complexidade no design de protocolos e nos requisitos de tratamento de erros. No entanto, os benefícios em segurança e eficiência geralmente superam esses desafios. Ao adotar uma abordagem multiagente, você pode melhorar significativamente sua postura de segurança de dados e proteger melhor as informações sensíveis.
Princípios de Zero Trust na segurança de dados
Entendendo o Zero Trust
O Zero Trust é um modelo de segurança que opera com base no princípio de "nunca confie, sempre verifique". Essa abordagem presume que ameaças podem existir tanto dentro quanto fora da sua rede. Por isso, toda solicitação de acesso deve passar por uma verificação rigorosa. Os princípios centrais do Zero Trust incluem:
| Princípio | Descrição |
|---|---|
| Nunca confie, sempre verifique | A confiança nunca é presumida; toda solicitação de acesso deve ser verificada com base em múltiplos fatores. |
| Acesso com privilégio mínimo | O acesso é concedido apenas ao recurso específico necessário para uma tarefa, minimizando o movimento lateral. |
| Avaliação contextual de risco | Avaliação contínua de risco com base em variáveis contextuais, como o comportamento do usuário e a integridade do dispositivo. |
| Monitoramento contínuo | Monitoramento em tempo real de todas as transações para identificar riscos e ajustar dinamicamente as políticas de acesso. |
| Eliminação da exposição de IP público | Usuários não autorizados não devem descobrir serviços ou dados sem permissão explícita, minimizando a superfície de ataque. |
Esses princípios são essenciais para reforçar a segurança de dados, especialmente em ambientes que lidam com informações sensíveis.
Implementando Zero Trust em RAG privado
A implementação do Zero Trust em sistemas RAG privados envolve várias estratégias que aprimoram a segurança na recuperação de dados. Veja algumas abordagens eficazes:
- Verificar explicitamente: Cada usuário, dispositivo e conexão deve exigir autenticação e autorização antes que o acesso seja concedido.
- Aplicar privilégio mínimo: Limite o acesso ao necessário, apenas pelo tempo necessário – nada além disso.
- Presumir violação: Projete seu ambiente com a premissa de que um comprometimento é inevitável e de que a contenção é fundamental.
- Implantar autenticação multifator (MFA): Garanta que cada conexão seja verificada antes de acessar sistemas e dados sensíveis, implementando requisitos robustos de MFA.
- Monitorar continuamente: Priorize a visibilidade em tempo real da atividade de rede – confiança não é uma decisão única.
A arquitetura Zero Trust trata diretamente os desafios da recuperação de dados em sistemas RAG privados. Ela exige que cada solicitação de recuperação de dados seja autenticada e autorizada, o que responde diretamente aos riscos de acesso não autorizado. Além disso, garante que todos os dados em trânsito sejam criptografados, reforçando a segurança durante as interações de recuperação. Controles de acesso dinâmicos ajustam as permissões com base em fatores contextuais, melhorando a segurança da recuperação de dados.
Ao adotar esses princípios do Zero Trust, você pode melhorar significativamente sua postura de segurança de dados. Essa abordagem não apenas protege informações sensíveis, mas também prepara sua organização para os desafios futuros em soberania e segurança de dados.
Conclusão
No cenário digital atual, conectar a soberania dos dados à segurança é essencial. Você precisa reconhecer que simplesmente focar em onde seus dados são armazenados não garante a sua proteção. Seja para combater o envenenamento de bases de conhecimento, gerenciar modelos de permissões detalhados ou estruturar frameworks multiagente, a segurança exige verificação constante, e não confiança cega em infraestrutura self-hosted. Para ter uma análise completa dessas arquiteturas e orientações práticas sobre recuperação de dados com reconhecimento de autorização, não deixe de ouvir o episódio completo em Private RAG Security: Authorization-Aware Data Retrieval. Aqui estão algumas principais conclusões para você considerar:
- Os marcos regulatórios desempenham um papel fundamental para garantir a soberania dos dados e a segurança em sistemas de IA.
- Tecnologias emergentes, especialmente em finanças e fluxos de trabalho corporativos, apresentam desafios únicos que exigem gestão cuidadosa.
- Equilibrar inovação e segurança é fundamental para proteger informações sensíveis.
Para fortalecer a postura de segurança de dados da sua organização, considere estas lições aprendidas com organizações bem-sucedidas:
| Lição | Descrição |
|---|---|
| Controle jurisdicional | Mantenha o controle sobre onde seus dados são armazenados e sobre quem tem acesso a eles. |
| Gestão robusta de fornecedores | Gerencie os fornecedores de forma eficaz para garantir a conformidade com as leis de soberania de dados. |
| Integração à estratégia de negócios | Trate a soberania dos dados como parte da sua estratégia de negócios como um todo. |
Ao implementar essas estratégias, você poderá proteger melhor seus dados sensíveis e lidar com a complexidade da soberania dos dados e da segurança de forma eficaz. 🌐🔒
Perguntas frequentes
O que é Private RAG?
Private RAG significa Private Retrieval-Augmented Generation. Ele aumenta a segurança dos dados ao gerenciar permissões de forma eficaz durante as transições de dados, garantindo que informações sensíveis permaneçam protegidas.
Como o Private RAG garante a segurança dos dados?
O Private RAG captura o modelo de permissões completo no momento da ingestão dos documentos. Esse processo mantém os controles de acesso, impedindo o acesso não autorizado a informações sensíveis.
Quais são os riscos de hospedar sistemas RAG por conta própria?
Sistemas RAG self-hosted podem levar a configurações incorretas, práticas de segurança inadequadas e ameaças internas. Esses riscos podem expor dados sensíveis a violações.
Por que o gerenciamento de permissões é importante?
O gerenciamento eficaz de permissões impede o acesso não autorizado a dados sensíveis. Ele garante que apenas pessoas autorizadas possam visualizar ou modificar informações, reduzindo o risco de exposição de dados.
O que é Zero Trust?
Zero Trust é um modelo de segurança que exige verificação rigorosa para cada solicitação de acesso. Ele parte do pressuposto de que ameaças podem existir tanto dentro quanto fora da sua rede.
Como posso implementar o Zero Trust na minha organização?
Para implementar o Zero Trust, verifique todos os usuários e dispositivos, aplique o princípio de privilégio mínimo e monitore continuamente a atividade da rede. Essa abordagem fortalece significativamente a segurança dos dados.
Quais são os benefícios dos sistemas multiagente?
Sistemas multiagente distribuem tarefas entre vários agentes, reduzindo o risco de um único ponto de falha. Eles oferecem maior precisão, mais transparência e melhor gestão de custos.
Como o Private RAG aborda a soberania dos dados?
O Private RAG garante a conformidade com as leis de soberania de dados ao gerenciar onde os dados são armazenados e quem tem acesso a eles. Essa abordagem ajuda as organizações a lidar com desafios regulatórios de forma eficaz.
🎧 Ouça este episódio
Quer uma explicação prática sobre Private RAG Security? Este episódio detalha o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e trabalho moderno.
Ouça este episódio se você quer:
- Entender os conceitos-chave por trás do Private RAG Security
- Ver como ele se encaixa no ecossistema tecnológico mais amplo da Microsoft
- Descobrir onde ele pode gerar valor prático para a sua organização
Você também pode gostar destes episódios relacionados do M365 FM:
- Private LoRA para IA segura com dados corporativos proprietários
- Como criar um RAG privado com SharePoint e n8n
- Dataverse Security - Simply Explained
- Dos dados aos agentes inteligentes: como criar uma IA corporativa confiável com o Microsoft AI Foundry com Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Descubra mais conversas práticas sobre Microsoft em M365 FM.
Última revisão: julho de 2026.
Para quem é este episódio
Este episódio é para administradores, arquitetos, desenvolvedores, profissionais de segurança e líderes de negócio da Microsoft que precisam de uma base prática antes de tomar decisões de implementação, operação ou governança.
🎧 Você também deve ouvir
- Microsoft Security Copilot — Um próximo passo fortemente relacionado para aprofundar este tema.
- Microsoft Defender for Endpoint — Um próximo passo fortemente relacionado para aprofundar este tema.
- Microsoft Defender for Identity — Um próximo passo fortemente relacionado para aprofundar este tema.
🎧 Você também deve ouvir
- Microsoft 365 Governance Operating Model
Saiba como garantir propriedade sustentável e controles.
- AI Agents – Simply Explained
Explore os fundamentos de IA responsável.
- Microsoft Purview – Simply Explained
Entenda governança e proteção de dados.