 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Zarządzanie danymi i zgodność z przepisami w Microsoft Purview w erze AI
By Mirko Peters ·
Witamy ponownie na blogu! Jeśli śledzisz szybkie tempo zmian technologicznych, wiesz już, że sztuczna inteligencja przekształca każdy zakątek nowoczesnego miejsca pracy. …
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu! Jeśli śledzisz szybkie tempo zmian technologicznych, wiesz już, że sztuczna inteligencja przekształca każdy zakątek nowoczesnego miejsca pracy. Wraz z wyjątkowymi innowacjami pojawia się jednak wyjątkowe ryzyko. Gdy organizacje spieszą się z wdrażaniem agentycznej AI i narzędzi zwiększających produktywność, takich jak Microsoft Copilot, liderzy bezpieczeństwa stają przed poważnym wyzwaniem: jak zabezpieczyć krajobraz danych, skoro użytkownicy codziennie wchodzą w interakcje z inteligentnymi, autonomicznymi systemami? W tym wpisie szczegółowo omawiamy, jak wykorzystać Microsoft Purview jako fundament bezpieczeństwa, zgodności i klasyfikacji danych opartych na AI. Aby zgłębić ten temat z perspektywy ekspertów, koniecznie posłuchaj powiązanego odcinka podcastu: AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
Wprowadzenie do bezpieczeństwa AI i Microsoft Purview
Widzisz, jak AI meets security przekształca obronę cyfrową w 2026 roku. Każdego dnia AI przynosi nowe szanse i wyzwania w Twoim miejscu pracy. Możesz obawiać się, że AI zwiększy ryzyko bezpieczeństwa lub utrudni ochronę danych. Najnowsze raporty branżowe pokazują, że choć większość organizacji chce wdrażać możliwości agentycznej AI, zaledwie niewielki odsetek czuje się naprawdę gotowy, by zarządzać związanym z tym ryzykiem i zabezpieczać swoje systemy. Patrząc na ewoluujący krajobraz zagrożeń, jasno widać, że mechanizmy obrony cyfrowej wymagają fundamentalnej zmiany.
Musisz skupić się na odpowiedzialnym wdrażaniu AI. Wydarzenia takie jak AI Security Summit oraz kompleksowe rozwiązania, jak Microsoft Purview, pokazują, jak AI meets security w czasie rzeczywistym. Dowiadujesz się, że AI meets security nie dzięki restrykcyjnemu blokowaniu, lecz dzięki monitorowaniu i inteligentnej automatyzacji, które pozwalają zarządzać ryzykiem. Gdy AI meets security, zyskujesz zaawansowane narzędzia do wykrywania zagrożeń, ochrony wrażliwych danych i reagowania szybciej niż kiedykolwiek. Kiedy AI meets security, wreszcie przejmujesz kontrolę nad obroną cyfrową.
Trendy w bezpieczeństwie AI w 2026 roku
Widzisz, jak AI w cyberbezpieczeństwie zmienia sposób ochrony Twojego cyfrowego świata. W 2026 roku polegasz na AI, by wykrywać zagrożenia, przewidywać ataki i personalizować mechanizmy zabezpieczeń. Poznajesz nowe trendy na wydarzeniach takich jak AI Security Summit, na retreacie AIMS oraz z kompleksowych raportów o bezpieczeństwie. Te trendy pokazują, że AI w cyberbezpieczeństwie przynosi innowacje i zmienia Twoją postawę obronną.
Autonomiczne wykrywanie zagrożeń
Systemy samouczące się
Wykorzystujesz systemy samouczące się, aby usprawnić wykrywanie zagrożeń. Systemy te uczą się na podstawie każdego zdarzenia i dynamicznie dostosowują się do nowych zagrożeń. Nie musisz ręcznie aktualizować reguł. AI w cyberbezpieczeństwie pomaga budować inteligentniejsze mechanizmy obronne. Widzisz, jak wykrywanie zagrożeń oparte na AI zastępuje dotychczasowe procesy. AI staje się kręgosłupem Twojego stosu bezpieczeństwa. Ufasz AI, która analizuje miliony pakietów danych każdej sekundy, dając Ci szybsze i dokładniejsze wyniki niż tradycyjne metody.
Adaptacja w czasie rzeczywistym
Korzystasz z adaptacji w czasie rzeczywistym. AI w cyberbezpieczeństwie pozwala reagować na zagrożenia natychmiast. Nie czekasz, aż analitycy zareagują. Systemy AI realizują cały cykl od wykrycia do reakcji. Widzisz, jak obrona oparta na AI wykorzystuje głębokie uczenie i analitykę behawioralną. Wykrywasz złożone zagrożenia, takie jak malware wygenerowany przez AI. Korzystasz z korelacji zdarzeń i oceny ryzyka, aby budować wnioski, co pomaga podejmować lepsze decyzje i szybko reagować.
Zyskujesz natychmiastowe łagodzenie skutków dzięki AI w cyberbezpieczeństwie. AI bezproblemowo integruje się z Twoimi narzędziami bezpieczeństwa i działa nawet wtedy, gdy analitycy SOC są zajęci.
| Typ postępu | Opis |
|---|---|
| Wykrywanie zagrożeń oparte na AI | AI staje się kręgosłupem wykrywania zagrożeń, zastępując reaktywne procesy systemami autonomicznymi. |
| Cykl od wykrycia do reakcji | Systemy AI mogą realizować cały cykl, zwiększając ochronę w czasie rzeczywistym i skracając okna wykrywania. |
| Zaawansowana struktura wykrywania | Wykorzystuje głębokie uczenie i analitykę behawioralną do wykrywania złożonych zagrożeń, takich jak malware wygenerowany przez AI. |
| Korelacja zdarzeń i ocena ryzyka | Koreluje miliardy zdarzeń, by budować kompleksowe wnioski, usprawniając podejmowanie decyzji i reakcję. |
| Natychmiastowe łagodzenie | Umożliwia natychmiastowe działanie nawet bez analityków SOC, integrując się z różnymi narzędziami bezpieczeństwa. |
Analityka predykcyjna w cyberbezpieczeństwie
Prognozowanie wzorców ataków
Analityka predykcyjna pozwala prognozować wzorce ataków. AI w cyberbezpieczeństwie analizuje globalne dane o zagrożeniach. Dzięki temu przewidujesz trendy, takie jak kampanie złośliwego oprogramowania do kopania kryptowalut czy exploity typu zero-day. AI w cyberbezpieczeństwie pomaga przewidywać ataki, zanim one nastąpią, a wywiad o zagrożeniach pozwala Ci wyprzedzać przeciwnika.
- Wywiad o zagrożeniach: modele predykcyjne analizują globalne dane o zagrożeniach, aby prognozować pojawiające się trendy ataków.
- Analityka zachowań użytkowników: ustalasz linie bazowe normalnego zachowania użytkowników, co znacznie szybciej pozwala wykrywać zagrożenia wewnętrzne.
- Bezpieczeństwo sieci: analityka predykcyjna prognozuje wzorce ruchu sieciowego, dzięki czemu wcześnie wykrywasz potencjalne ataki DDoS lub włamania.
- Zarządzanie podatnościami: analizujesz dane historyczne, aby ustalać priorytety wdrażania poprawek i prognozować wykorzystanie podatności.
Proaktywne ograniczanie ryzyka
AI w cyberbezpieczeństwie pozwala ograniczać ryzyko proaktywnie. Nie czekasz, aż zagrożenie wyrządzi szkody. Obrona oparta na AI pomaga oceniać ryzyko i natychmiast podejmować działania. Stale monitorujesz środowisko, aby wykrywać podatności, ustalać priorytety poprawek i wzmacniać swoją postawę bezpieczeństwa.
Spersonalizowane mechanizmy kontroli bezpieczeństwa
Analityka zachowań użytkowników
Analityka zachowań użytkowników pozwala personalizować mechanizmy kontroli bezpieczeństwa. AI w cyberbezpieczeństwie śledzi, jak korzystasz z urządzeń i danych. Wykrywasz nietypową aktywność i zapobiegasz zagrożeniom wewnętrznym, budując linie bazowe i szybko wykrywając anomalie.
Adaptacyjne zarządzanie dostępem
Adaptacyjne zarządzanie dostępem pozwala kontrolować, kto ma dostęp do Twoich danych. AI w cyberbezpieczeństwie dynamicznie dostosowuje uprawnienia na podstawie zachowań użytkowników. Chronisz wrażliwe informacje i ograniczasz ryzyko wycieku danych, a decyzje o dostępie stają się mądrzejsze i bardziej elastyczne.
Microsoft Purview jest wiodącym przykładem bezpieczeństwa i zarządzania zasilanego AI. Purview pozwala klasyfikować i chronić wrażliwe dane, oceniać ryzyko i zapewniać zgodność z przepisami. Zyskujesz kompleksową ochronę od tożsamości, przez dane i urządzenia, po chmurę.
AI a bezpieczeństwo: praktyczne zastosowania
Wykrywanie zagrożeń w czasie rzeczywistym
Zapobieganie włamaniom do sieci
Polegasz na AI, aby wzmocnić cyberbezpieczeństwo i chronić sieć przed zagrożeniami. Wykrywanie zagrożeń w czasie rzeczywistym pozwala dostrzec działania atakujących w momencie ich wystąpienia. Wykorzystujesz wykrywanie zagrożeń oparte na AI do monitorowania ruchu w sieci, tożsamościach i środowiskach chmurowych.
| Nazwa aplikacji | Kluczowe funkcje | Ograniczenia |
|---|---|---|
| Wykrywanie zagrożeń oparte na AI | Wykrywa zachowania atakujących w czasie rzeczywistym w różnych środowiskach, w tym w sieci i chmurze. | Wymaga poprawy precyzji wykrywania; ograniczone możliwości agregacji danych; luki w integracji. |
| AccuKnox CDR | Ciągłe monitorowanie, wykrywanie oparte na AI i zautomatyzowana reakcja w środowiskach chmurowych. | Stroma krzywa uczenia się; złożona konfiguracja; wysoki koszt; opóźnienia w obsłudze klienta. |
| Darktrace DETECT | Samouczące się AI, które identyfikuje nieznane zagrożenia i zapewnia pokrycie w skali całego przedsiębiorstwa. | Duża liczba alertów wymagających dostrajania; złożona konfiguracja początkowa; stroma krzywa uczenia się; wysoki całkowity koszt. |
Wykrywanie anomalii w chmurze
Chronisz środowiska chmurowe dzięki wykrywaniu anomalii opartemu na AI. AI analizuje miliardy zdarzeń i identyfikuje nietypowe wzorce wskazujące na zagrożenia, takie jak nieautoryzowany dostęp czy eksfiltracja danych.
AI w cyberbezpieczeństwie daje widoczność obciążeń w środowiskach wielochmurowych. Wykrywasz nieznane zagrożenia bez polegania wyłącznie na wcześniej zdefiniowanych regułach.
Microsoft Purview pomaga zarządzać ryzykiem w chmurze. Purview pozwala identyfikować i klasyfikować wrażliwe dane, stosować szyfrowanie oraz monitorować ryzykowne zachowania udostępniania. Zapobiegasz nadmiernemu udostępnianiu danych narzędziom AI, takim jak Copilot, egzekwując ścisłe mechanizmy kontroli dostępu i zasady zgodności.
Innowacje w zabezpieczeniach punktów końcowych
Analiza złośliwego oprogramowania z AI
Do analizy złośliwego oprogramowania i ochrony punktów końcowych używasz narzędzi opartych na AI. AI w cyberbezpieczeństwie odchodzi od wykrywania opartego na sygnaturach na rzecz analizy behawioralnej i uczenia maszynowego, dzięki czemu wykrywasz nowe zagrożenia i reagujesz w milisekundach.
| Aspekt | Tradycyjne zabezpieczenia | Zabezpieczenia oparte na AI |
|---|---|---|
| Metoda wykrywania | Oparta na sygnaturach | Analiza behawioralna i ML |
| Czas reakcji | Od godzin do dni | Milisekundy |
| Fałszywe alarmy | 40–90% alertów | 5–10% alertów |
| Wymagania kadrowe | Monitorowanie przez człowieka 24/7 | Zautomatyzowane, z nadzorem człowieka |
| Koszty | Wysokie koszty pracy | Mniejsze koszty operacyjne |
Automatyzacja izolacji urządzeń
Do automatycznej izolacji urządzeń w razie wykrycia zagrożeń używasz AI. Narzędzia oparte na AI identyfikują zainfekowane urządzenia i natychmiast usuwają je z sieci, zapobiegając rozprzestrzenianiu się złośliwego oprogramowania.
Automatyzacja reagowania na incydenty
Inteligentne playbooki
Używasz AI do automatyzacji reagowania na incydenty i usprawnienia analizy. Inteligentne playbooki prowadzą cię przez planowanie reakcji, wzbogacając alerty o dane kontekstowe, które pomagają określić priorytety poważnych zagrożeń.
Szybka naprawa
Widzisz, jak reagowanie na incydenty wspierane przez AI znacząco skraca czas reakcji na naruszenia. Studia przypadków pokazują, że organizacje korzystające z automatyzacji wyraźnie poprawiły czas przebywania zagrożenia w środowisku oraz średni czas rozwiązania incydentu.
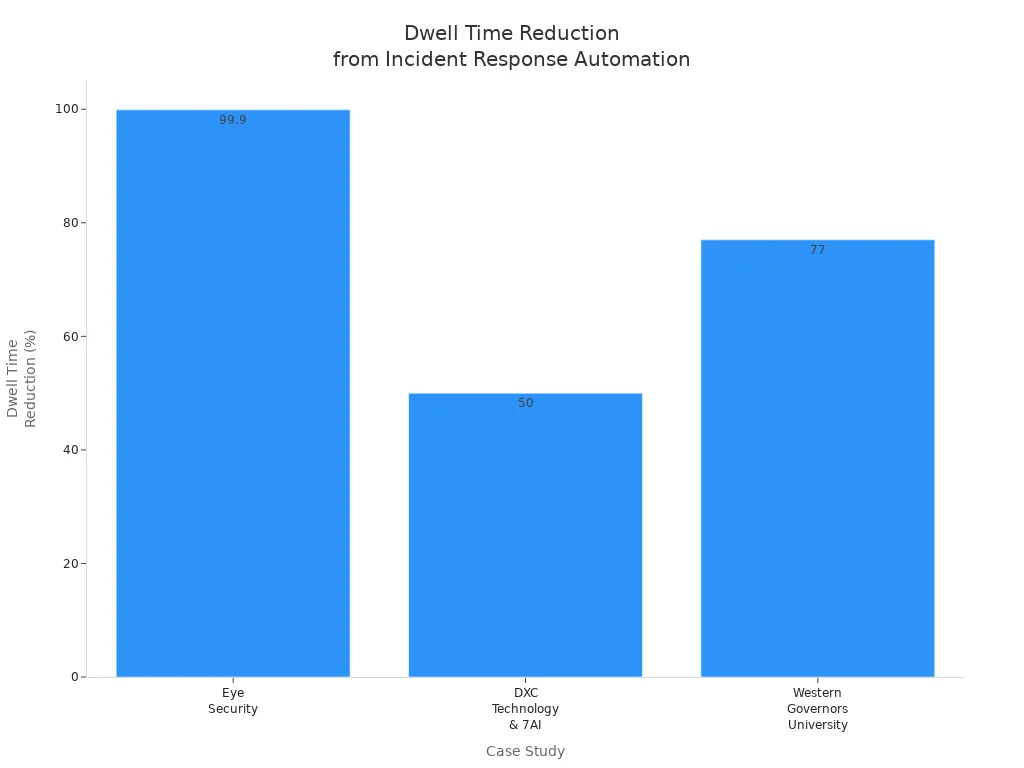
- Eye Security skróciło czas przebywania zagrożenia z 24 dni do mniej niż 24 minut.
- Western Governors University skróciła czas rozwiązywania incydentów o 77%.
- DXC Technology i 7AI zaoszczędziły tysiące godzin pracy analityków i o połowę skróciły czas reakcji.
Obrona przed phishingiem i ransomware
Phishing i ransomware nadal zagrażają twojemu bezpieczeństwu cyfrowemu. Atakujący stosują zaawansowane techniki, aby nakłonić cię do udostępnienia poufnych informacji. Rozwiązania oparte na AI dają ci przewagę.
NLP w analizie poczty e-mail
Przetwarzanie języka naturalnego (NLP) pomaga analizować wiadomości e-mail i komunikaty pod kątem oznak phishingu. Modele NLP wyszukują podejrzane wzorce, sfałszowane adresy nadawców lub pilne prośby.
Dzięki Microsoft Purview zyskujesz zaawansowane skanowanie poczty e-mail oparte na AI. Purview wykorzystuje NLP do oznaczania ryzykownych wiadomości i informowania cię o możliwych zagrożeniach, zawierających poufne dane lub podejrzane załączniki.
| Funkcja | Tradycyjne zabezpieczenia poczty e-mail | Analiza poczty e-mail oparta na NLP i AI |
|---|---|---|
| Dopasowywanie słów kluczowych | ✅ | ✅ |
| Rozumienie kontekstu | ❌ | ✅ |
| Uczenie adaptacyjne | ❌ | ✅ |
| Alerty w czasie rzeczywistym | ⚠️ | ✅ |
Algorytmy wczesnego wykrywania
Algorytmy wczesnego wykrywania pomagają powstrzymać ransomware, zanim się rozprzestrzeni. AI monitoruje systemy pod kątem szybkiego szyfrowania plików, nietypowego ruchu sieciowego lub nieautoryzowanych prób dostępu, uruchamiając zautomatyzowane reakcje w celu izolowania zainfekowanych urządzeń.
Partnerstwo człowieka i AI w cyberbezpieczeństwie
Wspomaganie zespołów bezpieczeństwa
AI jako asystent analityka
Widzisz, jak AI przekształca twój zespół bezpieczeństwa, pełniąc rolę asystenta analityka. AI obsługuje nieograniczoną liczbę alertów, dzięki czemu możesz skupić się na złożonych analizach, podczas gdy rutynowe zadania są zautomatyzowane.
| Wskaźnik | Bez AI | Z AI (zakres rozszerzony) |
|---|---|---|
| Średni koszt naruszenia | 5,52 mln USD | 3,62 mln USD |
| Cykl życia naruszenia | 321 dni | 241 dni |
| Luka w pokryciu alertów | 40% | Większość automatycznie wstępnie sklasyfikowana |
| Redukcja obciążenia analityków | Wartość bazowa | Do 80% |
| Dziennie zaoszczędzony czas analityka | Wartość bazowa | 6–7 godzin |
Ograniczanie zmęczenia alertami
Używasz AI do wstępnej klasyfikacji alertów, co redukuje liczbę fałszywych alarmów i skraca średni czas wykrycia zagrożeń do minut. Automatyzacja łączy wiele alertów w pojedyncze sprawy, zmniejszając stres i wypalenie analityków.
Etyczna i przejrzysta AI
Przeciwdziałanie stronniczości
Ufasz AI w cyberbezpieczeństwie, gdy widzisz przejrzystość i uczciwość. Przeciwdziałasz stronniczości, przeprowadzając audyty danych treningowych, stosując techniki korekty stronniczości i opracowując jasne wytyczne etyczne.
Zapewnianie odpowiedzialności
Odpowiedzialność zapewniasz, stosując ramy zgodności, takie jak EU AI Act, ISO/IEC 42001 i NIST AI RMF, aby zarządzać ryzykiem i utrzymywać przejrzystość.
Podnoszenie kwalifikacji w zakresie bezpieczeństwa AI
Szkolenie z narzędzi AI
Podnosisz kwalifikacje swojego zespołu bezpieczeństwa, aby skutecznie korzystał z narzędzi opartych na AI, wspierając ciągłe uczenie się i rozwijając ludzkie mocne strony, takie jak krytyczne myślenie i kreatywność.
Nowe role w bezpieczeństwie
Pojawiają się nowe role w bezpieczeństwie, wymagające biegłości w zagrożeniach związanych z AI, bezpiecznym projektowaniu systemów, kierowaniu polityką oraz nadzorze.
Ryzyko i wpływ na organizacje oraz osoby
Transformacja bezpieczeństwa
Zmiany strategiczne
Organizacje przekształcają swoje strategie cyberbezpieczeństwa, przechodząc od reaktywnego do proaktywnego podejścia. Scentralizowane ramy dostępu i warstwowe mechanizmy obrony są kluczowe dla ochrony nowoczesnych środowisk chmurowych.
Inwestycje w rozwiązania AI
Inwestycje w rozwiązania AI do ochrony bezpieczeństwa gwałtownie rosną, a platformy takie jak Microsoft Purview odgrywają istotną rolę w mapowaniu kontroli na zasoby danych i monitorowaniu treści wrażliwych.
Zarządzanie ryzykiem AI
Wrogie ataki na AI
Stają przed tobą nowe zagrożenia ze strony wrogich ataków na AI, w tym manipulacji danymi wejściowymi i zatruwania modeli. Obrona przed nimi wymaga silnego uwierzytelniania, walidacji danych wejściowych i regularnych audytów bezpieczeństwa.
Obawy o prywatność danych
Obawy o prywatność danych pojawiają się, gdy pracownicy korzystają z narzędzi AI. Polegasz na walidacji danych, prywatności różnicowej oraz Microsoft Purview w zakresie zarządzania zgodnością i klasyfikacji danych.
Wzmacnianie pozycji użytkowników
Narzędzia bezpieczeństwa wspierane przez AI
Wzmacniasz swoją pozycję dzięki narzędziom uczenia maszynowego, które wykrywają zaawansowane zagrożenia, takie jak złośliwe oprogramowanie bezplikowe i ataki zero-day, jednocześnie automatyzując reagowanie na incydenty.
Budowanie cyfrowej odporności
Budujesz odporność cyfrową, integrując monitorowanie zagrożeń w czasie rzeczywistym, wykrywanie zagrożeń na punktach końcowych i zaawansowaną analitykę z codziennymi operacjami.
Często zadawane pytania
Czym jest agentic AI w cyberbezpieczeństwie?
Agentic AI to systemy, które działają samodzielnie, aby wykrywać zagrożenia i na nie reagować. Widzisz, jak te narzędzia podejmują decyzje bez czekania na dane wejściowe od człowieka, co pozwala szybciej chronić zasoby cyfrowe.
Jak Microsoft Purview pomaga zapobiegać wyciekom danych?
Microsoft Purview służy do monitorowania dostępu do danych i klasyfikowania informacji wrażliwych. Purview informuje Cię, gdy ktoś próbuje udostępnić poufne pliki, i egzekwuje zasady blokujące ryzykowne działania.
Czy AI potrafi wykrywać zagrożenia ze strony wewnętrznej?
Tak. AI analizuje zachowania użytkowników i oznacza nietypowe działania, dzięki czemu możesz wcześnie wykryć potencjalne zagrożenia wewnętrzne i zbadać je, zanim dojdzie do szkód.
Jakie są korzyści z automatyzacji reagowania na incydenty?
Automatyzacja reagowania na incydenty pozwala oszczędzić czas. Playbooki oparte na AI prowadzą Cię przez kolejne kroki, co pomaga szybko rozwiązywać problemy z bezpieczeństwem i ograniczać wpływ na biznes.
Jak zachować zgodność przy korzystaniu z narzędzi bezpieczeństwa opartych na AI?
Stosujesz się do przepisów takich jak unijny akt o AI oraz norma ISO/IEC 42001. Microsoft Purview pomaga egzekwować zasady i śledzić zgodność na podstawie dzienników audytu.
Co zrobić, gdy podejrzewasz atak phishingowy?
Sprawdź adres nadawcy i poszukaj podejrzanych linków. Narzędzia AI skanują wiadomości e-mail pod kątem zagrożeń, a Ty możesz zgłosić wiadomość zespołowi IT, unikając nieznanych załączników.
Jak budować odporność cyfrową z pomocą AI?
Wykorzystujesz AI do monitorowania w czasie rzeczywistym i automatycznych reakcji. Wzmacnia to zabezpieczenia, zapewnia szybkie odtworzenie systemów po cyberatakach i pozwala utrzymać sprawne działanie systemów.
🎧 Posłuchaj tego odcinka
Chcesz praktycznego wyjaśnienia tematu AI Security i Microsoft Purview? Ten odcinek w przystępny sposób omawia zagadnienie i pokazuje, dlaczego ma ono znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za AI Security i Microsoft Purview
- Zobaczyć, jak to wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może to przynieść praktyczną wartość dla Twojej organizacji
Może Cię też zainteresować ten powiązany odcinek M365 FM:
- Microsoft Purview w erze AI: zabezpieczanie Copilot z Peterem Risingiem [Microsoft]
- Dataverse Security - Simply Explained
- Azure Network Security Groups - Simply Explained
- Microsoft Purview - Simply Explained
- Bezpieczeństwo AI w modelu Zero Trust z Microsoft Copilot i Azure – Mourtaza Fazlehoussen [MVP]
Odkrywaj więcej praktycznych rozmów o technologiach Microsoft na M365 FM.