 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
O Copilot não cria falhas de permissão — ele apenas as torna visíveis
By Mirko Peters ·
Quando as organizações implantam o Microsoft Copilot pela primeira vez, uma onda de ansiedade costuma atingir os departamentos de TI e de segurança. Os líderes temem que a introdução de uma IA de linguagem natural…
Automatically translated with AI from the original post. Read the English original
Quando as organizações implantam o Microsoft Copilot pela primeira vez, uma onda de ansiedade costuma atingir os departamentos de TI e de segurança. Os líderes temem que a introdução de inteligência artificial em linguagem natural no ambiente de trabalho comprometa de alguma forma dados sensíveis, vaze estratégias proprietárias ou dê aos funcionários acesso a arquivos que eles não deveriam ver. Mas esse medo é, em grande parte, infundado. O Copilot não inventa riscos de segurança do nada. Em vez disso, ele funciona como um espelho implacável, refletindo de volta o verdadeiro estado da higiene digital da sua organização. Se o seu ambiente do SharePoint for uma bagunça de documentos compartilhados em excesso e modelos de permissão quebrados, o Copilot não criará essas falhas: ele apenas as iluminará com uma clareza ofuscante.
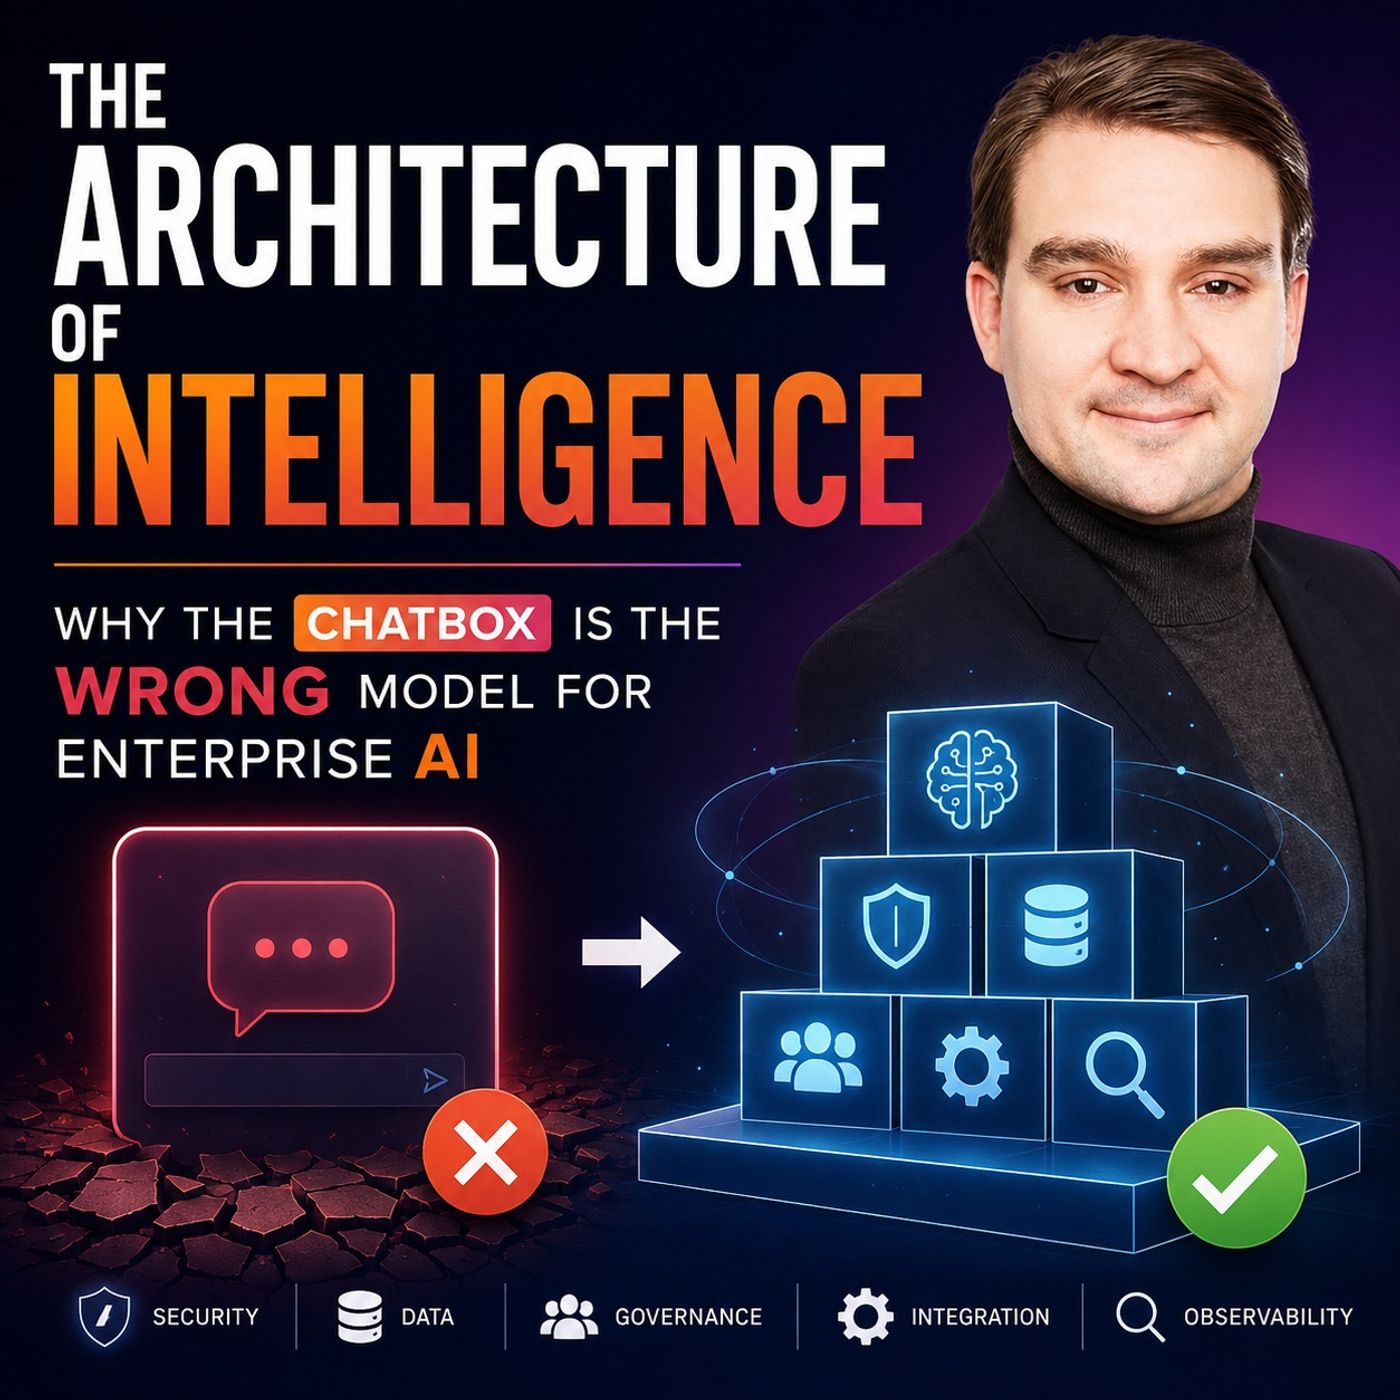
Para entender de verdade como a IA corporativa afeta a segurança, precisamos ir além do pânico e examinar a mecânica por trás da descoberta de informações, do desvio de permissões e dos comportamentos legados de compartilhamento. Como exploramos no nosso episódio relacionado, The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI, a introdução da IA no Microsoft 365 força um acerto de contas há muito necessário com a forma como estruturamos, governamos e protegemos nossos ambientes corporativos.
Entendendo o desvio de permissões e o atrito na descoberta
Ao longo da vida de um ambiente de trabalho digital, os sistemas acumulam naturalmente desordem. As empresas crescem, se fundem, se reorganizam e mudam de rumo. Funcionários entram e saem, levando consigo o contexto histórico. Ao longo dessas transições, administradores de TI e proprietários de sites concedem permissões de acesso a projetos, departamentos e equipes multifuncionais. Com o passar de meses e anos, isso dá origem a um fenômeno conhecido como desvio de permissões.
O desvio de permissões ocorre quando os usuários mantêm acesso a recursos muito depois de deixarem de ter qualquer necessidade de negócio para eles. Historicamente, esse risco era mitigado pelo que chamamos de atrito na descoberta. Se um funcionário quisesse encontrar um documento financeiro sensível ou um arquivo de remuneração de RH de três anos atrás, ele precisava saber que o arquivo existia, onde estava armazenado, como se chamava e quem era o proprietário do site do SharePoint. Se ele não tivesse esse conhecimento tácito específico, o arquivo permanecia escondido à vista de todos. O atrito na descoberta funcionava como um controle de segurança acidental, mantendo protegidos arquivos com permissões mal configuradas simplesmente porque eram difíceis demais de encontrar.
A IA generativa elimina completamente esse atrito. O processamento de linguagem natural permite que os usuários façam perguntas amplas e orientadas por intenção, como "Qual foi a estrutura de bônus dos executivos no ano passado?" ou "Mostre o roteiro de produtos não lançados". Como o Copilot pesquisa em todos os dados que o usuário individual tem direito de acessar, ele elimina instantaneamente a distância entre a intenção e a descoberta, dispensando a necessidade de navegação manual.
Como o Copilot atua como um amplificador de permissões
Como o Copilot respeita os controles de acesso existentes, muitas organizações presumem que estão seguras por padrão. Afinal, se um usuário faz uma pergunta, o Copilot só retorna informações que o usuário está tecnicamente autorizado a ver. Mas autorização técnica e intenção de negócio costumam ser coisas completamente diferentes.
Imagine um cenário em que, três anos atrás, uma equipe de projeto criou um site do SharePoint e, por engano, concedeu acesso de "Leitura para Todos, exceto usuários externos" para facilitar a colaboração. Com o tempo, o projeto terminou, o site foi abandonado e todos esqueceram que ele existia. Tecnicamente, todos os funcionários da empresa ainda têm permissão para ler esses arquivos. Antes do Copilot, as chances de um funcionário comum tropeçar naquele site esquecido eram praticamente nulas.
Entra o Copilot. Quando um funcionário faz uma pergunta em linguagem natural sobre um tema relacionado, o Copilot pesquisa naquele site esquecido, indexa o conteúdo e apresenta a resposta em questão de segundos. O Copilot funciona como um amplificador de permissões. Ele pega dados esquecidos e compartilhados em excesso e os torna imediatamente utilizáveis. A vulnerabilidade não foi introduzida pela IA; ela já estava embutida na arquitetura do SharePoint havia anos. A IA apenas a expôs.
O risco dos links de compartilhamento legados do SharePoint
Outra causa importante de compartilhamento acidental excessivo é a presença generalizada de links de compartilhamento legados do SharePoint e do OneDrive. Ao longo dos anos, os funcionários criaram inúmeros links anônimos, permissões do tipo "Qualquer pessoa com o link" e tokens de compartilhamento amplos para toda a organização, para colaborar rapidamente com fornecedores, prestadores de serviço e colegas internos.
Esses links raramente têm data de expiração definida. Eles permanecem indefinidamente no ecossistema digital. Quando uma organização integra o Copilot, esses mecanismos legados de compartilhamento alimentam diretamente o mecanismo de indexação da IA. Se um documento sensível foi compartilhado por meio de um link amplo há dois anos e foi esquecido, ele agora faz parte da base de conhecimento pesquisável para qualquer pessoa que consiga chegar a esse link por meio de linguagem natural.
Resolver esses links legados exige mais do que torcer para que os funcionários façam a limpeza por conta própria. As organizações precisam auditar proativamente como os links de compartilhamento são gerados, aplicados e expirados em todo o locatário do Microsoft 365, antes de implantar ferramentas de IA generativa em grande escala.
Governança antes da arquitetura de IA: como colocar a sequência na ordem certa
Um erro comum em iniciativas de transformação digital é correr para adotar a tecnologia mais recente e tratar a governança como algo secundário. Muitas empresas compram primeiro as licenças do Microsoft 365 Copilot, implantam em toda a organização e só então esperam para ver quais problemas de segurança aparecem. Isso inverte a sequência correta das operações.
A sequência correta para a adoção de IA em empresas é simples: primeiro governança, depois arquitetura, implementação, medição e, por fim, expansão. Se você pular a governança, está basicamente entregando aos funcionários um veículo de alta velocidade sem verificar os freios. Você precisa estabelecer políticas de classificação de dados, definir rótulos de confidencialidade, implementar regras de Prevenção contra Perda de Dados (DLP) e entender onde seus dados sensíveis estão armazenados antes de dar a um agente de IA a capacidade de consultá-los em velocidade conversacional.
Permissões fracas não desaparecem magicamente com a chegada da IA; elas se tornam exponencialmente mais fáceis de explorar, mesmo que a exploração seja totalmente acidental. Trilhas de auditoria ausentes e limites de acesso mal definidos se tornam passivos críticos no momento em que a IA deixa de apenas gerar respostas e passa a executar fluxos de trabalho reais do negócio.
Como conduzir auditorias eficazes de permissões do SharePoint
Preparar sua organização para a IA em escala empresarial significa tratar as auditorias de permissões do SharePoint não como uma tarefa administrativa tediosa, mas como um requisito fundamental de segurança. As equipes de TI e de conformidade precisam se aprofundar na arquitetura de informação da organização.
Os principais pontos de atenção durante uma auditoria de permissões devem incluir:
- Identificar e eliminar grupos de acesso amplos para toda a organização onde eles não forem estritamente necessários.
- Revisar e revogar links de compartilhamento antigos e não gerenciados, tanto para colaboradores internos quanto externos.
- Inspecionar sites com herança de permissões quebrada para garantir que o acesso ainda esteja alinhado à estrutura organizacional atual.
- Localizar documentos sensíveis, como registros de RH, demonstrações financeiras e propriedade intelectual, armazenados em espaços gerais de colaboração.
- Implementar ciclos de revisão automatizados para que os proprietários dos sites recertifiquem periodicamente as permissões de acesso.
O objetivo final dessas auditorias não é trancar as informações a ponto de paralisar a produtividade. A meta é garantir que o seu modelo de permissões reflita com precisão as necessidades reais do negócio e as exigências de conformidade antes que a IA elimine as barreiras para a descoberta de informações.
Equilibrar acessibilidade e segurança na era da IA
Encontrar o equilíbrio certo entre colaboração aberta e segurança rigorosa é um dos desafios que definem o ambiente de trabalho digital moderno. Segurança em excesso leva os funcionários a criar alternativas de TI paralela (shadow IT) para concluir o trabalho. Abertura em excesso expõe a organização a sérios vazamentos de dados e falhas de conformidade.
Na era da IA em escala empresarial, esse equilíbrio depende de mudar a forma como pensamos a governança dos dados. A arquitetura de informação precisa ser projetada com a compreensão de que tudo o que é armazenado digitalmente pode ser e será exposto por agentes inteligentes. Por isso, os controles de segurança devem ser incorporados diretamente aos dados, no nível do arquivo e do contêiner, por meio de rótulos de confidencialidade e políticas automatizadas de conformidade, em vez de depender da falta de visibilidade e de estruturas de pastas enterradas para manter os segredos protegidos.
Conclusão: preparando sua organização para permissões visíveis
O Microsoft Copilot e a IA corporativa representam um salto enorme em produtividade, transformando a forma como interagimos com o conhecimento da organização. No entanto, eles também nos obrigam a encarar a dívida técnica acumulada nos nossos ambientes legados do SharePoint. O Copilot não cria falhas de permissão; ele apenas as torna visíveis ao eliminar a fricção de descoberta que costumava manter escondidas as nossas falhas de segurança.
Ao priorizar a governança, limpar links de compartilhamento legados, realizar auditorias minuciosas de permissões e repensar a nossa arquitetura de segurança, as organizações podem transformar essa visibilidade em vantagem. Em vez de temer o que a IA pode expor, os líderes podem usar a chegada do Copilot como catalisador para construir um ambiente de trabalho digital mais limpo, mais seguro e com governança mais sólida.
Para se aprofundar nessas mudanças de arquitetura, na evolução da inteligência corporativa e no motivo pelo qual a caixa de chat tradicional é apenas o começo da jornada, não deixe de ouvir o episódio completo, The Architecture of Intelligence- Why the Chatbox is the Wrong Model for Enterprise AI.