 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Desmistificando o Azure Firewall: um guia para iniciantes sobre segurança de rede na nuvem
By Mirko Peters ·
Bem-vindo de volta ao blog! Se você acompanha nosso podcast, sabe o quanto somos apaixonados por transformar tecnologias complexas da nuvem em insights práticos e acionáveis…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao blog! Se você acompanha nosso podcast, sabe o quanto somos apaixonados por transformar tecnologias complexas da nuvem em insights práticos e acionáveis. No post de hoje, vamos aprofundar um tema fundamental para qualquer arquitetura em nuvem: a segurança de rede. Proteger seus ativos digitais na nuvem deixou de ser opcional, e entender as ferramentas disponíveis pode fazer toda a diferença para a integridade da sua infraestrutura. Para ouvir um passo a passo completo sobre esse tema essencial, confira o episódio relacionado do nosso podcast, Azure Firewall - Simply Explained.
Principais conclusões
- O Azure Firewall é um serviço de segurança nativo da nuvem que protege seus recursos do Azure contra ameaças cibernéticas.
- Ele oferece escalonamento automático, adaptando-se ao tráfego da sua rede sem necessidade de ajustes manuais.
- As regras de aplicativo permitem controlar o acesso à internet com base em aplicativos específicos, reforçando a segurança.
- As regras de rede filtram o tráfego com base em endereços IP e portas, gerenciando tanto os fluxos de entrada quanto os de saída.
- As regras de NAT ajudam a traduzir e redirecionar o tráfego, garantindo comunicação segura entre redes.
- Integrar o Azure Firewall a serviços como o Azure Monitor melhora a visibilidade e a detecção de ameaças.
- Escolha o nível de preço adequado (Basic, Standard, Premium) de acordo com as necessidades de segurança e o orçamento da sua organização.
- O monitoramento e a manutenção regulares do Azure Firewall são essenciais para o desempenho e a segurança ideais.
O que é o Azure Firewall?
Visão geral do Azure Firewall
O Azure Firewall é um serviço de segurança de firewall de rede inteligente e nativo da nuvem, projetado para proteger suas cargas de trabalho no Azure. Como um firewall stateful totalmente oferecido como serviço, ele fornece proteção contra ameaças de alto nível, garantindo que seus recursos na nuvem permaneçam seguros. Isso significa que você pode implantar o Azure Firewall sem se preocupar com a complexidade dos firewalls tradicionais baseados em hardware. Em vez disso, você obtém uma solução que escala automaticamente conforme suas necessidades, com alta disponibilidade integrada e escalabilidade praticamente ilimitada na nuvem.
Diferentemente dos firewalls tradicionais, que costumam exigir manutenção extensiva e gerenciamento do ciclo de vida, o Azure Firewall se integra de forma transparente a outros serviços do Azure. Essa integração permite gerenciar suas políticas de segurança com mais eficiência e responder a ameaças em tempo real.
Veja a seguir uma comparação rápida entre o Azure Firewall e os firewalls tradicionais:
| Recurso | Azure Firewall | Firewall tradicional |
|---|---|---|
| Arquitetura | Solução nativa da nuvem | Solução baseada em hardware |
| Integração | Integra-se com serviços de nuvem | Exige mais manutenção e gerenciamento do ciclo de vida |
| Implantação | Implantado na nuvem | Implantado no local (on-premises) |
Importância na segurança da nuvem
No cenário digital atual, a segurança na nuvem é mais crítica do que nunca. Com o aumento das ameaças cibernéticas, você precisa de uma solução robusta para proteger seus dados e aplicativos. O Azure Firewall desempenha um papel fundamental nesse contexto, oferecendo proteção essencial contra acessos não autorizados e possíveis ataques.
Um dos grandes diferenciais do Azure Firewall é a filtragem em nível de aplicativo. Ela permite controlar o acesso de saída à internet ao identificar o tráfego com base em nomes de domínio totalmente qualificados (FQDNs). Além disso, o serviço utiliza feeds de inteligência de ameaças para bloquear automaticamente endereços IP e domínios maliciosos conhecidos, acompanhando ameaças emergentes. Essa abordagem proativa mantém sua segurança de rede no Azure sólida.
Além disso, o Azure Firewall se integra ao Azure Monitor, ampliando sua visibilidade sobre o tráfego de rede e os eventos de segurança. Essa integração viabiliza a detecção rápida de ataques, permitindo responder prontamente a qualquer ameaça potencial. Ao usar o Azure Firewall, você protege com confiança seus recursos na nuvem e mantém um ambiente seguro para seus aplicativos.
Recursos do Azure Firewall
O Azure Firewall vem repleto de recursos que aprimoram a segurança da sua rede e simplificam o gerenciamento do tráfego. Vamos conhecer alguns dos principais recursos, incluindo as Regras de Aplicativo, as Regras de Rede e as Regras de NAT.
Regras de Aplicativo
Definição e finalidade
As Regras de Aplicativo no Azure Firewall permitem controlar o acesso de saída à internet com base em nomes de domínio totalmente qualificados (FQDNs). Isso significa que você pode especificar quais aplicativos podem se comunicar com a internet, reforçando a sua segurança na nuvem. Com essas regras, você filtra o tráfego sem precisar encerrar o TLS, o que mantém seus dados protegidos e ainda permite as comunicações necessárias.
Casos de uso
As Regras de Aplicativo podem ser especialmente úteis em cenários como:
- Restrição de acesso: limite o acesso a aplicativos ou serviços web específicos, garantindo que somente aplicativos autorizados consigam acessar a internet.
- Monitoramento do tráfego: acompanhe quais aplicativos estão acessando a internet, o que ajuda a identificar possíveis riscos de segurança ou usos não autorizados.
- Requisitos de conformidade: atenda a exigências regulatórias controlando e registrando o tráfego de saída para domínios específicos.
Regras de Rede
Definição e finalidade
As Regras de Rede são projetadas para filtrar o tráfego com base em endereços IP e portas. Elas ajudam você a gerenciar os fluxos de tráfego de entrada e de saída, garantindo que somente tráfego legítimo chegue aos seus recursos do Azure. Esse recurso é essencial para manter um ambiente de rede seguro.
Casos de uso
Considere usar as Regras de Rede nas seguintes situações:
- Controle do tráfego de entrada: gerencie quais endereços IP externos podem acessar seus recursos do Azure, protegendo-os contra acessos não autorizados.
- Gerenciamento do tráfego de saída: controle quais recursos do Azure podem se comunicar com redes externas, reduzindo o risco de vazamento de dados.
- Segurança em camadas: combine as Regras de Rede com as Regras de Aplicativo para uma postura de segurança mais robusta, garantindo que a filtragem tanto por IP quanto no nível de aplicativo esteja ativa.
Regras de NAT
Definição e finalidade
As Regras de NAT (Network Address Translation) desempenham um papel fundamental no Azure Firewall, traduzindo e redirecionando os fluxos de tráfego. Elas garantem comunicação segura entre redes externas e seus recursos do Azure. As regras de NAT podem ser especialmente úteis para gerenciar como o tráfego entra e sai da sua rede.
Casos de uso
Veja alguns cenários comuns em que as Regras de NAT entram em ação:
- Tradução do tráfego de entrada: use regras DNAT para traduzir o tráfego de internet de entrada para o seu endereço IP público, encaminhando-o para endereços IP privados nas suas redes virtuais.
- Fluxo de tráfego leste-oeste: gerencie o tráfego entre redes virtuais do Azure ou entre o Azure e redes locais sem aplicar SNAT quando o tráfego estiver dentro de espaços de endereços específicos.
- Filtragem de tráfego norte-sul: aplique regras de rede para filtrar o tráfego que entra e sai do seu datacenter, garantindo que somente tráfego legítimo seja processado.
A capacidade do Azure Firewall de oferecer inspeção dupla, tanto para o tráfego norte-sul quanto para o leste-oeste, é um verdadeiro diferencial. Ele utiliza recursos de inspeção com estado (stateful) para monitorar os fluxos de tráfego, integra-se à inteligência de ameaças para reforçar a segurança e aplica políticas uniformes em todos os ambientes. Isso significa que você pode gerenciar sua segurança de rede com confiança, enquanto suas aplicações continuam protegidas.
Veja a seguir uma visão geral rápida de alguns recursos de destaque do Azure Firewall:
| Recurso | Descrição |
|---|---|
| Alta disponibilidade integrada | Configurável para várias Zonas de Disponibilidade, oferecendo um SLA de 99,99% de disponibilidade. |
| Escalabilidade ilimitada na nuvem | Permite escalar para acomodar o crescimento do tráfego de rede sem necessidade de agendar para horários de pico. |
| Inteligência avançada de ameaças | Gera alertas e bloqueia o tráfego de endereços IP e domínios maliciosos conhecidos usando o feed do Microsoft Threat Intelligence. |
| Regras de filtragem de FQDN de aplicativos | Filtra o tráfego de saída para uma lista definida de nomes de domínio totalmente qualificados, sem necessidade de encerramento do TLS. |
| Vários endereços IP públicos | Permite vincular até 250 endereços IP públicos, possibilitando diversos cenários de SNAT e DNAT. |
Com esses recursos, você pode reforçar a segurança da sua rede e garantir que seus recursos do Azure estejam bem protegidos contra ameaças modernas.
Como o Azure Firewall funciona
Mecanismo de filtragem de tráfego
O Azure Firewall utiliza um mecanismo robusto de filtragem de tráfego para garantir que a sua rede permaneça segura. Ele usa várias técnicas principais para gerenciar e inspecionar o tráfego de rede de forma eficaz. Veja a seguir como ele funciona:
| Mecanismo | Descrição |
|---|---|
| Roteamento de tráfego | Garante o gerenciamento e a inspeção adequados do tráfego por meio de rotas automáticas e definidas pelo usuário. |
| Filtragem de tráfego | Analisa e controla fluxos de dados com base em critérios como endereços IP e cabeçalhos HTTP. |
| Inspeção com estado | Monitora o status das sessões de rede para permitir ou bloquear pacotes com base no estado da conexão. |
| Inteligência de ameaças | Integra-se ao feed da Microsoft para bloquear IPs e domínios maliciosos conhecidos. |
| Regras de aplicativo | Controla o tráfego de saída com base em nomes de domínio totalmente qualificados para o controle de acesso à internet. |
| Regras de rede | Filtra o tráfego no nível de protocolo e de endereço IP para uma segurança abrangente. |
Com esses mecanismos, o Azure Firewall pode filtrar o tráfego de rede com eficácia, garantindo que apenas fluxos de dados legítimos cheguem aos seus recursos do Azure. Essa abordagem proativa ajuda você a prevenir acessos não autorizados e a manter um ambiente seguro.
Integração com serviços do Azure
O Azure Firewall não funciona isoladamente; ele se integra perfeitamente a vários serviços do Azure para reforçar a segurança geral da sua nuvem. Essa integração permite automatizar processos de segurança e obter insights mais profundos sobre o tráfego da sua rede. Aqui estão algumas integrações principais:
| Serviço | Descrição |
|---|---|
| Azure Monitor | Oferece registro e monitoramento abrangentes, possibilitando a detecção de ameaças e a emissão de relatórios de conformidade. |
| Azure Sentinel | Aprimora a análise de segurança ao correlacionar os logs do Azure Firewall com outros eventos de segurança. |
| FireMon | Oferece uma plataforma para gerenciar regras e políticas de firewall do Azure, proporcionando visibilidade e automação. |
| Tufin | Integra soluções avançadas de segurança de rede, aprimorando o gerenciamento de ambientes híbridos. |
Ao conectar o Azure Firewall a esses serviços, você pode melhorar seus recursos de detecção de ameaças e simplificar suas operações de segurança. Por exemplo, o Azure Monitor captura logs detalhados do tráfego de rede, incluindo conexões permitidas e negadas. Esse registro é essencial para conformidade e auditoria, ajudando você a identificar anomalias e possíveis incidentes de segurança.
Além disso, a integração com o Azure Sentinel permite recursos de resposta automatizada. Isso significa que você pode configurar fluxos de trabalho que reagem a eventos de segurança, reduzindo o tempo de resposta e minimizando erros humanos. A visibilidade centralizada em todo o seu ambiente do Azure aumenta sua capacidade de detectar e responder a ameaças de forma eficaz.
Preços do Azure Firewall
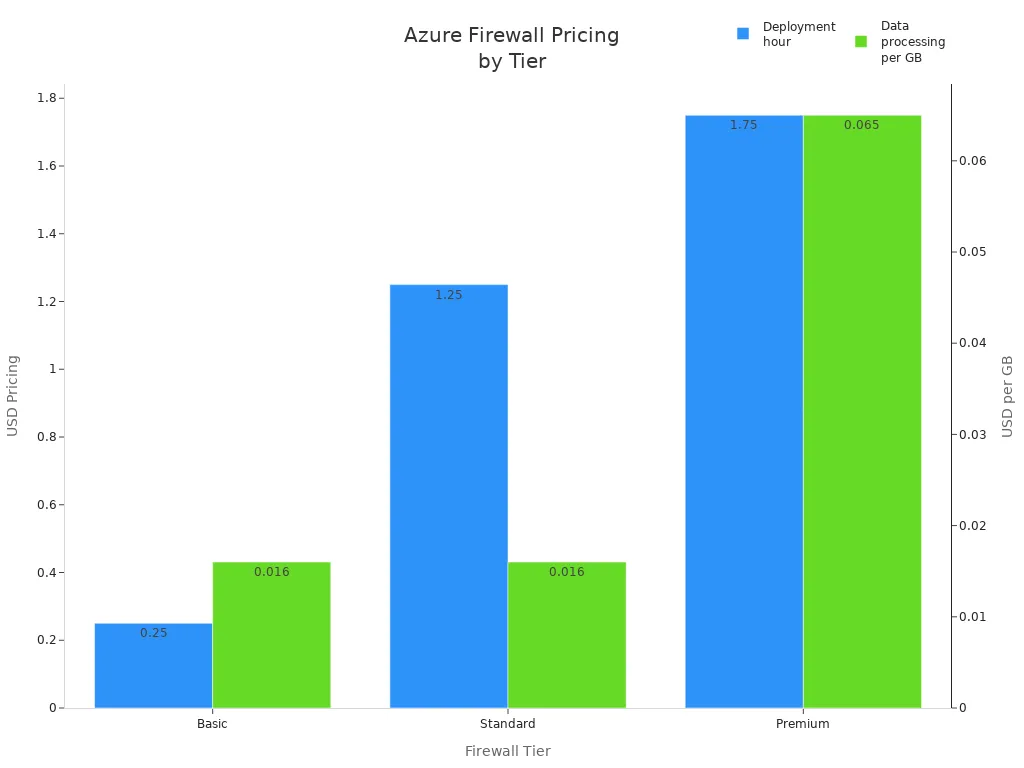
Ao considerar o Azure Firewall, entender a estrutura de preços é essencial. A Microsoft oferece três camadas: Basic, Standard e Premium. Cada camada oferece recursos e opções de preço diferentes para atender a diversas necessidades.
Camada Basic
A camada Basic é ideal para pequenas empresas ou para quem está começando agora em segurança na nuvem. Ela oferece recursos essenciais a um custo menor. Veja a seguir um resumo rápido dos preços:
| Item | Azure Firewall Basic |
|---|---|
| Hora de implantação | $0.25 |
| Processamento de dados | US$ 0,016 por GB |
| Unidades de capacidade | N/D |
Por exemplo, se você usar 1 TB de dados por mês, o custo da camada Basic ficaria em torno de £283. Essa camada é ótima para segurança de rede básica sem pesar no orçamento.
Camada Standard
A camada Standard foi projetada para organizações que exigem recursos de segurança mais robustos. Ela inclui recursos avançados, como inteligência de ameaças e regras de aplicativo. Veja a seguir a comparação de preços:
| Item | Azure Firewall Standard |
|---|---|
| Hora de implantação | $1.25 |
| Processamento de dados | US$ 0,016 por GB |
| Unidades de capacidade | Extra, se habilitado |
Se você processar 10 TB de dados por mês, o custo será de aproximadamente £760. Essa camada é ideal para empresas que precisam de segurança reforçada na nuvem sem o preço premium.
Camada Premium
A camada Premium oferece os recursos mais abrangentes, incluindo proteção avançada contra ameaças e melhorias de desempenho. Veja a seguir o detalhamento dos preços:
| Item | Azure Firewall Premium |
|---|---|
| Hora de implantação | $1.75 |
| Processamento de dados | US$ 0,065 por GB |
| Unidades de capacidade | Extra, se habilitado |
Com a camada Premium, você ganha acesso a recursos como inspeção TLS e um Sistema de Detecção e Prevenção de Intrusões (IDPS). Se você processar 50 TB de dados por mês, seu custo será de cerca de £2.880. Essa camada é ideal para empresas que exigem o mais alto nível de segurança de rede.
Melhores práticas para o Azure Firewall
Dicas de configuração
Para otimizar o desempenho do seu Azure Firewall, considere estas dicas de configuração:
- Use vários endereços IP públicos: essa abordagem reduz custos e simplifica a configuração. No entanto, lembre-se de que cada IP público adiciona um número fixo de portas SNAT, o que pode afetar a capacidade.
- Implemente um NAT gateway: um NAT gateway fornece até 64.512 portas SNAT por endereço IP público. Ele aloca portas dinamicamente em toda a sua sub-rede, aumentando a escalabilidade e a resiliência.
Aqui está uma comparação rápida dessas opções:
| Opção de configuração | Vantagens | Desvantagens |
|---|---|---|
| Adicionar vários endereços IP públicos | Custo menor, configuração simples, sem recursos extras para gerenciar. | Cada IP público adiciona um número fixo de portas SNAT, escalando de forma linear. |
| Usar um NAT gateway | Oferece maior escala e resiliência. | Adiciona mais um recurso para gerenciar e não é compatível com hub virtual protegido. |
Para minimizar erros de configuração, comece com uma checklist de eficiência de desempenho. Revise e otimize regularmente as regras do seu firewall para garantir que continuem eficazes contra as ameaças de segurança mais recentes. Aqui estão algumas dicas adicionais:
- Bloqueie o tráfego indesejado e notifique os administradores de servidores sobre solicitações de saída não autorizadas.
- Distribua a filtragem de tráfego indesejado entre firewalls e roteadores para melhorar o desempenho.
- Use registro em log mínimo para gerenciar o tráfego de broadcast e melhorar a largura de banda.
- Evite objetos DNS que exijam consultas DNS constantes.
- Separe os firewalls das VPNs para gerenciar o tráfego com eficácia.
- Atualize os softwares regularmente para minimizar vulnerabilidades.
- Realize testes de penetração para garantir o funcionamento adequado.
Monitoramento e manutenção
Monitorar o seu Azure Firewall é essencial para manter a confiabilidade dele. Use ferramentas como o Azure Monitor e a Pasta de Trabalho do Azure Firewall para coletar logs, visualizar dados e criar relatórios interativos. Estes são alguns parâmetros-chave a monitorar:
| Parâmetro | Descrição |
|---|---|
| Integridade do firewall | Monitora a integridade média do firewall com base na disponibilidade de portas SNAT. |
| Utilização de portas SNAT | Acompanha o percentual de portas SNAT utilizadas, ajudando a identificar restrições de recursos. |
| Dados processados (total) | Mede o volume total de dados que passa pelo firewall dentro de um intervalo de consulta (em MB). |
| Taxa de transferência de dados | Indica a taxa média de transferência de dados pelo firewall, em megabits por segundo (Mb/s). |
| Sonda de latência | Mede a latência média do firewall em milissegundos, útil para o monitoramento de desempenho. |
| Acertos de regra | Conta o total de acertos nas regras de aplicativo e de rede, auxiliando na análise de tráfego e da eficácia das regras. |
Essas métricas permitem monitorar a integridade, o desempenho e as tendências de uso do firewall, apoiando a manutenção proativa e ajustes oportunos.
Para a manutenção contínua, considere estas estratégias:
| Estratégia de manutenção | Descrição |
|---|---|
| Gerenciamento centralizado de políticas | Use o Azure Firewall Manager para gerenciar políticas em vários firewalls. |
| Roteamento de tráfego | Implemente o Azure Traffic Manager ou o Azure Front Door para um gerenciamento eficaz do tráfego. |
| Manutenção do serviço | Configure janelas de manutenção diárias alinhadas às necessidades operacionais. |
| Tratamento de falhas transitórias | Implemente lógica de repetição com backoff exponencial para lidar com problemas transitórios de conexão. |
| Detecção e resposta | Entenda a diferença entre configurações com redundância de zona e configurações zonais para a resposta a falhas. |
| Notificação | Use o Azure Service Health para monitorar a integridade do serviço e configurar alertas para problemas. |
Seguindo estas melhores práticas, você garante que o seu Azure Firewall continue eficaz e confiável, oferecendo proteção robusta para os seus recursos na nuvem.
Perguntas frequentes
O que é o Azure Firewall?
O Azure Firewall é um serviço de segurança nativo da nuvem que protege os seus recursos do Azure. Ele gerencia o tráfego de rede e fornece políticas de segurança centralizadas, garantindo que o seu ambiente em nuvem continue seguro contra ameaças.
Como o Azure Firewall escala?
O Azure Firewall é escalado automaticamente para atender às suas demandas de tráfego. Você não precisa se preocupar com ajustes manuais, pois ele se adapta às mudanças no tráfego da sua rede de forma transparente.
Posso usar o Azure Firewall com outros serviços do Azure?
Sim! O Azure Firewall se integra facilmente a diversos serviços do Azure, como o Azure Monitor e o Azure Sentinel. Essa integração aprimora o gerenciamento de segurança e oferece melhor visibilidade sobre o tráfego da sua rede.
Quais são os níveis de preço do Azure Firewall?
O Azure Firewall oferece três níveis de preço: Basic, Standard e Premium. Cada nível oferece recursos e opções de preço diferentes para atender às necessidades e ao orçamento da sua organização.
Como monitoro o Azure Firewall?
Você pode monitorar o Azure Firewall usando o Azure Monitor e o Azure Firewall Workbook. Essas ferramentas ajudam você a coletar logs, visualizar dados e criar relatórios para acompanhar o desempenho e os eventos de segurança.
O Azure Firewall é fácil de implantar?
Com certeza! Você pode implantar o Azure Firewall rapidamente pelo portal do Azure. A interface intuitiva simplifica o processo de configuração, permitindo que seu firewall esteja em funcionamento em poucos minutos.
Quais tipos de tráfego o Azure Firewall pode inspecionar?
O Azure Firewall inspeciona tanto o tráfego norte-sul (entre o Azure e a internet) quanto o tráfego leste-oeste (entre cargas de trabalho dentro do Azure). Essa capacidade de inspeção dupla fortalece sua postura de segurança como um todo.
Posso personalizar regras no Azure Firewall?
Sim! Você pode criar regras personalizadas no Azure Firewall para controlar o tráfego de acordo com as suas necessidades específicas. Essa flexibilidade permite adaptar suas políticas de segurança aos requisitos da sua organização.
🎧 Ouça este episódio
Quer uma explicação prática sobre o Azure Firewall? Este episódio detalha o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quer:
- Entender os conceitos-chave por trás do Azure Firewall
- Ver como ele se encaixa no ecossistema mais amplo de tecnologias da Microsoft
- Descobrir onde ele pode gerar valor prático para a sua organização
Descubra mais conversas práticas sobre Microsoft no M365 FM. Para ouvir o episódio específico que inspirou este artigo, acesse Azure Firewall - Simply Explained.