 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Basic чи Standard Azure Load Balancer: який із них вам потрібен?
By Mirko Peters ·
Проєктуючи хмарну інфраструктуру в Microsoft Azure, забезпечити високу доступність, оптимальну продуктивність і відмовостійкість є обов’язковою умовою. В основі багатьох відмовостійких хмарних архітектур лежить Azure Load Balancer. Проте щойно ви вирішуєте впровадити балансувальник навантаження, перед вами постає критичне рішення щодо дизайну: обрати рівень Basic чи Standard? Помилковий вибір може
Automatically translated with AI from the original post. Read the English original
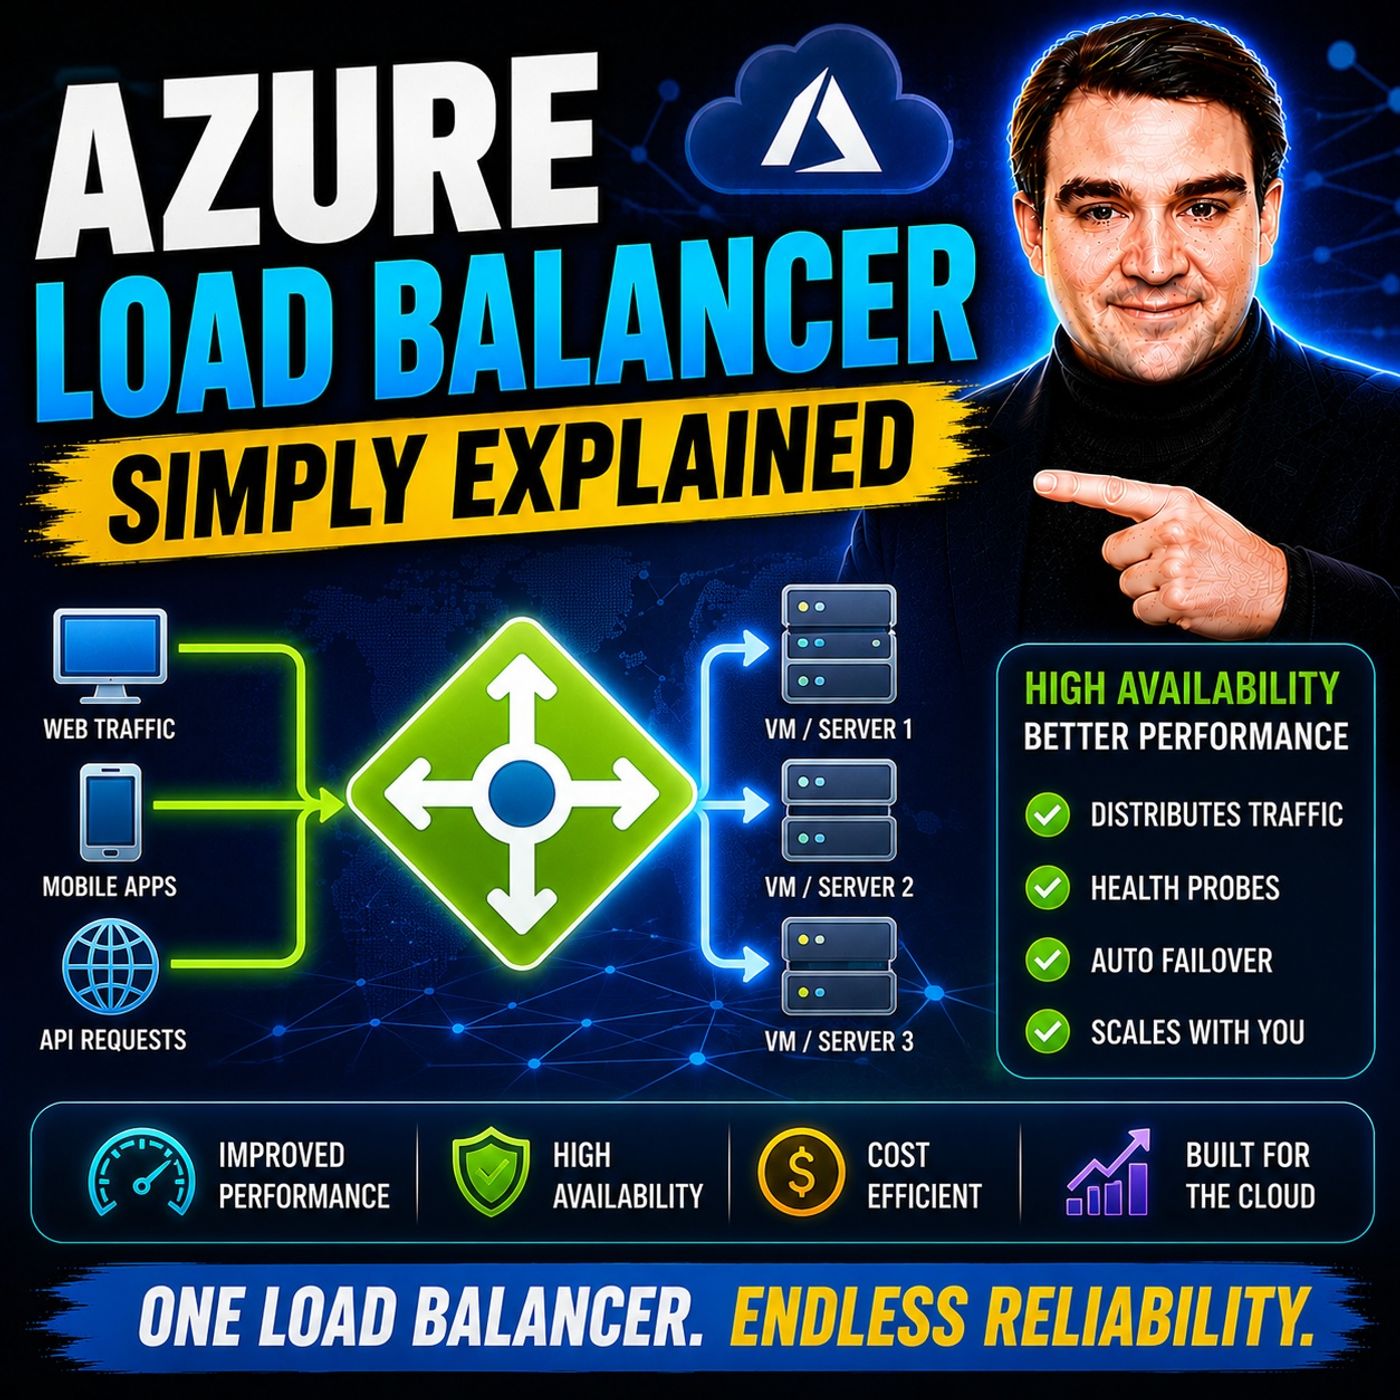
Проєктуючи хмарну інфраструктуру в Microsoft Azure, забезпечити високу доступність, оптимальну продуктивність і відмовостійкість є обов’язковою умовою. В основі багатьох відмовостійких хмарних архітектур лежить Azure Load Balancer. Проте щойно ви вирішуєте впровадити балансувальник навантаження, перед вами постає критичне рішення щодо дизайну: обрати рівень Basic чи Standard? Помилковий вибір може призвести до зайвих витрат або залишити ваші критично важливі застосунки вразливими до вузьких місць масштабування та простоїв.
У цьому докладному посібнику ми розберемо все, що вам потрібно знати про балансувальники Basic і Standard Azure Load Balancer. Ми розглянемо їхні основні можливості, архітектурні відмінності, показники продуктивності, діагностику та сценарії розгортання, щоб ви могли впевнено вибрати рівень, який відповідає вимогам вашого конкретного застосунку.
Вступ до Azure Load Balancer
Перш ніж переходити до рівнів, важливо зрозуміти, що насправді робить Azure Load Balancer. Працюючи на рівні 4 моделі OSI, Azure Load Balancer обробляє як трафік TCP, так і UDP, забезпечуючи надзвичайно низьку затримку та високу пропускну здатність. Він виконує роль регулювальника трафіку для вашої хмарної інфраструктури, розташовуючись між клієнтами та пулами серверів бекенду.
Балансувальник керує вхідними та вихідними потоками, забезпечуючи рівномірний розподіл клієнтських запитів між ресурсами бекенду, такими як віртуальні машини або масштабовані набори віртуальних машин. Використовуючи перевірки стану (health probes), він безперервно відстежує робочий стан серверів бекенду. Якщо сервер перестає відповідати, балансувальник автоматично виключає його з ротації, захищаючи користувачів від збоїв застосунків і простоїв. Незалежно від того, чи ви запускаєте просте внутрішнє навантаження, чи обробляєте мільйони запитів на секунду для глобальної платформи електронної комерції, розуміння того, як налаштувати цю службу, є критично важливим.
Розуміння рівнів Basic і Standard
Azure пропонує два окремих рівні для своєї служби балансування навантаження: Basic і Standard. Хоча обидва рівні мають спільну базову мету — розподіл мережевого трафіку, — вони створені для принципово різних сценаріїв використання, розмірів середовищ і рівнів безпеки.
Basic Load Balancer призначений для менших, менш вимогливих навантажень. Він пропонує базові можливості балансування, але має обмеження щодо масштабованості, резервування та розширених функцій. Натомість Standard Load Balancer створено для корпоративних навантажень промислового рівня. Він запроваджує розширені можливості маршрутизації, суворі моделі безпеки та потужні функції спостережуваності. Розуміння концептуальної різниці між цими двома рівнями є першим кроком до обґрунтованого архітектурного рішення для вашого середовища.
Основні функції та можливості в порівнянні
Щоб по-справжньому оцінити відмінності між рівнями Basic і Standard, треба порівняти їх функцію за функцією. Архітектурний розрив між ними визначає, чого ви можете досягти в питаннях високої доступності, безпеки та моніторингу.
Одна з найважливіших відмінностей стосується кінцевих точок пулу бекенду. Standard Load Balancer може підтримувати будь-яку віртуальну машину у віртуальній мережі, включно з масштабованими наборами віртуальних машин та різнорідними інстансами, до великих лімітів пулу бекенду. Натомість Basic Load Balancer обмежує пул бекенду віртуальними машинами в межах однієї групи доступності (availability set) або одного масштабованого набору.
Безпека — ще один критичний фактор розрізнення. Standard Load Balancer є безпечним за замовчуванням: інстанси бекенду не відкриті для інтернету неявно, доки це явно не дозволено правилами вихідного трафіку або конфігурацією груп безпеки мережі (network security group). Basic Load Balancer відкритий за замовчуванням, тож вам потрібно ретельно налаштовувати групи безпеки мережі, щоб обмежити вхідний і вихідний доступ. Крім того, такі функції, як HA-порти (High Availability), глобальне балансування навантаження та гнучка прив’язка сеансів (session persistence), доступні виключно в рівні Standard.
Коли обрати Basic Load Balancer
Враховуючи просунутий характер рівня Standard, ви можете запитати себе, чи є ще місце для Basic Load Balancer. Коротка відповідь: так, але сценарії його використання суворо обмежені середовищами, що не є продуктивними, та окремими легкими сценаріями.
Варто розглянути Basic Load Balancer, якщо ваша робота відповідає таким параметрам:
- Непродуктивні середовища та середовища розробки/тестування: коли ви створюєте тимчасові ресурси для тестування, навчання або проміжного розгортання, де висока доступність і суворі угоди про рівень обслуговування (SLA) не потрібні.
- Невеликі застосунки з обмеженим бюджетом: оскільки рівень Basic коштує дешевше (а інколи й безкоштовно, залежно від конкретної моделі конфігурації Azure), він може підійти для невеликих внутрішніх застосунків із низьким трафіком.
- Прості архітектури: якщо вашому застосунку не потрібні зони доступності, складні протоколи перевірки стану (понад базові TCP і HTTP) або розширена діагностика метрик, рівень Basic забезпечує просте балансування на рівні 4 без зайвої складності.
Коли обрати Standard Load Balancer
Для майже будь-якого сучасного корпоративного застосунку, продуктивного навантаження або сервісу для клієнтів Standard Load Balancer є безумовним вибором. Його надійний набір функцій створений для вимог високодоступних хмарних архітектур.
Standard Load Balancer варто обрати в таких сценаріях:
- Критично важливі продуктивні застосунки: будь-який застосунок, якому потрібні підкріплений фінансово SLA, висока доступність і нульова терпимість до простоїв, має використовувати рівень Standard.
- Архітектури з горизонтальним масштабуванням: застосунки, що використовують масштабовані набори віртуальних машин, які мають динамічно збільшувати та зменшувати ресурси залежно від навантаження трафіку.
- Застосунки з збереженням сесій (stateful): якщо ваш застосунок залежить від сесій користувачів і потребує прив'язки за IP-адресою джерела, щоб стабільно спрямовувати користувача на той самий серверний бекенд, Standard надає для цього необхідні засоби керування.
- Глобальна робота та охоплення кількох регіонів: коли потрібно масштабувати застосунок глобально та ефективно розподіляти трафік між кількома регіонами Azure.
Продуктивність, діагностика та зони доступності
Під час оцінювання інфраструктурних компонентів спостережуваність і стійкість важать не менше, ніж чиста пропускна здатність. Саме тут Standard Load Balancer суттєво випереджає свого аналога Basic.
Зони доступності: рівень Standard нативно підтримує зони доступності Azure. Це означає, що ви можете прив'язати фронтенд балансувальника та пули бекенду до конкретних зон, щоб ваш застосунок залишався стійким навіть тоді, коли вийде з ладу ціле фізичне центр обробки даних. Рівень Basic зони доступності не підтримує.
Діагностика та спостережуваність: усунення мережевих проблем без відповідних даних може стати справжнім кошмаром. Standard Load Balancer глибоко інтегрований з Azure Monitor і надає багатовимірні метрики стану шляху даних, SYN-пакетів, обсягів байтів і розірваних з'єднань. Можна навіть налаштувати сповіщення за порогами метрик. Рівень Basic пропонує значно обмеженіші метрики, як правило, лише базове журналювання через Azure Log Analytics і лише для публічних балансувальників.
Перевірки стану: хоча обидва рівні підтримують перевірки стану TCP і HTTP, рівень Standard також підтримує перевірки стану HTTPS. Це дає змогу виконувати безпечні, зашифровані перевірки бекенд-інстансів і гарантувати, що наскрізна перевірка трафіку залишається захищеною.
Висновок і вибір рішення
Вибір між Basic і Standard Azure Load Balancer зрештою зводиться до балансу між вимогами застосунку, очікуваннями щодо продуктивності, рівнем безпеки та бюджетом. Рівень Basic є економним варіантом для розробки, тестування та невеликих некритичних навантажень, а Standard Load Balancer є беззаперечним переможцем для сучасних продуктивних середовищ. Завдяки підтримці зон доступності, багатим діагностичним можливостям Azure Monitor, архітектурі з безпекою за замовчуванням і масштабованості рівень Standard гарантує, що ваша хмарна інфраструктура залишається стійкою, продуктивною та безпечною.
Щоб дізнатися більше про те, як проєктувати стійкі архітектури та розглянути практичні хмарні стратегії, обов’язково послухайте пов’язаний подкаст: Azure Load Balancer — Simply Explained. Цей випуск пояснює ці концепції простою та практичною мовою й показує, як вони вписуються в ширшу екосистему Microsoft.