 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Runbooks de Azure Automation: operar la arquitectura de Microsoft Azure en piloto automático
By Mirko Peters · · Updated
Runbooks de Azure Automation: operar la arquitectura de Microsoft Azure en piloto automático. Aplica las buenas prácticas de automatización en Azure para agilizar tu arquitectura en la nube.
Automatically translated with AI from the original post. Read the English original
¿Conoces ese clic "pequeño" en el portal que acaba convirtiéndose en un incidente a las 2 de la madrugada? Lo aprendí por las malas, cuando una actualización manual de una máquina virtual, bien intencionada, terminó generando configuraciones incoherentes en todo el entorno. La solución no fue heroica: fue automatización aburrida y repetible. En Azure, ahí es donde los runbooks, los recursos de automatización y unos cuantos puntos de control bien colocados te salvan la semana sin hacer ruido.
9 datos sorprendentes sobre la arquitectura de Microsoft Azure en piloto automático- Autopilot puede aprovisionar entornos de nube completos: combinando los patrones de Azure Autopilot con la infraestructura como código (ARM, Bicep o Terraform), las organizaciones pueden desplegar automáticamente zonas de aterrizaje y barreras de protección para la arquitectura de automatización empresarial en Azure en cuestión de horas, en lugar de semanas.
- La autorreparación basada en directivas es nativa: al combinar Azure Policy, Azure Monitor y los scripts de despliegue de Autopilot, la arquitectura puede comportarse como un sistema autorreparable. Los recursos no conformes se detectan y se corrigen automáticamente, lo que reduce la desviación manual en la arquitectura de automatización empresarial en Azure.
- La automatización basada en identidad escala de forma segura: los flujos de trabajo de Autopilot utilizan identidades administradas y Azure AD Conditional Access para rotar credenciales y conceder privilegios mínimos, lo que permite que la arquitectura de automatización empresarial en Azure escale sin una proliferación descontrolada de secretos.
- La gobernanza de costes puede automatizarse a escala: las plantillas de Autopilot pueden incluir etiquetado, alertas de presupuesto y directivas de apagado automático, de modo que la arquitectura de automatización empresarial en Azure aplique controles de costes en todas las suscripciones sin intervención humana.
- Los entornos híbridos pasan a ser de primera categoría: los patrones de Azure Autopilot se integran con Azure Arc para extender directivas y automatización a servidores locales y multinube, convirtiendo la arquitectura de automatización empresarial en Azure en una solución verdaderamente híbrida y administrada de forma centralizada.
- Despliegues conscientes de la topología de las aplicaciones: los pipelines impulsados por Autopilot pueden desplegar aplicaciones distribuidas teniendo en cuenta la topología (regiones, zonas de disponibilidad, proximidad a los datos), lo que permite que la arquitectura de automatización empresarial en Azure optimice automáticamente la latencia y la resiliencia.
- Los runbooks asistidos por IA aceleran las operaciones: al integrar Azure Automation con Azure OpenAI o los servicios cognitivos, los procesos de Autopilot pueden sugerir o generar runbooks, acelerando la evolución de los manuales operativos de la arquitectura de automatización empresarial en Azure.
- Las evidencias de cumplimiento se generan de forma continua: Autopilot puede conectar la recopilación automatizada de evidencias (registros, informes de directivas, certificaciones) con los almacenes de cumplimiento, de modo que la arquitectura de automatización empresarial en Azure genere informes listos para auditoría bajo demanda.
- La promoción de entornos sin intervención manual es posible: los pipelines de Autopilot pueden promover cambios de infraestructura y aplicaciones de desarrollo a producción con pruebas automatizadas, aprobaciones y lógica de reversión, lo que permite que la arquitectura de automatización empresarial en Azure admita CI/CD seguro y sin intervención manual para cambios en la infraestructura y la plataforma.
1) Por qué automatizar (antes de elegir herramientas)
Imagina tu último cambio manual en Azure. Ahora pregúntate: qué parte de ese cambio no podrías reproducir hoy: los pasos exactos, los parámetros, los tiempos, las aprobaciones, la reversión. Anótalo. Esa lista es tu verdadero punto de partida para Azure Automation y la automatización de operaciones en la nube, y no una comparativa de herramientas.
Convierte el dolor en tres motivaciones
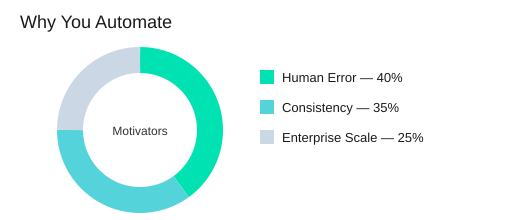
Azure Automation se presenta como un servicio fundamental para procesos repetibles y fiables mediante Windows PowerShell Workflow. Tu "porqué" suele corresponder a tres impulsores:
- Reducir el error humano cuando los cambios se realizan bajo presión.
- Garantizar la coherencia operativa para que los entornos reflejen la intención, no la memoria.
- Afrontar la complejidad a escala empresarial cuando el trabajo manual no escala entre equipos, regiones y turnos.
Scott Guthrie: "La automatización convierte la fiabilidad en una funcionalidad, no en un apuro de última hora."
Asigna los destinos a las superficies de Azure (IaaS y PaaS)
Sé explícito sobre dónde automatizarás primero. Automatizar IaaS y PaaS es más fácil de planificar cuando nombras las superficies:
- IaaS: Azure Virtual Machines (parcheo, configuración, inicio y detención, despliegues).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites y servicios en la nube (aprovisionamiento, comprobaciones de desviación de configuración, tareas programadas).
Define qué significa "fiable" antes de escribir los runbooks
Los equipos que definen sus objetivos en términos de repetibilidad y recuperación suelen crear runbooks que sobreviven a los cambios de personal y a la presión de los incidentes. Para ti, "fiable" debería significar:
- Pasos idempotentes (seguros de ejecutar dos veces).
- Flujos recuperables (se reanudan tras un fallo; usa puntos de control cuando importe).
- Trabajos observables (estado, registros y resultados claros que puedas auditar).
El almacenamiento accesible globalmente y con redundancia de Azure Automation respalda la alta disponibilidad y la resiliencia ante desastres, pero el diseño de tus runbooks debe seguir apuntando a resultados repetibles.
Prueba rápida: los recordatorios son candidatos a automatización
Si una tarea necesita un recordatorio en el calendario, probablemente necesita un activo de programación. Empieza con un conjunto pequeño de tareas de alta frecuencia, demuestra su valor y luego amplía de forma iterativa.
Un inciso: la legibilidad es un control operativo
La mejor automatización no es la más ingeniosa, sino la que el tú del futuro puede leer. Usa nombres claros, parámetros sencillos y registros evidentes. Trata la legibilidad como parte de la consistencia operativa, no como una cuestión de estilo.
| Elemento | Cantidad | Detalles |
|---|---|---|
| Principales motivadores | 3 | Error humano, consistencia, complejidad a escala empresarial |
| Tipos de escenarios de Azure | 2 | IaaS, PaaS |
| Conceptos básicos de fiabilidad | 2 | Alta disponibilidad, resiliencia ante desastres |
| Ejemplos de servicios de Azure | 5 | VMs, SQL DB, Storage, Websites, servicios en la nube |
2) Configuración de la primera hora: cuenta de Automation con aislamiento intencionado
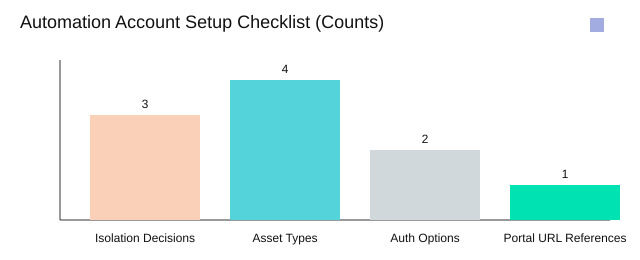
Tu primera victoria con runbooks empieza antes de escribir una sola línea de código: crea una cuenta de Azure Automation en el Portal de administración de Azure en manage.windowsazure.com. Sí, el portal antiguo sigue apareciendo en la documentación y en entornos reales que puedas heredar. Trata este paso como tu base, no como un mero trámite.
Asigna a tu cuenta de Azure Automation un nombre con criterio
Usa un patrón estandarizado: entorno + equipo + propósito. Ejemplo: prod-finops-vmops o nonprod-platform-patching. Un nombre estandarizado reduce la fricción durante la respuesta a incidentes y las comprobaciones de cumplimiento, porque puedes responder rápidamente a: "¿Para qué sirve esta cuenta y quién es su responsable?"
Aislamiento lógico: reduce el radio de impacto desde el primer día
La separación a nivel de cuenta es tu barrera de seguridad más sencilla. Separar los entornos a nivel de cuenta reduce el radio de impacto cuando un runbook se comporta de forma inesperada.
- Producción frente a no producción (base mínima)
- Unidad de negocio (cuando la propiedad y los presupuestos difieren)
- Sensibilidad de la carga de trabajo (sistemas regulados o de alto impacto)
Michael McKeown: "El aislamiento no es burocracia: es lo que mantiene la automatización predecible a medida que crece."
Autenticación de Azure AD y RBAC Azure: decide pronto
Elige tu enfoque de autenticación desde el principio. Prefiere la autenticación de Azure AD frente a los certificados de administración para tener un modelo de seguridad más limpio y una gestión del ciclo de vida más sencilla. Después, alinea el acceso con RBAC Azure para que los operadores puedan publicar, iniciar y supervisar trabajos sin sobreprivilegios. Esto también simplifica las auditorías, porque los permisos se asocian a roles en lugar de a secretos compartidos.
Planifica la estrategia de la pestaña Recursos compartidos antes que los runbooks
En cada cuenta de Automation, la pestaña Recursos compartidos es donde viven los bloques reutilizables. Planifica estos cuatro tipos de activos desde el principio para que tus runbooks se mantengan parametrizados y repetibles:
- Credenciales (usa
Get-AutomationPSCredentialen lugar de codificarlas) - Variables (configuración del entorno, identificadores, indicadores de funciones)
- Programaciones (ventanas de parcheo, comprobaciones diarias, informes mensuales)
- Módulos de integración (cmdlets estándar y funciones reutilizables)
Comprobación de riesgo: segunda región el próximo trimestre
Pregúntate ahora: si el próximo trimestre incorporas una segunda región, ¿te ayuda la estructura de tu cuenta o se convierte en una excavación arqueológica? Si la región importa, inclúyela en la nomenclatura o aísla por sensibilidad de la carga de trabajo para que la expansión siga siendo predecible.
3) Runbooks como unidad de trabajo (y de arrepentimiento)
En Azure Automation, un runbook no es «solo un script en la nube». Es tu unidad de trabajo para operaciones repetibles, y también tu unidad de arrepentimiento cuando te saltas la disciplina. Trata los runbooks de PowerShell como artefactos con un ciclo de vida del runbook, porque en producción no se perdonan las «ediciones rápidas» que nunca se probaron ni se monitorizaron.
Jeffrey Snover: "Un runbook que no puedes leer a velocidad es un runbook en el que no puedes confiar a las 2 de la madrugada."
La gestión de runbooks en Azure implica encargarse de todo el ciclo de vida
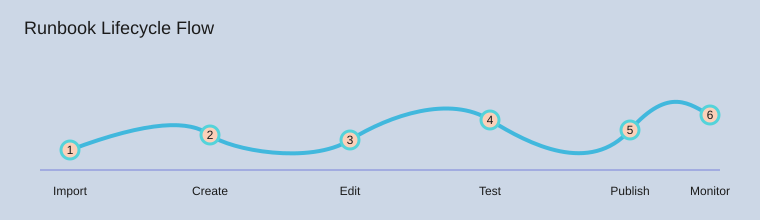
Tu opción más segura por defecto es un bucle de seis pasos que puedas repetir sin dramas:
- Importar puntos de partida probados
- Crear un runbook nuevo cuando necesites un contenedor limpio
- Editar con cambios pequeños y revisables
- Probar en Borrador antes de tocar el comportamiento en producción
- Publicar solo cuando los resultados sean predecibles
- Monitorizar los trabajos y los registros, y luego iterar
La investigación respalda la práctica real: los equipos que aplican el ciclo probar, publicar y monitorizar reducen los incidentes causados por cambios no revisados. Ese es el beneficio práctico de un ciclo de vida de runbook estricto.
Usa ejemplos de la comunidad y luego refactoriza según tus estándares
Puedes acelerar la entrega importando bloques de construcción de la Azure Automation Runbook Gallery, del Microsoft Script Center y de la biblioteca MSDN («Sample runbooks for Azure Automation»). Empieza por ahí, pero no te quedes ahí. Los ejemplos de la comunidad te ponen en marcha; refactorizar hacia módulos con estándares propios te mantiene cuerdo más adelante.
- Normaliza los nombres con convenciones verbo-objeto.
- Parametriza las entradas en lugar de codificar valores fijos.
- Traslada la lógica compartida a runbooks secundarios reutilizables.
Respeta los estados y la edición simultánea (alguien acabará haciendo clic en «Editar»)
Los runbooks tienen tres estados: Borrador, Publicado y En edición. En equipos reales, la edición simultánea aparece en el peor momento. Tu regla: haz el trabajo arriesgado en Borrador, publica de forma intencionada y apóyate en el historial de versiones para revertir sin pánico.
Editar directamente en el portal de administración de Azure es útil cuando necesitas ir rápido, pero evita que la edición en el portal se convierta en un ejercicio de alto riesgo. Mantén los cambios pequeños, prueba cada vez y monitoriza con vistas de trabajo como Get-AzureAutomationJob.
Regla práctica personal: si no puedes explicar un runbook en una sola respiración, divídelo en dos.
4) Activos: la salsa secreta aburrida (credenciales, programaciones, módulos)
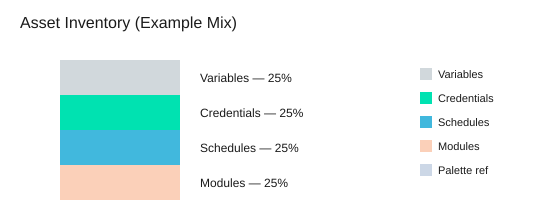
Los runbooks se mantienen limpios cuando tratas los activos de Azure Automation como el lugar para todo lo que nunca debería codificarse de forma fija: valores de entorno, autenticación, temporización y dependencias. En la pestaña Activos gestionas exactamente 4 tipos de activo: variables, credenciales, programaciones y módulos de integración, y se aplican a todos los runbooks de la misma cuenta de Automation. Este enfoque centralizado reduce la configuración duplicada y hace que las rotaciones (credenciales, endpoints, versiones de módulos) sean predecibles en lugar de dolorosas.
Variables: una única fuente de verdad para la configuración del entorno
Usa variables para los valores que cambian según el entorno (nombres de grupos de recursos, nombres de cuentas de almacenamiento, pistas de región, indicadores de características). Cuando actualizas una variable una sola vez, todos los runbooks leen el mismo valor, lo que evita el clásico «funciona en desarrollo» y las divergencias entre entornos.
Activos de credenciales + Get-AutomationPSCredential: deja de pegar secretos
Guarda los nombres de usuario y las contraseñas como activos de credencial y recupéralos en el código con el comando estándar y único: Get-AutomationPSCredential. Así los secretos quedan fuera de los scripts, de la salida de los trabajos y del control de código fuente, porque los secretos en texto plano son el principio de casi todas las autopsias de incidentes.
Mark Russinovich: "Los secretos no se filtran de código que nunca escribiste: se filtran de código que olvidaste que escribiste."
Modelo de seguridad: RBAC de Azure AD en lugar de «certificados compartidos»
Prefiere la autenticación de Azure AD y el RBAC de Azure AD, para que puedas explicar el acceso en términos de roles y ámbitos, y no con un «porque nos pasamos un certificado por correo en 2017». RBAC mejora la auditabilidad y reduce el riesgo de permisos amplios y sin gestionar, sobre todo cuando varios equipos comparten una cuenta de Automation.
Programaciones: automatiza lo rutinario y luego revísalo
Las programaciones convierten los runbooks en operaciones fiables: ventanas de parcheado, trabajos de limpieza, informes diarios o comprobaciones periódicas de cumplimiento. Establece una cadencia de revisión para no descubrir que un trabajo diario está saturando una API que ya no usas.
- Mensual (1/12): revisa las programaciones de alto impacto (coste, seguridad, APIs externas).
- Trimestral (1/4): inventario completo de programaciones y comprobación de propietarios.
Módulos de integración: mantén las dependencias ordenadas
Los módulos son tus bibliotecas compartidas. Documenta qué has importado, por qué y qué runbooks dependen de ellos, para que las actualizaciones no rompan producción en silencio.
Un inciso con analogía: los recursos son tu despensa; los runbooks son recetas. No pegas una bolsa de harina en cada página del libro de cocina.
5) Diseñar runbooks que se recuperen: parámetros, verbos, puntos de control
Nombres verbo-objeto: examina tu biblioteca como si fuera un menú
Usa el patrón verbo-objeto de dos partes de PowerShell para poder revisar los runbooks rápidamente: verbo + objeto. Nombres como New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM e Install-ModuleOnAzureVM indican la intención de un vistazo. Una nomenclatura coherente también facilita que tu equipo reutilice la automatización entre entornos sin divergencias por copiar y pegar.
Diseña primero los parámetros (antes de escribir la lógica)
Parametriza desde el principio para que el mismo runbook funcione en distintas suscripciones, regiones y nombres de máquinas virtuales sin editarlo. En PowerShell Workflow, trata los parámetros como tu contrato: nombre del grupo de recursos o del grupo de afinidad, cuenta de almacenamiento, nombre de la máquina virtual, imagen y recurso de credenciales. Cuando pasas los valores al iniciar (o desde un runbook padre), el runbook sigue siendo portable y se reducen las versiones «a medida» que son difíciles de mantener.
Estrategia de puntos de control con Checkpoint-Workflow
Tu estrategia de puntos de control de runbooks es lo que convierte un workflow largo en automatización idempotente que puede reiniciarse con seguridad. Los puntos de control reducen el coste de los fallos transitorios, porque permiten reanudar después de los pasos completados en lugar de repetirlo todo. Coloca Checkpoint-Workflow después de hitos importantes y estables:
- Después de crear el grupo de afinidad
- Después de crear la cuenta de almacenamiento
- Después de la creación de la máquina virtual
Esto te da dos propiedades de fiabilidad: idempotencia y recuperación. Confesión pequeña: la primera vez que te saltas los puntos de control, funciona… y ahí está la trampa.
Don Jones: "Si no diseñas para reejecuciones, estás diseñando para caídas del servicio."
InlineScript: útil, y fácil de abusar
Usa InlineScript cuando necesites ejecutar comandos que no encajan bien en un workflow, pero trátalo como la salsa picante: un poco ayuda, demasiado oculta el estado y dificulta la recuperación. Mantén la «columna vertebral» del workflow en actividades nativas para que los puntos de control sigan teniendo sentido.
Registra como si fueras a depurar con prisa
Escribe una salida que facilite la resolución rápida de problemas: los flujos Verbose y Progress, además de la inspección de trabajos en el Panel del portal (estado, errores y tiempos). Cuando un trabajo falla, deberías poder ver qué se ejecutó, qué cambió y desde qué punto de control puedes reiniciarlo.
6) Orquestar runbooks: síncrono, asíncrono y «¿quién inició qué?»
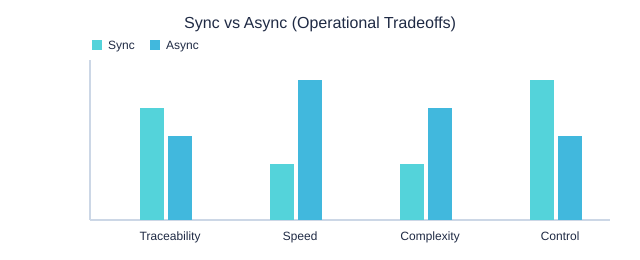
Cuando orquestas runbooks de Azure Automation, tomas una decisión central: síncrona o asíncrona. Elige con intención. La orquestación síncrona (dos subtipos: en línea y anidada) es lo mejor cuando los pasos tienen dependencias estrechas y necesitas un orden estricto. La asíncrona es ideal para tareas de larga duración o repetitivas en las que el trabajo en paralelo mejora el rendimiento, pero también aumenta la necesidad de seguimiento de trabajos y de agregación de resultados.
Gene Kim: "La orquestación no consiste en ejecutar más, sino en saber qué se ejecutó, cuándo y por qué."
Start-AzureAutomationRunbook y Start-ChildRunbook: prioriza la claridad, no solo la velocidad
Usa Start-AzureAutomationRunbook cuando quieras lanzar trabajo sin bloquear el runbook actual. Usa Start-ChildRunbook cuando quieras una relación clara entre padre e hijo que haga la resolución de problemas más rápida y los traspasos más fluidos. Esa cadena de «¿quién inició qué?» es importante durante incidentes, auditorías y revisiones posteriores a los cambios.
- Síncrona (en línea): ejecuta los comandos dentro del mismo workflow para pasos sencillos y ordenados.
- Síncrona (anidada): llama a otro runbook y espera a que termine cuando sus resultados deben usarse de inmediato.
- Asíncrona: inicia trabajos en paralelo para escalar (por ejemplo, parchear muchas máquinas virtuales) y luego haz seguimiento y agrega los resultados.
Get-AzureAutomationJob y la supervisión de Azure Automation: demuestra que se ejecutó
La pregunta incómoda es: “¿Se ejecutó, o solo dijo que se ejecutó?” Incorpora la respuesta en el diseño. En la supervisión de Azure Automation, debes registrar los identificadores de los trabajos, el estado, la hora de inicio y fin, y los errores. Cuando necesites paneles o scripts rápidos de triaje, consulta el historial con el comando clave: Get-AzureAutomationJob.
Hipotético: lanzas 20 trabajos de parcheo de máquinas virtuales a la vez. Tu plan debe incluir (1) un límite de limitación (throttle), (2) una directiva de tiempo de espera y (3) una estrategia para agregar los fallos (por ejemplo, “fallar rápido si fallan 3 trabajos” frente a “completar todos y resumir”).
Publicación y control de versiones: trata los cambios como actos controlados
La orquestación se rompe cuando los runbooks se desvían. Usa los controles del ciclo de vida: prueba en Borrador, publica de forma deliberada y apóyate en el historial de versiones. Evita sobrescrituras casuales, sobre todo en los runbooks “padre” que inician muchos otros.
Sincrónico frente a asíncrono (compensaciones operativas)
7) Escenario real: aprovisionar recursos IaaS sin tener que estar pendiente
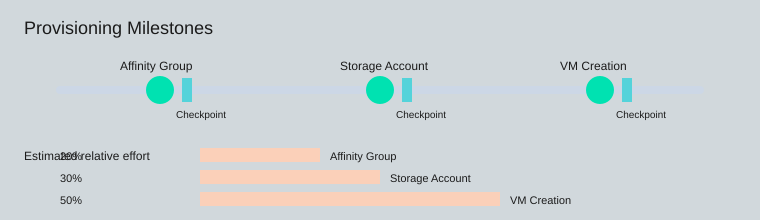
Cuando gestionas las operaciones diarias de la nube, lo más difícil de la automatización del aprovisionamiento IaaS no es escribir un script, sino hacer que sea repetible. En Azure Automation puedes crear un único runbook de despliegue de máquinas virtuales de Azure que genere tu entorno en tres hitos claros: grupo de afinidad, cuenta de almacenamiento y VM. Después, añade aprovisionamiento con puntos de control para que una nueva ejecución continúe de forma segura en lugar de duplicar trabajo.
Empieza con New-AzureEnvironmentResourcesFromGallery y, después, parametriza
Un punto de partida práctico es el runbook de estilo galería New-AzureEnvironmentResourcesFromGallery. Trátalo como una plantilla: conserva la estructura, pero ajusta los parámetros a tus reglas de nomenclatura, regiones, tamaños de VM y decisiones de red. La investigación y la experiencia de campo coinciden aquí: las plantillas basadas en parámetros aceleran la creación de entornos y mantienen los despliegues coherentes, sobre todo cuando varios equipos piden “el mismo” entorno con pequeñas diferencias.
Define las imágenes y las credenciales de forma explícita (y guarda los secretos como recursos)
Haz explícita la selección de la imagen de la VM y el modelo de administración. No incrustes contraseñas ni certificados en el código. En su lugar, guarda las credenciales en la pestaña Recursos y recupéralas en tiempo de ejecución:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Añade 3 puntos de control, uno después de cada hito
Las llamadas al plano de control de Azure pueden fallar de forma intermitente. Los runbooks de aprovisionamiento con puntos de control reducen el impacto al permitir que el trabajo se reanude tras un reinicio o un error transitorio. Coloca tres puntos de control:
- Después de crear el grupo de afinidad
- Después de configurar la cuenta de almacenamiento
- Después de crear la VM
Checkpoint-Workflow después de cada paso hace que el runbook sea resistente y más fácil de operar.
Escribe pensando en las reejecuciones seguras: detectar, validar, continuar
Tu runbook debe ser idempotente. Si una cuenta de almacenamiento ya existe, no falles: verifica que coincide con el estado deseado (nombre, región/afinidad, configuración) y continúa. Lo mismo aplica a los grupos de afinidad y a los nombres de las VM: comprueba primero y crea solo lo que falte.
Brendan Burns: "La automatización más valiosa es la que puedes volver a ejecutar sin contener la respiración."
Nota al margen: el objetivo no es “cero clics”. Es cero sorpresas.
8) Pipelines de actualización: parcheo de máquinas virtuales de Azure con menos caos
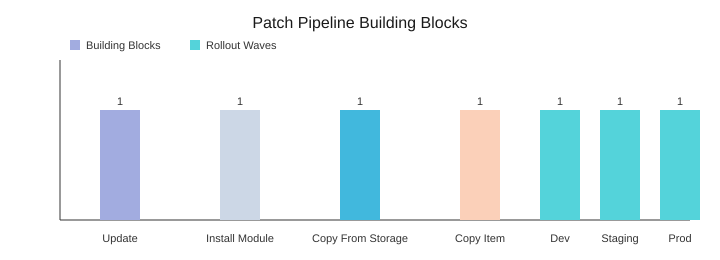
Cuando el parcheo es manual, aparecen desviaciones, sorpresas y reversiones de madrugada. Con la automatización de actualizaciones de máquinas virtuales de Azure, conviertes el parcheo en un pipeline repetible: ejecutas los mismos pasos, registras las mismas evidencias y reduces la desviación de configuración manteniendo coherente la instalación de módulos y la distribución de artefactos.
Empieza con el runbook Update-AzureVM y, después, demuestra que funcionó
Usa el runbook Update-AzureVM como acción principal, pero no consideres “trabajo completado” como sinónimo de éxito. Añade una validación alrededor para que los resultados sean medibles, no supuestos. Como mínimo, registra el nombre de la VM, el alcance de la actualización, el estado del reinicio y una marca de antes y después (por ejemplo, el número de actualizaciones instaladas o la fecha del último parche).
Estandariza el comportamiento del parcheo con PSWindowsUpdate Azure
Distintas VM suelen parchearse de forma diferente porque usan herramientas distintas. Soluciónalo instalando el mismo módulo de actualización en todas partes. Ejecuta Install-ModuleOnAzureVM para desplegar PSWindowsUpdate Azure, de modo que cada VM use los mismos comandos, el mismo manejo de reinicios y el mismo formato de informes en todo tu parque.
Mueve los artefactos a través de Azure Storage blobs (dos saltos)
Para scripts, módulos o archivos de configuración, usa Azure Storage blobs como punto de distribución. Tu pipeline se mantiene predecible con dos saltos de transporte:
Copy-FileFromAzureStorageToAzureVM: blob → carpeta de preparación en la VMCopy-ItemToAzureVM: preparación → ruta final (módulos, scripts o herramientas)
Programa despliegues por oleadas (el radio de impacto se mantiene pequeño)
La programación por oleadas reduce el riesgo al limitar el radio de impacto y crear ventanas de mantenimiento predecibles. Define tu calendario con tres programaciones: dev esta noche, staging mañana y producción el fin de semana. Si dev falla, producción nunca se inicia, porque la programación actúa como puerta de control.
Protege el acceso con activos de credenciales de Automation
Guarda el acceso de administrador en activos de credenciales de Automation y recupéralo con Get-AutomationPSCredential. Puedes rotar las credenciales sin reescribir los runbooks y evitas secretos codificados en los scripts.
Satya Nadella: "Nuestra industria no respeta la tradición, solo respeta la innovación."
Consejo con opinión: registra siempre qué cambió y dónde quedó. “Actualizado correctamente” no es una frase útil.
9) Buenas prácticas que realmente vas a mantener: registros, documentación, control de código fuente, portabilidad
Documentación de runbooks que se lee como un mini README
Cuando tratas los runbooks como código, reduces el tiempo de incorporación y aumentas la fiabilidad. Dentro de cada runbook, escribe documentación del runbook en la que un compañero pueda confiar sin reuniones adicionales. Usa las cinco etiquetas de forma consistente: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE y .NOTES. Mantén la redacción sencilla, incluye las entradas y salidas esperadas y señala los activos necesarios (credenciales, variables, programaciones, módulos) para que el runbook se explique por sí mismo.
Scott Hanselman: "Los mejores scripts son los que puedes entregar a un compañero sin necesidad de una reunión."
Patrones no interactivos para que los trabajos nunca se bloqueen
Las buenas prácticas de Azure Automation empiezan por eliminar las solicitudes de entrada. Tus runbooks nunca deberían esperar una respuesta, porque los trabajos se ejecutan desatendidos. Prefiere un diseño parametrizado, valores predeterminados y una configuración basada en activos (por ejemplo, Get-AutomationPSCredential) en lugar de Read-Host o del inicio de sesión interactivo. Esto también facilita las pruebas y la revisión, porque el comportamiento es predecible.
Registro y errores: señal, no ruido
Estandariza la forma en que registras y gestionas los fallos. Usa Verbose y Progress de forma intencionada para mostrar los pasos principales y los tiempos, no cada línea. Haz que los errores sean accionables: incluye la operación, el recurso de destino y el siguiente paso. Combínalo con scripts modulares y una gestión clara de parámetros para aislar los fallos rápidamente en el historial de trabajos (por ejemplo, mediante Get-AzureAutomationJob).
Control de código fuente y portabilidad en la que puedes confiar
Guarda los runbooks en Visual Studio Online GIT y somételos a revisiones como si fueran código de aplicación. El control de versiones y las pull requests detectan a tiempo los cambios arriesgados y crean un registro de auditoría claro. Para la portabilidad, exporta e importa los runbooks como copia de seguridad habitual y como herramienta de migración; estas prácticas reducen el riesgo de tiempo de inactividad cuando reorganizas las cuentas de Automation o te mueves entre entornos.
Compatibilidad con SMA y expectativas del convertidor
Antes de estandarizar patrones, revisa la compatibilidad con SMA y alinéate con las dos herramientas con las que te encontrarás en proyectos reales: el Azure Automation Script Converter y los requisitos de Service Management Automation (SMA). Mantenerte dentro de estas expectativas hace que tus flujos de trabajo sean portables y reduce el retrabajo.
| Elemento | Valor |
|---|---|
| Número de etiquetas de documentación | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Número de sistemas de control de código fuente | 1 (Visual Studio Online GIT) |
| Número de herramientas de compatibilidad | 2 (Script Converter, SMA) |
| Libro | Serie Microsoft Azure Essentials, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Número de canales de comentarios | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
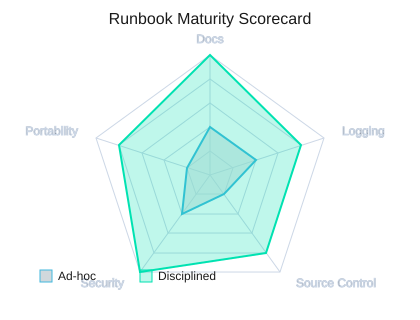
Para seguir mejorando, apóyate en la Azure Cmdlet Reference, los foros de la comunidad y Microsoft Virtual Academy, y cierra el ciclo compartiendo lo que funcionó (y lo que no) a través de http://aka.ms/tellpress y @MicrosoftPress. Si mantienes de forma coherente tu documentación, registros, control de código fuente y hábitos de exportación e importación, tus runbooks funcionarán realmente en piloto automático.
Configura una cuenta de Azure Automation con un aislamiento claro, crea runbooks modulares de PowerShell Workflow, centraliza las credenciales, las programaciones y los módulos como recursos (assets), usa Azure AD y RBAC, añade puntos de control para la recuperación y trata los runbooks como código (pruebas, registros, historial de versiones y Git).
Arquitectura a escala empresarial y Microsoft Azure Well-Architected Framework para la adopción de la nube
¿Qué es la arquitectura de automatización empresarial en Azure y por qué es importante?
La arquitectura de automatización empresarial en Azure es un enfoque de diseño que combina servicios de Azure, plantillas de implementación coherentes para los recursos de Azure (por ejemplo, plantillas de Azure Resource Manager), orquestación (Azure Logic Apps, Azure Functions, Azure Event Grid) y gobierno (Azure RBAC, Azure Policy) para automatizar operaciones repetibles en todo el entorno de nube. Es importante porque acelera la adopción de la nube, garantiza implementaciones repetibles, reduce los errores humanos, admite la automatización híbrida y proporciona una base segura y escalable para la arquitectura a escala empresarial alojada en Azure.
¿Cómo encajan las zonas de aterrizaje de Azure y el Microsoft Azure Well-Architected Framework en esta arquitectura?
Las zonas de aterrizaje de Azure ofrecen orientación prescriptiva y una arquitectura de referencia para configurar una plataforma en la nube que cumpla los requisitos empresariales (redes, identidad, seguridad y gobierno). El Microsoft Azure Well-Architected Framework complementa las zonas de aterrizaje con buenas prácticas de fiabilidad, seguridad, optimización de costes, rendimiento y excelencia operativa. Juntos guían el diseño de un entorno de nube de Azure que usa plantillas de Azure Resource Manager, redes virtuales de Azure, control de acceso basado en roles y supervisión con Azure Monitor.
¿Qué servicios de Azure se suelen usar para orquestar llamadas a sistemas backend empresariales?
Entre los servicios habituales están Azure Logic Apps y Azure Functions para la orquestación de flujos de trabajo y la computación sin servidor; Azure API Management para publicar y administrar API; Azure Service Bus y Azure Event Grid para la mensajería y los eventos; y Azure App Service cuando se alojan servicios web o API. Estos componentes pueden orquestar llamadas a sistemas backend empresariales, como SQL Server local u otros servicios web, mediante conectividad híbrida.
¿Cómo deben gestionarse la seguridad y el cumplimiento en una arquitectura de automatización empresarial con Microsoft Defender for Cloud?
La seguridad debe aplicarse por capas: usa Azure Active Directory para la identidad, aplica Azure RBAC para el control de acceso, aplica directivas de seguridad mediante Azure Policy y habilita Microsoft Defender for Cloud (antes Azure Security Center) para la protección frente a amenazas y la evaluación continua. Integra los hallazgos de Defender en tus canalizaciones de automatización y en los flujos de respuesta a incidentes, de modo que las acciones de remediación se automaticen y se registren en el portal de Azure o mediante canalizaciones de Azure DevOps.
¿Qué papel desempeñan las plantillas de implementación para los recursos de Azure y Azure Resource Manager?
Azure Resource Manager (ARM) y las plantillas de Azure Resource Manager ofrecen infraestructura como código para plantillas de implementación coherentes de los recursos de Azure. Permiten aprovisionar de forma repetible redes, almacenamiento, cómputo y servicios de plataforma en varias regiones de Azure y entornos. Usar plantillas ARM (o Bicep) garantiza que los entornos se implementen de forma coherente, respalda la arquitectura a escala empresarial y puede integrarse con Azure DevOps para CI/CD.
¿Cómo se puede implementar la supervisión y la observabilidad? ¿Debería usar Azure Monitor?
Sí, usa Azure Monitor como servicio central de supervisión para recopilar métricas, registros y trazas de los recursos de Azure, Azure App Service, las máquinas virtuales y las funciones sin servidor. Integra Azure Monitor con Application Insights para los servicios web, exporta las alertas a runbooks de automatización o a Logic Apps para la remediación automatizada, y envía las alertas de seguridad a Microsoft Defender for Cloud para su correlación. La supervisión respalda la excelencia operativa y ayuda a aplicar el Microsoft Azure Well-Architected Framework.
¿Cómo diseño para escenarios híbridos e integro sistemas locales como SQL Server?
Diseña la automatización híbrida usando conectividad segura (VPN o ExpressRoute) y servicios que admitan la integración híbrida: Azure API Management y Azure Service Bus para la mensajería, conectores híbridos para Azure Logic Apps y soluciones de puerta de enlace de datos para SQL Server. Utiliza plantillas de implementación coherentes para los recursos de Azure que incluyan la configuración de red (redes virtuales de Azure, DNS) e implementa Azure Automation State Configuration u otras herramientas de estado deseado para alinear las configuraciones entre los recursos locales y los de la nube.
¿Qué prácticas recomendadas de gobernanza, control de costes y operaciones deben incluirse en una arquitectura de automatización empresarial?
Implementa la gobernanza con Azure Policy, grupos de administración y control de acceso basado en roles (usa Azure RBAC, o control de acceso basado en roles de Azure, de forma coherente). Define zonas de aterrizaje para aislar las cargas de trabajo, etiqueta los recursos para generar informes de costes y utiliza las herramientas de Microsoft Cost Management y las recomendaciones de precios de Azure para optimizar el gasto. Automatiza la aplicación de estas medidas con Azure DevOps o runbooks de Azure Automation, y adopta el Marco de buena arquitectura de Azure (Azure Well-Architected Framework) y las recomendaciones del Azure Architecture Center para que la plataforma en la nube siga alineada con los objetivos empresariales.