 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
שליטה בתשתית כקוד ב-Azure באמצעות Bicep
By Mirko Peters ·
ברוכים השבים, ארכיטקטים וצוותי פיתוח בענן! במערכת הדיגיטלית המהירה של היום, ניהול סביבות ענן ביעילות חשוב יותר מתמיד. ככל שארגונים גדלים, ניהול תשתית ידני מתפרק במהירות תחת מורכבות וטעויות אנוש. לכן הנדסת פלטפורמות הפכה למודל תפעולי מהפכני, שמעביר את נטל הקצאת התשתית מהמפתחים אל פלטפורמות שירות עצמי חזקות. אם האזנתם לפודקאסט שלנו ובחנתם איך צוותים מודרניים פועלים בענן, אתם יודעים שתשתית כקוד (IaC)
Automatically translated with AI from the original post. Read the English original
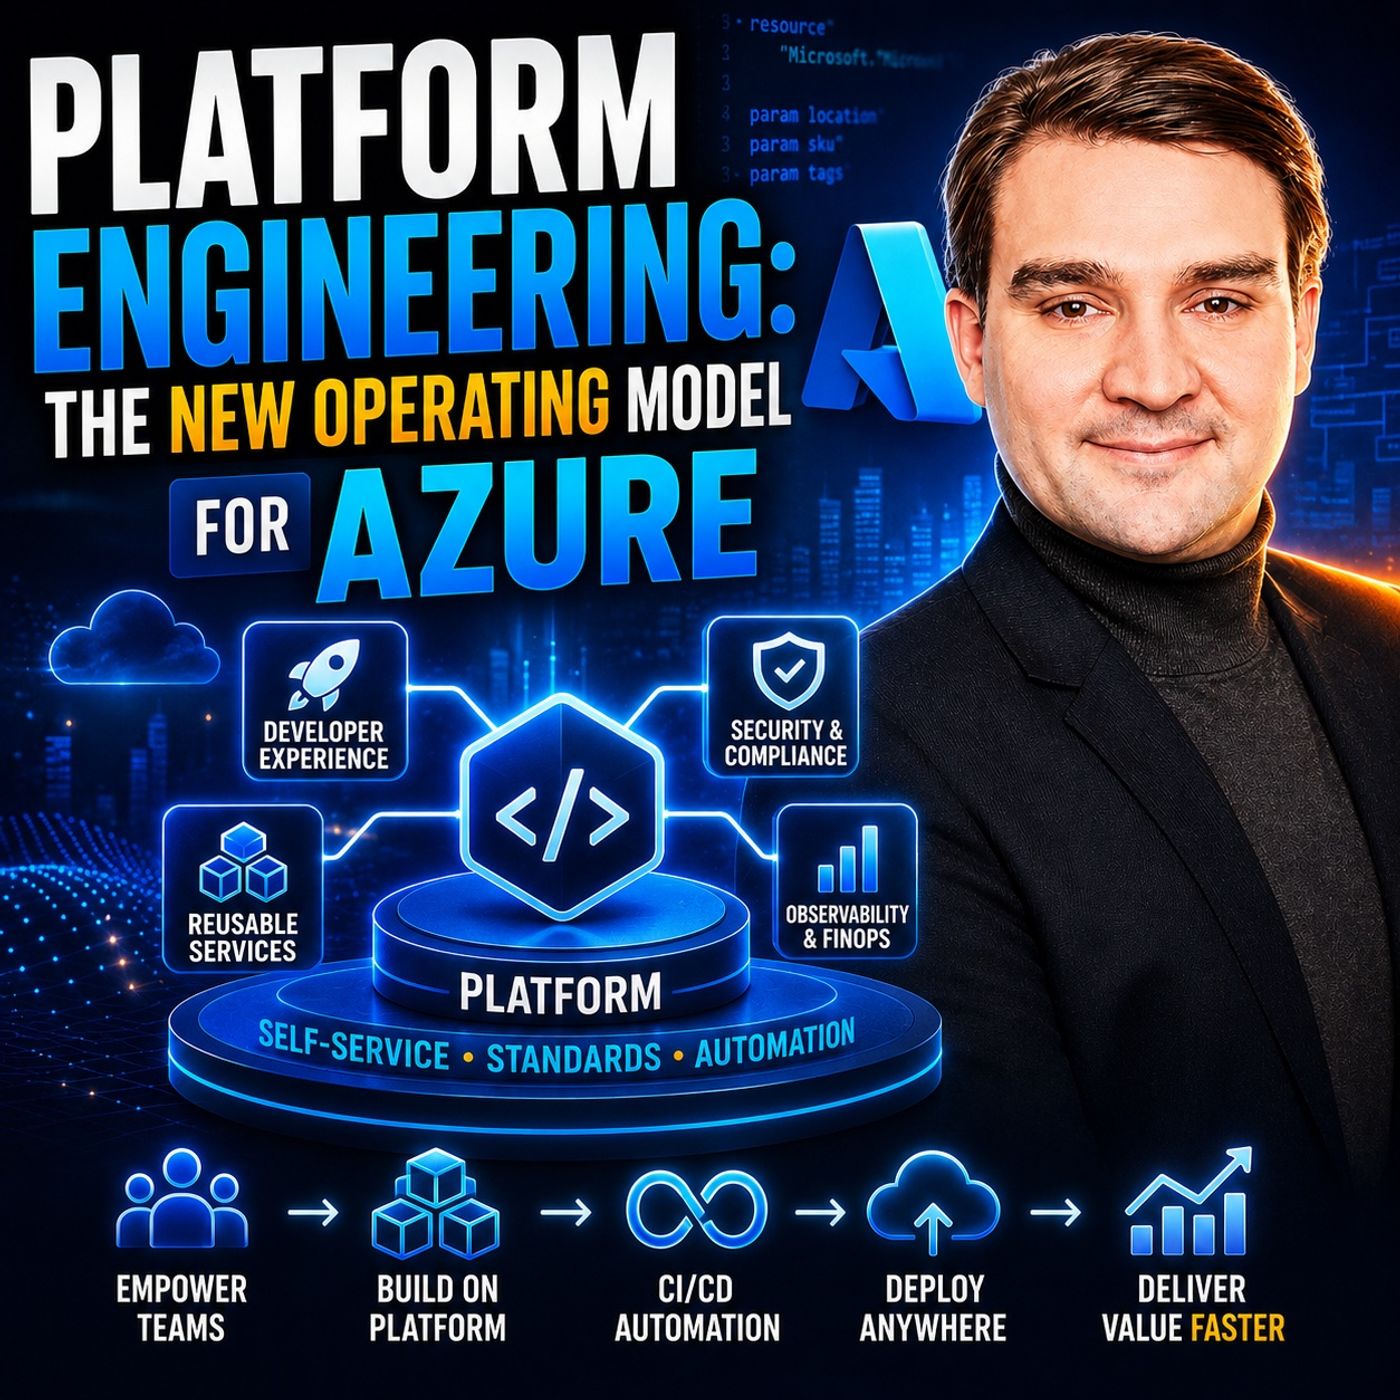
ברוכים השבים, ארכיטקטים וצוותי פיתוח בענן! במערכת הדיגיטלית המהירה של היום, ניהול סביבות ענן ביעילות חשוב יותר מתמיד. ככל שארגונים גדלים, ניהול תשתית ידני מתפרק במהירות תחת מורכבות וטעויות אנוש. לכן הנדסת פלטפורמות הפכה למודל תפעולי מהפכני, שמעביר את נטל הקצאת התשתית מהמפתחים אל פלטפורמות שירות עצמי חזקות. אם האזנתם לפודקאסט שלנו ובחנתם איך צוותים מודרניים פועלים בענן, אתם יודעים שתשתית כקוד (IaC) היא לב הפועם של השינוי הזה.
בפוסט הזה נצלול לעומק אל הנושא שליטה בתשתית כקוד ב-Azure באמצעות Bicep. נראה איך תבניות הצהרתיות מאפשרות להגדיר סביבות ענן בדיוק, בעקביות ובאופן שניתן לחזור עליו. בין אם אתם בונים פלטפורמת מפתחים פנימית (IDP) מאפס ובין אם אתם מבקשים לשפר את צינורות הפריסה שלכם, הבנת Bicep חיונית למהנדסי Azure מודרניים. בואו נסיר את הווילון ונראה איך Bicep מעלה את אסטרטגיית הנדסת הפלטפורמות שלכם לרמה הבאה.
מבוא לתשתית כקוד ול-Bicep
תשתית כקוד היא הפרקטיקה של ניהול והקצאה של תשתית מחשוב באמצעות קובצי הגדרה הניתנים לקריאה על ידי מכונה, במקום באמצעות הגדרת חומרה פיזית או כלי תצורה אינטראקטיביים. במשך שנים, צוותים הסתמכו במידה רבה על סקריפטים אימפרטיביים או על לחיצות ידניות בפורטל, מה שהוביל לעיתים קרובות ל"סטיית תצורה", לשינויים לא מתועדים ולחוסר עקביות בין סביבות הפיתוח, הבדיקות והייצור.
וכאן נכנס לתמונה Azure Bicep. Bicep היא שפה ייעודית (DSL) שמשתמשת בתחביר הצהרתי כדי לפרוס משאבי Azure. היא פועלת כשכבת הפשטה שקופה מעל תבניות Azure Resource Manager (ARM), כלומר כל מה שאפשר לעשות בתבנית ARM אפשר לעשות גם ב-Bicep, אך עם הרבה פחות קוד חוזר. Bicep מפשטת את חוויית הכתיבה בזכות תחביר נקי יותר, תמיכה טובה יותר במודולריות ובטיחות טיפוסים איתנה. כשמתייחסים לתשתית כקוד, מקבלים את היכולת לנהל גרסאות של הסביבות, לבחון שינויים באמצעות pull requests ולהפעיל פריסות אוטומטית דרך צינורות CI/CD.
הבסיס של הנדסת פלטפורמות ב-Azure
כדי להבין באמת מדוע Bicep כה חזקה, עלינו להביט על מקומה בתוך ההקשר הרחב של הנדסת פלטפורמות. הנדסת פלטפורמות עוסקת ביצירת שרשראות כלים ותהליכי עבודה מרכזיים וממוקדי מוצר, שמאפשרים למפתחים לשחרר קוד מהר יותר ובחיכוך פחות. במקום לאלץ צוותי פיתוח להפוך למומחי רשתות, אבטחה ותשתיות, צוותי הנדסת הפלטפורמות בונים נתיב זהב: פלטפורמת מפתחים פנימית שבה ניתן להקים סביבות באופן מאובטח ולפי דרישה.
בתוך הארכיטקטורה הזו, IaC משמשת כמנוע היסוד. כשמפתח מפעיל בקשה למסד נתונים חדש או לשכבת שירותי אפליקציה חדשה בתוך ה-IDP, הפלטפורמה לא מבצעת סדרה של הגדרות ידניות. במקום זה, היא מפעילה מודולים אוטומטיים של Bicep שמקצים את המשאבים המבוקשים, תוך עמידה קפדנית בדרישות התאימות, בכללי מתן השמות ובקווי הבסיס של האבטחה הארגוניים. השילוב החלק הזה מבטיח שהמהירות לעולם לא תבוא על חשבון הממשל.
סביבות ענן הצהרתיות עם Azure Bicep
אחד ההיבטים המרשימים ביותר של Bicep הוא אופיו ההצהרתי. כשכותבים קוד Bicep, מתארים את *המצב הרצוי* של התשתית, ולא את *ההוראות* שלב אחר שלב להגעה אליו. Azure מסתדרת בעצמה עם התזמור הנדרש מאחורי הקלעים כדי להגיע למצב הזה.
לדוגמה, אם אתם צריכים לפרוס קבוצת משאבים שכוללת רשת וירטואלית, תת-רשתות וחשבון אחסון, תגדירו את המשאבים האלה בקובץ Bicep באמצעות תחביר נקי ואינטואיטיבי. Bicep מטפל בתלויות באופן אוטומטי במקרים רבים, וקובע את סדר הפריסה הנכון על בסיס שמות סימבוליים. כך נמנעות לולאות התלויות המתסכלות שאפיינו כלים סקריפטיים מסורתיים. יתרה מזאת, Bicep תומך במודולים, שמאפשרים לפרק קובצי תבנית מונוליטיים וגדולים לרכיבים לשימוש חוזר וקטנים וקלים לניהול. אפשר ליצור מודול סטנדרטי למופע של Cosmos DB, להגדיר לו פרמטרים ולשתף אותו בין צוותי אפליקציות שונים, כך שכולם יעמדו בתקני הארכיטקטורה של הארגון.
מזעור טעויות אנוש והבטחת עקביות
טעויות אנוש הן הרוצח השקט של אמינות הענן. הגדרה אחת שנכתבה בטעות ב-Azure Portal, או מחיקה בלתי מכוונת של כלל ייצור, עלולות לגרום להשבתה יקרה. כשמעבירים את ניהול התשתית ל-Bicep, מבטלים לחלוטין התערבויות ידניות.
מאחר שקובצי Bicep נשמרים במאגר בקרת המקור שלכם (כמו GitHub או Azure DevOps), כל שינוי מוצע עובר ביקורת עמיתים קפדנית, בדיקות lint אוטומטיות ובדיקות אימות לפני שהוא נוגע בסביבה פעילה. אם צריך להקים סביבת בדיקות לתיקון דחוף (hotfix), אפשר לפרוס את אותן תבניות Bicep שבהן נעשה שימוש בסביבת הייצור, וכך מובטחת זהות של 100% בין הסביבות. רמת העקביות הזו מפחיתה באופן דרסטי את שיעור הכשלונות בשינויים, ומאיצה משמעותית את פתרון הבעיות, שכן לעולם לא תצטרכו לנחש אם משאב הוגדר נכון ביד.
שיטות עבודה מומלצות להרחבת פריסות Bicep
ככל שהארגון מאמץ את Bicep בין מחלקות ומנויים רבים, כתיבת כמה קבצים עצמאיים כבר לא תספיק. כדי להרחיב את פריסות Bicep בהצלחה, יש לאמץ שיטות עבודה מומלצות ברמה ארגונית:
- אמצו מודולריות: פרקו את התשתית למודולים לוגיים. שמרו על רשתות, שכבות נתונים ומשאבי מחשוב במודולים נפרדים של Bicep, לשימוש חוזר, שניתן לתייג בגרסאות ולפרסם לרג'יסטרי תבניות פרטי.
- נצלו כללי Linter: השתמשו ב-Linter המובנה של Bicep ובקובצי תצורה מותאמים אישית (bicepconfig.json) כדי לאכוף באופן אוטומטי תקני קידוד, מוסכמות שמות ושיטות אבטחה מומלצות בשלב הכתיבה.
- הטמיעו פריסות What-If: הריצו תמיד את הפקודה `what-if` של Azure CLI או PowerShell בצינורות ה-CI/CD שלכם. הפקודה מציגה תצוגה מקדימה של השינויים ש-Bicep יבצע בסביבה, ומאפשרת לתפוס שינויים לא מכוונים לפני שהם מתבצעים.
- שלבו עם Azure Landing Zones: יישרו את פריסות Bicep עם ארכיטקטורות landing zone בקנה מידה ארגוני, כדי להבטיח שתכנון רשתות hub-and-spoke, רישום מרכזי ובקרות IAM מחמירות (Identity and Access Management) יהיו מובנים מהיום הראשון.
סיכום והצעדים הבאים
שליטה ב-Infrastructure as Code עם Azure Bicep היא שינוי משחק עבור ארגונים ששואפים למצוינות תפעולית אמיתית בהנדסת פלטפורמות. על ידי החלפת תהליכים ידניים בתבניות הצהרתיות שנשמרות בבקרת גרסאות, אתם מעצימים את המפתחים שלכם, ממזערים טעויות אנוש ומאבטחים את סביבות הענן שלכם בקנה מידה גדול. Bicep מגשר על הפער בין צוותי פיתוח לצוותי תשתית, ומציע דרך נקייה ויעילה יותר לניהול ענן מודרני.
כדי להעמיק בנושא ולבחון כיצד השיטות הללו משתלבות באסטרטגיה ארכיטקטונית רחבה יותר, כדאי להאזין לפרק הפודקאסט הקשור: Platform Engineering: The New Operating Model for Azure. האזינו כדי לגלות תובנות ממומחים על מבנה מודל התפעול בענן שלכם, אבטחת עומסי העבודה שלכם, ויצירת ערך אמיתי בכל הארגון!