 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Oltre il perimetro di rete: perché l'identità è diventata il nuovo perimetro di sicurezza
By Mirko Peters ·
Bentornati nel blog del podcast! Oggi approfondiamo un tema che sta ridisegnando il modo in cui le organizzazioni proteggono i propri asset digitali. In un mondo in cui l'adozione del cloud…
Automatically translated with AI from the original post. Read the English original
Bentornati nel blog del podcast! Oggi approfondiamo un tema che sta ridefinendo il modo in cui le organizzazioni proteggono i propri asset digitali. In un mondo in cui l'adozione del cloud è in forte crescita e il lavoro da remoto è diventato la norma, i tradizionali confini fisici e di rete dell'azienda sono di fatto scomparsi. Per decenni i team di sicurezza hanno fatto affidamento su firewall robusti e datacenter aziendali sicuri per tenere lontani gli attori malevoli. Tuttavia, man mano che i dati migrano in ambienti multi-cloud e i dipendenti accedono alle risorse aziendali da qualsiasi parte del mondo, quel vecchio modello è morto. In questo post analizziamo perché l'identità ha ufficialmente sostituito il perimetro di rete come principale linea di difesa dell'organizzazione contro le moderne minacce informatiche.
La caduta del perimetro basato sull'identità
La sicurezza del perimetro tradizionale
Un tempo ti affidavi a un modello di sicurezza che considerava attendibile tutto ciò che si trovava all'interno della rete. Questo approccio presupponeva che utenti, dispositivi e applicazioni all'interno del perimetro fossero sicuri. Il confine di rete fungeva da barriera, separando le risorse interne attendibili dalle minacce esterne non attendibili. Concentravi la sicurezza sui confini, convinto che un firewall solido e un'unica autenticazione potessero proteggere i tuoi dati.
| Presupposti superati | Smentite moderne |
|---|---|
| Distinzione netta tra reti attendibili e non attendibili | La diffusione dei servizi cloud e del lavoro da remoto ha sfumato questi confini, rendendo la distinzione irrilevante. |
| Fiducia implicita verso gli utenti interni | Gli attaccanti sfruttano la fiducia interna, trasformandola in una vulnerabilità anziché in una funzione di sicurezza. |
| Sicurezza concentrata sui confini di rete | Gli ambienti moderni richiedono che la sicurezza sia distribuita su piattaforme e dispositivi diversi. |
| Uffici fisici e server di proprietà | Le attività aziendali dipendono ora da SaaS e cloud pubblico, e richiedono un approccio alla sicurezza più dinamico. |
| Autenticazione unica per un accesso ampio | I principi di Zero Trust promuovono la verifica continua e l'accesso con privilegi minimi. |
Come vedi, queste ipotesi non reggono più. Il lavoro da remoto, l'adozione del cloud e i dispositivi mobili hanno cancellato i confini netti. Gli attaccanti prendono di mira gli utenti interni e sfruttano la fiducia implicita, rendendo inefficaci le vecchie difese perimetrali.
Nota: devi ripensare la fiducia. Il perimetro non è più un muro. La fiducia va guadagnata e verificata a ogni passaggio.
Minacce moderne e vettori di attacco
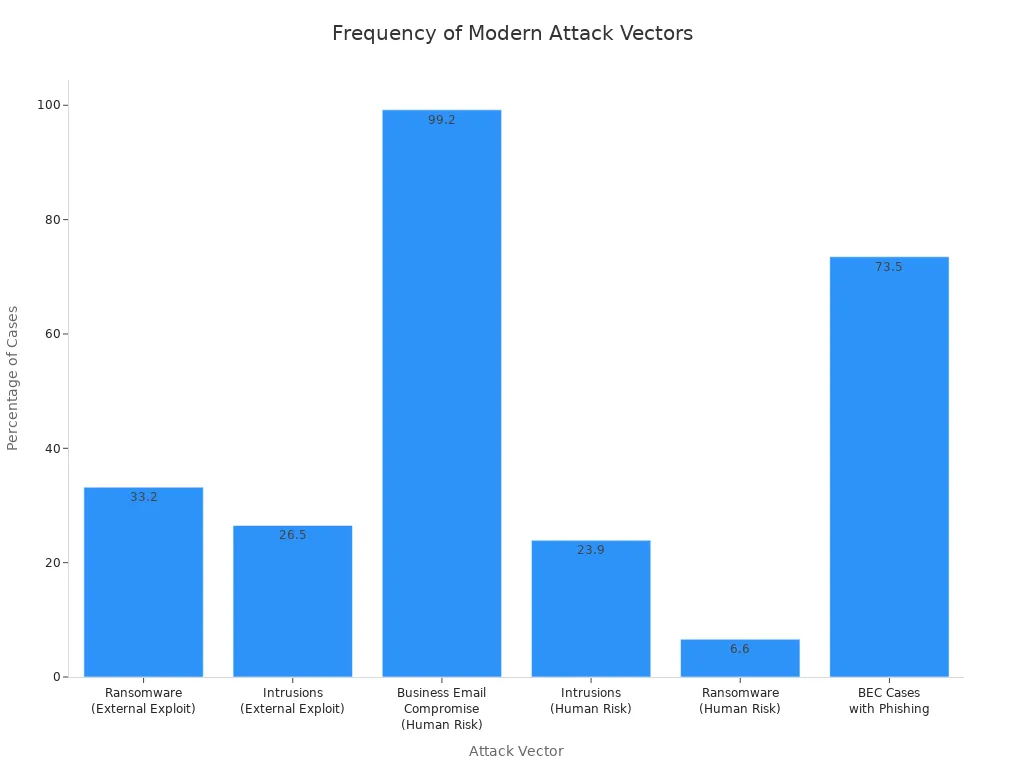
Gli attaccanti usano nuove tattiche per aggirare le tue difese. Phishing, ransomware e attacchi alla supply chain prendono di mira gli utenti e le loro credenziali. Ti trovi di fronte a minacce che sfruttano il fattore umano e le vulnerabilità esterne. Business email compromise e ransomware dominano le cronache.
| Vettore di attacco | Percentuale dei casi |
|---|---|
| Ransomware (sfruttamento esterno) | 33,2% |
| Intrusioni (sfruttamento esterno) | 26.5% |
| Business email compromise (rischio umano) | 99.2% |
| Intrusioni (rischio umano) | 23.9% |
| Ransomware (rischio umano) | 6.6% |
| Casi di BEC con phishing | 73.5% |
- Il 52% delle organizzazioni ha segnalato una o più violazioni nel 2024, in aumento rispetto al 48% dell'anno precedente.
- Il 70% delle organizzazioni ha subito almeno un attacco informatico significativo nel 2024, inclusi ransomware e business email compromise.
- Secondo Verizon, il ransomware era coinvolto nel 44% delle violazioni.
Come vedi, gli attaccanti non si curano dei confini della tua rete. Prendono di mira il tuo perimetro basato sull'identità, usando credenziali rubate e ingegneria sociale per ottenere l'accesso. Devi proteggere gli utenti e le loro identità, non solo la rete.
Perché l'identità è diventata il nuovo perimetro
Hai spostato l'attenzione sull'identità perché gli attaccanti sfruttano le credenziali e le relazioni di fiducia. Gli utenti spesso riutilizzano le stesse password su più piattaforme, rendendo facile per gli attaccanti compromettere più account. Sono disponibili online grandi raccolte di credenziali trafugate, che consentono attacchi automatizzati. Pratiche di autenticazione deboli permettono agli attaccanti di usare credenziali valide senza essere rilevati.
| Tipo di evidenza | Descrizione |
|---|---|
| Riutilizzo diffuso delle credenziali | Gli utenti riutilizzano spesso le stesse password su più piattaforme, con un rischio maggiore quando un servizio viene compromesso. |
| Disponibilità di dataset di credenziali | Sono accessibili grandi raccolte di credenziali trafugate, che consentono compromissioni automatizzate degli account. |
| Pratiche di autenticazione deboli | Gli ambienti che si affidano esclusivamente alle password sono vulnerabili: gli attaccanti possono usare credenziali valide senza essere rilevati. |
Devi verificare ogni richiesta di accesso, indipendentemente dalla sua provenienza. La verifica continua e il principio del privilegio minimo sono essenziali. Ti servono criteri di applicazione dinamici che si adattino alle condizioni che cambiano. Non puoi basarti su perimetri statici o su una fiducia implicita.
- La verifica continua garantisce che ogni richiesta di accesso sia autenticata e autorizzata.
- Il privilegio minimo limita le autorizzazioni per ridurre i rischi associati agli account con privilegi eccessivi.
- L'applicazione dinamica dei criteri adatta le decisioni di accesso in base a diversi fattori contestuali.
Normative e standard di settore ti spingono ad adottare misure più solide di protezione dell'identità e dei dati. Il CFPB Rule 1033 impone una verifica dell'identità robusta e la protezione dei dati. L'architettura Zero Trust e le strategie federali richiedono verifica continua e controlli di accesso rigorosi.
| Normativa/Standard | Descrizione | Impatto sulla sicurezza |
|---|---|---|
| CFPB Rule 1033 | Impone ai consumatori l'accesso ai dati finanziari, richiedendo una verifica dell'identità robusta e la protezione dei dati. | Amplia le superfici di attacco e rende necessarie misure di sicurezza sofisticate. |
| Architettura Zero Trust | Enfatizza la verifica continua e i controlli di accesso. | Sposta l'attenzione dalla sicurezza perimetrale all'identità come nuovo perimetro. |
| Strategia federale Zero Trust | Impone alle agenzie federali statunitensi di implementare i principi Zero Trust. | Impone obiettivi di sicurezza più stringenti, come MFA e crittografia. |
Devi costruire la fiducia attraverso la verifica continua e controlli dell'identità solidi. Il perimetro dell'identità non basta. Ti serve un modello di sicurezza che si adatti alle minacce moderne e protegga i tuoi dati in ogni fase.
Limiti della sicurezza identity-first
Rischi di furto di credenziali
Potresti credere che un'autenticazione forte protegga la tua organizzazione, ma gli attaccanti continuano a trovare modi per aggirare queste difese. Il furto di credenziali resta una delle principali cause di incidenti di sicurezza. Gli attaccanti usano phishing, malware e ingegneria sociale per rubare nomi utente e password. Spesso prendono di mira gli utenti privilegiati che hanno accesso a dati sensibili. Circa il 40% delle violazioni coinvolge accessi sospetti in cui gli attaccanti aggirano l'autenticazione a più fattori. Le credenziali rubate o compromesse sono responsabili del 10% di tutti gli incidenti. Se ti affidi solo ai controlli sull'identità, potresti non vedere queste minacce.
| Limite | Descrizione |
|---|---|
| Aggiramento dell'MFA | Circa il 40% delle violazioni ha coinvolto accessi sospetti con aggiramento dell'MFA, mettendo in evidenza delle vulnerabilità. |
| Furto di token/sessione | I token a lunga durata possono essere sottratti, consentendo accessi non autorizzati che possono aggirare completamente l'MFA. |
| Lacune di visibilità | Una gestione incompleta dei log ritarda il rilevamento degli attacchi all'identità, rendendo difficile la risposta. |
| Furto di credenziali | La mancanza di MFA per gli utenti privilegiati è stata la causa principale del 13% delle violazioni di dati segnalate. |
| Abuso di OAuth | Le richieste API non verificate possono esporre i sistemi di identità ad abusi, creando superfici di attacco significative. |
Devi riconoscere che gli attaccanti non devono sempre sfondare. Spesso accedono usando credenziali valide. Senza verifica continua, non puoi garantire che ogni richiesta di accesso provenga da un utente attendibile.
Movimento laterale e fiducia implicita
Una volta che un attaccante ottiene l'accesso a un account, spesso si sposta lateralmente all'interno del tuo ambiente. La fiducia implicita nei modelli incentrati sull'identità consente agli utenti autenticati di accedere a più risorse senza controlli continui. Gli attaccanti sfruttano questa fiducia per raggiungere sistemi e dati sensibili. Se non verifichi ogni azione, offri agli attaccanti una via libera per penetrare sempre più in profondità nella tua rete. Anche il modello VPN tradizionale comporta dei rischi. Gli utenti che si connettono tramite VPN ottengono spesso un accesso ampio alla rete, che gli attaccanti possono usare per muoversi liberamente dopo aver compromesso un account.
Devi mettere in discussione l'idea che l'autenticazione all'inizio di una sessione sia sufficiente. I modelli zero trust richiedono di verificare ogni richiesta, non solo l'accesso iniziale. Questo approccio limita i danni che un attaccante può causare se compromette un'identità.
Lacune nella governance degli accessi
I rischi aumentano quando non gestisci correttamente gli accessi. Credenziali deboli, rubate o riutilizzate offrono agli attaccanti un ingresso facile. Autorizzazioni eccessive o non monitorate consentono l'escalation dei privilegi. Criteri configurati in modo errato e shadow IT creano lacune nascoste. Gli account orfani e le autorizzazioni non gestite restano porte aperte per gli attaccanti. I fornitori terzi e i collaboratori esterni si connettono spesso con privilegi elevati, aumentando la tua esposizione.
- Abuso delle credenziali: gli attaccanti sfruttano credenziali deboli o riutilizzate.
- Escalation dei privilegi: autorizzazioni non controllate permettono agli attaccanti di ottenere più accesso.
- Configurazioni errate dei criteri: criteri troppo permissivi creano vulnerabilità.
- Shadow IT: app non approvate e account nascosti aggirano la governance.
- Account orfani: gli account inattivi restano aperti e non monitorati.
- Proliferazione delle identità: troppi account generano confusione e rischi.
- Visibilità limitata: potresti non vedere gli account o le attività ad alto rischio.
Devi chiudere queste lacune per costruire una fiducia reale nel tuo ambiente. Sono essenziali una governance solida degli accessi, un monitoraggio continuo e controlli dinamici. L'identità da sola non può proteggerti dalle minacce moderne. Ti serve un approccio a più livelli che includa i principi zero trust per proteggere la tua organizzazione.
Zero Trust: un nuovo paradigma di sicurezza
Hai bisogno di un modello di sicurezza che si adatti a un mondo orientato al cloud. Zero trust ti offre un modo per proteggere la tua organizzazione quando i confini tradizionali non esistono più. Questo approccio non si basa sulla fiducia implicita. Devi invece verificare ogni utente, dispositivo e azione. Zero trust ti aiuta a ridurre i rischi e a migliorare la protezione dei dati concentrandosi su identità, accesso e monitoraggio continuo.
Principi fondamentali di Zero Trust
Zero trust si basa su tre pilastri principali. Puoi usare questi principi per rafforzare le difese e colmare le lacune lasciate dai modelli precedenti.
Non fidarti mai, verifica sempre
Non puoi presumere che un utente o un dispositivo sia sicuro. Zero trust richiede di verificare ogni richiesta di accesso, indipendentemente dalla sua provenienza. Devi controllare identità, integrità del dispositivo, posizione e segnali di rischio prima di concedere l'accesso. Questo principio ti aiuta a fermare gli attaccanti che usano credenziali rubate o dispositivi compromessi.
Accesso con privilegi minimi
Dovresti concedere a utenti e sistemi solo l'accesso di cui hanno bisogno per svolgere il proprio lavoro. L'accesso con privilegi minimi limita i danni se un account viene compromesso. Puoi usare i criteri di accesso condizionale per applicare questa regola. Questo approccio supporta la protezione dei dati e riduce il rischio di escalation dei privilegi.
Verifica continua
Devi monitorare l'attività in ogni momento. Zero trust significa non smettere di verificare dopo il primo accesso. Tieni d'occhio comportamenti anomali, modifiche ai dispositivi e azioni rischiose. La verifica continua ti permette di rilevare le minacce in anticipo e di rispondere rapidamente. Questo principio mantiene solida la sicurezza delle identità e favorisce la conformità agli standard di cybersicurezza.
Suggerimento: usa l'autenticazione a più fattori per aggiungere un ulteriore livello di protezione. Questo passaggio rende più difficile per gli attaccanti usare credenziali rubate.
Puoi vedere come questi principi si allineano ai principali framework di cybersicurezza:
- La gestione delle identità come punto di controllo principale.
- Controllo degli accessi basato sul rischio in tempo reale e sulla conformità dei dispositivi.
- Monitoraggio continuo per rilevare anomalie e garantire la conformità.
Architettura Zero Trust in pratica
L'architettura zero trust risolve i limiti sia dei modelli di sicurezza basati sul perimetro sia di quelli incentrati sulla sola identità. Non ti affidi a un unico muro né ai soli controlli sull'identità. Costruisci invece più livelli di difesa in grado di adattarsi alle minacce moderne.
| Principio | Descrizione |
|---|---|
| Verifica esplicita | Autentica e autorizza sempre in base a tutti i dati disponibili (identità, integrità del dispositivo, posizione e così via). |
| Usa l'accesso con privilegi minimi | Limita l'accesso di utenti e sistemi al minimo indispensabile per svolgere un'attività. |
| Presupponi una violazione | Progetta l'architettura con la consapevolezza che una compromissione avverrà. |
Verifichi esplicitamente ogni richiesta di accesso. Usi l'accesso con privilegi minimi per ridurre il rischio. Presupponi una violazione, cioè pianifichi l'eventualità che un attaccante riesca a entrare e limiti ciò che può fare. Questo approccio funziona bene nelle architetture cloud-native, dove utenti e dispositivi si connettono da qualsiasi luogo.
Zero trust ti aiuta a proteggere i dati in ogni fase. Non ti fidi di nessuno per impostazione predefinita. Usi l'identità come base per le decisioni di accesso. Monitori l'attività e reagisci alle minacce in tempo reale. Questo modello offre una protezione dei dati migliore e supporta il passaggio al cloud.
Adottando zero trust puoi costruire una postura di sicurezza più solida. Riduci la superficie di attacco e migliori la conformità. Ottieni visibilità su chi accede alle tue risorse e per quale motivo. L'architettura zero trust ti prepara alle sfide di un mondo cloud-first.
Oltre il perimetro dell'identità
Valutazione della postura di sicurezza attuale
Prima di andare avanti devi capire i punti di forza e di debolezza della tua sicurezza attuale. Inizia con una valutazione chiara. Questo processo ti aiuta a individuare dove gli attaccanti potrebbero trovare falle e dove puoi rafforzare la fiducia nelle tue difese.
- Verifica l'adozione dell'autenticazione a più fattori (MFA) sulle tue piattaforme cloud.
- Individua gli account con privilegi amministrativi.
- Mappa dove si trovano i tuoi dati sensibili.
- Documenta i metodi di autenticazione in uso.
Dopo la valutazione, cerca i interventi rapidi. Applica l'MFA a tutti gli account amministrativi. Rimuovi l'accesso agli utenti inattivi. Configura criteri di accesso condizionale di base. Abilita la registrazione degli eventi di autenticazione per tenere traccia delle attività sospette.
Per una protezione più avanzata, estendi l'MFA a tutti gli account rimanenti. Configura regole di accesso condizionale avanzate. Usa strumenti automatizzati per monitorare le credenziali. Pianifica revisioni periodiche degli accessi.
Mantieni solida la tua postura di sicurezza con un monitoraggio continuo. Esegui controlli settimanali sull'eventuale esposizione delle credenziali. Rivedi gli accessi ogni mese. Valuta la postura di sicurezza ogni trimestre. Analizza continuamente i log di autenticazione.
Suggerimento: le revisioni periodiche ti aiutano a individuare tempestivamente i rischi e a costruire una fiducia duratura nel tuo ambiente.
Rafforzare la gestione delle identità e degli accessi
Puoi ridurre il rischio rafforzando la tua gestione delle identità e degli accessi (IAM). Applica le best practice per controllare chi ottiene l'accesso e per quanto tempo lo mantiene.
- Implementa l'accesso Just-In-Time (JIT) per concedere autorizzazioni temporanee agli utenti solo quando servono.
- Usa l'autenticazione senza password, come la biometria o i token di sicurezza, per migliorare sia la sicurezza sia l'esperienza utente.
- Automatizza i flussi di lavoro IAM per ridurre gli errori e accelerare la gestione degli utenti.
- Adotta la Federated Identity Management (FIM) in modo che gli utenti possano accedere a più app con un unico set di credenziali.
- Assicurati che i tuoi criteri IAM rispettino standard come SOC 2, ISO 27001 e PCI-DSS.
Questi passaggi ti aiutano a limitare gli accessi non necessari e a costruire più fiducia nei tuoi sistemi. Facilitano anche un lavoro sicuro per gli utenti.
Verifica dei dispositivi e controlli di integrità
Devi assicurarti che solo i dispositivi attendibili si connettano alle tue risorse. La fiducia nei dispositivi parte dalla verifica che il dispositivo sia registrato nella tua infrastruttura di sicurezza e che abbia le impostazioni corrette. Conferma l'autenticità del dispositivo tramite certificati digitali o identificatori univoci.
Verifica che ogni dispositivo rispetti i tuoi standard di sicurezza. Controlla che siano presenti antivirus aggiornati e sistemi operativi con le patch installate. Valuta il livello di rischio in base al sistema operativo del dispositivo e alla sua connessione di rete.
Monitora continuamente i dispositivi alla ricerca di vulnerabilità. Usa controlli di conformità continui per assicurarti che i dispositivi seguano i tuoi criteri di sicurezza. Configura controlli di accesso condizionale che reagiscano a valutazioni in tempo reale della sicurezza del dispositivo e del comportamento dell'utente.
- Convalida continuamente la sicurezza dei dispositivi con valutazioni periodiche.
- Applica criteri di accesso granulari in base ai ruoli degli utenti e allo stato del dispositivo.
- Usa Single Sign-On (SSO) e MFA per una protezione aggiuntiva.
- Sfrutta i segnali contestuali per decisioni di sicurezza adattive.
- Adotta la sicurezza zero trust per verificare ogni richiesta di accesso, senza considerare attendibili per impostazione predefinita né dispositivi né utenti.
Concentrandoti sulla fiducia e sull'integrità dei dispositivi, chiudi più falle e rendi più difficile agli attaccanti spostarsi all'interno del tuo ambiente.
Monitoraggio continuo e risposta
Non puoi proteggere ciò che non riesci a vedere. Il monitoraggio continuo ti offre la visibilità necessaria per individuare le minacce nel momento in cui si verificano. Questo approccio significa tenere sotto controllo l'ambiente in ogni momento, non solo durante gli audit programmati o dopo un incidente. Usi strumenti automatizzati per monitorare l'attività degli utenti, lo stato dei dispositivi e i modelli di accesso. Questi strumenti ti avvisano quando si verifica qualcosa di insolito, come un accesso da una nuova posizione o un improvviso picco di download di dati.
Con il monitoraggio continuo individui i rischi non appena compaiono. Non aspetti che gli attaccanti completino il loro lavoro. Al contrario, intercetti le anomalie e i tentativi di accesso non autorizzati prima che si aggravino. Questo rilevamento tempestivo ti permette di reagire più rapidamente e di limitare i danni. I sistemi di risposta automatica possono bloccare le attività sospette, isolare i dispositivi coinvolti o richiedere agli utenti di autenticarsi di nuovo. Queste azioni riducono il tempo che gli attaccanti trascorrono nel tuo ambiente, noto come dwell time.
Suggerimento: un dwell time più breve significa meno opportunità per gli attaccanti di rubare dati o spostarsi lateralmente nella tua rete.
Il monitoraggio continuo migliora anche la conformità. Normative e standard di settore richiedono di tracciare i controlli e i processi di sicurezza. Il monitoraggio automatizzato ti aiuta a restare allineato a queste regole. Puoi individuare rapidamente le lacune di conformità e correggerle prima che portino a sanzioni. Un tracciamento costante rende inoltre gli audit più semplici e meno stressanti.
Ecco alcuni dei vantaggi chiave che ottieni dal monitoraggio continuo e dalla risposta automatizzata:
- Il rilevamento delle minacce in tempo reale ti permette di agire subito sulle vulnerabilità.
- Risposte rapide ai rischi riducono i potenziali danni.
- Il rilevamento delle anomalie ti aiuta a individuare gli accessi non autorizzati prima che diventino un problema più grave.
- Processi snelli migliorano l'efficienza operativa e riducono le ridondanze.
- Il tracciamento costante ti assicura il rispetto delle normative e degli standard di settore.
- Individuare più rapidamente le lacune di conformità previene sanzioni costose.
Dovresti configurare avvisi per gli eventi critici, come i tentativi di accesso non riusciti o le modifiche ai file sensibili. Usa le dashboard per visualizzare le tendenze e individuare schemi nel tempo. Controlla regolarmente log e report per capire come appare l'attività normale nel tuo ambiente. Questa conoscenza ti aiuta a riconoscere quando qualcosa non va.
La risposta automatizzata non sostituisce il giudizio umano. Hai ancora bisogno dei team di sicurezza per analizzare gli avvisi e prendere decisioni. Tuttavia, l'automazione si occupa delle attività di routine e accelera la tua reazione alle minacce. Questa combinazione di tecnologia ed esperienza umana ti dà le migliori possibilità di proteggere la tua organizzazione.
Adottando il monitoraggio continuo e la risposta automatizzata costruisci una postura di sicurezza proattiva. Non ti limiti a reagire agli incidenti: impedisci che causino danni gravi. Questo approccio mantiene al sicuro i tuoi dati, supporta la conformità e rafforza la fiducia nei tuoi sistemi.
Soluzioni reali e casi di studio
Panoramica di Microsoft Entra External ID
Ti serve una soluzione di identità moderna che si adatti alle esigenze in evoluzione del tuo business. Microsoft Entra External ID offre un approccio centrato sulle attestazioni (claim) che va oltre la gestione delle identità tradizionale. Puoi collegare più tenant clienti a un singolo tenant Entra ID per la forza lavoro. Questa flessibilità ti permette di separare i flussi di clienti e gestire le identità con facilità.
Entra External ID utilizza protocolli standard del settore come OAuth 2.0, OpenID Connect e SAML 2.0. Questi protocolli mantengono le comunicazioni sicure e affidabili. Puoi gestire identità esterne provenienti da provider diversi e personalizzare l'esperienza utente per adattarla al tuo brand. Entra External ID offre un modello di prezzo prevedibile. Ottieni i primi 50.000 utenti attivi mensili gratuiti, il che ti aiuta a tenere sotto controllo i costi man mano che cresci.
Puoi utilizzare le librerie di autenticazione native e l'integrazione con Microsoft Graph API. Queste funzionalità semplificano e velocizzano lo sviluppo. Puoi creare esperienze di registrazione personalizzate con il tuo brand e flussi di autenticazione flessibili. Entra External ID ti fornisce gli strumenti per costruire un sistema di identità sicuro e facile da usare.
- Flessibilità nel collegare più tenant clienti
- Infrastruttura sicura con protocolli standard del settore
- Gestione avanzata delle identità esterne
- Prezzi convenienti per grandi bacini di utenti
- Strumenti e API orientati agli sviluppatori
- Flussi di registrazione e autenticazione personalizzabili
Entra External ID in azione
Ottieni risultati concreti quando usi Entra External ID nella tua organizzazione. Settori diversi hanno adottato questa soluzione per supportare lo zero trust e migliorare l'esperienza utente. Ecco alcuni esempi:
| Settore | Dettagli di implementazione |
|---|---|
| Finanziario | Accesso basato sui ruoli con filtri di posizione imposto con filtri di posizione per rispettare i quadri normativi. |
| Sanitario | Richiesta di MFA e controlli condizionali sui dispositivi per proteggere i dati sensibili dei pazienti secondo HIPAA. |
| Istruzione | Applicati criteri per distinguere le esigenze di accesso di studenti e docenti, garantendo che solo i dispositivi approvati possano accedere alle risorse amministrative. |
| Manifatturiero | Accesso di terze parti alla proprietà intellettuale limitato, consentendo solo ai dispositivi conformi di accedere ai file di progettazione. |
| Grandi aziende globali | Richiesta di dispositivi gestiti dall'azienda con archiviazione crittografata e protezione attiva dalle minacce per l'accesso ai sistemi bancari. |
Puoi vedere come Entra External ID si adatta a requisiti diversi. Imponi l'accesso basato sui ruoli, richiedi l'autenticazione a più fattori e limiti l'accesso dai dispositivi. Queste azioni ti aiutano a proteggere i dati sensibili e a rispettare gli standard di conformità.
Lezioni dall'adozione dello zero trust
Impari lezioni importanti quando passi a un modello zero trust. Le organizzazioni riportano risultati misurabili dopo aver adottato questi principi. Puoi rafforzare la sicurezza e la governance mantenendo il business in funzione senza intoppi.
| Obiettivo | Risultato |
|---|---|
| Risultati in termini di sicurezza | Scoraggi gli attaccanti e mantieni la continuità operativa. |
| Governance | Proteggi asset, dati e applicazioni seguendo pattern architetturali definiti. |
| Prevenzione | Allinei il controllo degli accessi e la protezione degli asset all'interno di un'unica toolchain di sicurezza. |
| Visibilità | Rendi il rischio e lo stato di sicurezza misurabili e visibili agli stakeholder. |
| Risposta | Definisci i ruoli SecOps e migliori il rilevamento e la risposta agli incidenti con l'automazione. |
Ottieni una migliore visibilità sulla tua postura di sicurezza. Rispondi più rapidamente agli incidenti e prevenì gli accessi non autorizzati. Costruisci fiducia con utenti e stakeholder. Entra External ID ti aiuta a raggiungere questi obiettivi supportando lo zero trust e offrendo una piattaforma di identità flessibile e sicura.
Suggerimento: puoi usare Entra External ID per modernizzare la gestione delle identità e favorire la crescita del business, mantenendo al sicuro i tuoi dati.
Superare le sfide dell'adozione
Ostacoli comuni
Potresti incontrare diversi ostacoli quando vai oltre il perimetro dell'identità. Molte organizzazioni faticano con criteri complessi. Devi ripensare il modo in cui mappi le autorizzazioni delle applicazioni, il che può rendere l'approccio alla sicurezza più complicato. Una gestione debole dell'identità può inoltre rallentare i progressi. Se ti affidi a un'unica fonte per la verifica dell'identità, potresti trovare difficile implementare zero trust, soprattutto quando lavori con sistemi meno recenti.
Da soli non puoi risolvere questi problemi. Una sicurezza dell'identità efficace richiede collaborazione in tutta l'azienda. Ti servono il contributo di IT, sicurezza, compliance e unità di business. Quando tutti lavorano insieme, puoi individuare le lacune e costruire difese più solide.
Nota: se non affronti questi ostacoli, rischi costi più elevati. Una singola violazione della sicurezza può costarti in media 4,45 milioni di dollari. Non rispettare le norme di compliance può portare a sanzioni fino al 4% del fatturato annuo globale. I processi manuali di gestione dell'identità fanno inoltre perdere tempo e denaro, con costi superiori a 1,5 milioni di dollari all'anno per le grandi organizzazioni.
Gestione del cambiamento
Ti serve un piano chiaro per aiutare il team ad adattarsi ai nuovi modelli di sicurezza. La gestione del cambiamento inizia con la progettazione di criteri che tengano conto dell'esperienza utente. Se i criteri frustrano gli utenti, potrebbero cercare modi per aggirarli. Usa l'autenticazione adattiva per rendere l'accesso più semplice quando il rischio è basso e più rigorosa quando il rischio è alto.
Tratta la gestione dei criteri come un lavoro continuo. Usa l'automazione per aggiornare i criteri in tempo reale e testarli spesso. Questo ti aiuta a restare un passo avanti rispetto alle nuove minacce. Assicurati che i controlli di sicurezza corrispondano alle esigenze di compliance. Quando allinei i controlli alle normative, rendi più semplici gli audit e dimostri che prendi sul serio la sicurezza.
Puoi anche cercare programmi di sostegno. Alcuni governi offrono agevolazioni fiscali o sovvenzioni per aiutare le piccole e medie imprese a investire nella cybersicurezza. I programmi educativi nazionali possono insegnarti a conoscere strumenti e risorse gratuiti. Collaborare con le agenzie governative può rafforzare le tue competenze di cybersicurezza e aiutarti ad adottare zero trust più rapidamente.
Integrazione con i sistemi legacy
I sistemi legacy possono rendere più difficile l'adozione di zero trust. Potresti scoprire che i sistemi meno recenti non supportano le moderne soluzioni di identità o non dispongono delle API adeguate. Le reti piatte rendono difficile segmentare l'ambiente, e le modifiche possono comportare il rischio di interruzioni. Alcuni dispositivi legacy non riescono a gestire i nuovi strumenti di sicurezza per via di risorse limitate. Anche il vendor lock-in può impedirti di aggiornare le funzionalità di sicurezza.
| Sfida | Descrizione | Soluzione |
|---|---|---|
| Difficoltà di integrazione | I sistemi meno recenti potrebbero non funzionare con gli strumenti di identità moderni. | Valuta e pianifica con attenzione i punti di integrazione. |
| Criticità dell'architettura di rete | Le reti piatte rendono la segmentazione difficile e rischiosa. | Aggiorna le reti per gradi, così da supportare la micro-segmentazione. |
| Vincoli di prestazioni e risorse | I dispositivi legacy potrebbero rallentare con i nuovi strumenti di sicurezza. | Usa controlli adatti ai limiti del sistema. |
| Vendor lock-in | Alcuni fornitori non supportano gli aggiornamenti di sicurezza necessari. | Applica soluzioni alternative e controlli aggiuntivi dove possibile. |
| Barriere organizzative e culturali | Il personale potrebbe opporsi ai cambiamenti o lavorare in silos. | Forma i team e incoraggia la collaborazione. |
| Carenza di competenze | Potresti non avere personale che conosca sia i sistemi vecchi sia quelli nuovi. | Investi nella formazione e assumi personale qualificato. |
| Rischio di interruzioni | I nuovi controlli possono causare interruzioni negli ambienti meno recenti. | Introduci le modifiche per fasi, per ridurre le interruzioni. |
Puoi superare queste sfide pianificando con attenzione e aggiornando i sistemi gradualmente. Forma il personale e incoraggia la collaborazione. Quando affronti sia le barriere tecniche sia quelle culturali, rendi la transizione verso zero trust più fluida ed efficace.
Prossimi passi per una sicurezza moderna
Costruire una roadmap di zero trust
Ti serve un piano chiaro per portare la tua organizzazione oltre il perimetro dell'identità. Costruire una roadmap zero trust ti aiuta a proteggere i tuoi asset e ad adattarti alle nuove minacce. Inizia identificando ciò che conta di più. Definisci la tua protect surface. Elenca i tuoi asset critici, i dati sensibili e le applicazioni chiave. Comprendi come le informazioni si muovono nel tuo ambiente. Mappa i flussi di transazione così sai dove potrebbero comparire i rischi.
Progetta la tua architettura zero trust basandoti su modelli affidabili come NIST ZTA. Includi componenti essenziali come la gestione dell'identità e degli accessi e l'attendibilità dei dispositivi. Applica controlli d'identità robusti. Richiedi l'autenticazione a più fattori e valuta le opzioni senza password. Applica l'accesso con privilegi minimi e la microsegmentazione. Limita le autorizzazioni e segmenta i carichi di lavoro per ridurre al minimo il rischio.
Abilita la verifica continua e il rilevamento delle minacce. Valuta rischio e contesto in tempo reale. Testa spesso i tuoi controlli. Evolvi le strategie attraverso esercitazioni regolari di risposta agli incidenti. Questi passaggi ti aiutano a costruire una base di sicurezza che si adatta ai cambiamenti.
Passaggi della roadmap zero trust:
- Definisci la tua protect surface.
- Mappa i flussi di transazione.
- Costruisci la tua architettura zero trust.
- Implementa controlli d'identità robusti.
- Applica il principio del privilegio minimo e la microsegmentazione.
- Abilita la verifica continua e il rilevamento delle minacce.
- Testa e migliora attraverso la risposta agli incidenti.
Suggerimento: coinvolgi i team IT e di sicurezza in ogni passaggio. La collaborazione ti permette di coprire tutti i rischi e costruire una difesa più solida.
Misurare il successo
Devi monitorare i progressi per capire se la tua strategia zero trust funziona. Usa metriche e benchmark chiari per misurare i miglioramenti. Monitora i tassi di autenticazione e autorizzazione. Verifica quanti utenti usano l'autenticazione a più fattori. Tieni traccia dei fallimenti di autenticazione e dei tempi medi di autenticazione.
Verifica la gestione degli accessi privilegiati. Documenta tutti gli account privilegiati. Misura la percentuale di accessi just-in-time e monitora le sessioni privilegiate. Valuta la riduzione del rischio per la sicurezza. Cerca le credenziali esposte e tieni traccia dei miglioramenti del punteggio di rischio. Conta gli incidenti di sicurezza legati all'identità.
Controlla le prestazioni di conformità e audit. Tieni traccia dei tassi di completamento delle revisioni degli accessi e dei tempi di risoluzione delle violazioni di conformità. Misura la riduzione dei rilievi di audit. Valuta le metriche di esperienza utente. Monitora i tassi di adozione dei servizi self-service e l'automazione del ripristino delle password. Raccogli i punteggi di soddisfazione degli utenti.
L'efficienza operativa conta. Confronta i processi d'identità automatizzati e manuali. Misura i tempi di completamento delle attività e i costi per transazione. Tieni traccia dei ticket dell'help desk legati a problemi di identità. Valuta i tassi di sviluppo delle competenze del personale IT formato sui principi zero trust.
| Categoria | Descrizione della metrica | Impatto di esempio |
|---|---|---|
| Autenticazione e autorizzazione | Tasso di adozione dell'MFA: percentuale di utenti che utilizzano l'autenticazione a più fattori. | Le organizzazioni registrano una riduzione del 99,9% del rischio di compromissione degli account. |
| Gestione degli accessi privilegiati | Accuratezza dell'inventario degli account privilegiati: percentuale di account privilegiati documentati. | |
| Riduzione del rischio per la sicurezza | Tasso di credenziali esposte: percentuale di credenziali trovate in violazioni di dati. | |
| Prestazioni di conformità e audit | Tasso di completamento delle campagne di certificazione: percentuale di revisioni degli accessi completate. | Le organizzazioni riferiscono un completamento del 62% più rapido delle campagne di certificazione degli accessi. |
| Metriche di esperienza utente | Tasso di adozione dei servizi self-service: percentuale di utenti che utilizzano le funzioni self-service. | Le aziende riferiscono una riduzione delle chiamate all'help desk fino al 40%. |
| KPI di efficienza operativa | Processi d'identità automatizzati vs. manuali: rapporto tra processi automatizzati e manuali. |
Nota: rivedi regolarmente queste metriche. Adatta la roadmap se necessario per migliorare la sicurezza e l'esperienza utente.
Costruisci un ambiente più sicuro quando segui la tua roadmap zero trust e misuri i progressi. Proteggi i tuoi dati, riduci i rischi e sostieni la crescita del business.
Per concludere, è chiaro che il tradizionale perimetro di rete non è più sostenibile nell'ecosistema cloud odierno. Gli attaccanti cercano continuamente modi per aggirare le difese statiche, e questo rende l'identità il tuo punto di controllo più critico. Passando a un vero modello Zero Trust e sfruttando soluzioni avanzate come Microsoft Entra External ID, puoi proteggere con successo i tuoi asset e, allo stesso tempo, favorire la fiducia digitale e la crescita. Per approfondire questo argomento e scoprire strategie concrete da applicare, ascolta il nostro episodio podcast correlato, Microsoft Entra External ID for Digital Trust and Growth.
| Statistica | Valore |
|---|---|
| Attacchi con password al secondo | 7.000 |
| Cyberattacchi basati sull'identità in percentuale delle violazioni | 80% |
Dovresti seguire la roadmap e adottare soluzioni di identità avanzate. Il futuro della sicurezza dipende dalla tua capacità di adattarti e costruire fiducia in ogni fase.
Domande frequenti
Che cos'è il perimetro dell'identità?
Usi il perimetro dell'identità per proteggere l'organizzazione controllando chi può accedere ai sistemi. Questo approccio si basa sulla verifica delle credenziali dell'utente prima di concedere l'accesso.
Perché il perimetro dell'identità non basta più?
Gli attaccanti aggirano le difese tradizionali rubando le credenziali. Sei esposto a rischi legati alle app cloud, al lavoro da remoto e alle connessioni con terze parti. Servono sicurezza più robusta e stratificata.
Che cos'è la sicurezza Zero Trust?
Zero Trust significa non fidarsi mai di nessuno per impostazione predefinita. Verifichi ogni utente, dispositivo e azione. Limiti l'accesso e monitori costantemente l'attività.
In che modo Microsoft Entra External ID può aiutare?
Usi Entra External ID per gestire in modo sicuro le identità esterne. La piattaforma verifica le credenziali in tempo reale e supporta criteri di accesso flessibili.
Posso integrare Zero Trust con i sistemi legacy?
Sì, puoi integrare Zero Trust anche con sistemi più datati. Inizia con una pianificazione accurata, esegui l'aggiornamento per fasi, forma il personale e usa strumenti compatibili.
Quali sono i vantaggi del monitoraggio continuo?
Il monitoraggio continuo ti aiuta a individuare rapidamente le minacce. Rispondi più velocemente alle attività sospette e migliori la conformità riducendo il rischio.
Come si misura il successo di Zero Trust?
Tieni traccia di metriche come l'adozione di MFA, le revisioni degli accessi privilegiati e i tempi di risposta agli incidenti. Verifichi la soddisfazione degli utenti e l'efficienza operativa.
Implementare Zero Trust è difficile?
Potresti incontrare delle difficoltà, ma puoi superarle con il lavoro di squadra, la formazione e aggiornamenti graduali. Inizia in piccolo e costruisci le fondamenta della tua sicurezza.
🎧 Ascolta questo episodio
Vuoi una spiegazione pratica di Microsoft Entra External ID for Digital Trust and Growth? Questo episodio affronta l'argomento in modo chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, AI e il lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base di Microsoft Entra External ID for Digital Trust and Growth
- Vedere come si inserisce nel più ampio ecosistema tecnologico Microsoft
- Scoprire dove può generare valore concreto per la tua organizzazione
Potrebbero interessarti anche questi episodi correlati di M365 FM:
- Microsoft Entra External ID - Simply Explained
- Proteggere Microsoft Copilot con Entra ID e Zero Trust
- Dall'hype dell'AI all'AI Harness Engineering: costruire un'AI di cui le persone possano davvero fidarsi, con Alan Buscaglia [MVP] di Gentleman Programming
- Costruire un MSP Microsoft-first sicuro: Intune, Defender e Entra ID su larga scala, con Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Scopri altre conversazioni pratiche su Microsoft su M365 FM.