 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Melampaui Batas Jaringan: Mengapa Identitas Kini Menjadi Perimeter Keamanan Baru
By Mirko Peters ·
Selamat datang kembali di blog podcast! Hari ini kita membahas lebih dalam topik yang sedang mengubah cara organisasi melindungi aset digitalnya. Di tengah adopsi cloud yang melonjak dan kerja jarak jauh yang sudah menjadi hal biasa, batas fisik dan batas jaringan tradisional perusahaan pada dasarnya telah menghilang. Selama beberapa dekade, tim keamanan mengandalkan firewall yang kokoh dan pusat
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog podcast! Hari ini kita membahas lebih dalam topik yang sedang mengubah cara organisasi melindungi aset digitalnya. Di tengah adopsi cloud yang melonjak dan kerja jarak jauh yang sudah menjadi hal biasa, batas fisik dan batas jaringan tradisional perusahaan pada dasarnya telah menghilang. Selama beberapa dekade, tim keamanan mengandalkan firewall yang kokoh dan pusat data perusahaan yang aman untuk menjauhkan pelaku ancaman. Namun, ketika data berpindah ke lingkungan multi-cloud dan karyawan mengakses sumber daya perusahaan dari mana saja di dunia, model lama itu tidak lagi berlaku. Dalam tulisan ini, kita akan membahas mengapa identitas secara resmi telah menggantikan batas jaringan sebagai lini pertahanan utama organisasi' Anda terhadap ancaman siber modern.
Runtuhnya Perimeter Identitas
Keamanan Perimeter Tradisional
Dahulu, Anda mengandalkan model keamanan yang mempercayai segala sesuatu di dalam jaringan. Pendekatan ini berasumsi bahwa pengguna, perangkat, dan aplikasi di dalam perimeter itu aman. Tepi jaringan berfungsi sebagai penghalang yang memisahkan sumber daya internal yang tepercaya dari ancaman eksternal yang tidak tepercaya. Anda memusatkan keamanan di batas-batas jaringan, dengan keyakinan bahwa firewall yang kuat dan autentikasi tunggal dapat melindungi data Anda.
| Asumsi Lama | Pembatalan Akibat Perkembangan Modern |
|---|---|
| Perbedaan yang jelas antara jaringan tepercaya dan tidak tepercaya | Naiknya layanan cloud dan kerja jarak jauh telah mengaburkan batas-batas tersebut, sehingga perbedaan itu tidak lagi relevan. |
| Kepercayaan otomatis terhadap pengguna internal | Penyerang memanfaatkan kepercayaan internal, sehingga hal itu menjadi kelemahan, bukan fitur keamanan. |
| Keamanan yang terpusat di tepi jaringan | Lingkungan modern menuntut keamanan yang tersebar di berbagai platform dan perangkat. |
| Kantor tetap dan server milik sendiri | Operasional bisnis kini bergantung pada SaaS dan public cloud, sehingga dibutuhkan pendekatan keamanan yang lebih dinamis. |
| Autentikasi tunggal untuk akses yang luas | Prinsip Zero Trust menganjurkan verifikasi berkelanjutan dan akses dengan hak minimum. |
Anda kini melihat bahwa asumsi-asumsi tersebut tidak lagi berlaku. Kerja jarak jauh, adopsi cloud, dan perangkat seluler telah menghapus batas-batas yang jelas. Penyerang menargetkan pengguna internal dan memanfaatkan kepercayaan otomatis, sehingga pertahanan perimeter lama Anda menjadi tidak efektif.
Catatan: Anda harus memikirkan ulang konsep kepercayaan. Perimeter bukan lagi tembok. Kepercayaan harus diperoleh dan diverifikasi di setiap langkah.
Ancaman Modern dan Vektor Serangan
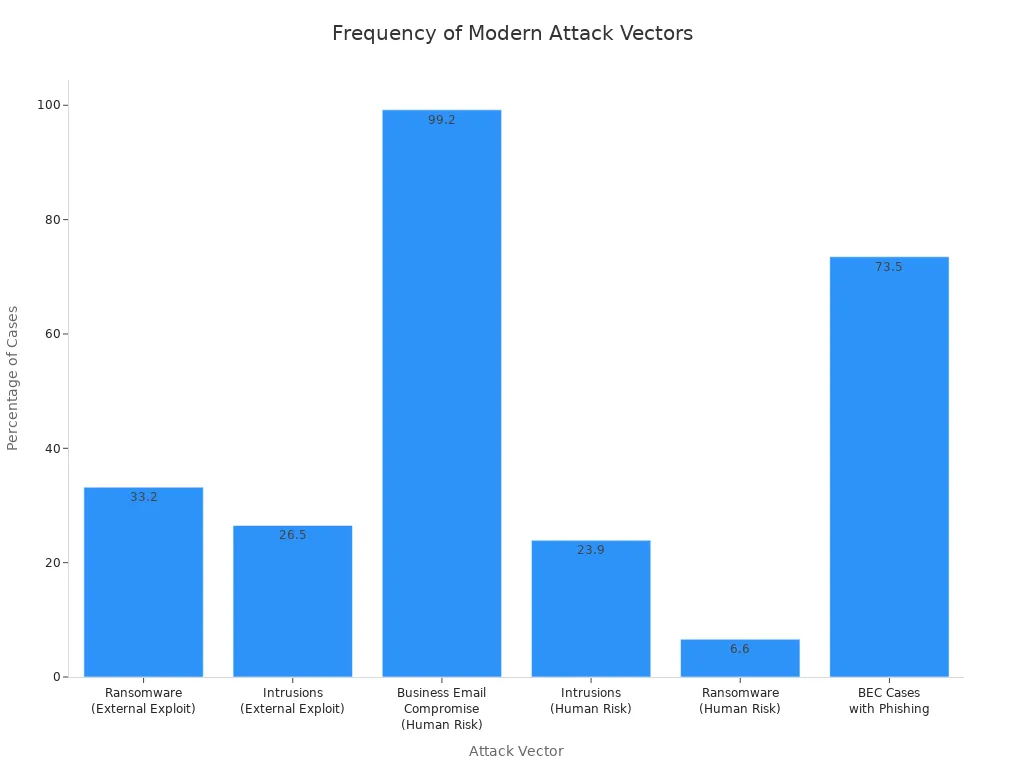
Penyerang menggunakan taktik baru untuk menembus pertahanan Anda. Phishing, ransomware, dan serangan rantai pasok menargetkan pengguna Anda beserta kredensialnya. Anda menghadapi ancaman yang memanfaatkan risiko manusia dan kerentanan eksternal. Business email compromise dan ransomware mendominasi berita utama.
| Vektor Serangan | Persentase Kasus |
|---|---|
| Ransomware (Eksploitasi Eksternal) | 33,2% |
| Intrusi (Eksploitasi Eksternal) | 26.5% |
| Business Email Compromise (Risiko Manusia) | 99.2% |
| Intrusi (Risiko Manusia) | 23.9% |
| Ransomware (Risiko Manusia) | 6.6% |
| Kasus BEC dengan Phishing | 73.5% |
- 52% organisasi melaporkan satu atau lebih pelanggaran pada 2024, naik dari 48% tahun sebelumnya.
- 70% organisasi mengalami setidaknya satu serangan siber signifikan pada 2024, termasuk ransomware dan business email compromise.
- Menurut Verizon, ransomware terlibat dalam 44% pelanggaran.
Anda melihat bahwa penyerang tidak peduli dengan batas jaringan Anda. Mereka menargetkan perimeter identitas Anda, menggunakan kredensial curian dan rekayasa sosial untuk mendapatkan akses. Anda harus melindungi pengguna dan identitas mereka, tidak hanya jaringan Anda.
Mengapa Identitas Menjadi Perimeter Baru
Anda mengalihkan fokus ke identitas karena penyerang mengeksploitasi kredensial dan hubungan kepercayaan. Pengguna sering memakai ulang kata sandi di berbagai platform, sehingga penyerang mudah membobol banyak akun sekaligus. Kumpulan kredensial yang bocor tersedia secara luas di internet, memungkinkan serangan otomatis. Praktik autentikasi yang lemah membuat penyerang dapat menggunakan kredensial yang valid tanpa terdeteksi.
| Jenis Bukti | Deskripsi |
|---|---|
| Penggunaan Ulang Kredensial yang Meluas | Pengguna sering menggunakan ulang kata sandi di berbagai platform, sehingga risikonya meningkat ketika salah satu layanan disusupi. |
| Ketersediaan Kumpulan Data Kredensial | Kumpulan besar kredensial yang bocor dapat diakses, sehingga memungkinkan pengambilalihan akun secara otomatis. |
| Praktik Autentikasi yang Lemah | Lingkungan yang hanya mengandalkan kata sandi rentan, karena penyerang dapat menggunakan kredensial yang valid tanpa terdeteksi. |
Anda harus memverifikasi setiap permintaan akses, terlepas dari asalnya. Verifikasi berkelanjutan dan akses hak istimewa minimum sangat penting. Anda membutuhkan penegakan kebijakan yang dinamis dan menyesuaikan diri dengan kondisi yang berubah. Anda tidak bisa mengandalkan batas statis atau kepercayaan yang bersifat implisit.
- Verifikasi berkelanjutan memastikan bahwa setiap permintaan akses diautentikasi dan diotorisasi.
- Hak istimewa minimum membatasi izin untuk mengurangi risiko yang terkait dengan akun yang memiliki izin berlebih.
- Penegakan kebijakan dinamis menyesuaikan keputusan akses berdasarkan berbagai faktor kontekstual.
Regulasi dan standar industri mendorong Anda untuk menerapkan langkah perlindungan identitas dan data yang lebih kuat. CFPB Rule 1033 mewajibkan verifikasi identitas yang kuat dan perlindungan data. Arsitektur zero trust dan strategi federal mensyaratkan verifikasi berkelanjutan serta kontrol akses yang ketat.
| Regulasi/Standar | Deskripsi | Dampak terhadap Keamanan |
|---|---|---|
| CFPB Rule 1033 | Mewajibkan akses konsumen ke data keuangan, dengan membutuhkan verifikasi identitas yang kuat dan perlindungan data. | Memperluas permukaan serangan dan memerlukan langkah keamanan yang canggih. |
| Arsitektur Zero Trust | Menekankan verifikasi berkelanjutan dan kontrol akses. | Mengalihkan fokus dari keamanan perimeter ke identitas sebagai perimeter baru. |
| Strategi Zero Trust Federal | Mewajibkan lembaga federal AS untuk menerapkan prinsip Zero Trust. | Menegakkan tujuan keamanan yang lebih ketat, seperti MFA dan enkripsi. |
Anda harus membangun kepercayaan melalui verifikasi berkelanjutan dan kontrol identitas yang kuat. Perimeter identitas saja tidak cukup. Anda membutuhkan model keamanan yang beradaptasi dengan ancaman modern dan melindungi data Anda di setiap tahap.
Keterbatasan Keamanan Berbasis Identitas
Risiko Pencurian Kredensial
Anda mungkin yakin bahwa autentikasi yang kuat melindungi organisasi Anda, tetapi penyerang terus menemukan cara untuk menembus pertahanan tersebut. Pencurian kredensial tetap menjadi penyebab utama insiden keamanan. Penyerang menggunakan phishing, malware, dan rekayasa sosial untuk mencuri nama pengguna dan kata sandi. Mereka sering menargetkan pengguna dengan hak istimewa yang memiliki akses ke data sensitif. Hampir 40% pelanggaran melibatkan login mencurigakan ketika penyerang melewati autentikasi multi-faktor. Kredensial yang dicuri atau disusupi menyumbang 10% dari seluruh insiden. Jika Anda hanya mengandalkan kontrol identitas, Anda mungkin melewatkan ancaman ini.
| Keterbatasan | Deskripsi |
|---|---|
| Pelewatan MFA | Hampir 40% pelanggaran melibatkan login mencurigakan dengan pelewatan MFA, yang menyoroti kerentanan. |
| Pencurian Token/Sesi | Token berumur panjang dapat dibajak, sehingga memungkinkan akses tidak sah yang bahkan dapat melewati MFA sepenuhnya. |
| Celah Visibilitas | Pengelolaan log yang tidak lengkap menunda deteksi serangan identitas, sehingga respons menjadi sulit. |
| Pencurian Kredensial | Tidak adanya MFA bagi pengguna dengan hak istimewa menjadi akar penyebab 13% dari pelanggaran data yang dilaporkan. |
| Penyalahgunaan OAuth | Permintaan API yang tidak diperiksa dapat membuka sistem identitas untuk disalahgunakan, sehingga menciptakan permukaan serangan yang signifikan. |
Anda perlu menyadari bahwa penyerang tidak selalu harus menerobos masuk. Mereka sering masuk menggunakan kredensial yang valid. Tanpa verifikasi berkelanjutan, Anda tidak bisa memastikan bahwa setiap permintaan akses berasal dari pengguna tepercaya.
Pergerakan Lateral dan Kepercayaan Implisit
Setelah penyerang berhasil mendapatkan akses ke satu akun, mereka sering bergerak secara lateral di dalam lingkungan Anda. Kepercayaan implisit dalam model yang berfokus pada identitas memungkinkan pengguna yang sudah terautentikasi mengakses banyak sumber daya tanpa pemeriksaan berkelanjutan. Penyerang memanfaatkan kepercayaan ini untuk menjangkau sistem dan data sensitif. Jika Anda tidak memverifikasi setiap tindakan, Anda memberi penyerang kesempatan bebas untuk bergerak lebih dalam ke jaringan Anda. Model VPN tradisional juga menimbulkan risiko. Pengguna yang terhubung melalui VPN sering memperoleh akses jaringan yang luas, yang dapat dimanfaatkan penyerang untuk bergerak bebas setelah berhasil membobol sebuah akun.
Anda perlu menantang anggapan bahwa autentikasi di awal sesi sudah cukup. Model zero trust mengharuskan Anda memverifikasi setiap permintaan, bukan hanya proses login awal. Pendekatan ini membatasi kerusakan yang dapat dilakukan penyerang jika mereka berhasil membobol satu identitas.
Celah dalam Tata Kelola Akses
Risiko Anda meningkat jika pengelolaan akses tidak dilakukan dengan benar. Kredensial yang lemah, dicuri, atau digunakan ulang memberi penyerang jalan masuk yang mudah. Izin yang berlebihan atau tidak dipantau memungkinkan eskalasi hak istimewa. Kesalahan konfigurasi kebijakan dan shadow IT menciptakan celah tersembunyi. Akun yatim piatu dan izin yang tidak dikelola tetap menjadi pintu terbuka bagi penyerang. Vendor pihak ketiga dan kontraktor sering terhubung dengan hak istimewa tinggi, sehingga memperbesar paparan risiko Anda.
- Penyalahgunaan kredensial: Penyerang memanfaatkan kredensial yang lemah atau digunakan ulang.
- Eskalasi hak istimewa: Izin yang tidak diperiksa memungkinkan penyerang memperoleh akses lebih besar.
- Kesalahan konfigurasi kebijakan: Kebijakan yang terlalu permisif menciptakan kerentanan.
- Shadow IT: Aplikasi yang tidak disetujui dan akun tersembunyi melewati tata kelola.
- Akun yatim piatu: Akun yang tidak aktif tetap terbuka dan tidak dipantau.
- Sprawl identitas: Terlalu banyak akun menimbulkan kebingungan dan risiko.
- Visibilitas terbatas: Anda mungkin tidak melihat akun atau aktivitas berisiko tinggi.
Anda harus menutup celah-celah ini untuk membangun kepercayaan yang sesungguhnya di lingkungan Anda. Tata kelola akses yang kuat, pemantauan berkelanjutan, dan kontrol dinamis sangat penting. Identitas saja tidak cukup untuk melindungi Anda dari ancaman modern. Anda memerlukan pendekatan berlapis yang mencakup prinsip zero trust untuk mengamankan organisasi Anda.
Zero Trust: Paradigma Keamanan Baru
Anda memerlukan model keamanan yang beradaptasi dengan dunia yang berorientasi cloud. Zero trust memberi Anda cara untuk melindungi organisasi ketika batas-batas tradisional sudah tidak ada. Pendekatan ini tidak bergantung pada kepercayaan implisit. Sebaliknya, Anda harus memverifikasi setiap pengguna, perangkat, dan tindakan. Zero trust membantu Anda mengurangi risiko dan meningkatkan perlindungan data dengan berfokus pada identitas, akses, dan pemantauan berkelanjutan.
Prinsip Inti Zero Trust
Zero trust bertumpu pada tiga pilar utama. Anda dapat menggunakan prinsip-prinsip ini untuk memperkuat pertahanan dan menutup celah yang ditinggalkan model lama.
Jangan Pernah Percaya, Selalu Verifikasi
Anda tidak boleh berasumsi bahwa pengguna atau perangkat mana pun aman. Zero trust mengharuskan Anda memverifikasi setiap permintaan akses, dari mana pun asalnya. Anda harus memeriksa identitas, kondisi perangkat, lokasi, dan sinyal risiko sebelum memberikan akses. Prinsip ini membantu Anda menghentikan penyerang yang menggunakan kredensial curian atau perangkat yang telah disusupi.
Akses Hak Istimewa Minimum
Berikan pengguna dan sistem hanya akses yang benar-benar dibutuhkan untuk menjalankan pekerjaan mereka. Akses hak istimewa minimum membatasi kerusakan jika sebuah akun berhasil dibobol. Anda dapat menggunakan kebijakan akses bersyarat untuk menegakkan aturan ini. Pendekatan ini mendukung perlindungan data dan mengurangi risiko eskalasi hak istimewa.
Verifikasi Berkelanjutan
Anda harus memantau aktivitas setiap saat. Zero trust berarti Anda tidak berhenti memeriksa setelah login pertama. Anda mengawasi perilaku yang tidak biasa, perubahan perangkat, dan tindakan berisiko. Verifikasi berkelanjutan memungkinkan Anda mendeteksi ancaman lebih awal dan merespons dengan cepat. Prinsip ini menjaga keamanan identitas Anda tetap kuat dan mendukung kepatuhan terhadap standar keamanan siber.
Tips: Gunakan autentikasi multifaktor untuk menambahkan lapisan perlindungan lain. Langkah ini membuat penyerang lebih sulit menggunakan kredensial yang dicuri.
Anda dapat melihat bagaimana prinsip-prinsip ini selaras dengan kerangka kerja keamanan siber terkemuka:
- Manajemen identitas sebagai titik kontrol utama.
- Kontrol akses berdasarkan risiko real-time dan kepatuhan perangkat.
- Pemantauan berkelanjutan untuk mendeteksi anomali dan memastikan kepatuhan.
Arsitektur Zero Trust dalam Praktik
Arsitektur zero trust mengatasi kelemahan model keamanan berbasis perimeter maupun model yang berpusat pada identitas. Anda tidak bergantung pada satu dinding pelindung atau hanya pada kontrol identitas. Sebaliknya, Anda membangun lapisan pertahanan yang beradaptasi terhadap ancaman modern.
| Prinsip | Deskripsi |
|---|---|
| Verifikasi secara eksplisit | Selalu lakukan autentikasi dan otorisasi berdasarkan semua data yang tersedia (identitas, kondisi kesehatan perangkat, lokasi, dan lainnya). |
| Gunakan akses dengan hak istimewa minimum | Batasi akses pengguna dan sistem hanya pada tingkat minimum yang diperlukan untuk menyelesaikan suatu tugas. |
| Asumsikan pelanggaran | Rancang arsitektur Anda dengan asumsi bahwa kompromi akan terjadi. |
Anda memverifikasi secara eksplisit dengan memeriksa setiap permintaan akses. Anda menggunakan akses dengan hak istimewa minimum untuk menekan risiko. Anda mengasumsikan pelanggaran, yang berarti Anda merencanakan skenario penyerang berhasil masuk dan membatasi apa yang dapat mereka lakukan. Pendekatan ini sangat cocok untuk arsitektur cloud-native, tempat pengguna dan perangkat terhubung dari mana saja.
Zero trust membantu Anda melindungi data di setiap tahap. Anda tidak memercayai siapa pun secara default. Anda menggunakan identitas sebagai fondasi keputusan akses. Anda memantau aktivitas dan merespons ancaman secara real-time. Model ini memberi perlindungan data yang lebih baik dan mendukung perpindahan Anda ke cloud.
Anda dapat membangun postur keamanan yang lebih kuat dengan menerapkan zero trust. Anda mengurangi permukaan serangan dan meningkatkan kepatuhan. Anda mendapatkan visibilitas tentang siapa yang mengakses sumber daya Anda dan alasannya. Arsitektur zero trust mempersiapkan Anda menghadapi tantangan dunia yang mengutamakan cloud.
Melampaui Perimeter Identitas
Menilai Postur Keamanan Saat Ini
Anda perlu memahami kekuatan dan kelemahan keamanan Anda saat ini sebelum melangkah lebih jauh. Mulailah dengan penilaian yang jelas. Proses ini membantu Anda melihat di mana penyerang mungkin menemukan celah dan di mana Anda dapat membangun kepercayaan yang lebih besar terhadap pertahanan Anda.
- Audit platform cloud Anda untuk adopsi autentikasi multifaktor (MFA).
- Identifikasi akun dengan hak istimewa administratif.
- Petakan lokasi data sensitif Anda.
- Dokumentasikan metode autentikasi Anda saat ini.
Setelah penilaian, cari hasil cepat. Terapkan MFA pada semua akun admin. Cabut akses pengguna yang tidak aktif. Siapkan kebijakan akses bersyarat dasar. Aktifkan pencatatan untuk peristiwa autentikasi guna melacak aktivitas mencurigakan.
Untuk perlindungan yang lebih mendalam, terapkan MFA pada semua akun lainnya. Konfigurasikan aturan akses bersyarat yang lebih lanjut. Gunakan alat otomatis untuk memantau kredensial. Jadwalkan tinjauan akses secara berkala.
Jaga postur keamanan Anda tetap kuat dengan pemantauan berkelanjutan. Lakukan pemeriksaan mingguan untuk paparan kredensial. Tinjau akses setiap bulan. Nilai postur keamanan Anda setiap kuartal. Analisis log autentikasi secara terus-menerus.
Tips: Tinjauan rutin membantu Anda mendeteksi risiko lebih awal dan membangun kepercayaan yang berkelanjutan di lingkungan Anda.
Memperkuat Manajemen Identitas dan Akses
Anda dapat mengurangi risiko dengan memperkuat manajemen identitas dan akses (IAM). Terapkan praktik terbaik untuk mengontrol siapa yang mendapatkan akses dan berapa lama mereka mempertahankannya.
- Terapkan akses Just-In-Time (JIT) untuk memberikan izin sementara kepada pengguna hanya saat dibutuhkan.
- Gunakan autentikasi tanpa kata sandi, seperti biometrik atau token keamanan, untuk meningkatkan keamanan sekaligus pengalaman pengguna.
- Otomatiskan alur kerja IAM untuk mengurangi kesalahan dan mempercepat pengelolaan pengguna.
- Adopsi Federated Identity Management (FIM) agar pengguna dapat mengakses banyak aplikasi dengan satu set kredensial.
- Pastikan kebijakan IAM Anda memenuhi standar seperti SOC 2, ISO 27001, dan PCI-DSS.
Langkah-langkah ini membantu Anda membatasi akses yang tidak diperlukan dan membangun kepercayaan yang lebih besar pada sistem Anda. Anda juga memudahkan pengguna untuk bekerja dengan aman.
Kepercayaan Perangkat dan Pemeriksaan Kesehatan
Anda harus memastikan bahwa hanya perangkat tepercaya yang terhubung ke sumber daya Anda. Kepercayaan perangkat dimulai dengan mengidentifikasi apakah perangkat telah didaftarkan dalam infrastruktur keamanan Anda dan memiliki pengaturan yang tepat. Verifikasi keaslian perangkat menggunakan sertifikat digital atau pengidentifikasi unik.
Periksa apakah setiap perangkat memenuhi standar keamanan Anda. Pastikan perangkat memiliki perangkat lunak antivirus yang mutakhir dan sistem operasi yang sudah di-patch. Nilai tingkat risiko berdasarkan sistem operasi perangkat dan koneksi jaringannya.
Terus pantau perangkat untuk mengetahui kerentanan. Gunakan pemeriksaan kepatuhan berkelanjutan untuk memastikan perangkat mengikuti kebijakan keamanan Anda. Siapkan kontrol akses bersyarat yang merespons penilaian real-time terhadap keamanan perangkat dan perilaku pengguna.
- Validasi keamanan perangkat secara berkelanjutan melalui penilaian rutin.
- Terapkan kebijakan akses yang granular berdasarkan peran pengguna dan kondisi perangkat.
- Gunakan Single Sign-On (SSO) dan MFA untuk perlindungan tambahan.
- Manfaatkan sinyal yang sadar konteks untuk keputusan keamanan yang adaptif.
- Terapkan keamanan zero trust untuk memverifikasi setiap permintaan akses, sehingga tidak ada perangkat atau pengguna yang dipercaya secara default.
Dengan berfokus pada kepercayaan dan kondisi perangkat, Anda menutup lebih banyak celah dan menyulitkan penyerang untuk bergerak di dalam lingkungan Anda.
Pemantauan Berkelanjutan dan Respons
Anda tidak dapat melindungi apa yang tidak dapat Anda lihat. Pemantauan berkelanjutan memberi Anda visibilitas yang dibutuhkan untuk mendeteksi ancaman saat terjadi. Pendekatan ini berarti Anda memantau lingkungan Anda sepanjang waktu, bukan hanya selama audit terjadwal atau setelah insiden. Anda menggunakan alat otomatis untuk melacak aktivitas pengguna, kondisi perangkat, dan pola akses. Alat-alat ini memberi peringatan ketika terjadi sesuatu yang tidak biasa, seperti login dari lokasi baru atau lonjakan unduhan data yang tiba-tiba.
Dengan pemantauan berkelanjutan, Anda dapat mengidentifikasi risiko begitu muncul. Anda tidak menunggu penyerang menyelesaikan pekerjaannya. Sebaliknya, Anda mendeteksi anomali dan upaya akses tidak sah sebelum meningkat. Deteksi cepat ini membantu Anda merespons lebih cepat dan membatasi kerusakan. Sistem respons otomatis dapat memblokir aktivitas mencurigakan, mengisolasi perangkat yang terdampak, atau meminta pengguna melakukan autentikasi ulang. Tindakan-tindakan ini mengurangi waktu penyerang berada di dalam lingkungan Anda, yang dikenal sebagai *dwell time*.
Tip: Semakin singkat dwell time, semakin sedikit peluang penyerang untuk mencuri data atau bergerak secara lateral dalam jaringan Anda.
Anda juga meningkatkan kepatuhan dengan menggunakan pemantauan berkelanjutan. Regulasi dan standar industri mengharuskan Anda melacak kontrol dan proses keamanan. Pemantauan otomatis membantu Anda tetap selaras dengan aturan tersebut. Anda dapat dengan cepat menemukan celah kepatuhan dan memperbaikinya sebelum menimbulkan sanksi. Pelacakan yang konsisten juga membuat audit lebih mudah dan tidak terlalu membebani.
Berikut beberapa manfaat utama yang Anda peroleh dari pemantauan berkelanjutan dan respons otomatis:
- Deteksi ancaman real-time memungkinkan Anda bertindak segera terhadap kerentanan.
- Respons cepat terhadap risiko meminimalkan potensi kerusakan.
- Deteksi anomali membantu Anda menangkap akses tidak sah sebelum menjadi masalah yang lebih besar.
- Proses yang efisien meningkatkan efisiensi operasional dan mengurangi duplikasi.
- Pelacakan berkelanjutan memastikan Anda memenuhi regulasi dan standar industri.
- Identifikasi celah kepatuhan yang lebih cepat mencegah sanksi yang mahal.
Anda sebaiknya menyiapkan peringatan untuk peristiwa kritis, seperti percobaan login yang gagal atau perubahan pada file sensitif. Gunakan dasbor untuk memvisualisasikan tren dan melihat pola dari waktu ke waktu. Tinjau log dan laporan secara rutin untuk memahami seperti apa aktivitas normal di lingkungan Anda. Pengetahuan ini membantu Anda mengenali saat ada yang tidak beres.
Respons otomatis tidak menggantikan penilaian manusia. Anda tetap membutuhkan tim keamanan untuk menyelidiki peringatan dan mengambil keputusan. Namun, otomatisasi menangani tugas rutin dan mempercepat reaksi Anda terhadap ancaman. Kombinasi teknologi dan keahlian manusia ini memberi Anda peluang terbaik untuk melindungi organisasi Anda.
Dengan menerapkan pemantauan berkelanjutan dan respons otomatis, Anda membangun postur keamanan yang proaktif. Anda tidak hanya bereaksi terhadap insiden, tetapi juga mencegahnya menimbulkan kerugian serius. Pendekatan ini menjaga data Anda tetap aman, mendukung kepatuhan, dan memperkuat kepercayaan terhadap sistem Anda.
Solusi Dunia Nyata dan Studi Kasus
Ikhtisar Microsoft Entra External ID
Anda memerlukan solusi identitas modern yang beradaptasi dengan kebutuhan bisnis Anda yang terus berubah. Microsoft Entra External ID memberi Anda pendekatan yang berpusat pada klaim dan melampaui manajemen identitas tradisional. Anda dapat menghubungkan beberapa penyewa pelanggan ke satu penyewa Entra ID workforce. Fleksibilitas ini memungkinkan Anda memisahkan alur pelanggan dan mengelola identitas dengan mudah.
Entra External ID menggunakan protokol standar industri seperti OAuth 2.0, OpenID Connect, dan SAML 2.0. Protokol ini menjaga komunikasi Anda tetap aman dan andal. Anda dapat mengelola identitas eksternal dari berbagai penyedia dan menyesuaikan pengalaman pengguna agar sesuai dengan merek Anda. Entra External ID menawarkan model harga yang dapat diprediksi. Anda mendapatkan 50.000 pengguna aktif bulanan pertama gratis, yang membantu Anda mengendalikan biaya seiring pertumbuhan.
Anda dapat menggunakan pustaka autentikasi native dan integrasi Microsoft Graph API. Fitur-fitur ini membuat pengembangan lebih mudah dan lebih cepat. Anda dapat membuat pengalaman pendaftaran yang bermerek serta alur autentikasi yang fleksibel. Entra External ID memberi Anda alat untuk membangun sistem identitas yang aman dan ramah pengguna.
- Fleksibilitas untuk menghubungkan beberapa penyewa pelanggan
- Infrastruktur aman dengan protokol standar industri
- Pengelolaan identitas eksternal yang lebih baik
- Harga hemat biaya untuk basis pengguna yang besar
- Alat dan API yang ramah bagi pengembang
- Alur pendaftaran dan autentikasi yang dapat disesuaikan
Entra External ID dalam Praktik
Anda akan melihat hasil nyata saat menggunakan Entra External ID di organisasi Anda. Berbagai industri telah mengadopsi solusi ini untuk mendukung zero trust dan meningkatkan pengalaman pengguna. Berikut beberapa contohnya:
| Industri | Detail Implementasi |
|---|---|
| Keuangan | Menerapkan akses berbasis peran dengan filter lokasi untuk mematuhi kerangka regulasi. |
| Layanan Kesehatan | Mewajibkan autentikasi multifaktor dan pemeriksaan perangkat bersyarat untuk melindungi data pasien yang sensitif sesuai HIPAA. |
| Pendidikan | Menerapkan kebijakan untuk membedakan kebutuhan akses mahasiswa dan dosen, memastikan hanya perangkat yang disetujui yang dapat mengakses sumber daya administratif. |
| Manufaktur | Membatasi akses pihak ketiga ke kekayaan intelektual, hanya mengizinkan perangkat yang patuh untuk mengakses file desain. |
| Perusahaan Global | Mewajibkan perangkat yang dikelola perusahaan dengan penyimpanan terenkripsi dan perlindungan ancaman aktif untuk akses ke sistem perbankan. |
Anda dapat melihat bagaimana Entra External ID menyesuaikan diri dengan kebutuhan yang berbeda. Anda menerapkan akses berbasis peran, mewajibkan autentikasi multifaktor, dan membatasi akses perangkat. Tindakan ini membantu Anda melindungi data sensitif dan memenuhi standar kepatuhan.
Pelajaran dari Adopsi Zero Trust
Anda akan memetik pelajaran penting saat beralih ke model zero trust. Organisasi melaporkan hasil yang terukur setelah menerapkan prinsip-prinsip ini. Anda dapat meningkatkan keamanan dan tata kelola sambil tetap menjaga kelancaran bisnis.
| Tujuan | Hasil |
|---|---|
| Hasil keamanan | Anda menghalau penyerang dan tetap menjaga fungsi bisnis. |
| Tata kelola | Anda melindungi aset, data, dan aplikasi sambil mengikuti pola arsitektur. |
| Pencegahan | Anda menyelaraskan kontrol akses dan perlindungan aset dalam satu rangkaian alat keamanan yang terpadu. |
| Visibilitas | Anda membuat risiko dan status keamanan dapat diukur serta terlihat oleh para pemangku kepentingan. |
| Respons | Anda menentukan peran SecOps dan meningkatkan deteksi serta respons insiden dengan otomatisasi. |
Anda memperoleh visibilitas yang lebih baik terhadap postur keamanan Anda. Anda merespons insiden lebih cepat dan mencegah akses tidak sah. Anda membangun kepercayaan dengan pengguna dan pemangku kepentingan. Entra External ID membantu Anda mencapai tujuan ini dengan mendukung zero trust serta menyediakan platform identitas yang fleksibel dan aman.
Tips: Anda dapat menggunakan Entra External ID untuk memodernisasi manajemen identitas dan mendorong pertumbuhan bisnis sambil tetap menjaga keamanan data Anda.
Mengatasi Tantangan Adopsi
Hambatan Umum
Anda mungkin menghadapi beberapa hambatan saat Anda melampaui batas identitas. Banyak organisasi kesulitan dengan kebijakan yang kompleks. Anda perlu memikirkan ulang cara memetakan izin aplikasi, yang dapat membuat pendekatan keamanan Anda menjadi lebih rumit. Manajemen identitas yang lemah juga dapat memperlambat kemajuan Anda. Jika Anda hanya mengandalkan satu sumber untuk verifikasi identitas, Anda mungkin akan kesulitan menerapkan zero trust, terutama saat bekerja dengan sistem lama.
Anda tidak dapat menyelesaikan masalah ini sendirian. Keamanan identitas yang efektif membutuhkan kerja sama tim di seluruh perusahaan Anda. Anda memerlukan masukan dari TI, keamanan, kepatuhan, dan unit bisnis. Ketika semua pihak bekerja sama, Anda dapat menemukan celah dan membangun pertahanan yang lebih kuat.
Catatan: Jika Anda tidak mengatasi hambatan ini, Anda berisiko menanggung biaya yang lebih tinggi. Satu pelanggaran keamanan dapat menelan biaya rata-rata 4,45 juta dolar AS. Kegagalan memenuhi aturan kepatuhan dapat berujung pada denda hingga 4% dari pendapatan tahunan global Anda. Proses identitas manual juga membuang waktu dan uang, dengan biaya lebih dari 1,5 juta dolar AS setiap tahun bagi organisasi besar.
Manajemen Perubahan
Anda memerlukan rencana yang jelas untuk membantu tim Anda beradaptasi dengan model keamanan baru. Manajemen perubahan dimulai dengan merancang kebijakan yang memperhatikan pengalaman pengguna. Jika kebijakan Anda menyulitkan pengguna, mereka mungkin mencari cara untuk menghindarinya. Gunakan autentikasi adaptif untuk mempermudah akses saat risikonya rendah dan memperketat saat risikonya tinggi.
Perlakukan pengelolaan kebijakan sebagai pekerjaan yang berkelanjutan. Gunakan otomasi untuk memperbarui kebijakan Anda secara real time dan uji secara rutin. Ini membantu Anda tetap selangkah di depan ancaman baru. Pastikan kontrol keamanan Anda sejalan dengan kebutuhan kepatuhan. Ketika Anda menyelaraskan kontrol dengan regulasi, audit menjadi lebih mudah dan Anda menunjukkan bahwa keamanan benar-benar Anda anggap serius.
Anda juga dapat mencari program dukungan. Beberapa pemerintah menawarkan potongan pajak atau hibah untuk membantu usaha kecil dan menengah berinvestasi dalam keamanan siber. Program pendidikan nasional dapat mengajarkan Anda tentang alat dan sumber daya gratis. Bekerja sama dengan lembaga pemerintah dapat meningkatkan keterampilan keamanan siber Anda dan membantu Anda mengadopsi zero trust lebih cepat.
Integrasi dengan Sistem Lama
Sistem lama dapat membuat adopsi zero trust menjadi lebih sulit. Anda mungkin mendapati bahwa sistem lama tidak mendukung solusi identitas modern atau tidak memiliki API yang sesuai. Desain jaringan yang datar dapat menyulitkan segmentasi lingkungan Anda, dan perubahan berisiko menyebabkan gangguan layanan. Sebagian perangkat lama tidak dapat menjalankan alat keamanan baru karena keterbatasan sumber daya. Ketergantungan pada satu vendor (vendor lock-in) juga dapat menghalangi Anda memperbarui fitur keamanan.
| Tantangan | Deskripsi | Solusi |
|---|---|---|
| Kesulitan Integrasi | Sistem lama mungkin tidak dapat bekerja dengan alat identitas modern. | Kaji dan rencanakan titik integrasi dengan cermat. |
| Tantangan Arsitektur Jaringan | Jaringan datar membuat segmentasi sulit dan berisiko. | Tingkatkan jaringan secara bertahap untuk mendukung mikro-segmentasi. |
| Keterbatasan Kinerja dan Sumber Daya | Perangkat lama mungkin melambat saat menjalankan alat keamanan baru. | Gunakan kontrol yang sesuai dengan batas sistem. |
| Ketergantungan pada Vendor (Vendor Lock-In) | Beberapa vendor tidak mendukung pembaruan keamanan yang dibutuhkan. | Terapkan solusi sementara dan kontrol tambahan jika memungkinkan. |
| Hambatan Organisasi dan Budaya | Staf mungkin menolak perubahan atau bekerja secara terpisah-pisah. | Latih tim dan dorong kerja sama. |
| Kesenjangan Keahlian | Anda mungkin kekurangan staf yang memahami sistem lama dan baru. | Investasikan dalam pelatihan dan rekrut tenaga yang terampil. |
| Risiko Gangguan | Kontrol baru dapat menyebabkan gangguan layanan di lingkungan lama. | Terapkan perubahan secara bertahap untuk mengurangi gangguan. |
Anda dapat mengatasi tantangan ini dengan merencanakan dengan cermat dan memutakhirkan sistem secara bertahap. Latih staf Anda dan dorong kerja sama tim. Ketika Anda mengatasi hambatan teknis maupun budaya, transisi Anda ke zero trust akan berjalan lebih lancar dan lebih efektif.
Langkah Selanjutnya untuk Keamanan Modern
Menyusun Peta Jalan Zero Trust
Anda memerlukan rencana yang jelas untuk membawa organisasi Anda melampaui perimeter identitas. Menyusun peta jalan zero trust membantu Anda melindungi aset dan beradaptasi terhadap ancaman baru. Mulailah dengan mengidentifikasi hal yang paling penting. Tentukan protect surface Anda. Buat daftar aset kritis, data sensitif, dan aplikasi utama. Pahami bagaimana informasi mengalir di seluruh lingkungan Anda. Petakan alur transaksi agar Anda mengetahui di mana risiko mungkin muncul.
Rancang arsitektur zero trust Anda menggunakan model tepercaya seperti NIST ZTA. Sertakan komponen inti seperti manajemen identitas dan akses serta kepercayaan perangkat. Terapkan kontrol identitas yang kuat. Wajibkan autentikasi multi-faktor dan pertimbangkan opsi tanpa kata sandi. Terapkan akses dengan hak istimewa minimum serta micro-segmentation. Batasi izin dan segmentasikan beban kerja untuk meminimalkan risiko.
Aktifkan verifikasi berkelanjutan dan deteksi ancaman. Evaluasi risiko dan konteks secara real time. Uji kontrol Anda secara rutin. Kembangkan strategi Anda melalui latihan respons insiden yang berkala. Langkah-langkah ini membantu Anda membangun fondasi keamanan yang mampu beradaptasi terhadap perubahan.
Langkah-Langkah Peta Jalan Zero Trust:
- Tentukan protect surface Anda.
- Petakan alur transaksi.
- Bangun arsitektur zero trust Anda.
- Terapkan kontrol identitas yang kuat.
- Terapkan hak istimewa minimum dan micro-segmentation.
- Aktifkan verifikasi berkelanjutan dan deteksi ancaman.
- Uji dan kembangkan melalui respons insiden.
Tips: Libatkan tim IT dan keamanan Anda di setiap langkah. Kolaborasi memastikan seluruh risiko tercakup dan membangun pertahanan yang lebih kuat.
Mengukur Keberhasilan
Anda harus memantau kemajuan untuk melihat apakah strategi zero trust Anda berhasil. Gunakan metrik dan tolok ukur yang jelas untuk mengukur peningkatan. Pantau tingkat autentikasi dan otorisasi. Periksa berapa banyak pengguna yang memakai autentikasi multi-faktor. Lacak kegagalan autentikasi dan waktu rata-rata autentikasi.
Tinjau manajemen akses istimewa. Dokumentasikan semua akun istimewa. Ukur persentase akses just-in-time dan pantau sesi istimewa. Nilai pengurangan risiko keamanan. Cari kredensial yang terekspos dan lacak peningkatan skor risiko. Hitung insiden keamanan berbasis identitas.
Periksa kepatuhan dan kinerja audit. Lacak tingkat penyelesaian tinjauan akses dan waktu penyelesaian pelanggaran kepatuhan. Ukur pengurangan temuan audit. Evaluasi metrik pengalaman pengguna. Pantau tingkat adopsi layanan mandiri dan otomatisasi pengaturan ulang kata sandi. Kumpulkan skor kepuasan pengguna.
Efisiensi operasional itu penting. Bandingkan proses identitas yang otomatis dan manual. Ukur waktu penyelesaian tugas dan biaya per transaksi. Lacak tiket help desk yang terkait dengan masalah identitas. Nilai tingkat pengembangan keterampilan staf IT yang dilatih tentang prinsip zero trust.
| Kategori | Deskripsi Metrik | Contoh Dampak |
|---|---|---|
| Autentikasi dan Otorisasi | Tingkat adopsi MFA: Persentase pengguna yang memakai autentikasi multi-faktor. | Organisasi mengalami pengurangan risiko pengambilalihan akun sebesar 99,9%. |
| Manajemen Akses Istimewa | Akurasi inventaris akun istimewa: Persentase akun istimewa yang terdokumentasi. | |
| Pengurangan Risiko Keamanan | Tingkat kredensial yang terekspos: Persentase kredensial yang ditemukan dalam pelanggaran data. | |
| Kepatuhan dan Kinerja Audit | Tingkat penyelesaian kampanye sertifikasi: Persentase tinjauan akses yang diselesaikan. | Organisasi melaporkan penyelesaian kampanye sertifikasi akses 62% lebih cepat. |
| Metrik Pengalaman Pengguna | Tingkat adopsi layanan mandiri: Persentase pengguna yang memakai fungsi layanan mandiri. | Perusahaan melaporkan pengurangan panggilan help desk hingga 40%. |
| KPI Efisiensi Operasional | Proses identitas otomatis vs. manual: Rasio proses otomatis terhadap proses manual. |
Catatan: Tinjau metrik ini secara berkala. Sesuaikan peta jalan Anda bila diperlukan untuk meningkatkan keamanan dan pengalaman pengguna.
Anda membangun lingkungan yang lebih aman ketika mengikuti peta jalan zero trust dan mengukur kemajuan Anda. Anda melindungi data, mengurangi risiko, dan mendukung pertumbuhan bisnis.
Sebagai penutup, jelas bahwa perimeter jaringan tradisional sudah tidak lagi relevan di ekosistem yang terhubung ke cloud saat ini. Penyerang terus mencari cara untuk melewati pertahanan statis, sehingga identitas menjadi kontrol terpenting Anda. Dengan beralih ke model Zero Trust yang sesungguhnya dan memanfaatkan solusi canggih seperti Microsoft Entra External ID, Anda dapat melindungi aset dengan baik sekaligus mendukung kepercayaan digital dan pertumbuhan. Untuk membahas topik ini lebih dalam dan mempelajari strategi yang dapat langsung diterapkan, dengarkan episode podcast terkait kami, Microsoft Entra External ID for Digital Trust and Growth.
| Statistik | Nilai |
|---|---|
| Serangan kata sandi per detik | 7.000 |
| Serangan siber berbasis identitas sebagai persentase dari pelanggaran | 80% |
Anda sebaiknya mengikuti peta jalan dan mengadopsi solusi identitas canggih. Masa depan keamanan bergantung pada kemampuan Anda untuk beradaptasi dan membangun kepercayaan di setiap langkah.
Pertanyaan Umum
Apa itu perimeter identitas?
Anda menggunakan perimeter identitas untuk melindungi organisasi dengan mengontrol siapa yang dapat mengakses sistem Anda. Pendekatan ini mengandalkan verifikasi kredensial pengguna sebelum memberikan akses.
Mengapa perimeter identitas tidak lagi cukup?
Penyerang melewati pertahanan tradisional dengan mencuri kredensial. Anda menghadapi risiko dari aplikasi cloud, kerja jarak jauh, dan koneksi pihak ketiga. Anda memerlukan keamanan yang lebih kuat dan berlapis.
Apa itu keamanan Zero Trust?
Zero Trust berarti Anda tidak pernah mempercayai siapa pun secara default. Anda memverifikasi setiap pengguna, perangkat, dan tindakan. Anda membatasi akses dan memantau aktivitas secara terus-menerus.
Bagaimana Microsoft Entra External ID membantu?
Anda menggunakan Entra External ID untuk mengelola identitas eksternal dengan aman. Platform ini memverifikasi kredensial secara real time dan mendukung kebijakan akses yang fleksibel.
Bisakah saya mengintegrasikan Zero Trust dengan sistem lama?
Anda dapat mengintegrasikan Zero Trust dengan sistem yang lebih lama. Mulailah dengan perencanaan yang matang. Tingkatkan secara bertahap. Latih staf Anda dan gunakan alat yang kompatibel.
Apa manfaat pemantauan berkelanjutan?
Pemantauan berkelanjutan membantu Anda mendeteksi ancaman dengan cepat. Anda merespons aktivitas mencurigakan lebih cepat. Anda meningkatkan kepatuhan dan mengurangi risiko.
Bagaimana saya mengukur keberhasilan Zero Trust?
Anda melacak metrik seperti adopsi MFA, tinjauan akses istimewa, dan waktu respons insiden. Anda juga memeriksa kepuasan pengguna dan efisiensi operasional.
Apakah Zero Trust sulit diterapkan?
Anda mungkin menghadapi tantangan, tetapi Anda dapat mengatasinya dengan kerja sama tim, pelatihan, dan peningkatan bertahap. Mulailah dari yang kecil dan bangun fondasi keamanan Anda.
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang Microsoft Entra External ID for Digital Trust and Growth? Episode ini menguraikan topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa topik ini penting bagi Microsoft 365, Azure, Power Platform, keamanan, AI, dan dunia kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik Microsoft Entra External ID for Digital Trust and Growth
- Melihat bagaimana topik ini berada dalam ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana topik ini dapat memberikan nilai praktis bagi organisasi Anda
Anda mungkin juga menikmati episode M365 FM terkait berikut:
- Microsoft Entra External ID - Simply Explained
- Mengamankan Microsoft Copilot dengan Entra ID dan Zero Trust
- Dari Hype AI ke AI Harness Engineering – Membangun AI yang Benar-Benar Dapat Dipercaya bersama Alan Buscaglia [MVP] dari Gentleman Programming
- Membangun MSP yang Aman dan Berfokus pada Microsoft: Intune, Defender & Entra ID dalam Skala Besar bersama Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Temukan lebih banyak diskusi praktis seputar Microsoft di M365 FM.