 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Voorbij de netwerkrand: waarom identiteit de nieuwe beveiligingsperimeter is geworden
By Mirko Peters ·
Welkom terug bij de podcastblog! Vandaag gaan we dieper in op een onderwerp dat verandert hoe organisaties hun digitale bezittingen beschermen. In een wereld waarin cloudadoptie snel toeneemt en thuiswerken de norm is geworden, zijn de traditionele fysieke en netwerkgrenzen van de onderneming feitelijk verdwenen. Decennia lang vertrouwden beveiligingsteams op zware firewalls en beveiligde datacent
Automatically translated with AI from the original post. Read the English original
Welkom terug bij de podcastblog! Vandaag gaan we dieper in op een onderwerp dat verandert hoe organisaties hun digitale bezittingen beschermen. In een wereld waarin cloudadoptie snel toeneemt en thuiswerken de norm is geworden, zijn de traditionele fysieke en netwerkgrenzen van de onderneming feitelijk verdwenen. Decennia lang vertrouwden beveiligingsteams op zware firewalls en beveiligde datacenters om kwaadwillenden buiten de deur te houden. Maar nu data naar multicloudomgevingen verhuist en medewerkers overal ter wereld toegang krijgen tot bedrijfsmiddelen, is dat oude model achterhaald. In deze blog laten we zien waarom identiteit de netwerkrand officieel heeft vervangen als de belangrijkste verdedigingslinie van je organisatie tegen moderne cyberdreigingen.
De ondergang van de identiteitsperimeter
Traditionele perimeterbeveiliging
Je vertrouwde ooit op een beveiligingsmodel dat alles binnen het netwerk vertrouwde. Deze aanpak ging ervan uit dat gebruikers, apparaten en applicaties binnen de perimeter veilig waren. De netwerkrand fungeerde als barrière die vertrouwde interne middelen scheidde van onbetrouwbare externe dreigingen. Je concentreerde de beveiliging op de grenzen, in de overtuiging dat een sterke firewall en één authenticatie je data konden beschermen.
| Verouderde aannames | Moderne ontkrachting |
|---|---|
| Duidelijk onderscheid tussen vertrouwde en onvertrouwde netwerken | De opkomst van cloudservices en thuiswerken heeft deze grenzen doen vervagen, waardoor het onderscheid irrelevant is geworden. |
| Impliciet vertrouwen in interne gebruikers | Aanvallers misbruiken intern vertrouwen, waardoor het eerder een risico is dan een beveiligingskenmerk. |
| Beveiliging geconcentreerd op netwerkranden | Moderne omgevingen vereisen dat beveiliging verspreid is over verschillende platforms en apparaten. |
| Vaste kantoren en eigen servers | Bedrijfsprocessen zijn nu afhankelijk van SaaS en de public cloud, wat een dynamischere beveiligingsaanpak vereist. |
| Eén authenticatie voor brede toegang | Zero Trust-principes pleiten voor continue verificatie en toegang met minimale machtigingen. |
Je ziet dat deze aannames niet langer opgaan. Thuiswerken, cloudadoptie en mobiele apparaten hebben de duidelijke grenzen doen verdwijnen. Aanvallers richten zich op interne gebruikers en misbruiken impliciet vertrouwen, waardoor je oude perimeterverdediging niet meer werkt.
Let op: je moet vertrouwen opnieuw bekijken. De perimeter is niet langer een muur. Vertrouwen moet bij elke stap worden verdiend en geverifieerd.
Moderne dreigingen en aanvalsvectoren
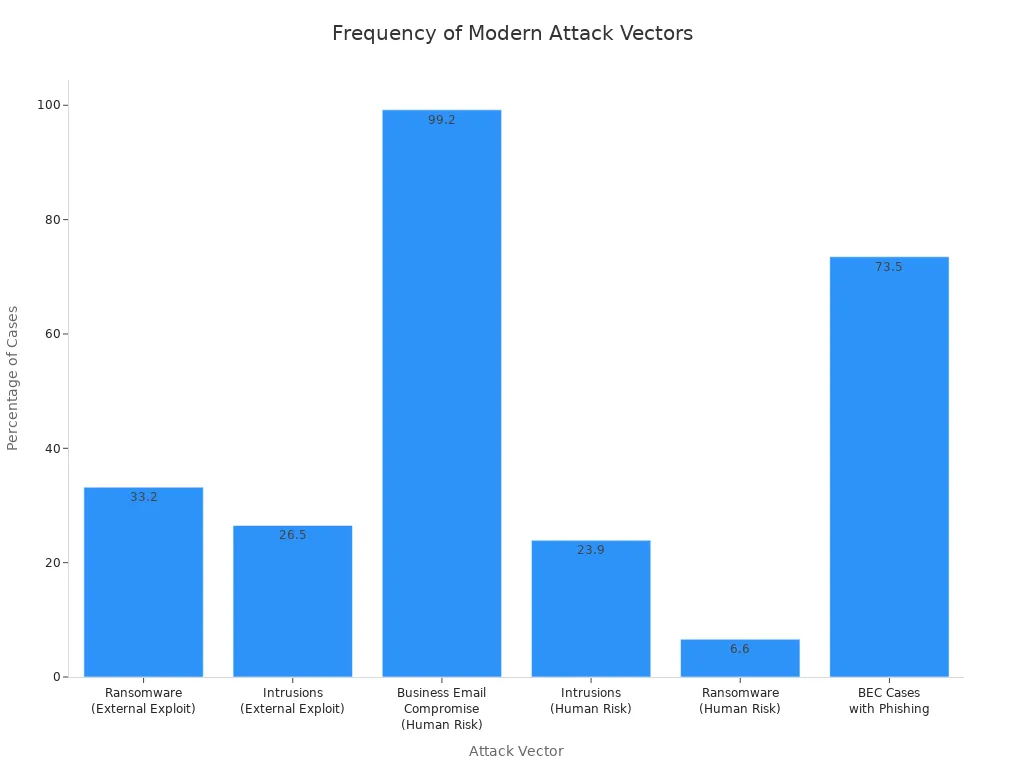
Aanvallers gebruiken nieuwe tactieken om je verdediging te omzeilen. Phishing, ransomware en aanvallen op de toeleveringsketen richten zich op je gebruikers en hun inloggegevens. Je krijgt te maken met dreigingen die menselijke risico's en externe kwetsbaarheden uitbuiten. Business email compromise en ransomware domineren de koppen in het nieuws.
| Aanvalsvector | Percentage van de gevallen |
|---|---|
| Ransomware (externe exploit) | 33,2% |
| Inbraken (externe exploit) | 26.5% |
| Business email compromise (menselijk risico) | 99.2% |
| Inbraken (menselijk risico) | 23.9% |
| Ransomware (menselijk risico) | 6.6% |
| BEC-gevallen met phishing | 73.5% |
- In 2024 meldde 52% van de organisaties een of meer datalekken, tegenover 48% het jaar ervoor.
- In 2024 kreeg 70% van de organisaties te maken met minstens één ernstige cyberaanval, waaronder ransomware en business email compromise.
- Volgens Verizon was ransomware betrokken bij 44% van de datalekken.
Je ziet dat aanvallers zich niets aantrekken van je netwerkgrenzen. Ze richten zich op je identiteitsperimeter en gebruiken gestolen inloggegevens en social engineering om toegang te krijgen. Je moet je gebruikers en hun identiteiten beschermen, niet alleen je netwerk.
Waarom identiteit de nieuwe perimeter werd
Je hebt je focus op identiteit verlegd omdat aanvallers misbruik maken van inloggegevens en vertrouwensrelaties. Gebruikers hergebruiken vaak wachtwoorden op meerdere platforms, waardoor het voor aanvallers eenvoudig is om meerdere accounts te compromitteren. Grote verzamelingen gelekte inloggegevens zijn online beschikbaar, wat geautomatiseerde aanvallen mogelijk maakt. Zwakke authenticatiepraktijken stellen aanvallers in staat geldige inloggegevens ongemerkt te gebruiken.
| Soort bewijs | Beschrijving |
|---|---|
| Wijdverbreid hergebruik van wachtwoorden | Gebruikers hergebruiken vaak wachtwoorden op meerdere platforms, waardoor het risico groeit zodra één dienst gecompromitteerd raakt. |
| Beschikbaarheid van datasets met inloggegevens | Grote verzamelingen gelekte inloggegevens zijn toegankelijk, waardoor accounts geautomatiseerd gekaapt kunnen worden. |
| Zwakke authenticatiepraktijken | Omgevingen die uitsluitend op wachtwoorden vertrouwen, zijn kwetsbaar: aanvallers kunnen geldige inloggegevens gebruiken zonder dat dit opvalt. |
Je moet elk toegangsverzoek verifiëren, ongeacht waar het vandaan komt. Continue verificatie en het principe van least privilege zijn essentieel. Je hebt dynamische beleidshandhaving nodig die meebeweegt met veranderende omstandigheden. Je kunt niet vertrouwen op statische grenzen of impliciet vertrouwen.
- Continue verificatie zorgt ervoor dat elk toegangsverzoek wordt geauthenticeerd en geautoriseerd.
- Least privilege beperkt de machtigingen om risico's te verminderen die samenhangen met accounts met te veel rechten.
- Dynamische beleidshandhaving past toegangsbeslissingen aan op basis van uiteenlopende contextfactoren.
Regelgeving en industriestandaarden dwingen je om sterkere maatregelen voor identiteit en gegevensbescherming te nemen. De CFPB Rule 1033 schrijft robuuste identiteitsverificatie en gegevensbescherming voor. Zero trust-architectuur en federale strategieën vereisen continue verificatie en strikte toegangscontroles.
| Regelgeving/standaard | Beschrijving | Impact op beveiliging |
|---|---|---|
| CFPB Rule 1033 | Schrijft voor dat consumenten toegang krijgen tot financiële gegevens, met robuuste identiteitsverificatie en gegevensbescherming. | Vergroot het aanvalsoppervlak en maakt geavanceerde beveiligingsmaatregelen noodzakelijk. |
| Zero Trust-architectuur | Benadrukt continue verificatie en toegangscontroles. | Verschuift de focus van perimeterbeveiliging naar identiteit als de nieuwe perimeter. |
| Federale Zero Trust-strategie | Verplicht Amerikaanse federale instanties om Zero Trust-principes te implementeren. | Stelt strengere beveiligingsdoelen, zoals MFA en encryptie. |
Je moet vertrouwen opbouwen via continue verificatie en sterke identiteitscontroles. De identiteitsperimeter is niet genoeg. Je hebt een beveiligingsmodel nodig dat meebeweegt met moderne dreigingen en je gegevens op elk moment beschermt.
Beperkingen van identity-first beveiliging
Risico's van diefstal van inloggegevens
Je denkt misschien dat sterke authenticatie je organisatie beschermt, maar aanvallers vinden steeds weer manieren om deze verdedigingen te omzeilen. Diefstal van inloggegevens blijft een belangrijke oorzaak van beveiligingsincidenten. Aanvallers gebruiken phishing, malware en social engineering om gebruikersnamen en wachtwoorden te stelen. Ze richten zich vaak op bevoegde gebruikers met toegang tot gevoelige gegevens. Bijna 40% van de datalekken betreft verdachte inlogpogingen waarbij aanvallers multi-factor authenticatie omzeilen. Gestolen of gecompromitteerde inloggegevens zijn goed voor 10% van alle incidenten. Als je alleen op identiteitscontroles vertrouwt, mis je deze dreigingen mogelijk.
| Beperking | Beschrijving |
|---|---|
| Omzeiling van MFA | Bijna 40% van de datalekken betrof verdachte inlogpogingen met omzeiling van MFA, wat kwetsbaarheden blootlegt. |
| Diefstal van tokens en sessies | Langlevende tokens kunnen worden gekaapt, waardoor onbevoegde toegang mogelijk wordt die MFA volledig kan omzeilen. |
| Hiaten in zichtbaarheid | Onvolledig logbeheer vertraagt de detectie van identiteitsaanvallen, waardoor reageren lastig wordt. |
| Diefstal van inloggegevens | Het ontbreken van MFA voor bevoegde gebruikers was de hoofdoorzaak van 13% van de gemelde datalekken. |
| Misbruik van OAuth | Ongecontroleerde API-verzoeken kunnen identiteitssystemen blootstellen aan misbruik en creëren daarmee een aanzienlijk aanvalsoppervlak. |
Je moet beseffen dat aanvallers niet altijd hoeven in te breken. Ze loggen vaak in met geldige inloggegevens. Zonder continue verificatie kun je niet garanderen dat elk toegangsverzoek van een vertrouwde gebruiker komt.
Laterale beweging en impliciet vertrouwen
Zodra aanvallers toegang krijgen tot één account, bewegen ze zich vaak zijdelings door je omgeving. Impliciet vertrouwen in identity-first-modellen laat geauthenticeerde gebruikers toegang krijgen tot meerdere resources zonder doorlopende controles. Aanvallers misbruiken dit vertrouwen om gevoelige systemen en data te bereiken. Als je elke actie niet verifieert, geef je aanvallers vrij spel om dieper in je netwerk door te dringen. Ook het traditionele VPN-model brengt risico's met zich mee. Gebruikers die via VPN verbinding maken, krijgen vaak brede netwerktoegang, en die kunnen aanvallers gebruiken om zich vrij te bewegen zodra ze een account hebben gecompromitteerd.
Je moet de gedachte loslaten dat authenticatie aan het begin van een sessie voldoende is. Zero trust-modellen vereisen dat je elk verzoek verifieert, en niet alleen de eerste aanmelding. Deze aanpak beperkt de schade die aanvallers kunnen aanrichten als ze één identiteit compromitteren.
Hiaten in toegangsbeheer
Je loopt meer risico's wanneer je toegang niet goed beheert. Zwakke, gestolen of hergebruikte inloggegevens geven aanvallers eenvoudig toegang. Te ruime of onbewaakte machtigingen maken privilege-escalatie mogelijk. Verkeerde beleidsconfiguraties en shadow IT veroorzaken verborgen hiaten. Verweesde accounts en onbeheerde machtigingen blijven open deuren voor aanvallers. Externe leveranciers en contractors maken vaak verbinding met verhoogde rechten, waardoor je blootstelling toeneemt.
- Misbruik van inloggegevens: Aanvallers maken misbruik van zwakke of hergebruikte inloggegevens.
- Privilege-escalatie: Ongecontroleerde machtigingen geven aanvallers meer toegang.
- Verkeerde beleidsconfiguraties: Te ruim ingestelde beleidsregels creëren kwetsbaarheden.
- Shadow IT: Ongoedgekeurde apps en verborgen accounts omzeilen het beheer.
- Verweesde accounts: Inactieve accounts blijven open en onbewaakt.
- Identiteitswildgroei: Te veel accounts leiden tot verwarring en risico.
- Beperkt zicht: Je ziet mogelijk niet welke accounts of activiteiten een hoog risico vormen.
Je moet deze hiaten dichten om echt vertrouwen in je omgeving op te bouwen. Sterk toegangsbeheer, doorlopende monitoring en dynamische controles zijn essentieel. Identiteit alleen kan je niet beschermen tegen moderne dreigingen. Je hebt een gelaagde aanpak nodig, met zero trust-principes, om je organisatie te beveiligen.
Zero Trust: een nieuw beveiligingsparadigma
Je hebt een beveiligingsmodel nodig dat meebeweegt met een cloud-first wereld. Zero trust geeft je een manier om je organisatie te beschermen wanneer traditionele grenzen niet meer bestaan. Deze aanpak steunt niet op impliciet vertrouwen. In plaats daarvan moet je elke gebruiker, elk apparaat en elke actie verifiëren. Zero trust helpt je risico's te verkleinen en gegevensbescherming te verbeteren door je te richten op identiteit, toegang en doorlopende monitoring.
Kernprincipes van Zero Trust
Zero trust rust op drie hoofdpijlers. Je kunt deze principes gebruiken om je verdediging te versterken en de hiaten te dichten die oudere modellen hebben achtergelaten.
Vertrouw nooit, verifieer altijd
Je kunt er niet van uitgaan dat een gebruiker of apparaat veilig is. Zero trust vereist dat je elk toegangsverzoek verifieert, ongeacht waar het vandaan komt. Je moet identiteit, apparaatstatus, locatie en risicosignalen controleren voordat je toegang verleent. Dit principe helpt je aanvallers te stoppen die gebruikmaken van gestolen inloggegevens of gecompromitteerde apparaten.
Least privilege-toegang
Geef gebruikers en systemen alleen de toegang die ze nodig hebben voor hun werk. Least privilege-toegang beperkt de schade wanneer een account gecompromitteerd raakt. Je kunt voorwaardelijke toegangsbeleidsregels gebruiken om deze regel af te dwingen. Deze aanpak ondersteunt gegevensbescherming en verkleint het risico op privilege-escalatie.
Doorlopende verificatie
Je moet de activiteit voortdurend monitoren. Zero trust betekent dat je na de eerste aanmelding niet stopt met controleren. Je let op ongebruikelijk gedrag, wijzigingen op apparaten en risicovolle acties. Doorlopende verificatie stelt je in staat dreigingen vroeg te detecteren en snel te reageren. Dit principe houdt je identiteitsbeveiliging sterk en ondersteunt de naleving van cybersecuritynormen.
Tip: Gebruik multifactorauthenticatie om een extra beschermingslaag toe te voegen. Deze stap maakt het moeilijker voor aanvallers om gestolen inloggegevens te gebruiken.
Je ziet hieronder hoe deze principes aansluiten op toonaangevende cybersecuritykaders:
- Identiteitsbeheer als primair controlepunt.
- Toegangscontrole op basis van realtime risico en apparaatcompliance.
- Continue monitoring om afwijkingen op te sporen en compliance te waarborgen.
Zero Trust-architectuur in de praktijk
Een zero trust-architectuur pakt de tekortkomingen aan van zowel op perimeter gebaseerde als op identiteit gebaseerde beveiligingsmodellen. Je vertrouwt niet op één muur of alleen op identiteitscontroles. In plaats daarvan bouw je lagen van verdediging die zich aanpassen aan moderne dreigingen.
| Principe | Beschrijving |
|---|---|
| Expliciet verifiëren | Authenticeer en autoriseer altijd op basis van alle beschikbare gegevenspunten (identiteit, apparaatgezondheid, locatie, enzovoort). |
| Gebruik toegang met minimale rechten | Beperk de toegang van gebruikers en systemen tot het minimum dat nodig is om een taak uit te voeren. |
| Ga uit van een inbreuk | Ontwerp je architectuur met de verwachting dat er een compromittering zal plaatsvinden. |
Je verifieert expliciet door elke toegangsaanvraag te controleren. Je gebruikt toegang met minimale rechten om risico's te verkleinen. Je gaat uit van een inbreuk, wat betekent dat je ervan uitgaat dat aanvallers binnenkomen en je beperkt wat ze kunnen doen. Deze aanpak werkt goed in cloud-native architecturen, waar gebruikers en apparaten vanaf overal verbinding maken.
Zero trust helpt je om gegevens op elke stap te beschermen. Je vertrouwt niemand standaard. Je gebruikt identiteit als fundament voor toegangsbeslissingen. Je monitort activiteiten en reageert in realtime op dreigingen. Dit model biedt betere gegevensbescherming en ondersteunt je overstap naar de cloud.
Met zero trust bouw je een sterkere beveiligingspositie. Je verkleint je aanvalsoppervlak en verbetert je compliance. Je krijgt inzicht in wie je resources opent en waarom. Een zero trust-architectuur bereidt je voor op de uitdagingen van een cloud-first wereld.
Voorbij de identiteitsperimeter
De huidige beveiligingspositie beoordelen
Voordat je verder gaat, moet je je huidige beveiligingssterktes en -zwaktes begrijpen. Begin met een duidelijke beoordeling. Dit proces helpt je zien waar aanvallers hiaten zouden kunnen vinden en waar je meer vertrouwen in je verdediging kunt opbouwen.
- Controleer het gebruik van multifactorauthenticatie (MFA) op je cloudplatforms.
- Breng accounts met beheerdersrechten in kaart.
- Breng in kaart waar je gevoelige gegevens staan.
- Documenteer je huidige authenticatiemethoden.
Zoek na je beoordeling naar snelle verbeteringen. Dwing MFA af voor alle beheerdersaccounts. Verwijder toegang voor inactieve gebruikers. Stel basis voorwaardelijke toegangsbeleidsregels in. Schakel logging voor authenticatiegebeurtenissen in om verdachte activiteiten te volgen.
Voor diepgaandere bescherming rol je MFA uit naar alle overige accounts. Configureer geavanceerde voorwaardelijke toegangsregels. Gebruik geautomatiseerde tools om inloggegevens te monitoren. Plan regelmatige toegangsreviews.
Houd je beveiligingspositie sterk met continue monitoring. Voer wekelijks controles uit op blootstelling van inloggegevens. Beoordeel de toegang maandelijks. Evalueer je beveiligingspositie elk kwartaal. Analyseer authenticatielogs continu.
Tip: Regelmatige reviews helpen je risico's vroeg te signaleren en duurzaam vertrouwen in je omgeving op te bouwen.
Identiteit- en toegangsbeheer versterken
Je kunt risico's verkleinen door je identiteits- en toegangsbeheer (IAM) te versterken. Gebruik best practices om te bepalen wie toegang krijgt en hoe lang die toegang blijft bestaan.
- Implementeer Just-In-Time (JIT)-toegang om gebruikers alleen tijdelijk machtigingen te geven wanneer die nodig zijn.
- Gebruik wachtwoordloze authenticatie, zoals biometrie of beveiligingstokens, om zowel de beveiliging als de gebruikerservaring te verbeteren.
- Automatiseer IAM-workflows om fouten te verminderen en gebruikersbeheer te versnellen.
- Implementeer Federated Identity Management (FIM), zodat gebruikers met één set inloggegevens toegang krijgen tot meerdere apps.
- Zorg dat je IAM-beleid voldoet aan standaarden zoals SOC 2, ISO 27001 en PCI-DSS.
Deze stappen helpen je onnodige toegang te beperken en meer vertrouwen in je systemen op te bouwen. Je maakt het gebruikers ook makkelijker om veilig te werken.
Apparaatvertrouwen en gezondheidscontroles
Je moet ervoor zorgen dat alleen vertrouwde apparaten verbinding maken met je resources. Apparaattrust begint met controleren of een apparaat is ingeschreven in je beveiligingsinfrastructuur en de juiste instellingen heeft. Bevestig de authenticiteit van het apparaat met digitale certificaten of unieke identificaties.
Controleer of elk apparaat aan je beveiligingsnormen voldoet. Let op actuele antivirussoftware en bijgewerkte besturingssystemen. Beoordeel het risiconiveau op basis van het besturingssysteem van het apparaat en de netwerkverbinding.
Blijf apparaten monitoren op kwetsbaarheden. Gebruik continue compliancecontroles om te zorgen dat apparaten je beveiligingsbeleid volgen. Stel voorwaardelijke toegangsregels in die reageren op realtime beoordelingen van de beveiliging van het apparaat en het gedrag van de gebruiker.
- Valideer de apparaatbeveiliging voortdurend met regelmatige beoordelingen.
- Pas granulaire toegangsbeleidsregels toe op basis van gebruikersrollen en de status van het apparaat.
- Gebruik Single Sign-On (SSO) en MFA voor extra bescherming.
- Gebruik contextbewuste signalen voor adaptieve beveiligingsbeslissingen.
- Pas zero trust-beveiliging toe om elk toegangsverzoek te verifiëren, zodat geen enkel apparaat of gebruiker standaard vertrouwd wordt.
Door je te richten op apparaattrust en -gezondheid, dicht je meer gaten en maak je het aanvallers moeilijker om zich door je omgeving te bewegen.
Continue monitoring en respons
Je kunt niet beschermen wat je niet ziet. Continue monitoring geeft je het zicht dat je nodig hebt om dreigingen op het moment zelf op te merken. Deze aanpak betekent dat je je omgeving de hele tijd in de gaten houdt, en niet alleen tijdens geplande audits of na een incident. Je gebruikt geautomatiseerde tools om gebruikersactiviteit, apparaatstatus en toegangspatronen bij te houden. Deze tools waarschuwen je wanneer er iets ongebruikelijks gebeurt, zoals een aanmelding vanaf een nieuwe locatie of een plotselinge piek in het downloaden van gegevens.
Met continue monitoring signaleer je risico's zodra ze verschijnen. Je wacht niet tot aanvallers klaar zijn met hun werk. In plaats daarvan spoor je afwijkingen en ongeautoriseerde toegangspogingen op voordat ze escaleren. Deze snelle detectie helpt je sneller te reageren en de schade te beperken. Geautomatiseerde responssystemen kunnen verdachte activiteit blokkeren, getroffen apparaten isoleren of gebruikers vragen zich opnieuw te authenticeren. Deze acties verkorten de tijd die aanvallers in je omgeving doorbrengen, de zogenaamde dwell time.
Tip: Een kortere dwell time betekent minder kans voor aanvallers om gegevens te stelen of zich lateraal binnen je netwerk te verplaatsen.
Met continue monitoring verbeter je ook je compliance. Regelgeving en industrienormen verplichten je om beveiligingsmaatregelen en processen bij te houden. Geautomatiseerde monitoring helpt je om in lijn met deze regels te blijven. Je ziet compliancetekortkomingen snel en kunt ze verhelpen voordat ze tot boetes leiden. Consistent bijhouden maakt audits ook eenvoudiger en minder stressvol.
Dit zijn enkele belangrijke voordelen die je krijgt van continue monitoring en geautomatiseerde respons:
- Realtime dreigingsdetectie stelt je in staat om direct te handelen bij kwetsbaarheden.
- Snelle reacties op risico's beperken de mogelijke schade.
- Anomaliedetectie helpt je ongeautoriseerde toegang op te sporen voordat het een groter probleem wordt.
- Gestroomlijnde processen verbeteren de operationele efficiëntie en verminderen overlap.
- Doorlopend bijhouden zorgt ervoor dat je voldoet aan industriële regelgeving en normen.
- Sneller identificeren van compliancetekortkomingen voorkomt kostbare boetes.
Je moet waarschuwingen instellen voor kritieke gebeurtenissen, zoals mislukte aanmeldpogingen of wijzigingen in gevoelige bestanden. Gebruik dashboards om trends te visualiseren en patronen over tijd te herkennen. Bekijk logboeken en rapporten regelmatig om te begrijpen hoe normale activiteit eruitziet in je omgeving. Die kennis helpt je herkennen wanneer er iets misgaat.
Geautomatiseerde respons vervangt het menselijk oordeel niet. Je hebt nog steeds beveiligingsteams nodig om waarschuwingen te onderzoeken en beslissingen te nemen. Automatisering neemt echter routinetaken over en versnelt je reactie op dreigingen. Deze combinatie van technologie en menselijke expertise geeft je de beste kans om je organisatie te beschermen.
Door continue monitoring en geautomatiseerde respons in te zetten, bouw je een proactieve beveiligingshouding op. Je reageert niet alleen op incidenten, maar voorkomt dat ze ernstige schade veroorzaken. Zo blijven je gegevens veilig, ondersteun je compliance en versterk je het vertrouwen in je systemen.
Praktijkoplossingen en casestudy's
Microsoft Entra External ID-overzicht
Je hebt een moderne identiteitsoplossing nodig die meebeweegt met je veranderende zakelijke behoeften. Microsoft Entra External ID biedt een claimgerichte aanpak die verder gaat dan traditioneel identiteitsbeheer. Je kunt meerdere klant-tenants koppelen aan één werknemers-Entra ID-tenant. Dankzij deze flexibiliteit scheid je klantstromen eenvoudig en beheer je identiteiten moeiteloos.
Entra External ID maakt gebruik van industriestandaardprotocollen zoals OAuth 2.0, OpenID Connect en SAML 2.0. Deze protocollen houden je communicatie veilig en betrouwbaar. Je kunt externe identiteiten van verschillende providers beheren en gebruikerservaringen aanpassen aan je merk. Entra External ID heeft een voorspelbaar prijsmodel. Je krijgt de eerste 50.000 maandelijks actieve gebruikers gratis, wat je helpt de kosten onder controle te houden naarmate je groeit.
Je kunt native authenticatiebibliotheken en de integratie met de Microsoft Graph API gebruiken. Deze functies maken ontwikkelen eenvoudiger en sneller. Je kunt gebrandmerkte aanmeldervaringen maken en flexibele authenticatiestromen inrichten. Entra External ID geeft je de tools om een veilig en gebruiksvriendelijk identiteitssysteem te bouwen.
- Flexibiliteit om meerdere klant-tenants te koppelen
- Veilige infrastructuur met industriestandaardprotocollen
- Beter beheer van externe identiteiten
- Kosteneffectieve prijzen voor grote gebruikersaantallen
- Ontwikkelvriendelijke tools en API's
- Aanpasbare aanmeld- en authenticatiestromen
Entra External ID in de praktijk
Je ziet echte resultaten wanneer je Entra External ID in je organisatie gebruikt. Verschillende sectoren hebben deze oplossing omarmd om zero trust te ondersteunen en de gebruikerservaring te verbeteren. Hier zijn enkele voorbeelden:
| Sector | Details van de implementatie |
|---|---|
| Financieel | Afgedwongen op rollen gebaseerde toegang met locatiefilters om te voldoen aan regelgeving. |
| Zorg | MFA en voorwaardelijke apparaatcontroles verplicht gesteld om gevoelige patiëntgegevens onder HIPAA te beschermen. |
| Onderwijs | Beleid toegepast om onderscheid te maken tussen de toegangsbehoeften van studenten en docenten, zodat alleen goedgekeurde apparaten toegang hebben tot administratieve bronnen. |
| Productie | Toegang van derden tot intellectueel eigendom beperkt; alleen compliant apparaten krijgen toegang tot ontwerpbestanden. |
| Grote ondernemingen | Zakelijk beheerde apparaten met versleutelde opslag en actieve dreigingsbescherming verplicht gesteld voor toegang tot bankensystemen. |
Je ziet hoe Entra External ID zich aanpast aan verschillende eisen. Je dwingt op rollen gebaseerde toegang af, vereist multifactorauthenticatie en beperkt apparaattoegang. Met deze maatregelen bescherm je gevoelige gegevens en voldoe je aan compliancenormen.
Lessen uit de adoptie van zero trust
Je leert belangrijke lessen wanneer je overstapt naar een zero trust-model. Organisaties melden meetbare resultaten na het toepassen van deze principes. Je versterkt je beveiliging en governance en houdt tegelijk je bedrijfsvoering soepel draaiend.
| Doel | Resultaat |
|---|---|
| Beveiligingsresultaten | Je schrikt aanvallers af en behoudt de bedrijfsfunctionaliteit. |
| Governance | Je beschermt activa, gegevens en applicaties en volgt daarbij architectuurpatronen. |
| Preventie | Je stemt toegangsbeheer en bescherming van activa af binnen één geïntegreerde beveiligingstoolchain. |
| Zichtbaarheid | Je maakt risico's en de beveiligingsstatus meetbaar en zichtbaar voor belanghebbenden. |
| Respons | Je definieert SecOps-rollen en verbetert incidentdetectie en -respons met automatisering. |
Je krijgt beter inzicht in je beveiligingspositie. Je reageert sneller op incidenten en voorkomt ongeautoriseerde toegang. Je bouwt vertrouwen op bij je gebruikers en belanghebbenden. Entra External ID helpt je deze doelen te bereiken door zero trust te ondersteunen en een flexibel, veilig identiteitsplatform te bieden.
Tip: Met Entra External ID moderniseer je je identiteitsbeheer en stimuleer je bedrijfsgroei, terwijl je je gegevens veilig houdt.
Uitdagingen bij de adoptie overwinnen
Veelvoorkomende obstakels
Je kunt op verschillende obstakels stuiten wanneer je verder gaat dan de identiteitsperimeter. Veel organisaties worstelen met complex beleid. Je moet opnieuw nadenken over hoe je applicatiemachtigingen in kaart brengt, wat je beveiligingsaanpak complexer kan maken. Zwak identiteitsbeheer kan je voortgang ook vertragen. Als je vertrouwt op één bron voor identiteitsverificatie, kan het lastig worden om zero trust te implementeren, vooral als je met oudere systemen werkt.
Je kunt deze problemen niet alleen oplossen. Effectieve identiteitsbeveiliging vraagt om samenwerking binnen je hele bedrijf. Je hebt input nodig van IT, security, compliance en de business units. Als iedereen samenwerkt, zie je hiaten sneller en bouw je sterkere verdedigingslinies.
Let op: Als je deze obstakels niet aanpakt, loop je het risico op hogere kosten. Een enkele beveiligingsinbreuk kan je gemiddeld 4,45 miljoen dollar kosten. Het niet voldoen aan compliance-regels kan leiden tot boetes van maximaal 4% van je wereldwijde jaaromzet. Handmatige identiteitsprocessen kosten bovendien tijd en geld: grote organisaties verliezen er jaarlijks meer dan 1,5 miljoen dollar aan.
Change Management
Je hebt een duidelijk plan nodig om je team te laten wennen aan nieuwe beveiligingsmodellen. Change management begint met het ontwerpen van beleid dat rekening houdt met de gebruikerservaring. Als je beleid gebruikers frustreert, zoeken ze naar manieren om eromheen te werken. Gebruik adaptieve authenticatie om toegang makkelijker te maken wanneer het risico laag is, en strenger wanneer het risico hoog is.
Behandel het beheer van beleid als een doorlopende taak. Gebruik automatisering om je beleid in realtime bij te werken en test het regelmatig. Zo blijf je voor op nieuwe dreigingen. Zorg ervoor dat je beveiligingsmaatregelen aansluiten op je compliance-eisen. Wanneer je je maatregelen afstemt op regelgeving, maak je audits eenvoudiger en laat je zien dat je security serieus neemt.
Je kunt ook zoeken naar ondersteuningsprogramma's. Sommige overheden bieden belastingaftrek of subsidies om midden- en kleinbedrijf te helpen investeren in cybersecurity. Nationale educatieprogramma's kunnen je wegwijs maken in gratis tools en bronnen. Samenwerken met overheidsinstanties kan je cybersecurityvaardigheden versterken en helpen om zero trust sneller in te voeren.
Integratie met legacysystemen
Legacysystemen kunnen de invoering van zero trust moeilijker maken. Oudere systemen ondersteunen moderne identiteitsoplossingen mogelijk niet of hebben niet de juiste API's. Platte netwerkontwerpen maken het lastig om je omgeving te segmenteren, en wijzigingen kunnen het risico op storingen met zich meebrengen. Sommige legacyapparaten kunnen door beperkte resources geen nieuwe beveiligingstools aan. Vendor lock-in kan je bovendien beletten om beveiligingsfuncties bij te werken.
| Uitdaging | Beschrijving | Oplossing |
|---|---|---|
| Integratieproblemen | Oudere systemen werken mogelijk niet met moderne identiteitstools. | Breng de integratiepunten zorgvuldig in kaart en plan ze. |
| Netwerkarchitectuur-uitdagingen | Platte netwerken maken segmentatie lastig en riskant. | Upgrade netwerken stapsgewijs om micro-segmentatie mogelijk te maken. |
| Prestatie- en resourcebeperkingen | Legacyapparaten kunnen trager worden met nieuwe beveiligingstools. | Gebruik maatregelen die passen bij de beperkingen van het systeem. |
| Vendor lock-in | Sommige leveranciers ondersteunen de benodigde beveiligingsupdates niet. | Pas waar mogelijk workarounds en extra maatregelen toe. |
| Organisatorische en culturele barrières | Medewerkers kunnen zich verzetten tegen veranderingen of in silo's werken. | Train teams en stimuleer samenwerking. |
| Kennislacunes | Je hebt mogelijk geen medewerkers die zowel oude als nieuwe systemen kennen. | Investeer in training en werf gekwalificeerde medewerkers aan. |
| Risico op verstoring | Nieuwe maatregelen kunnen storingen veroorzaken in oude omgevingen. | Rol wijzigingen gefaseerd uit om verstoring te beperken. |
Je kunt deze uitdagingen overwinnen door zorgvuldig te plannen en systemen stap voor stap te upgraden. Train je medewerkers en stimuleer samenwerking. Wanneer je zowel technische als culturele drempels aanpakt, verloopt je overstap naar zero trust soepeler en effectiever.
Volgende stappen voor moderne beveiliging
Een zero trust-roadmap opstellen
Je hebt een duidelijk plan nodig om je organisatie voorbij de identiteitsperimeter te brengen. Een zero trust-roadmap helpt je om je assets te beschermen en je aan te passen aan nieuwe dreigingen. Begin met bepalen wat het belangrijkst is. Definieer je protect surface. Breng je kritieke assets, gevoelige gegevens en belangrijkste applicaties in kaart. Bekijk hoe informatie door je omgeving stroomt. Breng de transactiestromen in kaart, zodat je weet waar risico's kunnen ontstaan.
Ontwerp je zero trust-architectuur op basis van betrouwbare modellen zoals NIST ZTA. Neem kerncomponenten op, zoals identity and access management en apparaatvertrouwen. Dwing sterke identiteitscontroles af. Vereis multifactorauthenticatie en overweeg wachtwoordloze opties. Pas least-privilege-toegang en microsegmentatie toe. Beperk machtigingen en segmenteer workloads om risico's te minimaliseren.
Schakel continue verificatie en dreigingsdetectie in. Beoordeel risico en context in realtime. Test je controles regelmatig. Ontwikkel je strategieën verder via regelmatige oefeningen voor incidentrespons. Deze stappen helpen je een beveiligingsfundament op te bouwen dat meebeweegt met veranderingen.
Stappen van de zero trust-roadmap:
- Definieer je protect surface.
- Breng de transactiestromen in kaart.
- Bouw je zero trust-architectuur.
- Implementeer sterke identiteitscontroles.
- Pas least-privilege en microsegmentatie toe.
- Schakel continue verificatie en dreigingsdetectie in.
- Test en ontwikkel verder via incidentrespons.
Tip: Betrek je IT- en beveiligingsteams bij elke stap. Samenwerking zorgt ervoor dat je alle risico's afdekt en een sterkere verdediging opbouwt.
Succes meten
Je moet je voortgang bijhouden om te zien of je zero trust-strategie werkt. Gebruik duidelijke metrics en benchmarks om verbeteringen te meten. Houd de authenticatie- en autorisatiepercentages in de gaten. Controleer hoeveel gebruikers multifactorauthenticatie gebruiken. Registreer authenticatiefouten en de gemiddelde authenticatietijden.
Evalueer het beheer van geprivilegieerde toegang. Documenteer alle geprivilegieerde accounts. Meet het percentage just-in-time-toegang en monitor geprivilegieerde sessies. Beoordeel de daling van het beveiligingsrisico. Zoek naar blootgestelde referenties en volg de verbetering van de risicoscore. Tel identiteitsgerelateerde beveiligingsincidenten.
Controleer de naleving en de auditprestaties. Volg de voltooiingspercentages van toegangsreviews en de doorlooptijden voor het oplossen van nalevingsschendingen. Meet de daling van auditbevindingen. Beoordeel gebruikerservaringsmetrics. Monitor het gebruik van self-service en de automatisering van wachtwoordresets. Verzamel tevredenheidsscores van gebruikers.
Operationele efficiëntie is belangrijk. Vergelijk geautomatiseerde en handmatige identiteitsprocessen. Meet de doorlooptijden van taken en de kosten per transactie. Volg helpdesktickets die met identiteitsproblemen te maken hebben. Beoordeel de ontwikkelsnelheid van IT-medewerkers die zijn getraind in zero trust-principes.
| Categorie | Metriekbeschrijving | Voorbeeldimpact |
|---|---|---|
| Authenticatie en autorisatie | MFA-adoptiegraad: Percentage gebruikers dat multifactorauthenticatie gebruikt. | Organisaties zien een daling van 99,9% in het risico op accountcompromittering. |
| Beheer van geprivilegieerde toegang | Nauwkeurigheid van de inventaris van geprivilegieerde accounts: Percentage geprivilegieerde accounts dat is gedocumenteerd. | |
| Verlaging van beveiligingsrisico's | Percentage blootgestelde referenties: Percentage referenties dat in datalekken is gevonden. | |
| Naleving en auditprestaties | Voltooiingspercentage certificeringscampagnes: Percentage toegangsreviews dat is afgerond. | Organisaties melden 62% snellere voltooiing van certificeringscampagnes voor toegang. |
| Gebruikerservaringsmetrics | Adoptiegraad self-service: Percentage gebruikers dat self-servicefuncties gebruikt. | Bedrijven melden een daling van helpdeskoproepen van tot 40%. |
| Operationele efficiëntie-KPI's | Geautomatiseerde versus handmatige identiteitsprocessen: Verhouding van geautomatiseerde tot handmatige processen. |
Let op: Bekijk deze metrics regelmatig. Pas je roadmap waar nodig aan om de beveiliging en gebruikerservaring te verbeteren.
Je bouwt een veiligere omgeving wanneer je de zero trust-roadmap volgt en je voortgang meet. Zo bescherm je je gegevens, verminder je risico's en ondersteun je de groei van het bedrijf.
Kortom, de traditionele netwerkperimeter is niet langer houdbaar in het huidige cloudgerichte ecosysteem. Aanvallers zoeken voortdurend naar manieren om statische verdedigingen te omzeilen, waardoor identiteit je belangrijkste controlepunt is. Door over te stappen op een echt Zero Trust-model en gebruik te maken van geavanceerde oplossingen zoals Microsoft Entra External ID, kun je je bedrijfsmiddelen beschermen en tegelijk digitaal vertrouwen en groei mogelijk maken. Wil je hier dieper op ingaan en concrete strategieën leren? Luister dan zeker naar onze podcastaflevering Microsoft Entra External ID for Digital Trust and Growth.
| Statistiek | Waarde |
|---|---|
| Wachtwoordaanvallen per seconde | 7.000 |
| Op identiteit gebaseerde cyberaanvallen als percentage van datalekken | 80% |
Volg de roadmap en zet geavanceerde identiteitsoplossingen in. De toekomst van beveiliging hangt af van je vermogen om je aan te passen en bij elke stap vertrouwen op te bouwen.
Veelgestelde vragen
Wat is de identiteitsperimeter?
Met de identiteitsperimeter beveilig je je organisatie door te bepalen wie toegang krijgt tot je systemen. Deze aanpak is gebaseerd op het verifiëren van gebruikersreferenties voordat toegang wordt verleend.
Waarom is de identiteitsperimeter niet langer genoeg?
Aanvallers omzeilen traditionele verdedigingen door referenties te stelen. Je loopt risico’s via cloudapps, werken op afstand en externe verbindingen. Je hebt sterkere, gelaagde beveiliging nodig.
Wat is zero trust-beveiliging?
Zero trust betekent dat je niemand standaard vertrouwt. Je verifieert elke gebruiker, elk apparaat en elke handeling. Je beperkt de toegang en houdt de activiteit continu in de gaten.
Hoe helpt Microsoft Entra External ID?
Met Entra External ID beheer je externe identiteiten op een veilige manier. Het platform verifieert referenties in realtime en ondersteunt flexibele toegangsbeleidsregels.
Kan ik zero trust integreren met legacy-systemen?
Je kunt zero trust integreren met oudere systemen. Begin met een zorgvuldige planning. Upgrade in fasen. Train je medewerkers en gebruik compatibele tools.
Wat zijn de voordelen van continue monitoring?
Continue monitoring helpt je dreigingen snel te signaleren. Je reageert sneller op verdachte activiteiten. Je verbetert je compliance en verlaagt je risico’s.
Hoe meet ik het succes van zero trust?
Je volgt indicatoren zoals MFA-adoptie, beoordelingen van bevoegde toegang en responstijden bij incidenten. Je controleert ook de tevredenheid van gebruikers en de operationele efficiëntie.
Is zero trust moeilijk te implementeren?
Je kunt op uitdagingen stuiten, maar die los je op met teamwork, training en stapsgewijze upgrades. Begin klein en bouw aan je beveiligingsfundament.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg van Microsoft Entra External ID for Digital Trust and Growth? In deze aflevering wordt het onderwerp in heldere taal uitgelegd en wordt getoond waarom het belangrijk is voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter Microsoft Entra External ID for Digital Trust and Growth wilt begrijpen
- wilt zien hoe het past binnen het bredere Microsoft-technologie-ecosysteem
- wilt leren waar het praktische waarde kan opleveren voor je organisatie
Misschien vind je deze gerelateerde M365 FM-afleveringen ook interessant:
- Microsoft Entra External ID - Simply Explained
- Copilot beveiligen met Entra ID en Zero Trust
- Van AI-hype naar AI-harness engineering – AI bouwen waar mensen echt op kunnen vertrouwen, met Alan Buscaglia [MVP] van Gentleman Programming
- Een veilige Microsoft-first MSP bouwen: Intune, Defender & Entra ID op schaal, met Albin Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Ontdek meer praktische Microsoft-gesprekken op M365 FM.