 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Poza krawędzią sieci: dlaczego tożsamość stała się nowym perymetrem bezpieczeństwa
By Mirko Peters ·
Witamy ponownie w blogu do podcastu! Dziś rozwijamy temat, który zmienia sposób, w jaki organizacje chronią swoje zasoby cyfrowe. W świecie, w którym adopcja chmury gwałtownie rośnie, a praca zdalna stała się normą, tradycyjne fizyczne i sieciowe granice przedsiębiorstwa praktycznie zniknęły. Przez dekady zespoły bezpieczeństwa polegały na potężnych zaporach sieciowych i bezpiecznych firmowych cen
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu podcastu! Dzisiaj rozwijamy temat, który zmienia sposób, w jaki organizacje chronią swoje zasoby cyfrowe. W świecie, w którym adopcja chmury gwałtownie rośnie, a praca zdalna stała się normą, tradycyjne fizyczne i sieciowe granice przedsiębiorstwa praktycznie zniknęły. Przez dziesятki lat zespoły bezpieczeństwa polegały na potężnych zaporach sieciowych i bezpiecznych firmowych centrach danych, które miały trzymać złośliwych aktorów z dala od systemów. Jednak gdy dane przenoszą się do środowisk wielochmurowych, a pracownicy uzyskują dostęp do zasobów firmy z dowolnego miejsca na świecie, ten dawny model przestał działać. W tym wpisie wyjaśnimy, dlaczego tożsamość oficjalnie zastąpiła brzeg sieci jako główna linia obrony organizacji przed współczesnymi zagrożeniami cybernetycznymi.
Upadek perymetru tożsamości
Tradycyjne zabezpieczenie perymetru
Kiedyś polegałeś na modelu bezpieczeństwa, który ufał wszystkiemu wewnątrz sieci. Takie podejście zakładało, że użytkownicy, urządzenia i aplikacje znajdujące się w obrębie perymetru są bezpieczne. Krawędź sieci pełniła rolę bariery, oddzielając zaufane zasoby wewnętrzne od niezaufanych zagrożeń zewnętrznych. Koncentrowałeś zabezpieczenia na granicach, wierząc, że silna zapora i pojedyncze uwierzytelnienie mogą chronić Twoje dane.
| Dawne założenia | Współczesne unieważnienie założeń |
|---|---|
| Wyraźne rozróżnienie między zaufanymi a niezaufanymi sieciami | Rozwój usług chmurowych i pracy zdalnej zatarł te granice, czyniąc to rozróżnienie bezprzedmiotowym. |
| Domyślne zaufanie do użytkowników wewnętrznych | Atakujący wykorzystują wewnętrzne zaufanie, przez co staje się ono zagrożeniem, a nie cechą zabezpieczenia. |
| Zabezpieczenia skoncentrowane na krawędziach sieci | Współczesne środowiska wymagają rozproszenia zabezpieczeń na różne platformy i urządzenia. |
| Stałe biuro i własne serwery | Działalność biznesowa opiera się obecnie na SaaS i publicznej chmurze, co wymaga bardziej dynamicznego podejścia do bezpieczeństwa. |
| Jednorazowe uwierzytelnienie zapewniające szeroki dostęp | Zasady Zero Trust zalecają ciągłą weryfikację oraz dostęp z zasadą najmniejszych uprawnień. |
Widzisz, że te założenia już nie obowiązują. Praca zdalna, adopcja chmury i urządzenia mobilne zatarły wyraźne granice. Atakujący biorą na cel użytkowników wewnętrznych i wykorzystują domyślne zaufanie, przez co Twoje dotychczasowe zabezpieczenia perymetru stają się nieskuteczne.
Uwaga: musisz przemyśleć zaufanie. Perymetr nie jest już murem. Zaufanie trzeba zdobywać i weryfikować na każdym kroku.
Współczesne zagrożenia i wektory ataków
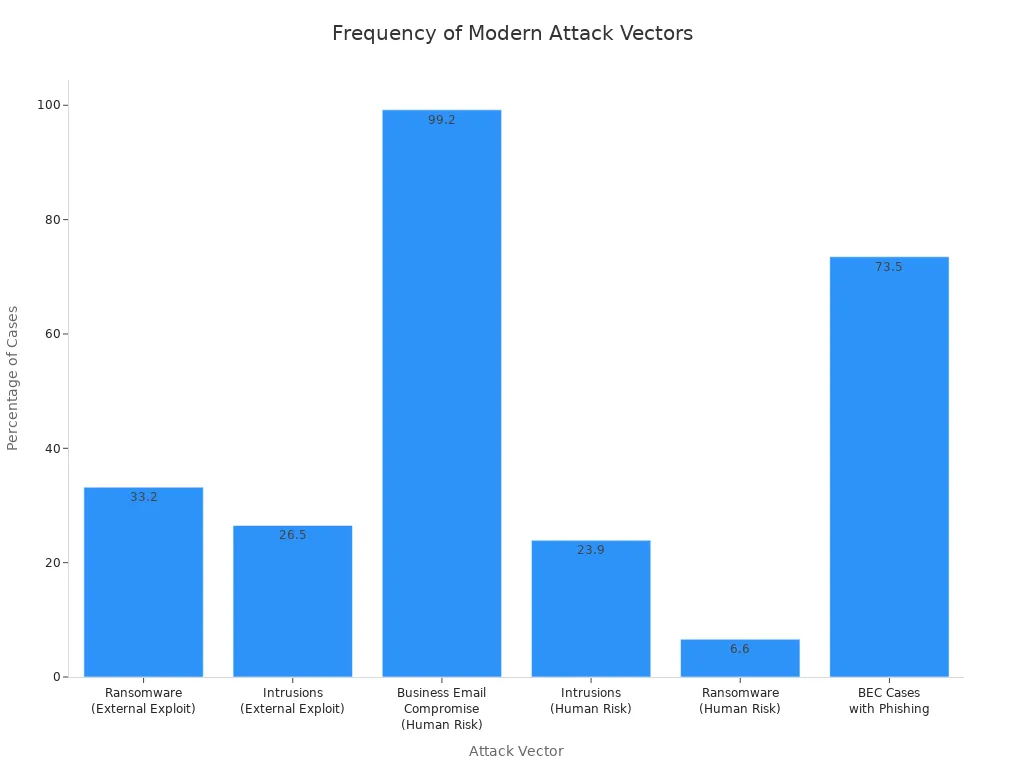
Atakujący stosują nowe taktyki, aby ominąć Twoje zabezpieczenia. Phishing, ransomware i ataki na łańcuch dostaw biją w użytkowników i ich poświadczenia. Stajesz w obliczu zagrożeń, które wykorzystują ryzyko ludzkie i zewnętrzne podatności. Kompromitacja poczty biznesowej oraz ransomware dominują w nagłówkach wiadomości.
| Wektor ataku | Odsetek przypadków |
|---|---|
| Ransomware (wykorzystanie podatności zewnętrznej) | 33,2% |
| Włamania (wykorzystanie podatności zewnętrznej) | 26.5% |
| Kompromitacja poczty biznesowej (ryzyko ludzkie) | 99.2% |
| Włamania (ryzyko ludzkie) | 23.9% |
| Ransomware (ryzyko ludzkie) | 6.6% |
| Przypadki BEC z phishingiem | 73.5% |
- 52% organizacji zgłosiło co najmniej jedno naruszenie w 2024 roku, czyli więcej niż 48% rok wcześniej.
- 70% organizacji doświadczyło co najmniej jednego istotnego cyberataku w 2024 roku, w tym ransomware i kompromitacji poczty biznesowej.
- Według Verizon ransomware był zaangażowany w 44% naruszeń.
Widzisz, że atakującym nie zależy na granicach Twojej sieci. Celują w perymetr tożsamości, wykorzystując skradzione poświadczenia i inżynierię społeczną, aby uzyskać dostęp. Musisz chronić użytkowników i ich tożsamości, a nie tylko sieć.
Dlaczego tożsamość stała się nowym perymetrem
Przeniosłeś uwagę na tożsamość, ponieważ atakujący wykorzystują poświadczenia i relacje zaufania. Użytkownicy często powtarzają hasła w różnych serwisach, przez co atakującym łatwo przejąć wiele kont. W internecie dostępne są duże zbiory wyciekłych poświadczeń, co umożliwia zautomatyzowane ataki. Słabe praktyki uwierzytelniania pozwalają atakującym używać prawidłowych poświadczeń bez wykrycia.
| Typ dowodu | Opis |
|---|---|
| Powszechne ponowne użycie poświadczeń | Użytkownicy często używają tych samych haseł w różnych serwisach, co zwiększa ryzyko w przypadku przejęcia jednej z usług. |
| Dostępność zbiorów poświadczeń | Duże zbiory wyciekłych poświadczeń są dostępne, co umożliwia zautomatyzowane przejmowanie kont. |
| Słabe praktyki uwierzytelniania | Środowiska opierające się wyłącznie na hasłach są podatne na ataki, ponieważ napastnicy mogą używać prawidłowych poświadczeń bez wykrycia. |
Musisz weryfikować każde żądanie dostępu, niezależnie od tego, skąd pochodzi. Ciągła weryfikacja i dostęp z zasadą najmniejszych uprawnień są niezbędne. Potrzebujesz dynamicznego egzekwowania zasad, które dostosowuje się do zmieniających się warunków. Nie możesz polegać na statycznych granicach ani na domniemanym zaufaniu.
- Ciągła weryfikacja zapewnia, że każde żądanie dostępu jest uwierzytelniane i autoryzowane.
- Zasada najmniejszych uprawnień ogranicza uprawnienia, aby zmniejszyć ryzyko związane z kontami posiadającymi nadmierne uprawnienia.
- Dynamiczne egzekwowanie zasad dostosowuje decyzje o dostępie na podstawie różnych czynników kontekstowych.
Przepisy i standardy branżowe skłaniają do wdrażania silniejszych mechanizmów ochrony tożsamości i danych. CFPB Rule 1033 wymaga solidnej weryfikacji tożsamości i ochrony danych. Architektura zero trust oraz federalne strategie wymagają ciągłej weryfikacji i ścisłej kontroli dostępu.
| Przepis/standard | Opis | Wpływ na bezpieczeństwo |
|---|---|---|
| CFPB Rule 1033 | Nakazuje udostępnianie konsumentom dostępu do danych finansowych, wymagając solidnej weryfikacji tożsamości i ochrony danych. | Poszerza powierzchnię ataku i wymaga zaawansowanych zabezpieczeń. |
| Architektura Zero Trust | Kładzie nacisk na ciągłą weryfikację i kontrolę dostępu. | Przenosi uwagę z zabezpieczania obwodu sieci na tożsamość jako nowy obwód. |
| Federalna strategia Zero Trust | Nakazuje federalnym agencjom USA wdrożenie zasad Zero Trust. | Wymusza surowsze cele bezpieczeństwa, takie jak MFA i szyfrowanie. |
Zaufanie budujesz poprzez ciągłą weryfikację i silne mechanizmy kontroli tożsamości. Obwód tożsamości nie wystarcza. Potrzebujesz modelu bezpieczeństwa, który dostosowuje się do współczesnych zagrożeń i chroni dane na każdym etapie.
Ograniczenia bezpieczeństwa opartego na tożsamości
Ryzyko kradzieży poświadczeń
Możesz sądzić, że silne uwierzytelnianie chroni Twoją organizację, ale napastnicy stale znajdują sposoby na obejście tych zabezpieczeń. Kradzież poświadczeń pozostaje jedną z głównych przyczyn incydentów bezpieczeństwa. Napastnicy wykorzystują phishing, złośliwe oprogramowanie i inżynierię społeczną, aby wykraść nazwy użytkowników i hasła. Często biorą na celownik użytkowników uprzywilejowanych, którzy mają dostęp do wrażliwych danych. Prawie 40% naruszeń wiąże się z podejrzanymi logowaniami, w których napastnicy omijają wieloskładnikowe uwierzytelnianie. Skradzione lub przejęte poświadczenia odpowiadają za 10% wszystkich incydentów. Jeśli polegasz wyłącznie na kontrolach tożsamości, możesz przeoczyć te zagrożenia.
| Ograniczenie | Opis |
|---|---|
| Obejście MFA | Prawie 40% naruszeń obejmowało podejrzane logowania z obejściem MFA, co uwypukla podatności. |
| Kradzież tokenów i sesji | Tokeny o długim czasie życia mogą zostać przejęte, umożliwiając nieautoryzowany dostęp, który może w pełni omijać MFA. |
| Luki w widoczności | Niepełne zarządzanie dziennikami opóźnia wykrywanie ataków na tożsamość, co utrudnia reagowanie. |
| Kradzież poświadczeń | Brak MFA dla użytkowników uprzywilejowanych był główną przyczyną 13% zgłoszonych naruszeń danych. |
| Nadużycie OAuth | Niekontrolowane żądania API mogą narazić systemy tożsamości na nadużycia, tworząc znaczną powierzchnię ataku. |
Musisz pamiętać, że napastnicy nie zawsze muszą się włamywać. Często logują się przy użyciu prawidłowych poświadczeń. Bez ciągłej weryfikacji nie możesz zagwarantować, że każde żądanie dostępu pochodzi od zaufanego użytkownika.
Ruch boczny i domniemane zaufanie
Gdy atakujący uzyska dostęp do jednego konta, często przemieszcza się bocznie w obrębie twojego środowiska. Domyślne zaufanie w modelach opartych na tożsamości pozwala uwierzytelnionym użytkownikom na dostęp do wielu zasobów bez ciągłej weryfikacji. Atakujący wykorzystują to zaufanie, aby dotrzeć do wrażliwych systemów i danych. Jeśli nie weryfikujesz każdego działania, dajesz atakującym wolną rękę w dalszym przemieszczaniu się po sieci. Tradycyjny model VPN również wiąże się z ryzykiem. Użytkownicy łączący się przez VPN często uzyskują szeroki dostęp do sieci, którego atakujący mogą użyć do swobodnego poruszania się po niej po przejęciu konta.
Musisz zakwestionować przekonanie, że uwierzytelnienie na początku sesji wystarczy. Modele zero trust wymagają weryfikacji każdego żądania, a nie tylko pierwszego logowania. Takie podejście ogranicza szkody, jakie mogą wyrządzić atakujący, jeśli przejmą jedną tożsamość.
Luki w zarządzaniu dostępem
Narażasz się na większe ryzyko, gdy nie zarządzasz dostępem właściwie. Słabe, skradzione lub ponownie używane poświadczenia dają atakującym łatwy wstęp. Nadmierne lub niemonitorowane uprawnienia umożliwiają eskalację uprawnień. Błędne konfiguracje zasad i shadow IT tworzą ukryte luki. Osierocone konta i niezarządzane uprawnienia pozostają otwartymi drzwiami dla atakujących. Dostawcy zewnętrzni i wykonawcy często łączą się z podwyższonymi uprawnieniami, co zwiększa twoją ekspozycję.
- Nadużycie poświadczeń: Atakujący wykorzystują słabe lub ponownie używane poświadczenia.
- Eskalacja uprawnień: Niesprawdzone uprawnienia pozwalają atakującym zdobyć dodatkowy dostęp.
- Błędne konfiguracje zasad: Zbyt liberalne zasady tworzą podatności.
- Shadow IT: Niezatwierdzone aplikacje i ukryte konta omijają zarządzanie.
- Osierocone konta: Nieaktywne konta pozostają otwarte i niemonitorowane.
- Rozrost tożsamości: Zbyt wiele kont prowadzi do chaosu i ryzyka.
- Ograniczona widoczność: Możesz nie widzieć kont ani działań o wysokim ryzyku.
Musisz zamknąć te luki, aby zbudować realne zaufanie w swoim środowisku. Kluczowe są silne zarządzanie dostępem, ciągły monitoring i dynamiczne mechanizmy kontroli. Sama tożsamość nie ochroni cię przed współczesnymi zagrożeniami. Potrzebujesz wielowarstwowego podejścia, które obejmuje zasady zero trust, aby zabezpieczyć swoją organizację.
Zero Trust: nowy paradygmat bezpieczeństwa
Potrzebujesz modelu bezpieczeństwa, który odpowiada światu zorientowanemu na chmurę. Zero trust daje ci sposób na ochronę organizacji, gdy tradycyjne granice przestają istnieć. To podejście nie opiera się na domyślnym zaufaniu. Zamiast tego musisz weryfikować każdego użytkownika, każde urządzenie i każde działanie. Zero trust pomaga ograniczać ryzyko i poprawiać ochronę danych dzięki skupieniu się na tożsamości, dostępie i ciągłym monitoringu.
Podstawowe zasady zero trust
Zero trust opiera się na trzech głównych filarach. Możesz wykorzystać te zasady, aby wzmocnić obronę i zamknąć luki pozostawione przez starsze modele.
Nigdy nie ufaj, zawsze weryfikuj
Nie możesz zakładać, że jakikolwiek użytkownik lub urządzenie jest bezpieczne. Zero trust wymaga weryfikacji każdego żądania dostępu, niezależnie od jego źródła. Przed przyznaniem dostępu musisz sprawdzić tożsamość, stan urządzenia, lokalizację i sygnały ryzyka. Ta zasada pomaga zatrzymać atakujących, którzy wykorzystują skradzione poświadczenia lub przejęte urządzenia.
Dostęp z najmniejszymi uprawnieniami
Użytkownikom i systemom powinieneś przydzielać wyłącznie dostęp niezbędny do wykonywania ich zadań. Dostęp z najmniejszymi uprawnieniami ogranicza szkody, jeśli konto zostanie przejęte. Do egzekwowania tej reguły możesz użyć zasad dostępu warunkowego. Takie podejście wspiera ochronę danych i zmniejsza ryzyko eskalacji uprawnień.
Ciągła weryfikacja
Musisz monitorować aktywność przez cały czas. Zero trust oznacza, że nie przestajesz sprawdzać po pierwszym logowaniu. Obserwujesz nietypowe zachowania, zmiany w urządzeniach i ryzykowne działania. Ciągła weryfikacja pozwala wcześnie wykrywać zagrożenia i szybko reagować. Ta zasada utrzymuje silne zabezpieczenia tożsamości i wspiera zgodność z normami cyberbezpieczeństwa.
Wskazówka: Użyj uwierzytelniania wieloskładnikowego, aby dodać kolejną warstwę ochrony. Ten krok utrudnia atakującym wykorzystanie skradzionych poświadczeń.
Zobacz, jak te zasady odpowiadają wiodącym ramom cyberbezpieczeństwa:
- Zarządzanie tożsamością jako główny punkt kontroli.
- Kontrola dostępu oparta na ryzyku w czasie rzeczywistym i zgodności urządzeń.
- Ciągłe monitorowanie w celu wykrywania anomalii i zapewnienia zgodności.
Architektura Zero Trust w praktyce
Architektura zero trust eliminuje słabości zarówno modeli bezpieczeństwa opartych na granicy sieci, jak i modeli skupionych wyłącznie na tożsamości. Nie polegasz na jednym murze ani wyłącznie na mechanizmach kontroli tożsamości. Zamiast tego budujesz warstwy obrony, które dostosowują się do współczesnych zagrożeń.
| Zasada | Opis |
|---|---|
| Weryfikuj jawnie | Zawsze uwierzytelniaj i autoryzuj na podstawie wszystkich dostępnych punktów danych (tożsamość, kondycja urządzenia, lokalizacja itp.). |
| Stosuj dostęp z najmniejszymi uprawnieniami | Ogranicz dostęp użytkowników i systemów do absolutnego minimum niezbędnego do wykonania zadania. |
| Zakładaj naruszenie | Projektuj architekturę z założeniem, że dojdzie do kompromitacji. |
Jawnie weryfikujesz każde żądanie dostępu. Stosujesz dostęp z najmniejszymi uprawnieniami, aby ograniczyć ryzyko. Zakładasz naruszenie, co oznacza, że planujesz na wypadek, gdy atakujący uzyska dostęp, i ograniczasz to, co może zrobić. Takie podejście sprawdza się dobrze w architekturach natywnie chmurowych, gdzie użytkownicy i urządzenia łączą się z dowolnego miejsca.
Zero trust pomaga chronić dane na każdym etapie. Nikomu nie ufasz domyślnie. Tożsamość wykorzystujesz jako fundament decyzji o dostępie. Monitorujesz aktywność i reagujesz na zagrożenia w czasie rzeczywistym. Ten model zapewnia lepszą ochronę danych i wspiera przenoszenie się do chmury.
Możesz zbudować silniejszą postawę bezpieczeństwa, przyjmując podejście zero trust. Ograniczasz powierzchnię ataku i poprawiasz zgodność. Zyskujesz wgląd w to, kto i dlaczego uzyskuje dostęp do Twoich zasobów. Architektura zero trust przygotowuje Cię na wyzwania świata nastawionego na chmurę.
Wykraczanie poza granicę tożsamości
Ocena obecnego stanu bezpieczeństwa
Zanim ruszysz dalej, musisz zrozumieć mocne i słabe strony obecnych zabezpieczeń. Zacznij od jasnej oceny. Ten proces pomoże Ci zobaczyć, gdzie atakujący mogą znaleźć luki i gdzie możesz zbudować większe zaufanie do swoich zabezpieczeń.
- Zbadaj, czy na platformach chmurowych wdrożono uwierzytelnianie wieloskładnikowe (MFA).
- Zidentyfikuj konta z uprawnieniami administracyjnymi.
- Zmapuj, gdzie znajdują się Twoje wrażliwe dane.
- Udokumentuj obecnie stosowane metody uwierzytelniania.
Po ocenie poszukaj szybkich usprawnień. Wymuś MFA na wszystkich kontach administracyjnych. Usuń dostęp nieaktywnym użytkownikom. Skonfiguruj podstawowe zasady dostępu warunkowego. Włącz rejestrowanie zdarzeń uwierzytelniania, aby śledzić podejrzaną aktywność.
Aby zapewnić głębszą ochronę, wdróż MFA na wszystkich pozostałych kontach. Skonfiguruj zaawansowane reguły dostępu warunkowego. Używaj zautomatyzowanych narzędzi do monitorowania poświadczeń. Zaplanuj regularne przeglądy dostępu.
Utrzymuj silną postawę bezpieczeństwa dzięki ciągłemu monitorowaniu. Co tydzień sprawdzaj ujawnienie poświadczeń. Przeglądaj dostęp co miesiąc. Oceniaj postawę bezpieczeństwa co kwartał. Analizuj dzienniki uwierzytelniania w sposób ciągły.
Wskazówka: Regularne przeglądy pomagają wcześnie wykrywać ryzyka i budować trwałe zaufanie do Twojego środowiska.
Wzmacnianie zarządzania tożsamością i dostępem
Możesz ograniczyć ryzyko, wzmacniając zarządzanie tożsamością i dostępem (IAM). Stosuj najlepsze praktyki, aby kontrolować, kto uzyskuje dostęp i jak długo go zachowuje.
- Wdróż dostęp Just-In-Time (JIT), aby przyznawać użytkownikom tymczasowe uprawnienia tylko wtedy, gdy są potrzebne.
- Stosuj uwierzytelnianie bez hasła, na przykład biometrię lub tokeny zabezpieczeń, aby poprawić zarówno bezpieczeństwo, jak i wygodę użytkowników.
- Automatyzuj procesy IAM, aby ograniczyć błędy i przyspieszyć zarządzanie użytkownikami.
- Wdróż federacyjne zarządzanie tożsamością (FIM), aby użytkownicy mogli korzystać z wielu aplikacji na podstawie jednego zestawu poświadczeń.
- Upewnij się, że zasady IAM spełniają standardy takie jak SOC 2, ISO 27001 i PCI-DSS.
Te kroki pomagają ograniczyć zbędny dostęp i budować większe zaufanie do systemów. Ułatwiasz też użytkownikom bezpieczną pracę.
Sprawdzanie zaufania do urządzeń i kondycji
Musisz zadbać o to, aby do Twoich zasobów łączyły się wyłącznie zaufane urządzenia. Zaufanie do urządzenia zaczyna się od sprawdzenia, czy jest ono zarejestrowane w Twojej infrastrukturze bezpieczeństwa i ma prawidłowe ustawienia. Potwierdź autentyczność urządzenia, używając certyfikatów cyfrowych lub unikalnych identyfikatorów.
Sprawdź, czy każde urządzenie spełnia Twoje standardy bezpieczeństwa. Upewnij się, że działa aktualne oprogramowanie antywirusowe i zainstalowane są poprawki systemu operacyjnego. Oceń poziom ryzyka na podstawie systemu operacyjnego urządzenia i jego połączenia sieciowego.
Stale monitoruj urządzenia pod kątem podatności. Stosuj ciągłe kontrole zgodności, aby mieć pewność, że urządzenia przestrzegają Twoich zasad bezpieczeństwa. Skonfiguruj warunkowy dostęp, który reaguje na oceny bezpieczeństwa urządzenia i zachowania użytkowników w czasie rzeczywistym.
- Stale weryfikuj bezpieczeństwo urządzeń, wykonując regularne oceny.
- Stosuj szczegółowe zasady dostępu oparte na rolach użytkowników i stanie urządzenia.
- Użyj jednokrotnego logowania (SSO) i uwierzytelniania wieloskładnikowego (MFA), aby zapewnić dodatkową ochronę.
- Wykorzystuj sygnały kontekstowe do podejmowania adaptacyjnych decyzji dotyczących bezpieczeństwa.
- Przyjmij model zero trust, aby weryfikować każde żądanie dostępu i nie ufać domyślnie żadnemu urządzeniu ani użytkownikowi.
Koncentrując się na zaufaniu do urządzeń i ich kondycji, zamykasz więcej luk i utrudniasz atakującym przemieszczanie się po Twoim środowisku.
Ciągły monitoring i reagowanie
Nie zabezpieczysz tego, czego nie widzisz. Ciągły monitoring daje Ci widoczność potrzebną do wykrywania zagrożeń w momencie ich wystąpienia. Takie podejście oznacza stały nadzór nad środowiskiem, a nie tylko podczas zaplanowanych audytów czy po incydencie. Używasz zautomatyzowanych narzędzi do śledzenia aktywności użytkowników, kondycji urządzeń i wzorców dostępu. Narzędzia te informują o nietypowych zdarzeniach, na przykład logowaniu z nowej lokalizacji czy nagłym wzroście liczby pobieranych danych.
Dzięki ciągłemu monitoringowi wykrywasz ryzyko zaraz po jego pojawieniu się. Nie czekasz, aż atakujący zakończy swoje działania. Zamiast tego wychwytujesz anomalie i nieautoryzowane próby dostępu, zanim sytuacja się pogorszy. Szybkie wykrywanie pozwala szybciej reagować i ograniczać szkody. Zautomatyzowane systemy reagowania mogą blokować podejrzaną aktywność, izolować dotknięte urządzenia lub wymagać ponownego uwierzytelnienia użytkowników. Działania te skracają czas, jaki atakujący spędza w Twoim środowisku, czyli tzw. czas przebywania (ang. dwell time).
Wskazówka: Krótszy czas przebywania oznacza mniejsze możliwości kradzieży danych lub przemieszczania się bocznego atakujących w Twojej sieci.
Ciągły monitoring poprawia też zgodność z wymogami. Przepisy i standardy branżowe wymagają śledzenia mechanizmów kontroli bezpieczeństwa i procesów. Zautomatyzowany monitoring pomaga utrzymać zgodność z tymi regułami. Możesz szybko wykrywać luki w zgodności i je usuwać, zanim doprowadzą do kar. Konsekwentne śledzenie ułatwia też audyty i sprawia, że są one mniej stresujące.
Oto najważniejsze korzyści, jakie daje ciągły monitoring i zautomatyzowane reagowanie:
- Wykrywanie zagrożeń w czasie rzeczywistym pozwala natychmiast reagować na podatności.
- Szybka reakcja na ryzyko minimalizuje potencjalne straty.
- Wykrywanie anomalii pomaga wychwycić nieautoryzowany dostęp, zanim stanie się większym problemem.
- Usprawnione procesy zwiększają efektywność operacyjną i ograniczają zbędne czynności.
- Bieżące śledzenie zapewnia zgodność z przepisami i standardami branżowymi.
- Szybsze wykrywanie luk w zgodności zapobiega kosztownym karom.
Warto skonfigurować alerty dla krytycznych zdarzeń, na przykład nieudanych prób logowania czy zmian w poufnych plikach. Używaj pulpitów nawigacyjnych, aby wizualizować trendy i dostrzegać wzorce w czasie. Regularnie przeglądaj dzienniki i raporty, aby poznać, jak wygląda normalna aktywność w Twoim środowisku. Ta wiedza pomaga rozpoznać, kiedy dzieje się coś niepokojącego.
Zautomatyzowane reagowanie nie zastępuje osądu człowieka. Nadal potrzebujesz zespołów bezpieczeństwa, które zbadają alerty i podejmą decyzje. Automatyzacja przejmuje jednak rutynowe zadania i przyspiesza reakcję na zagrożenia. Połączenie technologii i wiedzy ekspertów daje Ci największą szansę na ochronę organizacji.
Dzięki ciągłemu monitoringowi i zautomatyzowanemu reagowaniu budujesz proaktywną postawę bezpieczeństwa. Nie tylko reagujesz na incydenty, ale też zapobiegasz poważnym szkodom. Takie podejście chroni Twoje dane, wspiera zgodność z przepisami i wzmacnia zaufanie do Twoich systemów.
Rozwiązania w praktyce i studia przypadków
Przegląd Microsoft Entra External ID
Potrzebujesz nowoczesnego rozwiązania tożsamości, które dostosuje się do zmieniających się potrzeb biznesowych. Microsoft Entra External ID oferuje podejście oparte na deklaracjach (claims), które wykracza poza tradycyjne zarządzanie tożsamościami. Możesz połączyć wiele dzierżaw klientów z jedną dzierżawą pracowniczą Entra ID. Ta elastyczność pozwala oddzielić strumienie klientów i łatwo zarządzać tożsamościami.
Entra External ID korzysta z powszechnie stosowanych protokołów, takich jak OAuth 2.0, OpenID Connect i SAML 2.0. Protokoły te zapewniają bezpieczną i niezawodną komunikację. Możesz zarządzać zewnętrznymi tożsamościami od różnych dostawców i dostosowywać doświadczenia użytkowników do swojej marki. Entra External ID oferuje przewidywalny model cenowy. Pierwsze 50 000 aktywnych użytkowników miesięcznie otrzymujesz za darmo, co pomaga kontrolować koszty w miarę rozwoju.
Możesz korzystać z natywnych bibliotek uwierzytelniania oraz integracji z interfejsem Microsoft Graph API. Te funkcje upraszczają i przyspieszają tworzenie rozwiązań. Możesz tworzyć markowe procesy rejestracji oraz elastyczne przepływy uwierzytelniania. Entra External ID daje narzędzia do budowy bezpiecznego i przyjaznego dla użytkownika systemu tożsamości.
- Elastyczność łączenia wielu dzierżaw klientów
- Bezpieczna infrastruktura oparta na powszechnie stosowanych protokołach
- Rozszerzone zarządzanie zewnętrznymi tożsamościami
- Opłacalne ceny dla dużych baz użytkowników
- Narzędzia i interfejsy API przyjazne dla deweloperów
- Konfigurowalne procesy rejestracji i uwierzytelniania
Entra External ID w praktyce
Rezultaty widać, gdy używasz Entra External ID w swojej organizacji. Różne branże wdrożyły to rozwiązanie, aby wspierać model zero trust i poprawić doświadczenia użytkowników. Oto kilka przykładów:
| Branża | Szczegóły wdrożenia |
|---|---|
| Finanse | Wymuszony dostęp oparty na rolach z filtrami lokalizacji, zgodny z wymogami regulacyjnymi. |
| Opieka zdrowotna | Wymagane uwierzytelnianie wieloskładnikowe (MFA) oraz warunkowe sprawdzanie urządzeń, aby chronić wrażliwe dane pacjentów zgodnie z HIPAA. |
| Edukacja | Zastosowano zasady rozróżniające potrzeby dostępu studentów i kadry dydaktycznej, zapewniając, że do zasobów administracyjnych mogą się łączyć wyłącznie zatwierdzone urządzenia. |
| Produkcja | Ograniczono dostęp stron trzecich do własności intelektualnej, zezwalając wyłącznie zgodnym z zasadami urządzeniom na dostęp do plików projektowych. |
| Duże przedsiębiorstwa globalne | Wymagane urządzenia zarządzane przez firmę, z szyfrowaniem pamięci masowej i aktywną ochroną przed zagrożeniami, do dostępu do systemów bankowych. |
Widać, jak Entra External ID dostosowuje się do różnych wymagań. Wymuszasz dostęp oparty na rolach, wymagasz uwierzytelniania wieloskładnikowego i ograniczasz dostęp z urządzeń. Te działania pomagają chronić wrażliwe dane i spełniać standardy zgodności.
Wnioski z wdrażania modelu zero trust
Podczas przechodzenia na model zero trust wyciągasz ważne wnioski. Organizacje raportują wymierne rezultaty po przyjęciu tych zasad. Możesz zwiększyć bezpieczeństwo i ład zarządczy, jednocześnie utrzymując płynność działania firmy.
| Cel | Rezultat |
|---|---|
| Wyniki w zakresie bezpieczeństwa | Odstraszasz atakujących i utrzymujesz funkcjonowanie biznesu. |
| Ład zarządczy | Chronisz zasoby, dane i aplikacje, zachowując zgodność z wzorcami architektonicznymi. |
| Prewencja | Łączysz kontrolę dostępu i ochronę zasobów w ramach spójnego zestawu narzędzi bezpieczeństwa. |
| Widoczność | Sprawiasz, że ryzyko i stan bezpieczeństwa są mierzalne i widoczne dla interesariuszy. |
| Reakcja | Definiujesz role SecOps i usprawniasz wykrywanie incydentów oraz reagowanie na nie dzięki automatyzacji. |
Zyskujesz lepszą widoczność stanu bezpieczeństwa. Szybciej reagujesz na incydenty i zapobiegasz nieautoryzowanemu dostępowi. Budujesz zaufanie użytkowników i interesariuszy. Entra External ID pomaga osiągnąć te cele, wspierając model zero trust i zapewniając elastyczną, bezpieczną platformę tożsamości.
Wskazówka: Możesz użyć Entra External ID, aby zmodernizować zarządzanie tożsamościami i wspierać rozwój biznesu, jednocześnie chroniąc dane.
Pokonywanie trudności wdrożeniowych
Typowe przeszkody
Możesz napotkać kilka przeszkód, gdy wykraczasz poza perymetr tożsamości. Wiele organizacji ma problem z złożonymi zasadami. Musisz na nowo przemyśleć sposób mapowania uprawnień aplikacji, co może sprawić, że podejście do bezpieczeństwa stanie się bardziej skomplikowane. Słabe zarządzanie tożsamością może też spowolnić postępy. Jeśli polegasz na jednym źródle weryfikacji tożsamości, implementacja modelu zero trust może okazać się trudna, zwłaszcza gdy pracujesz ze starszymi systemami.
Sam nie rozwiążesz tych problemów. Skuteczne zabezpieczenie tożsamości wymaga współpracy w całej firmie. Potrzebujesz wkładu działów IT, bezpieczeństwa, zgodności i jednostek biznesowych. Gdy wszyscy współpracują, możesz wychwycić luki i zbudować silniejsze zabezpieczenia.
Uwaga: Jeśli nie zajmiesz się tymi przeszkodami, narażasz się na wyższe koszty. Pojedynczy incydent naruszenia bezpieczeństwa może kosztować Cię średnio 4,45 mln USD. Niespełnienie wymogów zgodności może prowadzić do kar sięgających 4% globalnych rocznych przychodów. Ręczne procesy związane z tożsamością także marnują czas i pieniądze, a duże organizacje tracą na nich ponad 1,5 mln USD rocznie.
Zarządzanie zmianą
Potrzebujesz jasnego planu, który pomoże zespołowi przystosować się do nowych modeli bezpieczeństwa. Zarządzanie zmianą zaczyna się od projektowania zasad z uwzględnieniem doświadczenia użytkownika. Jeśli zasady frustrują użytkowników, mogą szukać sposobów, by je obejść. Stosuj uwierzytelnianie adaptacyjne, aby ułatwiać dostęp, gdy ryzyko jest niskie, i zaostrzać go, gdy ryzyko jest wysokie.
Traktuj zarządzanie zasadami jako stałe zadanie. Użyj automatyzacji, aby aktualizować zasady w czasie rzeczywistym, i często je testuj. Pomaga to wyprzedzać nowe zagrożenia. Upewnij się, że kontrole bezpieczeństwa odpowiadają Twoim wymogom zgodności. Gdy dopasujesz kontrole do przepisów, ułatwisz audyty i pokażesz, że poważnie traktujesz bezpieczeństwo.
Warto też poszukać programów wsparcia. Niektóre rządy oferują ulgi podatkowe lub granty, które pomagają małym i średnim firmom inwestować w cyberbezpieczeństwo. Krajowe programy edukacyjne mogą nauczyć Cię o bezpłatnych narzędziach i zasobach. Współpraca z agencjami rządowymi może podnieść Twoje kompetencje w zakresie cyberbezpieczeństwa i przyspieszyć wdrażanie modelu zero trust.
Integracja z systemami starszej generacji
Systemy starszej generacji mogą utrudniać wdrażanie modelu zero trust. Możesz zauważyć, że starsze systemy nie obsługują nowoczesnych rozwiązań tożsamości lub nie mają odpowiednich interfejsów API. Płaskie projekty sieci utrudniają segmentację środowiska, a zmiany mogą grozić przestojami. Niektóre starsze urządzenia nie radzą sobie z nowymi narzędziami bezpieczeństwa ze względu na ograniczone zasoby. Uzależnienie od dostawcy może też uniemożliwiać aktualizację funkcji bezpieczeństwa.
| Wyzwanie | Opis | Rozwiązanie |
|---|---|---|
| Trudności integracyjne | Starsze systemy mogą nie współpracować z nowoczesnymi narzędziami tożsamości. | Dokładnie oceń i zaplanuj punkty integracji. |
| Wyzwania związane z architekturą sieci | Płaskie sieci utrudniają segmentację i są ryzykowne. | Modernizuj sieci etapami, aby wspierać mikrosegmentację. |
| Ograniczenia wydajności i zasobów | Starsze urządzenia mogą zwalniać po wdrożeniu nowych narzędzi bezpieczeństwa. | Stosuj kontrole dopasowane do ograniczeń systemu. |
| Uzależnienie od dostawcy | Niektórzy dostawcy nie obsługują potrzebnych aktualizacji bezpieczeństwa. | Tam, gdzie to możliwe, stosuj obejścia i dodatkowe kontrole. |
| Bariery organizacyjne i kulturowe | Pracownicy mogą opierać się zmianom lub działać w silosach. | Szkol zespoły i zachęcaj do współpracy. |
| Luki kompetencyjne | Może brakować osób, które znają zarówno stare, jak i nowe systemy. | Inwestuj w szkolenia i zatrudniaj wykwalifikowanych specjalistów. |
| Ryzyko zakłóceń działania | Nowe kontrole mogą powodować przestoje w starych środowiskach. | Wdrażaj zmiany etapami, aby ograniczyć zakłócenia. |
Te wyzwania można pokonać, planując starannie i modernizując systemy krok po kroku. Szkol personel i zachęcaj do współpracy. Gdy zajmiesz się zarówno barierami technicznymi, jak i kulturowymi, przejście na model zero trust będzie płynniejsze i skuteczniejsze.
Kolejne kroki dla nowoczesnego bezpieczeństwa
Budowanie mapy drogowej zero trust
Potrzebujesz jasnego planu, aby wykroczyć poza granice tożsamości w swojej organizacji. Opracowanie mapy drogowej Zero Trust pomaga chronić zasoby i dostosowywać się do nowych zagrożeń. Zacznij od określenia, co jest najważniejsze. Zdefiniuj swoją powierzchnię ochrony. Wypisz krytyczne zasoby, poufne dane i kluczowe aplikacje. Zrozum, jak informacje przepływają w środowisku. Zmapuj przepływy transakcji, aby wiedzieć, gdzie mogą pojawić się ryzyka.
Zaprojektuj architekturę Zero Trust, opierając się na sprawdzonych modelach, takich jak NIST ZTA. Uwzględnij kluczowe komponenty, takie jak zarządzanie tożsamością i dostępem oraz zaufanie do urządzeń. Egzekwuj silne kontrole tożsamości. Wymagaj uwierzytelniania wieloskładnikowego i rozważ opcje bez hasła. Stosuj dostęp z minimalnymi uprawnieniami oraz mikrosegmentację. Ograniczaj uprawnienia i segmentuj obciążenia, aby zminimalizować ryzyko.
Włącz ciągłą weryfikację i wykrywanie zagrożeń. Oceniaj ryzyko i kontekst w czasie rzeczywistym. Często testuj swoje kontrole. Rozwijaj strategie dzięki regularnym ćwiczeniom reagowania na incydenty. Te kroki pomagają zbudować fundament bezpieczeństwa, który dostosowuje się do zmian.
Etapy wdrażania mapy drogowej Zero Trust:
- Zdefiniuj swoją powierzchnię ochrony.
- Zmapuj przepływy transakcji.
- Zbuduj architekturę Zero Trust.
- Wdróż silne kontrole tożsamości.
- Zastosuj dostęp z minimalnymi uprawnieniami i mikrosegmentację.
- Włącz ciągłą weryfikację i wykrywanie zagrożeń.
- Testuj i rozwijaj strategię dzięki reagowaniu na incydenty.
Wskazówka: Zaangażuj zespoły IT i bezpieczeństwa na każdym etapie. Współpraca zapewnia objęcie wszystkich ryzyk i zbudowanie silniejszej obrony.
Pomiar sukcesu
Musisz śledzić postępy, aby sprawdzić, czy strategia Zero Trust działa. Używaj jasnych metryk i wartości odniesienia, aby mierzyć poprawę. Monitoruj wskaźniki uwierzytelniania i autoryzacji. Sprawdzaj, ilu użytkowników korzysta z uwierzytelniania wieloskładnikowego. Śledź błędy uwierzytelniania oraz średni czas uwierzytelniania.
Przeglądaj zarządzanie uprawnieniami uprzywilejowanymi. Dokumentuj wszystkie konta uprzywilejowane. Mierz odsetek dostępu just-in-time i monitoruj sesje uprzywilejowane. Oceniaj redukcję ryzyka bezpieczeństwa. Szukaj ujawnionych poświadczeń i śledź poprawę wyników ryzyka. Licz incydenty bezpieczeństwa związane z tożsamością.
Sprawdzaj zgodność i skuteczność audytów. Śledź wskaźniki ukończenia przeglądów dostępu oraz czasy rozwiązywania naruszeń zgodności. Mierz redukcję ustaleń audytowych. Oceniaj wskaźniki doświadczenia użytkownika. Monitoruj wskaźniki adopcji samoobsługi oraz automatyzację resetowania haseł. Zbieraj wyniki satysfakcji użytkowników.
Efektywność operacyjna ma znaczenie. Porównuj zautomatyzowane i ręczne procesy tożsamości. Mierz czas realizacji zadań i koszty na transakcję. Śledź zgłoszenia do help desku dotyczące problemów z tożsamością. Oceniaj tempo rozwoju umiejętności pracowników IT przeszkolonych w zasadach Zero Trust.
| Kategoria | Opis metryki | Przykładowy wpływ |
|---|---|---|
| Uwierzytelnianie i autoryzacja | Wskaźnik adopcji MFA: odsetek użytkowników korzystających z uwierzytelniania wieloskładnikowego. | Organizacje odnotowują redukcję ryzyka przejęcia kont o 99,9%. |
| Zarządzanie uprawnieniami uprzywilejowanymi | Dokładność inwentaryzacji kont uprzywilejowanych: odsetek udokumentowanych kont uprzywilejowanych. | |
| Redukcja ryzyka bezpieczeństwa | Wskaźnik ujawnionych poświadczeń: odsetek poświadczeń znalezionych w naruszeniach. | |
| Zgodność i skuteczność audytów | Wskaźnik ukończenia kampanii certyfikacji: odsetek ukończonych przeglądów dostępu. | Organizacje raportują o 62% szybszym ukończeniu kampanii certyfikacji dostępu. |
| Metryki doświadczenia użytkownika | Wskaźnik adopcji samoobsługi: odsetek użytkowników korzystających z funkcji samoobsługowych. | Firmy raportują zmniejszenie liczby połączeń do help desku nawet o 40%. |
| Wskaźniki efektywności operacyjnej | Zautomatyzowane a ręczne procesy tożsamości: stosunek procesów zautomatyzowanych do ręcznych. |
Uwaga: Regularnie przeglądaj te metryki. Dostosowuj mapę drogową w razie potrzeby, aby poprawiać bezpieczeństwo i doświadczenie użytkowników.
Budujesz bezpieczniejsze środowisko, gdy podążasz za mapą drogową Zero Trust i mierzysz postępy. Chronisz dane, redukujesz ryzyka i wspierasz rozwój biznesu.
Podsumowując, jasne jest, że tradycyjny perymetr sieci nie wystarcza już w dzisiejszym ekosystemie połączonym z chmurą. Atakujący nieustannie szukają sposobów na obejście statycznych zabezpieczeń, dlatego tożsamość jest Twoim najważniejszym punktem kontroli. Dzięki przejściu na prawdziwy model Zero Trust i wykorzystaniu zaawansowanych rozwiązań, takich jak Microsoft Entra External ID, możesz skutecznie chronić swoje zasoby, jednocześnie wspierając zaufanie cyfrowe i rozwój. Aby zgłębić ten temat i poznać praktyczne strategie, koniecznie posłuchaj naszego powiązanego odcinka podcastu, Microsoft Entra External ID for Digital Trust and Growth.
| Statystyka | Wartość |
|---|---|
| Ataki na hasła na sekundę | 7 000 |
| Cyberataki oparte na tożsamości jako procent naruszeń | 80% |
Powinieneś trzymać się planu działania i wdrażać zaawansowane rozwiązania z zakresu tożsamości. Przyszłość bezpieczeństwa zależy od Twojej zdolności do adaptacji i budowania zaufania na każdym etapie.
Często zadawane pytania
Czym jest perymetr tożsamości?
Perymetr tożsamości chroni organizację, kontrolując, kto może uzyskać dostęp do systemów. To podejście opiera się na weryfikacji poświadczeń użytkownika przed przyznaniem dostępu. Dzięki temu możesz skutecznie zabezpieczać zasoby, nawet gdy są rozproszone. Przykładowo perymetr tożsamości pozwala ograniczyć ryzyko związane z kradzieżą kont.
Dlaczego perymetr tożsamości przestaje wystarczać?
Atakujący omijają tradycyjne zabezpieczenia, kradnąc poświadczenia. Zagrożenia pochodzą z aplikacji chmurowych, pracy zdalnej i połączeń z podmiotami zewnętrznymi. Potrzebujesz silniejszych, wielowarstwowych zabezpieczeń.
Czym jest bezpieczeństwo Zero Trust?
Zero Trust oznacza, że domyślnie nikomu nie ufasz. Weryfikujesz każdego użytkownika, urządzenie i działanie. Ograniczasz dostęp i stale monitorujesz aktywność.
Jak Microsoft Entra External ID pomaga?
Entra External ID służy do bezpiecznego zarządzania tożsamościami zewnętrznymi. Platforma weryfikuje poświadczenia w czasie rzeczywistym i obsługuje elastyczne zasady dostępu.
Czy mogę połączyć Zero Trust z systemami legacy?
Tak, Zero Trust można zintegrować z ewentualnie starszymi systemami. Zacznij od starannego planowania. Modernizuj etapami. Przeszkol personel i korzystaj z kompatybilnych narzędzi.
Jakie są korzyści z ciągłego monitorowania?
Ciągłe monitorowanie pomaga szybko wykrywać zagrożenia. Szybciej reagujesz na podejrzaną aktywność. Poprawiasz zgodność z przepisami i ograniczasz ryzyko.
Jak mierzyć sukces wdrożenia Zero Trust?
Śledź wskaźniki, takie jak liczba wdrożeń MFA, przeglądy uprawnień dostępu uprzywilejowanego i czas reakcji na incydenty. Sprawdzaj zadowolenie użytkowników i efektywność operacyjną.
Czy wdrożenie Zero Trust jest trudne?
Mogą pojawić się wyzwania, ale można je pokonać dzięki pracy zespołowej, szkoleniom i etapowym modernizacjom. Zacznij od małych kroków i buduj fundament bezpieczeństwa.
🎧 Posłuchaj tego odcinka
Chcesz praktycznego wyjaśnienia tematu Microsoft Entra External ID for Digital Trust and Growth? Ten odcinek omawia zagadnienie prostym językiem i pokazuje, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za Microsoft Entra External ID for Digital Trust and Growth
- Zobaczyć, jak to rozwiązanie wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość dla Twojej organizacji
Mogą Cię również zainteresować te powiązane odcinki M365 FM:
- Microsoft Entra External ID - Simply Explained
- Zabezpieczanie Microsoft Copilot za pomocą Entra ID i modelu Zero Trust
- Od szumu wokół AI do inżynierii uprzęży AI – budowanie AI, któremu ludzie naprawdę mogą ufać, z Alanem Buscaglią [MVP] z Gentleman Programming
- Budowanie bezpiecznego dostawcy usług zarządzanych opartego na Microsoft: Intune, Defender & Entra ID na dużą skalę z Albinem Klinaku [MVP]
- Microsoft Entra Permissions Management - Simply Explained
Więcej praktycznych rozmów o Microsoft 365 znajdziesz na M365 FM.