 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall bez tajemnic: przewodnik dla początkujących po bezpieczeństwie sieci w chmurze
By Mirko Peters ·
Witamy ponownie na blogu! Jeśli śledzisz nasz podcast, wiesz, jak bardzo lubimy rozkładać złożone technologie chmurowe na praktyczne, użyteczne wskazówki…
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu! Jeśli śledzisz nasz podcast, wiesz, jak bardzo zależy nam na rozkładaniu złożonych technologii chmurowych na praktyczne, użyteczne wnioski. W dzisiejszym wpisie rozwijamy temat, który stanowi fundament każdej architektury chmurowej: bezpieczeństwo sieci. Zabezpieczanie zasobów cyfrowych w chmurze nie jest już opcjonalne, a zrozumienie dostępnych narzędzi może przesądzić o integralności Twojej infrastruktury. Aby odsłuchać pełne, audio omówienie tego istotnego tematu, koniecznie sprawdź powiązany odcinek podcastu Azure Firewall - Simply Explained.
Najważniejsze wnioski
- Azure Firewall to chmurowa usługa zabezpieczeń, która chroni Twoje zasoby Azure przed zagrożeniami cybernetycznymi.
- Oferuje automatyczne skalowanie, dzięki czemu dostosowuje się do ruchu sieciowego bez ręcznych zmian.
- Reguły aplikacji pozwalają kontrolować dostęp do internetu na podstawie konkretnych aplikacji, co zwiększa bezpieczeństwo.
- Reguły sieci filtrują ruch na podstawie adresów IP i portów, zarządzając zarówno ruchem przychodzącym, jak i wychodzącym.
- Reguły NAT tłumaczą i przekierowują ruch, zapewniając bezpieczną komunikację między sieciami.
- Integracja Azure Firewall z usługami takimi jak Azure Monitor poprawia widoczność i wykrywanie zagrożeń.
- Wybierz odpowiedni poziom cenowy (Basic, Standard, Premium) w zależności od potrzeb w zakresie bezpieczeństwa i budżetu organizacji.
- Regularne monitorowanie i konserwacja Azure Firewall są kluczowe dla optymalnej wydajności i bezpieczeństwa.
Czym jest Azure Firewall?
Przegląd Azure Firewall
Azure Firewall to chmurowa, inteligentna sieciowa usługa zapory zaprojektowana do ochrony obciążeń Azure. Jako w pełni stanowa zapora oferowana jako usługa zapewnia najwyższej klasy ochronę przed zagrożeniami, dbając o bezpieczeństwo Twoich zasobów w chmurze. Oznacza to, że możesz wdrożyć Azure Firewall bez obaw o złożoność tradycyjnych zapór sprzętowych. Zamiast tego otrzymujesz rozwiązanie, które skaluje się automatycznie wraz z potrzebami, oferując wbudowaną wysoką dostępność i praktycznie nieograniczoną skalowalność w chmurze.
W przeciwieństwie do tradycyjnych zapór, które często wymagają intensywnej konserwacji i zarządzania cyklem życia, Azure Firewall bezproblemowo integruje się z innymi usługami Azure. Dzięki temu łatwiej zarządzasz zasadami zabezpieczeń i szybciej reagujesz na zagrożenia w czasie rzeczywistym.
Oto krótkie porównanie Azure Firewall z tradycyjnymi zaporami:
| Funkcja | Azure Firewall | Tradycyjna zapora |
|---|---|---|
| Architektura | Rozwiązanie chmurowe | Rozwiązanie sprzętowe |
| Integracja | Integruje się z usługami chmurowymi | Wymaga więcej konserwacji i zarządzania cyklem życia |
| Wdrożenie | Wdrażana w chmurze | Wdrażana lokalnie |
Znaczenie w zabezpieczeniach chmury
W dzisiejszym cyfrowym świecie bezpieczeństwo chmury jest ważniejsze niż kiedykolwiek. Wraz ze wzrostem zagrożeń cybernetycznych potrzebujesz solidnego rozwiązania, które ochroni Twoje dane i aplikacje. Azure Firewall odgrywa tu kluczową rolę, zapewniając podstawową ochronę przed nieautoryzowanym dostępem i potencjalnymi atakami.
Jedną z najciekawszych funkcji Azure Firewall jest filtrowanie na poziomie aplikacji. Pozwala ono kontrolować wychodzący dostęp do internetu, identyfikując ruch na podstawie w pełni kwalifikowanych nazw domen (FQDN). Ponadto wykorzystuje źródła informacji o zagrożeniach, aby automatycznie blokować znane złośliwe adresy IP i domeny, dostosowując się do pojawiających się zagrożeń. Takie proaktywne podejście gwarantuje, że bezpieczeństwo sieci Azure pozostaje na wysokim poziomie.
Ponadto Azure Firewall integruje się z Azure Monitor, zwiększając widoczność ruchu sieciowego i zdarzeń bezpieczeństwa. Ta integracja wspiera szybkie wykrywanie ataków, dzięki czemu możesz sprawnie reagować na potencjalne zagrożenia. Korzystając z Azure Firewall, pewnie chronisz zasoby w chmurze i utrzymujesz bezpieczne środowisko dla swoich aplikacji.
Funkcje Azure Firewall
Azure Firewall oferuje wiele funkcji, które zwiększają bezpieczeństwo sieci i upraszczają zarządzanie ruchem. Przyjrzyjmy się najważniejszym z nich, w tym regułom aplikacji, regułom sieciowym i regułom NAT.
Reguły aplikacji
Definicja i cel
Reguły aplikacji w Azure Firewall pozwalają kontrolować wychodzący dostęp do internetu na podstawie w pełni kwalifikowanych nazw domen (FQDN). Oznacza to, że możesz określić, które aplikacje mogą komunikować się z internetem, co zwiększa ogólne bezpieczeństwo w chmurze. Dzięki tym regułom możesz filtrować ruch bez konieczności kończenia sesji TLS, co pozwala zachować bezpieczeństwo danych, a jednocześnie umożliwia niezbędną komunikację.
Przypadki użycia
Reguły aplikacji mogą być szczególnie przydatne w sytuacjach takich jak:
- Ograniczanie dostępu: Ogranicz dostęp do określonych aplikacji internetowych lub usług, tak aby do internetu mogły docierać wyłącznie autoryzowane aplikacje.
- Monitorowanie ruchu: Śledź, które aplikacje uzyskują dostęp do internetu, co pomaga wykrywać potencjalne zagrożenia dla bezpieczeństwa lub nieautoryzowane użycie.
- Wymogi zgodności: Spełniaj wymogi regulacyjne, kontrolując i rejestrując ruch wychodzący do określonych domen.
Reguły sieciowe
Definicja i cel
Reguły sieciowe służą do filtrowania ruchu na podstawie adresów IP i portów. Pomagają zarządzać zarówno ruchem przychodzącym, jak i wychodzącym, zapewniając, że do zasobów platformy Azure dociera wyłącznie prawidłowy ruch. Ta funkcja jest kluczowa dla utrzymania bezpiecznego środowiska sieciowego.
Przypadki użycia
Rozważ użycie reguł sieciowych w następujących sytuacjach:
- Kontrola ruchu przychodzącego: Zarządzaj tym, które zewnętrzne adresy IP mogą uzyskiwać dostęp do zasobów platformy Azure, chroniąc je przed nieautoryzowanym dostępem.
- Zarządzanie ruchem wychodzącym: Kontroluj, które zasoby platformy Azure mogą komunikować się z sieciami zewnętrznymi, co zmniejsza ryzyko wycieku danych.
- Warstwowe zabezpieczenia: Połącz reguły sieciowe z regułami aplikacji, aby uzyskać bardziej odporną postawę bezpieczeństwa, zapewniając filtrowanie zarówno na poziomie adresów IP, jak i aplikacji.
Reguły NAT
Definicja i cel
Reguły NAT (Network Address Translation) odgrywają istotną rolę w Azure Firewall, tłumacząc i przekierowując przepływy ruchu. Zapewniają bezpieczną komunikację między sieciami zewnętrznymi a zasobami platformy Azure. Reguły NAT mogą być szczególnie przydatne przy zarządzaniu tym, w jaki sposób ruch wchodzi do sieci i z niej wychodzi.
Przypadki użycia
Oto kilka typowych scenariuszy, w których przydają się reguły NAT:
- Tłumaczenie ruchu przychodzącego: Użyj reguł DNAT, aby tłumaczyć ruch przychodzący z internetu na publiczny adres IP i kierować go na prywatne adresy IP w sieciach wirtualnych.
- Przepływ ruchu wschód-zachód: Zarządzaj ruchem między sieciami wirtualnymi platformy Azure lub między platformą Azure a sieciami lokalnymi bez stosowania SNAT, gdy ruch odbywa się w określonych przestrzeniach adresowych.
- Filtrowanie ruchu północ-południe: Stosuj reguły sieciowe do filtrowania ruchu wchodzącego do centrum danych i wychodzącego z niego, zapewniając przetwarzanie wyłącznie prawidłowego ruchu.
Zdolność Azure Firewall do dwukierunkowej inspekcji ruchu zarówno północ-południe, jak i wschód-zachód to prawdziwa zmiana reguł gry. Wykorzystuje ona możliwości inspekcji stanowej do monitorowania przepływów ruchu, integruje się z wywiadem zagrożeń w celu zwiększenia bezpieczeństwa i egzekwuje jednolite zasady w różnych środowiskach. Oznacza to, że możesz z pewnością zarządzać bezpieczeństwem sieci, mając jednocześnie pewność, że Twoje aplikacje pozostają chronione.
Oto krótki przegląd wyróżniających się funkcji Azure Firewall:
| Funkcja | Opis |
|---|---|
| Wbudowana wysoka dostępność | Konfigurowalna dla wielu stref dostępności, oferująca umowę SLA dotyczącą dostępności na poziomie 99,99%. |
| Nieograniczona skalowalność w chmurze | Umożliwia skalowanie w celu obsługi rosnącego ruchu sieciowego bez konieczności planowania pod szczytowe obciążenia. |
| Zaawansowany wywiad zagrożeń | Generuje alerty i blokuje ruch z znanych złośliwych adresów IP i domen, wykorzystując kanał danych Microsoft Threat Intelligence. |
| Reguły filtrowania FQDN aplikacji | Filtruje ruch wychodzący do zdefiniowanej listy w pełni kwalifikowanych nazw domen bez konieczności kończenia sesji TLS. |
| Wiele publicznych adresów IP | Obsługuje powiązanie do 250 publicznych adresów IP, umożliwiając różne scenariusze SNAT i DNAT. |
Wykorzystując te funkcje, możesz zwiększyć bezpieczeństwo sieci i zadbać o to, aby Twoje zasoby platformy Azure były dobrze chronione przed współczesnymi zagrożeniami.
Jak działa Azure Firewall
Mechanizm filtrowania ruchu
Azure Firewall stosuje solidny mechanizm filtrowania ruchu, który zapewnia bezpieczeństwo Twojej sieci. Wykorzystuje kilka kluczowych technik do zarządzania ruchem sieciowym i jego inspekcji. Oto zestawienie, jak to działa:
| Mechanizm | Opis |
|---|---|
| Routing ruchu | Zapewnia prawidłowe zarządzanie ruchem i jego inspekcję dzięki trasom automatycznym i zdefiniowanym przez użytkownika. |
| Filtrowanie ruchu | Analizuje i kontroluje przepływy danych na podstawie kryteriów, takich jak adresy IP i nagłówki HTTP. |
| Inspekcja stanowa | Monitoruje stan sesji sieciowych, aby zezwalać na pakiety lub je blokować w zależności od stanu połączenia. |
| Informacje o zagrożeniach | Integruje się ze źródłem danych Microsoft, aby blokować znane złośliwe adresy IP i domeny. |
| Reguły aplikacji | Reguluje ruch wychodzący na podstawie w pełni kwalifikowanych nazw domen (FQDN), kontrolując dostęp do internetu. |
| Reguły sieciowe | Filtruje ruch na poziomie protokołu i adresu IP, zapewniając kompleksowe zabezpieczenie. |
Dzięki tym mechanizmom Azure Firewall może skutecznie filtrować ruch sieciowy, dzięki czemu do zasobów platformy Azure docierają wyłącznie uprawnione przepływy danych. Takie proaktywne podejście pomaga zapobiegać nieautoryzowanemu dostępowi i utrzymywać bezpieczne środowisko.
Integracja z usługami Azure
Azure Firewall nie działa w izolacji. Bezproblemowo integruje się z różnymi usługami platformy Azure, aby zwiększyć ogólne bezpieczeństwo chmury. Ta integracja pozwala automatyzować procesy bezpieczeństwa i uzyskać głębszy wgląd w ruch sieciowy. Oto kluczowe integracje:
| Usługa | Opis |
|---|---|
| Azure Monitor | Zapewnia kompleksowe rejestrowanie i monitorowanie, umożliwiając wykrywanie zagrożeń i raportowanie zgodności. |
| Azure Sentinel | Wzbogaca analitykę bezpieczeństwa poprzez korelowanie dzienników Azure Firewall z innymi zdarzeniami bezpieczeństwa. |
| FireMon | Oferuje platformę do zarządzania regułami i zasadami zapory Azure, zapewniając widoczność i automatyzację. |
| Tufin | Integruje zaawansowane rozwiązania z zakresu bezpieczeństwa sieci, usprawniając zarządzanie środowiskami hybrydowymi. |
Łącząc Azure Firewall z tymi usługami, możesz zwiększyć możliwości wykrywania zagrożeń i usprawnić operacje bezpieczeństwa. Na przykład Azure Monitor rejestruje szczegółowe dzienniki ruchu sieciowego, w tym dozwolone i odrzucone połączenia. Rejestrowanie to jest kluczowe dla zgodności i audytu, pomagając identyfikować anomalie i potencjalne incydenty bezpieczeństwa.
Ponadto integracja z Azure Sentinel umożliwia automatyczne reagowanie. Oznacza to, że można konfigurować przepływy pracy reagujące na zdarzenia bezpieczeństwa, skracając czas reakcji i ograniczając błędy ludzkie. Scentralizowany wgląd w całe środowisko platformy Azure zwiększa zdolność wykrywania zagrożeń i skutecznego reagowania na nie.
Cennik Azure Firewall
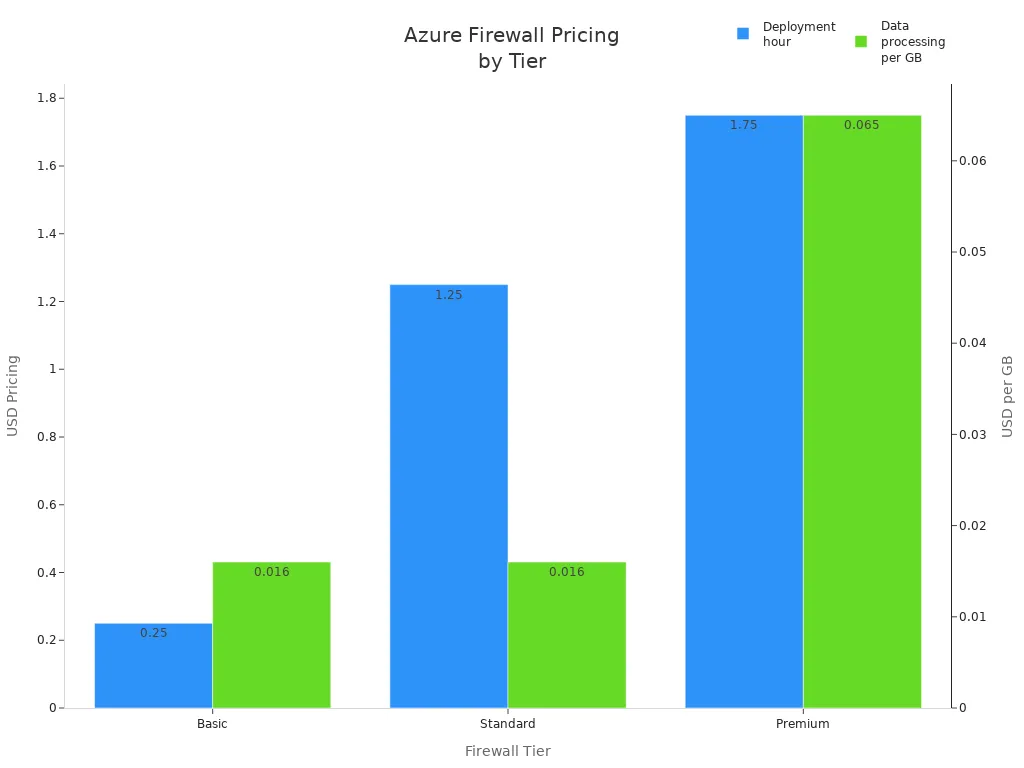
Rozważając Azure Firewall, warto zrozumieć strukturę cenową. Microsoft oferuje trzy warstwy: Basic, Standard i Premium. Każda z nich zapewnia inne funkcje i opcje cenowe, dostosowane do różnych potrzeb.
Warstwa Basic
Warstwa Basic jest idealna dla małych firm lub dla tych, którzy dopiero zaczynają korzystać z zabezpieczeń w chmurze. Oferuje podstawowe funkcje w niższej cenie. Oto krótki przegląd cen:
| Pozycja | Azure Firewall Basic |
|---|---|
| Godzina wdrożenia | $0.25 |
| Przetwarzanie danych | 0,016 USD za GB |
| Jednostki pojemności | Nie dotyczy |
Na przykład przy wykorzystaniu 1 TB danych miesięcznie koszt warstwy Basic wyniesie około 283 GBP. Ta warstwa sprawdza się świetnie w podstawowym zabezpieczeniu sieci, bez nadwyrężania budżetu.
Warstwa Standard
Warstwa Standard przeznaczona jest dla organizacji wymagających bardziej rozbudowanych funkcji bezpieczeństwa. Obejmuje zaawansowane możliwości, takie jak analiza zagrożeń i reguły aplikacji. Oto porównanie cen:
| Pozycja | Azure Firewall Standard |
|---|---|
| Godzina wdrożenia | $1.25 |
| Przetwarzanie danych | 0,016 USD za GB |
| Jednostki pojemności | Dodatkowo, jeśli włączone |
Jeśli przetwarzasz miesięcznie 10 TB danych, koszt wyniesie około 760 GBP. Ta warstwa jest idealna dla firm potrzebujących rozszerzonego zabezpieczenia chmury bez wysokiej ceny premium.
Warstwa Premium
Warstwa Premium oferuje najbardziej kompleksowy zestaw funkcji, w tym zaawansowaną ochronę przed zagrożeniami i usprawnienia wydajności. Oto zestawienie cen:
| Pozycja | Azure Firewall Premium |
|---|---|
| Godzina wdrożenia | $1.75 |
| Przetwarzanie danych | 0,065 USD za GB |
| Jednostki pojemności | Dodatkowo, jeśli włączono |
Dzięki warstwie Premium zyskujesz dostęp do funkcji takich jak inspekcja TLS oraz system wykrywania i zapobiegania włamaniom (IDPS). Jeśli przetwarzasz miesięcznie 50 TB danych, koszt wyniesie około 2880 GBP. Ta warstwa jest idealna dla przedsiębiorstw, które wymagają najwyższego poziomu bezpieczeństwa sieci.
Najlepsze praktyki dla Azure Firewall
Wskazówki dotyczące konfiguracji
Aby zoptymalizować wydajność Azure Firewall, rozważ następujące wskazówki dotyczące konfiguracji:
- Użycie wielu publicznych adresów IP: Takie podejście obniża koszty i upraszcza konfigurację. Pamiętaj jednak, że każdy publiczny adres IP dodaje stałą liczbę portów SNAT, co może wpływać na pojemność.
- Wdrożenie bramy NAT: Brama NAT zapewnia do 64 512 portów SNAT na publiczny adres IP. Dynamicznie przydziela porty w całej podsieci, zwiększając skalowalność i odporność.
Oto szybkie porównanie tych opcji:
| Opcja konfiguracji | Zalety | Wady |
|---|---|---|
| Dodanie wielu publicznych adresów IP | Niższy koszt, prosta konfiguracja, brak dodatkowych zasobów do zarządzania. | Każdy publiczny adres IP dodaje stałą liczbę portów SNAT, skalowanie jest liniowe. |
| Użycie bramy NAT | Zapewnia większą skalowalność i odporność. | Dodaje kolejny zasób do zarządzania, nieobsługiwana w zabezpieczonym centrum wirtualnym. |
Aby zminimalizować błędy konfiguracji, zacznij od listy kontrolnej efektywności wydajności. Regularnie przeglądaj i optymalizuj reguły zapory, aby pozostały skuteczne wobec najnowszych zagrożeń bezpieczeństwa. Oto kilka dodatkowych wskazówek:
- Blokuj niepożądany ruch i powiadamiaj administratorów serwerów o nieautoryzowanych żądaniach wychodzących.
- Rozłóż filtrowanie niepożądanego ruchu między zapory i routery, aby zwiększyć wydajność.
- Używaj minimalnego rejestrowania, aby kontrolować ruch rozgłoszeniowy i poprawić wykorzystanie przepustowości.
- Unikaj obiektów DNS wymagających stałych zapytań DNS.
- Oddziel zapory od sieci VPN, aby skutecznie zarządzać ruchem.
- Regularnie aktualizuj oprogramowanie, aby zminimalizować podatności.
- Przeprowadzaj testy penetracyjne, aby upewnić się, że wszystko działa poprawnie.
Monitorowanie i konserwacja
Monitorowanie Azure Firewall jest kluczowe dla utrzymania jego niezawodności. Korzystaj z narzędzi takich jak Azure Monitor i Azure Firewall Workbook, aby zbierać dzienniki, wizualizować dane i tworzyć interaktywne raporty. Oto kluczowe parametry do monitorowania:
| Parametr | Opis |
|---|---|
| Kondycja zapory | Monitoruje średnią kondycję zapory na podstawie dostępności portów SNAT. |
| Wykorzystanie portów SNAT | Śledzi procent wykorzystanych portów SNAT, pomagając wykrywać ograniczenia zasobów. |
| Przetworzone dane (łącznie) | Mierzy łączną ilość danych przechodzących przez zaporę w danym interwale odpytywania (w MB). |
| Przepustowość danych | Wskazuje średnią szybkość transferu danych przez zaporę w megabitach na sekundę (Mb/s). |
| Pomiar opóźnień | Mierzy średnie opóźnienie zapory w milisekundach, przydatne do monitorowania wydajności. |
| Trafienia reguł | Zlicza łączną liczbę trafień reguł aplikacyjnych i sieciowych, ułatwiając analizę ruchu i skuteczności reguł. |
Te metryki pozwalają monitorować kondycję, wydajność i trendy wykorzystania zapory, wspierając proaktywną konserwację i terminowe korekty.
W ramach bieżącej konserwacji rozważ następujące strategie:
| Strategia konserwacji | Opis |
|---|---|
| Scentralizowane zarządzanie zasadami | Użyj Azure Firewall Manager do zarządzania zasadami w wielu zaporach. |
| Routing ruchu | Wdróż Azure Traffic Manager lub Azure Front Door, aby skutecznie zarządzać ruchem. |
| Konserwacja usługi | Skonfiguruj codzienne okna konserwacyjne zgodne z potrzebami operacyjnymi. |
| Obsługa przejściowych błędów | Wdróż logikę ponawiania z wykładniczym wycofywaniem, aby obsługiwać przejściowe problemy z połączeniem. |
| Wykrywanie i reagowanie | Zrozum różnicę między konfiguracjami nadmiarowymi w strefach a strefowymi, aby odpowiednio reagować na awarie. |
| Powiadomienia | Używaj Azure Service Health do monitorowania kondycji usług i ustawiania alertów o problemach. |
Stosując te najlepsze praktyki, możesz zapewnić, że Azure Firewall pozostanie skuteczny i niezawodny, zapewniając solidną ochronę Twoim zasobom w chmurze.
Często zadawane pytania
Czym jest Azure Firewall?
Azure Firewall to usługa zabezpieczeń natywna dla chmury, która chroni Twoje zasoby Azure. Zarządza ruchem sieciowym i zapewnia scentralizowane zasady zabezpieczeń, dzięki czemu środowisko chmurowe pozostaje bezpieczne przed zagrożeniami.
Jak skaluje się Azure Firewall?
Azure Firewall automatycznie skaluje się, aby sprostać zapotrzebowaniu na ruch. Nie musisz martwić się ręcznymi dostosowaniami, ponieważ płynnie reaguje na zmiany w ruchu sieciowym.
Czy mogę używać Azure Firewall z innymi usługami Azure?
Tak! Azure Firewall płynnie integruje się z różnymi usługami Azure, takimi jak Azure Monitor i Azure Sentinel. Ta integracja usprawnia zarządzanie zabezpieczeniami i zapewnia lepszy wgląd w ruch sieciowy.
Jakie są poziomy cenowe Azure Firewall?
Azure Firewall oferuje trzy poziomy cenowe: Basic, Standard i Premium. Każdy z nich zapewnia inne funkcje i opcje cenowe, dopasowane do potrzeb i budżetu organizacji.
Jak monitorować Azure Firewall?
Azure Firewall możesz monitorować za pomocą usługi Azure Monitor oraz Azure Firewall Workbook. Narzędzia te pomagają zbierać dzienniki, wizualizować dane i tworzyć raporty, które śledzą wydajność oraz zdarzenia związane z bezpieczeństwem.
Czy Azure Firewall jest łatwy we wdrożeniu?
Oczywiście! Azure Firewall możesz szybko wdrożyć za pośrednictwem portalu Azure. Przyjazny dla użytkownika interfejs upraszcza proces konfiguracji, dzięki czemu zaporę uruchomisz w ciągu kilku minut.
Jakie rodzaje ruchu może sprawdzać Azure Firewall?
Azure Firewall sprawdza zarówno ruch północ-południe (między Azure a internetem), jak i ruch wschód-zachód (między obciążeniami w Azure). Ta możliwość inspekcji w obu kierunkach wzmacnia ogólny poziom bezpieczeństwa.
Czy mogę dostosowywać reguły w Azure Firewall?
Tak! W Azure Firewall możesz tworzyć niestandardowe reguły, które kontrolują ruch zgodnie z Twoimi potrzebami. Ta elastyczność pozwala dopasować zasady bezpieczeństwa do wymagań organizacji.
🎧 Posłuchaj tego odcinka
Chcesz praktycznego wyjaśnienia, czym jest Azure Firewall? Ten odcinek omawia temat jasnym językiem i pokazuje, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za Azure Firewall
- Zobaczyć, jak Azure Firewall wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość Twojej organizacji
Odkryj więcej praktycznych rozmów o technologiach Microsoft w M365 FM. Aby posłuchać konkretnego odcinka, który zainspirował ten artykuł, odwiedź Azure Firewall - Simply Explained.