 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbooks: operando a arquitetura do Microsoft Azure no piloto automático
By Mirko Peters · · Updated
Azure Automation Runbooks: operando a arquitetura do Microsoft Azure no piloto automático. Use as melhores práticas de automação do Azure para simplificar a sua arquitetura em nuvem.
Automatically translated with AI from the original post. Read the English original
Aquele clique “pequeno” no portal que vira um incidente às 2 da manhã? Aprendi essa lição da forma difícil depois que uma atualização manual de VM, bem-intencionada, se transformou numa bola de neve de configurações divergentes em todo o ambiente. A solução não foi heroísmo: foi automação simples e repetível. No Azure, é aí que runbooks, assets do Azure Automation e alguns checkpoints bem posicionados salvam discretamente a sua semana.
9 fatos surpreendentes sobre a arquitetura do Microsoft Azure no piloto automático- O Autopilot consegue provisionar ambientes inteiros de nuvem: usando padrões do Azure Autopilot junto com Infraestrutura como Código (ARM/Bicep/Terraform), as organizações podem provisionar automaticamente landing zones e guardrails para a arquitetura de automação corporativa no Azure em horas, em vez de semanas.
- A autocorreção orientada por políticas é nativa: combinando Azure Policy, Azure Monitor e scripts de implantação do Autopilot, a arquitetura passa a se comportar como um sistema autocorretivo. Recursos não conformes são detectados e corrigidos automaticamente, reduzindo o drift manual na arquitetura de automação corporativa no Azure.
- A automação com identidade em primeiro lugar escala com segurança: os fluxos do Autopilot usam identidades gerenciadas e o Acesso Condicional do Azure AD para rotacionar credenciais e conceder privilégio mínimo, permitindo que a arquitetura de automação corporativa no Azure escale sem a proliferação de segredos.
- A governança de custos pode ser automatizada em escala: templates do Autopilot podem incorporar tags, alertas de orçamento e políticas de desligamento automático, para que a arquitetura de automação corporativa no Azure aplique controles de custo em todas as assinaturas sem intervenção humana.
- Ambientes híbridos tornam-se cidadãos de primeira classe: os padrões do Azure Autopilot integram o Azure Arc para estender políticas e automação a servidores on-premises e multicloud, tornando a arquitetura de automação corporativa no Azure verdadeiramente híbrida e gerenciada de forma centralizada.
- Implantações cientes da topologia da aplicação: pipelines conduzidos pelo Autopilot podem implantar aplicações distribuídas considerando a topologia (regiões, zonas de disponibilidade, proximidade dos dados), permitindo que a arquitetura de automação corporativa no Azure otimize latência e resiliência automaticamente.
- Runbooks assistidos por IA aceleram as operações: integrar o Azure Automation ao Azure OpenAI ou aos serviços cognitivos permite que os processos do Autopilot sugiram ou gerem runbooks, acelerando a evolução dos playbooks operacionais da arquitetura de automação corporativa no Azure.
- Evidências de conformidade são produzidas continuamente: o Autopilot pode conectar a coleta automatizada de evidências (logs, relatórios de política, atestações) a repositórios de conformidade, para que a arquitetura de automação corporativa no Azure gere relatórios prontos para auditoria sob demanda.
- Promoção de ambientes sem toque manual é possível: pipelines do Autopilot podem promover mudanças de infraestrutura e de aplicações do desenvolvimento para a produção com testes automatizados, aprovações e lógica de rollback, permitindo que a arquitetura de automação corporativa no Azure ofereça CI/CD seguro e sem intervenção manual para mudanças de infraestrutura e de plataforma.
1) Por que automatizar (antes de escolher as ferramentas)
Pense na sua última mudança manual no Azure. Agora pergunte a si mesmo: qual parte dela você não conseguiria reproduzir hoje — os passos exatos, os parâmetros, o momento, as aprovações, o rollback? Anote. Essa lista é o seu verdadeiro ponto de partida para o Azure Automation e a automação de operações em nuvem, e não uma comparação de ferramentas.
Transforme dores em três motivadores
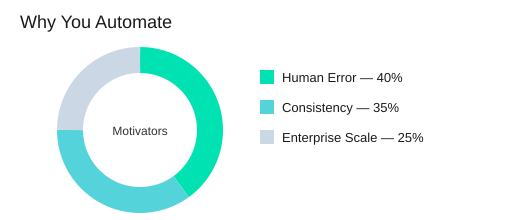
O Azure Automation é posicionado como um serviço fundamental para processos repetíveis e confiáveis usando o Windows PowerShell Workflow. O seu “porquê” normalmente se resume a três fatores:
- Reduzir o erro humano quando as mudanças acontecem sob pressão.
- Garantir consistência operacional, para que os ambientes reflitam a intenção, e não a memória de alguém.
- Dar suporte à complexidade em escala corporativa, quando o trabalho manual não escala entre equipes, regiões e turnos.
Scott Guthrie: "Automação transforma confiabilidade em recurso, e não em correria."
Mapeie os alvos para as superfícies do Azure (IaaS e PaaS)
Seja explícito sobre onde você vai automatizar primeiro. A automação de IaaS e PaaS é mais fácil de planejar quando você nomeia as superfícies:
- IaaS: Máquinas Virtuais do Azure (aplicação de patches, configuração, iniciar/parar, implantações).
- PaaS: Azure SQL Database, Azure Storage, Azure Websites e serviços em nuvem (provisionamento, verificações de desvio de configuração, tarefas agendadas).
Defina o que “confiável” significa antes de escrever runbooks
Equipes que definem metas em termos de repetibilidade e recuperação tendem a produzir runbooks que sobrevivem a mudanças de pessoal e à pressão de incidentes. Para você, “confiável” deve significar:
- Etapas idempotentes (seguras para executar duas vezes).
- Fluxos de trabalho recuperáveis (retomam após uma falha; use pontos de verificação onde for importante).
- Tarefas observáveis (status claro, logs e resultados que você possa auditar).
O armazenamento com acesso global e redundância do Azure Automation oferece suporte a alta disponibilidade e resiliência a desastres, mas o design dos seus runbooks ainda precisa buscar resultados repetíveis.
Verificação rápida: lembretes são candidatos à automação
Se uma tarefa precisa de um lembrete no calendário, provavelmente precisa de um recurso de agendamento. Comece com um conjunto pequeno de tarefas de alta frequência, comprove o valor e depois expanda de forma iterativa.
Breve digressão: legibilidade é um controle operacional
A melhor automação não é a mais esperta, é a que o seu eu do futuro consegue ler. Use nomes claros, parâmetros simples e registros de log óbvios. Trate a legibilidade como parte da consistência operacional, não como questão de estilo.
| Item | Quantidade | Detalhes |
|---|---|---|
| Principais motivadores | 3 | Erro humano, consistência, complexidade em escala corporativa |
| Tipos de cenário do Azure | 2 | IaaS, PaaS |
| Conceitos centrais de confiabilidade | 2 | Alta disponibilidade, resiliência a desastres |
| Exemplos de serviços do Azure | 5 | VMs, SQL DB, Storage, Websites, serviços em nuvem |
2) Configuração da primeira hora: conta de Automação com isolamento intencional
Sua primeira vitória com runbooks começa antes de escrever qualquer linha de código: crie uma conta do Azure Automation no Portal de Gerenciamento do Azure em manage.windowsazure.com. Sim, o portal antigo ainda aparece na documentação e em ambientes reais que você pode herdar. Trate esta etapa como sua base, não como uma formalidade.
Nomeie sua conta do Azure Automation com critério
Use um padrão padronizado: ambiente + equipe + finalidade. Exemplo: prod-finops-vmops ou nonprod-platform-patching. Nomes padronizados reduzem o atrito operacional durante a resposta a incidentes e as verificações de conformidade, porque você consegue responder rapidamente: “Para que serve esta conta e quem é o responsável por ela?”
Isolamento lógico: reduza o raio de impacto desde o primeiro dia
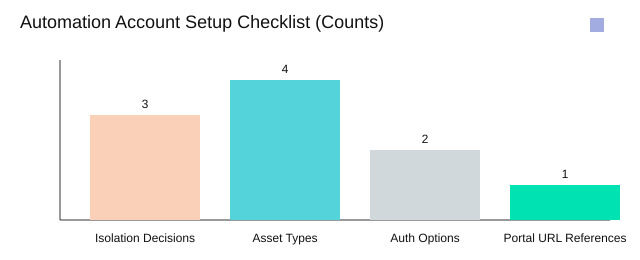
A separação no nível da conta é sua proteção mais simples. Separar ambientes no nível da conta reduz o raio de impacto quando um runbook se comporta de forma inesperada.
- Produção vs. não produção (base mínima)
- Unidade de negócio (quando a responsabilidade e os orçamentos são diferentes)
- Sensibilidade da carga de trabalho (sistemas regulados ou de alto impacto)
Michael McKeown: "Isolamento não é burocracia: é o que mantém a automação previsível à medida que ela cresce."
Autenticação do Azure AD + RBAC do Azure: decida cedo
Defina sua abordagem de autenticação logo no início. Prefira a autenticação do Azure AD a certificados de gerenciamento, para uma postura de segurança mais limpa e um gerenciamento de ciclo de vida mais simples. Em seguida, alinhe o acesso com o RBAC do Azure, para que os operadores possam publicar, iniciar e monitorar tarefas sem privilégios excessivos. Isso também simplifica as auditorias, porque as permissões são mapeadas para funções em vez de segredos compartilhados.
Esboce a estratégia da aba Assets antes dos runbooks
Em cada conta do Automation, a aba Assets é onde ficam os blocos de construção compartilhados. Planeje estes quatro tipos de ativos cedo para que seus runbooks continuem parametrizados e repetíveis:
- Credenciais (use
Get-AutomationPSCredentialem vez de codificar valores no script) - Variáveis (configurações de ambiente, IDs, feature flags)
- Agendamentos (janelas de patching, verificações diárias, relatórios mensais)
- Módulos de integração (cmdlets padrão e funções reutilizáveis)
Verificação de cenário inesperado: segunda região no próximo trimestre
Pergunte agora: se você integrar uma segunda região no próximo trimestre, a estrutura da sua conta ajuda ou vira uma escavação arqueológica? Se a região importa, codifique-a na nomenclatura ou isole por sensibilidade da carga de trabalho para que a expansão continue previsível.
3) Runbooks como unidade de trabalho (e unidade de arrependimento)
No Azure Automation, um runbook não é "apenas um script na nuvem". Ele é a sua unidade de trabalho para operações repetíveis e também a sua unidade de arrependimento quando você deixa a disciplina de lado. Trate os runbooks do PowerShell como artefatos com um ciclo de vida do runbook, porque a produção não perdoa "edições rápidas" que nunca foram testadas nem monitoradas.
Jeffrey Snover: "Um runbook que você não consegue ler com rapidez é um runbook em que você não consegue confiar às 2 da manhã."
Gerenciar runbooks no Azure significa assumir o ciclo de vida
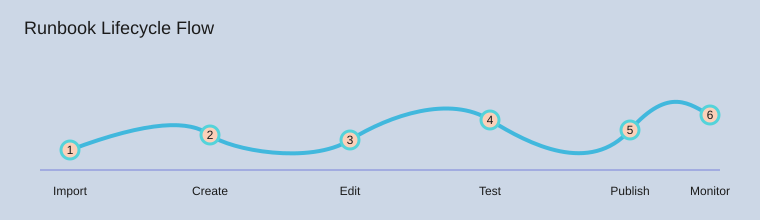
O seu padrão mais seguro é um ciclo de seis etapas que você consegue repetir sem drama:
- Importar pontos de partida já comprovados
- Criar um novo runbook quando precisar de um contêiner limpo
- Editar com alterações pequenas e fáceis de revisar
- Testar no Rascunho antes de tocar no comportamento de produção
- Publicar somente quando os resultados forem previsíveis
- Monitorar os trabalhos e os logs e, então, iterar
Uma constatação de pesquisa reflete a operação real: equipes que aplicam rigorosamente as etapas de teste, publicação e monitoramento reduzem incidentes causados por alterações não revisadas. Esse é o retorno prático de um ciclo de vida de runbook rigoroso.
Use exemplos da comunidade e, depois, refatore conforme os seus padrões
Você pode acelerar a entrega importando blocos de construção da Azure Automation Runbook Gallery, do Microsoft Script Center e da MSDN Library ("Sample runbooks for Azure Automation"). Comece por aí, mas não pare por aí. Os exemplos da comunidade ajudam você a sair do lugar; refatorar para padrões modulares mantém tudo sob controle no futuro.
- Padronize os nomes seguindo a convenção verbo-objeto.
- Parametrize as entradas em vez de fixar valores no código.
- Mova a lógica compartilhada para runbooks filhos reutilizáveis.
Respeite os estados e a edição simultânea (alguém sempre vai clicar em "Editar")
Os runbooks existem em três estados: Rascunho, Publicado e Em edição. Em equipes reais, a edição simultânea acontece no pior momento possível. A sua regra: faça o trabalho arriscado no Rascunho, publique de forma intencional e use o histórico de versões para voltar atrás sem pânico.
Criar e editar diretamente no Portal de Gerenciamento do Azure é útil quando você precisa ir rápido, mas evite transformar a edição no portal em um exercício de alto risco. Mantenha as alterações pequenas, teste sempre e monitore com as exibições de trabalho, como Get-AzureAutomationJob.
Regra prática pessoal: se você não consegue explicar um runbook em um único fôlego, divida-o em dois.
4) Ativos: o molho secreto e pouco glamouroso (credenciais, agendamentos, módulos)
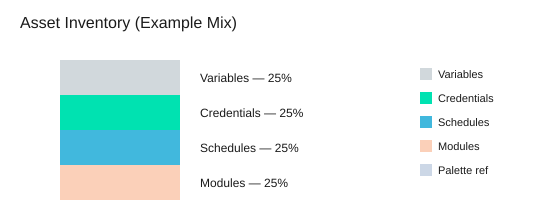
Os runbooks ficam limpos quando você trata os ativos do Azure Automation como o lugar para tudo que nunca deveria estar fixo no código: valores de ambiente, autenticação, programação e dependências. Na aba Ativos, você gerencia exatamente 4 tipos de ativo — variáveis, credenciais, agendamentos e módulos de integração — e eles se aplicam a todos os runbooks da mesma Conta de Automação. Essa abordagem centralizada reduz a configuração duplicada e torna as rotações (credenciais, endpoints, versões de módulos) previsíveis, em vez de dolorosas.
Variáveis: uma única fonte de verdade para as configurações de ambiente
Use variáveis para valores que mudam conforme o ambiente (nomes de grupos de recursos, nomes de contas de armazenamento, dicas de região, sinalizadores de recursos). Quando você atualiza uma variável uma única vez, todos os runbooks leem o mesmo valor, o que ajuda a evitar o clássico desvio de "funciona no desenvolvimento".
Ativos de credencial + Get-AutomationPSCredential: pare de colar segredos
Armazene nomes de usuário e senhas como ativos de credencial e, no código, recupere-os com o comando padrão e único: Get-AutomationPSCredential. Isso mantém os segredos fora dos scripts, da saída dos trabalhos e do controle de código-fonte, porque segredos em texto simples são o que dá início às análises pós-incidente.
Mark Russinovich: "Segredos não vazam de código que você nunca escreveu; vazam de código que você esqueceu que escreveu."
Modelo de segurança: RBAC do Azure AD em vez de "certificados compartilhados"
Prefira a autenticação do Azure AD e o RBAC do Azure AD, para que você consiga explicar o acesso em funções e escopos, e não com "porque enviamos um certificado por e-mail em 2017". O RBAC melhora a auditabilidade e reduz o risco de permissões amplas e não gerenciadas, especialmente quando várias equipes compartilham uma Conta de Automação.
Agendamentos: automatize a rotina e, depois, revise-a
Os agendamentos transformam runbooks em operações confiáveis: janelas de aplicação de patches, tarefas de limpeza, relatórios diários ou verificações periódicas de conformidade. Defina uma cadência de revisão para não descobrir que um trabalho diário está sobrecarregando uma API que você não usa mais.
- Mensal (1/12): revise agendamentos de alto impacto (custo, segurança, APIs externas).
- Trimestral (1/4): inventário completo dos agendamentos e verificação de responsáveis.
Módulos de integração: mantenha as dependências organizadas
Os módulos são suas bibliotecas compartilhadas. Documente o que você importou, por quê e quais runbooks dependem deles, para que atualizações não quebrem a produção silenciosamente.
Analogia rápida: os ativos são a sua despensa; os runbooks são as receitas. Você não cola um saco de farinha em cada página do livro de receitas.
5) Projetando runbooks que se recuperam: parâmetros, verbos, checkpoints
Nomenclatura verbo-objeto: examine sua biblioteca como um cardápio
Use o padrão verbo-objeto de duas partes do PowerShell para que você consiga escanear os runbooks rapidamente: verbo + objeto. Nomes como New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM e Install-ModuleOnAzureVM revelam a intenção de imediato. Uma nomenclatura consistente também facilita o reaproveitamento da automação entre ambientes pela sua equipe, sem divergências causadas por copiar e colar.
Projete os parâmetros primeiro (antes de escrever a lógica)
Parametrize desde o início para que o mesmo runbook funcione em diferentes assinaturas, regiões e nomes de VMs sem precisar de edições. No PowerShell Workflow, trate os parâmetros como seu contrato: nome do grupo de recursos ou do grupo de afinidade, conta de armazenamento, nome da VM, imagem e o ativo de credencial. Quando você passa os valores no momento do início (ou a partir de um runbook pai), o runbook continua portátil e você reduz as versões "pontuais", difíceis de manter.
Estratégia de checkpoints do runbook com Checkpoint-Workflow
Sua estratégia de checkpoints do runbook é o que transforma um workflow longo em automação idempotente, capaz de reiniciar com segurança. Os checkpoints reduzem o custo de falhas transitórias ao permitir retomar após as etapas concluídas, em vez de refazer tudo. Posicione o Checkpoint-Workflow após marcos importantes e estáveis:
- Depois de criar o grupo de afinidade
- Depois de criar a conta de armazenamento
- Depois da criação da VM
Isso lhe dá duas propriedades de confiabilidade: idempotência e recuperação. Uma confissão rápida: na primeira vez que você pular os checkpoints, tudo funciona... e é exatamente aí que eles pegam você.
Don Jones: "Se você não projeta para reexecuções, está projetando para interrupções."
InlineScript: útil, mas fácil de exagerar
Use o InlineScript quando precisar executar comandos que não são compatíveis com workflows, mas trate-o como molho de pimenta: um pouco ajuda, demais esconde o estado e dificulta a recuperação. Mantenha a "espinha" do workflow em atividades nativas para que os checkpoints continuem significativos.
Registre logs como se fosse depurar com pressa
Escreva saídas que apoiem a solução rápida de problemas: os fluxos Verbose e Progress, além da inspeção de jobs no Portal Dashboard (status, erros e tempos). Quando um job falhar, você deve conseguir ver o que foi executado, o que foi alterado e de qual checkpoint pode reiniciar.
6) Orquestrando runbooks: síncrono, assíncrono e "quem iniciou o quê?"
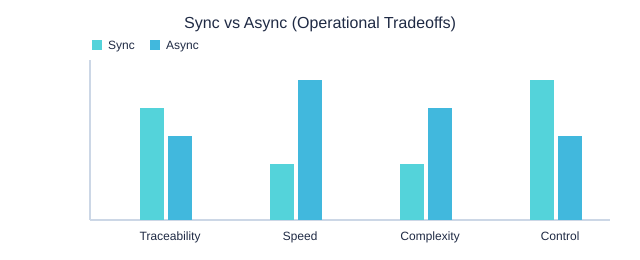
Ao orquestrar runbooks do Azure Automation, você faz uma escolha central: síncrona ou assíncrona. Escolha com intenção. A orquestração síncrona (dois subtipos: inline e aninhada) é a melhor quando as etapas têm dependências estreitas e você precisa de ordem estrita. A orquestração assíncrona é a melhor para tarefas longas ou repetitivas, em que o trabalho paralelo melhora a vazão, mas aumenta a necessidade de acompanhamento e agregação dos jobs.
Gene Kim: "Orquestração não é sobre executar mais; é sobre saber o que foi executado, quando e por quê."
Start-AzureAutomationRunbook e Start-ChildRunbook: escolha clareza, não apenas velocidade
Use Start-AzureAutomationRunbook quando quiser iniciar um trabalho sem bloquear o runbook atual. Use Start-ChildRunbook quando quiser uma relação clara de pai/filho, que torna a solução de problemas mais rápida e as transferências mais suaves. Essa cadeia de "quem iniciou o quê?" importa durante incidentes, auditorias e revisões pós-mudança.
- Síncrona (inline): execute os comandos no mesmo workflow para etapas simples e ordenadas.
- Síncrona (aninhada): chame outro runbook e aguarde sua conclusão quando as saídas precisarem ser consumidas imediatamente.
- Assíncrona: inicie jobs em paralelo para escalar (por exemplo, aplicar patches em muitas VMs), depois acompanhe e agregue os resultados.
Get-AzureAutomationJob e monitoramento do Azure Automation: comprove que executou
A pergunta incômoda é: “Ele rodou mesmo, ou só disse que rodou?” Incorpore a resposta ao design. No monitoramento do Azure Automation, você deve acompanhar IDs de job, status, horários de início e fim, e erros. Quando precisar de dashboards ou scripts rápidos de triagem, consulte o histórico com o comando principal: Get-AzureAutomationJob.
Hipotético: você inicia 20 jobs de patch em VMs ao mesmo tempo. Seu plano deve incluir (1) um limite de throttling, (2) uma política de timeout e (3) uma estratégia de agregação de falhas (por exemplo, “parar imediatamente se 3 jobs falharem” versus “concluir todos e gerar um resumo”).
Publicação e controle de versão: trate alterações como atos controlados
A orquestração quebra quando os runbooks saem de sincronia. Use os controles do ciclo de vida: teste em Rascunho, publique de forma deliberada e apoie-se no histórico de versões. Evite sobrescrever sem cuidado, especialmente em runbooks “pai” que iniciam muitos outros.
Síncrono vs. Assíncrono (compromissos operacionais)
7) Cenário real: provisionamento de recursos IaaS sem supervisão constante
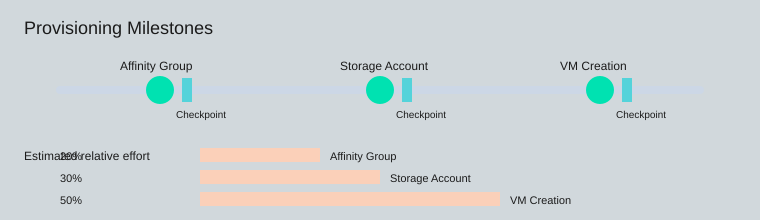
Quando você é responsável pelas operações diárias na nuvem, a parte mais difícil da automação de provisionamento IaaS não é escrever um script, e sim torná-lo repetível. No Azure Automation, você pode criar um único runbook de implantação de VM do Azure que cria seu ambiente em três marcos claros: grupo de afinidade, conta de armazenamento e VM. Depois, adicione provisionamento com checkpoints para que uma nova execução continue com segurança, em vez de duplicar trabalho.
Comece com New-AzureEnvironmentResourcesFromGallery e depois parametrize
Um ponto de partida prático é o runbook no estilo galeria New-AzureEnvironmentResourcesFromGallery. Trate-o como um modelo: mantenha a estrutura, mas ajuste os parâmetros às suas regras de nomenclatura, regiões, tamanhos de VM e escolhas de rede. Pesquisa e experiência de campo convergem aqui: modelos orientados por parâmetros aceleram a criação de ambientes e mantêm as implantações consistentes, especialmente quando várias equipes pedem “o mesmo” ambiente com pequenas diferenças.
Defina imagens e credenciais explicitamente (e armazene segredos como ativos)
Torne explícitas a seleção da imagem de VM e o modelo de administração. Não incorpore senhas ou certificados no código. Em vez disso, armazene as credenciais na aba Ativos e recupere-as em tempo de execução:
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Adicione 3 checkpoints, um após cada marco
Chamadas ao plano de controle do Azure podem falhar de forma intermitente. Runbooks de provisionamento com checkpoints reduzem o impacto ao permitir que o job seja retomado após uma reinicialização ou um erro transitório. Posicione três checkpoints:
- Após a criação do grupo de afinidade
- Após a configuração da conta de armazenamento
- Após a criação da VM
Checkpoint-Workflow após cada etapa torna o runbook resiliente e mais fácil de operar.
Escreva pensando em reexecuções seguras: detectar, validar, continuar
Seu runbook deve ser idempotente. Se uma conta de armazenamento já existir, não falhe: verifique se ela corresponde ao estado desejado (nome, região/afinidade, configurações) e continue. O mesmo vale para grupos de afinidade e nomes de VM: verifique primeiro e crie apenas o que estiver faltando.
Brendan Burns: "A automação mais valiosa é aquela que você pode executar novamente sem ficar prendendo a respiração."
Observação: o objetivo não é “zero cliques”. É nenhuma surpresa.
8) Pipelines de atualização: aplicando patches em VMs do Azure com menos caos
Quando o patching é manual, surgem divergências, surpresas e reversões de madrugada. Com a automação de atualização de VMs do Azure, você transforma o patching em um pipeline repetível: executa as mesmas etapas, captura as mesmas evidências e reduz a divergência de configuração mantendo consistentes a instalação de módulos e a distribuição de artefatos.
Comece com o runbook Update-AzureVM e depois comprove que funcionou
Use o runbook Update-AzureVM como ação principal, mas não trate “job concluído” como sucesso. Envolva-o com validação para que os resultados sejam mensuráveis, não presumidos. No mínimo, registre o nome da VM, o escopo da atualização, o status da reinicialização e um marcador de antes/depois (por exemplo, a quantidade de atualizações instaladas ou o carimbo de data/hora do último patch).
Padronize o comportamento de patch com o PSWindowsUpdate Azure
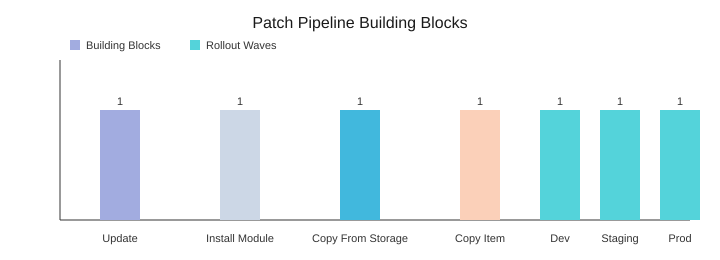
VMs diferentes costumam aplicar patches de formas diferentes porque usam ferramentas diferentes. Corrija isso instalando o mesmo módulo de atualização em todas elas. Execute Install-ModuleOnAzureVM para implantar o PSWindowsUpdate Azure, para que cada VM use os mesmos comandos, o mesmo tratamento de reinicialização e o mesmo formato de relatório em toda a frota.
Mover artefatos pelos blobs do Azure Storage (dois saltos)
Para scripts, módulos ou arquivos de configuração, use os blobs do Azure Storage como seu ponto de distribuição. Seu pipeline fica previsível com dois saltos de transporte:
Copy-FileFromAzureStorageToAzureVM: blob → pasta de staging na VMCopy-ItemToAzureVM: staging → caminho final (módulos, scripts ou ferramentas)
Agende implantações em ondas (o raio de impacto continua pequeno)
O agendamento em ondas reduz o risco ao limitar o raio de impacto e criar janelas de manutenção previsíveis. Organize seu calendário com três agendamentos: dev hoje à noite, staging amanhã e produção no fim de semana. Se o dev falhar, a produção nunca começa, porque o agendamento é o portão de controle.
Mantenha o acesso seguro com ativos de credencial do Automation
Armazene o acesso administrativo em ativos de credencial do Automation e recupere-o com Get-AutomationPSCredential. Você pode rotacionar credenciais sem reescrever runbooks e evita segredos fixos nos scripts.
Satya Nadella: "Nosso setor não respeita a tradição; ele respeita apenas a inovação."
Dica com opinião: registre sempre o que mudou e onde o resultado ficou. "Atualizado com sucesso" não é uma frase útil.
9) Boas práticas que você realmente vai manter: logs, documentação, controle de código-fonte, portabilidade
Documentação de runbook que se lê como um mini README
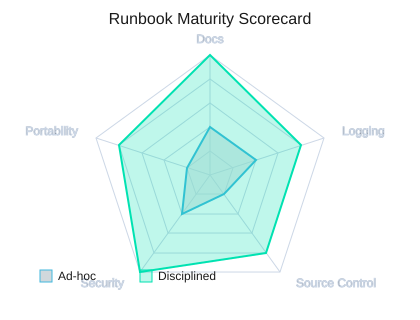
Quando você trata runbooks como código, reduz o tempo de integração e aumenta a confiabilidade. Dentro de cada runbook, escreva documentação do runbook em que um colega possa confiar sem reuniões extras. Use as cinco tags de forma consistente: .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE e .NOTES. Mantenha a redação simples, inclua as entradas e saídas esperadas e indique os ativos necessários (credenciais, variáveis, agendamentos, módulos) para que o runbook seja autoexplicativo.
Scott Hanselman: "Os melhores scripts são aqueles que você pode entregar a um colega sem precisar de uma reunião."
Padrões não interativos para que os jobs nunca travem
As boas práticas do Azure Automation começam por eliminar prompts. Seus runbooks nunca devem esperar por entrada, pois os jobs são executados sem supervisão. Prefira um design parametrizado, valores padrão e configuração baseada em ativos (por exemplo, Get-AutomationPSCredential) em vez de Read-Host ou login interativo. Isso também facilita testes e revisões, porque o comportamento se torna previsível.
Logs e erros: sinal, não ruído
Padronize a forma como você registra logs e falhas. Use Verbose e Progress de forma intencional, para mostrar as etapas principais e o tempo gasto, e não cada linha. Torne os erros acionáveis: inclua a operação, o recurso de destino e o próximo passo. Combine isso com scripts modulares e um gerenciamento claro de parâmetros, para isolar falhas rapidamente no histórico de jobs (por exemplo, com Get-AzureAutomationJob).
Controle de código-fonte e portabilidade em que você pode confiar
Armazene os runbooks no Visual Studio Online GIT e passe-os por revisões como qualquer código de aplicação. Versionamento e pull requests detectam mudanças arriscadas cedo e criam uma trilha de auditoria clara. Para portabilidade, exporte e importe runbooks como rotina de backup e como ferramenta de migração; essas práticas reduzem o risco de indisponibilidade quando você reorganiza Automation Accounts ou migra entre ambientes.
Compatibilidade com SMA e expectativas do conversor
Antes de padronizar os padrões, verifique a compatibilidade com SMA e alinhe-se às duas ferramentas que você vai encontrar em projetos reais: o Azure Automation Script Converter e os requisitos do Service Management Automation (SMA). Respeitar essas expectativas mantém seus fluxos de trabalho portáveis e reduz retrabalho.
| Item | Valor |
|---|---|
| Quantidade de tags de documentação | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Quantidade de sistemas de controle de código-fonte | 1 (Visual Studio Online GIT) |
| Quantidade de ferramentas de compatibilidade | 2 (Script Converter, SMA) |
| Livro | Série Microsoft Azure Essentials, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Quantidade de canais de feedback | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
Para continuar melhorando, apoie-se na Azure Cmdlet Reference, nos fóruns da comunidade e no Microsoft Virtual Academy, e depois feche o ciclo compartilhando o que funcionou (e o que não funcionou) por meio de http://aka.ms/tellpress e @MicrosoftPress. Se você mantiver docs, logs, controle de código-fonte e hábitos de exportação/importação consistentes, seus runbooks vão realmente operar no piloto automático.
Configure uma Conta de Automação do Azure com isolamento claro, crie runbooks modulares de PowerShell Workflow, centralize credenciais, agendamentos e módulos como recursos, use Entra ID (Azure AD) e RBAC, adicione checkpoints para recuperação e trate os runbooks como código (testes, logs, histórico de versões e Git).
Arquitetura em escala empresarial e Microsoft Azure Well-Architected Framework para adoção da nuvem
O que é a arquitetura de automação empresarial no Azure e por que ela é importante?
A arquitetura de automação empresarial no Azure é uma abordagem de design que combina serviços do Azure, modelos de implantação consistentes para recursos do Azure (por exemplo, modelos do Azure Resource Manager), orquestração (Azure Logic Apps, Azure Functions, Azure Event Grid) e governança (Azure RBAC, Azure Policy) para automatizar operações repetíveis em todo o ambiente de nuvem. Ela é importante porque acelera a adoção da nuvem, garante implantações repetíveis, reduz erros humanos, oferece suporte à automação híbrida e fornece uma base segura e escalável para uma arquitetura em escala empresarial hospedada no Azure.
Como as zonas de destino (landing zones) do Azure e o Microsoft Azure Well-Architected Framework se encaixam nessa arquitetura?
As landing zones do Azure oferecem orientação prescritiva e uma arquitetura de referência para configurar uma plataforma de nuvem que atenda aos requisitos empresariais (rede, identidade, segurança e governança). O Microsoft Azure Well-Architected Framework complementa as landing zones com melhores práticas de confiabilidade, segurança, otimização de custos, desempenho e excelência operacional. Juntos, eles orientam o design de um ambiente de nuvem do Azure que usa modelos do Azure Resource Manager, redes virtuais do Azure, controle de acesso baseado em função (RBAC) e monitoramento com o Azure Monitor.
Quais serviços do Azure são normalmente usados para orquestrar chamadas a sistemas backend corporativos?
Os serviços comuns incluem o Azure Logic Apps e o Azure Functions para orquestração de fluxos de trabalho e computação sem servidor; o Azure API Management para expor e gerenciar APIs; o Azure Service Bus e o Azure Event Grid para mensagens e eventos; e o Azure App Service quando você hospeda serviços web ou APIs. Esses componentes podem orquestrar chamadas a sistemas backend corporativos, incluindo o SQL Server local ou outros serviços web, por meio de conectividade híbrida.
Como segurança e conformidade devem ser tratadas em uma arquitetura de automação empresarial usando o Microsoft Defender for Cloud?
A segurança deve ser em camadas: use o Microsoft Entra ID (antigo Azure Active Directory) para identidade, aplique o RBAC do Azure para controle de acesso, aplique políticas de segurança por meio do Azure Policy e ative o Microsoft Defender for Cloud (antigo Azure Security Center) para proteção contra ameaças e avaliação contínua. Integre as descobertas do Defender aos seus pipelines de automação e aos fluxos de resposta a incidentes, para que as ações de correção possam ser automatizadas e acompanhadas no portal do Azure ou por meio de pipelines do Azure DevOps.
Qual é o papel dos modelos de implantação de recursos do Azure e do Azure Resource Manager?
O Azure Resource Manager (ARM) e os modelos do Azure Resource Manager fornecem infraestrutura como código para modelos de implantação consistentes de recursos do Azure. Eles possibilitam o provisionamento repetível de redes, armazenamento, computação e serviços de plataforma em várias regiões e ambientes do Azure. Usar modelos ARM (ou Bicep) garante que os ambientes sejam implantados de forma consistente, dá suporte a uma arquitetura em escala empresarial e pode ser integrado ao Azure DevOps para CI/CD.
Como implementar monitoramento e observabilidade? Devo usar o Azure Monitor?
Sim, use o Azure Monitor como o serviço central de monitoramento para coletar métricas, logs e rastreamentos de recursos do Azure, App Services, máquinas virtuais e funções sem servidor. Integre o Azure Monitor ao Application Insights para serviços web, exporte alertas para runbooks de automação ou Logic Apps para correção automatizada e envie os alertas de segurança ao Microsoft Defender for Cloud para correlação. O monitoramento dá suporte à excelência operacional e ajuda a aplicar o Well-Architected Framework do Azure.
Como projetar cenários híbridos e integrar sistemas locais, como o SQL Server?
Projete automação híbrida usando conectividade segura (VPN ou ExpressRoute) e serviços que oferecem suporte à integração híbrida: Azure API Management service e Azure Service Bus para mensageria, conectores híbridos para Azure Logic Apps e soluções de gateway de dados para SQL Server. Use modelos de implantação consistentes para os recursos do Azure que incluam a configuração de rede (Azure Virtual Networks, DNS) e implemente o Azure Automation State Configuration ou outras ferramentas de estado desejado para manter as configurações alinhadas entre os recursos locais e na nuvem.
Quais práticas de governança, controle de custos e operação devem fazer parte de uma arquitetura de automação corporativa?
Implemente governança com Azure Policy, grupos de gerenciamento e controle de acesso baseado em função: use o Azure RBAC (Azure role-based access control) de forma consistente. Defina landing zones para isolar cargas de trabalho, marque os recursos com tags para gerar relatórios de custos e use o Cost Management e as orientações de preços do Azure para otimizar os gastos. Automatize a aplicação dessas regras com Azure DevOps ou runbooks do Azure Automation, e adote o Microsoft Azure Well-Architected Framework e as recomendações do Azure Architecture Center para manter a plataforma em nuvem alinhada às metas corporativas.