 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
O perigo oculto das contas sombra na automação do Microsoft 365
By Mirko Peters ·
Bem-vindo de volta a mais um mergulho profundo na arquitetura, na segurança e nas realidades administrativas do ecossistema Microsoft 365. Se você gerencia infraestrutura em nuvem, …
Automatically translated with AI from the original post. Read the English original
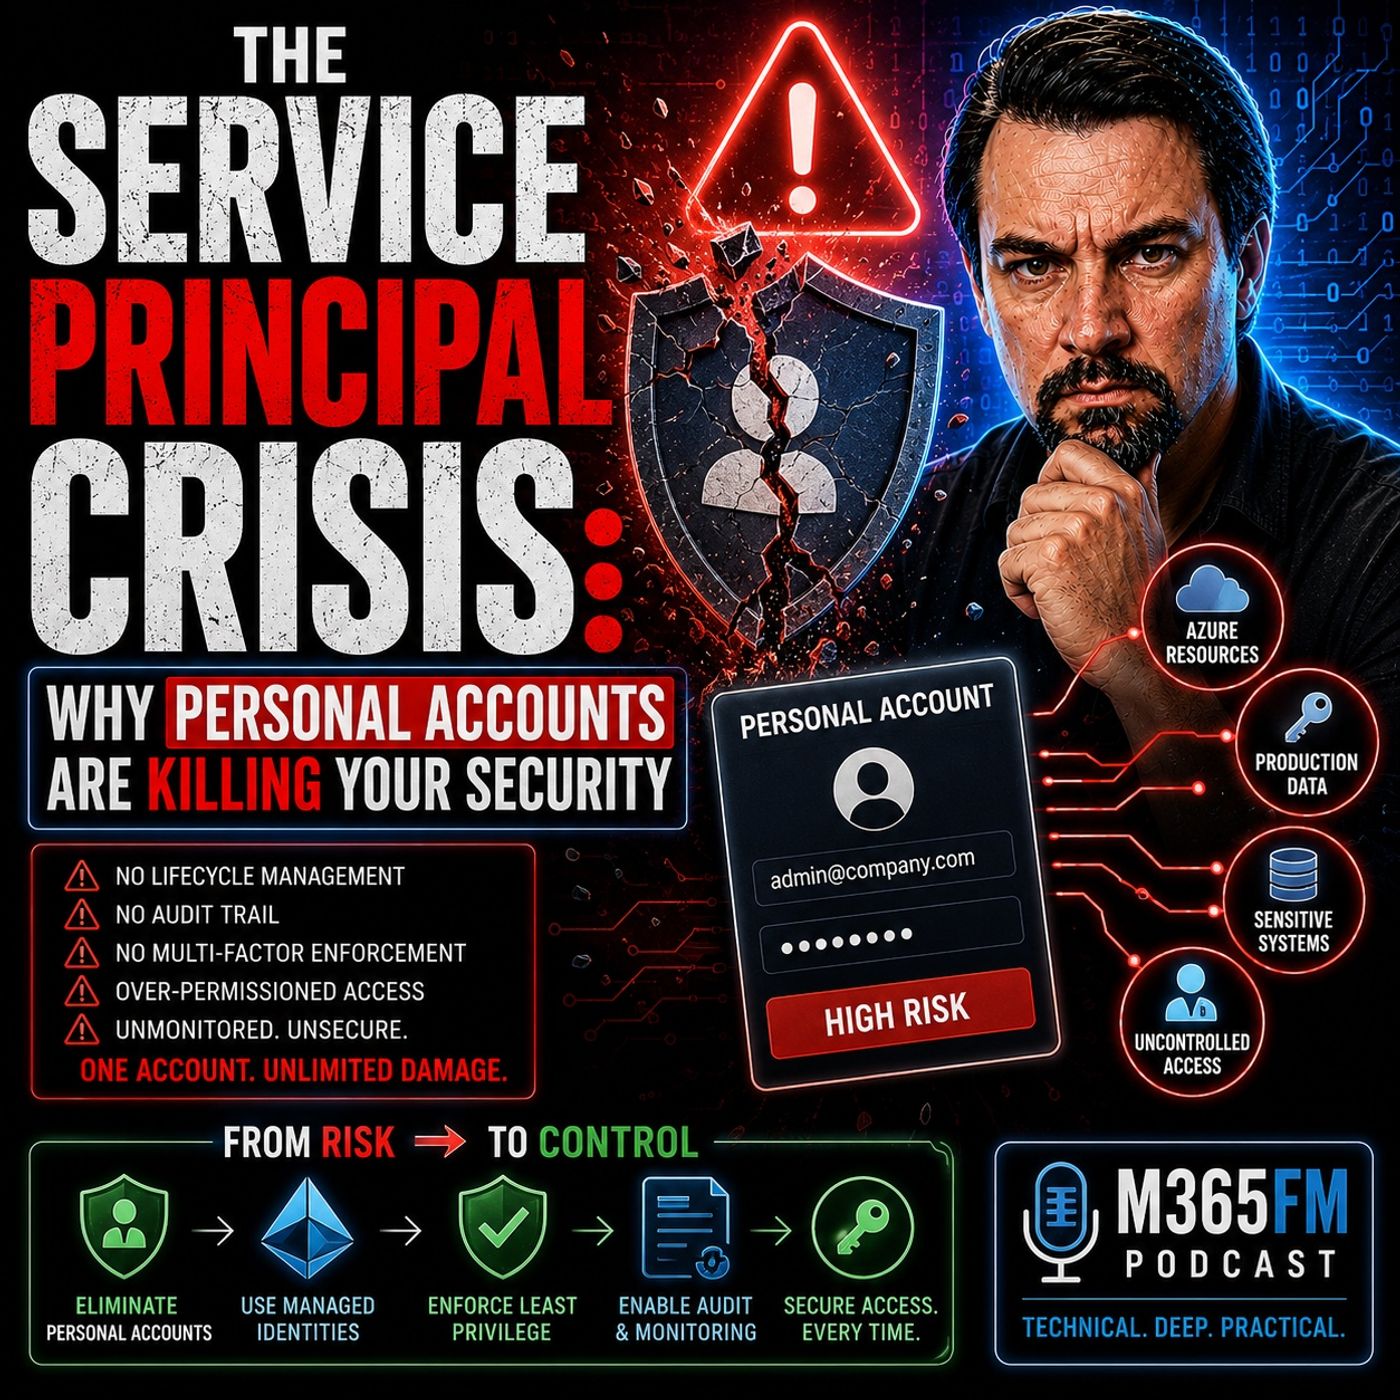
Bem-vindo de volta a mais um mergulho profundo na arquitetura, na segurança e nas realidades administrativas do ecossistema Microsoft 365. Se você gerencia infraestrutura em nuvem, cria fluxos de trabalho ou supervisiona a TI corporativa, precisamos falar sobre uma bomba-relógio escondida à vista de todos. No nosso episódio recente, Service Principal Security: Stop Using Personal Accounts, expusemos uma prática tão comum que quase todas as organizações a cometem: vincular automações corporativas essenciais diretamente a contas de usuários humanos. Tudo começa como um atalho inofensivo. Um engenheiro precisa criar um fluxo no Power Automate, conectar um Logic App, sincronizar dados por meio de uma API ou configurar uma atualização de dados no Power BI. Para ganhar tempo, ele autentica a conexão com as próprias credenciais administrativas. Funciona na hora, o projeto entra no ar sem problemas e todo mundo segue em frente. Mas o que acontece quando esse engenheiro muda de equipe, redefine a senha, esbarra em uma nova política de Acesso Condicional ou simplesmente deixa a empresa? A automação quebra, o silêncio toma conta da produção e a organização descobre que vinha executando a lógica de negócio central com uma identidade emprestada. Este post aprofunda esses conceitos, mostrando por que as contas sombra estão corroendo a resiliência da sua infraestrutura e como você pode modernizar a abordagem antes que as mudanças da plataforma tomem a decisão por você.
Quando falamos em arquitetura de nuvem, costumamos falar em redundância, clusters de failover e recuperação de desastres. No entanto, muitas organizações ignoram por completo a resiliência de identidade. Quando a empresa constrói fluxos de trabalho sobre credenciais humanas, cria uma teia frágil de dependências que, inevitavelmente, leva a interrupções inesperadas. Vamos destrinchar os mecanismos centrais dessa crise e explorar como migrar para um modelo de identidade realmente de nível corporativo.
O espaço de trabalho digital evolui mais rápido do que nunca, e padronizar a forma como cargas de trabalho não humanas se autenticam deixou de ser uma boa prática opcional. Hoje, é uma etapa obrigatória para a sobrevivência em ambientes de nuvem modernos.
A armadilha da conta sombra na automação do Microsoft 365
A maioria dos problemas de identidade na automação corporativa começa com a busca por velocidade. Quando desenvolvedores ou administradores criam integrações rápidas no Microsoft 365, usar uma conta de usuário existente parece descomplicado. As permissões já estão estabelecidas, as solicitações de autenticação são familiares e a implantação leva minutos em vez de horas. No entanto, essa conveniência cria o Modelo de Conta Sombra. Contas pessoais passam a atuar como identidades de infraestrutura ocultas, incorporando vulnerabilidades humanas aos sistemas automatizados.
Considere o cenário atual de segurança. As organizações implementam políticas rigorosas de Autenticação Multifator (MFA), bloqueios de login baseados em risco e rotinas regulares de troca de senha para proteger os usuários humanos. Essas medidas são totalmente necessárias para os trabalhadores, mas são catastróficas para automações sem interface. Quando um script ou um fluxo na nuvem depende de uma conta pessoal, qualquer intervenção rotineira de segurança, como uma solicitação de MFA, uma redefinição forçada de senha ou um desafio de login suspeito, vai interromper a automação imediatamente. O fluxo de trabalho não falha por causa de um erro no código; ele falha porque uma pessoa foi obrigada a trocar de senha.
Além disso, o desligamento de colaboradores se torna um pesadelo administrativo. Quando um funcionário deixa a organização, a conta dele acaba sendo desabilitada ou excluída. Se essa conta sustentava em segredo integrações críticas com o SharePoint, pipelines de relatórios automatizados ou fluxos de notificação a clientes, esses sistemas vão parar. Muitas vezes, as equipes de TI só descobrem essas dependências quebradas depois que as operações do negócio já foram afetadas. Tratar contas humanas como identidades de infraestrutura é um antipadrão arquitetural que introduz um risco operacional inaceitável.
Deterioração de identidade e o custo oculto das dependências humanas
A degradação de identidade é uma ameaça silenciosa na TI corporativa. Ela ocorre quando as premissas que sustentam um mecanismo de autenticação vão se deteriorando com o tempo, até que o sistema falha de forma inesperada. Quando fluxos de trabalho estão atrelados a contas de usuários humanos, a degradação de identidade se manifesta de várias formas destrutivas. Funções mudam, departamentos são unidos e permissões vão se desviando. Uma conta que antes tinha acesso adequado a um site ou banco de dados específico pode, de repente, ter seus privilégios alterados por causa de uma auditoria de conformidade ou de uma mudança de função.
Quando uma automação depende desse contexto de usuário específico, qualquer ajuste nos direitos de acesso dele quebra toda a cadeia de automação. Isso cria uma cultura de medo, em que os administradores de TI têm receio de modificar contas de usuários, atualizar perfis de segurança ou desligar ex-funcionários de forma limpa, porque suspeitam que algo invisível possa quebrar. Contas de serviço operando como usuários fantasmas e desprotegidos são outro sintoma dessa degradação. As organizações costumam criar contas genéricas, como scriptrunner@company.com, atribuir a elas senhas permanentes, contorná-las do MFA e usá-las em dezenas de scripts. Essas contas fantasmas raramente têm auditoria adequada, carecem de controles de segurança modernos e representam violações de conformidade enormes, prontas para serem expostas em uma auditoria.
Ao depender de dependências humanas, as organizações sacrificam visibilidade, auditabilidade e controle. A arquitetura moderna de nuvem exige que cada carga de trabalho se sustente por seus próprios méritos arquiteturais, de forma totalmente independente das pessoas que a criaram ou implantaram originalmente.
Por que a Microsoft está forçando a transição para longe dos fluxos de trabalho baseados em usuários
Se os riscos operacionais das contas paralelas (shadow accounts) não bastassem para convencer as organizações a mudar, o roadmap da plataforma certamente vai fazer isso. A Microsoft está fechando agressivamente a porta para padrões de autenticação legados e para automação baseada em usuários. À medida que avançamos rumo ao modelo de identidade de 2026, a era da automação sem entidade de serviço está chegando ao fim. Os fluxos de trabalho legados do SharePoint 2013 estão sendo aposentados, o Azure AD Graph está sendo totalmente descontinuado, e a autenticação moderna somente de aplicativo está se tornando um requisito rigoroso em todo o ecossistema.
A mensagem da Microsoft em nível de plataforma é inequívoca: a automação precisa ter identidade própria. Por anos, o antigo modelo arquitetural fazia uma pergunta fundamentalmente falha: "Qual pessoa está executando esta automação?" A governança moderna de nuvem substitui essa pergunta por outra, muito mais segura: "Qual carga de trabalho específica está autorizada a executar esta ação?" Essa mudança altera tudo na forma como projetamos, implantamos e governamos soluções em nuvem.
Não acompanhar essa mudança significa lutar contra a trajetória natural da plataforma. As organizações que insistirem na automação baseada em usuários vão enfrentar falhas repentinas e em cascata, à medida que a Microsoft descontinuar APIs legadas e impuser padrões rigorosos de autenticação moderna. Migrar para identidades de carga de trabalho não é apenas uma melhoria de segurança; é um alinhamento com a direção futura do software corporativo.
Tratando a identidade como infraestrutura com entidades de serviço
Para eliminar as contas paralelas, as organizações precisam adotar uma nova mentalidade: identidade é infraestrutura. Assim como tratamos máquinas virtuais, contas de armazenamento e componentes de rede como ativos de infraestrutura distintos, devemos tratar as identidades de aplicativos e cargas de trabalho com exatamente o mesmo rigor. Isso nos leva às Entidades de Serviço.
Uma Entidade de Serviço funciona como uma identidade de tempo de execução não interativa que representa uma carga de trabalho ou aplicativo, e não um funcionário humano. Ao aplicar o Princípio de Desacoplamento na segurança corporativa, as organizações garantem que os aplicativos tenham limites de identidade independentes. Se um funcionário deixa a empresa, redefine sua senha ou atualiza seu dispositivo de MFA, a Entidade de Serviço permanece completamente inalterada, porque seu ciclo de vida é totalmente desvinculado da atividade humana.
Tratar a identidade como um artefato de implantação significa que, ao implantar um Logic App, um Function App ou uma integração corporativa, sua Entidade de Serviço associada é provisionada, recebe permissões e é gerenciada como código. Essa abordagem nativa de infraestrutura melhora significativamente a resiliência, garante trilhas de auditoria limpas e elimina as dependências humanas frágeis que causam interrupções silenciosas.
Identidades Gerenciadas e o poder da autenticação sem segredos
Embora as Service Principals resolvam o problema da dependência de usuários humanos, elas historicamente trouxeram um novo desafio: o gerenciamento de segredos. Armazenar client secrets, certificados ou senhas em arquivos de configuração, variáveis de ambiente ou cofres de chaves ainda deixava as organizações vulneráveis à proliferação descontrolada de segredos e ao vazamento de credenciais. Felizmente, a arquitetura em nuvem evoluiu para além das credenciais estáticas com a introdução das Managed Identities.
As Managed Identities representam o ápice da arquitetura de identidade nativa da nuvem, porque o Azure gerencia automaticamente todo o ciclo de vida das credenciais. A plataforma cuida da geração, rotação, armazenamento, expiração e imposição de confiança nos bastidores. Desenvolvedores e administradores nunca precisam manipular, visualizar ou rotacionar as credenciais subjacentes.
Isso permite a autenticação Zero-Secret. Ao eliminar por completo os client secrets e as senhas estáticas, as organizações removem um dos vetores de ataque mais comuns explorados por agentes mal-intencionados. Quando a identidade está diretamente vinculada ao ciclo de vida do recurso no Azure, a confiança é estabelecida nativamente no nível da plataforma. As cargas de trabalho se autenticam com segurança usando tokens de curta duração emitidos pela própria plataforma, reduzindo drasticamente o risco de violação e a sobrecarga operacional.
Eliminando segredos estáticos com credenciais federadas
Embora as Managed Identities sejam ideais para cargas de trabalho executadas nativamente no Azure, muitos pipelines de automação corporativos dependem de sistemas externos de CI/CD, ambientes multinuvem ou ferramentas de desenvolvimento como o GitHub Actions. Nesses cenários, os fluxos de trabalho tradicionais costumam recorrer à geração de client secrets de longa duração e ao armazenamento deles em repositórios externos, uma prática que cria enormes vulnerabilidades de segurança.
Entram as Federated Credentials e o OpenID Connect (OIDC). A identidade federada permite que cargas de trabalho externas estabeleçam uma relação temporária, baseada em confiança, com o Microsoft Entra ID, sem exigir nenhuma credencial armazenada em repouso. Em vez de usar uma senha permanente, o pipeline externo solicita um token diretamente ao seu provedor nativo, apresenta esse token assinado criptograficamente ao Entra ID e recebe em troca um token de acesso de curta duração.
Esse modelo de identidade efêmera garante que nenhuma credencial reutilizável exista em disco ou nas configurações. Se um repositório externo for comprometido, os atacantes não encontram segredos estáticos para capturar. As credenciais federadas fazem a ponte entre as operações multinuvem e a segurança corporativa, mostrando que automação de alta velocidade e proteção robusta podem coexistir de forma harmoniosa.
Mitigando a crise do acúmulo de permissões na arquitetura moderna de nuvem
À medida que as organizações migram com sucesso para Service Principals, Managed Identities e Federated Credentials, surge um novo risco arquitetural: o acúmulo de permissões (permission creep). Uma identidade resiliente e altamente funcional, equipada com permissões excessivas, torna-se uma arma perigosa se for comprometida. Com frequência, engenheiros atribuem escopos da Graph API excessivamente amplos, como `Application.ReadWrite.All` ou `Directory.ReadWrite.All`, simplesmente para eliminar o atrito nas implantações e evitar a solução de problemas de permissão durante a configuração inicial.
O resultado é um cenário repleto de Service Principals com privilégios excessivos operando silenciosamente em todo o locatário. Os atacantes varrem ativamente identidades de máquina, porque comprometer uma Service Principal mal protegida e altamente privilegiada concede acesso persistente e discreto a todo o ambiente. Tokens de máquina costumam se movimentar mais rápido e despertar menos suspeitas do que logins de usuários humanos, o que os torna alvos prioritários para movimentação lateral e exfiltração de dados.
Mitigar essa crise exige a adesão rigorosa ao Princípio do Menor Privilégio. As Service Principals devem receber apenas as permissões de aplicativo específicas e granulares necessárias para executar suas tarefas designadas. Elas precisam ser auditadas regularmente, monitoradas quanto a comportamentos anômalos e tratadas com exatamente o mesmo cuidado dispensado ao acesso root em uma infraestrutura física de produção. Ao combinar uma arquitetura adequada de identidade de cargas de trabalho com uma governança disciplinada de permissões, as organizações conseguem criar automações ao mesmo tempo altamente resilientes e excepcionalmente seguras.
Conclusão
A era de construir automações corporativas sobre contas de usuários pessoais está oficialmente chegando ao fim. Como exploramos ao longo deste artigo, vincular fluxos críticos do Microsoft 365 a credenciais humanas introduz uma infraestrutura frágil, falhas graves de segurança e o inevitável problema do apodrecimento de identidades. Entre a descontinuação agressiva dos modelos de autenticação legados pela Microsoft e a ameaça constante de interrupções operacionais causadas por funcionários desligados, manter o status quo não é mais uma opção. Ao adotar entidades de serviço, aproveitar identidades gerenciadas para autenticação sem segredos, utilizar credenciais federadas e gerenciar rigorosamente as permissões, as organizações podem transformar seus pipelines de automação em ativos seguros, resilientes e de nível corporativo.
Se você quer se aprofundar nesses conceitos e ouvir estratégias reais para proteger seus ambientes de automação, não deixe de ouvir nosso episódio dedicado sobre Service Principal Security: Stop Using Personal Accounts. Ele traz insights práticos que vão ajudar você a auditar sua arquitetura atual, eliminar contas sombra e preparar o seu locatário do Microsoft 365 para a iminente crise de identidade.