 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Co-Management meistern: SCCM und Intune für eine reibungslose Migration verbinden
Von Mirko Peters ·
Willkommen zurück im Blog! In der schnelllebigen IT-Landschaft von Unternehmen gehört der Wechsel von einer veralteten On-Premises-Infrastruktur zu einem modernen Cloud-First-Modell zu den größten…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
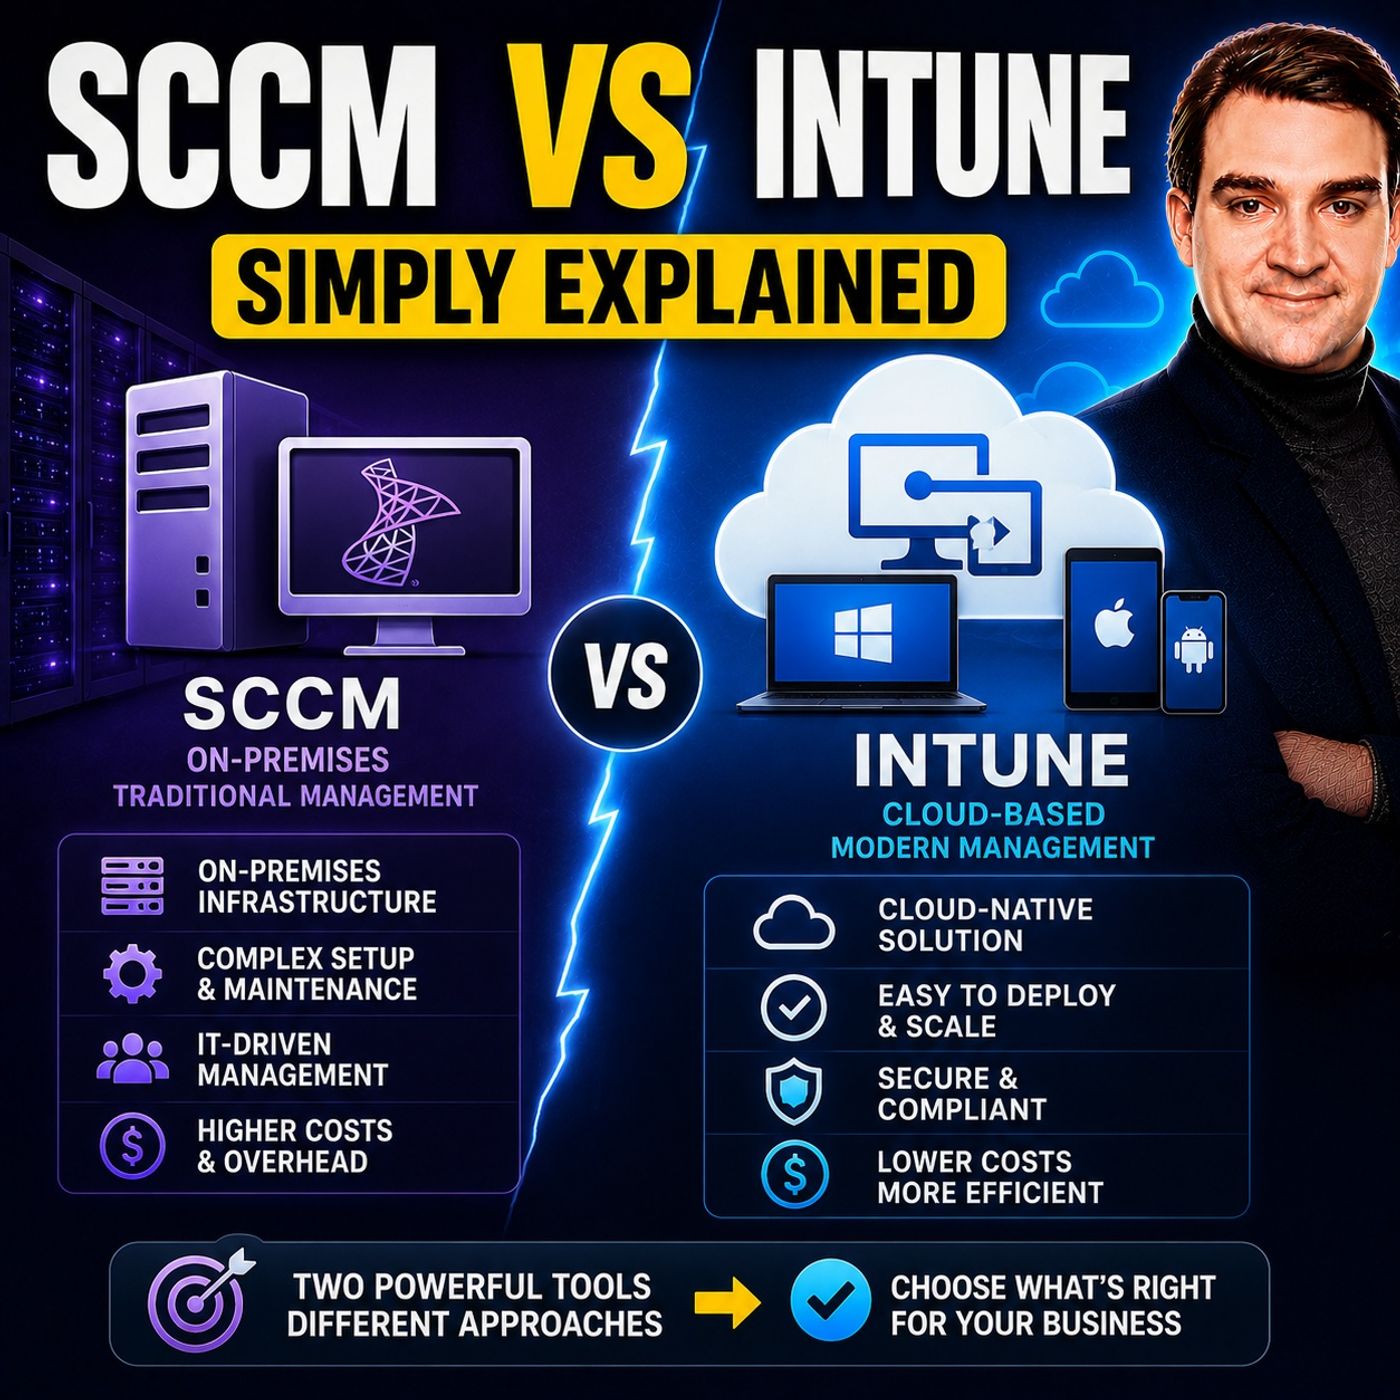
Willkommen zurück im Blog! In der schnelllebigen Unternehmens-IT ist der Wechsel von einer veralteten lokalen Infrastruktur zu einem modernen Cloud-first-Modell eine der größten Herausforderungen, vor denen Systemadministratoren und IT-Verantwortliche stehen. Jahrzehntelang galt Microsoft Endpoint Configuration Manager – traditionell bekannt als SCCM oder ConfigMgr – als Goldstandard für die Verwaltung von Windows-Geräten. Doch der Aufstieg von Remote-Arbeit, mobilen Belegschaften und unterschiedlichen Betriebssystemen hat Microsoft Intune zu einer absoluten Notwendigkeit gemacht. Glücklicherweise müssen Sie sich nicht für nur eine Lösung entscheiden oder eine riskante Umstellung über Nacht durchführen. Mit Co-Management können Sie SCCM und Intune für eine reibungslose, schrittweise Migration miteinander verbinden. Dieser Leitfaden zeigt praxisnahe Strategien für die Aufteilung von Workloads, die Bewertung Ihrer Infrastrukturanforderungen und die Aufrechterhaltung robuster Sicherheit während des gesamten Übergangs.
Einführung in Co-Management
Co-Management ist ein transformativer Ansatz, mit dem Unternehmen Windows-10- und Windows-11-Geräte gleichzeitig über SCCM und Microsoft Intune verwalten können. Anstatt Ihre bestehende lokale Investition herauszureißen und eine völlig neue Cloud-Architektur von Grund auf aufzubauen, können Sie mit Co-Management Ihre vorhandene SCCM-Umgebung an den Cloud-Dienst Microsoft Intune anbinden. Diese Dual-Management-Fähigkeit ist die ideale Brücke während einer Cloud-Migration. Administratoren können so nach und nach cloudnative Funktionen einführen und gleichzeitig die detaillierten, leistungsstarken Bereitstellungsfunktionen von SCCM beibehalten, auf die viele Unternehmen täglich angewiesen sind. Ob Sie Ihren lokalen Fußabdruck verkleinern, eine hybride Belegschaft unterstützen oder Ihre Endpoint-Sicherheit stärken möchten: Co-Management zu beherrschen ist der Schlüssel zu einem reibungslosen und risikogesteuerten Übergang.
Grundlagen von SCCM und Intune
Bevor Sie sich mit der Aufteilung von Workloads und Migrationsstrategien befassen, ist es wichtig, die grundlegenden Architekturen beider Werkzeuge zu verstehen. SCCM ist ein leistungsstarker lokaler Konfigurationsmanager, der für eine tiefgehende, zentralisierte Steuerung von Windows-Umgebungen entwickelt wurde. Er eignet sich hervorragend für die großflächige Softwareverteilung, komplexe Betriebssystembereitstellungen und ein robustes Patch-Management in lokalen Netzwerken. Allerdings erfordert er einen erheblichen Infrastrukturaufwand, darunter dedizierte Standortserver, Microsoft-SQL-Server-Instanzen und lokale Verteilungspunkte.
Microsoft Intune hingegen ist ein cloudnativer, moderner Dienst für die Endpoint-Verwaltung. Intune arbeitet vollständig in der Cloud, macht physische Serverinfrastruktur überflüssig und skaliert mühelos auf eine unbegrenzte Anzahl von Geräten. Darüber hinaus reicht die Verwaltung durch Intune weit über Windows hinaus und unterstützt macOS, iOS, iPadOS und Android nativ. Der Dienst ist eng in Microsoft Entra ID (früher Azure AD) und Microsoft Defender für Endpoint integriert und bildet damit das Fundament einer modernen Zero-Trust-Sicherheitsarchitektur. Diese unterschiedlichen Grundlagen zeigen, warum die Kombination beider Werkzeuge über Co-Management eine so leistungsstarke Hybridstrategie für moderne IT-Abteilungen darstellt.
Die Vorteile einer Verbindung von SCCM und Intune
Die Verbindung von SCCM und Intune über Co-Management eröffnet Ihrem Unternehmen eine breite Palette betrieblicher und strategischer Vorteile. Anstatt in Silos zu arbeiten, können Ihre Teams die tiefgehende lokale Leistungsfähigkeit von ConfigMgr mit der Agilität und Zugänglichkeit der Cloud kombinieren. Einer der unmittelbarsten Vorteile ist eine höhere Flexibilität. Sie können klassische Firmenlaptops im internen Netzwerk weiterhin mit SCCM verwalten und gleichzeitig moderne Cloud-Richtlinien über Intune auf Remote-Mitarbeiter anwenden.
Darüber hinaus stärkt Co-Management Ihre Sicherheits- und Compliance-Lage insgesamt deutlich. Wenn Sie Geräte mit Intune verbinden, erschließen Sie cloudbasierte Funktionen wie bedingten Zugriff. Dieser stellt sicher, dass nur konforme, gesunde Geräte auf Unternehmensanwendungen und -daten zugreifen können. Außerdem vereinfacht es das Onboarding von Geräten, reduziert den administrativen Aufwand für den Betrieb umfangreicher lokaler Verteilungsinfrastruktur und bietet einen klaren, risikoarmen Weg hin zu einer vollständig cloudnativen Strategie für die Endpunktverwaltung. Um tiefer in diese grundlegenden Unterschiede und architektonischen Entscheidungen einzusteigen, hören Sie sich unbedingt unsere begleitende Podcast-Episode an: SCCM vs Intune - Simply Explained.
Praktische Strategien zum Aufteilen von Workloads
Eine der wirkungsvollsten Funktionen des Co-Managements ist die Möglichkeit, Verwaltungs-Workloads schrittweise von SCCM zu Intune zu verlagern. Sie müssen nicht alles auf einmal umstellen. Stattdessen ermöglichen Workload-Schieberegler, bestimmte Verwaltungsfunktionen nacheinander und in Ihrem eigenen Tempo zu übernehmen. Dies sind die zentralen Workloads, die Sie aufteilen können:
- Compliance-Richtlinien: Übertragen Sie die Auswertung von Gerätezustand und Compliance-Regeln an Intune, damit Sie Daten direkt in Entra ID-Richtlinien für bedingten Zugriff einspeisen können.
- Ressourcenzugriffsrichtlinien: Verwalten Sie WLAN-, VPN-, E-Mail- und Zertifikatprofile über die Cloud, um schneller und remote bereitzustellen.
- Clientanwendungen: Verlagern Sie die moderne Anwendungsbereitstellung, einschließlich Microsoft 365 Apps und Win32-Anwendungen, auf Intune. Legacy-Paketbereitstellungen können bei Bedarf weiterhin in SCCM verbleiben.
- Endpunktschutz: Integrieren Sie Microsoft Defender-Richtlinien über die Cloud, um Sicherheitsbedrohungen in Echtzeit zu überwachen und zu beheben.
- Windows Update for Business: Verlagern Sie die Verwaltung von Funktions- und Qualitätsupdates des Betriebssystems in die Cloud. Das reduziert die Last im internen WAN und auf lokalen Verteilungspunkten deutlich.
Wenn Sie sorgfältig planen, welche Workloads Sie wann verlagern, können Ihre Teams Richtlinien in kleineren Pilotgruppen testen, das Verhalten der Geräte validieren und Störungen für Endbenutzer ausschließen, bevor Sie Änderungen unternehmensweit ausrollen.
Der Übergang zur cloudbasierten Verwaltung ohne harten Schnitt
Ein harter Schnitt, bei dem eine Organisation versucht, jedes einzelne Gerät an einem einzigen Wochenende zurückzusetzen, neu aufzusetzen und erneut zu registrieren, führt zuverlässig zu betrieblichem Chaos, Frust bei den Anwendern und einem übermäßigen Aufkommen an Helpdesk-Tickets. Co-Management macht einen harten Schnitt vollständig überflüssig, weil es ein Koexistenzmodell etabliert. Ist ein Windows-Gerät sowohl domänenbeigetreten als auch über SCCM verwaltet, können Sie es mithilfe bestehender Gruppenrichtlinien oder Clienteinstellungen des Configuration Managers automatisch in Intune registrieren, ohne dass der Benutzer eine Veränderung bemerkt.
Dieses phasenweise Migrationsmodell erlaubt es Ihrer IT-Abteilung, die Durchsetzung von Richtlinien zu prüfen, die Bereitstellung von Anwendungen zu verifizieren und Synchronisierungsprobleme in einer produktiven Umgebung zu beheben, ohne vorzeitig auf bewährte Funktionen zu verzichten. Sobald Geräte im Zuge regulärer Erneuerungszyklen ausgetauscht werden oder Ihr Vertrauen in die Cloud-Werkzeuge wächst, können Sie Workloads schrittweise vollständig zu Intune verlagern und das Gerät schließlich ganz aus ConfigMgr abmelden. So gelingt Ihre Cloud-Transformation organisch und ohne unnötige Reibung.
Sicherheit und Compliance in einer Co-Management-Umgebung
Sicherheit hat bei jeder Infrastrukturmigration oberste Priorität, und eine Co-Management-Strategie stärkt Ihre Sicherheitslage tatsächlich, statt sie zu gefährden. Indem Sie SCCM und Intune miteinander verbinden, können Sie klassische lokale Sicherheitsbaselines mit fortschrittlichen cloudnativen Schutzmechanismen kombinieren. Beispielsweise können Sie SCCM für den tiefgehenden Endpunktschutz und die lokale Softwareinventarisierung nutzen, während Intune strikte Regeln für bedingten Zugriff durchsetzt. Das bedeutet: Wenn das Gerät eines Remote-Mitarbeiters nicht mehr konform ist, etwa weil die Firewall deaktiviert wurde oder aktuelle Sicherheitspatches fehlen, blockiert Intune dessen Zugriff auf Microsoft 365-Ressourcen im Unternehmen sofort.
Darüber hinaus ermöglicht die Echtzeitüberwachung der Compliance Administratoren einen sofortigen Überblick über Sicherheitslücken im gesamten Gerätebestand, unabhängig davon, wo sich die Geräte physisch befinden. Die Integration von Microsoft Defender for Endpoint in dieses Ökosystem sorgt dafür, dass Bedrohungserkennung, automatisierte Behebung und Verhaltensanalyse sowohl über Ihre bestehende als auch über Ihre moderne Verwaltungsebene hinweg nahtlos zusammenarbeiten.
Bewertung von Infrastruktur- und Lizenzanforderungen
Bevor Sie eine Co-Management-Initiative starten, sollten Sie unbedingt die Infrastrukturbereitschaft Ihrer Organisation und die vorhandenen Lizenzen prüfen. Aus infrastruktureller Sicht müssen Sie sicherstellen, dass Ihre bestehende SCCM-Umgebung funktionsfähig, aktuell und korrekt konfiguriert ist. Wenn Sie internetbasierte Clients verwalten möchten, benötigen Sie außerdem ein Cloud Management Gateway (CMG). Ebenso müssen Sie prüfen, ob Ihre Netzwerkbandbreite und die Verzeichnissynchronisierung (über Microsoft Entra Connect oder Cloud Sync) so optimiert sind, dass sie hybride Geräteidentitäten reibungslos verarbeiten können.
Auf der Lizenzseite ist Co-Management für Organisationen, die bereits im Microsoft-Ökosystem investiert haben, außergewöhnlich kosteneffizient. Die meisten Unternehmen verfügen bereits über die notwendigen Lizenzrechte, denn Microsoft Intune ist in vielen gängigen Paketen enthalten, darunter die Microsoft 365 E3- und E5-Lizenzen. Wenn Sie Ihre aktuellen Lizenzen und Infrastrukturfähigkeiten frühzeitig prüfen, können Sie einen Migrationsfahrplan entwickeln, der Ihre bestehenden Technologieinvestitionen maximal nutzt und unerwartete Investitionsausgaben minimiert.
Fazit und nächste Schritte für Ihre Migration
Co-Management zu beherrschen ist eine der wirksamsten Möglichkeiten, die Lücke zwischen klassischer lokaler Endpunktverwaltung und der modernen, cloud-first ausgerichteten Welt zu schließen. Indem Sie SCCM und Microsoft Intune gleichzeitig nutzen, vermeiden Sie die Risiken einer abrupten Umstellung, verteilen Workloads strategisch, erhöhen die Sicherheit durch cloudgestützte Compliance und migrieren in einem Tempo, das zu Ihren Geschäftsanforderungen passt. Die Umstellung Ihrer IT-Infrastruktur muss kein Alles-oder-nichts-Risiko sein: Mit Co-Management profitieren Sie von beiden Welten.
Um Ihr Verständnis dieser Konzepte zu vertiefen und praxisnahe Architektureinblicke zu erhalten, hören Sie sich unbedingt unsere passende Episode an: SCCM vs Intune - Simply Explained. Statten Sie Ihr Team mit dem Wissen aus, das es braucht, planen Sie Ihre Workload-Migration sorgfältig und bringen Sie die Endpunktverwaltungsstrategie Ihrer Organisation noch heute in die Cloud!