 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Padroneggiare la co-gestione: collegare SCCM e Intune per una migrazione senza interruzioni
By Mirko Peters ·
Bentornato sul blog! Nell'ambiente IT aziendale di oggi, dove tutto procede a ritmi serrati, passare da un'infrastruttura on-premises legacy a un modello moderno cloud-first è uno dei…
Automatically translated with AI from the original post. Read the English original
Bentornato sul blog! Nell'ambiente IT aziendale di oggi, in cui tutto cambia rapidamente, passare dall'infrastruttura legacy on-premises a un modello moderno cloud-first è una delle sfide più impegnative per amministratori di sistema e responsabili IT. Per decenni Microsoft Endpoint Configuration Manager, tradizionalmente noto come SCCM o ConfigMgr, è stato lo standard di riferimento per la gestione dei dispositivi Windows. Tuttavia, la diffusione del lavoro da remoto, dei team mobili e di sistemi operativi diversi ha reso Microsoft Intune assolutamente indispensabile. Per fortuna non devi scegliere un solo strumento né eseguire un passaggio netto e rischioso dall'oggi al domani. Grazie alla co-gestione, le organizzazioni possono collegare SCCM e Intune per una migrazione graduale e senza scossoni. Questa guida illustra strategie pratiche per suddividere i carichi di lavoro, valutare le esigenze della tua infrastruttura e mantenere una sicurezza solida durante tutta la transizione.
Introduzione alla co-gestione
La co-gestione è un approccio trasformativo che consente alle organizzazioni di gestire contemporaneamente i dispositivi Windows 10 e Windows 11 sia con SCCM sia con Microsoft Intune. Invece di smantellare l'investimento on-premises già esistente per costruire da zero una nuova architettura cloud, la co-gestione ti permette di collegare l'ambiente SCCM esistente al servizio cloud di Microsoft Intune. Questa capacità di gestione duale è il ponte ideale durante un percorso di migrazione verso il cloud. Consente agli amministratori di introdurre gradualmente funzionalità cloud-native, mantenendo al tempo stesso le potenti e granulari funzioni di distribuzione di SCCM, su cui molte aziende fanno affidamento ogni giorno. Che tu voglia ridurre la presenza on-premises, supportare un team di lavoro ibrido o rafforzare la postura di sicurezza degli endpoint, padroneggiare la co-gestione è la chiave per una transizione senza interruzioni e con rischi sotto controllo.
Fondamenti di SCCM e Intune
Prima di addentrarci nella suddivisione dei carichi di lavoro e nelle strategie di migrazione, è fondamentale capire le architetture di base di entrambi gli strumenti. SCCM è un potente gestore di configurazione on-premises, progettato per un controllo profondo e centralizzato degli ambienti Windows. Eccelle nella distribuzione di software su larga scala, nella distribuzione complessa dei sistemi operativi e nella gestione robusta delle patch nelle reti locali. Richiede tuttavia un impegno infrastrutturale significativo, tra cui server site dedicati, istanze di Microsoft SQL Server e punti di distribuzione locali.
Microsoft Intune, invece, è un servizio moderno di gestione degli endpoint nativo per il cloud. Operando interamente nel cloud, Intune elimina la necessità di un'infrastruttura server fisica e scala senza sforzo per supportare un numero illimitato di dispositivi. Inoltre, Intune estende le sue capacità di gestione ben oltre Windows, offrendo supporto nativo per macOS, iOS, iPadOS e Android. Si integra in profondità con Microsoft Entra ID (in precedenza Azure AD) e Microsoft Defender per endpoint, diventando il pilastro di un'architettura di sicurezza Zero Trust moderna. Comprendere queste basi così diverse aiuta a capire perché combinarle tramite la co-gestione crei una strategia ibrida così potente per i reparti IT moderni.
I vantaggi di collegare SCCM e Intune
Collegare SCCM e Intune tramite la co-gestione offre una vasta gamma di vantaggi operativi e strategici per l'organizzazione. Invece di lavorare in silos, i tuoi team possono unire la potenza di esecuzione on-premises di ConfigMgr con l'agilità e l'accessibilità del cloud. Uno dei benefici più immediati è una maggiore flessibilità. Puoi gestire con SCCM i tradizionali laptop aziendali collegati alla rete interna e, allo stesso tempo, applicare criteri cloud moderni ai lavoratori da remoto tramite Intune.
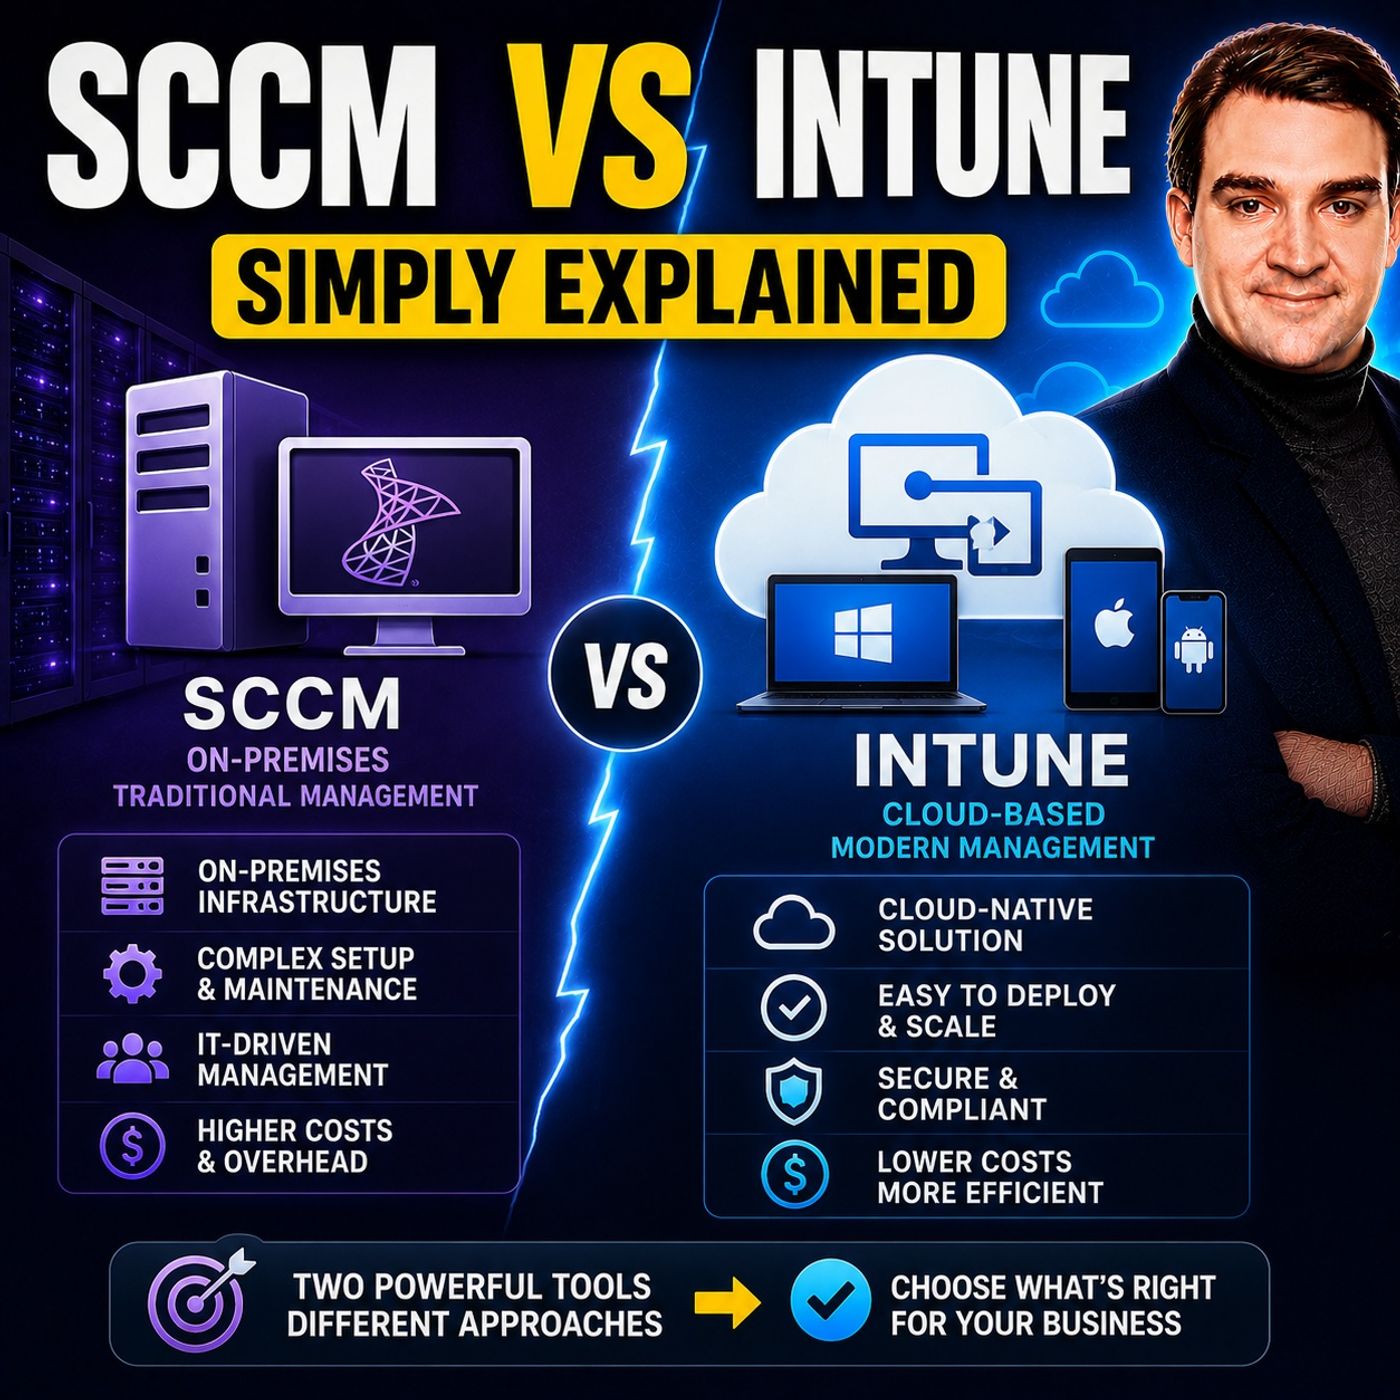
Inoltre, la co-gestione migliora in modo significativo la sicurezza e la conformità complessive. Collegando i dispositivi a Intune ottieni funzionalità basate sul cloud come l'accesso condizionale, che garantisce che solo i dispositivi conformi e integri possano accedere alle applicazioni e ai dati aziendali. Inoltre semplifica l'onboarding dei dispositivi, riduce il carico amministrativo legato alla manutenzione di un'infrastruttura di distribuzione on-premises estesa e offre un percorso chiaro e a basso rischio verso una strategia di gestione degli endpoint completamente nativa per il cloud. Per approfondire queste differenze di fondo e le scelte architetturali, non perdere il nostro podcast di approfondimento su SCCM vs Intune - Simply Explained.
Strategie pratiche per suddividere i carichi di lavoro
Una delle funzionalità più potenti della co-gestione è la possibilità di spostare gradualmente i carichi di lavoro di gestione da SCCM a Intune. Non devi premere un unico interruttore e spostare tutto in una volta. Gli slider dei carichi di lavoro ti permettono invece di trasferire una alla volta le singole funzionalità di gestione, al ritmo che preferisci. Ecco i principali carichi di lavoro che puoi suddividere:
- Criteri di conformità: trasferisci a Intune la valutazione dello stato di integrità e delle regole di conformità dei dispositivi, così da poter inviare i dati direttamente ai criteri di accesso condizionale di Entra ID.
- Criteri di accesso alle risorse: gestisci tramite il cloud i profili per Wi-Fi, VPN, posta elettronica e certificati, per un'implementazione più rapida e da remoto.
- App client: sposta la distribuzione delle applicazioni moderne, incluse Microsoft 365 Apps e le applicazioni Win32, su Intune, mantenendo in SCCM le distribuzioni di pacchetti legacy se necessario.
- Protezione degli endpoint: integra tramite il cloud i criteri di Microsoft Defender per monitorare e correggere le minacce alla sicurezza in tempo reale.
- Windows Update for Business: sposta la gestione degli aggiornamenti delle funzionalità e della qualità del sistema operativo nel cloud, riducendo in modo significativo il carico di traffico sulla WAN interna e sui punti di distribuzione locali.
Pianificando con attenzione quali carichi di lavoro spostare e quando, il tuo team può testare i criteri su gruppi pilota più piccoli, verificare il comportamento dei dispositivi e garantire zero disservizi per gli utenti finali prima di distribuire le modifiche a tutta l'azienda.
Passaggio alla gestione cloud senza un cutover netto
Un cutover netto, in cui un'organizzazione cerca di cancellare, ricostruire e registrare di nuovo ogni singolo dispositivo in un unico fine settimana, è una ricetta per il disastro operativo, la frustrazione degli utenti e un volume eccessivo di ticket per l'helpdesk. La co-gestione elimina completamente la necessità di un cutover netto, stabilendo un modello di coesistenza. Quando un dispositivo Windows è sia aggiunto al dominio sia gestito da SCCM, puoi registrarlo automaticamente in Intune usando i criteri di gruppo esistenti o le impostazioni del client Configuration Manager, senza che l'utente noti alcun cambiamento.
Questo modello di migrazione graduale permette al reparto IT di verificare l'applicazione dei criteri, controllare la distribuzione delle applicazioni e risolvere i problemi di sincronizzazione in un ambiente di produzione reale, senza eliminare anzitempo le funzionalità legacy. Man mano che i dispositivi vengono sostituiti nei normali cicli di rinnovo, o quando la tua familiarità con gli strumenti cloud cresce, puoi spostare gradualmente tutti i carichi di lavoro su Intune e infine annullare la registrazione del dispositivo da ConfigMgr, completando la trasformazione cloud in modo naturale e senza traumi.
Sicurezza e conformità in un ambiente di co-gestione
La sicurezza è fondamentale in qualsiasi migrazione dell'infrastruttura, e una strategia di co-gestione in realtà rafforza la postura di sicurezza invece di comprometterla. Collegando SCCM e Intune, puoi sovrapporre le baseline di sicurezza tradizionali on-premises a difese avanzate native del cloud. Ad esempio, puoi usare SCCM per la protezione approfondita degli endpoint e per l'inventario locale del software, mentre usi Intune per applicare regole rigorose di accesso condizionale. Questo significa che se il dispositivo di un dipendente da remoto non è più conforme, ad esempio perché ha il firewall disattivato o non ha le ultime patch di sicurezza, Intune blocca immediatamente il suo accesso alle risorse aziendali di Microsoft 365.
Inoltre, il monitoraggio della conformità in tempo reale offre agli amministratori una visibilità immediata sulle vulnerabilità di sicurezza in tutto il parco dispositivi, indipendentemente da dove si trovino fisicamente. Integrare Microsoft Defender for Endpoint in questo ecosistema fa sì che il rilevamento delle minacce, la correzione automatica e l'analisi comportamentale funzionino senza soluzione di continuità sia sui piani di gestione tradizionali sia su quelli moderni.
Valutare le esigenze di infrastruttura e licenze
Prima di avviare un'iniziativa di co-management è fondamentale valutare la prontezza dell'infrastruttura della tua organizzazione e gli investimenti in licenze. Dal punto di vista infrastrutturale, dovrai verificare che l'ambiente SCCM esistente sia integro, aggiornato e configurato correttamente con un Cloud Management Gateway (CMG), se intendi gestire client connessi a Internet. Dovrai inoltre controllare che la larghezza di banda di rete e la sincronizzazione delle directory (tramite Microsoft Entra Connect o Cloud Sync) siano ottimizzate per gestire senza intoppi le identità ibride dei dispositivi.
Per quanto riguarda le licenze, il co-management è particolarmente conveniente per le organizzazioni che hanno già investito nell'ecosistema Microsoft. La maggior parte delle organizzazioni enterprise dispone già dei diritti di licenza necessari, perché Microsoft Intune è incluso in molti pacchetti diffusi, tra cui le licenze Microsoft 365 E3 ed E5. Verificando in anticipo le licenze e le capacità infrastrutturali attuali, puoi progettare una roadmap di migrazione che valorizza al massimo gli investimenti tecnologici esistenti, riducendo al minimo spese impreviste.
Conclusione e prossimi passi per la tua migrazione
Padroneggiare il co-management è uno dei modi più efficaci per colmare il divario tra la gestione tradizionale degli endpoint on-premises e il mondo moderno, orientato prima di tutto al cloud. Usando contemporaneamente SCCM e Microsoft Intune, la tua organizzazione può evitare i rischi di un passaggio netto, distribuire strategicamente i carichi di lavoro, rafforzare la sicurezza con la conformità gestita dal cloud e migrare a un ritmo adatto alle esigenze del business. Trasformare l'infrastruttura IT non deve essere una scommessa del tutto o niente: con il co-management ottieni il meglio di entrambi i mondi.
Per approfondire questi concetti e ascoltare approfondimenti architetturali dal mondo reale, non perderti l'episodio correlato SCCM vs Intune - Simply Explained. Dai al tuo team le conoscenze di cui ha bisogno, pianifica con attenzione la migrazione dei carichi di lavoro e porta oggi stesso la strategia di gestione degli endpoint della tua organizzazione nel cloud!