 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Освоение совместного управления: соединяем SCCM и Intune для бесшовной миграции
By Mirko Peters ·
Добро пожаловать в блог! В динамичной корпоративной ИT-среде переход от устаревшей локальной инфраструктуры к современной модели с приоритетом облака — одна из самых серьёзных задач, с которыми сталкиваются системные администраторы и ИT-руководители…
Automatically translated with AI from the original post. Read the English original
Добро пожаловать в блог! В динамичной корпоративной ИT-среде переход от устаревшей локальной инфраструктуры к современной модели с приоритетом облака — одна из самых сложных задач, с которыми сталкиваются системные администраторы и ИT-руководители. Десятилетиями Microsoft Endpoint Configuration Manager — традиционно известный как SCCM или ConfigMgr — был эталоном управления устройствами Windows. Однако рост удалённой работы, мобильных сотрудников и разнообразия операционных систем сделал Microsoft Intune практически необходимым. К счастью, не нужно выбирать что-то одно или проводить рискованное жёсткое переключение за одну ночь. Благодаря совместному управлению организации могут связать SCCM и Intune и провести плавную поэтапную миграцию. В этом руководстве рассматриваются практические стратегии распределения рабочих нагрузок, оценки потребностей инфраструктуры и поддержания надёжной безопасности на всём протяжении перехода.
Введение в совместное управление
Совместное управление — это преобразующий подход, который позволяет организациям одновременно управлять устройствами Windows 10 и Windows 11 с помощью SCCM и Microsoft Intune. Вместо того чтобы выбрасывать существующие локальные инвестиции и строить новую облачную архитектуру с нуля, совместное управление позволяет подключить вашу действующую среду SCCM к облачному сервису Microsoft Intune. Эта возможность двойного управления становится идеальным мостом на пути к облаку. Она позволяет администраторам постепенно внедрять облачные возможности, сохраняя при этом детальные и мощные функции развёртывания SCCM, на которые многие предприятия опираются каждый день. Стремитесь ли вы сократить локальную инфраструктуру, поддержать гибридную работу сотрудников или укрепить безопасность конечных точек, освоение совместного управления — ключ к бесшовному переходу с контролируемыми рисками.
Понимание основ SCCM и Intune
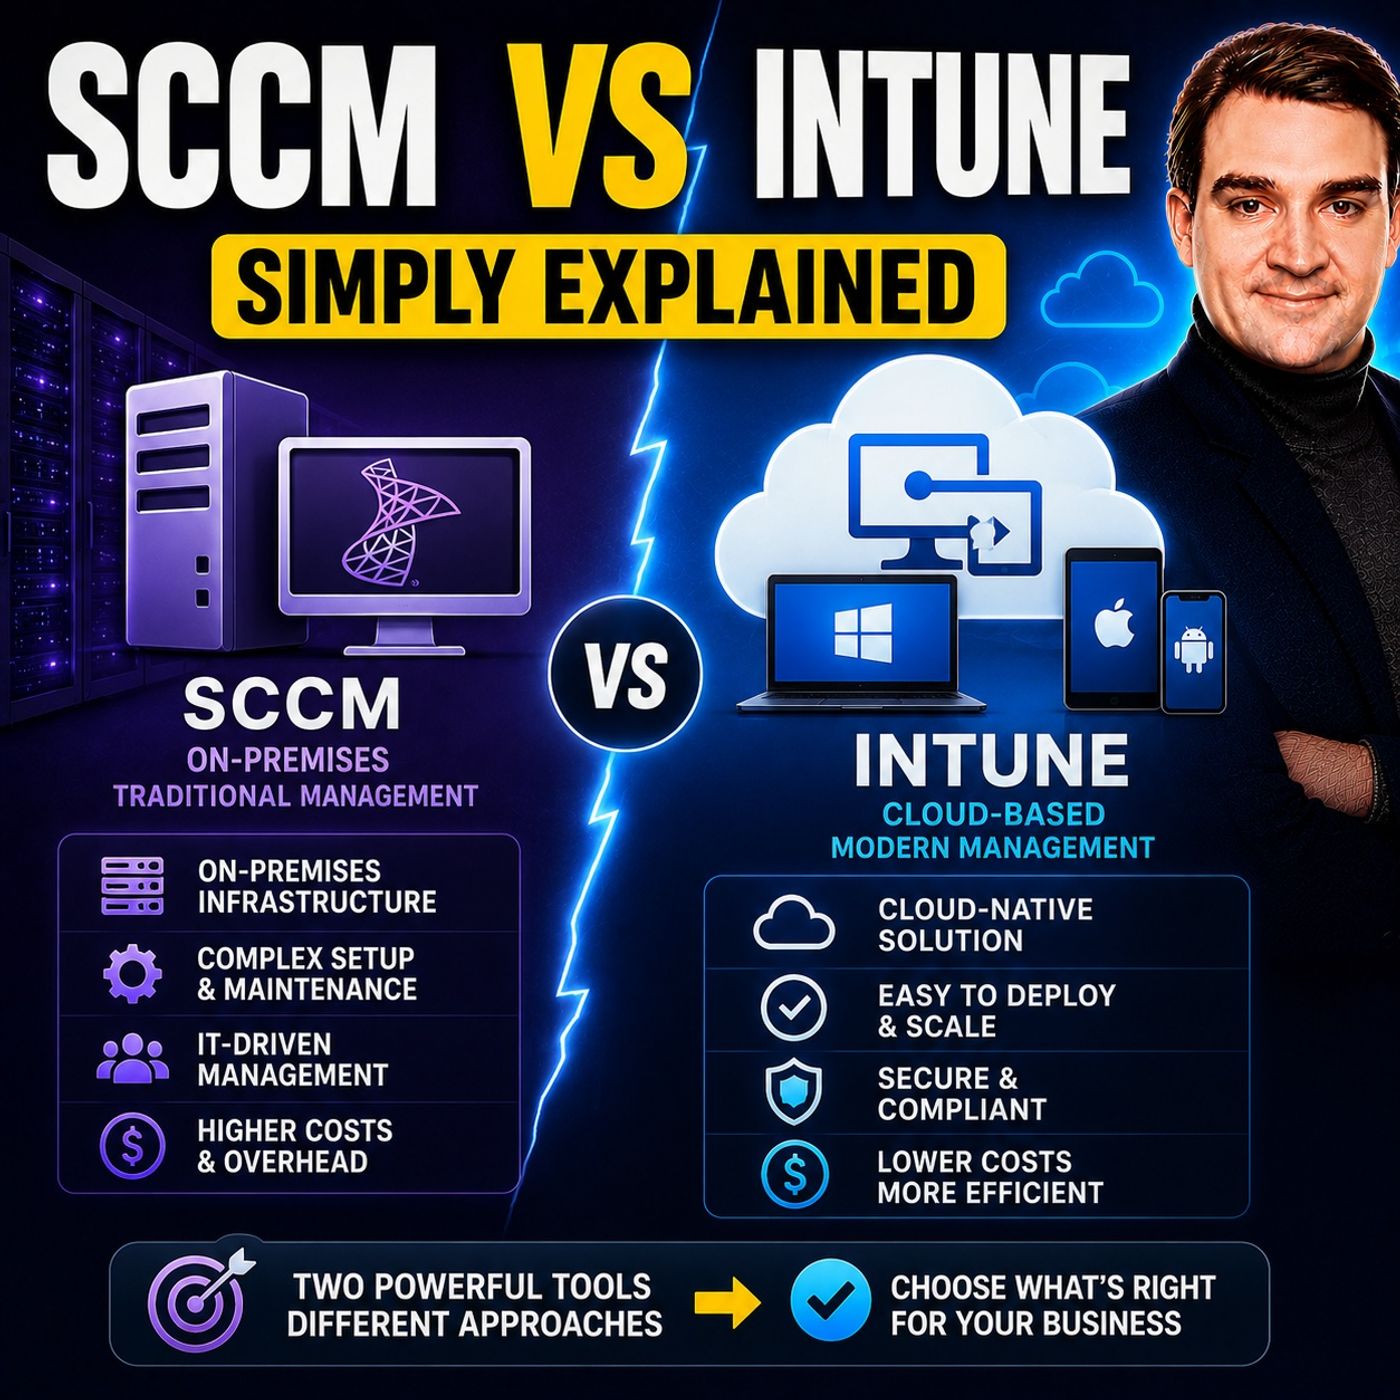
Прежде чем переходить к разделению рабочих нагрузок и стратегиям миграции, важно понять базовые архитектуры обоих инструментов. SCCM — это мощная локальная система управления конфигурацией, созданная для глубокого централизованного контроля над средами Windows. Она хорошо справляется с масштабным распространением программ, сложным развёртыванием операционных систем и надёжным управлением обновлениями в локальных сетях. Однако она требует значительных инфраструктурных затрат, включая выделенные серверы сайта, экземпляры Microsoft SQL Server и локальные точки распространения.
С другой стороны, Microsoft Intune — это современный облачный сервис управления конечными точками. Работая полностью в облаке, Intune устраняет необходимость в физической серверной инфраструктуре и легко масштабируется на любое количество устройств. Кроме того, Intune расширяет возможности управления далеко за пределы Windows, обеспечивая встроенную поддержку macOS, iOS, iPadOS и Android. Он глубоко интегрирован с Microsoft Entra ID (ранее Azure AD) и Microsoft Defender for Endpoint, что делает его основой современной архитектуры безопасности Zero Trust. Понимание этих различных основ показывает, почему сочетание их через совместное управление создаёт такую мощную гибридную стратегию для современных ИТ-отделов.
Преимущества соединения SCCM и Intune
Соединение SCCM и Intune через совместное управление открывает широкий спектр операционных и стратегических преимуществ для вашей организации. Вместо работы в изоляции ваши команды могут сочетать глубокую мощь выполнения ConfigMgr на локальной стороне с гибкостью и доступностью облака. Одним из самых очевидных преимуществ является повышенная гибкость. Вы можете управлять традиционными корпоративными ноутбуками, находящимися во внутренней сети, с помощью SCCM и одновременно применять современные облачные политики к удалённым сотрудникам через Intune.
Кроме того, совместное управление заметно повышает общий уровень безопасности и соответствия требованиям. Подключая устройства к Intune, вы получаете облачные функции, такие как условный доступ (Conditional Access), который гарантирует, что к корпоративным приложениям и данным смогут обращаться только соответствующие требованиям и исправные устройства. Кроме того, это упрощает подключение устройств, снижает административную нагрузку, связанную с поддержкой обширной локальной инфраструктуры распространения, и обеспечивает понятный и низкорисковый путь к полностью облачной стратегии управления конечными устройствами. Чтобы глубже разобраться в этих базовых различиях и архитектурных решениях, обязательно послушайте наш сопутствующий выпуск подкаста: SCCM vs Intune - Simply Explained.
Практические стратегии разделения рабочих нагрузок
Одна из самых мощных возможностей совместного управления — это возможность поэтапно переносить задачи управления из SCCM в Intune. Не обязательно переключать всё сразу. Вместо этого ползунки рабочих нагрузок позволяют переводить отдельные функции управления по одной, в том темпе, который вам удобен. Вот основные рабочие нагрузки, которые можно разделить:
- Политики соответствия: перенесите оценку состояния устройств и правил соответствия в Intune, чтобы передавать данные напрямую в политики условного доступа Entra ID.
- Политики доступа к ресурсам: управляйте профилями Wi-Fi, VPN, электронной почты и сертификатов через облако для более быстрого удалённого развёртывания.
- Клиентские приложения: переведите развёртывание современных приложений, включая Microsoft 365 Apps и приложения Win32, в Intune, сохранив развёртывание устаревших пакетов в SCCM при необходимости.
- Защита конечных точек: интегрируйте политики Microsoft Defender через облако для мониторинга и устранения угроз безопасности в режиме реального времени.
- Windows Update for Business: переведите управление обновлениями функций и качества операционной системы в облако, что значительно снизит нагрузку на внутреннюю WAN и локальные точки распространения.
Продуманно планируя, какие рабочие нагрузки переносить и когда, ваша команда может тестировать политики на небольших пилотных группах, проверять поведение устройств и гарантировать, что конечные пользователи не почувствуют сбоев, прежде чем вносить изменения во всей организации.
Переход к облачному управлению без жёсткого переключения
Жёсткое переключение, когда организация пытается стереть, переустановить и повторно подключить каждое устройство за один выходной, — это верный путь к операционному сбою, недовольству пользователей и огромному количеству заявок в службу поддержки. Совместное управление полностью устраняет необходимость в жёстком переключении, создавая модель сосуществования. Когда устройство Windows одновременно присоединено к домену и управляется SCCM, его можно автоматически подключить к Intune с помощью существующих групповых политик или параметров клиента Configuration Manager, и пользователь не заметит никаких изменений.
Такая поэтапная миграция позволяет вашему ИT-отделу проверять применение политик, контролировать доставку приложений и устранять проблемы синхронизации в реальной производственной среде, не лишая преждевременно существующих возможностей. По мере того как устройства естественным образом проходят обновление или по мере роста вашей уверенности в облачных инструментах, вы можете постепенно перевести все рабочие нагрузки в Intune и в конечном итоге полностью отключить устройство от ConfigMgr, органично и безболезненно завершив облачную трансформацию.
Безопасность и соответствие требованиям в среде совместного управления
Безопасность имеет первостепенное значение при любой миграции инфраструктуры, и стратегия совместного управления на самом деле укрепляет вашу защиту, а не ослабляет её. Объединяя SCCM и Intune, вы можете дополнить традиционные локальные базовые конфигурации безопасности продвинутыми облачными механизмами защиты. Например, можно использовать SCCM для глубокой защиты конечных точек и локальной инвентаризации программ, а Intune — для применения строгих правил условного доступа. Это означает, что если устройство удалённого сотрудника перестаёт соответствовать требованиям, например при отключённом брандмауэре или отсутствии последних обновлений безопасности, Intune немедленно блокирует его доступ к корпоративным ресурсам Microsoft 365.
Кроме того, мониторинг соответствия требованиям в реальном времени даёт администраторам мгновенную видимость уязвимостей безопасности во всём парке устройств, независимо от их физического местонахождения. Интеграция Microsoft Defender for Endpoint в эту экосистему обеспечивает бесшовную работу обнаружения угроз, автоматического устранения проблем и поведенческого анализа как в унаследованной, так и в современной плоскости управления.
Оценка потребностей в инфраструктуре и лицензиях
Прежде чем запускать инициативу совместного управления, важно оценить готовность инфраструктуры и лицензионные ресурсы организации. С точки зрения инфраструктуры необходимо убедиться, что существующая среда SCCM работает исправно, обновлена и правильно настроена с Cloud Management Gateway (CMG), если вы планируете управлять клиентами, подключёнными через интернет. Также нужно проверить, что пропускная способность сети и синхронизация каталогов (через Microsoft Entra Connect или Cloud Sync) оптимизированы для плавной работы с гибридными идентификаторами устройств.
Что касается лицензирования, совместное управление исключительно экономически выгодно для организаций, которые уже инвестировали в экосистему Microsoft. Большинство крупных организаций уже имеют необходимые лицензионные права, поскольку Microsoft Intune входит во многие популярные пакеты, включая лицензии Microsoft 365 E3 и E5. Проанализировав заранее текущие лицензии и возможности инфраструктуры, вы сможете спроектировать план миграции, который максимально использует существующие технологические инвестиции и минимизирует непредвиденные капитальные затраты.
Выводы и следующие шаги миграции
Освоение совместного управления — один из самых эффективных способов соединить традиционное локальное управление конечными точками с современным облачно-ориентированным миром. Одновременно используя SCCM и Microsoft Intune, организация может избежать рисков резкого перехода, стратегически распределять рабочие нагрузки, повысить безопасность за счёт облачного контроля соответствия и мигрировать в темпе, который соответствует потребностям бизнеса. Переход ИТ-инфраструктуры не обязан быть ставкой «всё или ничего»: совместное управление даёт лучшее из двух миров.
Чтобы глубже разобраться в этих концепциях и услышать практические архитектурные выводы, обязательно послушайте наш связанный эпизод SCCM vs Intune - Simply Explained. Дайте своей команде необходимые знания, тщательно спланируйте миграцию рабочих нагрузок и переведите стратегию управления конечными точками организации в облако уже сегодня!