 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Co-management beheersen: SCCM en Intune verbinden voor een naadloze migratie
By Mirko Peters ·
Welkom terug op de blog! In de snelle enterprise-IT-omgeving van vandaag is de overstap van verouderde on-premises infrastructuur naar een modern cloud-first model een van de…
Automatically translated with AI from the original post. Read the English original
Welkom terug op de blog! In de snelle wereld van enterprise-IT is de overstap van verouderde on-premises infrastructuur naar een moderne cloud-first aanpak een van de grootste uitdagingen waar systeembeheerders en IT-leiders mee te maken krijgen. Al decennia lang is Microsoft Endpoint Configuration Manager, traditioneel bekend als SCCM of ConfigMgr, de gouden standaard voor het beheren van Windows-apparaten. Maar door de opkomst van thuiswerken, mobiel werken en diverse besturingssystemen is Microsoft Intune onmisbaar geworden. Gelukkig hoef je niet te kiezen tussen de twee en ook geen riskante, big-bang-overstap in één nacht uit te voeren. Met co-management kun je SCCM en Intune combineren voor een soepele, gefaseerde migratie. In deze gids bespreek ik praktische strategieën voor het verdelen van workloads, het inschatten van de infrastructuurbehoeften en het op peil houden van een robuuste beveiliging tijdens de overgang.
Inleiding tot co-management
Co-management is een transformerende aanpak waarmee organisaties Windows 10- en Windows 11-apparaten tegelijkertijd kunnen beheren met zowel SCCM als Microsoft Intune. In plaats van je bestaande on-premises investering weg te gooien om vanaf nul een nieuwe cloudarchitectuur op te bouwen, koppel je met co-management je bestaande SCCM-omgeving aan de Microsoft Intune-clouddienst. Deze tweeledige beheermogelijkheid is de ultieme brug tijdens een cloudmigratie. Beheerders kunnen zo geleidelijk cloudnative functionaliteit introduceren en tegelijk de uitgebreide, zware deploymentfuncties van SCCM behouden waar veel grote organisaties dagelijks op vertrouwen. Of je nu de on-premises voetafdruk wilt verkleinen, een hybride workforce wilt ondersteunen of de endpointbeveiliging wilt versterken: co-management beheersen is de sleutel tot een naadloze, risicobeheerste overgang.
De fundamenten van SCCM en Intune
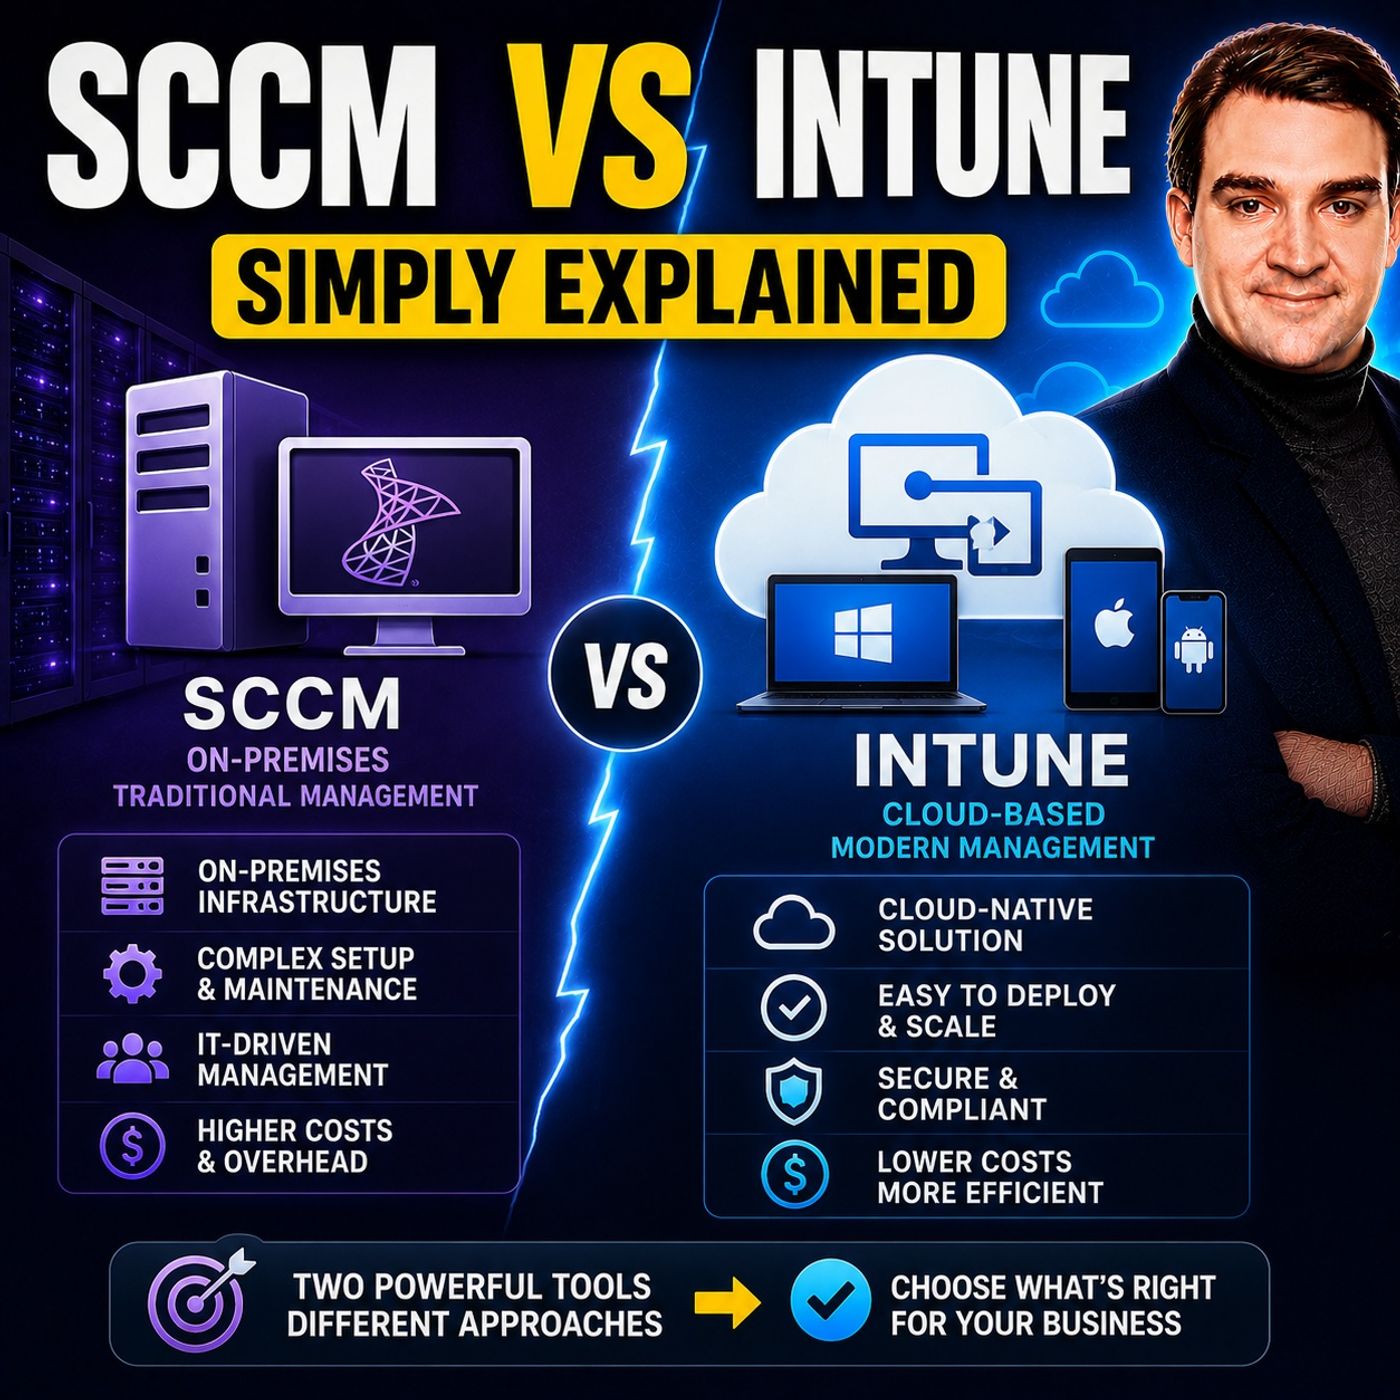
Voordat we ingaan op het verdelen van workloads en migratiestrategieën, is het belangrijk om de fundamentele architectuur van beide tools te begrijpen. SCCM is een krachtige on-premises configuratiebeheerder, ontworpen voor diepgaande, gecentraliseerde controle over Windows-omgevingen. Het blinkt uit in grootschalige softwaredistributie, complexe besturingssysteemdeployments en robuust patchbeheer over lokale netwerken. Het vraagt echter wel een flinke investering in infrastructuur, waaronder dedicated siteservers, Microsoft SQL Server-instanties en lokale distributiepunten.
Microsoft Intune daarentegen is een cloudnatieve, moderne endpointbeheerdienst. Doordat het volledig in de cloud draait, is er geen fysieke serverinfrastructuur nodig en schaalt het moeiteloos naar een onbeperkt aantal apparaten. Bovendien reikt Intune met zijn beheermogelijkheden veel verder dan Windows en biedt het native ondersteuning voor macOS, iOS, iPadOS en Android. Het is diep geïntegreerd met Microsoft Entra ID (voorheen Azure AD) en Microsoft Defender for Endpoint, waardoor het de hoeksteen vormt van een moderne Zero Trust-beveiligingsarchitectuur. Het begrijpen van deze verschillende fundamenten laat zien waarom het combineren van beide via co-management zo'n krachtige hybride strategie oplevert voor moderne IT-afdelingen.
De voordelen van SCCM en Intune verbinden
SCCM en Intune verbinden via co-management levert je organisatie een breed scala aan operationele en strategische voordelen op. In plaats van in silo's te werken, kunnen je teams de diepe uitvoeringskracht van ConfigMgr op locatie combineren met de wendbaarheid en toegankelijkheid van de cloud. Een van de meest directe voordelen is de verhoogde flexibiliteit. Je kunt traditionele zakelijke laptops die op het interne netwerk zitten met SCCM beheren, terwijl je tegelijkertijd moderne cloudbeleidsregels toepast op thuiswerkers via Intune.
Co-management zorgt bovendien voor een flinke versterking van je algehele beveiliging en compliance. Door apparaten met Intune te verbinden, krijg je toegang tot cloudfuncties zoals Voorwaardelijke toegang, waarmee alleen compliant en gezonde apparaten toegang krijgen tot zakelijke applicaties en gegevens. Het stroomlijnt ook het onboarden van apparaten, vermindert de administratieve last van het beheren van uitgebreide on-premises distributie-infrastructuur en biedt een duidelijk, laagrisicopad naar een volledig cloud-native endpointbeheerstrategie. Wil je dieper ingaan op deze fundamentele verschillen en architectuurkeuzes, bekijk dan zeker onze bijbehorende podcastaflevering SCCM vs Intune - Simply Explained.
Praktische strategieën voor het splitsen van workloads
Een van de krachtigste functies van co-management is de mogelijkheid om beheerworkloads stapsgewijs van SCCM naar Intune te verplaatsen. Je hoeft niet in één keer over te schakelen en alles tegelijk te verplaatsen. Met workloadschuifregelaars kun je juist specifieke beheerfuncties één voor één overzetten, in je eigen tempo. Dit zijn de belangrijkste workloads die je kunt splitsen:
- Compliancebeleid: Breng de evaluatie van apparaatgezondheid en compliance-regels over naar Intune, zodat je gegevens rechtstreeks kunt doorgeven aan Voorwaardelijke toegangsbeleidsregels in Entra ID.
- Beleid voor resourcetoegang: Beheer Wi-Fi-, VPN-, e-mail- en certificaatprofielen via de cloud voor snellere uitrol op afstand.
- Clientapps: Verplaats de uitrol van moderne applicaties, waaronder Microsoft 365-apps en Win32-applicaties, naar Intune en houd verouderde pakketdistributies indien nodig in SCCM.
- Endpointbeveiliging: Integreer Microsoft Defender-beleid via de cloud om beveiligingsdreigingen in realtime te monitoren en te verhelpen.
- Windows Update voor Bedrijven: Verplaats het beheer van updates voor functies en kwaliteit van het besturingssysteem naar de cloud, waardoor de verkeersbelasting op je interne WAN en lokale distributiepunten aanzienlijk afneemt.
Door zorgvuldig te plannen welke workloads je wanneer verplaatst, kan je team beleid testen in kleinere pilotgroepen, het gedrag van apparaten valideren en ervoor zorgen dat eindgebruikers er niets van merken voordat wijzigingen organisatiebreed worden uitgerold.
Overstappen naar cloudbeheer zonder harde cutover
Een harde cutover, waarbij een organisatie in één weekend elk apparaat probeert te wissen, opnieuw op te bouwen en opnieuw te enrollen, is een recept voor operationele problemen, frustratie bij gebruikers en een enorme hoeveelheid helpdeskverzoeken. Co-management maakt een harde cutover volledig overbodig door een co-existentiemodel te hanteren. Wanneer een Windows-apparaat zowel domeingekoppeld is als door SCCM wordt beheerd, kun je het automatisch in Intune enrollen via bestaande groepsbeleidsregels of clientinstellingen van Configuration Manager, zonder dat de gebruiker ook maar iets merkt.
Met dit gefaseerde migratiemodel kan je IT-afdeling beleidshandhaving valideren, de levering van applicaties controleren en synchronisatieproblemen oplossen in een live productieomgeving, zonder legacy-mogelijkheden voortijdig weg te halen. Naarmate apparaten vanzelf worden vervangen of je comfort met cloudtools groeit, kun je geleidelijk alle workloads naar Intune verplaatsen en het apparaat uiteindelijk volledig uit ConfigMgr afmelden. Zo rond je je cloudtransformatie op een natuurlijke en pijnloze manier af.
Beveiliging en compliance in een co-managementomgeving
Beveiliging is cruciaal bij elke infrastructuurmigratie, en een co-managementstrategie versterkt je beveiliging eerder dan dat ze die ondermijnt. Door SCCM en Intune met elkaar te verbinden, kun je traditionele on-premises beveiligingsbaselines combineren met geavanceerde cloudnative verdedigingsmechanismen. Zo kun je SCCM bijvoorbeeld gebruiken voor diepgaande endpointbescherming en lokale softwareinventarisatie, terwijl je Intune inzet om strikte regels voor Voorwaardelijke toegang af te dwingen. Dat betekent dat als het apparaat van een medewerker op afstand niet meer voldoet aan de eisen, bijvoorbeeld omdat de firewall is uitgeschakeld of de nieuwste beveiligingspatches ontbreken, Intune de toegang tot zakelijke Microsoft 365-bronnen meteen blokkeert.
Bovendien geeft realtime compliancebewaking beheerders direct inzicht in beveiligingskwetsbaarheden op de volledige vloot, ongeacht waar de apparaten fysiek staan. Door Microsoft Defender for Endpoint in dit ecosysteem te integreren, zorg je ervoor dat detectie van bedreigingen, geautomatiseerde remediëring en gedragsanalyse naadloos samenwerken over zowel je legacy als je moderne beheerplatforms heen.
Infrastructuur- en licentiebehoeften evalueren
Voordat je een co-managementinitiatief start, is het cruciaal om de infrastructuurgereedheid en je licentie-investeringen van je organisatie te evalueren. Vanuit infrastructuur oogpunt moet je ervoor zorgen dat je bestaande SCCM-omgeving gezond, bijgewerkt en correct geconfigureerd is met een Cloud Management Gateway (CMG) als je clients op internet wilt beheren. Je moet ook controleren of je netwerkbandbreedte en directory-synchronisatie (via Microsoft Entra Connect of Cloud Sync) geoptimaliseerd zijn om hybride apparaatidentiteiten soepel te verwerken.
Wat licenties betreft, is co-management uitzonderlijk kosteneffectief voor organisaties die al geïnvesteerd hebben in het Microsoft-ecosysteem. De meeste grote organisaties beschikken al over de benodigde licentierechten, omdat Microsoft Intune is inbegrepen in veel populaire pakketten, waaronder de Microsoft 365 E3- en E5-licenties. Door je huidige licenties en infrastructuurmogelijkheden vooraf in kaart te brengen, kun je een migratiestappenplan ontwerpen dat je bestaande technologie-investeringen maximaal benut en onverwachte kapitaaluitgaven tot een minimum beperkt.
Conclusie en volgende stappen voor je migratie
Co-management beheersen is een van de effectiefste manieren om de kloof te overbruggen tussen traditioneel on-premises endpointbeheer en de moderne, cloud-first wereld. Door SCCM en Microsoft Intune tegelijkertijd te gebruiken, kan je organisatie de risico's van een harde overstap vermijden, workloads strategisch verdelen, de beveiliging verbeteren met cloudgestuurde compliance en migreren in een tempo dat past bij de behoeften van je bedrijf. Het transformeren van je IT-infrastructuur hoeft geen alles-of-niets-gok te zijn; met co-management krijg je het beste van twee werelden.
Om je begrip van deze concepten te verdiepen en praktische architectuurinzichten uit de praktijk te horen, luister zeker naar onze gerelateerde aflevering, SCCM vs Intune - Simply Explained. Rust je team uit met de kennis die het nodig heeft, plan je workloadmigratie zorgvuldig en breng de endpointbeheerstrategie van je organisatie vandaag nog naar de cloud!