 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Опанування спільного управління: поєднання SCCM та Intune для безперебійної міграції
By Mirko Peters ·
Раді знову бачити вас у нашому блозі! У сучасному динамічному корпоративному ІТ-середовищі перехід від застарілої локальної інфраструктури до сучасної моделі «cloud-first» — один із…
Automatically translated with AI from the original post. Read the English original
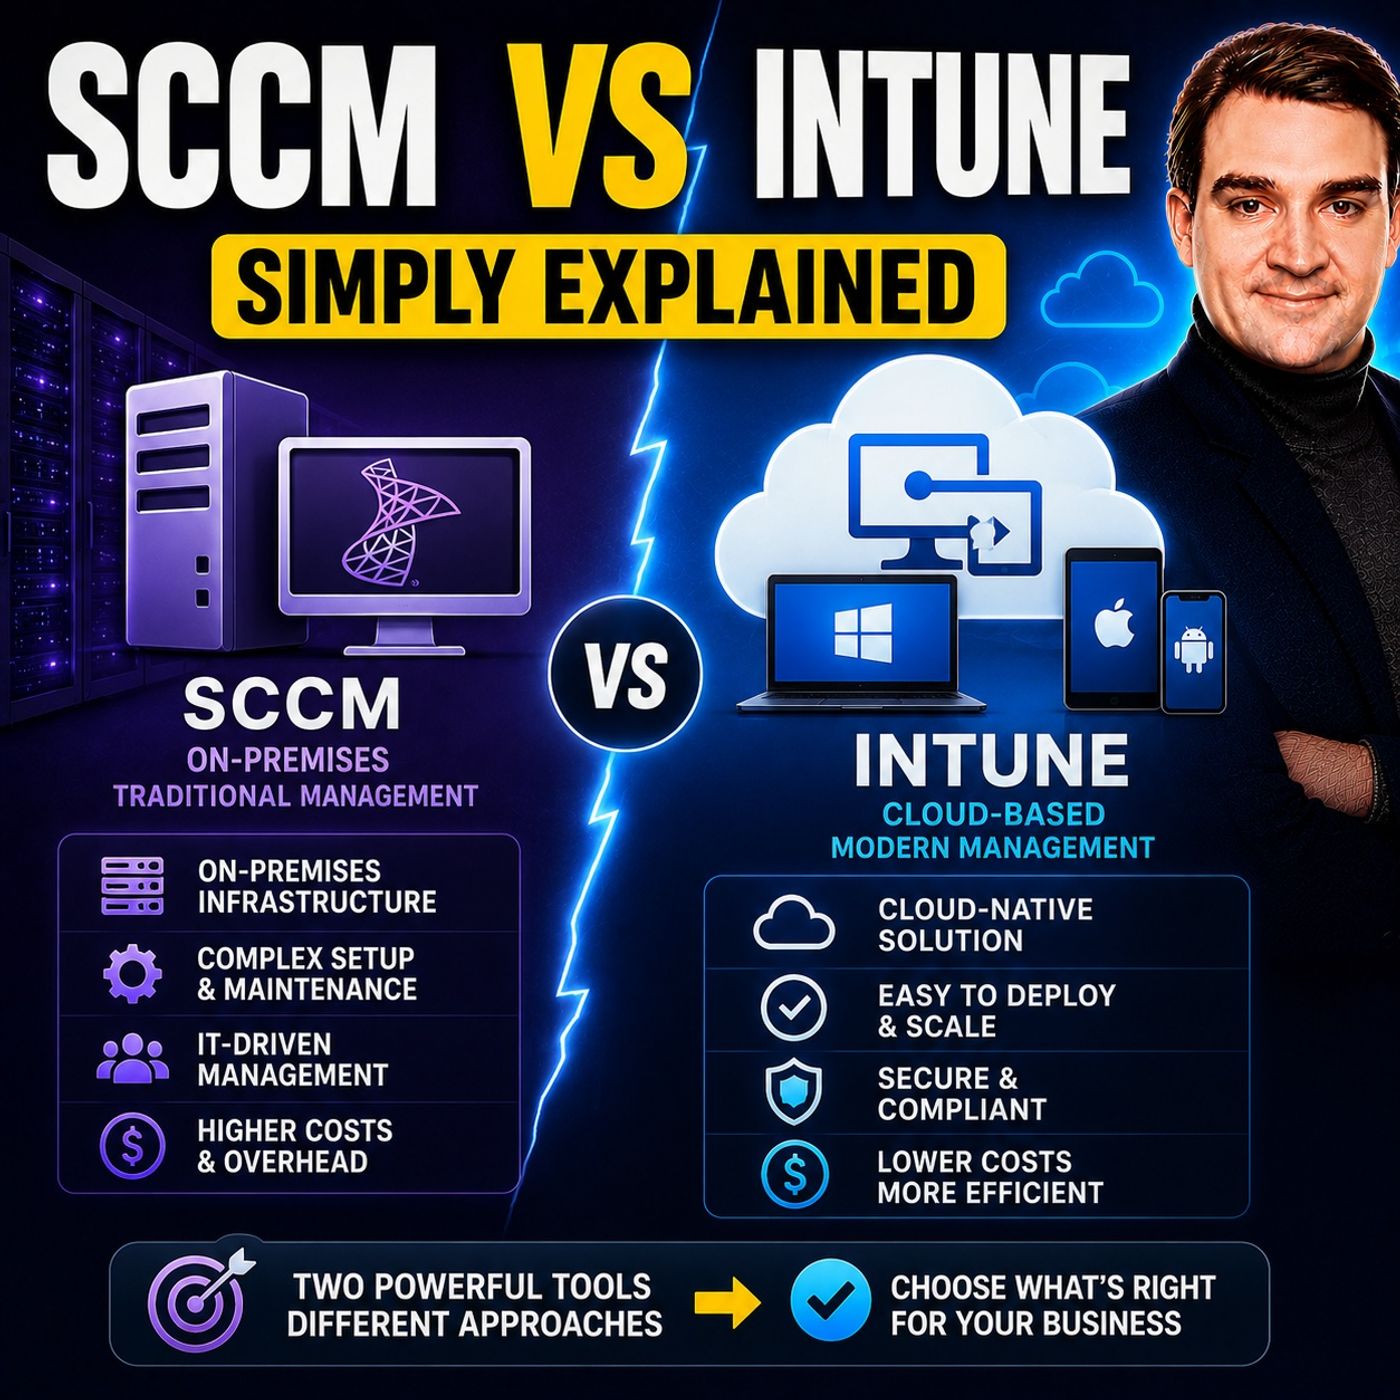
Ласкаво просимо назад до блогу! У сучасному динамічному корпоративному ІТ-середовищі перехід від застарілої локальної інфраструктури до сучасної моделі «cloud-first» є одним із найскладніших завдань для системних адміністраторів і ІТ-керівників. Упродовж десятиліть Microsoft Endpoint Configuration Manager, відомий як SCCM або ConfigMgr, був золотим стандартом управління пристроями Windows. Водночас зростання віддаленої роботи, мобільних співробітників і різноманітних операційних систем зробило Microsoft Intune абсолютною необхідністю. На щастя, не обов’язково обирати щось одне або проводити ризиковане миттєве повне перемикання за одну ніч. Спільне управління дає змогу поєднати SCCM та Intune для плавної, поетапної міграції. Цей посібник розглядає практичні стратегії розподілу робочих навантажень, оцінювання потреб вашої інфраструктури та підтримання надійного захисту протягом усього переходу.
Знайомство зі спільним управлінням
Спільне управління — це трансформаційний підхід, який дає організаціям змогу одночасно керувати пристроями Windows 10 і Windows 11 за допомогою SCCM і Microsoft Intune. Замість того щоб демонтувати наявні локальні інвестиції й з нуля будувати нову хмарну архітектуру, спільне управління дає змогу підключити ваше існуюче середовище SCCM до хмарної служби Microsoft Intune. Така можливість керувати одночасно двома системами стає найкращим мостом під час хмарної міграції. Вона дає адміністраторам змогу поступово впроваджувати хмарні можливості, зберігаючи детальні та потужні функції розгортання SCCM, на які щодня покладаються багато підприємств. Незалежно від того, чи ви прагнете зменшити локальний слід інфраструктури, підтримати гібридних працівників або посилити захист кінцевих точок, освоєння спільного управління — ключ до безперебійного переходу з контрольованими ризиками.
Основи SCCM та Intune
Перш ніж переходити до розподілу робочих навантажень і стратегій міграції, важливо зрозуміти базові архітектури обох інструментів. SCCM — це потужний локальний засіб управління конфігураціями, призначений для глибокого централізованого контролю над середовищами Windows. Він чудово справляється з масовим розповсюдженням програмного забезпечення, складними розгортаннями операційних систем і надійним керуванням оновленнями в локальних мережах. Водночас він потребує значних інфраструктурних ресурсів, зокрема виділених серверів сайтів, екземплярів Microsoft SQL Server і локальних точок розповсюдження.
Натомість Microsoft Intune — це хмарна сучасна служба управління кінцевими точками. Працюючи повністю в хмарі, Intune усуває потребу у фізичній серверній інфраструктурі та легко масштабується на необмежену кількість пристроїв. Крім того, Intune поширює можливості управління далеко за межі Windows і має вбудовану підтримку macOS, iOS, iPadOS і Android. Служба глибоко інтегрується з Microsoft Entra ID (раніше Azure AD) і Microsoft Defender for Endpoint, тож стає основою сучасної архітектури безпеки Zero Trust. Розуміння цих відмінних основ показує, чому поєднання обох інструментів через спільне управління створює таку потужну гібридну стратегію для сучасних ІТ-підрозділів.
Переваги поєднання SCCM та Intune
Поєднання SCCM та Intune через спільне управління відкриває широкий спектр операційних і стратегічних переваг для вашої організації. Замість роботи в ізольованих середовищах ваші команди можуть поєднати глибоку локальну потужність ConfigMgr із гнучкістю та доступністю хмари. Однією з найближчих переваг є підвищена гнучкість. Ви можете керувати традиційними корпоративними ноутбуками у внутрішній мережі за допомогою SCCM і водночас застосовувати сучасні хмарні політики для віддалених працівників через Intune.
Крім того, співуправління суттєво посилює загальну безпеку та відповідність вимогам. Підключаючи пристрої до Intune, ви отримуєте хмарні функції, зокрема Conditional Access, які гарантують, що до корпоративних застосунків і даних матимуть доступ лише відповідні вимогам і справні пристрої. Також це спрощує введення пристроїв в експлуатацію, зменшує адміністративні накладні витрати на підтримку великої локальної інфраструктури розповсюдження та дає зрозумілий малоризикований шлях до повністю хмарної стратегії керування кінцевими точками. Щоб детальніше розібратися в цих фундаментальних відмінностях і архітектурних рішеннях, обов’язково послухайте наш супутній епізод подкасту SCCM vs Intune - Simply Explained.
Практичні стратегії розподілу робочих навантажень
Однією з найпотужніших можливостей співуправління є змога поступово переносити робочі навантаження керування з SCCM до Intune. Не обов’язково перемикати один перемикач і перенести все одразу. Натомість повзунки робочих навантажень дозволяють переводити окремі можливості керування одну за одною, у власному темпі. Ось основні навантаження, які можна розподілити:
- Політики відповідності: перенесіть оцінювання стану пристроїв і правил відповідності до Intune, щоб передавати дані безпосередньо до політик Conditional Access в Entra ID.
- Політики доступу до ресурсів: керуйте профілями Wi-Fi, VPN, електронної пошти та сертифікатів через хмару для швидшого віддаленого розгортання.
- Клієнтські застосунки: перенесіть розгортання сучасних застосунків, зокрема Microsoft 365 Apps і застосунків Win32, до Intune, а застарілі пакетні розгортання за потреби залиште в SCCM.
- Захист кінцевих точок: інтегруйте політики Microsoft Defender через хмару, щоб відстежувати загрози безпеці та реагувати на них у реальному часі.
- Windows Update for Business: передайте керування оновленнями функцій і якості операційної системи в хмару, що суттєво знижує навантаження на внутрішню WAN і локальні точки розповсюдження.
Продумавши, які навантаження переносити і коли, ваша команда зможе тестувати політики на невеликих пілотних групах, перевіряти поведінку пристроїв і гарантувати, що кінцеві користувачі не відчують жодних збоїв, перш ніж розгортати зміни в масштабі всієї організації.
Перехід до хмарного керування без жорсткого перемикання
Жорстке перемикання, коли організація намагається стерти, перевстановити та повторно ввести в домен кожен пристрій за один вихідний, — рецепт операційної катастрофи, роздратування користувачів і величезної кількості заявок до служби підтримки. Співуправління повністю усуває потребу в жорсткому перемиканні, створюючи модель співіснування. Коли пристрій Windows одночасно приєднаний до домену та керується через SCCM, ви можете автоматично зареєструвати його в Intune за допомогою наявних групових політик або параметрів клієнта Configuration Manager, і користувач не помітить жодних змін.
Поетапна міграція дає вашому IT-відділу змогу перевіряти застосування політик, контролювати доставку застосунків і усувати неполадки синхронізації у працюючому продуктивному середовищі, не позбавляючи себе застарілих можливостей передчасно. Коли пристрої поступово оновлюються або коли ваша впевненість у хмарних інструментах зростає, ви можете поступово перенести всі навантаження до Intune і зрештою вилучити пристрій з ConfigMgr, природно і безболісно завершивши хмарну трансформацію.
Безпека та відповідність у середовищі співуправління
Безпека має першорядне значення під час будь-якої міграції інфраструктури, і стратегія співуправління насправді посилює безпеку, а не послаблює її. Поєднуючи SCCM та Intune, ви можете накладати традиційні локальні базові рівні безпеки на сучасні хмарні механізми захисту. Наприклад, ви можете використовувати SCCM для глибокого захисту кінцевих точок і локального інвентаризування програмного забезпечення, а Intune — для суворого застосування правил Conditional Access. Це означає, що якщо пристрій віддаленого співробітника перестає відповідати вимогам, наприклад має вимкнений брандмауер або не має останніх патчів безпеки, Intune миттєво блокує його доступ до корпоративних ресурсів Microsoft 365.
Крім того, моніторинг відповідності в реальному часі дає адміністраторам миттєвий огляд вразливостей безпеки на всьому парку пристроїв, незалежно від того, де фізично знаходяться пристрої. Інтеграція Microsoft Defender for Endpoint у цю екосистему забезпечує безперебійну роботу виявлення загроз, автоматичного усунення проблем і поведінкового аналізу як у ваших застарілих, так і в сучасних площинах управління.
Оцінка потреб в інфраструктурі та ліцензуванні
Перш ніж запускати ініціативу спільного управління, важливо оцінити готовність інфраструктури вашої організації та ліцензійні інвестиції. З погляду інфраструктури потрібно переконатися, що ваше наявне середовище SCCM працює справно, оновлене та правильно налаштоване з Cloud Management Gateway (CMG), якщо ви плануєте керувати клієнтами, підключеними через інтернет. Також потрібно перевірити, чи оптимізовано пропускну здатність мережі та синхронізацію каталогів (через Microsoft Entra Connect або Cloud Sync), щоб вони без збоїв обробляли гібридні ідентичності пристроїв.
Щодо ліцензування, спільне управління є надзвичайно економічно вигідним для організацій, які вже інвестували в екосистему Microsoft. Більшість великих організацій уже мають необхідні права ліцензування, адже Microsoft Intune входить до багатьох популярних пакетів, зокрема до ліцензій Microsoft 365 E3 та E5. Провівши заздалегідь аудит наявних ліцензій і можливостей інфраструктури, ви зможете спланувати дорожню карту міграції, яка максимально використає наявні технологічні інвестиції й мінімізує непередбачувані капітальні витрати.
Висновки та наступні кроки міграції
Опанування спільного управління — один із найефективніших способів подолати розрив між традиційним локальним управлінням кінцевими точками та сучасним хмарно-орієнтованим світом. Використовуючи SCCM і Microsoft Intune одночасно, ваша організація може уникнути ризиків жорсткого переходу, стратегічно розподіляти робочі навантаження, підвищувати безпеку за допомогою хмарного контролю відповідності та мігрувати у темпі, який відповідає потребам бізнесу. Перехід ІТ-інфраструктури не мусить бути ставкою «все або нічого»: зі спільним управлінням ви отримуєте найкраще з обох світів.
Щоб поглибити розуміння цих концепцій і почути реальні архітектурні поради, обов'язково послухайте наш суміжний епізод SCCM vs Intune - Simply Explained. Забезпечте свою команду знаннями, які їй потрібні, ретельно сплануйте міграцію робочих навантажень і вже сьогодні переведіть стратегію управління кінцевими точками organizації в хмару!