 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Warum Private RAG nicht ausreicht: Datensouveränität und Sicherheit verbinden
Von Mirko Peters ·
Willkommen zurück im Blog! Im heutigen Beitrag vertiefen wir ein wichtiges Gespräch, das wir kürzlich im Podcast geführt haben. Wenn Sie Daten verwalten oder KI-Systeme mit …
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück im Blog! In diesem Beitrag vertiefen wir ein wichtiges Thema, das wir kürzlich im Podcast behandelt haben. Wenn Sie Daten verwalten oder KI-Systeme in Unternehmensumgebungen entwickeln, haben Sie wahrscheinlich schon vom Trend zu privatem Retrieval-Augmented Generation (RAG) gehört. Viele Organisationen gehen davon aus, dass ihre Daten vollständig sicher sind, solange sie in einer kontrollierten, selbst gehosteten Umgebung liegen. Doch ist Datensouveränität dasselbe wie Datensicherheit? Vorweg: Nein. Um die Feinheiten autorisierungsbewusster Datenabfragen zu verstehen und zu erkennen, warum Self-Hosting allein erhebliche Lücken in Ihrer Schutzstrategie lässt, sollten Sie sich die begleitende Podcast-Folge anhören: Private RAG Security: Authorization-Aware Data Retrieval. Lassen Sie uns tief einsteigen, warum private RAG nicht ausreicht und wie Sie die Lücke schließen können zwischen dem Ort, an dem Ihre Daten liegen, und der Frage, wer tatsächlich darauf zugreifen kann.
Datensouveränität vs. Sicherheit
Zentrale Konzepte
Datensouveränität bezeichnet die Vorstellung, dass Daten den Gesetzen und Vorschriften des Landes unterliegen, in dem sie gespeichert sind. Das bedeutet: Wenn Sie Daten in einer bestimmten Region speichern, müssen Sie die gesetzlichen Anforderungen dieser Region einhalten. Datensicherheit hingegen konzentriert sich darauf, Daten vor unbefugtem Zugriff und Datenschutzverletzungen zu schützen. Dazu gehören Maßnahmen, die sicherstellen, dass nur berechtigte Personen auf sensible Informationen zugreifen können.
Diese Konzepte zu verstehen ist für Organisationen entscheidend. Sie müssen erkennen, dass Datensouveränität und Datensicherheit eng miteinander verbunden sind. Wenn Sie Daten an einem bestimmten Ort speichern, müssen Sie auch berücksichtigen, wie Sie diese Daten wirksam schützen. Versäumen Sie das, drohen erhebliche Risiken, darunter Datenschutzverletzungen und rechtliche Sanktionen.
Bedeutung der Datensouveränität
Datensouveränität spielt in der heutigen digitalen Landschaft eine zentrale Rolle. Mit der globalen Expansion von Organisationen wachsen auch die regulatorischen Herausforderungen. So erzwingt beispielsweise das Personal Data Protection Law (PDPL) Saudi-Arabiens strikte Datenlokalisierung und Sicherheitsmaßnahmen. Unternehmen müssen daher die Datensouveränitätsgesetze kennen, insbesondere wenn sie Geschäfte im Ausland abwickeln.
Bei der Datensouveränität sollten Sie folgende Aspekte berücksichtigen:
- Staatliche Überwachung: Ausländische Regierungen können im Rahmen nationaler Sicherheits- oder Strafverfolgungsmaßnahmen Zugriff auf Daten erzwingen, was sich auf die Datensicherheit auswirkt.
- Fragmentierte Cloud-Infrastruktur: Die Verteilung von Daten auf mehrere Regionen erschwert die Einhaltung der Datensouveränitätsgesetze.
- Risiken der Public Cloud: Dynamische Speicherorte können dazu führen, dass Daten ohne Kontrolle mehreren Rechtsordnungen unterliegen.
- Kontrolle in Private und Hybrid Cloud: Diese Optionen bieten mehr Kontrolle über den Speicherort der Daten und ermöglichen strengere Souveränitätsmaßnahmen.
- Regionales Hosting: Cloud-Anbieter, die eine Speicherung in der jeweiligen Region garantieren, helfen dabei, die Compliance aufrechtzuerhalten.
Organisationen müssen außerdem die Zielkonflikte zwischen Datensouveränität und betrieblicher Effizienz abwägen. Sie können eine Souveränitäts-Baseline etablieren, um Transparenz über kritische Abhängigkeiten zwischen Geschäftsdiensten und Technologie-Stacks zu schaffen. Indem Sie Souveränitätsdimensionen definieren und Assets anhand ihres Value-at-Risk klassifizieren, können Sie für jede Stufe eine klare Richtlinie und eine passende Betriebshaltung festlegen.
Irrtümer über private RAG
Sicherheit wird überschätzt
Viele Organisationen glauben irrtümlicherweise, dass die Implementierung eines privaten RAG-Systems vollständige Datensicherheit garantiert. Diese Fehleinschätzung rührt oft daher, dass die inhärenten Schwachstellen dieser Systeme nicht ausreichend verstanden werden. So erben RAG-Systeme beispielsweise Schwachstellen von großen Sprachmodellen (LLMs). Das bedeutet, dass selbst bei einer privaten Umgebung Risiken bestehen bleiben können, die Ihre Daten gefährden.
Darüber hinaus bringt die Architektur von RAG-Systemen neue Datenschutzrisiken mit sich. Möglicherweise ist Ihnen nicht vollständig bewusst, wie Angreifer die externe Wissensbasis ausnutzen können, um sensible Informationen abzuleiten. Diese fehlende Sensibilisierung kann zu erheblichen Sicherheitslücken führen. Im Folgenden finden Sie einige verbreitete Mythen zur Sicherheit privater RAG-Systeme:
- Selbst gehostet bedeutet sicher: Viele gehen davon aus, dass die Speicherung von Daten auf eigenen Servern die Sicherheit automatisch erhöht.
- VPNs bieten vollständigen Schutz: Manche glauben, dass die Nutzung eines VPN für die Absicherung des Datenzugriffs ausreicht.
- Private Daten sind sicher: Die Annahme, dass private Daten von Natur aus sicher sind, kann zu Nachlässigkeit führen.
Risiken unterschätzen
Organisationen unterschätzen häufig die Risiken, die mit selbst gehosteten RAG-Lösungen verbunden sind. Sie gehen davon aus, dass die Kontrolle über ihre Daten sie vor Sicherheitsverletzungen schützt. Diese Annahme verschleiert jedoch, dass die meisten Datenpannen auf Fehlkonfigurationen und unzureichende Sicherheitspraktiken zurückgehen. Diese Probleme werden oft besser von Cloud-Anbietern mit spezialisiertem Know-how beherrscht.
Die folgende Tabelle zeigt einige typische Kosten und Risiken selbst gehosteter RAG-Systeme:
| Kostenart | Beschreibung |
|---|---|
| Infrastrukturkosten | Ungeplante Ausgaben für Datenspeicher, Backup und Überwachungssysteme. |
| Personalaufwand im Betrieb | Die Personalkosten übersteigen häufig die Rechnungen für Cloud-Dienste und führen zu Budgetüberschreitungen. |
| Verbrauch von Rechenressourcen | Die Verarbeitung von Dokumenten kann zu schwer kalkulierbaren Rechenkosten führen, die das Budget spürbar belasten. |
Darüber hinaus tragen mehrere Faktoren zu den Risiken des Selbsthostings bei:
- Fehlkonfigurationen
- Unzureichende Sicherheitspraktiken
- Unzureichende Zugriffskontrollen
- Mangelhaftes Patch-Management
- Insider-Bedrohungen
Die Annahme, dass Selbsthosting Datensicherheit garantiert, kann zu gravierenden Schwachstellen führen. Beispielsweise können zentralisierte Wissensbasen zu lohnenden Zielen werden und sensible Gesundheitsdaten offenlegen, wenn sie nicht ordnungsgemäß anonymisiert sind. Zudem können sensible Daten während der Übertragung abgefangen werden, was das Risiko von Man-in-the-Middle-Angriffen erhöht. Die dynamische Natur von RAG-Systemen kann außerdem dazu führen, dass sensible Informationen über die Verarbeitungspipeline unbeabsichtigt abfließen.
Wenn Sie diese Fehlannahmen erkennen und die damit verbundenen Risiken verstehen, können Sie Ihre Daten besser schützen und Ihre gesamte Datensicherheitsstrategie stärken.
Berechtigungen für sensible Daten verwalten
Risiken durch Berechtigungsverlust
Das wirksame Verwalten von Berechtigungen ist entscheidend für den Schutz sensibler Daten. Wenn Organisationen Daten zwischen Systemen übertragen oder Benutzerrollen ändern, bestehen erhebliche Risiken durch verlorene Berechtigungen. Fehlkonfigurierte Zugriffskontrollen können zu unautorisiertem Zugriff führen und sensible Informationen Personen offenlegen, die sie nicht sehen dürfen.
Im Folgenden sind typische Fehler bei der Berechtigungsverwaltung aufgeführt, die in Umgebungen mit sensiblen Daten immer wieder auftreten:
| Fehler bei der Berechtigungsverwaltung | Beschreibung |
|---|---|
| Fehlkonfigurierte Zugriffskontrollen | Systeme können übermäßige Berechtigungen besitzen, die zu unautorisiertem Zugriff führen. |
| Fehlende Transparenz über Datenbewegungen | Sensible Daten können ohne ausreichenden Schutz verschoben werden und sind dadurch anfällig für Datenpannen. |
| Unzureichende Audit-Prozesse | Kritische Aktivitäten werden möglicherweise nicht protokolliert oder überwacht, sodass Probleme unbemerkt bleiben. |
Diese Ausfälle entstehen oft nicht aus böswilliger Absicht, sondern weil die vorhandenen Systeme Benutzerberechtigungen nicht ausreichend prüfen. Eine falsch konfigurierte Datenbank sendet beispielsweise keine Warnungen, wenn unberechtigter Zugriff erfolgt. Ein ungewöhnlicher Datenexport um 2 Uhr nachts bleibt unter Umständen unbemerkt, und Dienstleister greifen möglicherweise auf Daten zu, die außerhalb ihres Auftrags liegen, ohne ihre Aktivitäten zu melden.
Datensicherheit bei Übergängen gewährleisten
Um die Datensicherheit bei Übergängen zu gewährleisten, müssen Sie wirksame Zugriffskontrollen implementieren. Die rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) hilft, den Datenzugriff anhand der Aufgabenrollen zu begrenzen. Das Least-Privilege-Prinzip (PoLP) reduziert Zugriffsrechte auf das notwendige Minimum und stellt sicher, dass Benutzer nur die Berechtigungen besitzen, die sie für ihre Aufgaben benötigen.
Berücksichtigen Sie diese bewährten Methoden, um die Datensicherheit bei organisatorischen Übergängen aufrechtzuerhalten:
- Regelmäßige Zugriffsüberprüfungen: Führen Sie periodische Audits durch, um sicherzustellen, dass Benutzer angemessene Berechtigungen haben, und entfernen Sie veraltete Konten.
- Planung der Reaktion auf Sicherheitsvorfälle: Entwickeln Sie einen strukturierten Plan, der Erkennung, Koordination der Reaktion und Kommunikationsprotokolle umfasst, um Sicherheitsvorfälle wirksam zu bewältigen.
- Netzwerksicherheit und Zugriffskontrolle: Implementieren Sie Netzwerksegmentierung und Lösungen für das Identitätsmanagement, um den Zugriff auf sensible Daten einzuschränken.
Private RAG adressiert diese Probleme, indem es das gesamte Berechtigungsmodell zum Zeitpunkt der Dokumentaufnahme erfasst. So bleiben vertrauliche Informationen geschützt, auch wenn sie durchsuchbar werden. Durch die Verwaltung von Berechtigungen auf Ordner- oder Tag-Ebene steigert Private RAG die Effizienz und Flexibilität im Vergleich zur Verwaltung einzelner Dateien. Eindeutige Kennungen für Dokumente ermöglichen eine granulare Zugriffskontrolle, die sowohl für RAG als auch für andere KI-Systeme unverzichtbar ist.
Wenn Sie diese Strategien anwenden, können Sie die Risiken durch Berechtigungsverluste deutlich verringern und Ihre allgemeine Datensicherheit stärken.
Single-Agent- vs. Multi-Agent-Architekturen
Schwachstellen in Single-Agent-Systemen
Single-Agent-Systeme weisen häufig erhebliche Schwachstellen auf, die die Datensicherheit gefährden können. Diese Systeme stützen sich in der Regel auf einen einzigen Kontrollpunkt, was zu verschiedenen Risiken führen kann. Aktuelle Sicherheitsaudits zeigen, dass mandantenübergreifende Datenlecks ein kritisches Problem sind. Angreifer können diese Schwachstelle ausnutzen, ohne über fortgeschrittene technische Kenntnisse zu verfügen. Hier sind einige häufige Schwachstellen in Single-Agent-RAG-Architekturen:
- Vergiftung der Wissensbasis: Angreifer können Dokumente einschleusen, die RAG-Antworten kapern.
- Indirekte Prompt Injection über abgerufenen Kontext: Diese Methode nutzt eingebettete Anweisungen, um den Generierungsschritt zu missbrauchen.
- Mandantenübergreifende Datenlecks: Fehlende Zugriffskontrollen ermöglichen es Angreifern, Daten über Benutzergrenzen hinweg abzuziehen.
Die Vergiftung der Wissensbasis ist gegen gängige RAG-Stacks besonders wirksam und gelingt in 95 % der Fälle. Zudem war mandantenübergreifende Datenlecks bei jeder getesteten Abfrage erfolgreich, was auf einen gravierenden Mangel an technischen Barrieren für Angreifer hinweist. Diese Schwachstellen zeigen, dass Organisationen ihre Abhängigkeit von Single-Agent-Systemen überdenken sollten.
Vorteile von Multi-Agent-Systemen
Demgegenüber bieten Multi-Agent-Systeme mehrere Vorteile, die die Datensicherheit stärken. Indem sie Aufgaben auf mehrere Agenten verteilen, verringern diese Systeme das Risiko eines einzelnen Ausfallpunkts. Hier sind einige zentrale Vorteile eines Multi-Agent-Ansatzes:
- Höhere Genauigkeit: Multi-Agent-Systeme erreichen bei Datenabruf und -verarbeitung in der Regel eine bessere Genauigkeit.
- Mehr Transparenz: Diese Systeme bieten einen größeren Überblick über Datenbewegungen und Zugriffskontrollen.
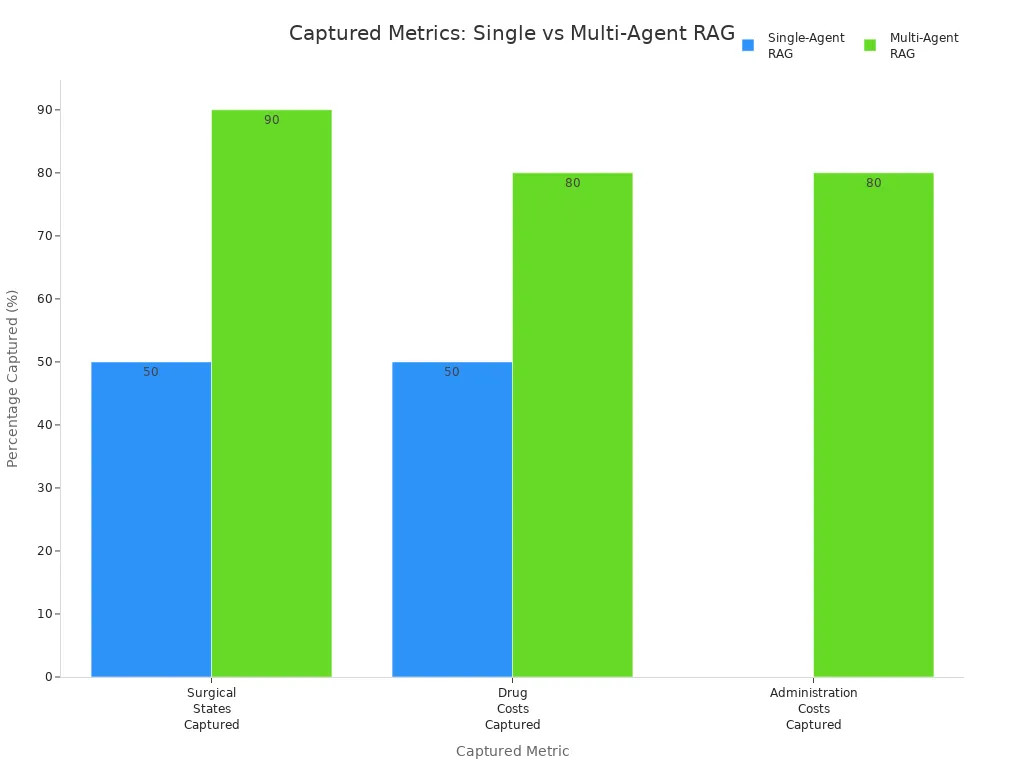
- Verbesserte Erfassung chirurgischer Zustände: Multi-Agent-Systeme erfassen 90 % der chirurgischen Zustände, während Single-Agent-Systeme nur 50 % erfassen.
- Verbesserte Kostenkontrolle: Sie können bis zu 80 % der Medikamentenkosten und 80 % der Verwaltungskosten erfassen und so effizienter arbeiten.
| Metrik | Single-Agent RAG | Multi-Agent RAG |
|---|---|---|
| Genauigkeit | Variabel | Höher |
| Transparenz | Geringer | Höher |
| Verarbeitungszeit | Schneller | Langsamer |
| Erfasste chirurgische Zustände | 50% | 90% |
| Erfasste Medikamentenkosten | 50% | 80% |
| Erfasste Verwaltungskosten | 0% | 80% |
Der Übergang zu einer Multi-Agent-Architektur kann Herausforderungen mit sich bringen, etwa eine höhere Komplexität beim Protokollentwurf und höhere Anforderungen an die Fehlerbehandlung. Die Vorteile in Bezug auf Sicherheit und Effizienz überwiegen diese Herausforderungen jedoch häufig. Mit einem Multi-Agent-Ansatz verbessern Sie Ihre Datensicherheit deutlich und schützen sensible Informationen besser.
Zero-Trust-Prinzipien in der Datensicherheit
Zero Trust verstehen
Zero Trust ist ein Sicherheitsmodell, das nach dem Prinzip „niemals vertrauen, immer prüfen“ arbeitet. Dieser Ansatz geht davon aus, dass Bedrohungen sowohl innerhalb als auch außerhalb Ihres Netzwerks auftreten können. Daher muss jede Zugriffsanfrage strikt geprüft werden. Die Kernprinzipien von Zero Trust umfassen:
| Prinzip | Beschreibung |
|---|---|
| Niemals vertrauen, immer prüfen | Vertrauen wird nie vorausgesetzt; jede Zugriffsanfrage muss anhand mehrerer Faktoren überprüft werden. |
| Zugriff mit minimalen Rechten | Der Zugriff wird nur auf die konkrete Ressource gewährt, die für eine Aufgabe benötigt wird. So wird seitliche Bewegung im Netzwerk minimiert. |
| Bewertung des kontextbezogenen Risikos | Kontinuierliche Risikobewertung auf Basis kontextbezogener Variablen wie Benutzerverhalten und Gerätezustand. |
| Kontinuierliche Überwachung | Echtzeitüberwachung aller Transaktionen, um Risiken zu erkennen und Zugriffsrichtlinien dynamisch anzupassen. |
| Vermeidung öffentlicher IP-Exposition | Nicht autorisierte Benutzer sollten Dienste oder Daten ohne ausdrückliche Berechtigung nicht finden können. So wird die Angriffsfläche minimiert. |
Diese Prinzipien sind für den Schutz von Daten besonders wichtig, vor allem in Umgebungen, die sensible Informationen verarbeiten.
Zero Trust in Private RAG umsetzen
Zero Trust umsetzen in Private-RAG-Systemen umfasst mehrere Strategien, die die Sicherheit beim Abrufen von Daten erhöhen. Diese Ansätze sind besonders wirksam:
- Explizit überprüfen: Jeder Benutzer, jedes Gerät und jede Verbindung sollte vor dem Zugriff authentifiziert und autorisiert werden.
- Minimale Rechte erzwingen: Beschränken Sie den Zugriff auf das, was nur so lange benötigt wird, wie es wirklich nötig ist – nicht mehr.
- Von einer Kompromittierung ausgehen: Gestalten Sie Ihre Umgebung unter der Annahme, dass eine Kompromittierung unvermeidlich ist und die Eindämmung entscheidend ist.
- Multi-Faktor-Authentifizierung (MFA) bereitstellen: Stellen Sie sicher, dass jede Verbindung überprüft wird, bevor sie auf sensible Systeme und Daten zugreift, indem Sie robuste MFA-Anforderungen implementieren.
- Kontinuierlich überwachen: Priorisieren Sie die Echtzeit-Transparenz der Netzwerkaktivitäten. Vertrauen ist keine einmalige Entscheidung.
Die Zero-Trust-Architektur adressiert die Herausforderungen beim Datenabruf in Private-RAG-Systemen direkt. Sie schreibt vor, dass jede Datenabfrage authentifiziert und autorisiert wird, und begegnet damit unmittelbar dem Risiko unberechtigter Zugriffe. Zusätzlich stellt sie sicher, dass alle Daten während der Übertragung verschlüsselt sind, was die Sicherheit bei Abrufvorgängen erhöht. Dynamische Zugriffskontrollen passen Berechtigungen anhand kontextbezogener Faktoren an und verbessern so die Sicherheit beim Datenabruf.
Wenn Sie diese Zero-Trust-Prinzipien anwenden, können Sie Ihre Datensicherheit deutlich verbessern. Dieser Ansatz schützt nicht nur sensible Informationen, sondern bereitet Ihre Organisation auch auf künftige Herausforderungen bei Datensouveränität und Sicherheit vor.
Fazit
In der heutigen digitalen Landschaft ist es entscheidend, die Lücke zwischen Datensouveränität und Sicherheit zu schließen. Sie müssen erkennen, dass der bloße Fokus auf den Speicherort Ihrer Daten deren Sicherheit nicht garantiert. Ob Sie es mit Knowledge-Base-Poisoning zu tun haben, feingranulare Berechtigungsmodelle verwalten oder Multi-Agenten-Frameworks strukturieren: Sicherheit erfordert ständige Überprüfung statt blindem Vertrauen in selbst gehostete Infrastruktur. Eine umfassende Aufschlüsselung dieser Architekturen und praktische Hinweise zur berechtigungsbewussten Abfrage erhalten Sie in der vollständigen Episode unter Private RAG Security: Authorization-Aware Data Retrieval. Hier sind einige Punkte, die Sie berücksichtigen sollten:
- Regulatorische Rahmenwerke spielen eine entscheidende Rolle, wenn es darum geht, Datensouveränität und Sicherheit in KI-Systemen zu gewährleisten.
- Neue Technologien, insbesondere im Finanzwesen und in Unternehmensprozessen, stellen besondere Herausforderungen dar, die sorgfältiges Management erfordern.
- Innovation und Sicherheit in Balance zu halten, ist entscheidend, um sensible Informationen zu schützen.
Um Ihre Datensicherheit zu verbessern, sollten Sie diese Erkenntnisse aus erfolgreichen Organisationen berücksichtigen:
| Lektion | Beschreibung |
|---|---|
| Jurisdiktionelle Kontrolle | Behalten Sie die Kontrolle darüber, wo Ihre Daten gespeichert werden und wer Zugriff darauf hat. |
| Robustes Lieferantenmanagement | Steuern Sie Lieferanten wirksam, um die Einhaltung der Gesetze zur Datensouveränität sicherzustellen. |
| Integration in die Geschäftsstrategie | Behandeln Sie Datensouveränität als Teil Ihrer gesamten Geschäftsstrategie. |
Mit der Umsetzung dieser Strategien schützen Sie Ihre sensiblen Daten besser und meistern die Komplexität von Datensouveränität und Sicherheit wirksam. 🌐🔒
Häufige Fragen
Was ist Private RAG?
Private RAG steht für Private Retrieval-Augmented Generation. Es erhöht die Datensicherheit, indem Berechtigungen bei Datenübergängen wirksam verwaltet werden, sodass sensible Informationen geschützt bleiben.
Wie stellt Private RAG die Datensicherheit sicher?
Private RAG erfasst das gesamte Berechtigungsmodell bereits bei der Dokumentaufnahme. Dieser Prozess erhält die Zugriffskontrollen und verhindert unbefugten Zugriff auf sensible Informationen.
Welche Risiken birgt der Selbstbetrieb von RAG-Systemen?
Der Selbstbetrieb von RAG-Systemen kann zu Fehlkonfigurationen, unzureichenden Sicherheitspraktiken und Insider-Bedrohungen führen. Diese Risiken können sensible Daten Datenschutzverletzungen aussetzen.
Warum ist die Verwaltung von Berechtigungen wichtig?
Eine wirksame Berechtigungsverwaltung verhindert unbefugten Zugriff auf sensible Daten. Sie stellt sicher, dass nur autorisierte Personen Informationen einsehen oder ändern können, und reduziert so das Risiko einer Datenoffenlegung.
Was ist Zero Trust?
Zero Trust ist ein Sicherheitsmodell, das für jede Zugriffsanfrage eine strikte Überprüfung verlangt. Es geht davon aus, dass Bedrohungen sowohl innerhalb als auch außerhalb Ihres Netzwerks auftreten können.
Wie kann ich Zero Trust in meiner Organisation umsetzen?
Um Zero Trust umzusetzen, überprüfen Sie jeden Benutzer und jedes Gerät, erzwingen den Zugriff nach dem Prinzip der minimalen Berechtigung und überwachen die Netzwerkaktivität kontinuierlich. Dieser Ansatz erhöht die Datensicherheit deutlich.
Welche Vorteile bieten Multi-Agenten-Systeme?
Multi-Agenten-Systeme verteilen Aufgaben auf mehrere Agenten und verringern so das Risiko eines einzelnen Ausfallpunkts. Sie bieten höhere Genauigkeit, mehr Transparenz und eine verbesserte Kostensteuerung.
Wie geht Private RAG auf Datensouveränität ein?
Private RAG sorgt für die Einhaltung der Gesetze zur Datensouveränität, indem es steuert, wo Daten gespeichert werden und wer Zugriff hat. Dieser Ansatz hilft Organisationen, regulatorische Herausforderungen wirksam zu meistern.
🎧 Hören Sie sich diese Episode an
Möchten Sie eine praxisnahe Erklärung zu Private RAG Security? Diese Episode erläutert das Thema in verständlicher Sprache und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie sich diese Episode an, wenn Sie:
- die zentralen Konzepte hinter Private RAG Security verstehen möchten
- sehen möchten, wie sie sich in das breitere Microsoft-Technologie-Ökosystem einfügt
- erfahren möchten, wo sie für Ihre Organisation praktischen Mehrwert schaffen kann
Diese verwandten M365.FM-Folgen könnten Sie ebenfalls interessieren:
- Private LoRA für sichere KI auf proprietären Unternehmensdaten
- Wie Sie Private RAG mit SharePoint und n8n aufbauen
- Dataverse Security - Simply Explained
- Von Daten zu intelligenten Agenten: Vertrauenswürdige KI für Unternehmen mit Microsoft AI Foundry mit Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Entdecken Sie weitere praxisnahe Microsoft-Gespräche auf M365 FM.
Zuletzt überprüft: Juli 2026.
Für wen dieser Beitrag gedacht ist
Diese Folge richtet sich an Microsoft-Administratoren, Architekten, Entwickler, Sicherheitsexperten und Geschäftsführende, die vor Implementierungs-, Betriebs- oder Governance-Entscheidungen eine praxisnahe Grundlage benötigen.
🎧 Das könnte Sie ebenfalls interessieren
- Microsoft Security Copilot — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Microsoft Defender for Endpoint — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Microsoft Defender for Identity — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
🎧 Das könnte Sie ebenfalls interessieren
- Microsoft 365 Governance Operating Model
Erfahren Sie, wie nachhaltige Verantwortlichkeiten und Kontrollen aussehen.
- AI Agents – Simply Explained
Lernen Sie die Grundlagen verantwortungsvoller KI kennen.
- Microsoft Purview – Simply Explained
Verstehen Sie Datenverwaltung und Datenschutz.