 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Perché il RAG privato non basta: colmare il divario tra sovranità dei dati e sicurezza
By Mirko Peters ·
Bentornati sul blog! In questo post approfondiamo una conversazione cruciale che abbiamo affrontato di recente nel podcast. Se gestisci dati o costruisci sistemi di AI…
Automatically translated with AI from the original post. Read the English original
Bentornati sul blog! In questo post approfondiamo una conversazione cruciale che abbiamo affrontato di recente nel podcast. Se gestisci dati o costruisci sistemi di AI in ambienti aziendali, avrai probabilmente sentito parlare della spinta verso il Retrieval-Augmented Generation (RAG) privato. Molte organizzazioni ritengono che, finché i dati restano in un ambiente controllato e self-hosted, siano completamente al sicuro. Ma la sovranità dei dati coincide con la sicurezza dei dati? Anticipo subito: no. Per capire a fondo le sfumature del retrieval consapevole delle autorizzazioni e perché il solo self-hosting lascia lacune enormi nella tua strategia di protezione, ti consiglio di ascoltare l'episodio del podcast collegato, «Private RAG Security: Authorization-Aware Data Retrieval». Vediamo subito perché il private RAG non basta e come colmare il divario tra dove si trovano i tuoi dati e chi può effettivamente accedervi.
Sovranità dei dati vs. sicurezza
Concetti chiave
La sovranità dei dati indica il principio secondo cui i dati sono soggetti alle leggi e ai regolamenti del Paese in cui sono archiviati. Questo significa che, se archivi i dati in una specifica area geografica, devi rispettarne i requisiti legali. La sicurezza dei dati, invece, si concentra sulla protezione dei dati da accessi non autorizzati e violazioni. Comprende l'implementazione di misure che garantiscono che solo le persone autorizzate possano accedere alle informazioni sensibili.
Comprendere questi concetti è fondamentale per le organizzazioni. Devi riconoscere che sovranità e sicurezza dei dati sono strettamente collegate. Quando archivi i dati in una determinata posizione, devi anche valutare come proteggerli in modo efficace. Non farlo può comportare rischi significativi, tra cui violazioni dei dati e sanzioni legali.
Importanza della sovranità dei dati
La sovranità dei dati ha un ruolo fondamentale nel panorama digitale odierno. Man mano che le organizzazioni si espandono a livello globale, si trovano ad affrontare diverse sfide normative. Ad esempio, la Personal Data Protection Law (PDPL) dell'Arabia Saudita impone rigide misure di localizzazione e sicurezza dei dati. Questa legge richiede alle aziende di conoscere le norme sulla sovranità dei dati, soprattutto quando operano all'estero.
Ecco alcuni aspetti chiave da considerare in merito alla sovranità dei dati:
- Sorveglianza governativa: i governi stranieri possono richiedere l'accesso ai dati in base a disposizioni di sicurezza nazionale o di applicazione della legge, con effetti sulla sicurezza dei dati.
- Infrastruttura cloud frammentata: distribuire i dati su più aree geografiche complica la conformità alle norme sulla sovranità dei dati.
- Rischi del cloud pubblico: la posizione di archiviazione dinamica dei dati può esporli a più giurisdizioni senza un controllo adeguato.
- Controllo del cloud privato/ibrido: queste opzioni offrono un maggiore controllo sulla posizione dei dati, consentendo misure di sovranità più rigorose.
- Hosting specifico per area geografica: scegliere fornitori cloud che garantiscono l'archiviazione dei dati in una determinata regione aiuta a mantenere la conformità.
Le organizzazioni devono inoltre valutare i compromessi tra sovranità dei dati ed efficienza operativa. Possono definire una baseline di sovranità per rendere trasparenti le dipendenze critiche tra i servizi aziendali e gli stack tecnologici. Definendo le dimensioni della sovranità e classificando gli asset in base al valore a rischio, è possibile creare un criterio chiaro e una postura operativa per ciascun livello.
Idee sbagliate sul RAG privato
Sopravvalutare la sicurezza
Molte organizzazioni credono erroneamente che l'implementazione di un sistema RAG privato garantisca una sicurezza completa dei dati. Questo equivoco nasce spesso dalla scarsa comprensione delle vulnerabilità intrinseche di questi sistemi. Ad esempio, i sistemi RAG ereditano le vulnerabilità dei large language model (LLM). Ciò significa che, anche con una configurazione privata, potresti comunque affrontare rischi che potrebbero compromettere i tuoi dati.
Inoltre, l'architettura dei sistemi RAG introduce nuovi rischi per la privacy. Potresti non renderti pienamente conto di come un malintenzionato possa sfruttare la knowledge base esterna per dedurre informazioni sensibili. Questa mancanza di consapevolezza può portare a lacune di sicurezza significative. Ecco alcuni miti comuni sulla sicurezza dei RAG privati:
- Self-hosting equivale a sicurezza: molti ritengono che ospitare i dati sui propri server migliori automaticamente la sicurezza.
- Le VPN garantiscono una protezione completa: alcuni pensano che l'uso di una VPN sia sufficiente per proteggere l'accesso ai dati.
- I dati sono al sicuro se sono privati: l'idea che i dati privati siano intrinsecamente sicuri può portare a un eccessivo senso di tranquillità.
Sottovalutare i rischi
Le organizzazioni spesso sottovalutano i rischi associati alle soluzioni RAG self-hosted. Credono che avere il controllo dei propri dati significhi essere al sicuro dalle violazioni. Tuttavia, questa convinzione può oscurare la realtà: la maggior parte delle violazioni dei dati deriva da configurazioni errate e da pratiche di sicurezza inadeguate. Questi problemi sono spesso gestiti meglio dai cloud provider, che dispongono di competenze specialistiche.
Ecco una tabella che riassume alcuni costi e rischi comuni associati ai sistemi RAG self-hosted:
| Tipo di costo | Descrizione |
|---|---|
| Costi infrastrutturali | Spese non pianificate per lo storage dei dati, i backup e i sistemi di monitoraggio. |
| Personale operativo | I costi del personale spesso superano le fatture dei servizi cloud, con conseguenti sforamenti di budget. |
| Consumo di risorse di calcolo | L'elaborazione dei documenti può generare costi di calcolo imprevedibili, con un impatto significativo sui budget. |
Inoltre, diversi fattori contribuiscono ai rischi del self-hosting:
- Configurazioni errate
- Pratiche di sicurezza inadeguate
- Controlli di accesso insufficienti
- Gestione delle patch carente
- Minacce interne
Presumere che il self-hosting garantisca la sicurezza dei dati può portare a vulnerabilità serie. Ad esempio, le knowledge base centralizzate possono diventare obiettivi di alto valore, esponendo informazioni sanitarie sensibili se non sono adeguatamente anonimizzate. Inoltre, i dati sensibili possono essere intercettati durante la trasmissione, aumentando il rischio di attacchi man-in-the-middle. La natura dinamica dei sistemi RAG può anche causare fughe involontarie di informazioni sensibili attraverso la pipeline operativa.
Riconoscendo questi equivoci e comprendendo i rischi associati, puoi proteggere meglio i tuoi dati e rafforzare la tua strategia complessiva di sicurezza dei dati.
Gestione delle autorizzazioni per i dati sensibili
Rischi di perdita delle autorizzazioni
Gestire le autorizzazioni in modo efficace è fondamentale per proteggere i dati sensibili. Quando le organizzazioni trasferiscono dati tra sistemi o modificano i ruoli degli utenti, si trovano spesso di fronte a rischi significativi legati alla perdita delle autorizzazioni. I controlli di accesso configurati in modo errato possono portare ad accessi non autorizzati, esponendo informazioni sensibili a persone che non dovrebbero averne accesso.
Ecco alcuni errori comuni nella gestione delle autorizzazioni segnalati in ambienti con dati sensibili:
| Errore nella gestione delle autorizzazioni | Descrizione |
|---|---|
| Controlli di accesso configurati in modo errato | I sistemi possono avere autorizzazioni eccessive, con conseguenti accessi non autorizzati. |
| Mancanza di visibilità sui movimenti dei dati | I dati sensibili possono spostarsi senza un'adeguata protezione, rendendoli vulnerabili a violazioni. |
| Processi di audit inadeguati | Le attività critiche potrebbero non essere registrate o monitorate, lasciando che i problemi passino inosservati. |
Questi errori spesso non dipendono da intenzioni malevole, ma dal fatto che i sistemi in uso non verificano in modo adeguato le autorizzazioni degli utenti. Ad esempio, un database configurato in modo errato potrebbe non inviare avvisi quando si verifica un accesso non autorizzato. Un'esportazione di dati insolita alle 2 di notte potrebbe passare inosservata, e i fornitori potrebbero accedere a dati al di là del loro ambito senza segnalare le proprie attività.
Garantire la sicurezza dei dati durante le transizioni
Per garantire la sicurezza dei dati durante le transizioni, devi implementare misure di controllo degli accessi solide. Usare il Role-Based Access Control (RBAC) aiuta a limitare l'accesso ai dati in base al ruolo lavorativo. Applicare il Principio del privilegio minimo (PoLP) riduce al minimo i diritti di accesso, garantendo che gli utenti dispongano solo delle autorizzazioni necessarie per i propri compiti.
Ecco alcune best practice per mantenere la sicurezza dei dati durante le transizioni organizzative:
- Verifiche periodiche degli accessi: esegui audit periodici per assicurarti che gli utenti abbiano le autorizzazioni appropriate e rimuovi gli account obsoleti.
- Pianificazione della risposta agli incidenti: sviluppa un piano strutturato che includa rilevamento, coordinamento della risposta e protocolli di comunicazione per gestire efficacemente gli incidenti di sicurezza.
- Sicurezza di rete e controllo degli accessi: implementa la segmentazione della rete e soluzioni di gestione delle identità per limitare l'accesso ai dati sensibili.
Private RAG affronta questi problemi acquisendo l'intero modello di autorizzazioni nel momento in cui il documento viene acquisito. In questo modo, le informazioni sensibili restano protette anche quando diventano ricercabili. Gestendo le autorizzazioni a livello di cartella o di tag, Private RAG migliora efficienza e flessibilità rispetto alla gestione dei singoli file. Gli identificatori univoci dei documenti consentono un controllo degli accessi granulare, essenziale sia per RAG sia per altri sistemi di AI.
Adottando queste strategie, puoi ridurre in modo significativo i rischi legati alla perdita di autorizzazioni e rafforzare la postura complessiva di sicurezza dei dati.
Architetture single-agent e multi-agent
Vulnerabilità nei sistemi single-agent
I sistemi single-agent presentano spesso vulnerabilità significative che possono compromettere la sicurezza dei dati. Questi sistemi si basano in genere su un unico punto di controllo, il che può comportare vari rischi. Audit di sicurezza recenti rivelano che la fuga di dati tra tenant è un problema critico. Gli attaccanti possono sfruttare questa vulnerabilità senza bisogno di competenze tecniche avanzate. Ecco alcune vulnerabilità comuni riscontrate nelle architetture RAG single-agent:
- Avvelenamento della knowledge base: gli attaccanti possono inserire documenti che dirottano le risposte di RAG.
- Indirect prompt injection tramite il contesto recuperato: questo metodo utilizza istruzioni incorporate per sfruttare la fase di generazione.
- Fuga di dati tra tenant: controlli degli accessi mancanti consentono agli attaccanti di esfiltrare dati oltre i confini dei singoli utenti.
L'avvelenamento della knowledge base è particolarmente efficace contro gli stack RAG standard, con un successo nel 95% dei casi. Inoltre, è stato dimostrato che la fuga di dati tra tenant riesce in ogni query testata, segno di una grave assenza di barriere tecniche per gli attaccanti. Queste vulnerabilità evidenziano la necessità per le organizzazioni di ripensare la dipendenza dai sistemi single-agent.
Vantaggi dei sistemi multi-agent
Al contrario, i sistemi multi-agent offrono diversi vantaggi che rafforzano la sicurezza dei dati. Distribuendo i compiti tra più agenti, questi sistemi riducono il rischio di un singolo punto di guasto. Ecco alcuni vantaggi chiave dell'adozione di un approccio multi-agent:
- Maggiore accuratezza: i sistemi multi-agent generalmente raggiungono una maggiore accuratezza nel recupero e nell'elaborazione dei dati.
- Maggiore trasparenza: questi sistemi offrono una visibilità maggiore sui movimenti dei dati e sui controlli degli accessi.
- Migliore cattura degli stati chirurgici: i sistemi multi-agent catturano il 90% degli stati chirurgici, contro appena il 50% dei sistemi single-agent.
- Gestione dei costi potenziata: possono acquisire fino all'80% dei costi dei farmaci e l'80% dei costi di somministrazione, rendendo i processi più efficienti.
| Metrica | RAG a agente singolo | RAG multi-agente |
|---|---|---|
| Accuratezza | Variabile | Più alta |
| Trasparenza | Più bassa | Più alta |
| Tempo di elaborazione | Più rapido | Più lento |
| Stati chirurgici acquisiti | 50% | 90% |
| Costi dei farmaci acquisiti | 50% | 80% |
| Costi di somministrazione acquisiti | 0% | 80% |
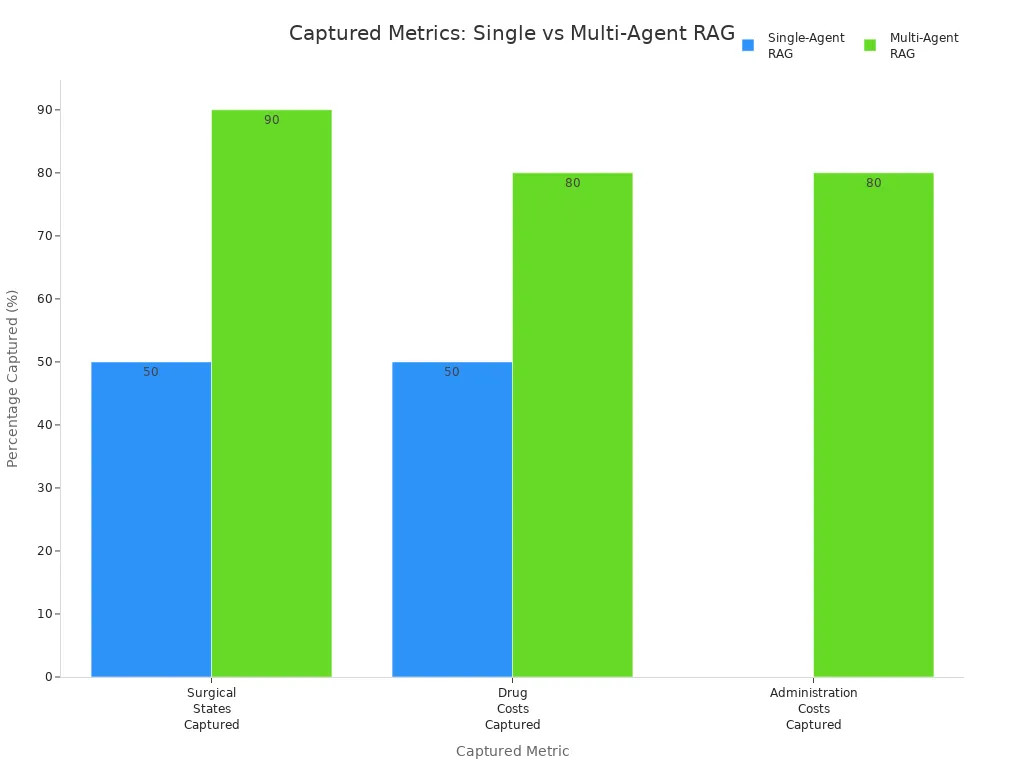
Il passaggio a un'architettura multi-agente può comportare alcune difficoltà, come una maggiore complessità nella progettazione dei protocolli e nella gestione degli errori. Tuttavia, i vantaggi in termini di sicurezza e di efficienza spesso superano queste difficoltà. Adottando un approccio multi-agente, puoi migliorare in modo significativo la postura di sicurezza dei dati e proteggere meglio le informazioni sensibili.
Principi Zero Trust nella sicurezza dei dati
Capire Zero Trust
Zero Trust è un modello di sicurezza basato sul principio «mai fidarsi, verificare sempre». Questo approccio presuppone che le minacce possano esistere sia all'interno sia all'esterno della rete. Per questo motivo, ogni richiesta di accesso deve essere sottoposta a verifiche rigorose. I principi fondamentali di Zero Trust sono:
| Principio | Descrizione |
|---|---|
| Mai fidarsi, verificare sempre | La fiducia non viene mai data per scontata; ogni richiesta di accesso deve essere verificata in base a più fattori. |
| Accesso con privilegi minimi | L'accesso viene concesso solo alla specifica risorsa necessaria per un'attività, riducendo al minimo il movimento laterale. |
| Valutazione contestuale del rischio | Valutazione continua del rischio basata su variabili contestuali, come il comportamento dell'utente e lo stato di integrità del dispositivo. |
| Monitoraggio continuo | Monitoraggio in tempo reale di tutte le transazioni per individuare i rischi e adattare dinamicamente i criteri di accesso. |
| Eliminazione dell'esposizione di IP pubblici | Gli utenti non autorizzati non dovrebbero poter individuare servizi o dati senza un'autorizzazione esplicita, riducendo al minimo la superficie di attacco. |
Questi principi sono fondamentali per rafforzare la sicurezza dei dati, soprattutto negli ambienti che gestiscono informazioni sensibili.
Implementare Zero Trust in RAG privato
Implementare Zero Trust nei sistemi RAG privati significa adottare diverse strategie che rafforzano la sicurezza del recupero dei dati. Ecco alcuni approcci efficaci:
- Verifica esplicita: ogni utente, dispositivo e connessione deve richiedere autenticazione e autorizzazione prima che sia concesso l'accesso.
- Applica il privilegio minimo: limita l'accesso a ciò che serve, solo per il tempo necessario, e nient'altro.
- Presupponi una violazione: progetta l'ambiente partendo dal presupposto che una compromissione sia inevitabile e che il contenimento sia la chiave.
- Implementa l'autenticazione a più fattori (MFA): assicurati che ogni connessione sia verificata prima di accedere a sistemi e dati sensibili, adottando requisiti MFA solidi.
- Monitora continuamente: dai priorità alla visibilità in tempo reale sull'attività di rete: la fiducia non è una decisione una tantum.
L'architettura Zero Trust affronta direttamente le sfide del recupero dei dati nei sistemi RAG privati. Richiede che ogni richiesta di recupero dei dati sia autenticata e autorizzata, il che contrasta direttamente i rischi di accesso non autorizzato. Inoltre, garantisce che tutti i dati in transito siano cifrati, rafforzando la sicurezza durante le interazioni di recupero. I controlli di accesso dinamici adeguano le autorizzazioni in base a fattori contestuali, migliorando la sicurezza del recupero dei dati.
Adottando questi principi Zero Trust, puoi migliorare in modo significativo la postura di sicurezza dei dati. Questo approccio non solo protegge le informazioni sensibili, ma prepara anche la tua organizzazione alle sfide future in materia di sovranità e sicurezza dei dati.
Conclusioni
Nell'attuale panorama digitale, colmare il divario tra sovranità del dato e sicurezza è essenziale. Devi riconoscere che limitarsi a concentrarsi su dove sono archiviati i tuoi dati non ne garantisce la sicurezza. Che tu stia affrontando il data poisoning della knowledge base, gestendo modelli di autorizzazione granulari o strutturando framework multi-agente, la sicurezza richiede una verifica costante e non una fiducia cieca nell'infrastruttura self-hosted. Per ottenere un'analisi completa di queste architetture e indicazioni pratiche sul recupero dei dati consapevole delle autorizzazioni, ascolta l'episodio completo su Private RAG Security: Authorization-Aware Data Retrieval. Ecco alcuni punti chiave da considerare:
- I quadri normativi svolgono un ruolo fondamentale nel garantire la sovranità del dato e la sicurezza nei sistemi di IA.
- Le tecnologie emergenti, soprattutto nel settore finanziario e nei flussi di lavoro aziendali, presentano sfide specifiche che richiedono una gestione attenta.
- Bilanciare innovazione e sicurezza è fondamentale per proteggere le informazioni sensibili.
Per rafforzare la postura di sicurezza dei tuoi dati, considera queste lezioni apprese da organizzazioni di successo:
| Lezione | Descrizione |
|---|---|
| Controllo giurisdizionale | Mantieni il controllo su dove sono archiviati i tuoi dati e su chi vi ha accesso. |
| Gestione solida dei fornitori | Gestisci i fornitori in modo efficace per garantire la conformità alle leggi sulla sovranità del dato. |
| Integrazione nella strategia aziendale | Tratta la sovranità del dato come parte integrante della tua strategia aziendale complessiva. |
Implementando queste strategie, potrai proteggere meglio i tuoi dati sensibili e orientarti con efficacia nella complessità della sovranità del dato e della sicurezza. 🌐🔒
Domande frequenti
Che cos'è Private RAG?
Private RAG sta per Private Retrieval-Augmented Generation. Migliora la sicurezza dei dati gestendo in modo efficace le autorizzazioni durante i trasferimenti di dati, garantendo che le informazioni sensibili restino protette.
In che modo Private RAG garantisce la sicurezza dei dati?
Private RAG acquisisce l'intero modello di autorizzazioni al momento dell'ingestione dei documenti. Questo processo mantiene i controlli di accesso, impedendo l'accesso non autorizzato alle informazioni sensibili.
Quali sono i rischi dei sistemi RAG self-hosted?
I sistemi RAG self-hosted possono causare errori di configurazione, pratiche di sicurezza inadeguate e minacce interne. Questi rischi possono esporre i dati sensibili a violazioni.
Perché la gestione delle autorizzazioni è importante?
Una gestione efficace delle autorizzazioni previene l'accesso non autorizzato ai dati sensibili. Garantisce che solo le persone autorizzate possano visualizzare o modificare le informazioni, riducendo il rischio di esposizione dei dati.
Che cos'è Zero Trust?
Zero Trust è un modello di sicurezza che richiede una verifica rigorosa per ogni richiesta di accesso. Presuppone che le minacce possano esistere sia all'interno sia all'esterno della tua rete.
Come posso implementare Zero Trust nella mia organizzazione?
Per implementare Zero Trust, verifica ogni utente e dispositivo, applica il principio del privilegio minimo e monitora continuamente l'attività di rete. Questo approccio migliora in modo significativo la sicurezza dei dati.
Quali sono i vantaggi dei sistemi multi-agente?
I sistemi multi-agente distribuiscono i compiti tra più agenti, riducendo il rischio di un singolo punto di guasto. Offrono maggiore accuratezza, maggiore trasparenza e una migliore gestione dei costi.
In che modo Private RAG affronta la sovranità del dato?
Private RAG garantisce la conformità alle leggi sulla sovranità del dato gestendo dove sono archiviati i dati e chi vi ha accesso. Questo approccio aiuta le organizzazioni a orientarsi in modo efficace nelle sfide normative.
🎧 Ascolta questo episodio
Vuoi una spiegazione pratica di Private RAG Security? Questo episodio affronta il tema con un linguaggio chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, IA e il lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base di Private RAG Security
- Vedere come si inserisce nell'ecosistema tecnologico Microsoft più ampio
- Scoprire dove può creare valore concreto per la tua organizzazione
Potrebbero interessarti anche questi episodi correlati di M365 FM:
- LoRA privato per un'IA sicura sui dati aziendali proprietari
- Come costruire un RAG privato con SharePoint e n8n
- Dataverse Security - Simply Explained
- Dai dati agli agenti intelligenti: costruire un'IA aziendale affidabile con Microsoft AI Foundry, con Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Scopri altre conversazioni pratiche su Microsoft su M365 FM.
Ultima revisione: luglio 2026.
A chi è rivolto
Questo episodio è pensato per amministratori, architetti, sviluppatori, professionisti della sicurezza e responsabili aziendali Microsoft che hanno bisogno di basi pratiche prima di prendere decisioni su implementazione, operatività o governance.
🎧 Ti consigliamo anche di ascoltare
- Microsoft Security Copilot — Un passo successivo molto correlato per approfondire questo argomento.
- Microsoft Defender for Endpoint — Un passo successivo molto correlato per approfondire questo argomento.
- Microsoft Defender for Identity — Un passo successivo molto correlato per approfondire questo argomento.
🎧 Ti consigliamo anche di ascoltare
- Microsoft 365 Governance Operating Model
Scopri come garantire una proprietà e dei controlli sostenibili.
- AI Agents – Simply Explained
Approfondisci le basi di un'IA responsabile.
- Microsoft Purview – Simply Explained
Comprendi la governance e la protezione dei dati.