 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dlaczego prywatny RAG to za mało: łączenie suwerenności danych z bezpieczeństwem
By Mirko Peters ·
Witamy ponownie na blogu! W dzisiejszym wpisie rozwijamy ważną rozmowę, którą niedawno poruszyliśmy w podcaście. Jeśli zarządzasz danymi lub budujesz systemy AI w środowiskach firmowych, prawdopodobnie słyszałeś o rosnącej popularności prywatnego RAG (Retrieval-Augmented Generation). Wiele organizacji zakłada, że dopóki ich dane znajdują się w kontrolowanym, samodzielnie hostowanym środowisku, są
Automatically translated with AI from the original post. Read the English original
Witamy ponownie na blogu! W dzisiejszym wpisie rozwijamy ważną rozmowę, którą niedawno poruszyliśmy w podcaście. Jeśli zarządzasz danymi lub budujesz systemy AI w środowiskach firmowych, prawdopodobnie słyszałeś o rosnącej popularności prywatnego RAG (Retrieval-Augmented Generation). Wiele organizacji zakłada, że dopóki ich dane znajdują się w kontrolowanym, samodzielnie hostowanym środowisku, są całkowicie bezpieczne. Czy suwerenność danych to jednak to samo co bezpieczeństwo danych? Uprzedzam: nie. Aby w pełni zrozumieć niuanse wyszukiwania uwzględniającego autoryzację oraz to, dlaczego sam self-hosting pozostawia w strategii ochrony duże luki, warto posłuchać towarzyszącego odcinka podcastu, Private RAG Security: Authorization-Aware Data Retrieval. Zagłębmy się teraz w to, dlaczego prywatne RAG nie wystarcza i jak zamknąć lukę między miejscem przechowywania danych a tym, kto naprawdę ma do nich dostęp.
Suwerenność danych a bezpieczeństwo
Kluczowe pojęcia
Suwerenność danych oznacza, że dane podlegają prawu i przepisom kraju, w którym są przechowywane. Oznacza to, że jeśli przechowujesz dane w określonym regionie, musisz spełniać wymogi prawne tego regionu. Z kolei bezpieczeństwo danych koncentruje się na ochronie danych przed nieuprawnionym dostępem i naruszeniami. Obejmuje wdrażanie środków zapewniających, że dostęp do wrażliwych informacji mają wyłącznie upoważnione osoby.
Zrozumienie tych pojęć ma kluczowe znaczenie dla organizacji. Trzeba mieć świadomość, że suwerenność danych i bezpieczeństwo danych są ze sobą powiązane. Jeśli przechowujesz dane w określonej lokalizacji, musisz również zastanowić się, jak skutecznie je chronić. Zaniedbanie tego może prowadzić do poważnych zagrożeń, w tym naruszeń danych i kar prawnych.
Znaczenie suwerenności danych
Suwerenność danych odgrywa istotną rolę we współczesnym cyfrowym krajobrazie. Wraz z globalną ekspansją organizacje napotykają różne wyzwania regulacyjne. Na przykład saudyjskie prawo o ochronie danych osobowych (PDPL) wprowadza ścisłe wymogi dotyczące lokalizacji danych i środków bezpieczeństwa. Przepisy te wymagają od firm znajomości przepisów o suwerenności danych, zwłaszcza prowadząc działalność za granicą.
Oto kluczowe aspekty suwerenności danych, które warto uwzględnić:
- Inwigilacja przez rządy: Zagraniczne rządy mogą żądać dostępu do danych na podstawie przepisów dotyczących bezpieczeństwa narodowego lub egzekwowania prawa, co wpływa na bezpieczeństwo danych.
- Rozproszona infrastruktura chmury: Rozmieszczenie danych w wielu regionach utrudnia zachowanie zgodności z przepisami o suwerenności danych.
- Ryzyka publicznej chmury: Dynamiczne lokalizacje przechowywania danych mogą narażać je na działanie wielu jurysdykcji bez nadzoru.
- Kontrola w chmurze prywatnej/hybrydowej: Te opcje zapewniają większą kontrolę nad lokalizacją danych, umożliwiając bardziej rygorystyczne środki suwerenności.
- Hosting w określonym regionie: Wybór dostawców chmury gwarantujących przechowywanie danych w danym regionie pomaga utrzymać zgodność z przepisami.
Organizacje muszą również uwzględnić kompromisy między suwerennością danych a efektywnością operacyjną. Mogą ustanowić punkt odniesienia suwerenności, aby zapewnić przejrzystość zależności krytycznych w usługach biznesowych i stosach technologicznych. Określając wymiary suwerenności i klasyfikując zasoby według wartości zagrożonej (value-at-risk), można stworzyć przejrzyste zasady i model postępowania dla każdego poziomu.
Błędne przekonania dotyczące prywatnego RAG
Przecenianie bezpieczeństwa
Wiele organizacji błędnie zakłada, że wdrożenie prywatnego systemu RAG gwarantuje pełne bezpieczeństwo danych. Ten błędny sposób myślenia wynika często z niedostatecznego zrozumienia nieodłącznych podatności tych systemów. Na przykład systemy RAG dziedziczą podatności dużych modeli językowych (LLM). Oznacza to, że nawet przy prywatnej konfiguracji możesz nadal napotkać zagrożenia, które mogą narazić Twoje dane.
Ponadto architektura systemów RAG wprowadza nowe zagrożenia dla prywatności. Być może nie do końca rozumiesz, jak przeciwnicy mogą wykorzystać zewnętrzną bazę wiedzy do wnioskowania o informacjach wrażliwych. Taki brak świadomości może prowadzić do poważnych luk w zabezpieczeniach. Oto kilka typowych mitów dotyczących bezpieczeństwa prywatnych systemów RAG:
- Samodzielne hostowanie oznacza bezpieczeństwo: Wiele osób zakłada, że przechowywanie danych na własnych serwerach automatycznie zwiększa bezpieczeństwo.
- VPN zapewnia pełną ochronę: Niektórzy uważają, że użycie VPN wystarcza do zabezpieczenia dostępu do danych.
- Dane są bezpieczne, jeśli są prywatne: Przekonanie, że prywatne dane są z natury bezpieczne, może prowadzić do zbytniej pewności siebie.
Niedocenianie zagrożeń
Organizacje często nie doceniają zagrożeń związanych z samodzielnie hostowanymi rozwiązaniami RAG. Uważają, że kontrola nad danymi oznacza ochronę przed naruszeniami. Takie przekonanie może jednak przesłonić fakt, że większość naruszeń danych wynika z błędnych konfiguracji i niedostatecznych praktyk bezpieczeństwa. Tymi kwestiami lepiej zarządzają zwykle dostawcy chmury, którzy dysponują specjalistyczną wiedzą.
Poniższa tabela przedstawia typowe koszty i zagrożenia związane z samodzielnie hostowanymi systemami RAG:
| Typ kosztu | Opis |
|---|---|
| Koszty infrastruktury | Nieplanowane wydatki na magazynowanie danych, kopie zapasowe i systemy monitorowania. |
| Zatrudnienie personelu | Koszty personelu często przewyższają rachunki za usługi chmurowe, prowadząc do przekroczenia budżetu. |
| Zużycie zasobów obliczeniowych | Przetwarzanie dokumentów może prowadzić do nieprzewidywalnych kosztów obliczeniowych, które istotnie wpływają na budżet. |
Ponadto na ryzyko samodzielnego hostowania wpływa kilka czynników:
- Błędne konfiguracje
- Niedostateczne praktyki bezpieczeństwa
- Niewystarczające kontrole dostępu
- Słabe zarządzanie poprawkami
- Zagrożenia ze strony wewnętrznych użytkowników
Założenie, że samodzielne hostowanie gwarantuje bezpieczeństwo danych, może prowadzić do poważnych podatności. Na przykład scentralizowane bazy wiedzy mogą stać się celem o wysokiej wartości, narażając wrażliwe informacje o zdrowiu, jeśli nie zostaną odpowiednio zanonimizowane. Ponadto wrażliwe dane mogą zostać przechwycone podczas transmisji, co zwiększa ryzyko ataków typu man-in-the-middle. Dynamiczny charakter systemów RAG może też prowadzić do niezamierzonego wycieku informacji wrażliwych w potoku operacyjnym.
Rozpoznając te błędne przekonania i rozumiejąc związane z nimi zagrożenia, możesz lepiej chronić swoje dane i wzmocnić całą strategię bezpieczeństwa danych.
Zarządzanie uprawnieniami do wrażliwych danych
Ryzyko utraty uprawnień
Skuteczne zarządzanie uprawnieniami jest kluczowe dla ochrony wrażliwych danych. Gdy organizacje przenoszą dane między systemami lub zmieniają role użytkowników, często narażają się na istotne ryzyko związane z utratą uprawnień. Błędnie skonfigurowane kontrole dostępu mogą prowadzić do nieautoryzowanego dostępu, ujawniając informacje osobom, które nie powinny mieć do nich wglądu.
Oto kilka typowych błędów w zarządzaniu uprawnieniami zgłaszanych w środowiskach z wrażliwymi danymi:
| Błąd zarządzania uprawnieniami | Opis |
|---|---|
| Błędnie skonfigurowane kontrole dostępu | Systemy mogą mieć nadmierne uprawnienia, co prowadzi do nieautoryzowanego dostępu. |
| Brak wglądu w przepływ danych | Wrażliwe dane mogą przemieszczać się bez odpowiedniej ochrony, co czyni je podatnymi na naruszenia. |
| Niewystarczające procesy audytu | Krytyczne działania mogą nie być rejestrowane ani monitorowane, przez co problemy pozostają niezauważone. |
Te awarie często nie wynikają ze złych zamiarów, lecz z tego, że stosowane systemy niedostatecznie weryfikują uprawnienia użytkowników. Na przykład źle skonfigurowana baza danych może nie wysyłać alertów, gdy dojdzie do nieautoryzowanego dostępu. Nietypowy eksport danych o 2:00 w nocy może pozostać niezauważony, a dostawcy mogą uzyskiwać dostęp do danych wykraczający poza ich zakres, nie raportując swoich działań.
Zapewnianie bezpieczeństwa danych podczas zmian
Aby zapewnić bezpieczeństwo danych podczas zmian, należy wdrożyć skuteczne mechanizmy kontroli dostępu. Kontrola dostępu oparta na rolach (RBAC) pozwala ograniczyć dostęp do danych w zależności od pełnionych funkcji. Zastosowanie zasady najmniejszych uprawnień (PoLP) minimalizuje prawa dostępu, zapewniając, że użytkownicy mają wyłącznie uprawnienia niezbędne do wykonywania swoich zadań.
Rozważ następujące najlepsze praktyki utrzymania bezpieczeństwa danych podczas zmian organizacyjnych:
- Regularne przeglądy dostępu: Przeprowadzaj okresowe audyty, aby upewnić się, że użytkownicy mają odpowiednie uprawnienia, i usuwaj nieaktualne konta.
- Planowanie reagowania na incydenty: Opracuj ustrukturyzowany plan obejmujący wykrywanie, koordynację reakcji oraz protokoły komunikacji, aby skutecznie zarządzać incydentami bezpieczeństwa.
- Bezpieczeństwo sieci i kontrola dostępu: Wdróż segmentację sieci oraz rozwiązania do zarządzania tożsamością, aby ograniczyć dostęp do wrażliwych danych.
Private RAG rozwiązuje te problemy, rejestrując pełny model uprawnień w momencie wczytywania dokumentów. Dzięki temu poufne informacje pozostają chronione nawet wtedy, gdy stają się przeszukiwalne. Zarządzając uprawnieniami na poziomie folderów lub tagów, Private RAG zwiększa wydajność i elastyczność w porównaniu z zarządzaniem poszczególnymi plikami. Unikalne identyfikatory dokumentów umożliwiają szczegółową kontrolę dostępu, co jest niezbędne zarówno dla RAG, jak i innych systemów AI.
Stosując te strategie, możesz znacząco ograniczyć ryzyko związane z utratą uprawnień i wzmocnić ogólną postawę bezpieczeństwa danych.
Architektury jednoagentowe a wieloagentowe
Podatności systemów jednoagentowych
Systemy jednoagentowe często wykazują istotne podatności, które mogą zagrozić bezpieczeństwu danych. Zazwyczaj opierają się na jednym punkcie kontroli, co może prowadzić do różnych zagrożeń. Najnowsze audyty bezpieczeństwa pokazują, że wyciek danych między dzierżawami jest krytycznym problemem. Atakujący mogą wykorzystać tę podatność bez zaawansowanych umiejętności technicznych. Oto kilka typowych podatności występujących w jednoagentowych architekturach RAG:
- Zatruwanie bazy wiedzy: Atakujący mogą wstrzykiwać dokumenty, które przejmują odpowiedzi RAG.
- Pośrednie wstrzykiwanie promptów przez pobrany kontekst: Ta metoda wykorzystuje osadzone instrukcje, aby przekształcić etap generowania w narzędzie ataku.
- Wyciek danych między dzierżawami: Brak mechanizmów kontroli dostępu pozwala atakującym wykradać dane poza granice poszczególnych użytkowników.
Zatruwanie bazy wiedzy jest szczególnie skuteczne wobec standardowych stosów RAG, skutecznie w 95% przypadków. Ponadto wyciek danych między dzierżawami okazał się skuteczny w każdym przetestowanym zapytaniu, co wskazuje na poważny brak barier technicznych dla atakujących. Te podatności pokazują, że organizacje powinny ponownie przemyśleć swoje poleganie na systemach jednoagentowych.
Zalety systemów wieloagentowych
Natomiast systemy wieloagentowe oferują kilka zalet, które wzmacniają bezpieczeństwo danych. Rozdzielając zadania między wielu agentów, systemy te zmniejszają ryzyko pojedynczego punktu awarii. Oto kluczowe korzyści płynące z przyjęcia podejścia wieloagentowego:
- Wyższa dokładność: Systemy wieloagentowe generalnie osiągają lepszą dokładność w pobieraniu i przetwarzaniu danych.
- Większa przejrzystość: Systemy te zapewniają lepszy wgląd w przepływy danych i mechanizmy kontroli dostępu.
- Lepsze wychwytywanie stanów chirurgicznych: Systemy wieloagentowe wychwytują 90% stanów chirurgicznych, podczas gdy systemy jednoagentowe – tylko 50%.
- Zaawansowane zarządzanie kosztami: Mogą one pokryć do 80% kosztów leków i 80% kosztów administracyjnych, dzięki czemu są bardziej efektywne.
| Metryka | Pojedynczy agent RAG | Wielu agentów RAG |
|---|---|---|
| Dokładność | Zmienna | Wyższa |
| Przejrzystość | Niższa | Wyższa |
| Czas przetwarzania | Szybszy | Wolniejszy |
| Zarejestrowane stany chirurgiczne | 50% | 90% |
| Zarejestrowane koszty leków | 50% | 80% |
| Zarejestrowane koszty administracyjne | 0% | 80% |
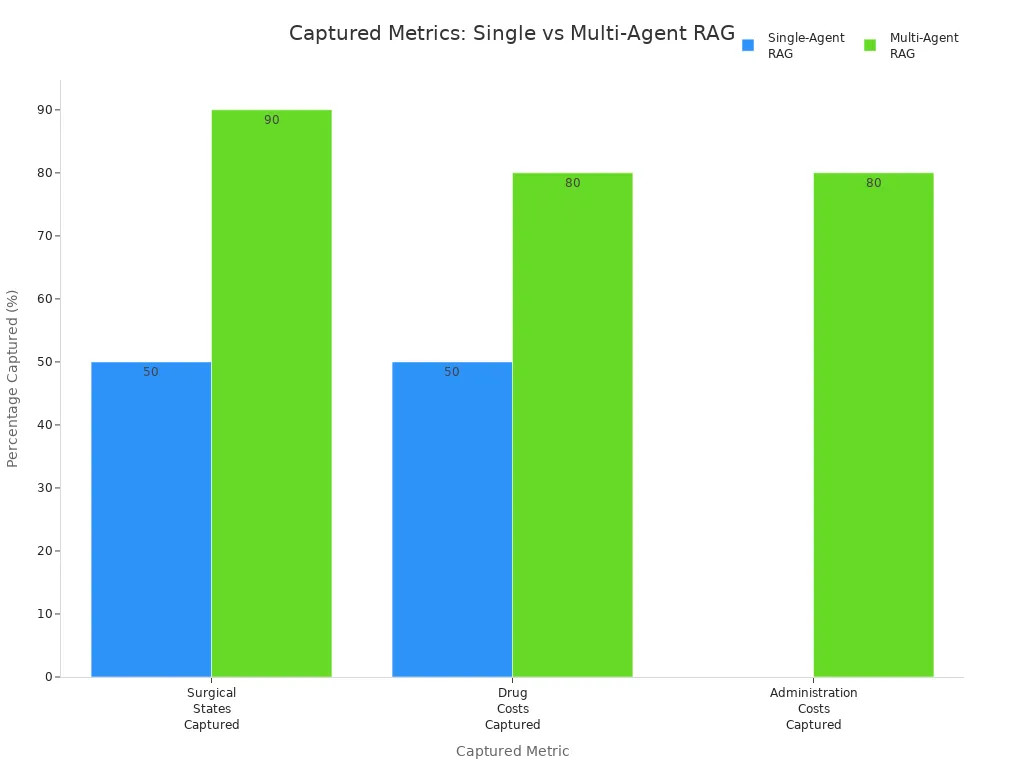
Przejście na architekturę wieloagentową może wiązać się z wyzwaniami, takimi jak zwiększona złożoność projektowania protokołów i wymagania dotyczące obsługi błędów. Korzyści w postaci wzmocnionego bezpieczeństwa i wydajności często jednak przewyższają te trudności. Stosując podejście wieloagentowe, można znacząco poprawić stan zabezpieczeń danych i lepiej chronić informacje poufne.
Zasady Zero Trust w bezpieczeństwie danych
Zrozumienie modelu Zero Trust
Zero Trust to model bezpieczeństwa oparty na zasadzie „nigdy nie ufaj, zawsze weryfikuj”. Takie podejście zakłada, że zagrożenia mogą pojawić się zarówno wewnątrz, jak i na zewnątrz sieci. Dlatego każde żądanie dostępu musi przejść rygorystyczną weryfikację. Podstawowe zasady modelu Zero Trust obejmują:
| Zasada | Opis |
|---|---|
| Nigdy nie ufaj, zawsze weryfikuj | Zaufanie nigdy nie jest zakładane; każde żądanie dostępu musi zostać zweryfikowane na podstawie wielu czynników. |
| Dostęp z minimalnymi uprawnieniami | Dostęp przyznawany jest wyłącznie do konkretnego zasobu potrzebnego do wykonania zadania, co ogranicza ruch poprzeczny w sieci. |
| Ocena ryzyka uwzględniająca kontekst | Ciągła ocena ryzyka na podstawie zmiennych kontekstowych, takich jak zachowanie użytkownika i stan kondycji urządzenia. |
| Ciągłe monitorowanie | Monitorowanie w czasie rzeczywistym wszystkich transakcji w celu identyfikacji zagrożeń i dynamicznego dostosowywania zasad dostępu. |
| Eliminacja ekspozycji publicznych adresów IP | Nieautoryzowani użytkownicy nie powinni wykrywać usług ani danych bez wyraźnej zgody, co minimalizuje powierzchnię ataku. |
Te zasady mają kluczowe znaczenie dla wzmacniania bezpieczeństwa danych, szczególnie w środowiskach przetwarzających informacje poufne.
Wdrażanie modelu Zero Trust w prywatnym RAG
Wdrażanie modelu Zero Trust w prywatnych systemach RAG obejmuje kilka strategii, które wzmacniają bezpieczeństwo pobierania danych. Oto kilka skutecznych podejść:
- Jawna weryfikacja: Każdy użytkownik, urządzenie i połączenie musi przejść uwierzytelnienie i autoryzację przed przyznaniem dostępu.
- Egzekwowanie zasady najmniejszych uprawnień: Ograniczaj dostęp do tego, co jest potrzebne, i tylko na tak długo, jak jest to potrzebne – nic ponadto.
- Zakładanie naruszenia: Projektuj środowisko przy założeniu, że kompromitacja jest nieunikniona, a kluczem jest jej ograniczenie.
- Wdrożenie uwierzytelniania wieloskładnikowego (MFA): Zadbaj o weryfikację każdego połączenia przed dostępem do systemów i danych wrażliwych, wdrażając solidne wymagania MFA.
- Ciągłe monitorowanie: Priorytetem jest widoczność aktywności sieciowej w czasie rzeczywistym – zaufanie nie jest jednorazową decyzją.
Architektura Zero Trust bezpośrednio odpowiada na wyzwania związane z pobieraniem danych w prywatnych systemach RAG. Wymaga ona, aby każde żądanie pobrania danych było uwierzytelnione i autoryzowane, co bezpośrednio ogranicza ryzyko nieautoryzowanego dostępu. Dodatkowo zapewnia, że wszystkie dane w trakcie przesyłania są szyfrowane, co zwiększa bezpieczeństwo podczas interakcji związanych z pobieraniem danych. Dynamiczne kontrole dostępu dostosowują uprawnienia na podstawie czynników kontekstowych, poprawiając bezpieczeństwo pobierania danych.
Stosując te zasady Zero Trust, można znacząco wzmocnić stan zabezpieczeń danych. Takie podejście nie tylko chroni informacje poufne, ale także przygotowuje organizację na przyszłe wyzwania związane z suwerennością danych i bezpieczeństwem.
Podsumowanie
W dzisiejszym cyfrowym krajobrazie połączenie suwerenności danych z bezpieczeństwem jest kluczowe. Musisz zdawać sobie sprawę, że samo skupienie się na tym, gdzie przechowywane są Twoje dane, nie gwarantuje ich bezpieczeństwa. Niezależnie od tego, czy zmagasz się z zatruwaniem bazy wiedzy, zarządzasz szczegółowymi modelami uprawnień, czy projektujesz wieloagentowe struktury, bezpieczeństwo wymaga ciągłej weryfikacji, a nie ślepego zaufania do infrastruktury hostowanej we własnym zakresie. Aby uzyskać kompleksowe omówienie tych architektur i praktyczne wskazówki dotyczące pobierania danych uwzględniającego autoryzację, koniecznie posłuchaj całego odcinka: Private RAG Security: Authorization-Aware Data Retrieval. Oto kilka najważniejszych wniosków, które warto wziąć pod uwagę:
- Ramy regulacyjne odgrywają kluczową rolę w zapewnianiu suwerenności danych i bezpieczeństwa w systemach AI.
- Nowe technologie, szczególnie w finansach i procesach biznesowych, stwarzają unikalne wyzwania, które wymagają przemyślanego zarządzania.
- Równoważenie innowacji z bezpieczeństwem ma kluczowe znaczenie dla ochrony wrażliwych informacji.
Aby zwiększyć poziom bezpieczeństwa danych, rozważ te wnioski wyciągnięte z doświadczeń organizacji, które odniosły sukces:
| Wniosek | Opis |
|---|---|
| Kontrola jurysdykcyjna | Zachowaj kontrolę nad tym, gdzie przechowywane są Twoje dane oraz nad tym, kto ma do nich dostęp. |
| Skuteczne zarządzanie dostawcami | Zarządzaj dostawcami w sposób skuteczny, aby zapewnić zgodność z przepisami o suwerenności danych. |
| Włączenie do strategii biznesowej | Traktuj suwerenność danych jako część ogólnej strategii biznesowej. |
Wdrażając te strategie, możesz lepiej chronić wrażliwe dane i skutecznie poruszać się po złożoności zagadnień suwerenności danych i bezpieczeństwa. 🌐🔒
Często zadawane pytania
Czym jest Private RAG?
Private RAG to skrót od Private Retrieval-Augmented Generation. Zwiększa bezpieczeństwo danych, skutecznie zarządzając uprawnieniami podczas przenoszenia danych, dzięki czemu wrażliwe informacje pozostają chronione.
Jak Private RAG zapewnia bezpieczeństwo danych?
Private RAG przechwytuje cały model uprawnień na etapie pozyskiwania dokumentów. Proces ten utrzymuje kontrolę dostępu, zapobiegając nieautoryzowanemu dostępowi do wrażliwych informacji.
Jakie są zagrożenia związane z hostowaniem systemów RAG we własnym zakresie?
Hostowanie systemów RAG we własnym zakresie może prowadzić do błędnych konfiguracji, niewystarczających praktyk bezpieczeństwa i zagrożeń ze strony wewnętrznych użytkowników. Ryzyko to może narazić wrażliwe dane na naruszenia.
Dlaczego zarządzanie uprawnieniami jest ważne?
Skuteczne zarządzanie uprawnieniami zapobiega nieautoryzowanemu dostępowi do wrażliwych danych. Zapewnia, że tylko upoważnione osoby mogą przeglądać lub modyfikować informacje, co ogranicza ryzyko ujawnienia danych.
Czym jest Zero Trust?
Zero Trust to model bezpieczeństwa, który wymaga ścisłej weryfikacji każdego żądania dostępu. Zakłada, że zagrożenia mogą występować zarówno wewnątrz, jak i na zewnątrz sieci.
Jak mogę wdrożyć Zero Trust w mojej organizacji?
Aby wdrożyć Zero Trust, weryfikuj każdego użytkownika i urządzenie, egzekwuj dostęp zgodnie z zasadą najmniejszych uprawnień i stale monitoruj aktywność sieci. Takie podejście znacząco zwiększa bezpieczeństwo danych.
Jakie są korzyści z systemów wieloagentowych?
Systemy wieloagentowe rozdzielają zadania między wielu agentów, co zmniejsza ryzyko pojedynczego punktu awarii. Oferują większą dokładność, lepszą przejrzystość i skuteczniejsze zarządzanie kosztami.
W jaki sposób Private RAG odnosi się do suwerenności danych?
Private RAG zapewnia zgodność z przepisami o suwerenności danych, zarządzając tym, gdzie dane są przechowywane i kto ma do nich dostęp. Takie podejście pomaga organizacjom skutecznie radzić sobie z wyzwaniami regulacyjnymi.
🎧 Posłuchaj tego odcinka
Chcesz praktycznego wyjaśnienia Private RAG Security? Ten odcinek w przystępny sposób omawia temat i pokazuje, dlaczego ma on znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe koncepcje stojące za Private RAG Security
- Zobaczyć, jak temat wpisuje się w szerszy ekosystem technologii Microsoft
- Poznać obszary, w których może on przynieść praktyczną wartość Twojej organizacji
Może Cię również zainteresować te powiązane odcinki M365 FM:
- Prywatne LoRA dla bezpiecznej AI na zastrzeżonych danych przedsiębiorstwa
- Jak zbudować prywatne RAG z SharePoint i n8n
- Dataverse Security - Simply Explained
- Od danych do inteligentnych agentów: budowa zaufanej AI dla przedsiębiorstw w Microsoft AI Foundry z Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Odkryj więcej praktycznych rozmów o Microsoft na M365 FM.
Ostatnia weryfikacja: lipiec 2026.
Kto powinien posłuchać
Ten odcinek jest przeznaczony dla administratorów Microsoft, architektów, deweloperów, specjalistów ds. bezpieczeństwa i liderów biznesowych, którzy potrzebują praktycznych podstaw przed podjęciem decyzji dotyczących wdrożenia, eksploatacji lub zarządzania.
🎧 Warto także posłuchać
- Microsoft Security Copilot — Silnie powiązany kolejny krok, który rozwija ten temat.
- Microsoft Defender for Endpoint — Silnie powiązany kolejny krok, który rozwija ten temat.
- Microsoft Defender for Identity — Silnie powiązany kolejny krok, który rozwija ten temat.
🎧 Warto także posłuchać
- Microsoft 365 Governance Operating Model
Dowiedz się, jak zapewnić zrównoważoną odpowiedzialność i mechanizmy kontroli.
- AI Agents – Simply Explained
Poznaj podstawy odpowiedzialnej AI.
- Microsoft Purview – Simply Explained
Zrozum zasady zarządzania danymi i ich ochrony.