 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pourquoi le RAG privé ne suffit pas : faire le lien entre souveraineté et sécurité des données
Par Mirko Peters ·
Bienvenue de retour sur le blog ! Dans cet article, nous approfondissons une discussion essentielle que nous avons récemment abordée dans le podcast. Si vous gérez des données ou concevez des systèmes d’IA au sein d’environnements d’entreprise, vous avez sans doute entendu parler de la généralisation du RAG (Retrieval-Augmented Generation) privé avec…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue de retour sur le blog ! Dans cet article, nous approfondissons une discussion essentielle que nous avons récemment abordée dans le podcast. Si vous gérez des données ou concevez des systèmes d’IA au sein d’environnements d’entreprise, vous avez sans doute entendu parler de la généralisation du RAG (Retrieval-Augmented Generation) privé. De nombreuses organisations pensent qu’elles sont totalement en sécurité tant que leurs données restent dans un environnement contrôlé et auto-hébergé. Mais la souveraineté des données équivaut-elle à leur sécurité ? Spoiler : non. Pour bien comprendre les subtilités de la récupération tenant compte des autorisations et les raisons pour lesquelles le seul hébergement autonome laisse des failles importantes dans votre stratégie de protection, je vous invite à écouter l’épisode de podcast associé, Private RAG Security: Authorization-Aware Data Retrieval. Plongeons ensemble dans les raisons pour lesquelles le RAG privé ne suffit pas, et dans la manière de combler l’écart entre l’endroit où se trouvent vos données et les personnes qui peuvent réellement y accéder.
Souveraineté des données ou sécurité des données
Concepts clés
La souveraineté des données désigne le principe selon lequel les données sont soumises aux lois et réglementations du pays dans lequel elles sont stockées. Cela signifie que si vous stockez des données dans une région donnée, vous devez respecter les exigences juridiques de cette région. En revanche, la sécurité des données vise à protéger les données contre les accès non autorisés et les violations. Elle consiste à mettre en œuvre des mesures garantissant que seules les personnes habilitées peuvent accéder aux informations sensibles.
Comprendre ces notions est essentiel pour les organisations. Vous devez reconnaître que souveraineté et sécurité des données sont étroitement liées. Lorsque vous stockez des données à un emplacement précis, vous devez également déterminer comment les protéger efficacement. À défaut, vous vous exposez à des risques importants, notamment des violations de données et des sanctions juridiques.
Importance de la souveraineté des données
La souveraineté des données joue un rôle essentiel dans le paysage numérique actuel. À mesure que les organisations se développent à l’international, elles font face à des défis réglementaires variés. Par exemple, la Loi saoudienne sur la protection des données personnelles (PDPL) impose une localisation stricte des données ainsi que des mesures de sécurité rigoureuses. Cette loi oblige les entreprises à bien maîtriser les lois sur la souveraineté des données, en particulier lorsqu’elles opèrent à l’étranger.
Voici quelques aspects clés à prendre en compte concernant la souveraineté des données :
- Surveillance gouvernementale : des gouvernements étrangers peuvent exiger l’accès aux données au titre de mandats liés à la sécurité nationale ou aux forces de l’ordre, ce qui affecte la sécurité des données.
- Infrastructure cloud fragmentée : répartir les données sur plusieurs régions complique le respect des lois sur la souveraineté des données.
- Risques du cloud public : des emplacements de stockage dynamiques peuvent exposer les données à plusieurs juridictions sans contrôle.
- Contrôle du cloud privé et hybride : ces options offrent une maîtrise accrue de l’emplacement des données, ce qui permet d’appliquer des mesures de souveraineté plus strictes.
- Hébergement dans une région spécifique : choisir des fournisseurs cloud qui garantissent le stockage régional des données contribue au maintien de la conformité.
Les organisations doivent également arbitrer entre souveraineté des données et efficacité opérationnelle. Elles peuvent établir une base de référence en matière de souveraineté afin de gagner en transparence sur les dépendances critiques entre services métier et piles technologiques. En définissant les dimensions de la souveraineté et en classant les actifs selon leur valeur exposée au risque, vous pouvez élaborer une stratégie claire et une posture opérationnelle adaptée à chaque niveau.
Idées reçues sur le RAG privé
Surestimer la sécurité
De nombreuses organisations croient à tort qu’la mise en œuvre d’un système RAG privé garantit une sécurité totale des données. Cette idée reçue découle souvent d’une méconnaissance des vulnérabilités inhérentes à ces systèmes. Par exemple, les systèmes RAG héritent des vulnérabilités des grands modèles de langage (LLM). Autrement dit, même avec une configuration privée, vous pouvez encore être exposé à des risques susceptibles de compromettre vos données.
Par ailleurs, la conception architecturale des systèmes RAG introduit de nouveaux risques pour la confidentialité. Vous ne mesurez peut-être pas pleinement la manière dont un adversaire peut exploiter la base de connaissances externe pour déduire des informations sensibles. Ce manque de sensibilisation peut conduire à des failles de sécurité importantes. Voici quelques idées reçues courantes concernant la sécurité des RAG privés :
- Héberger soi-même équivaut à la sécurité : beaucoup pensent qu’héberger leurs données sur leurs propres serveurs renforce automatiquement la sécurité.
- Les VPN offrent une protection totale : certains estiment qu’utiliser un VPN suffit à sécuriser l’accès aux données.
- Des données sont sûres si elles sont privées : l’idée que les données privées sont intrinsèquement sécurisées peut conduire à un excès de confiance.
Sous-estimer les risques
Les organisations sous-estiment souvent les risques liés aux solutions RAG auto-hébergées. Elles pensent que le contrôle de leurs données les met à l’abri des violations. Pourtant, cette croyance peut masquer la réalité : la plupart des fuites de données résultent de mauvaises configurations et de pratiques de sécurité insuffisantes. Ces problèmes sont souvent mieux gérés par des fournisseurs cloud disposant d’une expertise spécialisée.
Voici un tableau présentant certains coûts et risques courants associés aux systèmes RAG auto-hébergés :
| Type de coût | Description |
|---|---|
| Coûts d’infrastructure | Dépenses non planifiées pour le stockage des données, les sauvegardes et les systèmes de supervision. |
| Personnel d’exploitation | Les coûts de personnel dépassent souvent les factures des services cloud, entraînant des dépassements budgétaires. |
| Consommation de ressources de calcul | Le traitement des documents peut générer des coûts de calcul imprévisibles, ce qui pèse fortement sur les budgets. |
Par ailleurs, plusieurs facteurs contribuent aux risques de l’auto-hébergement :
- Mauvaises configurations
- Pratiques de sécurité insuffisantes
- Contrôles d’accès insuffisants
- Mauvaise gestion des correctifs
- Menaces internes
Croire que l’auto-hébergement garantit la sécurité des données peut conduire à de graves vulnérabilités. Par exemple, les bases de connaissances centralisées peuvent devenir des cibles de grande valeur, exposant des informations de santé sensibles si elles ne sont pas correctement anonymisées. De plus, des données sensibles peuvent être interceptées lors de leur transmission, ce qui augmente le risque d’attaques de type « homme du milieu ». La nature dynamique des systèmes RAG peut également entraîner une fuite involontaire d’informations sensibles via le pipeline opérationnel.
En prenant conscience de ces idées reçues et en comprenant les risques qui y sont associés, vous pourrez mieux protéger vos données et renforcer votre stratégie globale de sécurité des données.
Gérer les autorisations pour les données sensibles
Risques de perte d’autorisations
Gérer efficacement les autorisations est essentiel pour protéger les données sensibles. Lorsque des organisations transfèrent des données entre systèmes ou modifient les rôles des utilisateurs, elles s’exposent souvent à des risques importants de perte d’autorisations. Des contrôles d’accès mal configurés peuvent conduire à des accès non autorisés, exposant des informations sensibles à des personnes qui ne devraient pas y avoir accès.
Voici quelques défaillances courantes de gestion des autorisations signalées dans des environnements de données sensibles :
| Défaillance de gestion des autorisations | Description |
|---|---|
| Contrôles d’accès mal configurés | Les systèmes peuvent disposer d’autorisations excessives, entraînant des accès non autorisés. |
| Absence de visibilité sur les mouvements de données | Des données sensibles peuvent circuler sans protection suffisante, les rendant vulnérables aux violations. |
| Processus d’audit insuffisants | Des activités critiques peuvent ne pas être journalisées ou surveillées, laissant passer des problèmes inaperçus. |
Ces défaillances ne résultent pas souvent d'une intention malveillante, mais de systèmes qui ne vérifient pas suffisamment les autorisations des utilisateurs. Par exemple, une base de données mal configurée peut ne pas envoyer d'alerte lorsqu'un accès non autorisé se produit. Un export de données inhabituel à 2 h du matin peut passer inaperçu, et des fournisseurs peuvent accéder à des données au-delà de leur périmètre sans signaler leurs activités.
Garantir la sécurité des données lors des transitions
Pour garantir la sécurité des données lors des transitions, vous devez mettre en œuvre des mesures de contrôle d'accès strictes. Le recours au contrôle d'accès basé sur les rôles (RBAC) permet de limiter l'accès aux données en fonction des fonctions de chacun. L'application du principe du moindre privilège (PoLP) réduit les droits d'accès au strict nécessaire, de sorte que les utilisateurs ne disposent que des autorisations indispensables à leurs tâches.
Voici les bonnes pratiques à appliquer pour préserver la sécurité des données pendant les changements d'organisation :
- Revues régulières des accès : effectuez des audits périodiques pour vérifier que les utilisateurs disposent des autorisations appropriées et supprimez les comptes obsolètes.
- Planification de la réponse aux incidents : élaborez un plan structuré couvrant la détection, la coordination des interventions et les protocoles de communication, afin de gérer efficacement les incidents de sécurité.
- Sécurité réseau et contrôle d'accès : mettez en place une segmentation du réseau et des solutions de gestion des identités pour restreindre l'accès aux données sensibles.
Private RAG répond à ces problèmes en capturant l'intégralité du modèle d'autorisations au moment de l'ingestion des documents. Ainsi, les informations sensibles restent protégées même lorsqu'elles deviennent consultables. En gérant les autorisations au niveau du dossier ou de l'étiquette, Private RAG gagne en efficacité et en souplesse par rapport à une gestion fichier par fichier. Les identifiants uniques attribués aux documents permettent un contrôle d'accès granulaire, indispensable pour le RAG comme pour les autres systèmes d'IA.
En adoptant ces stratégies, vous réduirez nettement les risques liés à la perte d'autorisations et renforcerez votre dispositif global de sécurité des données.
Architectures mono-agent et multi-agents
Vulnérabilités des systèmes mono-agent
Les systèmes mono-agent présentent souvent des vulnérabilités importantes, susceptibles de compromettre la sécurité des données. Ces systèmes reposent généralement sur un point de contrôle unique, ce qui expose à divers risques. Des audits de sécurité récents révèlent que la fuite de données entre locataires constitue un problème critique. Un attaquant peut exploiter cette faille sans disposer de compétences techniques avancées. Voici quelques vulnérabilités courantes des architectures RAG mono-agent :
- Empoisonnement de la base de connaissances : des attaquants peuvent injecter des documents qui détournent les réponses du RAG.
- Injection indirecte de requêtes via le contexte récupéré : cette méthode utilise des instructions intégrées pour transformer l'étape de génération en arme.
- Fuite de données entre locataires : l'absence de contrôles d'accès permet à des attaquants d'exfiltrer des données au-delà des frontières des utilisateurs.
L'empoisonnement de la base de connaissances est particulièrement efficace contre les piles RAG standard, avec un taux de réussite de 95 %. Par ailleurs, la fuite de données entre locataires a réussi pour chaque requête testée, ce qui révèle un manque sévère de barrières techniques face aux attaquants. Ces vulnérabilités montrent qu'il est nécessaire pour les organisations de reconsidérer leur dépendance aux systèmes mono-agent.
Avantages des systèmes multi-agents
À l'inverse, les systèmes multi-agents présentent plusieurs avantages qui renforcent la sécurité des données. En répartissant les tâches entre plusieurs agents, ces systèmes réduisent le risque de défaillance liée à un point unique. Voici quelques-uns des principaux bénéfices de l'adoption d'une approche multi-agents :
- Précision accrue : les systèmes multi-agents atteignent généralement une meilleure précision dans la récupération et le traitement des données.
- Transparence renforcée : ces systèmes offrent une visibilité accrue sur les mouvements de données et les contrôles d'accès.
- Meilleure capture des états chirurgicaux : les systèmes multi-agents capturent 90 % des états chirurgicaux, contre seulement 50 % pour les systèmes mono-agent.
- Gestion des coûts optimisée : elles peuvent prendre en charge jusqu’à 80 % des coûts médicamenteux et 80 % des coûts d’administration, ce qui les rend plus efficaces.
| Indicateur | RAG à agent unique | RAG multi-agents |
|---|---|---|
| Précision | Variable | Plus élevée |
| Transparence | Plus faible | Plus élevée |
| Temps de traitement | Plus rapide | Plus lent |
| États chirurgicaux capturés | 50% | 90% |
| Coûts médicamenteux capturés | 50% | 80% |
| Coûts d’administration capturés | 0% | 80% |
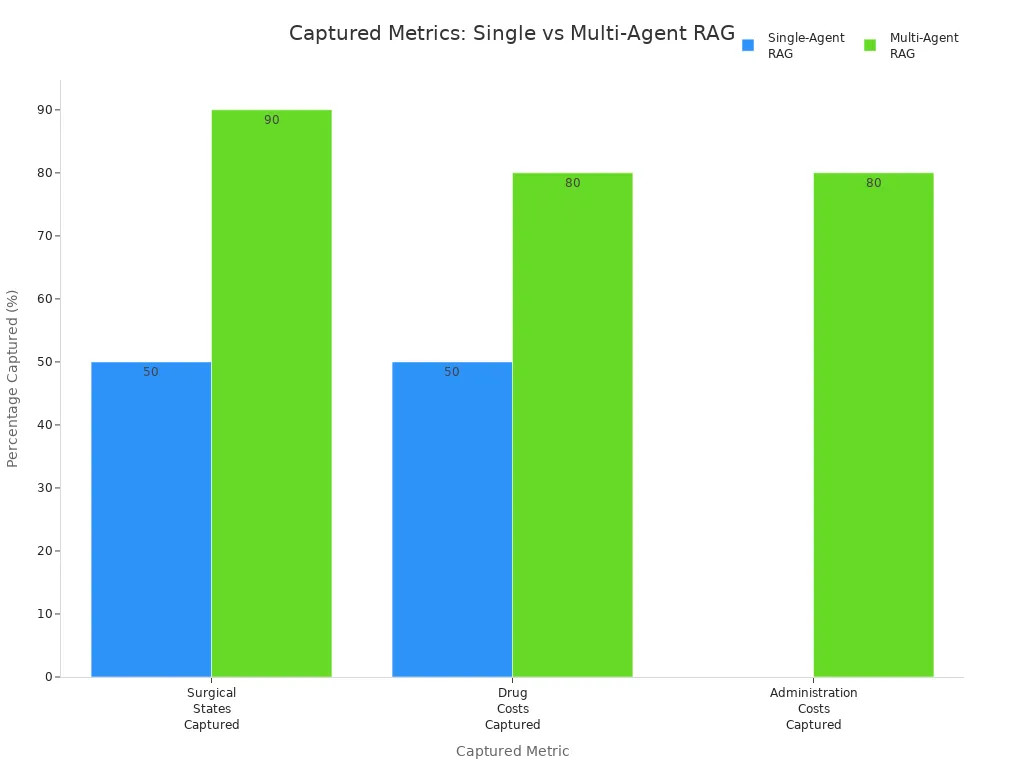
Le passage à une architecture multi-agents peut présenter des difficultés, comme une complexité accrue dans la conception des protocoles et des exigences plus strictes en matière de gestion des erreurs. Toutefois, les avantages en matière de sécurité renforcée et d’efficacité l’emportent souvent sur ces difficultés. En adoptant une approche multi-agents, vous pouvez améliorer nettement votre posture de sécurité des données et mieux protéger les informations sensibles.
Principes du Zero Trust appliqués à la sécurité des données
Comprendre le Zero Trust
Le Zero Trust est un modèle de sécurité qui repose sur le principe « ne jamais faire confiance, toujours vérifier ». Cette approche part du principe que les menaces peuvent exister à la fois à l’intérieur et à l’extérieur de votre réseau. Chaque demande d’accès doit donc faire l’objet d’une vérification rigoureuse. Les principes fondamentaux du Zero Trust sont les suivants :
| Principe | Description |
|---|---|
| Ne jamais faire confiance, toujours vérifier | La confiance n’est jamais présumée : chaque demande d’accès doit être vérifiée selon plusieurs facteurs. |
| Accès avec privilèges minimaux | L’accès n’est accordé qu’à la ressource spécifique nécessaire à une tâche, ce qui limite les déplacements latéraux. |
| Évaluation contextuelle des risques | Évaluation continue des risques en fonction de variables contextuelles, comme le comportement de l’utilisateur ou l’état de santé de l’appareil. |
| Surveillance continue | Surveillance en temps réel de toutes les transactions afin d’identifier les risques et d’adapter dynamiquement les stratégies d’accès. |
| Suppression de l’exposition publique des adresses IP | Les utilisateurs non autorisés ne doivent pouvoir découvrir ni les services ni les données sans autorisation explicite, ce qui réduit la surface d’attaque. |
Ces principes sont essentiels pour renforcer la sécurité des données, en particulier dans les environnements qui traitent des informations sensibles.
Mise en œuvre du Zero Trust dans un RAG privé
Mettre en œuvre le Zero Trust dans les systèmes RAG privés implique plusieurs stratégies qui renforcent la sécurité de la récupération des données. Voici quelques approches efficaces :
- Vérifier explicitement : chaque utilisateur, appareil et connexion doit être authentifié et autorisé avant que l’accès ne soit accordé.
- Appliquer le moindre privilège : limitez l’accès à ce qui est nécessaire, et seulement pendant le temps nécessaire, rien de plus.
- Présumer la compromission : concevez votre environnement en partant du principe que la compromission est inévitable et que le confinement est essentiel.
- Déployer l’authentification multifacteur (MFA) : assurez-vous que chaque connexion est vérifiée avant l’accès aux systèmes et aux données sensibles, en mettant en place des exigences MFA robustes.
- Surveiller en continu : privilégiez une visibilité en temps réel sur l’activité réseau, la confiance n’est pas une décision ponctuelle.
L’architecture Zero Trust répond directement aux défis de la récupération des données dans les systèmes RAG privés. Elle exige que chaque demande de récupération de données soit authentifiée et autorisée, ce qui répond directement aux risques d’accès non autorisé. Elle garantit en outre que toutes les données en transit sont chiffrées, ce qui renforce la sécurité lors des échanges de récupération. Les contrôles d’accès dynamiques ajustent les autorisations en fonction de facteurs contextuels, ce qui améliore la sécurité de la récupération des données.
En adoptant ces principes du Zero Trust, vous pouvez améliorer nettement votre posture de sécurité des données. Cette approche protège non seulement les informations sensibles, mais prépare aussi votre organisation aux défis futurs en matière de souveraineté et de sécurité des données.
Conclusion
Dans le paysage numérique actuel, combler l’écart entre souveraineté des données et sécurité est indispensable. Vous devez reconnaître que se contenter de se concentrer sur l’emplacement de stockage de vos données ne garantit pas leur sécurité. Que vous soyez confronté à un empoisonnement de la base de connaissances, que vous gériez des modèles d’autorisations précis ou que vous structuriez des cadres multi-agents, la sécurité exige une vérification constante plutôt qu’une confiance aveugle envers une infrastructure auto-hébergée. Pour obtenir une analyse complète de ces architectures ainsi que des conseils pratiques sur la récupération de données tenant compte des autorisations, écoutez l’intégralité de l’épisode sur Private RAG Security: Authorization-Aware Data Retrieval. Voici quelques points clés à retenir :
- Les cadres réglementaires jouent un rôle essentiel pour garantir la souveraineté des données et la sécurité dans les systèmes d’IA.
- Les technologies émergentes, en particulier dans la finance et les flux de travail d’entreprise, posent des défis spécifiques qui exigent une gestion rigoureuse.
- Concilier innovation et sécurité est indispensable pour protéger les informations sensibles.
Pour renforcer votre posture de sécurité des données, tenez compte des enseignements tirés par des organisations qui ont réussi :
| Enseignement | Description |
|---|---|
| Contrôle juridictionnel | Conservez le contrôle de l’emplacement de stockage de vos données ainsi que de la liste des personnes qui y ont accès. |
| Gestion rigoureuse des fournisseurs | Gérez efficacement vos fournisseurs afin de garantir leur conformité aux lois sur la souveraineté des données. |
| Intégration dans la stratégie d’entreprise | Intégrez la souveraineté des données à votre stratégie d’entreprise globale. |
En appliquant ces stratégies, vous serez mieux à même de protéger vos données sensibles et de naviguer efficacement dans la complexité de la souveraineté des données et de la sécurité. 🌐🔒
Questions fréquentes
Qu’est-ce que Private RAG ?
Private RAG signifie Private Retrieval-Augmented Generation (génération augmentée par récupération privée). Il renforce la sécurité des données en gérant efficacement les autorisations lors des transferts de données, garantissant ainsi la protection des informations sensibles.
Comment Private RAG garantit-il la sécurité des données ?
Private RAG capture l’intégralité du modèle d’autorisations au moment de l’ingestion des documents. Ce processus préserve les contrôles d’accès et empêche tout accès non autorisé aux informations sensibles.
Quels sont les risques liés à l’auto-hébergement des systèmes RAG ?
L’auto-hébergement des systèmes RAG peut entraîner des erreurs de configuration, des pratiques de sécurité insuffisantes et des menaces internes. Ces risques peuvent exposer des données sensibles à des violations.
Pourquoi la gestion des autorisations est-elle importante ?
Une gestion efficace des autorisations empêche l’accès non autorisé aux données sensibles. Elle garantit que seules les personnes habilitées peuvent consulter ou modifier les informations, réduisant ainsi le risque d’exposition des données.
Qu’est-ce que Zero Trust ?
Zero Trust est un modèle de sécurité qui exige une vérification stricte de chaque demande d’accès. Il part du principe que les menaces peuvent exister aussi bien à l’intérieur qu’à l’extérieur de votre réseau.
Comment mettre en œuvre Zero Trust dans mon organisation ?
Pour mettre en œuvre Zero Trust, vérifiez chaque utilisateur et chaque appareil, appliquez le principe du moindre privilège et surveillez en continu l’activité réseau. Cette approche renforce considérablement la sécurité des données.
Quels sont les avantages des systèmes multi-agents ?
Les systèmes multi-agents répartissent les tâches entre plusieurs agents, ce qui réduit le risque de point de défaillance unique. Ils offrent une meilleure précision, une transparence accrue et une gestion des coûts améliorée.
Comment Private RAG aborde-t-il la souveraineté des données ?
Private RAG garantit la conformité aux lois sur la souveraineté des données en gérant l’emplacement de stockage des données et la liste des personnes qui y ont accès. Cette approche aide les organisations à surmonter efficacement les défis réglementaires.
🎧 Écoutez cet épisode
Vous souhaitez une explication pratique de Private RAG Security ? Cet épisode présente le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l’IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés de Private RAG Security
- Voir comment il s’inscrit dans l’écosystème technologique plus large de Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Vous aimerez peut-être aussi ces épisodes connexes de M365 FM :
- Private LoRA pour une IA sécurisée sur des données d’entreprise propriétaires
- Comment créer un RAG privé avec SharePoint et n8n
- Dataverse Security - Simply Explained
- De la donnée aux agents intelligents : construire une IA d’entreprise de confiance avec Microsoft AI Foundry avec Shubhangi Goyal [MVP]
- Microsoft Graph Data Connect - Simply Explained
Retrouvez d'autres discussions pratiques sur Microsoft sur M365 FM.
Dernière révision : juillet 2026.
À qui s’adresse cet épisode
Cet épisode s’adresse aux administrateurs, architectes, développeurs, professionnels de la sécurité et responsables métier Microsoft qui ont besoin d’une base pratique avant de prendre des décisions de mise en œuvre, d’exploitation ou de gouvernance.
🎧 Écoutez aussi
- Microsoft Security Copilot — Une prochaine étape étroitement liée pour approfondir ce sujet.
- Microsoft Defender for Endpoint — Une prochaine étape étroitement liée pour approfondir ce sujet.
- Microsoft Defender for Identity — Une prochaine étape étroitement liée pour approfondir ce sujet.
🎧 Écoutez aussi
- Microsoft 365 Governance Operating Model
Découvrez la propriété durable et les contrôles associés.
- AI Agents – Simply Explained
Explorez les fondements de l’IA responsable.
- Microsoft Purview – Simply Explained
Comprenez la gouvernance et la protection des données.