 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Automation Runbooks : exploiter l’architecture Microsoft Azure en pilotage automatique
By Mirko Peters · · Updated
Azure Automation Runbooks : exploiter l’architecture Microsoft Azure en pilotage automatique. Appliquez les bonnes pratiques d’automatisation Azure pour rationaliser votre architecture cloud.
Automatically translated with AI from the original post. Read the English original
Vous connaissez ce clic « anodin » dans le portail qui se transforme en incident à 2 h du matin ? J’en ai fait l’expérience à mes dépens : une mise à jour manuelle de machine virtuelle, pleine de bonnes intentions, s’est propagée en configurations incohérentes dans tout un environnement. La solution n’a rien d’héroïque. Elle tient à de l’automatisation banale et répétable. Dans Azure, ce sont les runbooks, les ressources partagées et quelques points de contrôle bien placés d’Azure Automation qui vous font discrètement gagner une semaine.
9 faits surprenants sur l’architecture Microsoft Azure en pilotage automatique- Autopilot peut déployer des environnements cloud entiers : en associant les modèles Autopilot à l’Infrastructure as Code (ARM, Bicep, Terraform), les organisations peuvent provisionner automatiquement des zones d’atterrissage et des garde-fous pour l’architecture d’automatisation d’entreprise dans Azure, en quelques heures au lieu de plusieurs semaines.
- L’autoréparation pilotée par les stratégies est native : en combinant Azure Policy, Azure Monitor et les scripts de déploiement Autopilot, l’architecture se comporte comme un système autoréparateur. Les ressources non conformes sont détectées et corrigées automatiquement, ce qui réduit la dérive manuelle dans l’architecture d’automatisation d’entreprise dans Azure.
- L’automatisation centrée sur l’identité passe à l’échelle en toute sécurité : les flux Autopilot s’appuient sur les identités managées et sur Azure AD Conditional Access pour faire tourner les identifiants et appliquer le principe du moindre privilège. L’architecture d’automatisation d’entreprise dans Azure peut ainsi monter en charge sans multiplier les secrets.
- La gouvernance des coûts peut être automatisée à grande échelle : les modèles Autopilot peuvent intégrer le balisage, les alertes budgétaires et les stratégies d’arrêt automatique. L’architecture d’automatisation d’entreprise dans Azure applique ainsi les contrôles de coûts à l’ensemble des abonnements, sans intervention humaine.
- Les environnements hybrides deviennent des environnements de première classe : les modèles Autopilot intègrent Azure Arc pour étendre les stratégies et l’automatisation aux serveurs sur site et multicloud. L’architecture d’automatisation d’entreprise dans Azure devient ainsi véritablement hybride et gérée de manière centralisée.
- Déploiements tenant compte de la topologie applicative : les pipelines pilotés par Autopilot peuvent déployer des applications distribuées en tenant compte de leur topologie (régions, zones de disponibilité, proximité des données). L’architecture d’automatisation d’entreprise dans Azure optimise ainsi automatiquement la latence et la résilience.
- Les runbooks assistés par l’IA accélèrent les opérations : en intégrant Azure Automation à Azure OpenAI ou aux services cognitifs, les processus Autopilot peuvent suggérer ou générer des runbooks. Cela accélère l’évolution des playbooks opérationnels de l’architecture d’automatisation d’entreprise dans Azure.
- Les preuves de conformité sont produites en continu : Autopilot peut connecter la collecte automatisée de preuves (journaux, rapports de stratégies, attestations) aux magasins de conformité. L’architecture d’automatisation d’entreprise dans Azure génère ainsi des rapports prêts pour l’audit, à la demande.
- La promotion d’environnements sans intervention est possible : les pipelines Autopilot peuvent faire passer les modifications d’infrastructure et d’applications du développement à la production, avec tests automatisés, approbations et logique de retour arrière. L’architecture d’automatisation d’entreprise dans Azure prend ainsi en charge un CI/CD sûr et sans intervention pour les modifications d’infrastructure et de plateforme.
1) Pourquoi automatiser (avant de choisir les outils)
Repensez à votre dernière modification manuelle dans Azure. Demandez-vous ensuite : quelle partie de cette opération ne sauriez-vous pas reproduire aujourd’hui ? Les étapes exactes, les paramètres, le calendrier, les approbations, le retour arrière ? Notez-les. Cette liste est votre véritable point de départ pour Azure Automation et l’automatisation des opérations cloud, et non une comparaison d’outils.
Transformer les difficultés en trois motivations
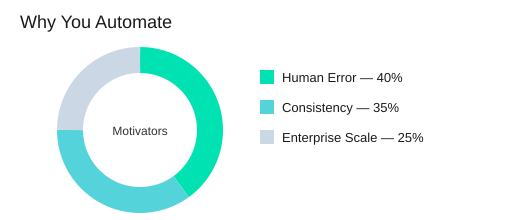
Azure Automation est présenté comme un service fondamental pour des processus répétables et fiables, à l’aide de Windows PowerShell Workflow. Votre « pourquoi » correspond généralement à trois moteurs :
- Réduire les erreurs humaines lorsque les modifications interviennent sous pression.
- Garantir la cohérence opérationnelle afin que les environnements correspondent à l’intention, et non à la mémoire de chacun.
- Prendre en charge la complexité à l’échelle de l’entreprise lorsque le travail manuel ne passe pas à l’échelle entre les équipes, les régions et les équipes en rotation.
Scott Guthrie : « L’automatisation fait de la fiabilité une fonctionnalité, et non une course de dernière minute. »
Associer les cibles aux surfaces Azure (IaaS et PaaS)
Soyez explicite sur ce que vous automatiserez en premier. L’automatisation IaaS PaaS se planifie plus facilement lorsque vous nommez les surfaces :
- IaaS : Azure Virtual Machines (correctifs, configuration, démarrage et arrêt, déploiements).
- PaaS : Azure SQL Database, Azure Storage, Azure Websites et services cloud (provisionnement, contrôles de dérive de configuration, tâches planifiées).
Définir ce que signifie « fiable » avant de rédiger vos runbooks
Les équipes qui définissent leurs objectifs en termes de répétabilité et de reprise obtiennent généralement des runbooks capables de résister aux changements de personnel et à la pression des incidents. Pour vous, « fiable » devrait signifier :
- Étapes idempotentes (sans danger si elles sont exécutées deux fois).
- Flux de travail récupérables (reprise après échec ; utilisez des points de contrôle là où c'est nécessaire).
- Tâches observables (statut clair, journaux et résultats que vous pouvez auditer).
Le stockage redondant et accessible à l'échelle mondiale d'Azure Automation favorise la haute disponibilité et la résilience en cas de sinistre, mais la conception de vos runbooks doit toujours viser des résultats reproductibles.
Vérification rapide : les rappels sont des candidats à l'automatisation
Si une tâche nécessite un rappel dans votre agenda, elle nécessite probablement une ressource de planification. Commencez par un petit ensemble de tâches à forte fréquence, démontrez leur valeur, puis étendez progressivement l'automatisation.
Petite digression : la lisibilité est un contrôle opérationnel
La meilleure automatisation n'est pas astucieuse, elle est lisible pour votre futur vous-même. Utilisez des noms clairs, des paramètres simples et une journalisation évidente. Considérez la lisibilité comme une partie de la cohérence opérationnelle, et non comme une simple question de style.
| Élément | Nombre | Détails |
|---|---|---|
| Principaux facteurs | 3 | Erreur humaine, cohérence, complexité à l'échelle de l'entreprise |
| Types de scénarios Azure | 2 | IaaS, PaaS |
| Concepts fondamentaux de fiabilité | 2 | Haute disponibilité, résilience en cas de sinistre |
| Exemples de services Azure | 5 | VM, SQL DB, Storage, Websites, services cloud |
2) Première heure de configuration : un compte Automation à l'isolation intentionnelle
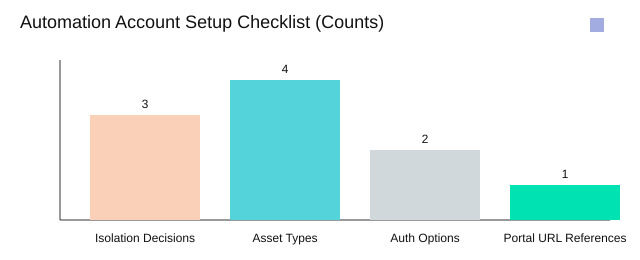
Votre première réussite avec les runbooks commence avant d'écrire la moindre ligne de code : créez un compte Azure Automation dans le portail de gestion Azure à l'adresse manage.windowsazure.com. Oui, l'ancien portail apparaît encore dans la documentation et, dans des environnements réels, vous pourriez en hériter. Considérez cette étape comme votre fondation, et non comme une simple formalité.
Donner à votre compte Azure Automation un nom réfléchi
Utilisez un modèle normalisé : environnement + équipe + finalité. Exemple : prod-finops-vmops ou nonprod-platform-patching. Une dénomination normalisée réduit les frictions lors de la réponse aux incidents et des contrôles de conformité, car vous pouvez répondre rapidement à la question : « À quoi sert ce compte et qui en est responsable ? »
Isolation logique : réduire le rayon d'impact dès le premier jour
La séparation au niveau du compte est votre garde-fou le plus simple. Séparer les environnements au niveau du compte réduit le rayon d'impact lorsqu'un runbook se comporte de manière inattendue.
- Production et hors production (base minimale)
- Unité commerciale (lorsque la responsabilité et les budgets diffèrent)
- Sensibilité de la charge de travail (systèmes réglementés ou à fort impact)
Michael McKeown : « L'isolation n'est pas de la bureaucratie, c'est ce qui garantit la prévisibilité de votre automatisation à mesure qu'elle grandit. »
Authentification Azure AD + RBAC Azure : décidez tôt
Choisissez votre approche d'authentification dès le départ. Privilégiez l'authentification Azure AD aux certificats de gestion pour une stratégie de sécurité plus claire et une gestion du cycle de vie plus simple. Alignez ensuite les accès avec RBAC Azure afin que les opérateurs puissent publier, démarrer et surveiller les tâches sans privilèges excessifs. Cela facilite aussi les audits, car les autorisations correspondent à des rôles plutôt qu'à des secrets partagés.
Définissez votre approche de l'onglet Assets avant les runbooks
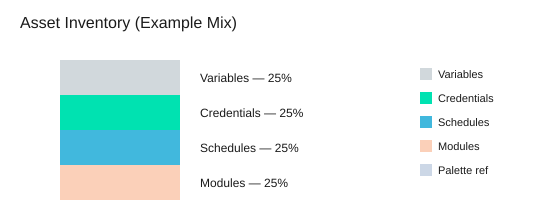
Dans chaque compte Automation, l'onglet Assets héberge les éléments partagés. Planifiez ces quatre types de ressources dès le début afin que vos runbooks restent paramétrables et reproductibles.
- Informations d'identification (utilisez
Get-AutomationPSCredentialplutôt que de les coder en dur) - Variables (paramètres d'environnement, identifiants, indicateurs de fonctionnalités)
- Planifications (fenêtres de correctifs, contrôles quotidiens, rapports mensuels)
- Modules d'intégration (cmdlets standard et fonctions réutilisables)
Vérification prospective : une deuxième région le trimestre prochain
Posez-vous la question dès maintenant : si vous ajoutez une deuxième région le trimestre prochain, votre structure de comptes vous aidera-t-elle, ou deviendra-t-elle une fouille archéologique ? Si la région compte, intégrez-la dans la dénomination ou isolez les comptes par sensibilité de la charge de travail afin que l'extension reste prévisible.
3) Les runbooks comme unité de travail (et unité de regrets)
Dans Azure Automation, un runbook n’est pas « simplement un script dans le cloud ». C’est votre unité de travail pour les opérations répétables, et votre unité de regret lorsque vous négligez la rigueur. Traitez les runbooks PowerShell comme des artefacts dotés d’un cycle de vie de runbook, car la production ne pardonne pas les « modifications rapides » qui n’ont jamais été testées ni surveillées.
Jeffrey Snover : « Un runbook que l’on ne peut pas lire rapidement est un runbook auquel on ne peut pas faire confiance à 2 h du matin. »
La gestion des runbooks Azure implique de maîtriser le cycle de vie
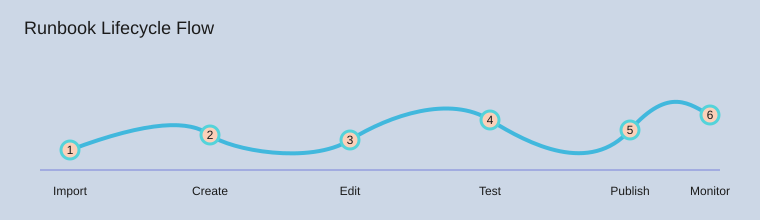
Votre méthode par défaut la plus sûre tient en une boucle de six étapes que vous pouvez répéter sans drame :
- Importer des points de départ éprouvés
- Créer un nouveau runbook lorsque vous avez besoin d’un conteneur vierge
- Modifier avec de petites modifications faciles à relire
- Tester en Brouillon avant de toucher au comportement en production
- Publier uniquement lorsque les résultats sont prévisibles
- Surveiller les travaux et les journaux, puis itérer
Les travaux de recherche confirment la réalité opérationnelle : les équipes qui imposent les étapes test, publication et surveillance réduisent les incidents causés par des modifications non relues. C’est le bénéfice concret d’un cycle de vie de runbook rigoureux.
Utiliser des exemples communautaires, puis les refactoriser selon vos standards
Vous pouvez accélérer la mise en œuvre en important des briques de base depuis la Azure Automation Runbook Gallery, le Microsoft Script Center et la bibliothèque MSDN (« Sample runbooks for Azure Automation »). Commencez par là, mais ne vous arrêtez pas là. Les exemples communautaires vous font avancer ; la refactorisation en modules conformes à vos standards vous facilite la vie par la suite.
- Normaliser les noms selon la convention verbe-objet.
- Paramétrer les entrées au lieu de coder les valeurs en dur.
- Déplacer la logique partagée dans des runbooks enfants réutilisables.
Respecter les états et les modifications simultanées (quelqu’un finira par cliquer sur « Modifier »)
Les runbooks existent dans trois états : Brouillon, Publié et En cours de modification. Dans les équipes réelles, les modifications simultanées surviennent toujours au pire moment. Votre règle : effectuez les travaux risqués en Brouillon, publiez en connaissance de cause et appuyez-vous sur l’historique des versions pour revenir en arrière sans paniquer.
Modifier directement dans le portail de gestion Azure est utile lorsque vous devez aller vite, mais évitez d’en faire un exercice d’équilibriste. Limitez les modifications, testez à chaque fois et surveillez avec des vues de travaux telles que Get-AzureAutomationJob.
Règle personnelle : si vous ne pouvez pas expliquer un runbook en une seule phrase, scindez-le en deux.
4) Ressources : le secret de fabrication sans éclat (identifiants, planifications, modules)
Les runbooks restent propres lorsque vous considérez les ressources Azure Automation comme le lieu de tout ce qui ne doit jamais être codé en dur : valeurs d’environnement, authentification, calendrier et dépendances. Dans l’onglet Assets, vous gérez exactement 4 types de ressources, à savoir les variables, les identifiants, les planifications et les modules d’intégration, qui s’appliquent à l’ensemble des runbooks du même compte Automation. Cette approche centralisée réduit la duplication de la configuration et rend les renouvellements (identifiants, points de terminaison, versions de modules) prévisibles plutôt que pénibles.
Variables : une source unique de vérité pour les paramètres d’environnement
Utilisez les variables pour les valeurs qui changent selon l’environnement (noms de groupes de ressources, noms de comptes de stockage, indications de région, indicateurs de fonctionnalités). Lorsque vous mettez à jour une variable une seule fois, tous les runbooks lisent la même valeur, ce qui vous aide à éviter les écarts du type « ça fonctionne en développement ».
Ressources d’identifiants + Get-AutomationPSCredential : arrêtez de coller des secrets
Stockez les noms d’utilisateur et les mots de passe sous forme de ressources d’identifiants, puis récupérez-les dans le code avec la commande standard unique : Get-AutomationPSCredential. Cela évite que les secrets ne se retrouvent dans les scripts, la sortie des travaux ou le contrôle de code source, car les secrets en clair sont le point de départ de la plupart des analyses post-incident.
Mark Russinovich : « Les secrets ne fuient pas à partir d’un code que vous n’avez jamais écrit, ils fuient à partir d’un code que vous avez oublié d’avoir écrit. »
Modèle de sécurité : RBAC Azure AD plutôt que des « certificats partagés »
Privilégiez l’authentification Azure AD et le RBAC Azure AD, afin de pouvoir expliquer les accès en termes de rôles et de périmètres, et non de « parce que nous nous sommes envoyé un certificat par e-mail en 2017 ». Le RBAC améliore l’auditabilité et réduit le risque d’autorisations larges et non gérées, en particulier lorsque plusieurs équipes partagent un même compte Automation.
Planifications : automatiser la routine, puis la vérifier
Les planifications font des runbooks des opérations fiables : fenêtres de correctifs, tâches de nettoyage, rapports quotidiens ou contrôles de conformité périodiques. Fixez une cadence de revue pour ne pas découvrir qu’une tâche quotidienne sollicite à outrance une API que vous n’utilisez plus.
- Mensuel (1/12) : examinez les planifications à fort impact (coût, sécurité, API externes).
- Trimestriel (1/4) : inventaire complet des planifications et vérification de leurs propriétaires.
Modules d’intégration : gardez les dépendances bien ordonnées
Les modules sont vos bibliothèques partagées. Documentez ce que vous avez importé, pourquoi, et quels runbooks en dépendent, afin que les mises à jour ne cassent pas la production en silence.
Analogie : les ressources sont votre garde-manger, et les runbooks sont des recettes. On ne scotche pas un sac de farine sur chaque page du livre de cuisine.
5) Concevoir des runbooks résilients : paramètres, verbes, points de contrôle
Nommage verbe-objet : parcourez votre bibliothèque comme un menu
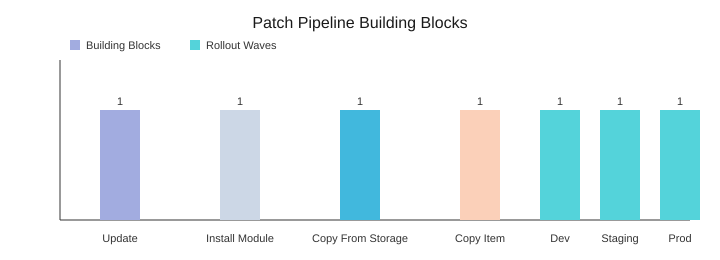
Adoptez le modèle verbe-objet en deux parties de PowerShell pour parcourir rapidement vos runbooks : verbe + objet. Des noms comme New-AzureEnvironmentResourcesFromGallery, Update-AzureVM, Copy-ItemToAzureVM et Install-ModuleOnAzureVM indiquent l’intention d’un coup d’œil. Un nommage cohérent permet aussi à votre équipe de réutiliser l’automatisation d’un environnement à l’autre sans dérive liée aux copier-coller.
Concevez d’abord les paramètres (avant d’écrire la logique)
Paramétrez tôt pour que le même runbook fonctionne sur différents abonnements, régions et noms de machines virtuelles sans modification. Dans PowerShell Workflow, considérez les paramètres comme votre contrat : nom du groupe de ressources ou du groupe d’affinité, compte de stockage, nom de la machine virtuelle, image et ressource d’identification. Lorsque vous transmettez les valeurs au démarrage (ou depuis un runbook parent), vous gardez le runbook portable et réduisez le nombre de versions « ponctuelles », difficiles à maintenir.
Stratégie de point de contrôle avec Checkpoint-Workflow
Votre stratégie de point de contrôle transforme un workflow long en automatisation idempotente, capable de redémarrer en toute sécurité. Les points de contrôle réduisent le coût des défaillances transitoires en permettant de reprendre après les étapes terminées plutôt que de tout refaire. Placez Checkpoint-Workflow après les jalons majeurs et stables :
- Après la création du groupe d’affinité
- Après la création du compte de stockage
- Après la création de la machine virtuelle
Cela vous apporte deux propriétés de fiabilité : l’idempotence et la reprise. Petit aveu : la première fois que vous omettez les points de contrôle, tout fonctionne… et c’est précisément ce qui vous piège.
Don Jones : « Si vous ne concevez pas pour les réexécutions, vous concevez pour les pannes. »
InlineScript : utile, facile à utiliser à outrance
Utilisez InlineScript lorsque vous devez exécuter des commandes incompatibles avec les workflows, mais traitez-le comme la sauce piquante : un peu aide, trop masque l’état et complique la reprise. Gardez l’« ossature » du workflow dans les activités natives pour que les points de contrôle restent pertinents.
Journalisez comme si vous deviez déboguer dans l’urgence
Produisez une sortie qui facilite un dépannage rapide : les flux Verbose et Progress, ainsi que l’inspection des tâches dans le tableau de bord du portail (état, erreurs et durées). Lorsqu’une tâche échoue, vous devez pouvoir voir ce qui s’est exécuté, ce qui a changé et à quel point de contrôle la relancer.
6) Orchestrer les runbooks : synchrone, asynchrone et « qui a lancé quoi ? »
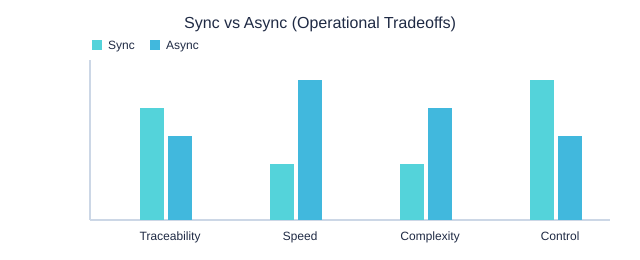
Lorsque vous orchestrez des runbooks Azure Automation, vous faites un choix fondamental : synchrone ou asynchrone. Choisissez en connaissance de cause. L’orchestration synchrone (deux sous-types : inline et imbriquée) convient lorsque les étapes sont fortement dépendantes et que l’ordre doit être strict. L’orchestration asynchrone convient aux tâches longues ou répétitives où le travail en parallèle améliore le débit, mais elle accroît aussi le besoin de suivi et d’agrégation des tâches.
Gene Kim : « L’orchestration ne consiste pas à exécuter davantage, mais à savoir ce qui s’est exécuté, quand et pourquoi. »
Start-AzureAutomationRunbook et Start-ChildRunbook : privilégiez la clarté, pas seulement la vitesse
Utilisez Start-AzureAutomationRunbook lorsque vous voulez lancer un traitement sans bloquer le runbook en cours. Utilisez Start-ChildRunbook lorsque vous souhaitez une relation parent/enfant claire, qui accélère le dépannage et facilite les passages de relais. Cette chaîne « qui a lancé quoi ? » compte lors des incidents, des audits et des revues post-changement.
- Synchrone (inline) : exécutez les commandes dans le même workflow pour des étapes simples et ordonnées.
- Synchrone (imbriqué) : appelez un autre runbook et attendez sa fin lorsque ses sorties doivent être exploitées immédiatement.
- Asynchrone : démarrez des tâches en parallèle pour passer à l’échelle (par exemple, appliquer des correctifs à de nombreuses machines virtuelles), puis suivez et agrégez les résultats.
Get-AzureAutomationJob et supervision d’Azure Automation : prouvez que cela a bien été exécuté
La question qui dérange : « A-t-il réellement été exécuté, ou a-t-il seulement affirmé l’avoir été ? » Intégrez la réponse à votre conception. Dans la supervision d’Azure Automation, suivez les identifiants des tâches, leur état, les heures de début et de fin, ainsi que les erreurs. Lorsque vous avez besoin de tableaux de bord ou de scripts de tri rapide, interrogez l’historique avec la commande clé Get-AzureAutomationJob.
Hypothèse : vous lancez 20 tâches d’application de correctifs sur des machines virtuelles en même temps. Votre plan doit inclure (1) une limite de débit, (2) une stratégie de délai d’expiration et (3) une logique d’agrégation des échecs (par exemple, « arrêter immédiatement si 3 tâches échouent » ou « exécuter toutes les tâches et produire une synthèse »).
Publication et contrôle de version : traitez les modifications comme des opérations contrôlées
Les orchestrations se dégradent lorsque les runbooks dérivent. Utilisez les contrôles du cycle de vie : testez en mode Brouillon, publiez de manière délibérée et appuyez-vous sur l’historique des versions. Évitez les écrasements à la légère, en particulier pour les runbooks « parents » qui démarrent de nombreux autres runbooks.
Synchrone et asynchrone (compromis opérationnels)
7) Cas concret : provisionner des ressources IaaS sans surveillance constante
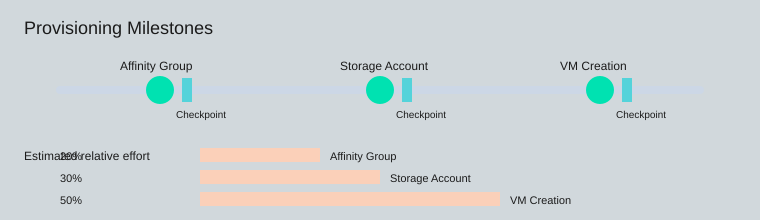
Lorsque vous assurez au quotidien les opérations cloud, la partie la plus difficile de l’automatisation du provisionnement IaaS n’est pas l’écriture d’un script, mais le fait de le rendre reproductible. Dans Azure Automation, vous pouvez créer un runbook unique de déploiement de machine virtuelle Azure qui crée votre environnement en trois jalons clairs : groupe d’affinité, compte de stockage et machine virtuelle. Ajoutez ensuite un provisionnement avec points de contrôle afin qu’une nouvelle exécution poursuive le travail en toute sécurité au lieu de le dupliquer.
Commencez par New-AzureEnvironmentResourcesFromGallery, puis paramétrez-le
Un point de départ pratique est le runbook de type galerie New-AzureEnvironmentResourcesFromGallery. Traitez-le comme un modèle : conservez sa structure, mais adaptez les paramètres à vos règles de nommage, à vos régions, à vos tailles de machines virtuelles et à vos choix réseau. Recherche et retour d’expérience convergent ici : des modèles pilotés par paramètres accélèrent la création d’environnements tout en garantissant des déploiements cohérents, surtout lorsque plusieurs équipes demandent « le même » environnement avec de légères différences.
Définissez explicitement les images et les identifiants (et stockez les secrets sous forme de ressources partagées)
Rendez explicites le choix de l’image de machine virtuelle et le modèle d’administration. N’intégrez jamais de mots de passe ni de certificats dans le code. Stockez plutôt les identifiants sous l’onglet Ressources partagées et récupérez-les à l’exécution :
$cred = Get-AutomationPSCredential -Name 'VmAdminCredential'
Ajoutez 3 points de contrôle, un après chaque jalon
Les appels au plan de contrôle Azure peuvent échouer de façon intermittente. Les runbooks de provisionnement avec points de contrôle en réduisent l’impact en permettant à la tâche de reprendre après un redémarrage ou une erreur transitoire. Placez trois points de contrôle :
- Après la création du groupe d’affinité
- Après la configuration du compte de stockage
- Après la création de la machine virtuelle
Checkpoint-Workflow après chaque étape rend le runbook plus résilient et plus simple à exploiter.
Écrivez pour des relances sûres : détecter, valider, poursuivre
Votre runbook doit être idempotent. Si un compte de stockage existe déjà, ne provoquez pas d’échec : vérifiez qu’il correspond à l’état souhaité (nom, région ou affinité, paramètres), puis poursuivez. Il en va de même pour les groupes d’affinité et les noms de machines virtuelles : vérifiez d’abord, puis ne créez que ce qui manque.
Brendan Burns : « L’automatisation la plus précieuse est celle que vous pouvez relancer sans retenir votre souffle. »
En passant : l’objectif n’est pas « zéro clic ». Il s’agit d’aucune mauvaise surprise.
8) Pipelines de mise à jour : appliquer les correctifs aux machines virtuelles Azure avec moins de désordre
Lorsque l’application des correctifs est manuelle, on se retrouve avec des dérives, des surprises et des restaurations en pleine nuit. Avec l’automatisation des mises à jour des machines virtuelles Azure, vous transformez l’application des correctifs en un pipeline reproductible : exécutez les mêmes étapes, conservez les mêmes preuves et réduisez la dérive de configuration en gardant l’installation des modules et la distribution des artefacts cohérentes.
Commencez par le runbook Update-AzureVM, puis prouvez qu’il a fonctionné
Utilisez le runbook Update-AzureVM comme action principale, mais ne considérez pas « tâche terminée » comme synonyme de réussite. Ajoutez une validation autour de lui afin que les résultats soient mesurables et non supposés. Au minimum, journalisez le nom de la machine virtuelle, le périmètre de la mise à jour, l’état du redémarrage et un repère avant/après (par exemple, le nombre de mises à jour installées ou l’horodatage de la dernière application de correctifs).
Uniformisez le comportement des correctifs avec PSWindowsUpdate Azure
Des machines virtuelles différentes appliquent souvent les correctifs de façon différente, car elles disposent d’outils différents. Corrigez cela en installant le même module de mise à jour partout. Exécutez Install-ModuleOnAzureVM pour déployer PSWindowsUpdate Azure afin que chaque machine virtuelle utilise les mêmes commandes, la même gestion des redémarrages et le même format de rapport dans l’ensemble de votre parc.
Déplacer les artefacts via Azure Storage blobs (deux sauts)
Pour les scripts, les modules ou les fichiers de configuration, utilisez Azure Storage blobs comme point de distribution. Votre pipeline reste prévisible grâce à deux étapes de transfert :
Copy-FileFromAzureStorageToAzureVM: blob → dossier de préparation de la VMCopy-ItemToAzureVM: préparation → chemin final (modules, scripts ou outils)
Planifier des déploiements par vagues (le rayon d’impact reste limité)
La planification par vagues réduit les risques en limitant le rayon d’impact et en créant des fenêtres de maintenance prévisibles. Organisez votre calendrier avec trois planifications : dev ce soir, staging demain, production le week-end. Si dev échoue, la production ne démarre jamais, car la planification fait office de verrou.
Sécuriser l’accès avec les ressources d’identification Automation
Stockez les accès administrateur dans les ressources d’identification Automation et récupérez-les avec Get-AutomationPSCredential. Vous pouvez renouveler les identifiants sans réécrire les runbooks, et vous évitez les secrets codés en dur dans les scripts.
Satya Nadella : « Notre secteur ne respecte pas la tradition, il ne respecte que l’innovation. »
Conseil d’expert : consignez toujours ce qui a changé et où le changement a été appliqué. « Mise à jour réussie » n’est pas une phrase utile.
9) Bonnes pratiques que vous garderez vraiment : journaux, documentation, contrôle de source, portabilité
Une documentation de runbook qui se lit comme un mini README
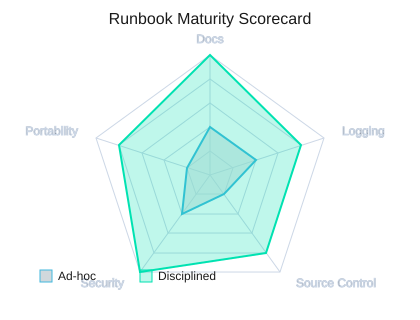
Traiter les runbooks comme du code réduit le temps d’intégration et améliore la fiabilité. Dans chaque runbook, rédigez une documentation de runbook sur laquelle un collègue peut compter sans réunion supplémentaire. Utilisez systématiquement les cinq balises : .SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE et .NOTES. Gardez une formulation simple, indiquez les entrées et sorties attendues, et mentionnez les ressources nécessaires (identifiants, variables, planifications, modules) afin que le runbook se suffise à lui-même.
Scott Hanselman : « Les meilleurs scripts sont ceux que vous pouvez confier à un collègue sans réunion. »
Des schémas non interactifs pour que les tâches ne se bloquent jamais
Les bonnes pratiques Azure Automation commencent par la suppression des invites. Vos runbooks ne doivent jamais attendre une saisie, car les tâches s’exécutent sans surveillance. Privilégiez une conception paramétrée, des valeurs par défaut et une configuration pilotée par les ressources (par exemple, Get-AutomationPSCredential) plutôt que Read-Host ou une connexion interactive. Cela facilite aussi les tests et la revue, car le comportement devient prévisible.
Journalisation et erreurs : du signal, pas du bruit
Standardisez la manière de journaliser et de signaler les échecs. Utilisez Verbose et Progress de façon ciblée pour afficher les étapes majeures et leur durée, et non chaque ligne. Rendez les erreurs exploitables : indiquez l’opération, la ressource cible et l’étape suivante. Associez cela à des scripts modulaires et à une gestion claire des paramètres, afin d’isoler rapidement les échecs dans l’historique des tâches (par exemple via Get-AzureAutomationJob).
Contrôle de source et portabilité sur lesquels vous pouvez compter
Placez les runbooks dans Visual Studio Online GIT et soumettez-les à des revues comme du code applicatif. Le versionnement et les demandes de tirage détectent tôt les modifications risquées et créent une piste d’audit claire. Pour la portabilité, exportez et importez les runbooks régulièrement, à la fois comme sauvegarde et comme outil de migration : ces pratiques réduisent le risque d’interruption lorsque vous réorganisez les comptes Automation ou passez d’un environnement à l’autre.
Compatibilité SMA et attentes envers les convertisseurs
Avant de standardiser vos modèles, vérifiez la compatibilité SMA et alignez-vous sur les deux outils que vous rencontrerez dans les projets réels : l’Azure Automation Script Converter et les exigences de Service Management Automation (SMA). Rester dans ces attentes rend vos workflows portables et limite les reprises.
| Élément | Valeur |
|---|---|
| Nombre de balises de documentation | 5 (.SYNOPSIS, .DESCRIPTION, .PARAMETER, .EXAMPLE, .NOTES) |
| Nombre de systèmes de contrôle de code source | 1 (Visual Studio Online GIT) |
| Nombre d’outils de compatibilité | 2 (Script Converter, SMA) |
| Livre | Microsoft Azure Essentials series, ©2015, Microsoft Press, ISBN 978-0-7356-9815-4 |
| Nombre de canaux de retour | 2 (http://aka.ms/tellpress, @MicrosoftPress) |
Pour continuer à progresser, appuyez-vous sur l’Azure Cmdlet Reference, les forums communautaires et Microsoft Virtual Academy, puis bouclez la boucle en partageant ce qui a fonctionné (et ce qui n’a pas fonctionné) via http://aka.ms/tellpress et @MicrosoftPress. Si vous gardez cohérentes vos documentations, vos journaux, votre contrôle de source et vos habitudes d’export et d’import, vos runbooks fonctionneront vraiment en pilotage automatique.
Configurez un compte Azure Automation avec une isolation claire, créez des runbooks PowerShell Workflow modulaires, centralisez les identifiants, planifications et modules sous forme de ressources partagées, utilisez Azure AD et Azure RBAC, ajoutez des points de contrôle pour la reprise, et traitez vos runbooks comme du code (tests, journaux, historique des versions et Git).
Architecture à grande échelle et Microsoft Azure Well-Architected Framework pour l’adoption du cloud
Qu’est-ce qu’une architecture d’automatisation d’entreprise dans Azure et pourquoi est-elle importante ?
Une architecture d’automatisation d’entreprise dans Azure est une approche de conception qui combine les services Azure, des modèles de déploiement cohérents pour les ressources Azure (par exemple, les modèles Azure Resource Manager), l’orchestration (Azure Logic Apps, Azure Functions, Azure Event Grid) et la gouvernance (Azure RBAC, Azure Policy) afin d’automatiser les opérations répétables dans l’ensemble de l’environnement cloud. Elle est importante car elle accélère l’adoption du cloud, garantit des déploiements reproductibles, réduit les erreurs humaines, prend en charge l’automatisation hybride et fournit une base sécurisée et évolutive pour une architecture à grande échelle hébergée dans Azure.
Comment les zones de destination Azure (landing zones) et le Microsoft Azure Well-Architected Framework s’intègrent-ils dans cette architecture ?
Les zones de destination Azure fournissent des recommandations prescriptives et une architecture de référence pour mettre en place une plateforme cloud répondant aux exigences de l’entreprise (réseau, identité, sécurité, gouvernance). Le Microsoft Azure Well-Architected Framework complète les zones de destination en proposant les meilleures pratiques en matière de fiabilité, de sécurité, d’optimisation des coûts, de performance et d’excellence opérationnelle. Ensemble, ils guident la conception d’un environnement cloud Azure qui utilise des modèles Azure Resource Manager, des réseaux virtuels Azure, le contrôle d’accès basé sur les rôles et la surveillance avec Azure Monitor.
Quels services Azure sont généralement utilisés pour orchestrer les appels vers les systèmes back-end de l’entreprise ?
Parmi les services courants figurent Azure Logic Apps et Azure Functions pour l’orchestration des flux de travail et le calcul serverless, le service Azure API Management pour exposer et gérer les API, Azure Service Bus et Azure Event Grid pour la messagerie et les événements, ainsi qu’Azure App Service pour l’hébergement de services web ou d’API. Ces composants peuvent orchestrer les appels vers les systèmes back-end de l’entreprise, notamment SQL Server local ou d’autres services web, grâce à une connectivité hybride.
Comment gérer la sécurité et la conformité dans une architecture d’automatisation d’entreprise avec Microsoft Defender for Cloud ?
La sécurité doit être pensée en couches : utilisez Azure Active Directory pour l’identité, appliquez Azure RBAC pour le contrôle d’accès, mettez en œuvre des stratégies de sécurité via Azure Policy, et activez Microsoft Defender for Cloud (anciennement Azure Security Center) pour la protection contre les menaces et l’évaluation continue. Intégrez les résultats de Defender à vos pipelines d’automatisation et à vos flux de réponse aux incidents, afin que les actions de remédiation puissent être automatisées et suivies dans le portail Azure ou via les pipelines Azure DevOps.
Quel rôle jouent les modèles de déploiement pour les ressources Azure et Azure Resource Manager ?
Azure Resource Manager (ARM) et les modèles Azure Resource Manager constituent une infrastructure as code permettant des modèles de déploiement cohérents pour les ressources Azure. Ils permettent un provisionnement reproductible des réseaux, du stockage, du calcul et des services de plateforme dans plusieurs régions Azure et environnements. L’utilisation de modèles ARM (ou Bicep) garantit un déploiement cohérent des environnements, prend en charge une architecture à grande échelle et peut être intégrée à Azure DevOps pour l’intégration et le déploiement continus (CI/CD).
Comment mettre en œuvre la supervision et l’observabilité ? Faut-il utiliser Azure Monitor ?
Oui, utilisez Azure Monitor comme service de supervision centralisé pour collecter les métriques, journaux et traces des ressources Azure, des App Services, des machines virtuelles et des fonctions serverless. Intégrez Azure Monitor à Application Insights pour les services web, exportez les alertes vers des runbooks d’automatisation ou des Logic Apps pour une remédiation automatisée, et transmettez les alertes de sécurité à Microsoft Defender for Cloud pour corrélation. La supervision favorise l’excellence opérationnelle et vous aide à appliquer le Microsoft Azure Well-Architected Framework.
Comment concevoir des scénarios hybrides et intégrer des systèmes sur site comme SQL Server ?
Concevez une automatisation hybride en vous appuyant sur une connectivité sécurisée (VPN ou ExpressRoute) et sur des services qui prennent en charge l’intégration hybride : Azure API Management pour l’exposition des API, Azure Service Bus pour la messagerie, les connecteurs hybrides pour Azure Logic Apps, et les solutions de passerelle de données pour SQL Server. Utilisez des modèles de déploiement cohérents pour les ressources Azure qui incluent la configuration réseau (Azure Virtual Networks, DNS), et mettez en œuvre Azure Automation State Configuration ou d’autres outils de configuration à l’état souhaité afin d’aligner les configurations entre les ressources sur site et dans le cloud.
Quelles pratiques de gouvernance, de maîtrise des coûts et d’exploitation faut-il intégrer à une architecture d’automatisation d’entreprise ?
Mettez en place la gouvernance avec Azure Policy, les groupes d’administration et le contrôle d’accès en fonction du rôle (Azure RBAC) de manière cohérente, définissez des zones d’atterrissage (landing zones) pour isoler les charges de travail, étiquetez les ressources pour le suivi des coûts, et utilisez Microsoft Cost Management ainsi que les recommandations de tarification Azure pour optimiser les dépenses. Automatisez l’application de ces règles avec Azure DevOps ou des runbooks Azure Automation, et adoptez le Microsoft Azure Well-Architected Framework ainsi que les recommandations de l’Azure Architecture Center afin de maintenir la plateforme cloud alignée sur les objectifs de l’entreprise.